Kommentar
Åtkomst till den här sidan kräver auktorisering. Du kan prova att logga in eller ändra kataloger.
Åtkomst till den här sidan kräver auktorisering. Du kan prova att ändra kataloger.
Filtrering av webbinnehåll är en del av webbskyddet i Microsoft Defender för Endpoint och Microsoft Defender för företag. Använd innehållsfiltrering för att spåra och reglera åtkomst till webbplatser baserat på deras innehållskategorier. Webbplatser som inte är skadliga kan ändå vara olämpliga på grund av efterlevnadskrav, bandbreddsanvändning eller andra bekymmer.
Filtrering av webbinnehåll medför följande fördelar:
- Blockera åtkomst till webbplatskategorier på hanterade enheter, oavsett om användarna är på ditt nätverk eller borta.
- Granska blockeringar och webbanvändning i centraliserade rapporter.
- I Defender for Endpoint, tilldela olika policyer till enhetsgrupper.
- I Defender för företag, definiera en policy för filtrering av webbinnehåll som gäller för alla användare.
Konfigurera policyer för enhetsgrupper för att blockera utvalda kategorier. Att blockera en kategori hindrar användare på enheter i dessa grupper från att komma åt URL:er kopplade till kategorin. URL:er i kategorier som du inte blockerar granskas. Användare kan komma åt granskade URL:er utan avbrott, och du kan använda åtkomststatistiken för att fatta välgrundade policybeslut. Användare får en notis när en webbsida försöker ladda en blockerad resurs.
På Windows upprätthåller Microsoft Defender SmartScreen filtrering av webbinnehåll i Microsoft Edge och i Internet Explorer 11 på operativsystem där det fortfarande stöds. Nätverksskydd upprätthåller filtrering av webbinnehåll i Google Chrome, Mozilla Firefox, Brave och Opera. På macOS och Linux upprätthåller nätverksskydd filtrering av webbinnehåll i stödda webbläsare. För alla krav, se Förkunskaper.
Förhandskrav
Se till att din miljö uppfyller följande krav:
-
Prenumeration: Din prenumeration måste inkludera en av följande planer:
- Windows 10/11 Enterprise E5
- Microsoft 365 E5
- Microsoft 365 A5
- Microsoft Defender-svit
- Microsoft 365 E3
- Microsoft Defender för Endpoint plan 1 eller plan 2
- Microsoft Defender för företag
- Microsoft 365 Business Premium
-
Portalåtkomst och behörigheter: Du måste ha tillgång till Microsoft Defender-portalen och behörigheter för de uppgifter du utför:
-
Microsoft Defender enhetlig rollbaserad åtkomstkontroll (RBAC):
- Visa policyer och rapporter: Säkerhetsoperationer \ Säkerhetsdata \ Grundläggande säkerhetsdata (läs).
- Skapa, uppdatera eller ta bort policyer och tillåt indikatorer: Säkerhetsoperationer \ Säkerhetsdata \ Svar (hantera).
- Slå på filtrering av webbinnehåll: Auktorisering och inställningar \ Säkerhetsinställningar \ Kärnsäkerhetsinställningar (hantera).
-
Defender för Endpoint RBAC, för organisationer som inte har aktiverat den enhetliga RBAC:
- Visa policyer och rapporter: Visa data \ Säkerhetsoperationer.
- Skapa, uppdatera eller ta bort policyer och tillåt indikatorer: Aktiva åtgärdsåtgärder \ Säkerhetsoperationer.
- Slå på filtrering av webbinnehåll: Hantera säkerhetsinställningar i Security Center.
- Tilldela rollen till de enhetsgrupper som administratören hanterar.
-
Microsoft Defender enhetlig rollbaserad åtkomstkontroll (RBAC):
-
Operativsystem: Enheter måste köra ett av följande operativsystem:
- Windows 11, Windows 10 version 1607 (augusti 2016) eller senare, eller Windows Server 2019 eller senare, med de senaste uppdateringarna för Microsoft Defender Antivirus
- En macOS-version som stöds av nätverksskydd för macOS
- En Linux-version som stöds av nätverksskydd för Linux
- Webbläsare: Enheter måste använda Microsoft Edge, Google Chrome, Mozilla Firefox, Brave eller Opera. Internet Explorer 11 stöds endast på operativsystem där det fortfarande är en stödd Windows-komponent.
-
Skyddskonfiguration:
- På Windows, aktivera Microsoft Defender SmartScreen för Microsoft Edge.
- På Windows, aktivera nätverksskydd i blockläge för stödda webbläsare som inte är Microsoft.
- På macOS och Linux, aktivera nätverksskydd i blockläge för alla stödda webbläsare, inklusive Microsoft Edge.
Webbinnehållsfiltrering, datalagring och integritet
För information om hur Defender for Endpoint lagrar, bearbetar och skyddar data från webbinnehållsfiltrering, se Microsoft Defender för Endpoint datalagring och integritet.
Prioritet för flera aktiva principer
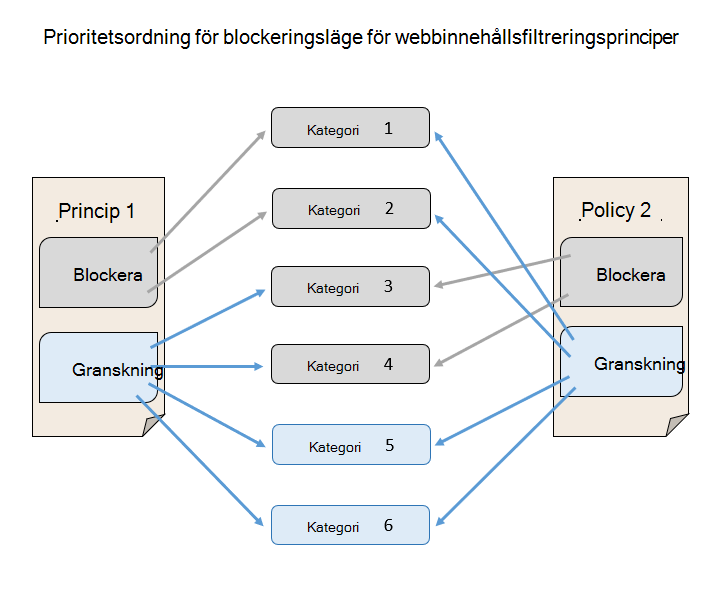
Om du tillämpar flera olika principer för webbinnehållsfiltrering på samma enhet tillämpas den mer restriktiva principen för varje kategori. Tänk dig följande situation:
- Princip 1: blockerar kategorierna 1 och 2 och granskar resten
- Princip 2: blockerar kategorierna 3 och 4 och granskar resten
Resultatet är att kategorierna 1 till 4 alla är blockerade, vilket illustreras i följande diagram:
Aktivera webbinnehållsfiltrering
På sidan för valfria funktioner i Microsoft Defender-portalen på https://security.microsoft.com/securitysettings/endpoints/integration, kontrollera att inställningen för webbinnehållsfiltrering är  på. Om det behövs, dra reglaget till På och välj sedan Spara inställningar.
Skapa en princip för webbinnehållsfiltrering
Webbinnehållsfiltreringspolicyer specificerar vilka av följande föräldra- och barnkategorier som ska blockeras för varje enhetsgrupp:
-
Vuxeninnehåll:
- Kulter: Platser relaterade till grupper eller rörelser vars medlemmar visar passion för ett trossystem som skiljer sig från allmänt accepterade föreställningar.
- Spel: Onlinespel och webbplatser som främjar spel.
- Nakenhet: Webbplatser som erbjuder heltäckande eller delvis nakna bilder eller videor, vanligtvis i konstnärlig form, och kan tillåta nedladdning eller försäljning av dessa material.
- Pornografi/Sexuellt explicit: Webbplatser som innehåller sexuellt explicit innehåll eller annat sexuellt inriktat material.
- Sexualundervisning: Webbplatser som diskuterar sex och sexualitet, inklusive mänsklig reproduktion, preventivmedel, förebyggande av sexuellt överförbara infektioner och sexuell hälsa.
- Smaklöst: Webbplatser med innehåll som kan vara olämpligt för barn eller olämpligt på arbetsplatsen men som inte nödvändigtvis är våldsamt eller pornografiskt.
- Våld: Webbplatser som visar eller främjar våld mot människor eller djur.
-
Hög bandbredd:
- Nedladdningssajter: Webbplatser vars huvudsakliga syfte är att ladda ner media eller programvara.
- Bilddelning: Sajter används främst för att hitta eller dela foton, inklusive sidor med sociala funktioner.
- Peer-to-peer: Webbplatser som är värd för peer-to-peer (P2P) programvara eller möjliggör P2P-fildelning.
- Strömmande medier och nedladdningar: Webbplatser som främst används för att distribuera, hitta, titta på eller lyssna på strömmande medier.
-
Juridiskt ansvar:
- Bilder på barnmisshandel: Webbplatser som innehåller innehåll om barnmisshandel.
- Brottslig verksamhet: Sajter som instruerar, ger råd om eller främjar olagliga aktiviteter.
- Hacking: Sajter som tillhandahåller resurser för olagliga eller tveksamma användningar av mjukvara eller hårdvara, inklusive knäckt upphovsrättsskyddat material.
- Hat och intolerans: Sajter som främjar aggressiva, förnedrande eller kränkande åsikter om grupper identifierade med egenskaper som ras, religion, kön, ålder, nationalitet, funktionsnedsättning, ekonomisk situation, sexuell läggning eller livsstil.
- Olaglig drog: Sajter som säljer olagliga eller kontrollerade substanser, främjar missbruk eller säljer relaterade tillbehör.
- Olaglig programvara: Webbplatser som innehåller eller främjar skadlig kod, spionprogram, botnät, nätfiskebedrägerier, piratkopiering eller upphovsrättsstöld.
- Skolfusk: Webbplatser relaterade till plagiat eller skolfusk.
- Självskada: Webbplatser som främjar självskadebeteende, inklusive nätmobbningssajter som innehåller kränkande eller hotfulla meddelanden.
- Vapen: Sajter som säljer vapen eller förespråkar deras användning, inklusive vapen, knivar och ammunition.
-
Fritid:
- Chatt: Webbplatser som främst används som webbaserade chattrum.
- Spel: Webbplatser relaterade till video- eller datorspel, inklusive webbplatser som hostar spel eller tillhandahåller spelinformation.
- Snabbmeddelanden: Webbplatser som används för att ladda ner eller få tillgång till snabbmeddelandeprogramvara.
- Professionellt nätverk: Sajter som erbjuder professionella nätverkstjänster.
- Sociala nätverk: Sajter som erbjuder sociala nätverkstjänster.
- Webbaserad e-post: Webbplatser som erbjuder webbaserade e-posttjänster.
-
Okategoriserat:
- Nyregistrerade domäner: Webbplatser registrerade under de senaste 30 dagarna som inte har tilldelats någon annan kategori.
- Parkerade domäner: Webbplatser som inte har något innehåll eller är reserverade för senare användning.
Obs!
Okategoriserade innehåller endast nyregistrerade domäner och parkerade domäner. Den inkluderar inte alla sajter som faller utanför de andra kategorierna.
Fjärrproxy-sajter kategoriseras som olaglig programvara eftersom de kan dirigera trafik till vilken destination som helst, inklusive oönskade, illvilligt eller olagligt innehåll. För att åsidosätta ett kategoriblock för en specifik plats, skapa en tillåtelseindikator.
Skapa en policy
Obs!
- Det kan finnas upp till 2 timmars svarstid mellan den tidpunkt då en princip skapas och när den tillämpas på enheten.
- Du kan distribuera en princip utan att välja några kategorier att blockera. Den här åtgärden skapar en granskningsprincip som hjälper dig att förstå användarbeteendet innan du skapar en blockeringsprincip.
- Om du tar bort en princip eller ändrar enhetsgrupper samtidigt kan det uppstå en fördröjning i principdistributionen.
- Att blockera kategorin Okategoriserad kan leda till oväntade och oönskade resultat.
För att skapa en policy för webbinnehållsfiltrering, följ dessa steg:
På sidan för webbinnehållsfiltrering i Microsoft Defender-portalen på https://security.microsoft.com/securitysettings/endpoints/web_content_filtering_policy, välj
 Lägg till policy.
Guiden för Lägg till policy öppnas. På sidan Allmänt anger du ett unikt, beskrivande namn för principen och väljer sedan Nästa.
På sidan Blockerade kategorier , välj en eller flera webbinnehållskategorier att blockera, och välj sedan Nästa.
På sidan Scope , välj de enhetsgrupper som policyn gäller för. Standardvärdet för maskingrupper är Välj alla. Välj Nästa.
Tips
Om du använder Microsoft 365 Business Premium eller Microsoft Defender för företag tillämpas filtreringsprincipen för webbinnehåll på alla användare som standard. Avgränsning gäller inte.
Granska inställningarna på sidan Sammanfattning . Välj Tillbaka för att göra ändringar, eller välj Skicka för att skapa policyn.
Slutanvändarupplevelse
I stödda webbläsare som inte är Microsoft visar nätverksskyddet en systemnotis när den blockerar en anslutning. Microsoft Edge tillhandahåller en blocksida i webbläsaren.
Från och med Microsoft Edge version 124 visas följande sida för alla filtreringsblock för webbinnehåll.

Tillåt specifika webbplatser
För att åsidosätta ett blockad för en kategori för webbinnehållsfiltrering för en specifik webbplats, skapa en anpassad tillåtelseindikator. Tillåtsindikatorer går före webbinnehållsfiltreringspolicyer.
För att definiera en tillåtningsindikator, följ följande steg:
På sidan Indikatorer i Microsoft Defender-portalen på https://security.microsoft.com/securitysettings/endpoints/custom_ti_indicators, välj fliken URL:er/Domäner och välj
sedan Lägg till objekt.Guiden Lägg till indikator öppnas. På fliken Indikator anger du följande information:
- URL/domän
- Rubrik: Ange ett unikt, beskrivande namn.
- Upphör att gälla (UTC): Välj Aldrig (standard) eller Anpassad för att ange ett förfallodatum.
I avsnittet Statistik kan du välja Visa statistik för att förstå effekterna av att lägga till den här anpassade indikatorn.
När du är klar på sidan Indikator väljer du Nästa.
På sidan Åtgärd väljer du Tillåt och sedan Nästa.
På sidan Organisationsomfång väljer du ett enhetsgruppsomfång. Standardvärdet är Alla enheter i min organisation. Välj Nästa.
Granska inställningarna på sidan Sammanfattning . Välj Tillbaka för att göra ändringar, eller välj Skicka för att skapa indikatorn.
Tvistkategorier
Om du stöter på en domän som har kategoriserats felaktigt kan du bestrida kategorin direkt i Microsoft Defender-portalen.
På webbskyddssidan i Microsoft Defender-portalen på https://security.microsoft.com/reports/webprotection, välj detaljer om webbinnehållsfiltreringskategorier och välj sedan fliken Domäner. Hitta domänen, välj ellipsen (...), och välj sedan Bestridskategori.
I panelen som öppnas, välj prioritet och ange detaljer, såsom den föreslagna kategorin. Välj Skicka. Microsoft granskar begäran inom en arbetsdag. För att avblockera domänen medan förfrågan granskas, skapa en anpassad tillåtelseindikator.
Övervaka rapporter för webbinnehållsfiltrering
På webbskyddssidan i Microsoft Defender-portalen på https://security.microsoft.com/reports/webprotection, granska korten för filtrering av webbinnehåll och skydd mot webbhot. Följande kort sammanfattar filtreringsaktivitet för webbinnehåll.
Webbaktivitet efter kategori
Kortet för webbaktivitet per kategori listar de föräldrakategorier som har störst ökning eller minskning av åtkomstförsök. Granska aktiviteten under de senaste 30 dagarna, 3 månaderna eller 6 månaderna. Välj en kategori för att se detaljer.
Under de första 30 dagarna med filtrering av webbinnehåll kanske din organisation inte har tillräckligt med data för att visa webbaktiviteten efter kategorikort.

Sammanfattningskort för webbinnehållsfiltrering
Sammanfattningskortet för webbinnehållsfiltrering visar fördelningen av försök till blockerad åtkomst mellan de olika överordnade webbinnehållskategorierna. Välj ett av de färgade staplarna om du vill visa mer information om en specifik överordnad webbkategori.

Kort för webbaktivitetssammanfattning
Sammanfattningskortet för webbaktivitet visar det totala antalet begäranden om webbinnehåll i alla URL:er.

Visa kortuppgifter
För att öppna Rapportdetaljer för ett kort, välj en tabellrad eller en stapel i diagrammet. Detaljerna inkluderar statistik för webbinnehållskategorier, domäner och enhetsgrupper.

- Webbkategorier: Visar en lista över de webbinnehållskategorier som har haft åtkomstförsök i din organisation. Välj en specifik kategori för att visa ett utfällningsfönster med en sammanfattning.
- Domäner: Visar en lista över webbdomäner som har använts eller blockerats i din organisation.
- Enhetsgrupper: Listar alla enhetsgrupper som genererat webbaktivitet i din organisation.
Använd tidsintervallfiltret längst upp till vänster på sidan för att välja en tidsperiod. Du kan också filtrera informationen eller anpassa kolumnerna. Välj en rad för att öppna ett utfällbart fönster med ännu mer information om det markerade objektet.
Kända problem och begränsningar
Webbinnehållsfiltrering identifierar stödda webbläsare via processnamn. Det fungerar inte när en lokal proxyapplikation, som Fiddler, döljer ursprungsprocessens namn. Webbinnehållsfiltrering fungerar inte heller i isolerade webbläsarsessioner, såsom Microsoft Defender Application Guard.
Webbinnehållsfiltrering använder nätverksskydd i webbläsare som inte är Microsoft. Blockering i dessa webbläsare kräver webbläsarkonfiguration för innehållsinspektion. För HTTPS-trafik kan fullständiga URL-vägar blockeras endast i Microsoft Edge. För att blockera vissa webbapplikationer i andra webbläsare kan du behöva skapa en anpassad blockindikator för applikationens inloggningsdomän. Indikatorn kan också blockera andra tjänster som använder samma domän.
Webbinnehållsfiltrering klassificerar miljarder URL:er, men nya sajter kanske inte kategoriseras omedelbart. En webbplats innehåll och kategori kan också ändras. För mer kontroll över åtkomsten till en webbplats, skapa en anpassad indikator för att tillåta eller blockera den.
Om du använder Microsoft 365 Business Premium eller Microsoft Defender för företag kan du definiera endast en webbinnehållsfiltreringspolicy för din miljö.