Kommentar
Åtkomst till den här sidan kräver auktorisering. Du kan prova att logga in eller ändra kataloger.
Åtkomst till den här sidan kräver auktorisering. Du kan prova att ändra kataloger.
För fullständig skydd av din lokala installation, aktivera Microsoft Defender for Identity-sensorn v3.x på alla berättigade servrar. Stödda servertyper inkluderar domänkontroller. De inkluderar också Active Directory Federation Services (ADFS) (AD FS), služba Active Directory Certificate Services (AD CS) och Microsoft Entra Connect-servrar som inte är domänkontroller. Behöriga servrar måste uppfylla Sensor v3.x-kraven, inklusive Windows Server 2019 eller senare. För stödda servrar som kör äldre operativsystem, distribuera istället Defender for Identity Sensor v2.x.
Obs!
Aktivering av Defender for Identity Sensor v3.x på AD FS, AD CS och Microsoft Entra Connect-servrar som inte är domänkontrollanter är i förhandsvisning.
Förhandskrav
Se Microsoft Defender for Identity sensor v3.x-förkunskaper för systemkrav och sensorversionsbegränsningar för stödda scenarier innan aktivering av Defender for Identity sensor v3.x på berättigade servrar.
Slå på automatisk sensoraktivering
Obs!
Automatisk sensoraktivering och automatisk Windows-granskning är endast tillgängliga när din organisation har en aktiv licens som inkluderar Microsoft Defender for Identity.
När automatisk sensor v3.x-aktivering är aktiverad aktiverar Defender for Identity automatiskt sensor v3.x på berättigade domänkontroller, AD FS, AD CS eller Microsoft Entra Connect-servrar som du integrerar till Defender for Endpoint. Servrarna måste köra Windows Server 2019 eller senare.
Automatisk aktivering installerar inte ett separat Defender for Identity-sensorpaket. Den aktiverar sensorfunktionen på berättigade servrar som redan är inbyggda i Defender for Endpoint. Serverar som redan har en Defender for Identity-sensor är inte måltavlor för detta flöde.
På sidan Avancerade funktioner i Microsoft Defender-portalen på https://security.microsoft.com/securitysettings/identities, använd aktiveringsknappen Automatic sensor v3.x för att slå på automatisk aktivering för berättigade servrar. Automatisk aktivering gäller endast för berättigade servrar som är inskrivna i Defender for Endpoint.
- Slå på inställningen för att automatiskt aktivera berättigade servrar när de upptäcks.
- Stäng av inställningen för att stoppa framtida automatiska aktiveringar.
Sidan för avancerade funktioner inkluderar även automatisk Windows-granskningskonfiguration. För detaljer, se Konfigurera automatisk Windows-händelsegranskning.
Aktivera Defender för Identity-sensorn v3.x
För att aktivera Defender for Identity-sensor v3.x på en berättigad server, följ följande steg:
På fliken Sensorhantering på sidan On-premises i Microsoft Defender-portalen, välj den berättigade server där du vill aktivera Defender for Identity.
Välj Aktivera och bekräfta ditt val när du blir tillfrågad.
När v3.x-sensoraktivering för den valda servern är klar visas en grön framgångsbanner. I banderollen väljer du Klicka här för att se de registrerade servrarna. Fliken Sensorhantering öppnas, där du kan kontrollera sensorns hälsa.


Registrera en domänkontrollant utan Defender for Endpoint-driftsättning
Använd introduktion utan distribution av Defender for Endpoint för att aktivera Defender for Identity-sensorn v3.x utan att först ansluta domänkontrollanten till Defender for Endpoint:
Obs!
Denna onboarding-metod stödjer nya Defender for Identity sensor v3.x-distributioner på berättigade domänkontrollanter som inte har sensor v2.x installerat. Det fristående onboardingpaketet aktiverar sensor v3.x på Windows Sense-plattformen i begränsat läge för endast identitet. Den driftsätter eller licensierar inte hela Defender for Endpoint-upplevelsen. Servern kräver fortfarande anslutning till Defender for Endpoint molntjänster eftersom den underliggande Sense-komponenten använder den infrastrukturen.
Konfigurera din nätverksmiljö för att säkerställa anslutning till Defender for Endpoint genom att använda strömlinjeformade URL:er.
På fliken Sensorhantering på sidan On-premises i Microsoft Defender-portalen, välj Ladda ner onboardingpaket.
I panelen Ladda ner onboardingpaket, expandera Windows Server 2019 eller senare, ange ett paketnamn och välj Generera paket.
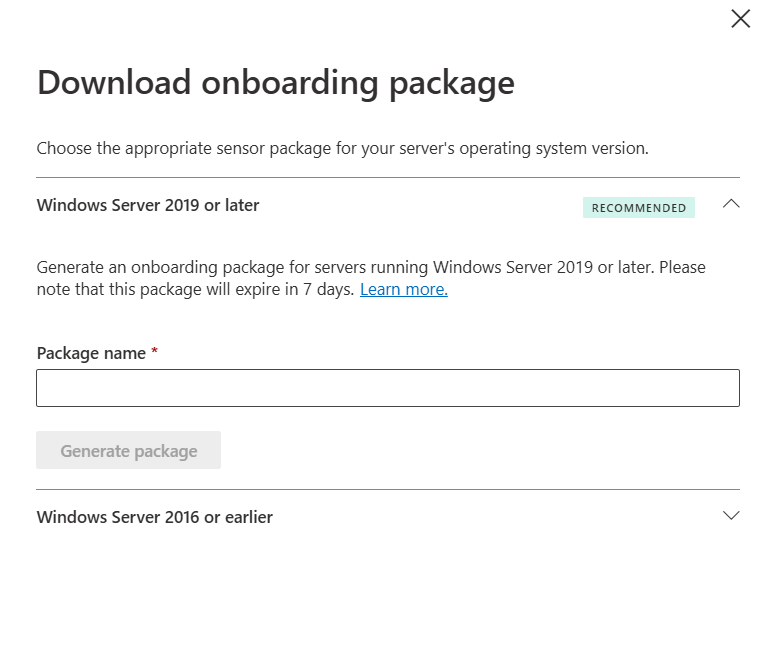
När paketet är klart, ladda ner det och kopiera åtkomstnyckeln.
Important
Åtkomstnyckeln används endast vid sensorinstallation. Att regenerera nyckeln ogiltigförklarar den befintliga nyckeln, och installationer som använder den föregående nyckeln misslyckas.
Kopiera det nedladdade paketet till domänkontrollanten.
Extrahera paketet och se till att
resourcesundermappen bevaras.Öppna PowerShell som administratör, byt till den extraherade mappen och kör onboarding-skriptet:
Set-Location .\DfiOnboarding
.\DefenderForIdentityV3StandaloneOnboardingScript.cmd
När du blir tillfrågad, ange åtkomstnyckeln från Microsoft Defender-portalen. Inmatningen är maskerad.
Bekräfta att sensorn är aktiverad
För att bekräfta att v3.x-sensorn fungerar:
- På fliken Sensorhantering på sidan On-premises i Microsoft Defender-portalen, kontrollera att den aktiverade servern är listad.
Obs!
Den första aktiveringen av Defender för Identity Sensor v3.x i din miljö kan ta upp till en timme att visas som Körd på fliken Sensorhantering. Efterföljande aktiveringar visas inom fem minuter. Aktivering kräver ingen omstart.
Vad händer om jag vill lägga till Defender for Endpoint senare?
Om du har onboardat en domänkontrollant med endast Defender for Identity och nu vill lägga till Defender for Endpoint, följ dessa steg:
- Koppla bort domänkontrollanten och ta bort sensorn.
- Anslut domänkontrollanten till Defender för Endpoint.
- Efter att domänkontrollanten dykt upp på fliken Sensorhantering, aktivera Defender för Identity sensor v3.x.