Kommentar
Åtkomst till den här sidan kräver auktorisering. Du kan prova att logga in eller ändra kataloger.
Åtkomst till den här sidan kräver auktorisering. Du kan prova att ändra kataloger.
Översikt
Defender för Endpoint kan hjälpa dig att skydda organisationens servrar med funktioner som hållningshantering, skydd mot hot och slutpunktsidentifiering och svar. Defender för Endpoint ger ditt säkerhetsteam djupare inblick i serveraktiviteter, täckning för identifiering av kernel- och minnesattacker och möjligheten att vidta svarsåtgärder vid behov. Defender för Endpoint integreras också med Microsoft Defender för molnet, vilket ger din organisation en omfattande lösning för serverskydd.
Beroende på din miljö kan du välja mellan flera alternativ för att registrera servrar till Defender för Endpoint. I den här artikeln beskrivs tillgängliga alternativ för Windows Server och Linux, viktiga saker att tänka på, hur du kör ett identifieringstest efter registrering och hur du avregistrerar servrar.
Obs!
Defender-distributionsverktyget kan användas för att distribuera Defender-slutpunktssäkerhet på Windows- och Linux-enheter. Verktyget är ett enkelt, självuppdateringsprogram som effektiviserar distributionsprocessen. Mer information finns i Distribuera Microsoft Defender slutpunktssäkerhet till Windows-enheter med hjälp av Defender-distributionsverktyget och Distribuera Microsoft Defender slutpunktssäkerhet för att Linux enheter med hjälp av Defender-distributionsverktyget (förhandsversion).
Tips
För en anpassad upplevelse baserat på din miljö kan du komma åt den automatiserade installationsguiden för Security Analyzer i Administrationscenter för Microsoft 365.
Serverplaner
För att registrera servrar till Defender för Endpoint krävs serverlicenser . Du kan välja bland följande alternativ:
- Microsoft Defender för serverplan 1 eller plan 2 (som en del av Defender för molnet)
- Microsoft Defender för Endpoint för servrar
- Microsoft Defender för företagsservrar (endast för små och medelstora företag)
Tips
För de flesta organisationer rekommenderar Microsoft att ansluta servrar via Microsoft Defender for Servers Plan 2 som en del av Microsoft Defender för molnet. Plan 2 inkluderar Defender for Endpoint-serverskydd och funktioner specifika för serverarbetsbelastningar:
- Agentlös maskinskanning efter sårbarheter, skadlig kod och hemligheter
- Övervakning av filintegritet
- Just-in-time-åtkomst till virtuell dator
- Bedömning av regelefterlevnad
- Premium Microsoft Defender – hantering av säkerhetsrisker-funktioner
- Bedömning av operativsystemkonfiguration baserad på Microsoft Cloud Security Benchmark
- En daglig datainsamlingsfördel på 500 MB för varje skyddad maskin
Defender för molnet onboardar automatiskt Defender for Endpoint-tillägget till stödda Azure-virtuella maskiner och Azure Arc-aktiverade maskiner, så du behöver inte onboardingskript per maskin. För en funktionsjämförelse, se funktioner i Defender for Servers plan.
Om din organisation inte använder Defender för molnet är de fristående licenserna Microsoft Defender för Endpoint for servers och Microsoft Defender för företagsservrar alternativ alternativ.
Integrering med Microsoft Defender för servrar
Defender för Endpoint integreras sömlöst med Defender för servrar (i Defender för molnet). Om din prenumeration innehåller Defender for Servers Plan 1 eller Plan 2 kan du:
- Lägg till servrar automatiskt
- Låt servrar som övervakas av Defender för molnet visas i Microsoft Defender-portalen i enhetsinventeringen
- Genomför detaljerade undersökningar som kund i Defender för molnet
Här följer några saker att tänka på:
- När du använder Microsoft Defender för molnet för att övervaka servrar skapas automatiskt en klientorganisation för Defender for Endpoint. Data som samlas in av Defender för Endpoint lagras i klientorganisationens geografiska område, som fastställs vid etableringen. (Till exempel i USA för kunder i USA, i EU för europeiska kunder och i Storbritannien för kunder i Storbritannien.)
- Om du använder Defender för Endpoint innan du använder Defender för molnet lagras dina data på den plats som du angav när du skapade din klientorganisation, även om du integrerar med Defender för molnet vid ett senare tillfälle.
- När du har konfigurerat kan du inte ändra platsen där dina data lagras. Om du vill flytta dina data till en annan plats kontaktar du supporten för att återställa din klientorganisation.
- Övervakning av serverslutpunkter som använder den här integreringen är för närvarande inte tillgängligt för Office 365 GCC-kunder.
- Linux servrar som registrerats via Defender för molnet har sin första konfiguration inställd på att köra Microsoft Defender Antivirus i passivt läge. Om du vill ha information om hur du distribuerar Defender för Endpoint på Linux server börjar du med förhandskraven för Microsoft Defender för Endpoint på Linux.
Mer information finns i Skydda dina slutenheter med integreringen med Defender for Endpoint i Defender för molnet.
Viktig information för lösningar som inte kommer från Microsoft för antivirus/skydd mot skadlig kod
Om du tänker använda en icke-Microsoft-lösning mot skadlig kod måste du köra Microsoft Defender Antivirus i passivt läge. Se till att ange passivt läge under installationen och registreringsprocessen. Mer information finns i Windows Server och passivt läge.
Viktigt
Om du installerar Defender för Endpoint på servrar som kör McAfee Endpoint Security eller VirusScan Enterprise kan McAfee-plattformsversionen behöva uppdateras för att säkerställa att Microsoft Defender Antivirus inte tas bort eller inaktiveras. Mer information om specifika versionsnummer som krävs finns i artikeln McAfee Knowledge Center.
Alternativ för introduktion av server
Du kan välja mellan flera driftsättningsmetoder och verktyg för att ansluta servrar, vilket sammanfattas i följande tabell:
| Operativsystem | Distributionsmetod |
|---|---|
| Windows Server 2012 R2 och senare Windows Server, version 1803 Azure Stack HCI OS, version 23H2 och senare |
Lokalt skript (använder ett registreringspaket) Defender för servrar Microsoft Configuration Manager Gruppolicy VDI-skript Registrering med Defender för molnet Modern, enhetlig lösning för Windows Server 2016 och 2012 R2 |
| Linux |
Skriptbaserad distribution för installationsprogram Ansible-skriptbaserad distribution Chef-skriptbaserad distribution Puppet-skriptbaserad distribution Distribution baserad på Saltstack-skript Manuell distribution (använder ett lokalt skript) Direkt registrering med Defender för molnet Ansluta dina datorer som inte Azure till Microsoft Defender för molnet med Defender för Endpoint Distributionsvägledning för Defender för Endpoint på Linux för SAP |
Registrera Windows Server, version 1803, Windows Server 2019 och Windows Server 2025 samt Azure Stack HCI OS, version 23H2 och senare.

Se till att granska minimikraven för Defender för Endpoint.
I Microsoft Defender-portalen går du till Inställningar>Slutpunkter och väljer sedan Registrering under Enhetshantering.
I listan Välj operativsystem för att starta registreringsprocessen väljer du Windows Server 2019, 2022 och 2025.
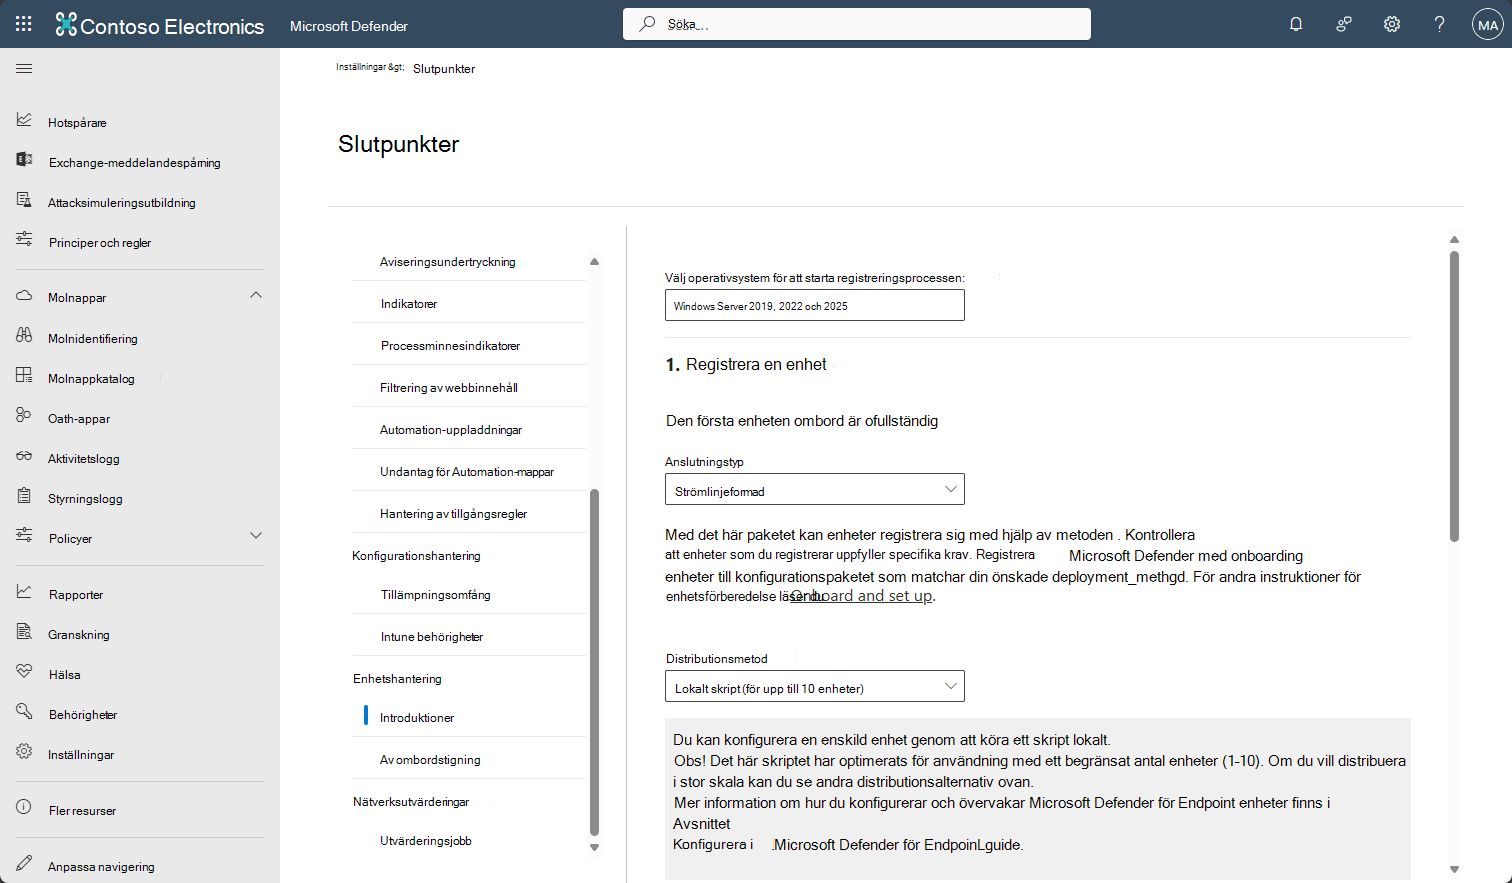
Under Anslutningstyp väljer du antingen Strömlinjeformad eller Standard. (Se krav för strömlinjeformad anslutning.)
Under Distributionsmetod väljer du ett alternativ och laddar sedan ned registreringspaketet.
Följ anvisningarna i någon av följande artiklar för distributionsmetoden:
Anslut Windows Server 2016 och Windows Server 2012 R2

Se till att granska minimikraven för Defender för Endpoint och krav för Windows Server 2016 och 2012 R2.
I Microsoft Defender-portalen går du till Inställningar>Slutpunkter och väljer sedan Registrering under Enhetshantering.
I listan Välj operativsystem för att starta registreringsprocessen väljer du Windows Server 2016 och Windows Server 2012 R2.
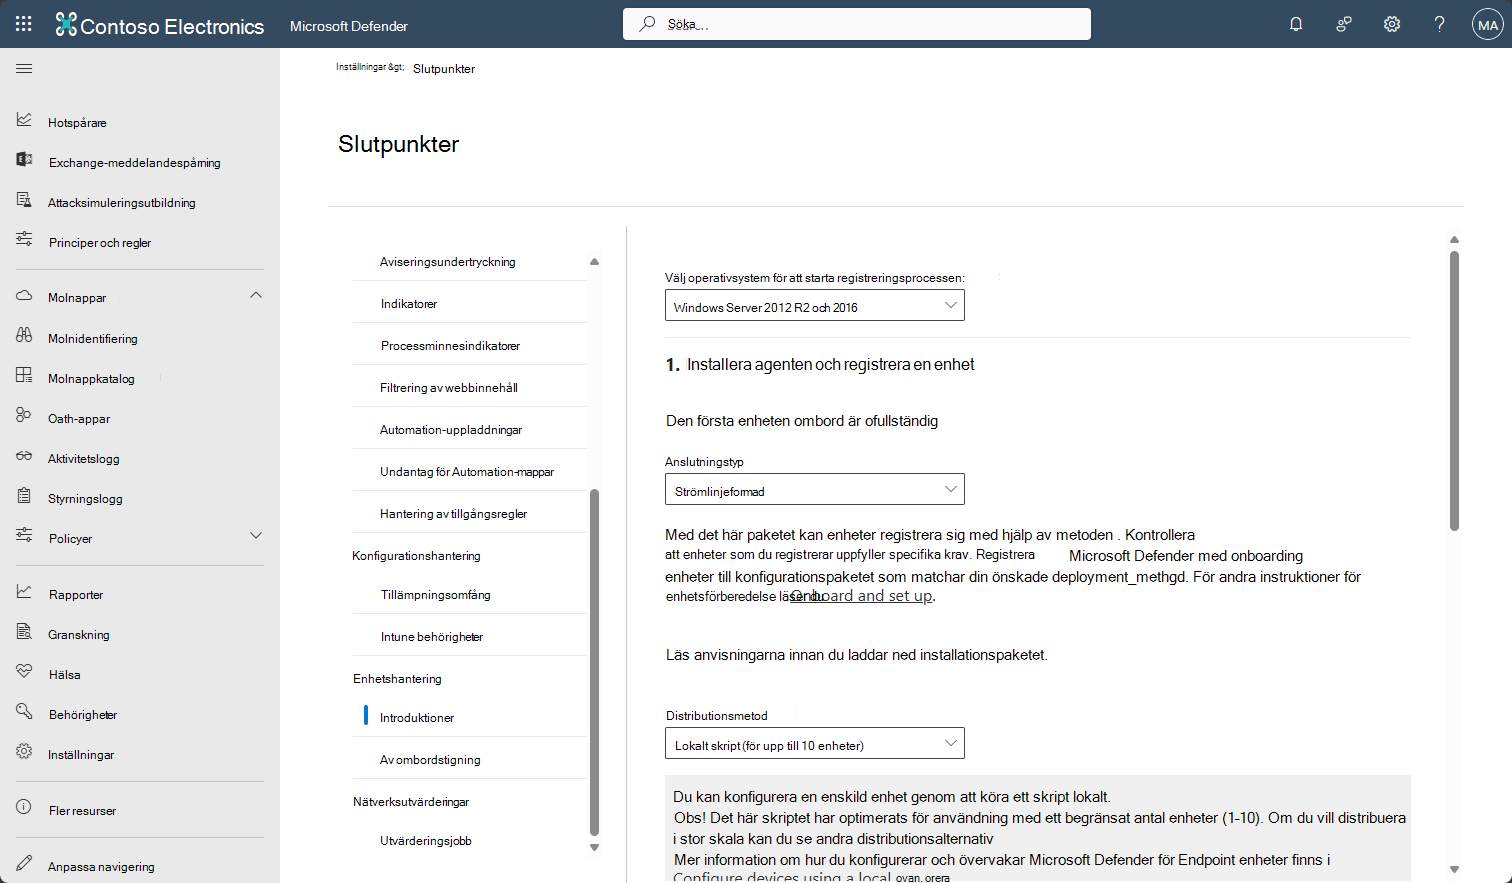
Under Anslutningstyp väljer du antingen Strömlinjeformad eller Standard. (Se krav för strömlinjeformad anslutning.)
Under Distributionsmetod väljer du ett alternativ och laddar sedan ned installationspaketet och registreringspaketet.
Obs!
Installationspaketet uppdateras varje månad. Se till att ladda ned det senaste paketet före användning. Om du vill uppdatera efter installationen behöver du inte köra installationspaketet igen. Om du gör det ber installationsprogrammet dig att avregistrera dig först eftersom det är ett krav för avinstallation. Se Uppdateringspaket för Defender för Endpoint på Windows Server 2012 R2 och 2016.
Följ anvisningarna i någon av följande artiklar för distributionsmetoden:
Krav för Windows Server 2016 och 2012 R2
- Vi rekommenderar att du installerar den senaste tillgängliga servicestacken (SSU) och den senaste kumulativa uppdateringen (LCU) på servern.
- SSU från 14 september 2021 eller senare måste installeras.
- Den LCU som är daterad den 20 september 2018 eller senare måste installeras.
- Aktivera funktionen Microsoft Defender Antivirus och se till att den är uppdaterad. Mer information om hur du aktiverar Defender Antivirus på Windows Server finns i Återaktivera Defender Antivirus på Windows Server om det har inaktiverats och återaktivera Defender Antivirus på Windows Server om den avinstallerades.
- Ladda ned och installera den senaste plattformsversionen med hjälp av Windows Update. Du kan också ladda ned uppdateringspaketet manuellt från Microsoft Update Catalog eller från MMPC.
- På Windows Server 2016 måste Microsoft Defender Antivirus installeras som en funktion och uppdateras fullständigt före installationen.
Uppdatera paket för Windows Server 2016 eller Windows Server 2012 R2
Om du vill få regelbundna produktförbättringar och korrigeringar för Defender för Endpoint-komponenten ser du till att Windows Update KB5005292 tillämpas eller godkänns. Information om hur du håller skyddskomponenterna uppdaterade finns dessutom i Hantera Microsoft Defender Antivirus-uppdateringar och tillämpa baslinjer.
Om du använder Windows Server Update Services (WSUS) och/eller Microsoft Configuration Manager, finns denna nya "Microsoft Defender för Endpoint-uppdatering för EDR-sensorn" tillgänglig under kategorin "Microsoft Defender för Endpoint."
Funktioner i den moderna enhetliga lösningen för Windows Server 2016 och Windows Server 2012 R2
Den tidigare implementeringen (före april 2022) av registrering Windows Server 2016 och Windows Server 2012 R2 krävde användning av Microsoft Monitoring Agent (MMA). Det moderna, enhetliga lösningspaketet gör det enklare att registrera servrar genom att ta bort beroenden och installationssteg. Det ger också en mycket utökad funktionsuppsättning. Mer information finns i följande resurser:
- Scenarier för servermigrering från den tidigare MMA-baserade Microsoft Defender för Endpoint lösningen
- Tech Community-blogg: Försvara Windows Server 2012 R2 och 2016
Beroende på vilken server du ansluter installerar den enhetliga lösningen Defender för Endpoint och/eller EDR-sensorn på servern. Följande tabell anger vilken komponent som är installerad och vad som är inbyggt som standard.
| Serverversion | Microsoft Defender Antivirus | EDR-sensor |
|---|---|---|
| Windows Server 2012 R2 |

|
|
| Windows Server 2016 | Inbyggd |
|
| Windows Server 2019 och senare | Inbyggd | Inbyggd |
Kända problem och begränsningar i den moderna enhetliga lösningen
Följande punkter gäller för Windows Server 2016 och Windows Server 2012 R2:
Ladda alltid ned det senaste installationspaketet från Microsoft Defender-portalen (https://security.microsoft.com) innan du utför en ny installation och se till att kraven är uppfyllda. Efter installationen bör du regelbundet uppdatera med hjälp av komponentuppdateringar som beskrivs i avsnittet Uppdateringspaket för Defender för Endpoint den Windows Server 2012 R2 och 2016.
En uppdatering av operativsystemet kan medföra ett installationsproblem på datorer med långsammare diskar på grund av en timeout med tjänstinstallation. Installationen misslyckas med meddelandet
Couldn't find c:\program files\windows defender\mpasdesc.dll, - 310 WinDefend. Använd det senaste installationspaketet och det senaste install.ps1 skriptet för att rensa den misslyckade installationen om det behövs.Användargränssnittet på Windows Server 2016 och Windows Server 2012 R2 tillåter endast grundläggande åtgärder. Information om hur du utför åtgärder på en enhet lokalt finns i Hantera Defender för Endpoint med PowerShell, WMI och MPCmdRun.exe. Därför kanske funktioner som specifikt förlitar sig på användarinteraktion, till exempel när användaren uppmanas att fatta ett beslut eller utföra en viss uppgift, inte fungerar som förväntat. Vi rekommenderar att du inaktiverar eller inte aktiverar användargränssnittet eller kräver användarinteraktion på någon hanterad server eftersom det kan påverka skyddsfunktionen.
Alla regler för minskning av attackytan gäller inte för alla operativsystem. Se Regler för minskning av attackytan.
Operativsystemuppgraderingar stöds på Windows 10 och 11 och Windows Server 2019 eller senare. Dessa versioner innehåller de nödvändiga Defender för Endpoint-komponenterna. För Windows Server 2016 och tidigare måste du avregistrera dig från Defender för Endpoint och avinstallera Defender för Endpoint innan du uppgraderar operativsystemet.
Om du vill distribuera och publicera den nya lösningen automatiskt med hjälp av Microsoft Configuration Manager måste du ha version 2207 eller senare. Du kan fortfarande konfigurera och distribuera med hjälp av version 2107 med den samlade snabbkorrigeringen, men detta kräver extra distributionssteg. Mer information finns i Microsoft Configuration Manager migreringsscenarier.
Lägg till Linux-servrar
Följ dessa steg för att registrera servrar som kör Linux:
Se till att granska förhandskraven för Microsoft Defender för Endpoint på Linux.
Välj en distributionsmetod. Beroende på din miljö kan du välja mellan flera alternativ:
- Skriptbaserad distribution för installationsprogram
- Ansible-baserad distribution
- Chef-baserad driftsättning
- Puppet-baserad driftsättning
- Saltstack-baserad distribution
- Manuell distribution (använder ett lokalt skript)
- Direkt registrering med Defender för molnet
- Ansluta dina datorer som inte Azure till Microsoft Defender för molnet med Defender för Endpoint
- Distributionsvägledning för Defender för Endpoint på Linux för SAP
Konfigurera dina funktioner. Se Konfigurera säkerhetsinställningar i Microsoft Defender för Endpoint på Linux.
Kör ett identifieringstest för att verifiera registrering
När du har registrerat enheten kan du välja att köra ett identifieringstest för att kontrollera att en enhet är korrekt registrerad i tjänsten. Mer information finns i Köra ett identifieringstest på en nyligen registrerad Defender för Endpoint-enhet.
Obs!
Det krävs inte att köra Microsoft Defender Antivirus, men det rekommenderas. Om en annan antivirusleverantör är den primära slutpunktsskyddslösningen kan du köra Defender Antivirus i passivt läge. Du kan bara bekräfta att passivt läge är aktiverat när du har kontrollerat att Defender för Endpoint-sensorn (SENSE) körs.
Kör följande kommando på Windows Server enheter som ska ha Microsoft Defender Antivirus installerat i aktivt läge:
sc.exe query WindefendOm resultatet blir "Den angivna tjänsten finns inte som en installerad tjänst" måste du installera Microsoft Defender Antivirus.
Kör följande kommando för att kontrollera att Defender för Endpoint körs:
sc.exe query senseResultatet bör visa att det körs. Om du stöter på problem med registrering läser du Felsöka registrering.
Ta bort Windows-servrar från hantering
Du kan avregistrera Windows-servrar med samma metoder som är tillgängliga för Windows-klientenheter:
- Avregistrera enheter med Configuration Manager
- Avregistrera enheter med verktyg för hantering av mobila enheter
- Avregistrera enheter med grupprincip
- Avregistrera enheter med ett lokalt skript
Efter avregistreringen kan du fortsätta att avinstallera det enhetliga lösningspaketet på Windows Server 2016 och Windows Server 2012 R2. För tidigare versioner av Windows Server har du två alternativ för att avregistrera Windows-servrar från tjänsten:
- Avinstallera MMA-agenten
- Ta bort konfigurationen för Defender for Endpoint-arbetsytan
Obs!
Dessa anvisningar för avregistrering för andra Windows Server-versioner gäller även om du kör den tidigare versionen av Defender for Endpoint för Windows Server 2016 och Windows Server 2012 R2, som kräver MMA. Instruktioner för att migrera till den nya enhetliga lösningen finns i Scenarier för servermigrering i Defender för Endpoint.
Nästa steg
Se även
- Anslut Windows- och Mac-klientenheter till Microsoft Defender för Endpoint
- Konfigurera inställningar för proxy- och Internetanslutning
- Köra ett identifieringstest på en nyligen registrerad Defender för Endpoint-enhet
- Felsöka problem med registrering av Defender för Endpoint
- Felsöka onboarding-problem som rör säkerhetshantering för Defender för Endpoint
- Microsoft Defender för Endpoint – Mobile Threat Defense (för iOS- och Android-enheter)