Kommentar
Åtkomst till den här sidan kräver auktorisering. Du kan prova att logga in eller ändra kataloger.
Åtkomst till den här sidan kräver auktorisering. Du kan prova att ändra kataloger.
Tips
Visste du att du kan prova funktionerna i Microsoft Defender för Office 365 Plan 2 utan kostnad? Använd den 90 dagar långa utvärderingsversionen av Defender för Office 365 på Microsoft Defender portalens utvärderingshubb. Lär dig mer om vem som kan registrera dig och utvärderingsvillkor på Prova Microsoft Defender för Office 365.
DomainKeys Identified Mail (DKIM) är en metod för e-postautentisering som hjälper till att verifiera e-post som skickas från din Microsoft 365-organisation för att förhindra falska avsändare som används i kompromettering av affärsmeddelanden (BEC), utpressningstrojaner och andra nätfiskeattacker.
Det primära syftet med DKIM är att verifiera att ett meddelande inte har ändrats under överföringen. Exempel:
- En eller flera privata nycklar genereras för en domän och används av källans e-postsystem för att digitalt signera viktiga delar av utgående meddelanden. Dessa meddelandedelar är:
- Från, Till, Ämne, MIME-version, Innehållstyp, Datum och andra meddelandehuvudfält (beroende på källans e-postsystem).
- Meddelandetexten.
- Den digitala signaturen lagras i fältet DKIM-Signaturhuvud i meddelandehuvudet och är giltig så länge mellanliggande e-postsystem inte ändrar de signerade delarna av meddelandet. Signeringsdomänen identifieras av värdet d= i fältet DKIM-Signaturrubrik .
- Motsvarande offentliga nycklar lagras i DNS-poster för signeringsdomänen (CNAME-poster i Microsoft 365; andra e-postsystem kan använda TXT-poster).
- Mottagande e-postsystem använder värdet d= i DKIM-Signature-rubrikfältet för att:
- Identifiera signeringsdomänen.
- Leta upp den offentliga nyckeln i DKIM DNS-posten för domänen.
- Använd den offentliga nyckeln i DKIM DNS-posten för domänen för att verifiera meddelandesignaturen.
Viktiga fakta om DKIM:
- Domänen som används för att DKIM signerar meddelandet krävs inte för att matcha domänen i MAIL FROM- eller From-adresserna i meddelandet. Mer information om dessa adresser finns i Varför e-post via Internet behöver autentisering.
- Ett meddelande kan ha flera DKIM-signaturer av olika domäner. Faktum är att många värdbaserade e-posttjänster signerar meddelandet med hjälp av tjänstdomänen och signerar sedan meddelandet igen med hjälp av kunddomänen när kunden har konfigurerat DKIM-signering för domänen.
Innan du börjar behöver du veta följande om DKIM i Microsoft 365 baserat på din e-postdomän:
Om du bara använder MOERA-domänen (Microsoft Online Email Routing Address) för e-post (till exempel contoso.onmicrosoft.com): Du behöver inte göra något. Utgående meddelanden från avsändare i domänen contoso.onmicrosoft.com DKIM-signeras automatiskt av domänen contoso.onmicrosoft.com.
Du kan dock också konfigurera DKIM-signering manuellt med hjälp av domänen *.onmicrosoft.com. Anvisningar finns i Använda Defender-portalen för att anpassa DKIM-signering av utgående meddelanden med hjälp av domänen *.onmicrosoft.com.
Information om hur du verifierar att utgående meddelanden från avsändare i den första *.onmicrosoft.com domänen är DKIM-signerade finns i Verifiera DKIM-signering av utgående e-post från Microsoft 365.
Mer information om *.onmicrosoft.com domäner finns i Varför har jag en "onmicrosoft.com"-domän?.
Om du använder en eller flera anpassade domäner för e-post (till exempel contoso.com): För närvarande sker ingen DKIM-signering för utgående e-post från anpassade domäner, så du måste utföra följande steg för maximalt e-postskydd:
Konfigurera DKIM-signering med anpassade domäner eller underdomäner: Ett meddelande måste vara DKIM-signerat av domänen i Från-adressen. Vi rekommenderar också att du konfigurerar DMARC, och DKIM klarar DMARC-valideringen endast om domänen som DKIM använde för att signera meddelandet och domänen i Från-adressen överensstämmer.
Överväganden för underdomäner:
För e-posttjänster som inte kontrolleras direkt (till exempel massutskickstjänster) rekommenderar vi att du använder en underdomän (till exempel marketing.contoso.com) i stället för din huvudsakliga e-postdomän (till exempel contoso.com). Du vill inte att problem med e-post som skickas från dessa e-posttjänster ska påverka ryktet för e-post som skickas av användare i din huvudsakliga e-postdomän. Mer information om hur du lägger till underdomäner finns i Kan jag lägga till anpassade underdomäner eller flera domäner i Microsoft 365?.
Varje underdomän som du använder för att skicka e-post från Microsoft 365 kräver en egen DKIM-konfiguration.
Tips
Email autentiseringsskydd för odefinierade underdomäner omfattas av DMARC. Alla underdomäner (definierade eller inte) ärver DMARC-inställningarna för den överordnade domänen (som kan åsidosättas per underdomän). Mer information finns i Konfigurera DMARC för att verifiera från-adressdomänen för molnavsändare.
Om du äger registrerade men oanvända domäner: Om du äger registrerade domäner som inte används för e-post eller något alls (kallas även parkerade domäner) ska du inte publicera DKIM-poster för dessa domäner. Avsaknaden av en DKIM-post (och därmed av en offentlig nyckel i DNS för att validera meddelandesignaturen) förhindrar DKIM-validering av förfalskade domäner.
Enbart DKIM räcker inte. För den bästa nivån av e-postskydd för dina anpassade domäner måste du också konfigurera SPF och DMARC som en del av din övergripande strategi för e-postautentisering . Mer information finns i Nästa steg.
Resten av den här artikeln beskriver de DKIM CNAME-poster som du behöver skapa för anpassade domäner i Microsoft 365 och konfigurationsprocedurer för DKIM med hjälp av anpassade domäner.
Tips
Att konfigurera DKIM-signering med en anpassad domän är en blandning av procedurer i Microsoft 365 och procedurer hos domänregistratorn för den anpassade domänen.
Vi tillhandahåller instruktioner för att skapa CNAME-poster för olika Microsoft 365-tjänster hos många domänregistratorer. Du kan använda de här anvisningarna som utgångspunkt för att skapa DKIM CNAME-posterna. Mer information finns i Ansluta din domän genom att lägga till DNS-poster.
Om du inte känner till DNS-konfigurationen kontaktar du domänregistratorn och ber om hjälp.
Syntax för DKIM CNAME-poster
DKIM beskrivs utförligt i RFC 6376.
I Microsoft 365 genereras två offentlig-privata nyckelpar när DKIM-signering med hjälp av en anpassad domän eller underdomän är aktiverat. De privata nycklar som används för att signera meddelandet är inte tillgängliga. CNAME-posterna pekar på motsvarande offentliga nycklar som används för att verifiera DKIM-signaturen. Dessa poster kallas selektorer.
- Endast en väljare är aktiv och används när DKIM-signering med en anpassad domän är aktiverad.
- Den andra väljaren är inaktiv. Den aktiveras och används endast efter eventuell framtida DKIM-nyckelrotation och sedan först efter att den ursprungliga väljaren har inaktiverats.
Väljaren som används för att verifiera DKIM-signaturen (som härleder den privata nyckel som används för att signera meddelandet) lagras i värdet s= i fältet DKIM-Signaturhuvud (till exempel s=selector1-contoso-com).
Viktigt
Använd Defender-portalen eller Exchange Online PowerShell för att visa de CNAME-värden som krävs för DKIM-signering av utgående meddelanden med hjälp av en anpassad domän. Värdena som presenteras i den här artikeln är endast avsedda för illustration. För att få de värden som krävs för dina anpassade domäner eller underdomäner använder du procedurerna i Defender-portalen eller Exchange Online PowerShell.
Den grundläggande syntaxen för DKIM CNAME-poster för anpassade domäner som skickar e-post från Microsoft 365 är:
Hostname: selector1._domainkey
Points to address or value: selector1-<CustomDomainWithDashes>._domainkey.<InitialDomainPrefix>.<DynamicPartitionCharacter>-v1.dkim.mail.microsoft

Hostname: selector2._domainkey
Points to address or value: selector2-<CustomDomainWithDashes>._domainkey.<InitialDomainPrefix>.<DynamicPartitionCharacter>-v1.dkim.mail.microsoft
Värdnamn: Värdena är samma för alla Microsoft 365-organisationer:
selector1._domainkeyochselector2._domainkey.<CustomDomainWithDashes>: Den anpassade domänen eller underdomänen med punkter som ersätts av bindestreck. Blir till exempel
contoso.comcontoso-com, ellermarketing.contoso.comblirmarketing-contoso-com.<InitialDomainPrefix>: Den anpassade delen av *.onmicrosoft.com du använde för att registrera dig i Microsoft 365. Om du till exempel använde
contoso.onmicrosoft.comär värdetcontoso.<DynamicPartitionCharacter>: Ett dynamiskt genererat tecken som används för båda väljarna (till exempel r eller n). Värdet tilldelas automatiskt av Microsoft när du lägger till en ny anpassad domän och aktiverar DKIM. Värdet bestäms av Microsofts interna routningslogik och kan inte konfigureras.
Det här värdet är en del av det uppdaterade DKIM-postformatet för nya anpassade domäner i Microsoft 365 som introducerades i maj 2025. Befintliga anpassade domäner och initiala domäner fortsätter att använda det gamla DKIM-formatet:
Hostname: selector1._domainkey
Points to address or value: selector1-contoso-com._domainkey.contoso.onmicrosoft.com

Hostname: selector2._domainkey
Points to address or value: selector2-contoso-com._domainkey.contoso.onmicrosoft.com
De gamla och nya formaten kan inte samexistera för samma väljare. Om du vill hämta rätt DKIM CNAME-värden för en domän, inklusive det tilldelade <DynamicPartitionCharacter-värdet>, ersätter du contoso.com med domänvärdet och kör sedan följande kommando i Exchange Online PowerShell:
Get-DkimSigningConfig -Identity contoso.com | Format-List Name,Enabled,Status,Selector1CNAME,Selector2CNAME
v1: Den aktuella CNAME-formatversionen som används för båda väljarna.
dkim.mail.microsoft: Den överordnade DNS-zon som är densamma för båda selektorerna.
I följande exempel visas de DNS CNAME-värden som Microsoft 365 förväntar sig för DKIM-väljare när en organisation har flera anpassade domäner. Använd det här exemplet om du vill mappa platshållarna i syntaxen ovan till dina egna domänvärden.
Din organisation har till exempel följande domäner i Microsoft 365:
- Ursprunglig domän: cohovineyardandwinery.onmicrosoft.com
- Anpassade domäner: cohovineyard.com och cohowinery.com
Du måste skapa två CNAME-poster i DNS i varje anpassad domän för totalt fyra CNAME-poster:
CNAME-poster i domänen cohovineyard.com:
Värdnamn:
selector1._domainkey
Pekar på adress eller värde:selector1-cohovineyard-com._domainkey.cohovineyardandwinery.n-v1.dkim.mail.microsoftVärdnamn:
selector2._domainkey
Pekar på adress eller värde:selector2-cohovineyard-com._domainkey.cohovineyardandwinery.n-v1.dkim.mail.microsoftCNAME-poster i domänen cohowinery.com:
Värdnamn:
selector1._domainkey
Pekar på adress eller värde:selector1-cohowinery-com._domainkey.cohovineyardandwinery.r-v1.dkim.mail.microsoftVärdnamn:
selector2._domainkey
Pekar på adress eller värde:selector2-cohowinery-com._domainkey.cohovineyardandwinery.r-v1.dkim.mail.microsoft
Konfigurera DKIM-signering av utgående meddelanden i Microsoft 365
Använd Defender-portalen för att aktivera DKIM-signering av utgående meddelanden med hjälp av en anpassad domän
Tips
Du kan använda en anpassad domän eller underdomän för att DKIM loggar utgående e-post först när domänen har lagts till i Microsoft 365. Anvisningar finns i Lägga till en domän.
Den viktigaste faktorn som avgör när en anpassad domän startar DKIM-signering av utgående e-post är CNAME-postidentifieringen i DNS.
Om du vill använda procedurerna i det här avsnittet måste den anpassade domänen eller underdomänen finnas på fliken DKIM på sidan Email autentiseringsinställningar på https://security.microsoft.com/authentication?viewid=DKIM. Egenskaperna för domänen på fliken DKIM måste innehålla följande värden:
- Värdet för Växla är
 Inaktiverat.
- Statusvärdet är NoDKIMKeys.

Tips
I den utfällbara menyn med information om domänen anges samma värden med följande inställningar:
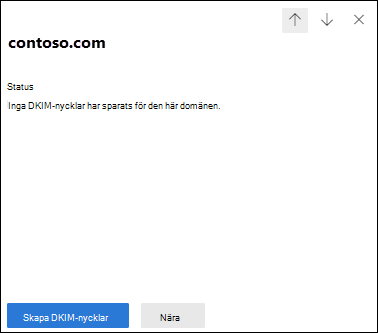
- Statusvärdet är Inga DKIM-nycklar har sparats för den här domänen.
- Skapa DKIM-nycklar finns längst ned i den utfällbara menyn.
Fortsätt om domänen uppfyller dessa krav.
I Defender-portalen på https://security.microsoft.com går du till sidan E-post och samarbete>Principer och regler>Principer för hot>Inställningar för e-postautentisering. Om du vill gå direkt till sidan Email autentiseringsinställningar använder du https://security.microsoft.com/authentication.
På sidan Email autentiseringsinställningar väljer du fliken DKIM.
På fliken DKIM går du till raden för den anpassade domänen eller underdomänposten och försöker dra växlingsvärdet från
Inaktiverad till Aktiverad.En dialogruta för klientfel öppnas. Felet innehåller de värden som krävs för att använda i de två CNAME-poster som du skapar hos domänregistratorn för domänen tillsammans med mycket annan text. Även om du kan markera texten och trycka på CTRL + C för att spara informationen, är samma information tillgänglig i ett mycket bättre format i ett senare steg.
Välj OK i dialogrutan för att fortsätta.
På fliken DKIM är statusvärdet för domänen nu CnameMissing och växlingsvärdet är fortfarande
Inaktiverat.Klicka var som helst på raden förutom kryssrutan bredvid värdet Namn eller på växlingsvärdet för att öppna den utfällbara menyn med information för domänen.
Gör följande i den utfällbara rutan med domäninformation som öppnas:
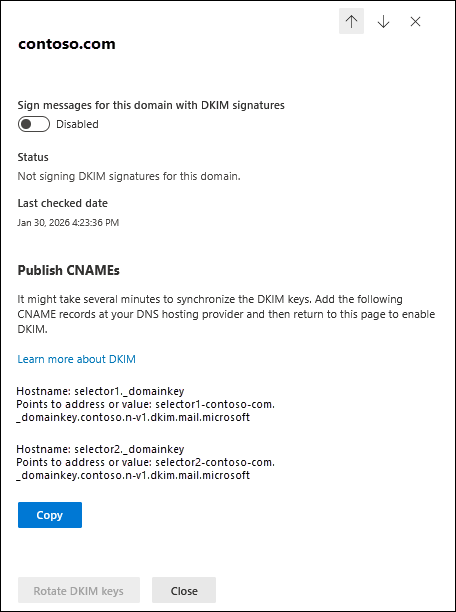
- Observera värdet Senast kontrollerat datum.
- Observera de nödvändiga värdena för CNAME-posten i avsnittet Publicera CNAME-poster och/eller välj Kopiera. Du använder dessa värden i nästa steg.
Lämna den utfällbara menyn med domäninformation öppen.
I en annan webbläsarflik eller ett annat fönster går du till domänregistratorn för domänen och skapar sedan de två CNAME-posterna med hjälp av informationen från föregående steg.
Vi tillhandahåller instruktioner för att skapa CNAME-poster för olika Microsoft 365-tjänster hos många domänregistratorer. Du kan använda de här anvisningarna som utgångspunkt för att skapa DKIM CNAME-posterna. Mer information finns i Ansluta din domän genom att lägga till DNS-poster.
Det tar några minuter (eller kanske längre) för Microsoft 365 att identifiera de nya CNAME-posterna som du skapade.
Efter en stund går du tillbaka till den utfällbara menyn med domäninformation som du lämnade öppen i steg 6 och väljer sedan växlingsknappen Signera meddelanden för den här domänen med DKIM-signaturer .
Efter några sekunder öppnas en säkerhetsdialogruta med följande text:
Det kan ta flera minuter att synkronisera statusändringen.
När du har valt OK för att stänga dialogrutan visas följande inställningar i den utfällbara menyn med domäninformation om CNAME-posterna identifieras hos din domänregistrator:
- Växlingsknappen Signera meddelanden för den här domänen med DKIM-signaturer är
 Aktiverad.
- Statusvärdet är Signering av DKIM-signaturer för den här domänen.
- Rotering av DKIM-nycklar är tillgänglig.
- Senast markerat datum: Datum och tid bör vara nyare än det ursprungliga värdet i steg 6.

- Växlingsknappen Signera meddelanden för den här domänen med DKIM-signaturer är

Använd Defender-portalen för att anpassa DKIM-signering av utgående meddelanden med hjälp av domänen *.onmicrosoft.com
Microsoft 365 automatiskt loggar DKIM utgående e-post från avsändare i den första *.onmicrosoft.com-domänen. Du kan dock använda procedurerna i det här avsnittet för att påverka DKIM-signering med hjälp av domänen *.onmicrosoft.com:
- Generera nya nycklar. De nya nycklarna läggs till och används automatiskt i Microsoft 365-datacenter.
- Låt egenskaperna för domänen *.onmicrosoft.com visas korrekt i den utfällbara menyn med information om domänen på fliken DKIM på sidan Email autentiseringsinställningar på https://security.microsoft.com/authentication?viewid=DKIM eller i PowerShell. Det här resultatet tillåter framtida åtgärder i DKIM-konfigurationen för domänen (till exempel manuell nyckelrotation).
Om du vill använda procedurerna i det här avsnittet måste *.onmicrosoft.com visas på fliken DKIM på sidan Email autentiseringsinställningar på https://security.microsoft.com/authentication?viewid=DKIM. Egenskaperna för domänen på fliken DKIM måste innehålla följande värden:
- Värdet för Växla är Inaktiverat.
- Statusvärdet är NoDKIMKeys.
Fortsätt om domänen uppfyller dessa krav.
I Defender-portalen på https://security.microsoft.com går du till sidan E-post och samarbete>Principer och regler>Principer för hot>Inställningar för e-postautentisering. Om du vill gå direkt till sidan Email autentiseringsinställningar använder du https://security.microsoft.com/authentication.
På sidan Email autentiseringsinställningar väljer du fliken DKIM.
På fliken DKIM går du till raden för domänposten *.onmicrosoft.com och drar växlingsvärdet
Inaktiverat till Aktiverat.Efter en stund ändras statusvärdet för domändomänen *.onmicrosoft.com till Giltig, men växlingsvärdet är fortfarande
Inaktiverat.Välj Uppdatera
 så uppdateras Växla-värdet till Aktiverat.
Använd Exchange Online PowerShell för att konfigurera DKIM-signering av utgående meddelanden
Om du hellre vill använda PowerShell för att aktivera DKIM-signering av utgående meddelanden med hjälp av en anpassad domän eller för att anpassa DKIM-signering för den första *.onmicrosoft.com-domänen ansluter du till Exchange Online PowerShell för att köra följande kommandon.
Tips
Innan du kan konfigurera DKIM-signering med den anpassade domänen måste du lägga till domänen i Microsoft 365. Anvisningar finns i Lägga till en domän. Kontrollera att den anpassade domänen är tillgänglig för DKIM-konfigurationen genom att köra följande kommando: Get-AcceptedDomain.
Din *.onmicrosoft.com-domän loggar redan utgående e-post från avsändare i *.onmicrosoft.com som standard (se Använd Defender-portalen för att anpassa DKIM-signering av utgående meddelanden med hjälp av domänen *.onmicrosoft.com). Om du inte manuellt konfigurerade DKIM-signering för domänen *.onmicrosoft.com i Defender-portalen eller i PowerShell visas *.onmicrosoft.com inte i utdata från Get-DkimSigningConfig.
Kör följande kommando för att kontrollera tillgängligheten och DKIM-statusen för alla domäner i organisationen:
Get-DkimSigningConfig | Format-List Name,Enabled,Status,Selector1CNAME,Selector2CNAMEFör domänen där du vill konfigurera DKIM-signering avgör kommandots utdata i steg 1 vad du behöver göra härnäst:
Domänen visas med följande värden:
- Aktiverad: Falskt
-
Status:
NoDKIMKeysellerCnameMissing
Gå till steg 3 för att kopiera selektorvärdena.
Eller
Domänen visas inte. Gör följande:
Ersätt <Domän> med domänvärdet och kör sedan följande kommando:
New-DkimSigningConfig -DomainName <Domain> -Enabled $false [-BodyCanonicalization <Relaxed | Simple>] [-HeaderCanonicalization <Relaxed | Simple>] [-KeySize <1024 | 2048>]- Parametern BodyCanonicalization anger känslighetsnivån för ändringar i meddelandetexten:
-
Relaxed: Ändringar i tomt utrymme och ändringar i tomma rader i slutet av meddelandetexten tolereras. Det här värdet är standardvärdet. -
Simple: Endast ändringar i tomma rader i slutet av meddelandetexten tolereras.
-
- Parametern HeaderCanonicalization anger känslighetsnivån för ändringar i meddelandehuvudet:
-
Relaxed: Vanliga ändringar i meddelandehuvudet tolereras. Till exempel omskrivning av rubrikfältrad, ändringar i onödigt tomt utrymme eller tomma rader och ändringar för rubrikfält. Det här värdet är standardvärdet. -
Simple: Inga ändringar i rubrikfälten tolereras.
-
- Parametern KeySize anger bitstorleken för den offentliga nyckeln i DKIM-posten:
-
1024(standard) 2048
-
Till exempel:
New-DkimSigningConfig -DomainName contoso.com -Enabled $false- Parametern BodyCanonicalization anger känslighetsnivån för ändringar i meddelandetexten:
Kör kommandot från steg 1 igen för att bekräfta att domänen visas med följande egenskapsvärden:
- Aktiverad: Falskt
-
Status:
CnameMissing
Gå till steg 3 för att kopiera selektorvärdena.
Kopiera värdena
Selector1CNAMEochSelector2CNAMEför domänen i utdata från kommandot i steg 1.De CNAME-poster som du behöver skapa hos domänregistratorn för domänen ser ut så här:
Värdnamn:
selector1._domainkey
Pekar på adress eller värde:<Selector1CNAME value>Värdnamn:
selector2._domainkey
Pekar på adress eller värde:<Selector2CNAME value>Till exempel:
Värdnamn:
selector1._domainkey
Pekar på adress eller värde:selector1-contoso-com._domainkey.contoso.n-v1.dkim.mail.microsoftVärdnamn:
selector2._domainkey
Pekar på adress eller värde:selector2-contoso-com._domainkey.contoso.n-v1.dkim.mail.microsoftGör något av följande:
Anpassad domän: I domänregistratorn för domänen skapar du de två CNAME-posterna med hjälp av informationen från föregående steg.
Vi tillhandahåller instruktioner för att skapa CNAME-poster för olika Microsoft 365-tjänster hos många domänregistratorer. Du kan använda de här anvisningarna som utgångspunkt för att skapa DKIM CNAME-posterna. Mer information finns i Ansluta din domän genom att lägga till DNS-poster.
Det tar några minuter (eller kanske längre) för Microsoft 365 att identifiera de nya CNAME-posterna som du skapade.
*.onmicrosoft.com domän: Gå till nästa steg.
Efter ett tag återgår du till Exchange Online PowerShell, ersätter <domänen> med den domän som du har konfigurerat och kör följande kommando:
Set-DkimSigningConfig -Identity \<Domain\> -Enabled $true [-BodyCanonicalization <Relaxed | Simple>] [-HeaderCanonicalization <Relaxed | Simple>]- Parametern BodyCanonicalization anger känslighetsnivån för ändringar i meddelandetexten:
-
Relaxed: Ändringar i tomt utrymme och ändringar i tomma rader i slutet av meddelandetexten tolereras. Det här värdet är standardvärdet. -
Simple: Endast ändringar i tomma rader i slutet av meddelandetexten tolereras.
-
- Parametern HeaderCanonicalization anger känslighetsnivån för ändringar i meddelandehuvudet:
-
Relaxed: Vanliga ändringar i meddelandehuvudet tolereras. Till exempel omskrivning av rubrikfältrad, ändringar i onödigt tomt utrymme eller tomma rader och ändringar för rubrikfält. Det här värdet är standardvärdet. -
Simple: Inga ändringar i rubrikfälten tolereras.
-
Till exempel:
Set-DkimSigningConfig -Identity contoso.com -Enabled $trueEller
Set-DkimSigningConfig -Identity contoso.onmicrosoft.com -Enabled $trueFör en anpassad domän, om Microsoft 365 kan identifiera CNAME-posterna hos domänregistratorn, körs kommandot utan fel och domänen används nu för att DKIM signera utgående meddelanden från domänen.
Om CNAME-posterna inte identifieras får du ett fel som innehåller de värden som ska användas i CNAME-posterna. Sök efter stavfel i värdena hos domänregistratorn (lätt att göra med bindestreck, punkter och understrykningar!), vänta ett tag till och kör sedan kommandot igen.
För en *.onmicrosoft.com domän som tidigare inte fanns med i listan körs kommandot utan fel.
- Parametern BodyCanonicalization anger känslighetsnivån för ändringar i meddelandetexten:
Kontrollera att domänen nu är konfigurerad för DKIM-signeringsmeddelanden genom att köra kommandot från steg 1.
Domänen bör ha följande egenskapsvärden:
- Aktiverad: Sant
-
Status:
Valid
Detaljerad information om syntax och parametrar finns i följande artiklar:
Rotera DKIM-nycklar
Av samma skäl som du regelbundet bör ändra lösenord bör du regelbundet ändra DKIM-nyckeln som används för DKIM-signering. Att ersätta DKIM-nyckeln för en domän kallas DKIM-nyckelrotation.
Om du vill granska alla DKIM-konfigurationsegenskaper för en specifik anpassad domän, inklusive information om nyckelrotation, kör du följande kommando i Exchange Online PowerShell:
Get-DkimSigningConfig -Identity <CustomDomain> | Format-List
-
KeyCreationTime: UTC-datum/tid då det offentliga och privata nyckelparet DKIM skapades. -
RotateOnDate: Datum/tid för föregående eller nästa DKIM-nyckelrotation. -
SelectorBeforeRotateOnDate: Kom ihåg att DKIM-signering med hjälp av en anpassad domän i Microsoft 365 kräver två CNAME-poster i domänen. Den här egenskapen visar den CNAME-post som DKIM använder föreRotateOnDatedatum/tid (kallas även väljare). Värdet ärselector1ellerselector2och skiljer sig från värdetSelectorAfterRotateOnDate. -
SelectorAfterRotateOnDate: Visar den CNAME-post som DKIM använder efterRotateOnDatedatum-tiden. Värdet ärselector1ellerselector2och skiljer sig från värdetSelectorBeforeRotateOnDate.
När du utför en DKIM-nyckelrotation på en domän enligt beskrivningen i det här avsnittet är ändringen inte omedelbar. Det tar fyra dagar (96 timmar) för den nya privata nyckeln att börja signera meddelanden ( RotateOnDate datum/tid och motsvarande SelectorAfterRotateOnDate värde). Fram till dess används den befintliga privata nyckeln (motsvarande SelectorBeforeRotateOnDate värde).
Om du vill bekräfta motsvarande offentliga nyckel som används för att verifiera DKIM-signaturen (som härleder den privata nyckel som användes för att signera meddelandet) kontrollerar du s= värdet i DKIM-Signature rubrikfältet (väljaren, s=selector1-contoso-comtill exempel ).
Tips
- Den viktigaste faktorn som avgör när en anpassad domän startar DKIM-signering av utgående e-post är CNAME-postidentifieringen i DNS.
- Du kan endast rotera DKIM-nycklar på domäner med båda följande egenskapsvärden på fliken DKIM på sidan Email autentiseringsinställningar:
-
Växla: Aktiverad
- Status: Giltig eller CnameMissing
-
Växla:
- För närvarande finns det ingen automatisk DKIM-nyckelrotation för domänen *.onmicrosoft.com.
Använd Defender-portalen för att rotera DKIM-nycklar för en anpassad domän
Använd följande steg för att rotera DKIM-nycklar för en anpassad domän. Domänen måste ha växlingsknappenAktiverad och Status inställd på Giltig eller CnameMissing på fliken DKIM på sidan Inställningar för e-postautentisering .
I Defender-portalen på https://security.microsoft.com går du till sidan E-post och samarbete>Principer och regler>Principer för hot>Inställningar för e-postautentisering. Om du vill gå direkt till sidan Email autentiseringsinställningar använder du https://security.microsoft.com/authentication.
På sidan Email autentiseringsinställningar väljer du fliken DKIM.
På fliken DKIM väljer du den domän som ska konfigureras genom att klicka var som helst på raden, förutom kryssrutan bredvid värdet Namn eller Växlingsvärdet .
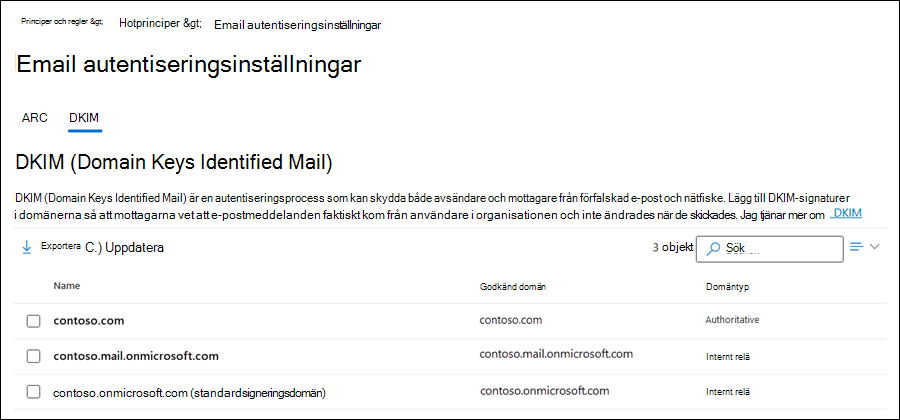
I den utfällbara menyn domäninformation som öppnas väljer du Rotera DKIM-nycklar längst ned i den utfällbara menyn.
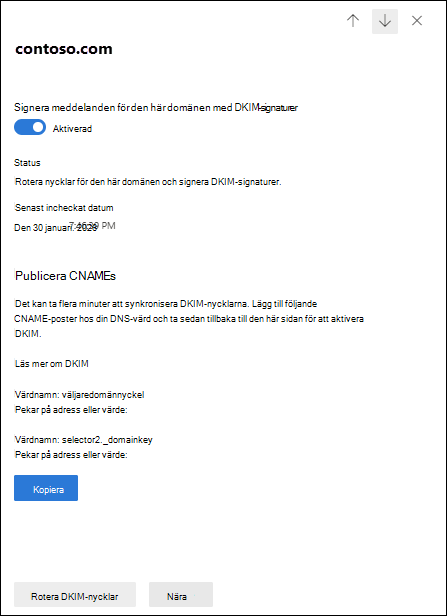
Inställningarna i den utfällbara menyn med information ändras till följande värden:
- Status: Rotera nycklar för den här domänen och signera DKIM-signaturer.
- Publicera CNAMES: Värdena för pekar på adress eller värde är tomma för båda väljarna.
- Rotera DKIM-nycklar är gråmarkerat.
Efter fyra dagar (96 timmar) signerar den nya DKIM-nyckeln utgående meddelanden för den anpassade domänen. Fram till dess används den aktuella DKIM-nyckeln.
Den nya DKIM-nyckeln signerar meddelandet när statusvärdet ändras till Signering av DKIM-signaturer för den här domänen.

Om du vill bekräfta motsvarande offentliga nyckel som används för att verifiera DKIM-signaturen (som härleder den privata nyckel som används för att signera meddelandet) kontrollerar du s= värdet i DKIM-Signature rubrikfältet (väljaren, s=selector1-contoso-comtill exempel ).
Använd Exchange Online PowerShell för att rotera DKIM-nycklarna för en domän och ändra bitdjupet
Om du hellre vill använda PowerShell för att rotera DKIM-nycklar för en domän ansluter du till Exchange Online PowerShell för att köra följande kommandon.
Kör följande kommando för att kontrollera tillgängligheten och DKIM-statusen för alla domäner i organisationen:
Get-DkimSigningConfig | Format-List Name,Enabled,Status,Selector1CNAME,Selector1KeySize,Selector2CNAME,Selector2KeySize,KeyCreationTime,RotateOnDate,SelectorBeforeRotateOnDate,SelectorAfterRotateOnDateAnvänd följande syntax för den domän som du vill rotera DKIM-nycklar för:
Rotate-DkimSigningConfig -Identity <CustomDomain> [-KeySize <1024 | 2048>]Om du inte vill ändra bitdjupet för de nya DKIM-nycklarna ska du inte använda parametern KeySize .
Det här exemplet roterar DKIM-nycklar för contoso.com domänen och ändras till en 2048-bitarsnyckel.
Rotate-DkimSigningConfig -Identity contoso.com -KeySize 2048Det här exemplet roterar DKIM-nycklar för den contoso.com domänen utan att ändra nyckelbitsdjupet.
Rotate-DkimSigningConfig -Identity contoso.comKör kommandot från steg 1 igen för att bekräfta följande egenskapsvärden:
KeyCreationTimeRotateOnDateSelectorBeforeRotateOnDateSelectorAfterRotateOnDate
Mottagande e-postsystem använder den offentliga nyckeln i CNAME-posten som identifieras av egenskapen
SelectorBeforeRotateOnDateför att verifiera DKIM-signaturen i meddelanden (vilket gör att man kan sluta sig till vilken privat nyckel som användes för att DKIM-signera meddelandet).Efter
RotateOnDateanvänder DKIM den nya privata nyckeln för att signera meddelanden, och mottagande e-postsystem använder den motsvarande offentliga nyckeln i CNAME-posten som anges av egenskapenSelectorAfterRotateOnDateför att verifiera DKIM-signaturen i meddelandena.Om du vill bekräfta motsvarande offentliga nyckel som används för att verifiera DKIM-signaturen (som härleder den privata nyckel som användes för att signera meddelandet) kontrollerar du
s=värdet iDKIM-Signaturerubrikfältet (väljaren,s=selector1-contoso-comtill exempel ).Viktigt
Om du ändrar bitdjupet för DKIM-nycklar från 1024 till 2048 med hjälp av keySize-parametern gäller uppdateringen endast för nästa aktiva väljare under den första nyckelrotationen. När du roterar nycklar igen blir den tidigare inaktiva väljaren aktiv och bitdjupet uppdateras också till 2048.
När du roterar DKIM-nycklar på en domän är ändringen inte omedelbar. Det tar fyra dagar (96 timmar). Medan nyckelrotationen pågår kan du inte göra en annan nyckelrotation.
Detaljerad information om syntax och parametrar finns i följande artiklar:
Inaktivera DKIM-signering av utgående meddelanden med hjälp av en anpassad domän
Om du inaktiverar DKIM-signering för en anpassad domän hindras Microsoft 365 från att lägga till en DKIM-signatur i utgående meddelanden från den domänen. Du kan inaktivera DKIM-inloggning i Defender-portalen eller i Exchange Online PowerShell.
Använd Defender-portalen för att inaktivera DKIM-signering av utgående meddelanden med hjälp av en anpassad domän
Använd följande steg för att inaktivera DKIM-signering för en anpassad domän i Defender portalen.
I Defender-portalen på https://security.microsoft.com går du till sidan E-post och samarbete>Principer och regler>Principer för hot>Inställningar för e-postautentisering. Om du vill gå direkt till sidan Email autentiseringsinställningar använder du https://security.microsoft.com/authentication.
På sidan Email autentiseringsinställningar väljer du fliken DKIM.
Gör något av följande på fliken DKIM :
- I posten för domänen drar du reglaget från Aktiverat till Inaktiverat.
- Välj den domän som ska konfigureras genom att klicka någonstans på raden, förutom kryssrutan bredvid värdet Namn eller växlingsvärdet . I den utfällbara menyn domäninformation som öppnas drar du växlingsknappen Signera meddelanden för den här domänen med DKIM-signaturer från Aktiverad till Inaktiverad.
- I posten för domänen drar du reglaget från
Använd Exchange Online PowerShell för att inaktivera DKIM-signering av utgående meddelanden med hjälp av en anpassad domän
Om du hellre vill använda PowerShell för att inaktivera DKIM-signering av utgående meddelanden med hjälp av en anpassad domän ansluter du till Exchange Online PowerShell för att köra följande kommandon.
Kör följande kommando för att kontrollera tillgängligheten och DKIM-statusen för alla domäner i organisationen:
Get-DkimSigningConfig | Format-List Name,Enabled,StatusAlla anpassade domäner som du kan inaktivera DKIM-signering för har följande egenskapsvärden:
- Aktiverad: Sant
-
Status:
Valid
Använd följande syntax för den domän som du vill inaktivera DKIM-signering för:
Set-DkimSigningConfig -Identity <CustomDomain> -Enabled $falseDet här exemplet inaktiverar DKIM-signering med hjälp av den anpassade domänen contoso.com.
Set-DkimSigningConfig -Identity contoso.com -Enabled $false
Verifiera DKIM-signering av utgående e-post från Microsoft 365
Tips
Innan du använder metoderna i det här avsnittet för att testa DKIM-signering av utgående e-post väntar du några minuter efter eventuella DKIM-konfigurationsändringar så att ändringarna kan spridas.
Använd någon av följande metoder för att verifiera DKIM-signering av utgående e-post från Microsoft 365:
Skicka testmeddelanden och visa relaterade rubrikfält från meddelandehuvudet i mål-e-postsystemet:
Skicka ett meddelande från ett konto i din Microsoft 365 DKIM-aktiverade domän till en mottagare i ett annat e-postsystem (till exempel outlook.com eller gmail.com).
Tips
Skicka inte e-post till AOL för DKIM-testning. AOL kan hoppa över DKIM-kontrollen om SPF-kontrollen godkänns.
Visa meddelandehuvudet i målpostlådan. Till exempel:
- Visa meddelandehuvuden på Internet i Outlook.
- Använd Analysverktyg för meddelandehuvud på https://mha.azurewebsites.net.
Leta upp huvudfältet DKIM-Signature i meddelandehuvudet. Rubrikfältet ser ut som i följande exempel:
DKIM-Signature: v=1; a=rsa-sha256; c=relaxed/relaxed; d=contoso.com; s=selector1; h=From:Date:Subject:Message-ID:Content-Type:MIME-Version:X-MS-Exchange-SenderADCheck; bh=UErATeHehIIPIXPeUAfZWiKo0w2cSsOhb9XM9ulqTX0=;- d=: Domänen som användes för att DKIM signerar meddelandet.
- s=: Väljaren (offentlig nyckel i DNS-posten i domänen) som användes för att dekryptera och verifiera DKIM-signaturen för meddelandet.
Leta upp rubrikfältet Authentication-Results i meddelandehuvudet. Även om mål-e-postsystem kan använda något olika format för att stämpla inkommande e-post, bör rubrikfältet innehålla DKIM=pass eller DKIM=OK. Till exempel:
Authentication-Results: mx.google.com;
  dkim=pass header.i=@contoso.com header.s=selector1 header.b=NaHRSJOb;
  arc=pass (i=1 spf=pass spfdomain=contoso.com dkim=pass dkdomain=contoso.com dmarc=pass fromdomain=contoso.com);
  spf=pass (google.com: domain of michelle@contoso.com designates 0000:000:0000:0000::000 as permitted sender) smtp.mailfrom=michelle@contoso.com
Tips
DKIM-signaturen utelämnas under något av följande villkor:
- Avsändarens och mottagarens e-postadresser finns i samma domän.
- Avsändarens och mottagarens e-postadresser finns i olika domäner som kontrolleras av samma organisation.
I båda fallen finns inte rubrikfältet DKIM-Signature i meddelandehuvudet och fältet Authentication-Results-rubrik ser ut som i följande exempel:
authentication-results: dkim=none (message not signed)
 header.d=none;dmarc=none action=none header.from=contoso.com;
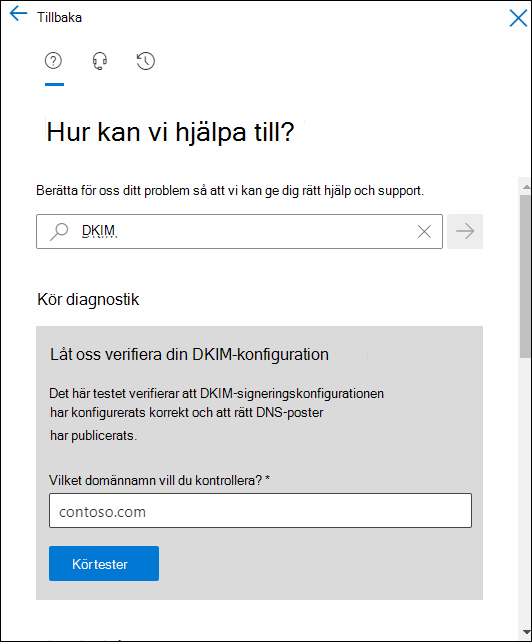
Använd testet i Microsoft 365-hjälpen: Den här funktionen kräver ett globalt administratörskonto* och är inte tillgängligt i Microsoft 365 Government Community Cloud (GCC), GCC High, DoD eller Office 365 som drivs av 21Vianet.
Viktigt
* Microsoft förespråkar starkt principen om lägsta behörighet. Genom att endast tilldela konton de minsta behörigheter som krävs för att utföra sina uppgifter kan du minska säkerhetsriskerna och stärka organisationens övergripande skydd. Global administratör är en mycket privilegierad roll som du bör begränsa till nödsituationsscenarier eller när du inte kan använda en annan roll.

DKIM-signering av e-post från din anpassade domän på andra e-posttjänster
Vissa e-posttjänstleverantörer eller leverantörer av programvara som en tjänst låter dig aktivera DKIM-signering för din e-post som kommer från tjänsten, men metoderna beror helt på e-posttjänsten.
Tips
Vi rekommenderar att du använder underdomäner för e-postsystem eller tjänster som du inte direkt kontrollerar, så problem med dessa tjänster påverkar inte huvuddomänens rykte.
Din e-postdomän i Microsoft 365 är till exempel contoso.com och du använder massutskickstjänsten Adatum för marknadsföring av e-post. Om Adatum stöder DKIM-signering av meddelanden från avsändare i din domän till deras tjänst kan meddelandena innehålla följande element:
Return-Path: <communication@adatum.com>
 From: <sender@marketing.contoso.com>
 DKIM-Signature: s=s1024; d=marketing.contoso.com
 Subject: This a message from the Adatum infrastructure, but with a DKIM signature authorized by marketing.contoso.com
I det här exemplet krävs följande steg:
Adatum ger Contoso en offentlig nyckel att använda för DKIM-signering av utgående Contoso-e-post från deras tjänst.
Contoso publicerar den offentliga DKIM-nyckeln i DNS hos domänregistratorn för underdomänen marketing.contoso.com (en TXT-post eller en CNAME-post).
När Adatum skickar e-post från avsändare i marketing.contoso.com domänen signeras meddelandena med den privata nyckeln som motsvarar den offentliga nyckel som de gav Contoso i det första steget.
Om e-postsystemet på mottagarsidan kontrollerar DKIM för inkommande meddelanden, klarar meddelandena DKIM-kontrollen eftersom de är signerade med DKIM.
Om mål-e-postsystemet kontrollerar DMARC för inkommande meddelanden matchar domänen i DKIM-signaturen ( d= -värdet i fältet DKIM-Signaturhuvud ) domänen i från-adressen som visas i e-postklienter, så att meddelandena också kan skicka DMARC:
Från:
sender@marketing.contoso.com
d=: marketing.contoso.com
Felsöka DKIM DNS-konfiguration
Vanliga misstag som hindrar DKIM från att fungera är felaktigt CNAME-värdnamnsformat, saknad CNAME-post för selector2, TXT-post i stället för en CNAME-post, för lågt TTL-värde, domänen i CNAME-målvärdet matchar inte och problem med avslutande punkt. Se även Vanliga DKIM DNS-misstag i korthet.
Felaktigt format för CNAME-värdnamn
Symptom: DKIM-växlingsknappen aktiveras inte i Defender-portalen. Statusen förblir CnameMissing.
Vad gick fel: CNAME-värdnamnet angavs med den fullständiga domänen tillagd (till exempel
selector1._domainkey.contoso.com.contoso.com) eller utan prefixet_domainkey.Korrigering: Värdnamnet (kallas även "Namn" eller "Postnamn") ska endast innehålla underdomändelen. De flesta DNS-providers lägger automatiskt till din domänzon.
Rätt:
selector1._domainkeyFel (värdnamnet innehåller domänen, vilket resulterar i en dubbeldomän):
selector1._domainkey.contoso.com(om dns-zonen redan är contoso.com)
Tips
Vissa DNS-providers (till exempel GoDaddy) lägger automatiskt till domänzonen till det värde som du anger. Om din domänzon är contoso.com och du anger selector1._domainkey.contoso.com, blir den faktiska posten selector1._domainkey.contoso.com.contoso.com. Ange endast selector1._domainkey i fältet värdnamn.
Väljare2 CNAME-post saknas
Symptom: DKIM-signering aktiveras korrekt, men nyckelrotationen misslyckas senare. Eller så visar Defender-portalen en varning om en ofullständig konfiguration.
Det som gick fel: Endast
selector1._domainkeyskapades.selector2._domainkeyCNAME-posten saknas.Varför det är viktigt: Microsoft 365 kräver båda selector-CNAME-posterna.
selector2används under nyckelrotation. Utan den kan du inte rotera DKIM-nycklar.Åtgärda: Skapa båda CNAME-posterna:
selector1._domainkey     selector1-contoso-com._domainkey.contoso.n-v1.dkim.mail.microsoft
selector2._domainkey     selector2-contoso-com._domainkey.contoso.n-v1.dkim.mail.microsoft
Viktigt
Skapa alltid båda CNAME-posterna, även om endast en selektor är aktiv åt gången. Den inaktiva väljaren behövs för sömlös nyckelrotation.
TXT-post i stället för en CNAME-post
Symptom: DKIM-statusen förblir CnameMissing trots att du har lagt till en DNS-post. DNS-uppslagningar för
selector1._domainkey.contoso.comreturnerar en TXT-post.Vad gick fel: En TXT-post som innehåller den offentliga DKIM-nyckeln skapades direkt i stället för en CNAME-post som pekar på Microsofts DKIM-infrastruktur.
Varför det spelar roll: Microsoft 365 hanterar DKIM-nycklarna och hanterar nyckelrotation automatiskt. CNAME-posten delegerar nyckelhantering till Microsoft. En TXT-post kräver att du manuellt hanterar nycklar och rotation, vilket inte stöds för Microsoft 365.
Åtgärda: Ta bort TXT-posten och skapa en CNAME-post i stället:
Posttyp Hostname Pekar på CNAME (korrekt) selector1._domainkeyselector1-contoso-com._domainkey.contoso.n-v1.dkim.mail.microsoftTXT (felaktigt, stöds inte) selector1._domainkeyv=DKIM1; k=rsa; p=MIGfMA0GCS...
Obs!
Andra e-postsystem som inte kommer från Microsoft kan använda TXT-poster för DKIM. För Microsoft 365, använd alltid CNAME-poster som pekar på Microsofts DKIM-infrastruktur.
TTL-inställningen är för låg
Symptom: DKIM-verifiering misslyckas tillfälligt på mottagarsidan med
dkim=temperrorellerdkim=fail(timeout för nyckelsökning).Det som gick fel: TTL-värdet för DKIM-CNAME-posterna är för lågt (till exempel 60 eller 300 sekunder), vilket leder till frekventa DNS-uppslag som kan leda till timeout.
Rekommenderad TTL: minst 3 600 sekunder (1 timme).
Åtgärda: Uppdatera TTL på båda DKIM CNAME-posterna till minst 3 600:
selector1._domainkey  3600  CNAME  selector1-contoso-com._domainkey.contoso.n-v1.dkim.mail.microsoft
selector2._domainkey  3600  CNAME  selector2-contoso-com._domainkey.contoso.n-v1.dkim.mail.microsoft
Domänmatchningsfel i CNAME-målvärde
Symptom: DKIM-status visar att CnameMissing eller DKIM-signering misslyckas. Utdata
Get-DkimSigningConfigvisar andra värden än vad som finns i DNS.Vad som gick fel: CNAME-målvärdet matchar inte vad Microsoft 365 genererade. Vanliga fel är felaktig domänersättning (punkter jämfört med bindestreck), fel inledande domänprefix eller att det dynamiska partitionstecknet saknas.
Nyckelregler för CNAME-målet:
- Punkter (
.) i domänen ersätts med bindestreck (-). - Det inledande domänprefixet är ditt *.onmicrosoft.com prefix (utan
.onmicrosoft.com). - Ett dynamiskt tecken tilldelas av Microsoft.
- Punkter (
Åtgärda: Använd alltid de exakta CNAME-värdena från Defender-portalen eller PowerShell. Konstruera dem inte manuellt:
Get-DkimSigningConfig -Identity contoso.com | Format-List Selector1CNAME, Selector2CNAMEExempel: För domänen
sub.contoso.commed den första domänencontoso.onmicrosoft.com:Komponent Rätt värde Vanligt misstag Domän med bindestreck sub-contoso-comsub.contoso.com(punkterna behölls)Inledande domänprefix contosocontoso.onmicrosoft.com(suffix ingår)Fullständigt mål för CNAME selector1-sub-contoso-com._domainkey.contoso.n-v1.dkim.mail.microsoftselector1-sub.contoso.com._domainkey.contoso.onmicrosoft.com
Avslutande punkt saknas eller extra i CNAME-målet
- Symptom: DNS-providern visar posten som skapad, men Microsoft 365 kan inte identifiera den.
-
Vad som gick fel: Vissa DNS-providers kräver en avslutande punkt (
.) i slutet av CNAME-målet för att ange ett fullständigt kvalificerat domännamn (FQDN). Andra lägger till den automatiskt, och om du lägger till den manuellt skapas en dubbelpunkt. - Åtgärda: Kontrollera DNS-providerns krav. Se DNS-providerspecifika CNAME-exempel.
Vanliga DKIM DNS-misstag i korthet
| Misstag | Symptom | Åtgärda |
|---|---|---|
| Värdnamn innehåller fullständig domän | Status: CnameMissing | Ange endast selector1._domainkey (inget domänsuffix) |
| Väljaren saknas2 | Nyckelrotation misslyckas | Skapa båda CNAME-posterna |
| TXT-post i stället för CNAME | Status: CNAME saknas | Ta bort TXT, skapa CNAME |
| TTL är för lågt | Tillfälligt dkim=temperror |
Ange TTL till minst 3 600 sekunder |
| Fel domänformat i målet | Status: CnameMissing | Använda exakta värden från Get-DkimSigningConfig |
| Problem med avslutande punkt | Posten finns men har inte identifierats | Följ DNS-providerspecifik formatering |
Verifiera DNS-spridning
När du har skapat CNAME-posterna använder du nslookup eller dig för att verifiera att båda DKIM-selektorerna löses upp korrekt i den offentliga DNS:en.
Windows (nslookup):
nslookup -type=CNAME selector1._domainkey.contoso.com
nslookup -type=CNAME selector2._domainkey.contoso.com
Förväntade utdata (lyckade):
selector1._domainkey.contoso.com canonical name = selector1-contoso-com._domainkey.contoso.n-v1.dkim.mail.microsoft
I macOS eller Linux använder du dig i stället för nslookup att bekräfta DKIM-väljarens CNAME-mål:
macOS/Linux (dig):
dig CNAME selector1._domainkey.contoso.com +short
dig CNAME selector2._domainkey.contoso.com +short
Obs!
DNS-spridning kan ta några minuter till 48 timmar beroende på DNS-providern och TTL-inställningarna. Om posterna inte löses omedelbart, vänta och försök igen.
DKIM fungerar fortfarande inte efter verifiering
Om du har slutfört alla verifieringssteg och DKIM fortfarande inte fungerar använder du följande tabell för att identifiera problemet:
| Fråga | Möjlig orsak | Åtgärd |
|---|---|---|
| Statusen förblir CnameMissing efter 48 timmar | DNS-poster är felaktiga eller i fel zon. | Dubbelkolla värdena med hjälp av Get-DkimSigningConfigutdata. Kontrollera att posterna finns i rätt DNS-zon för domänen. |
| DKIM passerar men DMARC misslyckas fortfarande | DKIM-domänjusteringsproblem: domänen d= i DKIM-signaturen matchar inte domänen Från-adress. |
Kontrollera att DKIM är konfigurerat för den exakta domänen som används i Från-adressen (inklusive underdomäner). |
| DKIM misslyckas efter vidarebefordran av meddelanden | Meddelandetexten eller rubrikerna har ändrats av en mellanhand. | Konfigurera mellanhanden som en betrodd ARC-förseglare. |
| DKIM-växlingsknappen återgår omedelbart till Inaktiverad | CNAME-poster identifieras men nycklar kan inte genereras (sällsynta). | Kontakta Microsoft Support med utdata från Get-DkimSigningConfig -Identity contoso.com. |
| DKIM fungerar för en domän men inte en annan | Den andra domänen har en egen DNS-zon och behöver egna CNAME-poster. | Varje domän eller underdomän som skickar e-post behöver ett eget par DKIM CNAME-poster. |
DNS-providerspecifika CNAME-exempel
I följande exempel visas hur du skapar DKIM CNAME-poster hos populära DNS-leverantörer. I alla exempel är den anpassade domänen contoso.com och den första domänen är contoso.onmicrosoft.com.
Viktigt
CNAME-målvärdena i följande exempel är endast exempel. Dina faktiska värden innehåller ett dynamiskt partitionstecken som tilldelats av Microsoft. Hämta alltid dina exakta värden från:
- Defender-portalen: DKIM-siddomäninformation >>Publicera CNAMEs-avsnitt.
- Powershell:
Get-DkimSigningConfig -Identity contoso.com | Format-List Selector1CNAME, Selector2CNAME
GoDaddy CNAME-exempel
Använd följande steg för att skapa DKIM CNAME-posterna i GoDaddy.
- Logga in på GoDaddy DNS-hantering.
- Välj din domän (contoso.com).
- Välj Lägg till post.
| Fält | Post 1 | Post 2 |
|---|---|---|
| Typ | CNAME | CNAME |
| Namn | selector1._domainkey |
selector2._domainkey |
| Värde | selector1-contoso-com._domainkey.contoso.n-v1.dkim.mail.microsoft |
selector2-contoso-com._domainkey.contoso.n-v1.dkim.mail.microsoft |
| TTL | 1 timme | 1 timme |
Obs!
GoDaddy lägger automatiskt till din domänzon i fältet Namn . Ta inte med .contoso.com i namnet. Ange endast selector1._domainkey.
Cloudflare CNAME-exempel
Använd följande steg för att skapa DKIM CNAME-posterna i Cloudflare.
Försiktighet
Inaktivera Cloudflare-proxyn (orange moln) för DKIM CNAME-poster. DKIM CNAME-poster måste peka direkt på Microsofts DKIM-infrastruktur. Om proxyn är aktiverad returnerar DNS-sökningar Cloudflares IP-adresser i stället för CNAME-målet och DKIM-verifieringen misslyckas. Ange endast proxystatus till DNS (grå molnikon).
- Logga in på Cloudflare-instrumentpanelen.
- Välj din domän (contoso.com) >DNS>poster.
- Välj Lägg till post.
| Fält | Post 1 | Post 2 |
|---|---|---|
| Typ | CNAME | CNAME |
| Namn | selector1._domainkey |
selector2._domainkey |
| Mål | selector1-contoso-com._domainkey.contoso.n-v1.dkim.mail.microsoft |
selector2-contoso-com._domainkey.contoso.n-v1.dkim.mail.microsoft |
| Proxystatus | Endast DNS (grått moln, proxy AV) | Endast DNS (grått moln, proxy AV) |
| TTL | Automatisk (eller 1 timme) | Automatisk (eller 1 timme) |
Försiktighet
Inaktivera Cloudflare-proxyn (orange moln) för DKIM CNAME-poster. DKIM CNAME-poster måste peka direkt på Microsofts DKIM-infrastruktur. Om proxyn är aktiverad returnerar DNS-sökningar Cloudflares IP-adresser i stället för CNAME-målet och DKIM-verifieringen misslyckas. Ange endast proxystatus till DNS (grå molnikon).
Exempel på Amazon Route 53 CNAME
Använd följande steg för att skapa DKIM CNAME-posterna i Amazon Route 53.
Obs!
Route 53 kräver en efterföljande punkt (.) i slutet av CNAME-målvärdet för att ange ett fullständigt kvalificerat domännamn. Om du utelämnar den avslutande punkten lägger Route 53 till det värdbaserade zonnamnet i målet, vilket skapar ett felaktigt värde. Exempelvärdena i följande tabell innehåller den avslutande punkt som krävs.
- Logga in på AWS-hanteringskonsolen.
- Gå till Värdzoner> och välj contoso.com.
- Välj Skapa en post.
| Fält | Post 1 | Post 2 |
|---|---|---|
| Postnamn | selector1._domainkey |
selector2._domainkey |
| Posttyp | CNAME | CNAME |
| Värde | selector1-contoso-com._domainkey.contoso.n-v1.dkim.mail.microsoft. |
selector2-contoso-com._domainkey.contoso.n-v1.dkim.mail.microsoft. |
| TTL | 3600 | 3600 |
| Routningsprincip | Enkel routning | Enkel routning |
Obs!
Route 53 kräver en efterföljande punkt (.) i slutet av CNAME-målvärdet för att ange ett fullständigt kvalificerat domännamn. Om du utelämnar den avslutande punkten lägger Route 53 till det värdbaserade zonnamnet i målet, vilket skapar ett felaktigt värde.
Azure DNS CNAME-exempel
Använd följande steg för att skapa DKIM CNAME-posterna i Azure DNS.
- Logga in på Azure-portalen.
- Gå till DNS-zoner> och välj contoso.com.
- Välj + Postsamling.
| Fält | Post 1 | Post 2 |
|---|---|---|
| Namn | selector1._domainkey |
selector2._domainkey |
| Typ | CNAME | CNAME |
| Alias | selector1-contoso-com._domainkey.contoso.n-v1.dkim.mail.microsoft |
selector2-contoso-com._domainkey.contoso.n-v1.dkim.mail.microsoft |
| TTL | 1 timme | 1 timme |
| TTL-enhet | Timmar | Timmar |
Obs!
Azure DNS kräver ingen avslutande punkt för CNAME-mål. Portalen hanterar FQDN-formatering automatiskt. Lägg inte till en avslutande punkt i Azure Portal.
Azure DNS via CLI
Som ett alternativ till Azure portalen kan du använda Azure CLI för att automatisera skapandet av DKIM-väljarens CNAME-poster i Azure DNS. Följande kommandon skapar CNAME-poster för båda väljarna och anger TTL-värdet till 3 600 sekunder för din anpassade domän:
# Create selector1 CNAME
az network dns record-set cname set-record \
  --resource-group MyDNSResourceGroup \
  --zone-name contoso.com \
  --record-set-name "selector1._domainkey" \
  --cname "selector1-contoso-com._domainkey.contoso.n-v1.dkim.mail.microsoft"

# Create selector2 CNAME
az network dns record-set cname set-record \
  --resource-group MyDNSResourceGroup \
  --zone-name contoso.com \
  --record-set-name "selector2._domainkey" \
  --cname "selector2-contoso-com._domainkey.contoso.n-v1.dkim.mail.microsoft"

# Set TTL to 3600 seconds
az network dns record-set cname update \
  --resource-group MyDNSResourceGroup \
  --zone-name contoso.com \
  --name "selector1._domainkey" \
  --set ttl=3600

az network dns record-set cname update \
  --resource-group MyDNSResourceGroup \
  --zone-name contoso.com \
  --name "selector2._domainkey" \
  --set ttl=3600
Sammanfattning av KRAV för DNS-provider
| Leverantör | Behövs avslutande punkt? | Lägger till domän automatiskt? | Proxy-/CDN-anteckningar |
|---|---|---|---|
| Godaddy | Nej | Ja (lägger automatiskt till zon) | EJ TILLÄMPLIGT |
| Cloudflare | Nej | Ja (lägger automatiskt till zon) | Måste inaktivera proxy (endast DNS/grått moln) |
| Route 53 | Ja (krävs) | Nej | EJ TILLÄMPLIGT |
| Azure DNS | Nej (portalen hanterar det) | Ja (lägger automatiskt till zon) | EJ TILLÄMPLIGT |
| Namecheap | Nej | Ja (lägger automatiskt till zon) | EJ TILLÄMPLIGT |
| Google Domains/Cloud DNS | Nej | Ja (lägger automatiskt till zon) | EJ TILLÄMPLIGT |
Nästa steg
Som beskrivs i Hur SPF, DKIM och DMARC fungerar tillsammans för att autentisera e-postavsändare räcker det inte med enbart DKIM för att förhindra förfalskning av din Microsoft 365-domän. Du måste också konfigurera SPF och DMARC för bästa möjliga skydd. Du hittar anvisningar i:
- Konfigurera SPF för att identifiera giltiga e-postkällor för dina anpassade molndomäner
- Konfigurera DMARC för att verifiera från-adressdomänen för molnavsändare
För e-post som kommer till Microsoft 365 kan du också behöva konfigurera betrodda ARC-förseglare om du använder tjänster som ändrar meddelanden under överföring före leverans till din organisation. Mer information finns i Konfigurera betrodda ARC-förseglare.
Information om hur du diagnostiserar och åtgärdar fel med e-postautentisering finns i Felsöka e-postautentisering i Microsoft 365.
Tips
Exchange 2016 och senare är kända för att modifiera meddelanden som flödar genom dem, vilket kan påverka DKIM.