Kommentar
Åtkomst till den här sidan kräver auktorisering. Du kan prova att logga in eller ändra kataloger.
Åtkomst till den här sidan kräver auktorisering. Du kan prova att ändra kataloger.
Dela en Fabric-app med personer som behöver använda den. Delningsfunktionen kontrollerar din behörighet att bevilja åtkomst till appen och granskar dess beroendekedja för att identifiera underliggande Fabric-objekt. Beroende på hur appen autentiserar sig till dessa objekt kan användare också behöva behörigheter på dem.
Appåtkomst och dataåtkomst är inte samma sak. En användare kan kanske öppna en app men inte utföra en operation som kräver åtkomst till ett relaterat objekt. Innan du delar, granska appens autentiseringskonfiguration och de behörigheter dess användare behöver.
För den allmänna objektbehörighetsmodellen och riktlinjer för åtkomsthantering, se Dela objekt i Microsoft Fabric. Fabric-appdelning tar också hänsyn till relaterade objekt och appens autentiseringskonfiguration. Använd de appspecifika stegen i denna artikel istället för att anta att de allmänna delningslänksalternativen gäller.
Innan du delar
Du behöver behörighet för att dela Fabric-appen. Att bevilja åtkomst till ett relaterat objekt kräver också behörighet att dela det objektet. Delningsupplevelsen kontrollerar dessa behörigheter och identifierar vad du kan och inte kan dela.
Gå igenom dessa åtkomstkrav:
- Fabric-objektlicensiering: En Fabric (Gratis)-licens räcker för att dela eller använda Fabric-appobjektet när dess arbetsyta har stöd för Fabric-aktiverad kapacitet och du har de nödvändiga behörigheterna. Power BI Pro är inte ett baskrav för själva Fabric-appobjektet. Kontrollera licensiering separat för Power BI-beroenden som användare får åtkomst till via delegerad autentisering. Att dela eller godkänna en åtkomstförfrågan ersätter inte dessa krav. Se dela en app och få åtkomst till dess beroenden.
- Fabric-appåtkomst: Användare behöver behörighet för att köra och interagera med appen. Se Fabric appobjektbehörighet.
- Relaterad åtkomst till objekt: För delegerad autentisering behöver varje användare tillgång till källobjekten och behörigheter för de operationer appen utför.
- Principer för appdata: Delning ersätter inte auktorisationsregler som implementerats i appen. Se Definiera databehörigheter.
Hur autentisering påverkar delning
Delningsupplevelsen går genom appens härkomst för att identifiera underliggande objekt. Den använder autentiseringsläget för åtkomst till dessa objekt för att avgöra vilka som ska visas för delning.
| Autentiseringsläge | Vad delning visar | Vem behöver källåtkomst |
|---|---|---|
| Programautentisering | Objekt som nås med applikationsautentisering visas inte när åtkomst ska beviljas appanvändare. | Appidentiteten behöver källbehörigheterna. Användare behöver inte egna behörigheter till dessa objekt för att använda den applikationsautentificerade anslutningen. |
| Delegerad autentisering | Relaterade objekt som nås på den inloggade användarens vägnar visas för granskning. | Varje användare behöver åtkomst och de behörigheter som krävs för operationen. |
Applikationsautentisering gör inte källdata offentliga. Appen styr vad den exponerar, och användare behöver fortfarande relevant appåtkomst och appdatabehörigheter.
En app kan använda olika autentiseringslägen för olika anslutningar. Granska konfigurationen för det distribuerade anslutningsprogrammet i stället för att anta att varje anslutning använder samma metod. För konfigurationsdetaljer, stödda lägen och källbehörighetskrav, se Connect Fabric Apps to Fabric data.
Dela appen och granska relaterade objekt
- Öppna Fabric-appen i tjänsten och välj Dela.
- Ange vilka personer du vill bevilja åtkomst till.
- Granska appbehörigheterna och de relaterade objekten som delningsupplevelsen presenterar. Relaterade objekt kan inkludera semantiska modeller, lakehouses, lager och SQL-databaser i Fabric som inte är underobjekt i appen.
- Granska tillgängliga behörigheter för varje objekt. Grundbehörigheter som ingår i åtkomsten är förhandsvalda. Välj eventuella ytterligare behörigheter som behövs för de operationer användare utför, utan att ge mer åtkomst än de behöver.
- Granska objekt du inte kan dela och objekt du väljer att inte dela. Om mottagarna inte redan har den nödvändiga åtkomsten, ordna så att någon med behörighet att dela de objekten ger dem den.
- Välj om du vill skicka ett e-postmeddelande och slutför sedan delningen.
Följande exempel visar en delningsdialog med en relaterad semantisk modell och alternativet för e-postavisering. De tillgängliga behörigheterna beror på det relaterade objektet.
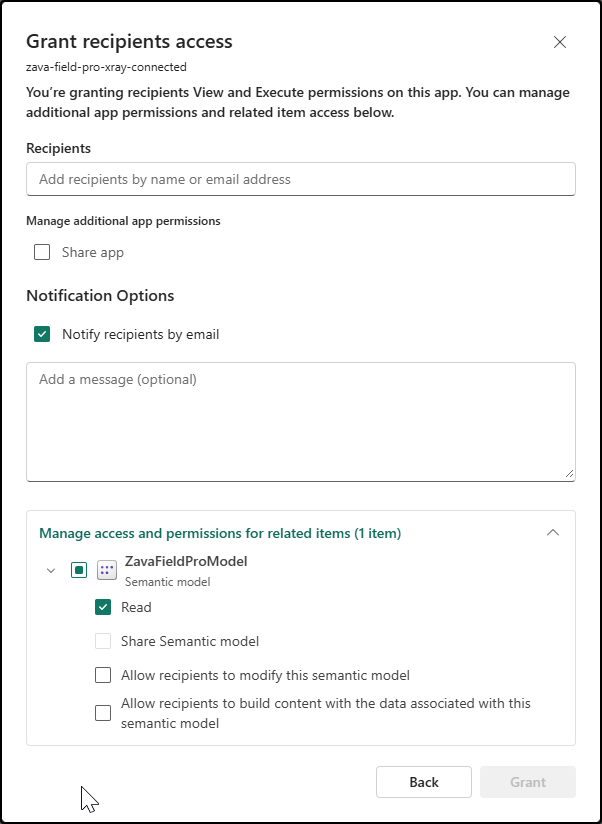
Delningsupplevelsen visar vad du är behörig att dela, vad du inte kan dela och vad du lämnar odelat. Att slutföra delningen för appen innebär inte att mottagare kan använda alla databeroende funktioner.
För appen och relaterade objekt som valts för delning ger Fabric direkt åtkomst med de valda behörigheterna. Mottagare kan redan ha åtkomst genom en befintlig direkt beviljad åtkomst eller en annan åtkomstväg. Granska deras effektiva behörigheter i stället för att anta att en ny delning av en app är deras enda källa till åtkomst.
Om du väljer att skicka en avisering får mottagarna ett mejl med en länk till Fabric-appen i tjänsten. Denna länk öppnar appen inom Fabric- eller Power BI-upplevelsen, istället för direkt på dess separata distribuerade URL.
Förstå direkt åtkomst innan du tar bort den
Varning
Direktåtkomst är inte avgränsad till Fabric-appen som initierade delningen. En användare kan redan ha direkt åtkomst till ett relaterat objekt för en rapport, anteckningsbok eller en annan app. Om den direkta åtkomsten tas bort kan användaren förlora åtkomsten via den behörighetstilldelningen för alla dessa användningsområden, inte bara för den här Fabric-appen.
Granska användarens befintliga åtkomst och andra användningar av ett objekt innan du tar bort en direkt behörighetstilldelning. Behandla inte behörigheter för relaterade objekt som ett appspecifikt paket som ni säkert kan ta bort tillsammans. Andra åtkomstvägar kan fortfarande ge användaren åtkomst, så att ta bort ett direkt bidrag bevisar inte heller att all åtkomst är återkallad.
Skicka en länk till någon som redan har åtkomst
För att skicka en länk på servicesidan till appen, kopiera URL:en från webbläsarens adressfält medan appen är öppen i Fabric eller Power BI. Du kan också använda Dela igen och välja att skicka en notifikation.
En URL ger inte åtkomst i sig själv. Om mottagaren inte har åtkomst måste de begära den eller låta någon som är behörig att dela appen bevilja den.
För en app som hostas utanför tjänsten, särskilj dess distribuerade URL från tjänstesidans URL. Värdbaserat innehåll har sin egen konfiguration, inklusive om innehållet är skyddat. Se Konfigurera åtkomst till hostade resurser.
Begär åtkomst till en app
När någon öppnar en app-URL som kräver appåtkomst och inte har den åtkomsten, visas en åtkomstförfrågningsupplevelse. De kan skicka in en förfrågan till appägaren eller skaparen. Åtkomstförfrågningar fungerar både när användare öppnar appen inom Fabric eller Power BI och när de öppnar dess unika distribuerade URL utanför tjänsten.
Följande exempel visar förfrågningsprompten när en användare inte har åtkomst.
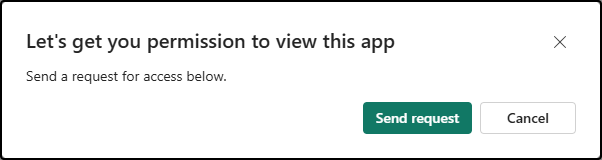
Appägaren eller skaparen får en notis och kan granska pågående förfrågningar, sedan godkänna eller avslå dem. Godkännande använder delningsupplevelsen: granska appbehörigheter och relaterade objekt istället för att behandla godkännande som ett bidrag till varje underliggande objekt.
Om en begäran godkänns men appen fortfarande inte kan slutföra en dataoperation, kontrollera delegerade källbehörigheter och appdatapolicyer. Appåtkomstgodkännande i sig löser inte saknade behörigheter på ett objekt som inte delades.
Hitta appar i Fabric och Power BI
Öppna sidan Appar i antingen Fabric eller Power BI för att hitta Fabric-appar som du har åtkomst till. Sidan samlar olika apptyper, men de fyller olika syften:
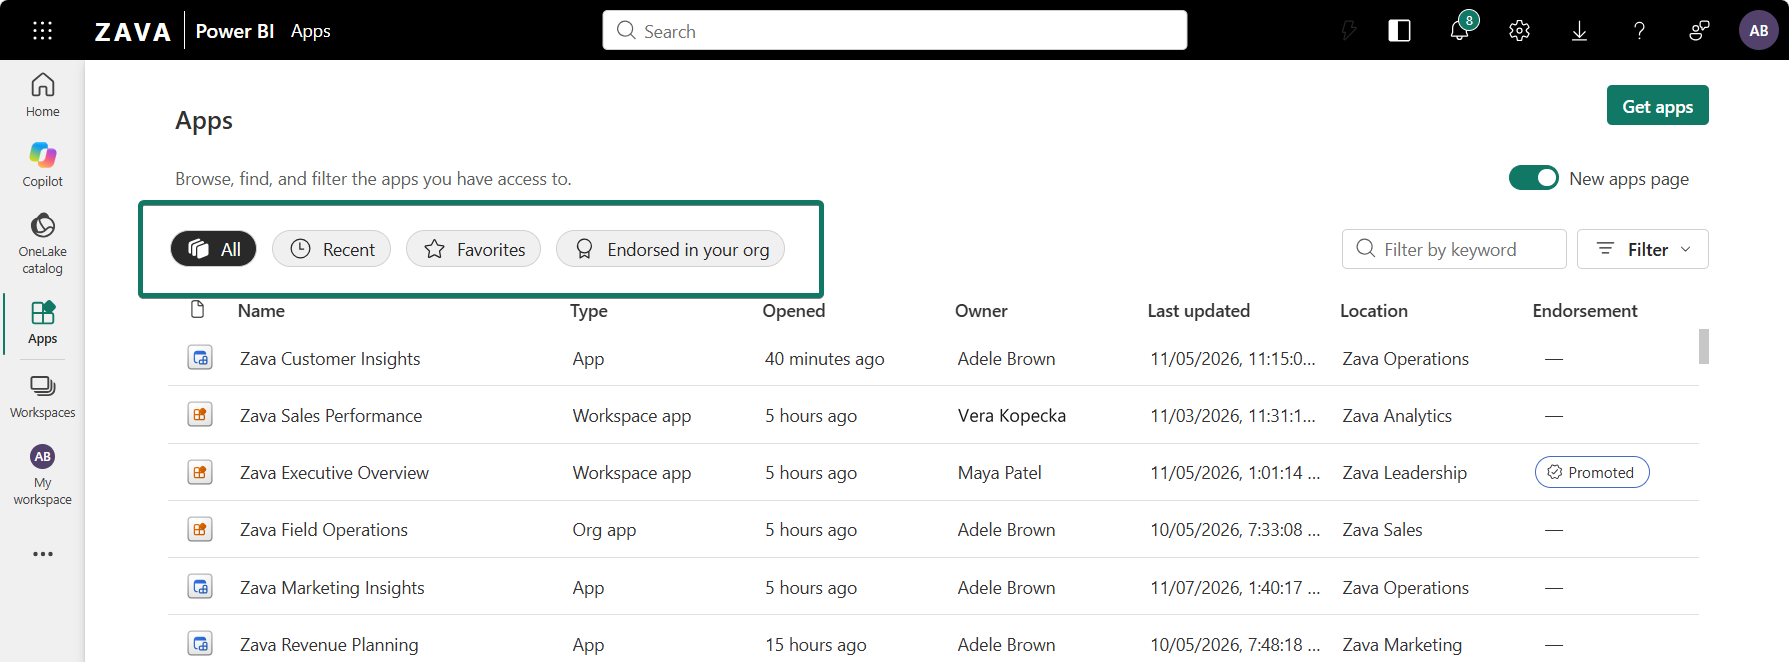
Använd sidans flikar och filter för att hitta en app. Följande skärmdump markerar flikarna på sidan nya appar i Power BI med en grön ruta.
| Apptyp | Purpose | Learn more |
|---|---|---|
| Fabric-appen | En datadriven applikation med kod, hosting, autentisering och anslutningar till Fabric-data. | Vad är Fabric Apps? |
| Arbetsyte-app | Ett publicerat paket med Power BI-innehåll för en publik. | Appar i Power BI |
| organisationsapp | Ett Fabric-objekt som paketerar innehåll för distribution och konsumtion inom din organisation. | Kom igång med organisationsappar |
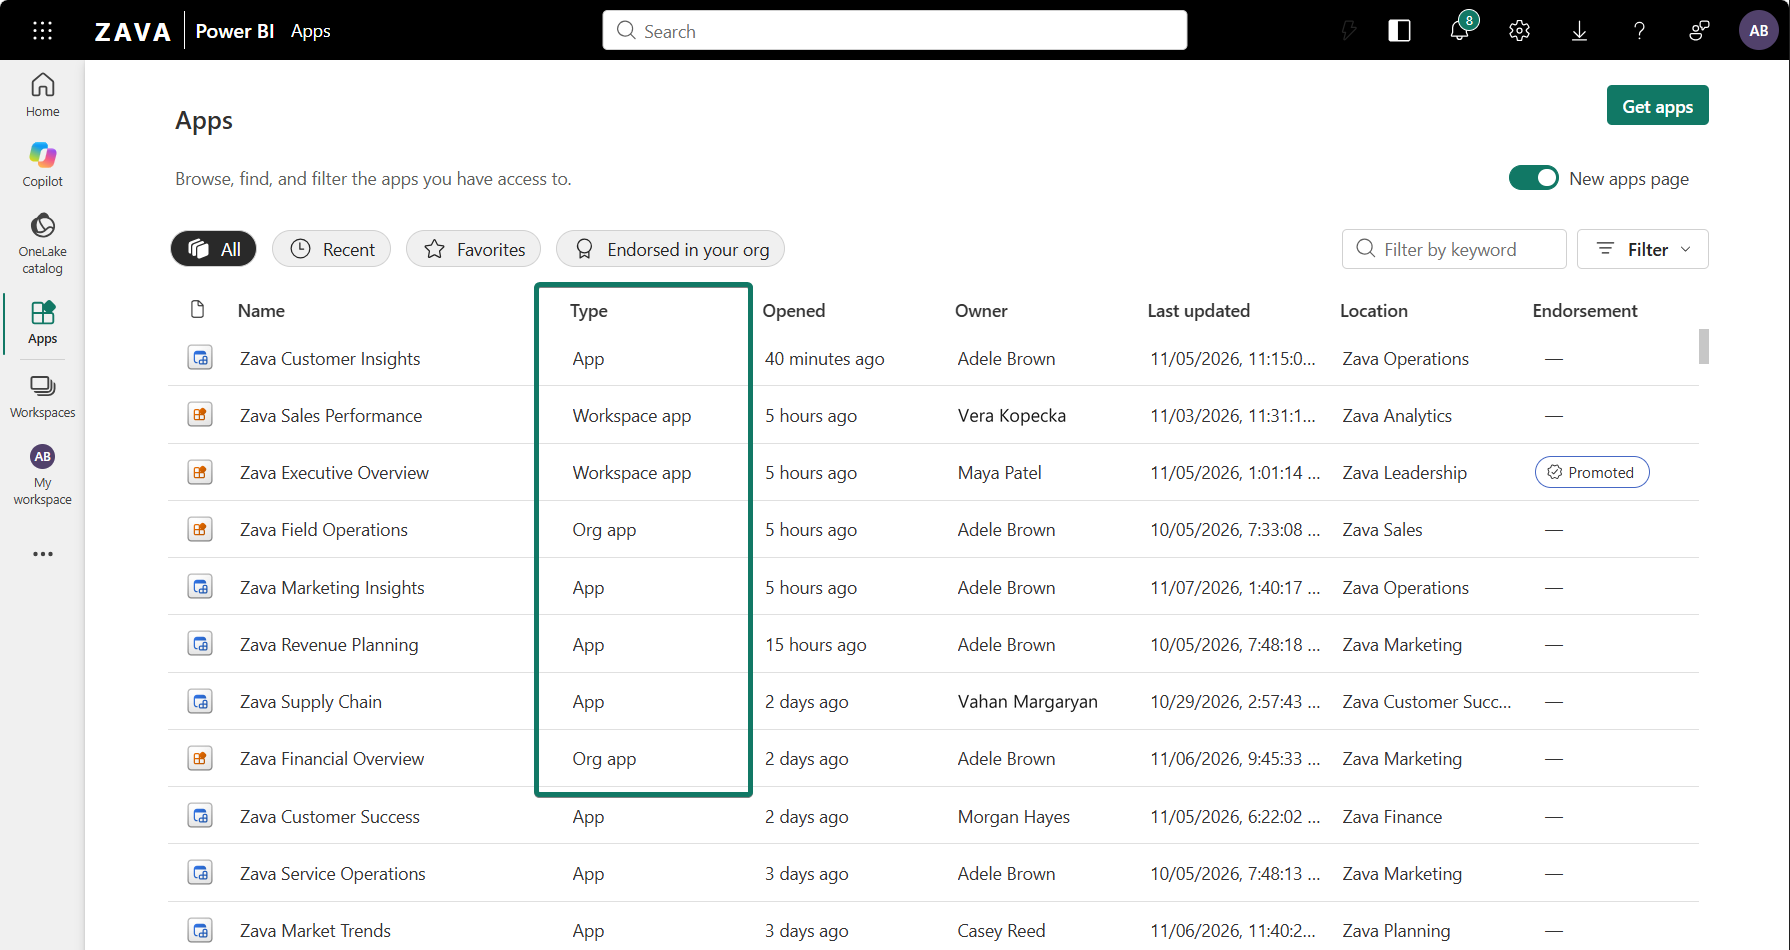
Kontrollera kolumnen Typ för att skilja mellan poster av typen app, organisationsapp och app för arbetsyta. Följande skärmdump markerar kolumnen med en grön ruta.
För navigering och appupptäckt, se sidan Nya appar.
Distribuera en Fabric-app via en organisationsapp
Direktdelning är inte det enda sättet att distribuera en Fabric-app. Du kan också inkludera det i en org-app. Använd organisationsappens dokumentation för att förstå innehållsorganisation, målgrupper och distribution.
Ha Fabric-appens åtkomstkrav i åtanke när du väljer detta tillvägagångssätt. Användare behöver fortfarande de behörigheter som krävs för appens autentiseringslägen och dataoperationer. Mer information finns i Komma igång med organisationsappar.
Överväganden och begränsningar
- Länkar och notiser: Kopiera adressfältets URL för att dela en tjänstelänk, eller skicka en avisering via Dela. Anta inte att notisen innehåller den separata distribuerade app-URL:en.
- Applikationsautentisering: Delningsupplevelsen visar inte applikationsautentiserade källobjekt för beviljanden per användare. Kontrollera appens källbehörigheter och appens datapolicyer om en anslutning misslyckas.
- Delegerad autentisering: Ett icke-delat relaterat objekt kan förhindra att en funktion fungerar även när appen öppnas. Åtgärda användarens åtkomst till det objektet istället för att upprepade gånger bara dela appen.
- Lakehouse-åtkomst: För delegerad åtkomst till en lakehouse via dess SQL Analytics-endpoint ger app-delning behörigheter på endpointen men inte läsbehörighet på den moderbaserade lakehousen. Som en lösning måste någon med delningsbehörighet för det överordnade lakehouset separat ge behörigheten Read till appmottagare som inte redan har den.
- Rayfin-versioner och distribuerad konfiguration: Autentiseringsstandardinställningar och stödda konfigurationsalternativ kan skilja sig åt beroende på CLI- och SDK-version. Befintliga connectordeklarationer migreras inte automatiskt till en nyare standardversion. Granska det distribuerade autentiseringsläget, håll anslutningspaketen i linje med CLI och följ versionsspecifika riktlinjer i Connect Fabric Apps to Fabric-data.
- Genererad kod och variabelbeteende: En misslyckad promptstyrd operation, inkonsekvent utdata eller ett app-körningsfel bevisar inte i sig ett åtkomstproblem. Använd en upprepningsbar operation med samma inloggade användare och granska det faktiska autentiserings-, auktorisations- eller körfelet innan du ändrar behörigheter. Att ge bredare åtkomst är ingen lösning på orelaterade genererade kod- eller körtidsfel.
- Inne i och utanför tjänsten: Testa både serviceupplevelsen och den separata distribuerade appen när du stödjer båda. Inloggning, hosting, omdirigeringskonfiguration och appkod påverkar dessa upplevelser oberoende av direkta objektbehörigheter.
- Hanterade appar och följeslagarupplevelser: En hanterad Fabric-app kan ha barntjänster, inklusive en SQL-databas i Fabric. En separat frontend- eller följeslagarapplikation kan vara beroende av den hanterade appen, men dess distribution, hosting och autentisering konfigureras separat. En ändring av åtkomst på Fabric-sidan kan påverka en följeslagarapplikations funktionalitet utan att ändra applikationens egen konfiguration. Anta inte att delning av en Fabric-app hanterar varje kompletterande upplevelse eller ger direkt åtkomst till alla underordnade objekt.
För inloggning, hosting och distributionsdiagnostik, se Felsöka Fabric-appar.