Kommentar
Åtkomst till den här sidan kräver auktorisering. Du kan prova att logga in eller ändra kataloger.
Åtkomst till den här sidan kräver auktorisering. Du kan prova att ändra kataloger.
Gäller för: Configuration Manager (aktuell gren)
Den här artikeln visar de nätverksportar som Configuration Manager använder. Vissa anslutningar använder portar som inte kan konfigureras och vissa stöder anpassade portar som du anger. Om du använder någon portfiltreringsteknik kontrollerar du att de portar som krävs är tillgängliga. Dessa portfiltreringstekniker inkluderar brandväggar, routrar, proxyservrar eller IPsec.
Obs!
Om du stöder Internetbaserade klienter med hjälp av SSL-bryggning kan du, utöver portkraven, också behöva tillåta vissa HTTP-verb och -rubriker att passera brandväggen.
Portar som du kan konfigurera
Med Configuration Manager kan du konfigurera portarna för följande typer av kommunikation:
Registreringsproxypunkt till registreringsplats
Klient-till-plats-system som kör IIS
Klient till internet (som proxyserverinställningar)
Programvaruuppdatering pekar på Internet (som proxyserverinställningar)
Programvaruuppdateringspunkt till WSUS-servern
Platsserver till platsdatabasserver
Platsserver till WSUS-databasserver
Reporting Services-points
Obs!
Du konfigurerar portarna för Reporting Services-platsen i SQL Server Reporting Services. Configuration Manager använder sedan dessa portar under kommunikation till Reporting Services-platsen. Se till att granska dessa portar som definierar IP-filterinformationen för IPsec-principer eller för att konfigurera brandväggar.
Som standard är HTTP-porten som används för systemkommunikation mellan klient och plats port 80 och 443 för HTTPS. Du kan ändra dessa portar under installationen eller i webbplatsegenskaperna.
Icke-konfigurerbara portar
Configuration Manager tillåter inte att du konfigurerar portar för följande typer av kommunikation:
Webbplats till webbplats
Platsserver till platssystem
Configuration Manager konsol till SMS-provider
Configuration Manager konsol till Internet
Anslutningar till molntjänster, till exempel Microsoft Azure
Portar som används av klienter och platssystem
I följande avsnitt beskrivs de portar som används för kommunikation i Configuration Manager. Pilarna i avsnittsrubriken visar riktningen för kommunikationen:
-->Anger att en dator startar kommunikation och den andra datorn alltid svarar<-->Anger att endera datorn kan starta kommunikation
Synkroniseringspunkt --> för tillgångsinformation Microsoft
| Beskrivning | UDP | TCP |
|---|---|---|
| HTTPS | -- | 443 |
Synkroniseringspunkt --> för tillgångsinformation: SQL Server
| Beskrivning | UDP | TCP |
|---|---|---|
| SQL över TCP | -- | 1433 Obs 2 Alternativ port tillgänglig |
Klient -->
Aktiveringsproxyn använder också ICMP-ekobegärandemeddelanden från en klient till en annan. Klienterna använder denna kommunikation för att bekräfta om den andra klienten är aktiv i nätverket. ICMP kallas ibland för ping-kommandon. ICMP har inget UDP- eller TCP-protokollnummer och visas därför inte i tabellen nedan. Alla värdbaserade brandväggar på dessa klientdatorer eller mellanliggande nätverksenheter i undernätet måste dock tillåta ICMP-trafik för att aktiveringsproxykommunikationen ska lyckas.
| Beskrivning | UDP | TCP |
|---|---|---|
| Wake On LAN | 9 Anmärkning 2 Alternativ port tillgänglig | -- |
| Aktiveringsproxy | 25536 Anmärkning 2 Alternativ port tillgänglig | -- |
| Sändning med peer-cache i Windows PE | 8004 | -- |
| Nedladdning av peer-cache för Windows PE | -- | 8003 |
Mer information finns i Windows PE Peer Cache.
Client --> Configuration Manager NDES-principmodul (Network Device Enrollment Service)
| Beskrivning | UDP | TCP |
|---|---|---|
| HTTP | 80 | |
| HTTPS | -- | 443 |
Molndistributionsplats för klient -->
| Beskrivning | UDP | TCP |
|---|---|---|
| HTTPS | -- | 443 |
Mer information finns i Portar och dataflöde.
Klientens --> molnhanteringsgateway (CMG)
| Beskrivning | UDP | TCP |
|---|---|---|
| HTTPS | -- | 443 |
Mer information finns i CMG-dataflöde.
Client --> Distribution Point, både standard och pull
| Beskrivning | UDP | TCP |
|---|---|---|
| HTTP | -- | 80 Anmärkning 2 Alternativ port tillgänglig |
| HTTPS | -- | 443 Anmärkning 2 Alternativ port tillgänglig |
| Express-uppdateringar | -- | 8005 Note 2 Alternativ port tillgänglig |
Obs!
Använd klientinställningarna för att konfigurera den alternativa porten för expressuppdateringar. Mer information finns i Port som klienter använder för att ta emot begäranden om deltainnehåll.
Klientdistributionsplats --> som konfigurerats för multicast, både standard och pull
| Beskrivning | UDP | TCP |
|---|---|---|
| Server Message Block (SMB) | -- | 445 |
| Multicast-protokoll | 63000-64000 | -- |
Klientdistributionsplats --> som konfigurerats för PXE, både standard och pull
| Beskrivning | UDP | TCP |
|---|---|---|
| DHCP (DHCP) | 67 och 68 | -- |
| TFTP | 69 Anmärkning 4 | -- |
| Boot Information Negotiation Layer (BINL) | 4011 | -- |
| DHCPv6 för PXE-svarare utan WDS | 547 | -- |
Viktigt
Om du aktiverar en värdbaserad brandvägg måste du se till att reglerna tillåter att servern skickar och tar emot på dessa portar. När du aktiverar en distributionsplats för PXE kan Configuration Manager aktivera reglerna för inkommande trafik (ta emot) i Windows-brandväggen. Reglerna för utgående trafik (skicka) konfigureras inte.
Statuspunkt för klientåterställning -->
| Beskrivning | UDP | TCP |
|---|---|---|
| HTTP | -- | 80 Anmärkning 2 Alternativ port tillgänglig |
Global katalogdomänkontrollant för klient -->
En Configuration Manager -klient kontaktar inte en global katalogserver när den är en arbetsgruppsdator eller när den är konfigurerad för kommunikation enbart via Internet.
| Beskrivning | UDP | TCP |
|---|---|---|
| Global katalog LDAP | -- | 3268 |
Klienthanteringsplats -->
| Beskrivning | UDP | TCP |
|---|---|---|
| Klientmeddelande (standardkommunikation före återgång till HTTP eller HTTPS) | -- | 10123 Obs 2 Alternativ port tillgänglig |
| HTTP | -- | 80 Anmärkning 2 Alternativ port tillgänglig |
| HTTPS | -- | 443 Anmärkning 2 Alternativ port tillgänglig |
Uppdateringsplats för klientprogramvara -->
| Beskrivning | UDP | TCP |
|---|---|---|
| HTTP | -- | 80 eller 8530 Anmärkning 3 |
| HTTPS | -- | 443 eller 8531 Anmärkning 3 |
Migreringsplats för klienttillstånd -->
| Beskrivning | UDP | TCP |
|---|---|---|
| HTTP | -- | 80 Anmärkning 2 Alternativ port tillgänglig |
| HTTPS | -- | 443 Anmärkning 2 Alternativ port tillgänglig |
| Server Message Block (SMB) | -- | 445 |
CMG-anslutningspunkt --> , CMG-VM-skalningsuppsättning
Configuration Manager använder dessa anslutningar för att skapa CMG-kanalen. Mer information finns i CMG-dataflöde.
| Beskrivning | UDP | TCP |
|---|---|---|
| HTTPS (en virtuell dator) | -- | 443 |
| HTTPS (två eller flera virtuella datorer) | -- | 10124-10139 |
CMG-kopplingspunkt --> Klassisk molntjänst för CMG
Configuration Manager använder dessa anslutningar för att skapa CMG-kanalen. Mer information finns i CMG-dataflöde.
| Beskrivning | UDP | TCP |
|---|---|---|
| TCP-TLS (rekommenderas) | -- | 10140-10155 |
| HTTPS (reserv med en virtuell dator) | -- | 443 |
| HTTPS (återställning med två eller flera virtuella datorer) | -- | 10124-10139 |
CMG-kopplingspunkt --> Hanteringsplats
| Beskrivning | UDP | TCP |
|---|---|---|
| HTTPS | -- | 443 |
| HTTP | -- | 80 |
Vilken port som krävs beror på hanteringsplatsens konfiguration. Mer information finns i CMG-dataflöde.
CMG-kopplingspunkt --> Programuppdateringspunkt
Den specifika porten beror på programuppdateringsplatsens konfiguration.
| Beskrivning | UDP | TCP |
|---|---|---|
| HTTPS | -- | 443/8531 |
| HTTP | -- | 80/8530 |
Mer information finns i CMG-dataflöde.
Configuration Manager konsol --> Uppdragsgivare
| Beskrivning | UDP | TCP |
|---|---|---|
| Fjärrkontroll (kontroll) | -- | 2701 |
| Fjärrhjälp (RDP och RTC) | -- | 3389 |
Configuration Manager konsol --> internet
| Beskrivning | UDP | TCP |
|---|---|---|
| HTTP | -- | 80 |
| HTTPS | -- | 443 |
Configuration Manager-konsolen använder Internetåtkomst för följande åtgärder:
- Ladda ned programuppdateringar från Microsoft Update för distributionspaket.
- Feedbackobjektet i menyfliksområdet.
- Länkar till dokumentation i konsolen.
- Ladda ned objekt från community-hubben
Configuration Manager konsol --> Reporting Services-punkt
| Beskrivning | UDP | TCP |
|---|---|---|
| HTTP | -- | 80 Anmärkning 2 Alternativ port tillgänglig |
| HTTPS | -- | 443 Anmärkning 2 Alternativ port tillgänglig |
Configuration Manager konsol --> Platsserver
| Beskrivning | UDP | TCP |
|---|---|---|
| RPC (initial anslutning till WMI för att hitta providersystem) | -- | 135 |
Configuration Manager konsol --> SMS-provider
| Beskrivning | UDP | TCP |
|---|---|---|
| RPC-slutpunktsavbildare | 135 | 135 |
| RPC | -- | DYNAMISK Anmärkning 6 |
| HTTPS | -- | 443 *Anmärkning |
Anmärkning för administrationstjänsten
Alla enheter som gör ett anrop till administrationstjänsten på SMS-providern använder HTTPS-port 443. Mer information finns i Vad är administrationstjänsten?
Principmodul --> för nätverksenhetsregistrering (NDES) för Configuration Manager Registreringsplats för certifikat
| Beskrivning | UDP | TCP |
|---|---|---|
| HTTPS | -- | 443 Anmärkning 2 Alternativ port tillgänglig |
Data warehouse service point --> SQL Server
| Beskrivning | UDP | TCP |
|---|---|---|
| SQL över TCP | -- | 1433 Obs 2 Alternativ port tillgänglig |
Distributionsplats, både standard- och pull-hanteringsplats -->
En distributionsplats kommunicerar med hanteringsplatsen i följande scenarier:
Så här rapporterar du status för förinstallerat innehåll
Så här rapporterar du användningssammanfattningsdata
Så här rapporterar du innehållsverifiering
Så här rapporterar du status för paketnedladdningar endast för mottagardistributionsplatser
| Beskrivning | UDP | TCP |
|---|---|---|
| HTTP | -- | 80 Anmärkning 2 Alternativ port tillgänglig |
| HTTPS | -- | 443 Anmärkning 2 Alternativ port tillgänglig |
Endpoint Protection Point --> Internet
| Beskrivning | UDP | TCP |
|---|---|---|
| HTTP | -- | 80 |
Endpoint Protection point --> SQL Server
| Beskrivning | UDP | TCP |
|---|---|---|
| SQL över TCP | -- | 1433 Obs 2 Alternativ port tillgänglig |
Registreringsproxyplats --> Registreringsplats
| Beskrivning | UDP | TCP |
|---|---|---|
| HTTPS | -- | 443 Anmärkning 2 Alternativ port tillgänglig |
Registreringspunkt --> : SQL Server
| Beskrivning | UDP | TCP |
|---|---|---|
| SQL över TCP | -- | 1433 Obs 2 Alternativ port tillgänglig |
Exchange Server Connector --> Exchange Online
| Beskrivning | UDP | TCP |
|---|---|---|
| Windows Remote Management via HTTPS | -- | 5986 |
Exchange Server Connector --> Lokal Exchange Server
| Beskrivning | UDP | TCP |
|---|---|---|
| Windows Remote Management via HTTP | -- | 5985 |
Proxypunkt för registrering av Mac-dator -->
| Beskrivning | UDP | TCP |
|---|---|---|
| HTTPS | -- | 443 |
Hanteringsplats --> Domänkontrollant
| Beskrivning | UDP | TCP |
|---|---|---|
| Lightweight Directory Access Protocol (LDAP) | 389 | 389 |
| Säker LDAP (LDAPS, för signering och bindning) | 636 | 636 |
| Global katalog LDAP | -- | 3268 |
| RPC-slutpunktsavbildare | -- | 135 |
| RPC | -- | DYNAMISK Anmärkning 6 |
Hanteringsplats <--> för platsserver
| Beskrivning | UDP | TCP |
|---|---|---|
| RPC-slutpunktsmatchning | -- | 135 |
| RPC | -- | DYNAMISK Anmärkning 6 |
| Server Message Block (SMB) | -- | 445 |
Hanteringsplats --> SQL Server
| Beskrivning | UDP | TCP |
|---|---|---|
| SQL över TCP | -- | 1433 Obs 2 Alternativ port tillgänglig |
Proxypunkt för registrering av mobil enhet -->
| Beskrivning | UDP | TCP |
|---|---|---|
| HTTPS | -- | 443 |
Pull-Distribution distributionsplats --> som konfigurerats som källa
| Beskrivning | UDP | TCP |
|---|---|---|
| HTTP | -- | 80 Anmärkning 2 Alternativ port tillgänglig |
| HTTPS | -- | 443 Anmärkning 2 Alternativ port tillgänglig |
| Express-uppdateringar | -- | 8005 Note 2 Alternativ port tillgänglig |
Reporting Services-punkt --> SQL Server
| Beskrivning | UDP | TCP |
|---|---|---|
| SQL över TCP | -- | 1433 Obs 2 Alternativ port tillgänglig |
Tjänstanslutningspunkt --> Azure (CMG)
| Beskrivning | UDP | TCP |
|---|---|---|
| HTTPS för distribution av CMG-tjänster | -- | 443 |
Mer information finns i CMG-dataflöde.
Tjänstanslutningspunkt --> : Azure Logic App
| Beskrivning | UDP | TCP |
|---|---|---|
| HTTPS för extern avisering | -- | 443 |
Mer information finns i Externa meddelanden.
Tjänstkopplingspunkt --> : SQL Server
| Beskrivning | UDP | TCP |
|---|---|---|
| SQL över TCP | -- | 1433 Obs 2 Alternativ port tillgänglig |
Synkroniseringsplats för tillgångsinformation för platsserver <-->
| Beskrivning | UDP | TCP |
|---|---|---|
| Server Message Block (SMB) | -- | 445 |
| RPC-slutpunktsavbildare | 135 | 135 |
| RPC | -- | DYNAMISK Anmärkning 6 |
Platsserverklient -->
| Beskrivning | UDP | TCP |
|---|---|---|
| Wake On LAN | 9 Anmärkning 2 Alternativ port tillgänglig | -- |
Platsserver --> Molndistributionsplats
| Beskrivning | UDP | TCP |
|---|---|---|
| HTTPS | -- | 443 |
Mer information finns i Portar och dataflöde.
Platsserverns --> distributionsplats, både standard- och pull-distributionsplats
| Beskrivning | UDP | TCP |
|---|---|---|
| Server Message Block (SMB) | -- | 445 |
| RPC-slutpunktsavbildare | 135 | 135 |
| RPC | -- | DYNAMISK Anmärkning 6 |
Platsserver --> Domänkontrollant
| Beskrivning | UDP | TCP |
|---|---|---|
| Lightweight Directory Access Protocol (LDAP) | 389 | 389 |
| Säker LDAP (LDAPS, för signering och bindning) | 636 | 636 |
| Global katalog LDAP | -- | 3268 |
| RPC-slutpunktsavbildare | -- | 135 |
| RPC | -- | DYNAMISK Anmärkning 6 |
Platsserver <--> Certifikatregistreringsplats
| Beskrivning | UDP | TCP |
|---|---|---|
| Server Message Block (SMB) | -- | 445 |
| RPC-slutpunktsavbildare | 135 | 135 |
| RPC | -- | DYNAMISK Anmärkning 6 |
CMG-kopplingspunkt för platsserver <-->
| Beskrivning | UDP | TCP |
|---|---|---|
| Server Message Block (SMB) | -- | 445 |
| RPC-slutpunktsavbildare | 135 | 135 |
| RPC | -- | DYNAMISK Anmärkning 6 |
Platsserverns <--> Endpoint Protection-punkt
| Beskrivning | UDP | TCP |
|---|---|---|
| Server Message Block (SMB) | -- | 445 |
| RPC-slutpunktsavbildare | 135 | 135 |
| RPC | -- | DYNAMISK Anmärkning 6 |
Registreringsplats för platsserver <-->
| Beskrivning | UDP | TCP |
|---|---|---|
| Server Message Block (SMB) | -- | 445 |
| RPC-slutpunktsavbildare | 135 | 135 |
| RPC | -- | DYNAMISK Anmärkning 6 |
Proxyplats för registrering av platsserver <-->
| Beskrivning | UDP | TCP |
|---|---|---|
| Server Message Block (SMB) | -- | 445 |
| RPC-slutpunktsavbildare | 135 | 135 |
| RPC | -- | DYNAMISK Anmärkning 6 |
Återställningsstatuspunkt för platsserver <-->
| Beskrivning | UDP | TCP |
|---|---|---|
| Server Message Block (SMB) | -- | 445 |
| RPC-slutpunktsavbildare | 135 | 135 |
| RPC | -- | DYNAMISK Anmärkning 6 |
Webbplatsserver --> internet
| Beskrivning | UDP | TCP |
|---|---|---|
| HTTP | -- | 80 Anmärkning 1 |
| HTTPS | -- | 443 |
Platsserver <--> Utfärdande certifikatutfärdare (CA)
Den här kommunikationen används när du distribuerar certifikatprofiler med hjälp av certifikatregistreringsplatsen. Kommunikationen används inte för varje platsserver i hierarkin. I stället används den endast för platsservern överst i hierarkin.
| Beskrivning | UDP | TCP |
|---|---|---|
| RPC-slutpunktsavbildare | 135 | 135 |
| RPC (DCOM) | -- | DYNAMISK Anmärkning 6 |
Platsserverserver --> som är värd för delning av fjärrinnehållsbibliotek
Du kan flytta innehållsbiblioteket till en annan lagringsplats för att frigöra hårddiskutrymme i den centrala administrationen eller på de primära platsservrarna. Mer information finns i Konfigurera ett fjärrinnehållsbibliotek för platsservern.
| Beskrivning | UDP | TCP |
|---|---|---|
| Server Message Block (SMB) | -- | 445 |
Platsserver <--> Anslutningspunkt för tjänst
| Beskrivning | UDP | TCP |
|---|---|---|
| Server Message Block (SMB) | -- | 445 |
| RPC-slutpunktsavbildare | 135 | 135 |
| RPC | -- | DYNAMISK Anmärkning 6 |
Plats server <--> Reporting Services-punkt
| Beskrivning | UDP | TCP |
|---|---|---|
| Server Message Block (SMB) | -- | 445 |
| RPC-slutpunktsavbildare | 135 | 135 |
| RPC | -- | DYNAMISK Anmärkning 6 |
Platsserver <--> Platsserver
| Beskrivning | UDP | TCP |
|---|---|---|
| Server Message Block (SMB) | -- | 445 |
Platsserver --> SQL Server
| Beskrivning | UDP | TCP |
|---|---|---|
| SQL över TCP | -- | 1433 Obs 2 Alternativ port tillgänglig |
Under installationen av en plats som använder en fjärransluten SQL Server som värd för platsdatabasen öppnar du följande portar mellan platsservern och SQL Server:
| Beskrivning | UDP | TCP |
|---|---|---|
| Server Message Block (SMB) | -- | 445 |
| RPC-slutpunktsavbildare | 135 | 135 |
| RPC | -- | DYNAMISK Anmärkning 6 |
Platsserver --> : SQL Server för WSUS
| Beskrivning | UDP | TCP |
|---|---|---|
| SQL över TCP | -- | 1433 Obs 3 Alternativ port tillgänglig |
SMS-provider för platsserver -->
| Beskrivning | UDP | TCP |
|---|---|---|
| Server Message Block (SMB) | -- | 445 |
| RPC-slutpunktsavbildare | 135 | 135 |
| RPC | -- | DYNAMISK Anmärkning 6 |
Platsserver <--> Plats för programuppdatering
| Beskrivning | UDP | TCP |
|---|---|---|
| Server Message Block (SMB) | -- | 445 |
| RPC-slutpunktsavbildare | 135 | 135 |
| RPC | -- | DYNAMISK Anmärkning 6 |
| HTTP | -- | 80 eller 8530 Anmärkning 3 |
| HTTPS | -- | 443 eller 8531 Anmärkning 3 |
Migreringsplats för platsservertillstånd <-->
| Beskrivning | UDP | TCP |
|---|---|---|
| Server Message Block (SMB) | -- | 445 |
| RPC-slutpunktsavbildare | 135 | 135 |
SMS-provider --> SQL Server
| Beskrivning | UDP | TCP |
|---|---|---|
| SQL över TCP | -- | 1433 Obs 2 Alternativ port tillgänglig |
Programvaruuppdatering punkt --> internet
| Beskrivning | UDP | TCP |
|---|---|---|
| HTTP | -- | 80 Anmärkning 1 |
Programuppdateringsplats --> Överordnad WSUS-server
| Beskrivning | UDP | TCP |
|---|---|---|
| HTTP | -- | 80 eller 8530 Anmärkning 3 |
| HTTPS | -- | 443 eller 8531 Anmärkning 3 |
--> SQL Server SQL Server
Databasreplikering mellan platser kräver att SQL Server på en plats kommunicerar direkt med SQL Server på dess överordnade eller underordnade plats.
| Beskrivning | UDP | TCP |
|---|---|---|
| SQL Server service | -- | 1433 Obs 2 Alternativ port tillgänglig |
| SQL Server Service Broker | -- | 4022 Obs 2 Alternativ port tillgänglig |
| SQL Server Browser | 1434 | -- |
Tips
Configuration Manager kräver SQL Browser-tjänsten när du använder en namngiven instans och SQL-port som inte är standard.
Tillståndsmigreringspunkt --> : SQL Server
| Beskrivning | UDP | TCP |
|---|---|---|
| SQL över TCP | -- | 1433 Obs 2 Alternativ port tillgänglig |
Anteckningar om portar som används av klienter och platssystem
Anmärkning 1: Proxyserverport
Det går inte att konfigurera den här porten, men den kan dirigeras via en konfigurerad proxyserver.
Anmärkning 2: Alternativ port tillgänglig
Du kan definiera en alternativ port i Configuration Manager för det här värdet. Om du definierar en anpassad port använder du den anpassade porten i IP-filterinformationen för IPsec-principer eller för att konfigurera brandväggar.
Anmärkning 3: Windows Server Update Services (WSUS)
Sedan Windows Server 2012 använder WSUS som standard port 8530 för HTTP och port 8531 för HTTPS.
Efter installationen kan du byta port. Du behöver inte använda samma portnummer i hela webbplatshierarkin.
Om HTTP-porten är 80 måste HTTPS-porten vara 443.
Om HTTP-porten är något annat måste HTTPS-porten vara 1 eller högre, till exempel 8530 och 8531.
Obs!
När du konfigurerar programuppdateringsplatsen att använda HTTPS måste HTTP-porten också vara öppen. Okrypterade data, till exempel EULA för specifika uppdateringar, använder HTTP-porten.
Platsservern ansluter till SQL Server som är värd för SUSDB när du aktiverar följande alternativ för WSUS-rensning:
- Lägg till icke-klustrade index i WSUS-databasen för att förbättra prestanda för WSUS-rensning
- Ta bort inaktuella uppdateringar från WSUS-databasen
Om du ändrar standardporten för SQL Server till en alternativ port med Konfigurationshanteraren för SQL Server kontrollerar du att platsservern kan ansluta med den definierade porten. Configuration Manager stöder inte dynamiska portar. Som standard använder SQL Server namngivna instanser dynamiska portar för anslutningar till databasmotorn. När du använder en namngiven instans konfigurerar du den statiska porten manuellt.
Anmärkning 4: Trivial FTP-demon (TFTP)
Trivial FTP (TFTP) Daemon system service kräver inget användarnamn eller lösenord och är en integrerad del av Windows Deployment Services (WDS). Tjänsten Trivial FTP Daemon implementerar stöd för TFTP-protokollet som definieras av följande RFC:er:
RFC 1350: TFTP
RFC 2347: Tillägg av tillval
RFC 2348: Alternativet Blockstorlek
RFC 2349: Alternativ för timeoutintervall och överföringsstorlek
TFTP är utformat för att stödja disklösa startmiljöer. TFTP-demoner lyssnar på UDP-port 69 men svarar från en dynamiskt allokerad hög port. Om du aktiverar den här porten kan TFTP-tjänsten ta emot inkommande TFTP-begäran, men den valda servern kan inte svara på dessa begäranden. Du kan inte aktivera den valda servern för att svara på inkommande TFTP-förfrågningar såvida du inte konfigurerar TFTP-servern att svara från port 69.
Den PXE-aktiverade distributionsplatsen och klienten i Windows PE väljer dynamiskt allokerade höga portar för TFTP-överföringar. Dessa portar definieras av Microsoft mellan 49152 och 65535. Mer information finns i Tjänstöversikt och krav på nätverksportar för Windows.
Under själva PXE-uppstarten väljer dock nätverkskortet på enheten den dynamiskt allokerade höga port som används under TFTP-överföringen. Nätverkskortet på enheten är inte bundet till de dynamiskt allokerade höga portarna som definierats av Microsoft. Den är bara bunden till de portar som definierats i RFC 1350. Porten kan vara valfri från 0 till 65535. Om du vill ha mer information om vilka dynamiskt allokerade höga portar nätverkskortet använder kontaktar du enhetens maskinvarutillverkare.
Anmärkning 5: Kommunikation mellan platsservern och platssystemen
Som standard är kommunikationen mellan platsservern och platssystemen dubbelriktad. Platsservern startar kommunikation för att konfigurera platssystemet och sedan ansluter de flesta platssystem tillbaka till platsservern för att skicka statusinformation. Rapporteringstjänstplatser och distributionsplatser skickar ingen statusinformation. Om du väljer Kräv att platsservern initierar anslutningar till det här platssystemet i platssystemegenskaperna när platssystemet har installerats börjar platssystemet inte kommunicera med platsservern. I stället startar platsservern kommunikationen. Här används installationskontot för platssystemet för autentisering till platssystemservern.
Anmärkning 6: Dynamiska portar
Dynamiska portar använder ett intervall med portnummer som definieras av operativsystemversionen. Dessa portar kallas även tillfälliga portar. Mer information om standardportintervallen finns i Tjänstöversikt och nätverksportkrav för Windows.
Andra portar
Följande avsnitt innehåller mer information om portar som Configuration Manager använder.
Klient-till-serverresurser
Klienter använder SMB (Server Message Block) när de ansluter till UNC-resurser. Till exempel:
Manuell klientinstallation som anger kommandoradsegenskapen CCMSetup.exe
/source:Endpoint Protection-klienter som laddar ned definitionsfiler från en UNC-sökväg
| Beskrivning | UDP | TCP |
|---|---|---|
| Server Message Block (SMB) | -- | 445 |
Anslutningar till SQL Server
För kommunikation med SQL Server databasmotorn och för replikering mellan platser kan du använda standardporten för SQL Server eller ange anpassade portar:
Användning av kommunikation mellan platser:
SQL Server Service Broker, som standard använder port TCP 4022.
SQL Server, som standard använder port TCP 1433.
Standardinställningen för kommunikationen mellan SQL Server-databasmotorn och olika platssystemroller i Configuration Manager är port TCP 1433.
Configuration Manager använder samma portar och protokoll för att kommunicera med varje SQL Server Always On-tillgänglighetsgruppreplik som är värd för platsdatabasen som om repliken var en fristående SQL Server instans.
När du använder Azure och platsdatabasen finns bakom en intern eller extern lastbalanserare konfigurerar du följande komponenter:
- Brandväggsundantag på varje replik
- Regler för belastningsutjämning
Konfigurera följande portar:
- SQL över TCP: TCP 1433
- SQL Server Service Broker: TCP 4022
- SMB (Server Message Block): TCP 445
- RPC-slutpunktsmappare: TCP 135
Varning
Configuration Manager stöder inte dynamiska portar. Som standard använder SQL Server namngivna instanser dynamiska portar för anslutningar till databasmotorn. När du använder en namngiven instans konfigurerar du manuellt den statiska porten för kommunikation mellan platser.
Följande platssystemroller kommunicerar direkt med SQL Server databasen:
Roll för certifikatregistreringspunkt
Roll för registreringsplats
Hanteringsplats
Platsserver
Reporting Services-punkt
SMS-provider
-->SQL Server SQL Server
När en SQL Server är värd för en databas från mer än en plats måste varje databas använda en separat instans av SQL Server. Konfigurera varje instans med en unik uppsättning portar.
Om du aktiverar en värdbaserad brandvägg på SQL Server konfigurerar du den så att rätt portar tillåts. Konfigurera även nätverksbrandväggar mellan datorer som kommunicerar med SQL Server.
Ett exempel på hur du konfigurerar SQL Server för att använda en specifik port finns i Konfigurera en server för att lyssna på en specifik TCP-port.
Upptäckt och publicering
Configuration Manager använder följande portar för identifiering och publicering av platsinformation:
- Lightweight Directory Access Protocol (LDAP): 389
- Säker LDAP (LDAPS, för signering och bindning): 636
- Global katalog LDAP: 3268
- RPC-slutpunktsmappare: 135
- RPC: Dynamiskt allokerade höga TCP-portar
- TCP: 1024: 5000
- TCP: 49152: 65535
Externa anslutningar som gjorts av Configuration Manager
Lokala Configuration Manager klienter eller platssystem kan göra följande externa anslutningar:
Installationskrav för platssystem som stöder Internetbaserade klienter
Obs!
Det här avsnittet gäller endast för Internetbaserad klienthantering (IBCM). Den gäller inte för molnhanteringsgatewayen. Mer information finns i Hantera klienter på Internet.
Internetbaserade hanteringsplatser, distributionsplatser som stöder Internetbaserade klienter, programuppdateringsplatsen och reservstatusplatsen använder följande portar för installation och reparation:
Platsserverplatssystem
-->: RPC-slutpunktsmappning med UDP- och TCP-port 135Platsserverplatssystem
-->: Dynamiska TCP-portar i RPCPlatsserver
<-->Platssystem: SMB (Server Message Block) med TCP-port 445
Program- och paketinstallationer på distributionsplatser kräver följande RPC-portar:
Platsserverdistributionsplats
-->: RPC-slutpunktsmappning med UDP- och TCP-port 135Platsserver
-->Distributionsplats: Dynamiska TCP-RPC-portar
Använd IPsec för att skydda trafiken mellan platsservern och platssystemen. Om du måste begränsa de dynamiska portar som används med RPC kan du använda Microsofts RPC-konfigurationsverktyg (rpccfg.exe). Använd verktyget för att konfigurera ett begränsat antal portar för dessa RPC-paket. Mer information finns i Så här konfigurerar du RPC att använda vissa portar och hur du skyddar dessa portar med hjälp av IPsec.
Viktigt
Innan du installerar dessa platssystem kontrollerar du att fjärrregistertjänsten körs på platssystemservern och att du har angett ett konto för installation av platssystem om platssystemet finns i en annan služba Active Directory-skog utan förtroenderelation. Fjärrregistertjänsten används till exempel på servrar som kör platssystem som distributionsplatser (både pull och standard) och fjärranslutna SQL-servrar.
Portar som används av klientinstallation av Configuration Manager
De portar som Configuration Manager använder under klientinstallationen beror på distributionsmetoden:
En lista över portar för varje klientdistributionsmetod finns i Portar som används under Configuration Manager klientdistribution
Mer information om hur du konfigurerar Windows-brandväggen på klienten för klientinstallation och kommunikation efter installationen finns i Windows-brandväggen och portinställningar för klienter
Portar som används av migreringen
Platsservern som kör migreringen använder flera portar för att ansluta till tillämpliga platser i källhierarkin. Mer information finns i Nödvändiga konfigurationer för migrering.
Portar som används av Windows Server
I följande tabell listas några av de viktiga portar som används av Windows Server.
| Beskrivning | UDP | TCP |
|---|---|---|
| DNS | 53 | 53 |
| DHCP (DHCP) | 67 och 68 | -- |
| NetBIOS-namnmatchning | 137 | -- |
| NetBIOS-datagramtjänst | 138 | -- |
| NetBIOS-sessionstjänst | -- | 139 |
| Kerberos-autentisering | -- | 88 |
Mer information finns i följande artiklar:
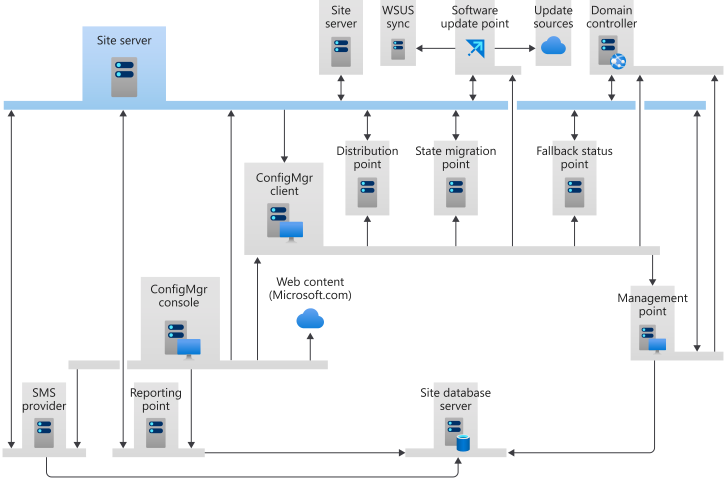
Diagram
Följande diagram visar anslutningarna mellan huvudkomponenterna som finns på en typisk Configuration Manager plats. För närvarande omfattar den inte alla anslutningar.