Kommentar
Åtkomst till den här sidan kräver auktorisering. Du kan prova att logga in eller ändra kataloger.
Åtkomst till den här sidan kräver auktorisering. Du kan prova att ändra kataloger.
Power Platform bearbetar både personuppgifter och kunddata. Den här bearbetningen omfattar data från:
- Anpassade kopplingar
- Dataverse
- Microsoft Remote Assist
- Power Apps
- Power Automate
- Power Pages
Mer information om personuppgifter och kunddata finns i Microsoft Trust Center.
Datahemvist
En Microsoft Entra-klientorganisation lagrar information som är relevant för en organisation och dess säkerhet. När en Microsoft Entra klientorganisation registrerar sig för Power Platform-tjänster mappar klientorganisationens valda makroregion till den lämpligaste Azures makroregionsgeografi där en Power Platform-distribution finns. Power Platform lagrar kunddata i Azure-makroregionen som har tilldelats klientorganisationen, eller i dess hemgeografi, om inte organisationer distribuerar tjänster i flera regioner. Ett makroområdesgeografi representerar den dataplaceringsgräns som överensstämmer med lagar om datahemvist för ett visst geografiskt område. Information om de regioner som är tillgängliga i en viss makroregionsgeografi finns i Power Platform och Dynamics 365 makroregionsgeografi.
Som administratör kan du välja en makroområdesgeografi, till exempel Nordamerika, Europa eller Asia-Pacific, i stället för en specifik datacenterregion. Plattformen tilldelar sedan automatiskt den optimala datacenterregionen inom det valda makroområdets geografiska område baserat på kapacitet, tillgänglighet och prestandaöverväganden. Den här metoden hjälper till att säkerställa en mer skalbar, elastisk och högpresterande upplevelse för alla kunder samtidigt som du fortsätter att respektera åtaganden för datahemvist. Valet av intelligent region säkerställer att miljöer placeras i regioner med optimal kapacitet och hälsa, vilket förbättrar drifttiden och svarstiden.
Vissa organisationer har global närvaro. Ett företag kan till exempel ha sitt huvudkontor i USA men göra affärer i Australien. Vissa Power Platform-data kan behöva lagras i Australien för att följa lokala regler. När Power Platform-tjänster distribueras i mer än en Azure-geografi kallas det för en distribution med multi-geo. I det här fallet lagras endast metadata relaterad till miljön i hemmakrogeografi. Alla metadata och produktdata för den miljön lagras i fjärrmakroregionen.
Power Platform-tjänster är tillgängliga i vissa Azure-geografier. Mer information om var Power Platform-tjänster är tillgängliga, var dina data lagras och replikeras för återhämtning och hur de används finns på Microsoft Trust Center. Åtaganden om var kunddata lagras anges i databehandlingsvillkoren i Microsoft Online Services Terms. Microsoft tillhandahåller även datacenter för självständiga enheter.
Datahantering
I det här avsnittet beskrivs hur Power Platform lagrar, bearbetar och överför kunddata.
Vilande data
Om inget annat anges i dokumentationen finns kunddata kvar i ursprungskällan (till exempel Dataverse eller SharePoint). Power Platform-appar lagras i Azure Storage som en del av en miljö. Mobilappdata krypteras och lagras i SQL Express. I de flesta fall använder program Azure Storage för att bevara Power Platform servicedata och Azure SQL Database för att bevara tjänstmetadata. Data som appanvändare anger lagras i respektive datakälla för tjänsten, till exempel Dataverse.
Power Platform krypterar alla lagrade data som standard med Microsoft-hanterade nycklar. Kunddata lagras i Azure SQL Database krypteras fullständigt med hjälp av Azure SQL-tekniken Transparent datakryptering (TDE). Kunddata som lagras i Azure blobblagring krypteras med Azure Storage Encryption.
Data under behandling
Data bearbetas antingen aktivt av en eller flera användare som en del av ett interaktivt scenario eller när en bakgrundsprocess som refresh förser data med varandra. Power Platform läser in bearbetade data i minnesutrymmet för en eller flera servicearbetsbelastningar. För att arbetsbelastningen ska fungera är data som lagras i minnet inte krypterade.
Data under överföring
Power Platform krypterar all inkommande HTTP-trafik med hjälp av TLS 1.2 eller senare. Plattformen avvisar begäranden som försöker använda TLS 1.1 eller lägre.
Avancerade säkerhetsfunktioner
Vissa av Power Platform avancerade säkerhetsfunktioner kräver specifika licenser.
Tjänsttaggar
En tjänsttagg representerar en grupp IP-adressprefix från en viss Azure-tjänst. Du kan använda tjänstetaggar för att definiera nätverksåtkomstkontroller på nätverkssäkerhetsgrupperna eller Azure-brandväggen.
service tags hjälper till att minimera komplexiteten i frekventa uppdateringar av nätverkssäkerhetsregler. Använd tjänsttaggar i stället för specifika IP-adresser när du skapar säkerhetsregler som till exempel tillåter eller nekar trafik för motsvarande tjänst.
Microsoft hanterar adressprefixen i tjänstetaggen och uppdaterar den automatiskt när adresser ändras. För mer information, se Azure IP Ranges and Service Tags – Public Cloud.
Datapolicyer
Power Platform innehåller omfattande dataprincipfunktioner som hjälper dig att hantera datasäkerhet.
IP-begränsning för Storage Shared Access Signature (SAS)
Kommentar
Innan någon av dessa två SAS-funktioner aktiveras måste kunderna först tillåta åtkomst till https://*.api.powerplatformusercontent.com-domänen, annars fungerar inte de flesta SAS-funktionerna.
Den här funktionsuppsättningen är en klientorganisationsspecifik funktion som begränsar SAS-tokens (Storage Shared Access Signature) och som styrs via ett meny i Power Platform administrationscenter. Den här inställningen begränsar vem, baserat på IP (IPv4 och IPv6), som kan använda enterprise-SAS-token.
Du hittar de här inställningarna i inställningarna för sekretess + säkerhet i administrationscentret. Aktivera alternativet Aktivera IP-adressbaserad regel för SAS (signatur för delad åtkomst) för lagring.
Administratörer kan välja ett av följande fyra alternativ för den här inställningen:
| Alternativ | Inställning | Beskrivning |
|---|---|---|
| 1 | Endast IP-bindning | Den här inställningen begränsar SAS-nycklar till beställarens IP-adress. |
| 2 | Endast IP-brandväggen | Detta begränsar användningen av SAS-nycklar till att endast fungera inom ett intervall som anges av en administratör. |
| 3 | IP-bindning och brandvägg | Detta begränsar användningen av SAS-nycklar till att endast fungera inom ett angivet adminintervall och endas för begärarens IP. |
| 4 | IP-bindning eller brandvägg | Tillåter att SAS-nycklar används inom det angivna intervallet. Om begäran kommer från ett annat område tillämpas IP-bindning. |
Kommentar
Administratörer som väljer att tillåta IP-brandväggsregler (alternativ 2, 3 och 4 som anges i tabellen ovan) måste ange både IPv4- och IPv6-intervallen för sina nätverk för att säkerställa korrekt täckning för sina användare.
Varning
Alternativ 1 och 3 använder IP-bindning, vilket inte fungerar korrekt om kunder har IP-pooler, omvänd proxy eller NAT-aktiverade gateways som används i deras nätverk. Detta resulterar i att en användares IP-adress ändras för ofta för att en begärande part på ett tillförlitligt sätt ska kunna ha samma IP-adress mellan läs-/skrivåtgärderna i SAS.
Alternativ 2 och 4 fungerar som avsett.
Produkter som tillämpar IP-bindning när funktionen är aktiverad:
- Dataverse
- Power Automate
- Anpassade anslutningsprogram
- Power Apps
Påverkan på användarupplevelsen
När en användare, som inte uppfyller IP-adressbegränsningarna för en miljö, öppnar en app: Användare får ett felmeddelande med hänvisning till ett allmänt IP-problem.
När en användare som uppfyller IP-adressbegränsningarna öppnar en app: Följande händelser inträffar:
- Användarna kan få en banderoll som snabbt försvinner och som informerar användarna om att en IP-inställning har ställts in och att de ska kontakta administratören för mer information eller uppdatera alla sidor som tappar anslutningen.
- På grund av den IP-validering som används för den här säkerhetsinställningen kan vissa funktioner fungera bättre än om de var inaktiverade.
Uppdatera inställningar programmatiskt
Administratörer kan använda automatisering för att ange och uppdatera både IP-bindning jämfört med brandväggsinställningen, IP-intervallet som tillåts och växlingsknappen Loggning. Läs mer i Självstudier: Skapa, uppdatera och lista inställningar för miljöhantering.
Loggning av SAS-anrop
Med den här inställningen kan alla SAS-anrop i Power Platform loggas i Purview. Den här loggningsloggen visar relevanta metadata för alla skapande- och användningshändelser och kan aktiveras oberoende av SAS IP-begränsningar ovan. Power Platform-tjänster håller för närvarande på att införa stöd för SAS-anrop under 2024.
| Fältnamn | Fältbeskrivning |
|---|---|
response.status_message |
Anger om händelsen lyckades eller inte: SASSuccess eller SASAuthorizationError. |
response.status_code |
Anger om händelsen lyckades eller inte: 200, 401 eller 500. |
ip_binding_mode |
IP-bindningsläge anges av en tenantadministratör om det är aktiverat. Gäller endast för SAS-skapandehändelser. |
admin_provided_ip_ranges |
IP-intervall som ställs in av en administratör i en klientorganisation, i förekommande fall. Gäller endast för SAS-skapandehändelser. |
computed_ip_filters |
Slutlig uppsättning IP-filter bundna till SAS URI:er baserat på IP-bindningsläge och de intervall som ställts in av en klientorganisationsadministratör. Gäller både händelser för skapande och användning av SAS. |
analytics.resource.sas.uri |
Data som man försökte komma åt eller skapa. |
enduser.ip_address |
Anroparens offentliga IP. |
analytics.resource.sas.operation_id |
Den unika identifieraren från skapandehändelsen. Genom att söka efter detta visas alla användnings- och skapandehändelser som är relaterade till SAS-anrop från skapandehändelsen. Mappad till x-ms-sas-operation-id svarshuvudet. |
request.service_request_id |
Unik identifierare från förfrågan eller svaret och kan användas för att söka efter en enskild post. Mappad till x-ms-service-request-id svarshuvudet. |
version |
Version av loggschemat. |
type |
Generiskt svar. |
analytics.activity.name |
Typen av aktivitet denna händelse var: Skapande eller Användning. |
analytics.activity.id |
Unikt ID för posten i Purview. |
analytics.resource.organization.id |
Org ID |
analytics.resource.environment.id |
Miljö-ID |
analytics.resource.tenant.id |
Klientorganisations-ID |
enduser.id |
GUID från Microsoft Entra ID för den användare som skapade objektet vid skapandehändelsen. |
enduser.principal_name |
UPN/e-postadress för skaparen. För användningshändelser är detta ett allmänt svar: "system@powerplatform". |
enduser.role |
Generiskt svar: Vanlig för skapandehändelser och System för användningshändelser. |
Aktivera granskningsloggning i Purview
För att loggarna ska visas i Purview-instansen måste du först aktivera den för varje miljö som du vill ha loggar för. Denna inställning kan uppdateras i administratörscentret för Power Platform av en klientorganisationsadministratör.
- Logga in på administrationscentret för Power Platform med autentiseringsuppgifter för klientorganisationsadministratör.
- I navigeringsfönstret väljer du Hantera.
- I rutan Hantera väljer du Miljöer.
- Välj den miljö som du vill aktivera administratörsloggning för.
- Välj Inställningar i kommandofältet.
- Välj Produkt>Sekretess + Säkerhet.
- Under Storage Shared Access Signature (SAS) Security Settings (Preview) aktiverar du funktionen Aktivera SAS-loggning i Purview.
Sök i granskningsloggar
Klientadministratörer kan använda Purview för att visa granskningsloggar som genereras för SAS-åtgärder och själva diagnostisera fel som kan returneras vid problem med IP-validering. Purview-loggar är den mest tillförlitliga lösningen.
Använd följande steg för att diagnostisera problem eller bättre förstå SAS-användningsmönster i din tenant.
Se till att granskningsloggning är aktiverat för miljön. Se Aktivera granskningsloggning i Purview.
Gå till Microsoft Purview-efterlevnadsportalen och logga in med autentiseringsuppgifter för klientorganisationsadministratör.
Välj Audit i vänstra navigeringsfönstret. Om det här alternativet inte är tillgängligt för dig innebär det att den inloggade användaren inte har administratörsåtkomst för att söka i granskningsloggar.
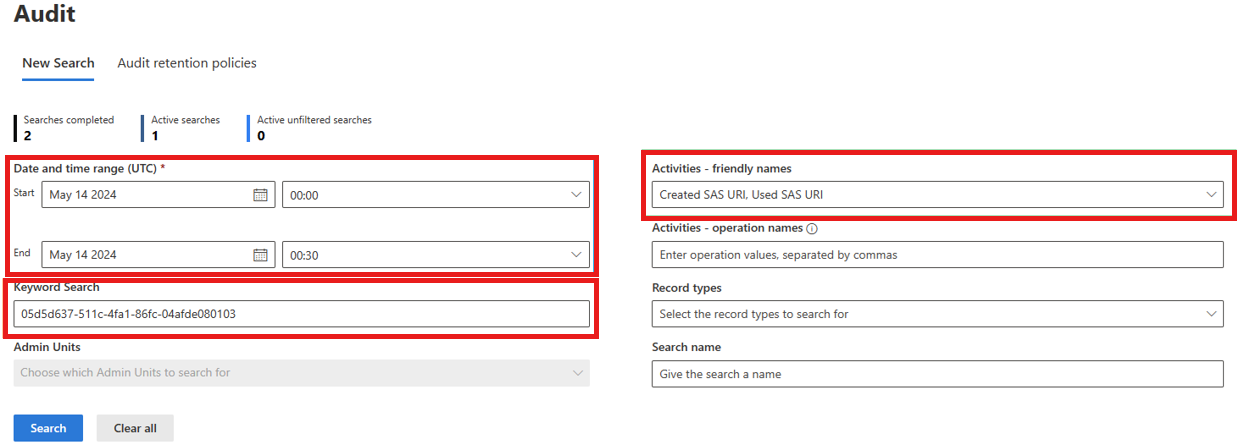
Välj datum- och tidsintervall i UTC för att söka efter loggar. Till exempel när ett fel av typen 403 Förbjudet fel med en felkod a typen unauthorized_caller returnerades.
I listrutan
Activities - friendly namessöker du efter Power Platform-lagringsåtgärder och väljer Skapad SAS URI och Använd SAS URI.Ange ett nyckelord i Nyckelordssökning. Mer information om det här fältet finns i Kom igång med sökning i Purview-dokumentationen. Du kan använda ett värde från något av fälten som beskrivs i tabellen ovan beroende på ditt scenario, men nedan visas de rekommenderade fälten att söka efter (i prioritetsordning):
- Värdet på svarshuvudet
x-ms-service-request-id. Det här värdet filtrerar resultatet till en SAS URI-skapandehändelse eller en SAS URI-användningshändelse, beroende på vilken typ av begäran som rubriken kommer från. Det är användbart när du undersöker ett 403 Forbidden-fel som returneras till användaren. Du kan också använda den för att hämtapowerplatform.analytics.resource.sas.operation_idvärdet. - Värdet för svarshuvudet
x-ms-sas-operation-id. Det här värdet filtrerar resultatet till en SAS URI-skapandehändelse och en eller flera användningshändelser för den SAS-URI:n beroende på hur många gånger den användes. Det motsvarar fältetpowerplatform.analytics.resource.sas.operation_id. - Fullständig eller partiell SAS-URI, minus signaturen. Detta kan returnera många skapanden av SAS-URI:er och många användningshändelser för SAS-URI:er, eftersom det är möjligt att samma URI begärs för generering så många gånger som behövs.
- Anroparens IP-adress. Returnerar alla skapande- och användningshändelser för den IP-adressen.
- Miljö-ID. Detta kan returnera en stor uppsättning data som kan sträcka sig över många olika erbjudanden av Power Platform, så undvik om möjligt eller överväg att begränsa sökfönstret.
Varning
Sök inte efter User Principal Name eller objekt-ID eftersom dessa värden endast sprids till händelser vid skapande, inte användningshändelser.
- Värdet på svarshuvudet
Välj Sök och vänta tills resultaten visas.
Varning
Logginmatningen i Purview kan fördröjas i upp till en timme eller mer, så tänk på det när du söker efter de senaste händelserna.
Felsöka felet 403 Förbjudet/obehörigt_anrop
Du kan använda skapande- och användningsloggar för att avgöra varför ett anrop skulle resultera i ett 403 Förbjudet-felmeddelande med en felkod av typen unauthorized_caller.
- Hitta loggar i Purview enligt beskrivningen i föregående avsnitt. Överväg att använda antingen x-ms-service-request-id eller x-ms-sas-operation-id från svarshuvudena som sökord.
- Öppna användningshändelsen, Använd SAS-URI, och leta efter fältet powerplatform.analytics.resource.sas.computed_ip_filters under PropertyCollection. Det här IP-intervallet är vad SAS-anropet använder för att avgöra om begäran har behörighet att fortsätta eller inte.
- Jämför det här värdet med fältet IP-adress i loggen, vilket bör vara tillräckligt för att avgöra varför begäran misslyckades.
- Om du tror att värdet för powerplatform.analytics.resource.sas.computed_ip_filters är felaktigt fortsätter du med nästa steg.
- Öppna skapandehändelsen, Skapad SAS-URI, genom att söka med hjälp av värdet för x-ms-sas-operation-id-svarshuvudet (eller värdet för fältet powerplatform.analytics.resource.sas.operation_id från skapandeloggen).
- Hämta värdet för fältet powerplatform.analytics.resource.sas.ip_binding_mode. Om den saknas eller är tom innebär det att IP-bindning inte aktiverades för den miljön vid tidpunkten för den specifika begäran.
- Hämta värdet för fältet powerplatform.analytics.resource.sas.admin_provided_ip_ranges. Om den saknas eller är tom innebär det att IP-brandväggsintervall inte har angetts för den miljön vid tidpunkten för den specifika begäran.
- Hämta värdet för powerplatform.analytics.resource.sas.computed_ip_filters, som ska vara identiskt med användningshändelsen och härleds baserat på IP-bindningsläge och IP-brandväggsintervall som tillhandahålls av administratören. Se härledningslogiken i Datalagring och styrning i Power Platform.
Den här informationen hjälper tenantadministratörer att korrigera eventuella felkonfigurationer i miljöns IP-bindningsinställningar.
Varning
Det kan ta minst 30 minuter innan ändringar av miljöinställningarna för SAS IP-bindning börjar gälla. Det kan vara fler om partnerteamen har en egen cache.
Relaterade artiklar
Säkerhetsöversikt
Autentisering till Power Platform-tjänster
Ansluta och autentisera till datakällor
Vanliga frågor om säkerhet i Power Platform