Kommentar
Åtkomst till den här sidan kräver auktorisering. Du kan prova att logga in eller ändra kataloger.
Åtkomst till den här sidan kräver auktorisering. Du kan prova att ändra kataloger.
När du har löst in startkrediter och slutfört klientinstallationen börjar inte många startteam med att lära sig Azure portalen på djupet. En vanligare utgångspunkt är att konfigurera ett AI-assisterat utvecklingsarbetsflöde som gör att utvecklare kan stanna kvar i den terminal eller redigerare som de redan föredrar, samtidigt som arbetsflödet ansluts till Azure på ett säkert sätt. Den här artikeln hjälper nystartade företag att gå från kontokonfiguration till agentdriven utveckling på Azure med hjälp av GitHub Copilot CLI eller Claude Code. Vi kommer också att diskutera relevanta MCP-servrar och verktyg för att stödja utvecklare som använder CLI-baserade utvecklararbetsflöden.
Prerequisites
Innan du börjar kontrollerar du att du:
- Löste in dina Microsoft for Startups-startkrediter.
- Aktiverade din Azure-sponsringsprenumeration.
- Slutfört konfigurationen av Azure konto efter inlösen.
- Konfigurerade en företagsbaserad Microsoft Entra klientorganisation, anpassad domän och administratörsbehörighet så att miljön inte är kopplad till en enda person.
- Löste in dina GitHub förmåner. Mer information finns i Använda startkrediter för GitHub, AKS och AI-modeller.
Tip
Konfigurera din Azure klientorganisation så snart du löser in dina krediter. Lägg till ytterligare användare och administratörer, konfigurera företagsdomänen och bekräfta att dina Microsoft för startkrediter är aktiva. Mer information finns i Set up your Azure account.
Konfigurera utvecklingsmiljön
Innan du konfigurerar agenter, MCP-servrar eller Azure åtkomst konfigurerar du en baslinjemiljö för utvecklare som ger ditt team ett konsekvent sätt att arbeta lokalt. Målet är inte att tvinga varje start till en exakt verktygskedja, utan att se till att utvecklare kan autentisera, installera nödvändiga CLI-verktyg och välja rätt arbetsläge för uppgiften.
Välj rätt interaktionsläge: CLI vs Agent-läge i VS Code
AI-assisterad utveckling kan ske i terminalen, i redigeringsprogrammet eller i en GitHub värdbaserad miljö. Det bästa valet beror på uppgiften.
| Interaktionsläge | Använd den när | Vad du kan förvänta dig |
|---|---|---|
| GitHub Copilot CLI | Du vill ha direkt kontroll i terminalen. | Assistenten hjälper dig att utforska en lagringsplats, köra konfigurationsuppgifter, besvara kodfrågor och använda MCP-baserade verktyg med synliga godkännandesteg. |
| GitHub Copilot Chat i agentläge | Du ändrar aktivt kod i redigeringsprogrammet. | Assistenten hjälper dig att planera, granska, redigera och förfina kod medan du stannar kvar i projektkontexten. |
| GitHub värdbaserade kodningsagenter | Uppgiften är större, kan köras självständigt och bör återkomma som en pull request. | Agenten undersöker lagringsplatsen, skapar en plan, gör ändringar i en gren och öppnar en pull-begäran om granskning. |
Exempeluppmaningar
Använd de här exemplen som utgångspunkt och anpassa dem till din lagringsplats och godkännandemodell.
GitHub Copilot CLI: verifiera Azure installation
Review this repository and explain how to run it locally.
Do not edit any files yet.

Then, using azure-mcp tools, verify that:
- Resource groups and deployed resources match the expected naming convention.
- RBAC is scoped correctly, with no broad Owner assignments.
- Diagnostics and monitoring are enabled for key resources.

Summarize findings and gaps as pull request comments.
GitHub Copilot Chat i agentläge: implementera infrastruktur och CI/CD
Create an initial IaC and CI workflow.

Add:
- An infra folder with a Bicep or Terraform structure.
- A GitHub Actions workflow that validates infrastructure and runs tests.
- A rollback note in the pull request template.

Use minimal viable defaults and keep the structure modular for later expansion.
GitHub värdbaserad kodningsagent: planera och öppna en pull-begäran
Create an implementation plan for the feature described in docs/feature-spec.md.

If the plan looks safe:
- Make the changes on a new branch.
- Add or update tests.
- Update documentation.
- Open a pull request with a summary and testing steps.
Rekommenderad utgångspunkt
För de flesta startteam börjar du med det enklaste säkra arbetsflödet:
- Använd Copilot CLI för att verifiera konfigurationen av Azure och GitHub.
- Använd Copilot Chat i agentläge för interaktiva ändringar i VS Code.
- Använd GitHub värdbaserade kodningsagenter för större pull-request-orienterat arbete.
- Lägg till MCP-servrar först när du har definierat behörigheter, godkännandemodell och loggning som varje verktyg behöver.
Konfigurera verktyg för agenter och IDE:er
Onboarding-verktyg handlar om att ansluta din kodningsagent och IDE till rätt kontext och funktioner. MCP-servrar (Model Context Protocol) ger agentverktyg ett strukturerat sätt att komma åt godkända funktioner, till exempel Microsoft dokumentation, lagringsplatshjälp eller Azure resursåtgärder. Behandla registrering som alla andra utvecklarberoenden: automatisera konfigurationen, verifiera anslutningen och se till att åtkomstgränserna är tydliga.
Ansluta dina IDE- och utvecklarverktyg till kodningsagenten
- Välj den primära klientupplevelsen, till exempel VS Code med ett agentaktiverat arbetsflöde eller ett terminal-första arbetsflöde.
- Installera och logga in på ditt agentverktyg, till exempel Copilot Chat, Copilot CLI eller Claude Code, med hjälp av organisationens godkända identitet.
- Bestäm vad som hör hemma i användarinställningarna och vad som hör hemma i arbetsyteinställningarna. Använd arbetsyteinställningar för lagringsplatsspecifika MCP-servrar, uppmaningar och skyddsräcken så att de följer med koden.
- Kontrollera instruktionerna för lagringsplatsen, till exempel kodningskonventioner, bygg- och testkommandon och regler för åtgärder som agenten inte bör vidta. För Claude Code lagras den här vägledningen ofta i
CLAUDE.md. - Definiera säkra standardvärden för verktyg. Kräv uttryckligt godkännande för filskrivningar och gränssnittskommandon och tillåtlista alla kommandon som agenten kan köra obevakat.
- Kontrollera konfigurationen genom att be agenten att köra en liten orienteringsuppgift, till exempel mappa lagringsplatsen, köra tester eller föreslå en liten refaktor. Verifiera resultatet med diffar och CI.
Rekommenderade MCP-servrar
-
Microsoft Learn MCP Server: Använd den här servern när din agent behöver betrodd, aktuell Microsoft dokumentation och kodexempel. Den offentliga fjärrslutpunkten är
/api/mcp. Mer information finns i Get started with the Microsoft Learn MCP Server. - Azure MCP Server: Använd den här servern när agenten behöver inspektera, fråga och hantera Azure resurser från utvecklingsmiljön. Mer information finns i Get started with the Azure MCP Server.
Important
Anslut endast agenter till godkända MCP-servrar. Föredrar tillåtna slutpunkter, verktygsomfång med minsta behörighet och granskningsbara loggar. Om ett verktyg kan skriva till lagringsplatser eller distribuera resurser behandlar du det som produktionsåtkomst och gater det på rätt sätt.
Skapa ett Azure optimerat agentteam
För B2B-lösningar i enterprise-grade på Azure börjar du med en enkel agentmodell och utökar den endast där Azure specifika ansvarsområden är tydliga. Azure vägledning behandlar landningszonen som den rekommenderade startpunkten för en skalbar, säker och styrd miljö. Den skiljer också mellan plattformslandningszonen, som tillhandahåller delade tjänster som identitet, anslutning och hantering samt programlandningszoner, som innehåller arbetsbelastningsresurser för program och miljöer. Över båda aktiverar du kärnkontroller som Azure RBAC, Cost Management och Microsoft Defender för molnet.
Den här skillnaden är viktig för B2B-produkter eftersom målet inte bara är att leverera funktioner snabbt. Målet är att skapa en produkt som företagskunder kan lita på. Microsoft startvägledning för agenter i produktionsklass på Azure framhäver designområden som blir kritiska när teamen går längre än prototyper: multitenancy, programskiktet, orkestreringslagret och kontextskiktet. Företagsscenarier kräver också uppmärksamhet på säkerhet, tillförlitlighet och anpassningsbarhet för flera kunder.
Rekommenderade roller för Azure-agenter
Microsoft tillhandahåller Azure Skills som du kan anpassa för agentarbetsflöden. Nystartade företag kan också använda gstack-mönstret som modell för ett teknikteam med flera agenter. Följande roller är rekommenderade Azure-optimerade tillägg för nystartade företag som bygger B2B-produkter på företagsnivå på Azure.
Produkt- och kravplaneringsagent
Använd den här agenten som första ingång för nytt arbete. Den omvandlar produktfrågan till en kort implementeringsplan som innehåller funktionsomfång och icke-funktionella krav, till exempel klientisolering, styrningsbehov, distributionsbegränsningar och driftsförväntningar.
Azure-plattformsarkitektagent
Använd den här agenten för att forma plattformens landningszon och miljögrund: klientkonfiguration, hanteringsgrupper, prenumerationsstrategi, anslutning, identitet, styrningsbaslinjer och delade plattformstjänster. Azure vägledning för landningszoner placerar dessa beslut som grundläggande och rekommenderar att du använder landningszonmodellen som standardiserad startpunkt för Azure miljöer i stor skala. Använd färdigheten azure-enterprise-infra-planner som utgångspunkt.
Arkitektagent för företagsprogram
Använd den här agenten för att fokusera på programmets landningszon och själva affärsarbetsbelastningen. För B2B-lösningar äger den här rollen arbetsbelastningsgränser, miljöseparering, design på programnivå och hur klientspecifik logik mappar till den bredare plattformsgrunden.
Identitets- och säkerhetsagent
Använd den här agenten för att granska åtkomstkontroll och arbetsbelastningsskydd för företag. Azure Well-Architected-vägledningen identifierar identitet som den främsta säkerhetsgränsen och rekommenderar strikt, villkorsstyrd och spårbar identitets- och åtkomsthantering. Den här rollen granskar autentiseringsmönster, arbetsbelastningsidentiteter, RBAC-gränser, nätverkssegmentering och säkra standardvärden.
Azure DevOps och IaC-agent
Använd den här agenten för att äga "allt via kod"-lagret: distributionsmallar, plattformsautomatisering och repeterbar etablering. Azure vägledning för driftskvalitet ansluter grunden till plattformsautomatisering och DevOps, och Azure styrningsvägledning rekommenderar Bicep eller Terraform-baserade distributionsflöden för nya miljöer. Använd kompetensen azure-prepare som utgångspunkt.
Tillförlitlighets- och observerbarhetsagent
Använd den här agenten för att granska hälsotillstånd, aviseringar och produktionsbeteende. Azure Well-Architected tillförlitlighetsvägledning rekommenderar modellering av hälsotillstånd, utformning av övervaknings- och aviseringsstrategier samt användning av mått, loggar och spårningar för att spåra kritiska flöden och arbetsbelastningskomponenter.
Azure integrationsagent
Använd den här agenten för att hålla utvecklarupplevelsen grundad i den verkliga Azure miljön. Azure MCP Server låter AI-agenter interagera med Azure resurser via naturligt språk och kan användas från GitHub Copilot CLI, GitHub Copilot kodningsagent, SDK-baserade appar och andra MCP-kompatibla klienter. Börja med azure-deploy-färdigheten och ändra den för din miljö.
Styrnings- och kostnadsagent
Använd den här agenten för att framtvinga budgetar, taggning, principtilldelningar och efterlevnadsskydd när starten flyttas från kreditfinansierade experiment till företagsdrift. Azure styrningsvägledning rekommenderar automatiserade skyddsmekanismer, Azure Policy och kostnadskontroller som budgetar och aviseringar. Kunskaperna azure-compliance och azure-cost är användbara utgångspunkter.
Granskare och QA-agenter
Använd dessa agenter för att granska korrekthet, säkerhet, gränsfall, justering av landningszoner, åtkomstgränser, övervakningstäckning och säkerhet för infrastrukturändring före sammanslagning. Börja med azure-validate-färdigheten och anpassa den utifrån kundens och miljöns behov.
Hur detta skiljer sig från en allmän gstack-konfiguration
Mönstret i gstack-stil (Tänk → Plan → Build → Review → Test → Ship → Reflect) är fortfarande en användbar startpunkt eftersom det ger rollseparation, granskningsslingor och en enkel driftsmodell. Den rekommenderade ändringen är att omvandla den allmänna tekniska svärmen till ett team som speglar Azure arkitektoniska gränser: plattformsgrund, arbetsbelastningsdesign, säkerhet, automatisering, observerbarhet och styrning. Den strukturen gör att Azurespecifika aspekter inte blir något man tar upp i efterhand.
Skapa med specifikationsdriven utveckling, infrastruktur som kod och CI/CD från dag ett
När du börjar bygga på Azure behandlar du programkod, infrastruktur och distribution som ett ingenjörssystem. I stället för att utforma produkten på ett ställe, etablera infrastruktur i en annan och automatisera distributioner senare använder du ett arbetsflöde där:
- Specifikationen definierar det avsedda resultatet.
- Infrastruktur som kod (IaC) definierar önskad Azure miljö.
- CI/CD validerar och distribuerar ändringar via en repeterbar pipeline.
Den här metoden minskar avvikelsen mellan avsikt och implementering, ger ditt team en gemensam sanningskälla och hjälper dig att skala från prototyp till produktion.
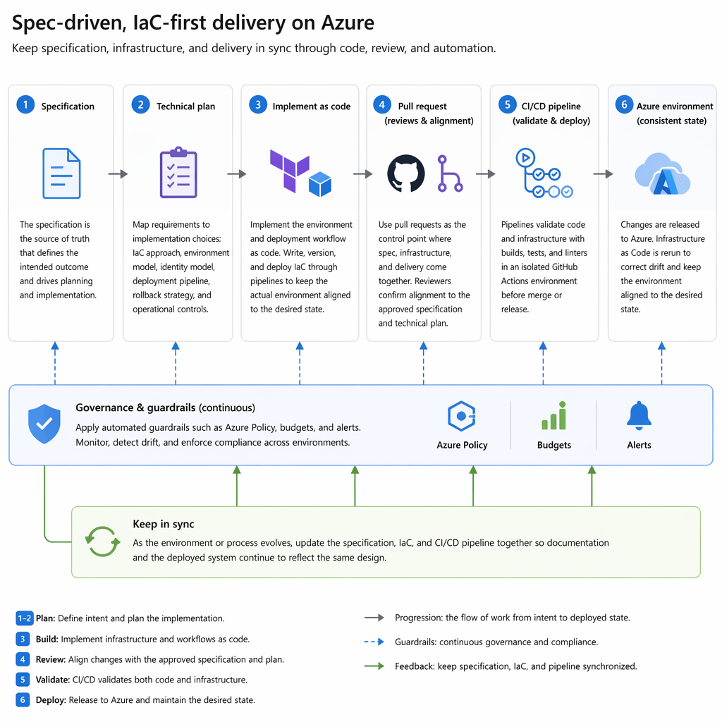
Exempelarbetsflöde
Definiera funktionen i en specifikation.
Använd en specifikationsinriktad metod för att fånga problemet, användare, krav, begränsningar och framgångsvillkor innan du skriver kod.
Låt planner-agenten skapa en funktionsöversikt som är redo för implementering.
Planeraren förtydligar omfattningen och kraven så att arbetsflödet utgår från en tydlig plan i stället för ad hoc-uppmaningar.
Låt Azure-plattformsarkitektagenten utforma Azure-grunden för funktionen.
Den här agenten bestämmer hur funktionen passar in i den Azure miljön, inklusive identitet, styrning, nätverk, hantering och landningszonplacering.
Låt Azure DevOps- och IaC-agenten definiera infrastrukturen som kod.
Implementera nödvändiga Azure resurser, miljöstruktur och distributionskonfiguration i Bicep eller Terraform, som lagras i versionskontrollen.
Låt Azure-integrationsagenten verifiera den faktiska Azure-miljön.
Anslut arbetsflödet till Azure-medvetna verktyg som Azure MCP Server så att agenten kan inspektera resurser, validera antaganden och arbeta mot den faktiska Azure miljön i stället för att gissa.
Låt granskaren och QA-agenterna granska ändringen.
Granska korrekthet, säkerhet, gränsfall, övervakning, loggning och hälsokontroller före sammanslagning.
Använd pull-begäranden och CI/CD för att verifiera och distribuera funktionen.
Lägg programkod, IaC och distributionsarbetsflödesändringar bakom en pull-begäran så att byggen, tester och validering körs före sammanslagning.
Håll arbetsflödet för specifikationer, infrastruktur och distribution synkroniserat.
Behandla specifikationen, IaC och pipelinen som levande artefakter så att det distribuerade systemet förblir i linje med den avsedda designen över tid.
Den här modellen ger nystartade företag ett mer tillförlitligt sätt att gå från första versionen till produktionsklar leverans på Azure. I stället för att förlita sig på manuell portalkonfiguration, frånkopplade skript eller odokumenterade beslut får ditt team ett arbetsflöde där specifikationen fångar upp avsikten, IaC samlar in Azure miljö och CI/CD tillämpar konsekvens varje gång du skickar.
Summary
Agentbaserad utveckling hjälper nystartade företag att gå från idé till implementering genom att kombinera tydliga specifikationer, specialiserade agentroller, Azure medvetna verktyg och repeterbara leveransarbetsflöden. Teamet börjar med en specifikation som definierar vad som ska skapas, använder planering för att omvandla avsikten till tekniska beslut och uppgifter och implementerar programkod och infrastruktur via versionskontrollerade arbetsflöden i stället för ad hoc-ändringar.
Ett starkt arbetsflöde drar också nytta av specialiserade roller i stället för en allmän kodningsassistent. För Azure projekt blir agentbaserad utveckling mer användbar när agenter kan arbeta med Azure medvetna verktyg, till exempel Azure MCP Server, och när ändringar kan granskas via pull-begäranden, diffs, tester och CI/CD.
Den här metoden hjälper nystartade företag att bygga snabbt utan att skapa framtida omarbetningar. För grundare innebär det snabbare första distributioner, färre manuella konfigurationsmisstag, tydligare granskningar och en smidigare väg från prototyp till programvara i produktionsklass.