Kommentar
Åtkomst till den här sidan kräver auktorisering. Du kan prova att logga in eller ändra kataloger.
Åtkomst till den här sidan kräver auktorisering. Du kan prova att ändra kataloger.
Traditionell DNS använder okrypterade UDP- eller TCP-meddelanden på port 53, vilket exponerar DNS-trafik för passiv övervakning, trafikanalys och aktiv manipulering av angripare. DNS-kryptering skyddar DNS-fråge- och svarstrafik från att observeras, ändras eller manipuleras under överföring över ett nätverk.
DNS via HTTPS (DoH) är en standardbaserad mekanism som krypterar DNS-trafik genom att kapsla in DNS-meddelanden i HTTPS, vilket ger konfidentialitet och integritet med hjälp av TLS (Transport Layer Security). Genom att kryptera DNS-trafik hjälper DoH till att förhindra avlyssning, man-in-the-middle-attacker och obehörig inspektion av DNS-frågor och svar.
Så här fungerar DNS via HTTPS
DNS via HTTPS ändrar inte den grundläggande DNS-fråge- och svarsmodellen. I stället ändras hur DNS-meddelanden transporteras över nätverket. När du aktiverar DoH på en DNS-server blir DoH ytterligare ett krypterat kommunikationsalternativ och DNS-servern fortsätter att svara på traditionella DNS-frågor om du inte uttryckligen inaktiverar den funktionen.
När du aktiverar DoH:
DNS-servern lyssnar på HTTPS-trafik.
Du konfigurerar en DoH-kompatibel klient (till exempel en Windows 11-klient) för att använda krypterade frågor till en DNS-server.
DoH-klienten upprättar en TLS-anslutning till DNS-servern.
Klienten skickar DNS-frågor i en HTTPS-begäran.
DNS-servern bearbetar frågan som vanligt.
DNS-svaret returneras i HTTPS-svaret.
DNS via HTTPS för DNS Server
Från och med 2026-06-säkerhetsuppdateringen (KB5094125) för Windows Server 2025 kan du aktivera DNS via HTTPS (DoH) på DNS Server-tjänsten för att kryptera DNS-trafik mellan DoH-kompatibla klienter och DNS-servern.
Ett exempel på DoH-kommunikationsflödet visas i följande diagram.
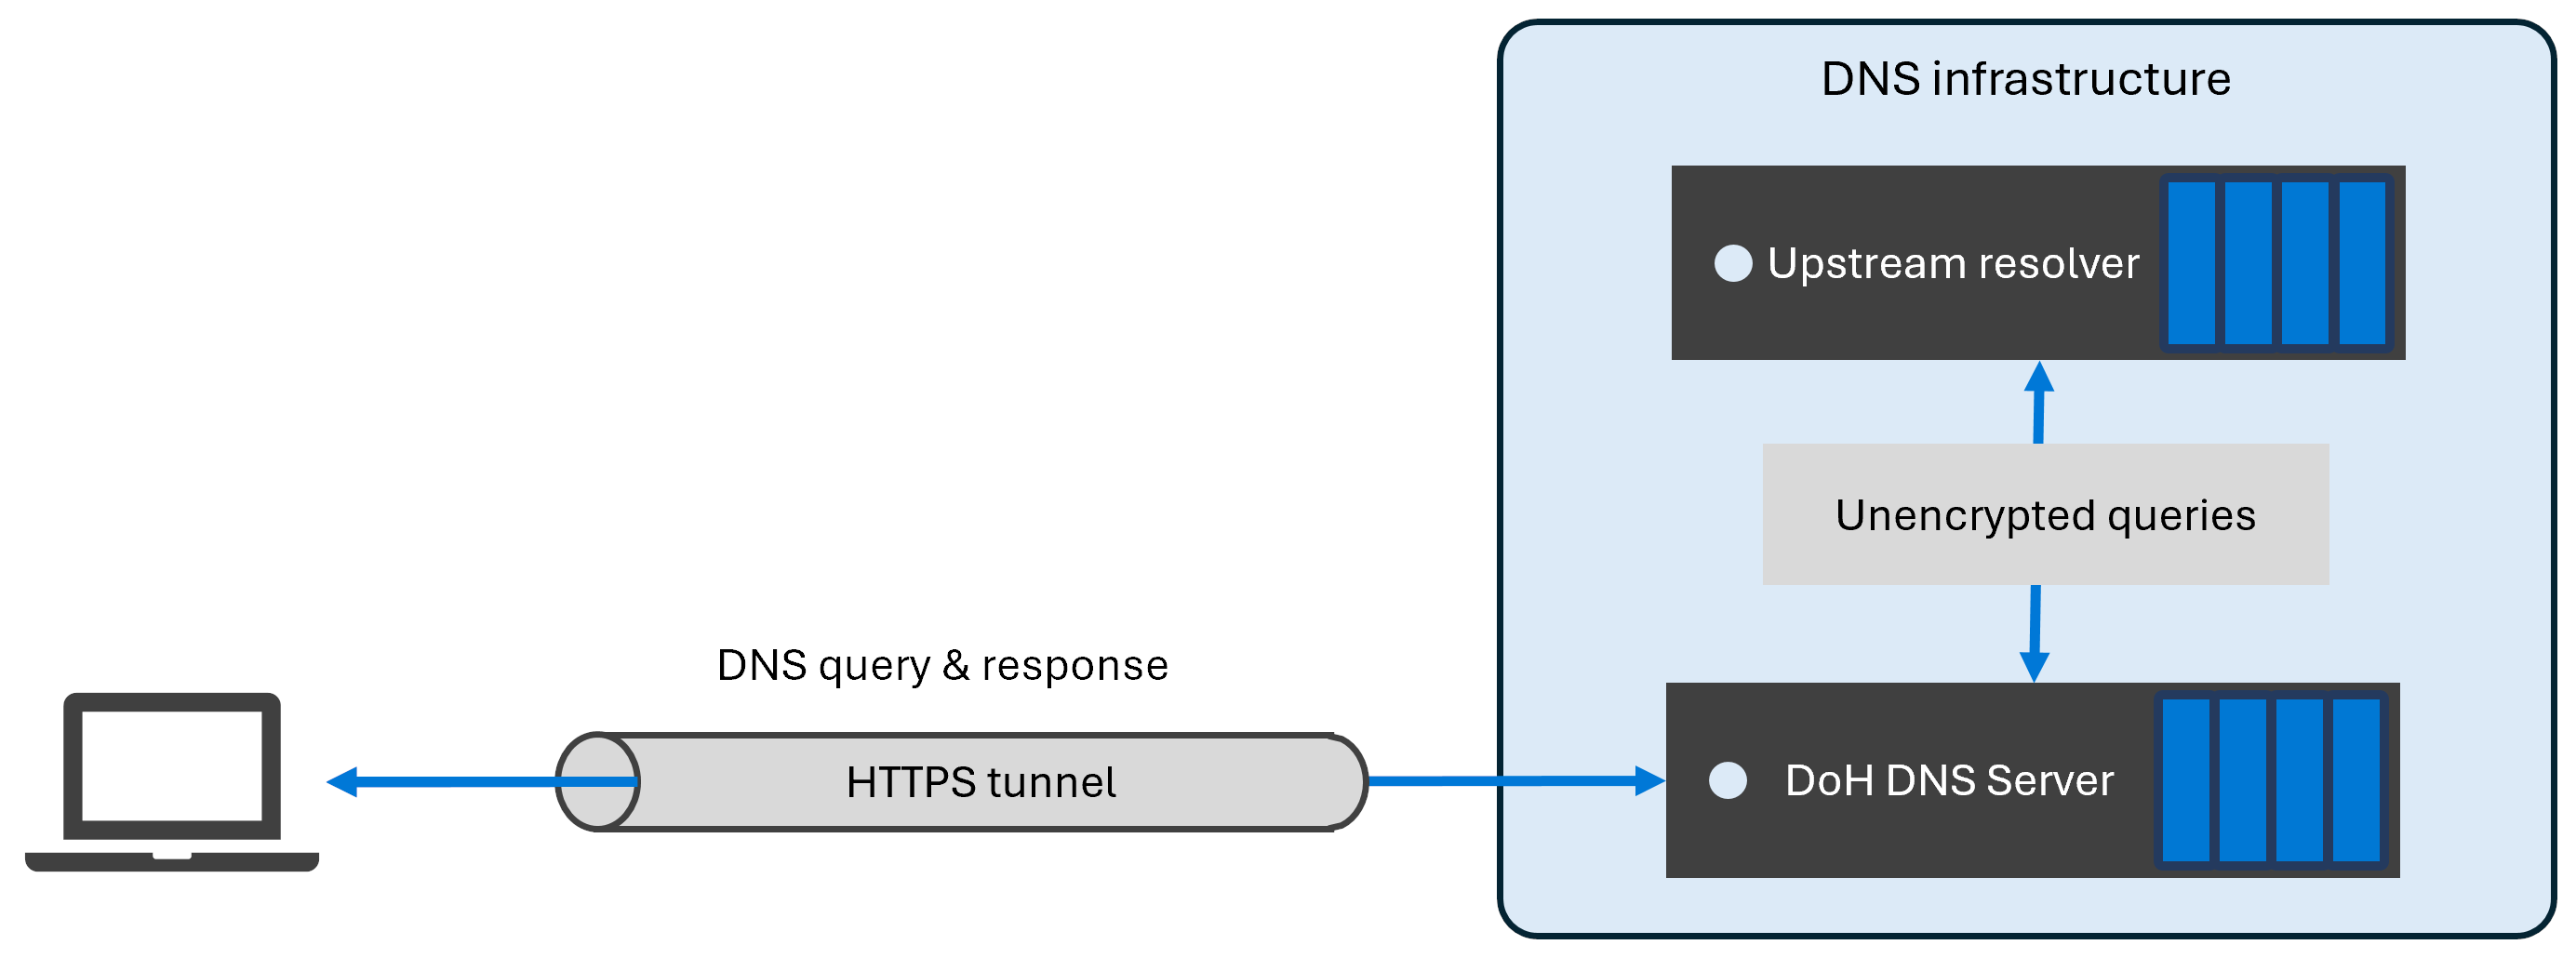
När du konfigurerar DNS via HTTPS för DNS Server bör du tänka på följande:
Överordnad DNS-kommunikation (vidarebefordrare, villkorliga vidarebefordrare, auktoritativa servrar) förblir okrypterad.
DNS-zonöverföringar förblir okrypterade.
Dynamiska DNS-uppdateringar förblir okrypterade som standard.
Du kan inte skapa ett DNS-frågefilter som endast matchar DoH-frågor.
Principer med ett Transport Protocol-frågefilter matchar inte DoH-frågor. En princip med Transport Protocol-filter inställt på
EQ, TCPmatchar till exempel inte DoH.
Säkerhetsfördelar med DNS via HTTPS
DNS via HTTPS ger följande säkerhets- och sekretessfördelar:
Konfidentialitet. DNS-frågor och svar krypteras, vilket förhindrar passiv övervakning.
Integritet. TLS skyddar DNS-meddelanden från att ändras under överföringen.
Authentication. DNS-klienter kan verifiera DNS-serverns identitet med hjälp av standardverifiering av HTTPS-certifikat.
Motstånd mot trafikanalys. DNS-trafik blandas med annan HTTPS-trafik, vilket minskar exponeringen för DNS-specifik filtrering eller manipulation. Den här metoden förbättrar integriteten och motståndet mot avlyssning.
DNS över HTTPS-protokoll och -standarder
IETF definierar DNS över HTTPS i RFC 8484 – DNS-frågor via HTTPS (DoH).
RFC 8484 anger hur du skickar och tar emot DNS-meddelanden med HTTP via TLS. DoH-standarden stöder både GET- och POST-metoder och definierar medietyper för DNS-meddelanden. Med den här metoden kan DNS-trafik dra nytta av moderna HTTPS-funktioner som kryptering, autentisering och återanvändning av anslutningar.
Dessutom ger DoH-standarden serverimplementeringar friheten att konfigurera serverns lyssnande URI och port, vilket möjliggör flexibel distribution i olika nätverksmiljöer.
DNS-kryptering och DNSSEC
DNS-kryptering, till exempel DoH och DNSSEC, hanterar olika hotmodeller och är kompletterande tekniker. DNS-kryptering skyddar DNS-trafik på tråden, medan DNSSEC ser till att DNS-data kryptografiskt verifieras för integritet och kommer från en auktoritativ källa.
Genom att använda DoH tillsammans med DNSSEC får du skydd på djupet genom att kombinera krypterad transport med autentiserade DNS-data. Mer information om DNSSEC finns i Vad är DNSSEC?