Kommentar
Åtkomst till den här sidan kräver auktorisering. Du kan prova att logga in eller ändra kataloger.
Åtkomst till den här sidan kräver auktorisering. Du kan prova att ändra kataloger.
Den här artikeln beskriver hur du övervakar DNS över HTTPS-aktivitet (DoH) på DNS Server med hjälp av händelseloggar och prestandaräknare.
När du aktiverar DoH på DNS-servern behöver du insyn i krypterad DNS-trafik för kapacitetsplanering, prestandaanalys och driftsmedvetenhet. Eftersom DoH-trafik är krypterad kan traditionella verktyg för nätverksövervakning inte inspektera DNS-frågorna. De DoH-specifika händelser och prestandaräknare som beskrivs i den här artikeln hjälper dig att spåra krypterad frågeaktivitet, mäta dataflöde och identifiera potentiella problem med din DoH-tjänst.
DoH krypterar DNS-trafik genom att kapsla in DNS-meddelanden i HTTPS. Mer information om hur DoH fungerar finns i DNS-kryptering med DNS via HTTPS.
Förutsättningar
Innan du kan börja bör du kontrollera att du har:
- Windows Server 2025 med säkerhetsuppdateringen 2026-06 (KB5094125) eller senare installerad.
- DNS över HTTPS aktiverat och konfigurerat på DNS-servern (se Aktivera DNS över HTTPS i DNS Server).
- Administratör eller motsvarande åtkomst till Windows Server som är värd för DNS Server-tjänsten.
- Grundläggande förståelse för Händelselogg och Prestandaövervakning i Windows.
Visa serverloggar
Systemet aktiverar granskningsloggar som standard. Dessa loggar påverkar inte DNS-serverns prestanda nämnvärt. DNS-servergranskningshändelser möjliggör start, avstängning och ändringsspårning på DNS-servern. Så här visar du DoH-loggar:
Välj knappen Start, skriv Händelselogg och öppna Händelselogg från listan över bästa träffar.
I Händelseloggen går du till Program och tjänster > DNS-server.
Om du vill filtrera efter DoH-specifika händelser högerklickar du på DNS Server, väljer Filtrera aktuell logg och i filterdialogrutan anger du följande DoH-händelse-ID i fältet Alla händelse-ID :er:
597, 598, 599, 600, 601, 602, 603. Välj OK för att tillämpa filtret.
Serverhändelser
I följande tabell sammanfattas DoH-granskningshändelser.
| Händelse-ID | Typ | Kategori | Nivå | Händelsetext |
|---|---|---|---|---|
| 822 | DoH-URL registrerad | DNS via HTTPS | Informational | Successfully started HTTP server for DNS-over-HTTPS (DoH) server. The DoH server is listening on following URL(s): %1 |
| 823 | DoH-initieringen misslyckades | DNS via HTTPS | Error | The DNS server could not initialize the HTTP server for DNS-over-HTTPS (DoH) and failed with error code %1. |
| 824 | DoH-sessioner misslyckades | DNS via HTTPS | Error | The DNS server could not create the HTTP server session for DNS-over-HTTPS (DoH) and failed with error code %1. |
| 825 | DoH-url-skapande misslyckades | DNS via HTTPS | Error | The DNS server could not register the URL: %1 for the DNS-over-HTTPS (DoH) server and failed with error code %2. |
| 826 | Det gick inte att skapa DoH-begärandekö | DNS via HTTPS | Error | The DNS server could not create the HTTP request queue for DNS-over-HTTPS (DoH) and failed with error code %1. |
| 827 | DoH-konfiguration | DNS via HTTPS | Informational | The configuration for DNS-over-HTTPS (DoH) server are: %1 |
| 828 | DoH avstängd | DNS via HTTPS | Informational | The DNS-over-HTTPS (DoH) server has shut down gracefully. |
| 829 | Avstängningsfel för DoH | DNS via HTTPS | Error | The DNS-over-HTTPS (DoH) server has shut down due to an error and failed with error code %1. |
Visa analyshändelser
Analyshändelser är inte aktiverade som standard. Du måste göra det möjligt för dem att visa DoH-specifika analyshändelser. DoH-analyshändelser ger detaljerad information om krypterad DNS-fråge- och svarsaktivitet, till exempel frågenamn, typer, svarskoder och bearbetningstider. Du kan visa DoH-specifika händelser som spårar krypterad fråge- och svarsaktivitet med hjälp av följande steg:
Så här aktiverar du DNS-diagnostikloggning:
Från noden Program- och tjänstloggar i Microsoft > Windows > DNS-Server högerklickar > du på DNS-Server, väljer Visa och väljer sedan Visa analys- och felsökningsloggar. Analysloggen visas.
Högerklicka på Analys och välj sedan Egenskaper.
Om du vill fråga och visa loggar från loggboken, välj När den maximala händelseloggstorleken har nåtts, välj sedan Skriv inte över händelser (Rensa loggar manuellt), markera kryssrutan Aktivera loggning, och slutligen, välj OK när du tillfrågas om du vill aktivera den här loggen.
Om du vill aktivera cirkulär loggning väljer du Skriv över efter behov (äldsta händelserna först) och väljer Aktivera loggning. När du har valt OK visas ett frågefel . Loggning sker även om det här felet visas. Felet innebär att du inte kan visa de händelser som för närvarande loggas i Händelsevisaren.
Välj OK för att aktivera dns-serverns analyshändelselogg.
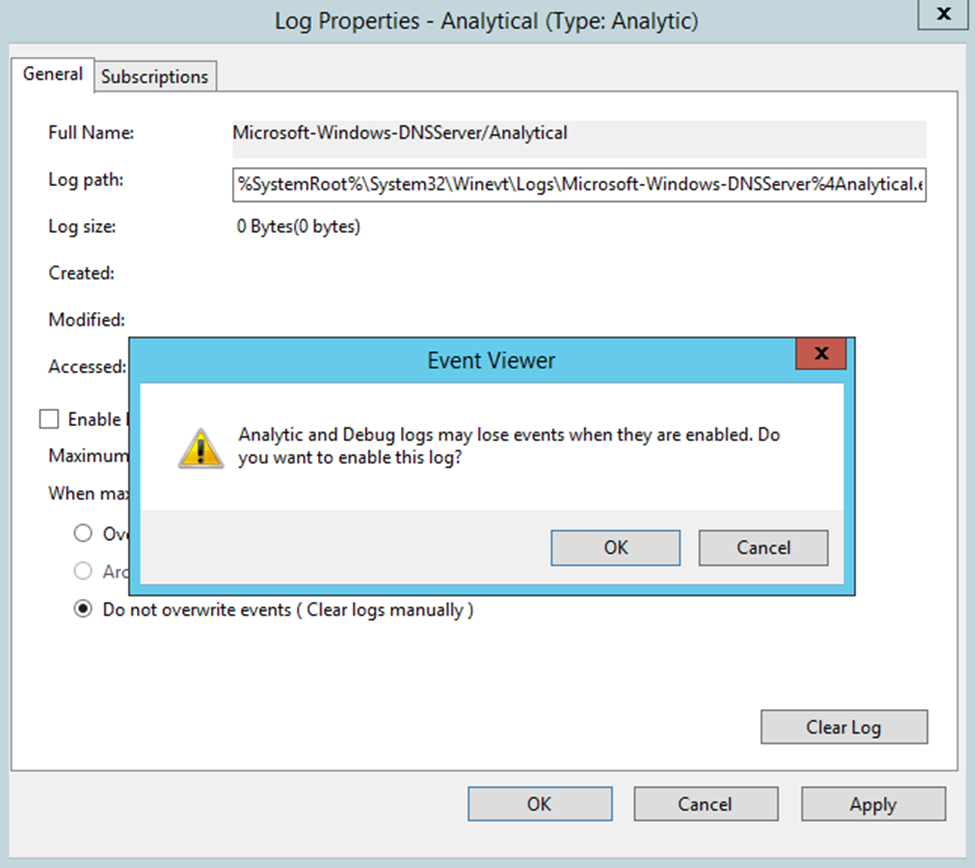
Analysloggar skrivs som standard till filen %SystemRoot%\System32\Winevt\Logs\Microsoft-Windows-DNSServer%4Analytical.etl. I nästa avsnitt förklaras DoH-händelserna som visas i DNS-servergranskningen och analyshändelseloggarna.
DNS över HTTPS-analyshändelser
DoH-analyshändelser liknar standard-DNS-analyshändelser, men de spårar bara krypterade frågor och svar. Mer information om de loggar som är tillgängliga för DNS Server-tjänsten finns i Aktivera DNS-loggning och diagnostik.
I följande tabell beskrivs DoH-analyshändelser:
| Händelse-ID | Typ | Kategori | Händelsetext |
|---|---|---|---|
| 597 | Krypterad fråga har tagits emot | Sökning | QUERY_RECEIVED: Channel=%1; %2; InterfaceIP=%3; Source=%4; RD=%5; QNAME=%6; QTYPE=%7; XID=%8; Port=%9; Flags=%10; PacketData=%12; AdditionalInfo = VirtualizationInstanceOptionValue: %13; GUID=%14; %15 |
| 598 | Krypterat svar skickat | Sökning | RESPONSE_SUCCESS: Channel=%1; %2; InterfaceIP=%3; Destination=%4; AA=%5; AD=%6; QNAME=%7; QTYPE=%8; XID=%9; DNSSEC=%10; RCODE=%11; Port=%12; Flags=%13; Scope=%14; Zone=%15; PolicyName=%16; PacketData=%18; AdditionalInfo= %19; DataTag=%20; ElapsedTime=%21; GUID=%22; %23; %24; |
| 599 | Fel med krypterat svar | Sökning | RESPONSE_FAILURE: Channel=%1; %2; InterfaceIP=%3; Reason=%4; Destination=%5; QNAME=%6; QTYPE=%7; XID=%8; RCODE=%9; Port=%10; Flags=%11; Zone=%12; PolicyName=%13; PacketData=%15; AdditionalInfo = VirtualizationInstance: %14; ElapsedTime=%17; GUID=%18; %19 |
| 600 | Krypterad fråga avvisad | Sökning | IGNORED_QUERY: Channel=%1; %2; InterfaceIP=%3; Source=%4; Reason=%5 |
| 601 | Fel i krypterad svarskanal | Sökning | IGNORED_QUERY: Channel=%1; %2; InterfaceIP=%3; Source=%4; Reason=%5 |
| 602 | Krypterad DDNS-uppdateringsbegäran mottagen | Dynamisk uppdatering | DYN_UPDATE_RECV: Channel=%1; %2; InterfaceIP=%3; Source=%4; QNAME=%5; XID=%6; Port=%7; Flags=%8; SECURE=%9; PacketData=%11 |
| 603 | Krypterat DDNS-uppdateringssvar skickat | Dynamisk uppdatering | DYN_UPDATE_RESPONSE: Channel=%1; %2; InterfaceIP=%3; Destination=%4; QNAME=%5; XID=%6; ZoneScope=%7; Zone=%8; RCODE=%9; PolicyName=%10; PacketData=%12 |
TCP-fältet gäller inte för DoH. Fältet Channel (%1) ersätter det och bär värdet 2 för DoH-trafik. Kompletterande information (%2) om begäran eller svaret följer fältet Channel . Varje händelse innehåller detaljerad information som HTTP-version, begärande-ID och statuskoder. För frågehändelser följer den kompletterande informationen det här formatet:
HTTP=Version:HTTP/2; Verb:POST; RequestID:{4987238521587782}
För svarshändelser innehåller formatet HTTP-status:
HTTP=Version:HTTP/2; Verb:POST; RequestID:{4987238521587782}; Status:200
Övervaka prestanda
I följande tabell beskrivs tillgängliga DoH-prestandaräknare:
| Räknarnamn | Kategori | Description |
|---|---|---|
| Begäranden om DNS över HTTPS mottagna per sekund | DNS-over-HTTPS | Mäter antalet DoH-frågepaket som servern tar emot varje sekund |
| DoH-svar skickade per sekund | DNS-over-HTTPS | Mäter antalet DoH-svarspaket som servern skickar varje sekund, inklusive svar från auktoritativa data, cachelagrade data, vidarebefordrade svar, rekursionsresultat och svar med HTTP- eller DNS-felkoder |
| DoH-begäranden borttagna per sekund | DNS-over-HTTPS | Mäter antalet inkommande DoH-frågor som tas bort av servern varje sekund före normal bearbetning, på grund av serverresursgränser, paketparsningsfel, hastighetsbegränsning, nätverksbelastning eller säkerhetsprinciper |
Anmärkning
Prestandaräknare återställs när DNS Server-tjänsten startas om.
DoH-prestandaräknare mäter krypterad DNS-frågeaktivitet separat från traditionell DNS-trafik. Om du vill övervaka DoH-prestanda väljer du önskad metod i följande avsnitt.
Följ dessa steg för att övervaka DoH-prestandaräknare med hjälp av Prestandaövervakaren:
Välj Start, skriv Prestandaövervakaren och välj sedan Prestandaövervakaren i resultatet.
I Prestandaövervakaren väljer du knappen Lägg till (grönt plustecken) för att lägga till räknare.
I listan Tillgängliga räknare expanderar du DNS över HTTPS.
Välj de DoH-räknare som du vill övervaka:
- DoH-begäranden mottagna/s
- DoH-svar skickade per sekund
- DoH-begäranden borttagna per sekund
Välj Lägg till för att lägga till de valda räknarna i övervakningsdiagrammet.
Välj OK för att börja övervaka räknarna.