Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Azure Tanılama uzantısı, Azure İzleyici'da bir ajan olarak sanal makineler de dahil olmak üzere Azure işlem kaynaklarının konuk işletim sisteminden izleme verilerini toplar. Bu makalede, Azure Tanılama uzantısının desteklenen işlevleri ve yükleme ve yapılandırma seçenekleri açıklanmaktadır.
Önemli
Azure Tanılama uzantısından geçiş
Azure Tanılama uzantısı 31 Mart 2026'da kullanımdan kaldırıldı ve artık desteklenmiyor. Uzantının yeni dağıtımlarını kullanmayın.
Sürekli destek ve yeni özelliklere erişim sağlamak için Linux (LAD) ve Windows (WAD) için Azure Tanılama uzantılarından migration kılavuzu izleyerek alternatif çözümlere geçin. Yinelenen verileri önlemek için Azure İzleyici Aracısını yapılandırdıktan sonra LAD veya WAD'yi kaldırın.
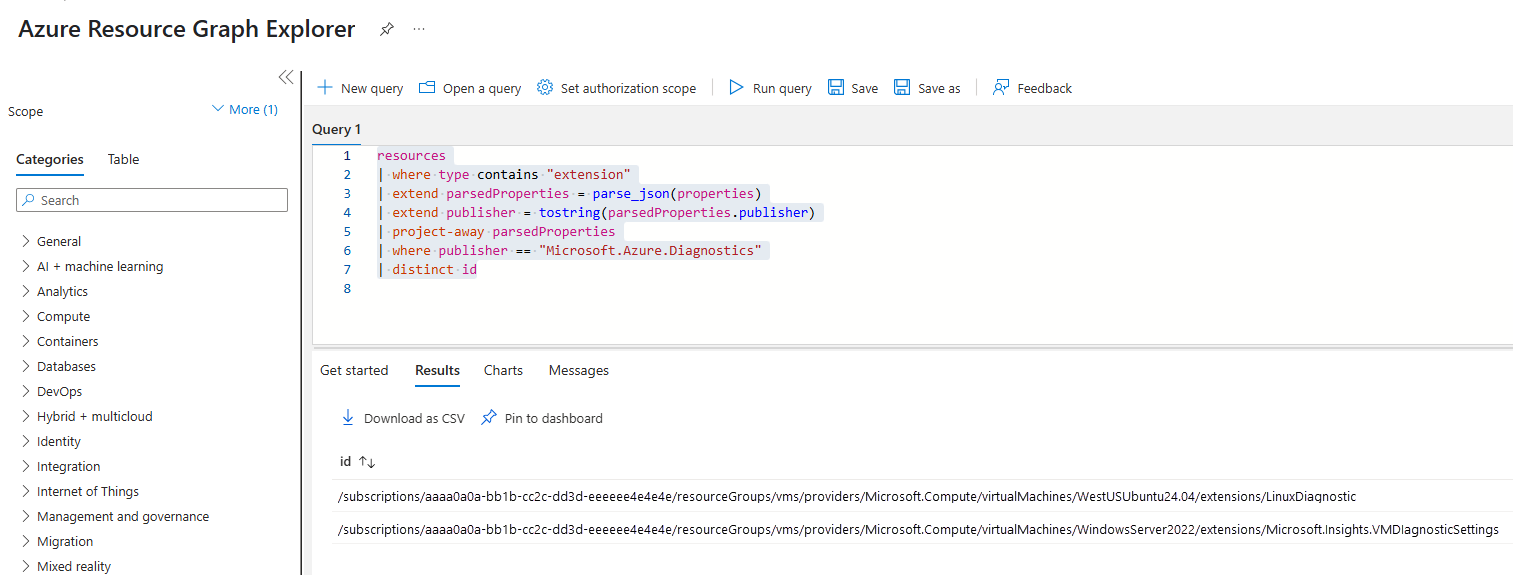
Tek bir VM'ye hangi uzantıların yüklendiğini denetlemek için VM'nizdeki Ayarlar'ın altında Uzantılar + uygulamalar'ı seçin. Erişiminiz olan aboneliklerdeki tüm sanal makinelere yüklenen uzantıları gözden geçirmek için Azure Kaynak Grafı içinde aşağıdaki sorguyu kullanın:
resources
| where type contains "extension"
| extend parsedProperties = parse_json(properties)
| extend publisher = tostring(parsedProperties.publisher)
| project-away parsedProperties
| where publisher == "Microsoft.Azure.Diagnostics"
| distinct id
Aşağıdaki örneğe benzer sonuçlar üretir:
Geçiş kılavuzu
Azure Tanılama uzantısı 31 Mart 2026'da kullanımdan kaldırıldı. Destek ve yeni özelliklere erişimin devam etmesini sağlamak için veri hedefine göre aşağıdaki seçenekleri kullanarak geçiş yapın:
| Varış Noktası | Geçiş seçenekleri |
|---|---|
| Azure Depolama blobları | WaD veya LAD aracılarını kullanarak daha uzun vadeli depolama ve daha düşük maliyetler için depolamaya veri gönderiyorsanız Azure İzleyici Aracısı'na (AMA) geçin. AMA, uygun maliyetli günlük kaydı için düşük maliyetli Yardımcı günlükler planı ve Log Analytics avantajlarıyla özel tablolara veri gönderme olanağı sağlar. |
| Azure Event Hubs | Event Hubs'a veri göndermek için WAD veya LAD aracıları kullanıyorsanız Event Hubs'a günlük göndermek için Azure İzleyici Günlükleri veri dışarı aktarma özelliğini kullanmaya geçin. |
| Azure İzleyici ölçümleri | VM Konuk İşletim Sistemi Performans Sayacı senaryolarında, OpenTelemetry performans sayaçları için hedef olarak Azure İzleyici Çalışma Alanlarını (AMW) kullanmaya geçin. Özel ölçüm senaryoları için OpenTelemetry ölçümleri için hedef olarak Azure İzleyici Çalışma Alanlarını (AMW) kullanmaya geçiş yapın. |
Birincil senaryolar
Gerekirse Azure Tanılama uzantısını kullanın:
- Azure Depolama Gezgini gibi araçları kullanarak arşivleme veya analiz için verileri Azure Depolama gönderin.
- Ölçümgezginini kullanarak analiz etmek ve neredeyse gerçek zamanlı ölçüm uyarıları ve otomatik ölçeklendirme (yalnızca Windows) gibi özelliklerden yararlanmak için Azure İzleyici Ölçümlere veri gönderin.
- Azure Event Hubs kullanarak üçüncü taraf araçlara veri gönderin.
- VM önyükleme sorunlarını araştırmak için önyükleme tanılamalarını toplayın. Önyükleme tanılaması yerel bir VM özelliğidir ve Azure Tanılama uzantısı gerektirmez. Müşteri tarafından yönetilen depolama hesaplarına ve SAS belirteçlerine bağımlılıkları önlemek için önyükleme tanılaması için Microsoft yönetilen depolamayı kullanın.
Azure Tanılama uzantısının sınırlamaları:
- 31 Mart 2026'da kullanım dışı bırakılmıştır.
- Yalnızca Azure kaynaklarla çalışır.
- Azure İzleyici Günlüklerine veri gönderme özelliği sınırlıdır.
Maliyetler
Azure Tanılama uzantısı için ücret alınmaz, ancak alınan veriler için ücret yansıtabilirsiniz. Veri hedefiniz için Azure İzleyici fiyatlandırmayı denetleyin.
Toplanan veriler
Aşağıdaki tablolarda Windows ve Linux tanılama uzantıları tarafından toplanan veriler listelemektedir.
Windows tanılama uzantısı (WAD)
| Veri kaynağı | Açıklama |
|---|---|
| Windows olay günlükleri | Windows olay günlüğündeki olaylar. |
| Performans sayaçları | İşletim sisteminin ve iş yüklerinin farklı yönlerinin performansını ölçen sayısal değerler. |
| IIS günlükleri | Konuk işletim sisteminde çalışan IIS web siteleri için kullanım bilgileri. |
| Uygulama günlükleri | Uygulamanız tarafından yazılan iletileri izleme. |
| .NET EventSource günlükleri | .NET EventSource sınıfını kullanarak olayları kod yazma. |
| Belge tabanlı ETW günlükleri | Herhangi bir işlem tarafından oluşturulan Windows olaylar için olay izleme. |
| Hata dökümleri (günlükler) | Bir uygulamanın kilitlenmesi durumunda işlemin durumu hakkında bilgi. |
| Dosya tabanlı günlükler | Uygulamanız veya hizmetiniz tarafından oluşturulan günlükler. |
| Aracı teşhis günlükleri | Azure Tanılama'in kendisi hakkında bilgi. |
Linux tanılama uzantısı (LAD)
| Veri kaynağı | Açıklama |
|---|---|
| Syslog | Linux olay günlüğü sistemine gönderilen olaylar |
| Performans sayaçları | İşletim sisteminin ve iş yüklerinin farklı yönlerinin performansını ölçen sayısal değerler |
| Günlük dosyaları | Dosya tabanlı bir günlüğe gönderilen girdiler |
Veri hedefleri
Hem Windows hem de Linux için Azure Tanılama uzantısı her zaman Azure Depolama bir hesaba veri toplar. Bu verilerin toplandığı belirli tablo ve blobların listesi için bkz.
Diğer hedeflere veri göndermek için bir veya daha fazla veri havuzu yapılandırın. Aşağıdaki bölümlerde Windows ve Linux tanılama uzantısı için kullanılabilir havuzlar listelanmıştır.
Windows tanılama uzantısı (WAD)
| Varış Noktası | Açıklama |
|---|---|
| Azure İzleyici Ölçümleri | Azure İzleyici Ölçümleri için performans verilerini toplayın. Bkz. Konuk işletim sistemi ölçümlerini Azure İzleyici ölçüm veritabanına gönderme. |
| Olay merkezleri | verileri Azure dışında göndermek için Azure Event Hubs kullanın. Bkz. Streaming Azure Tanılama data to Azure Event Hubs. |
| Azure Depolama blobları | Tablolara ek olarak Azure Depolama bloblara veri yazma. |
| Application Insights | Diğer uygulama izleme ile tümleştirmek için VM'nizde çalışan uygulamalardan Application Insights'a veri toplayın. Bkz. Application Insights'a tanılama verileri gönderme. |
WAD verilerini depolamadan bir Log Analytics çalışma alanına da toplayarak bunları Azure İzleyici Günlükleri'nde analiz edebilirsiniz, ancak bunun için genellikle Log Analytics aracısı kullanılır. Verileri doğrudan bir Log Analytics çalışma alanına gönderebilir ve daha fazla işleve sahip çözümleri ve içgörüleri destekler. Bkz. Azure tanılama günlüklerini Azure Depolama'dan Topla.
Linux tanılama uzantısı (LAD)
LAD, Azure Depolama tablolara veri yazar. Aşağıdaki tabloda yer alan lavaboları destekler.
| Varış Noktası | Açıklama |
|---|---|
| Olay merkezleri | verileri Azure dışında göndermek için Azure Event Hubs kullanın. |
| Azure Depolama blobları | Tablolara ek olarak Azure Depolama bloblara veri yazma. |
| Azure İzleyici Ölçümleri | LAD'ye ek olarak Telegraf aracısını da yükleyin. Bkz . InfluxData Telegraf aracısı ile Linux VM için özel ölçümler toplama. |
Yükleme ve yapılandırma
Tanılama uzantısı Azure virtual makine uzantısı olarak uygulandığından, Azure Resource Manager şablonları, PowerShell'i ve Azure CLI kullanarak aynı yükleme seçeneklerini destekler. Sanal makine uzantılarını yükleme ve koruma hakkında bilgi için bkz. Windows ve Linux için sanal makine uzantıları ve özellikleri.
Ayrıca sanal makine menüsünün Monitoring bölümündeki Azure portalında Diagnostic settings altında hem Windows hem de Linux tanılama uzantısını yükleyebilir ve yapılandırabilirsiniz.
Windows ve Linux için tanılama uzantısını yükleme ve yapılandırma hakkında bilgi için bkz:
Desteklenen işletim sistemleri
Aşağıdaki tablolarda WAD ve LAD tarafından desteklenen işletim sistemleri listelenmektedir. Benzersiz konular ve yükleme işlemi için her aracı için belgelere bakın. Desteklenen işletim sistemleri için Telegraf belgelerine bakın. Tüm işletim sistemlerinin x64 olduğu varsayılır. x86 herhangi bir işletim sistemi için desteklenmez.
Windows
| İşletim sistemi | Destek |
|---|---|
| Windows Server 2022 | ❌ |
| Windows Server 2022 Çekirdek | ❌ |
| Windows Server 2019 | ✅ |
| Windows Server 2019 Core | ❌ |
| Windows Server 2016 | ✅ |
| Windows Server 2016 Core | ✅ |
| Windows Server 2012 R2 | ✅ |
| Windows Server 2012 | ✅ |
| Windows 11 Client ve Pro | ❌ |
| Windows 11 Enterprise (çoklu oturum dahil) | ❌ |
| Windows 10 1803 (RS4) ve üzeri | ❌ |
| Windows 10 Enterprise (çoklu oturum dahil) ve Pro (yalnızca Sunucu senaryoları) | ✅ |
Linux işletim sistemi
| İşletim sistemi | Destek |
|---|---|
| CentOS Linux 9 | ❌ |
| CentOS Linux 8 | ❌ |
| CentOS Linux 7 | ✅ |
| Debian 12 | ❌ |
| Debian 11 | ❌ |
| Debian 10 | ❌ |
| Debian 9 | ✅ |
| Debian 8 | ❌ |
| Oracle Linux 9 | ❌ |
| Oracle Linux 8 | ❌ |
| Oracle Linux 7 | ✅ |
| Oracle Linux 6.4+ | ✅ |
| Red Hat Enterprise Linux Server 9 | ❌ |
| Red Hat Enterprise Linux Server 8* | ✅ |
| Red Hat Enterprise Linux Server 7 | ✅ |
| SUSE Linux Enterprise Server 15 | ❌ |
| SUSE Linux Enterprise Server 12 | ✅ |
| Ubuntu 22.04 LTS | ❌ |
| Ubuntu 20.04 LTS | ✅ |
| Ubuntu 18.04 LTS | ✅ |
| Ubuntu 16.04 LTS | ✅ |
| Ubuntu 14.04 LTS | ✅ |
* Makineye Python 2'nin yüklenmesi ve python komutuna takma ad olarak atanması gerekir.
Diğer belgeler
Daha fazla bilgi için aşağıdaki makalelere bakın.
Azure Cloud Services (klasik) web ve çalışan rolleri
- Azure Cloud Services izlemeye giriş
- Azure Cloud Services'te Azure Tanılama'i Etkinleştirme
- Azure Cloud Services için Application Insights
Azure Tanılama
Azure Service Fabric
Yerel makine geliştirme kurulumundaki hizmetleri izleme ve tanılama
Sonraki adımlar
- Azure Tanılama'da performans sayaçlarını
kullanmayı öğrenin. - Tanılamayı başlatma ya da verilerinizi Azure Depolama tablolarında bulma konusunda sorun yaşıyorsanız bkz. Azure Tanılama Sorun Giderme.