Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Dikkat
Bu makale, Kullanım Süresi Sonu (EOL) durumu olan bir Linux dağıtımı olan CentOS'a başvurur. Lütfen kullanımınızı göz önünde bulundurun ve uygun şekilde planlayın. Daha fazla bilgi için bkz . CentOS Kullanım Süresi Sonu kılavuzu.
Bu makalede Linux tanılama uzantısının (LAD) en son sürümleri açıklanmaktadır.
Önemli
Azure Tanılama uzantısından geçiş
Azure Tanılama uzantısı 31 Mart 2026'da kullanımdan kaldırılacaktır. Bu tarihten sonra Microsoft artık Azure Tanılama uzantısı için destek sağlamayacaktır.
Sürekli destek ve yeni özelliklere erişim sağlamak için Linux (LAD) ve Windows (WAD) için Azure Tanılama uzantılarından Azure İzleyici Aracısı'na geçmeniz gerekir. Bu uzantılar aynı verileri toplayıp Log Analytics çalışma alanları, Azure Event Hubs ve Azure Depolama gibi birden çok hedefe gönderebilir. Yinelenen verileri önlemek için Azure İzleyici Aracısını yapılandırdıktan sonra LAD veya WAD'yi kaldırın.
Depolamaya alternatif olarak, uygun maliyetli günlük kaydı için Log Analytics çalışma alanınızdaki Yardımcı planı içeren bir tabloya veri göndermeniz gerekir.
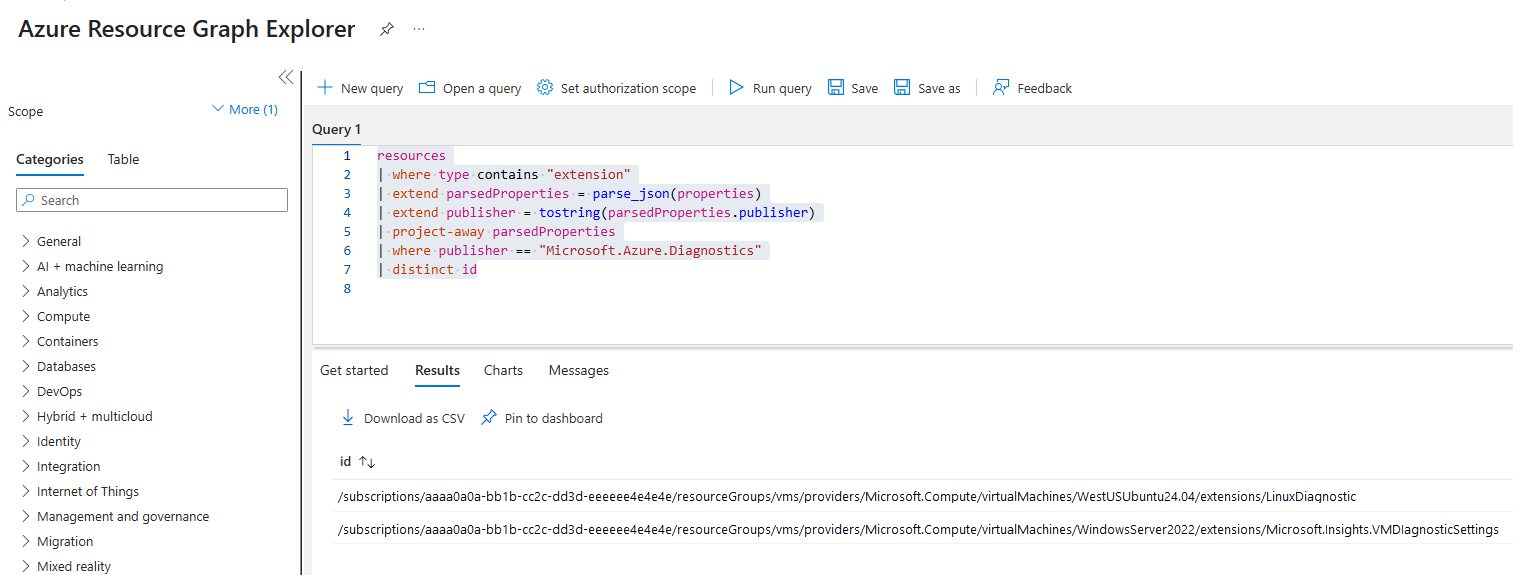
Tek bir VM'ye hangi uzantıların yüklendiğini denetlemek için VM'nizdeki Ayarlar'ın altında Uzantılar + uygulamalar'ı seçin. Erişiminiz olan aboneliklerdeki tüm sanal makinelere yüklenen uzantıları gözden geçirmek için Azure Kaynak Grafı'nda aşağıdaki sorguyu kullanın:
resources
| where type contains "extension"
| extend parsedProperties = parse_json(properties)
| extend publisher = tostring(parsedProperties.publisher)
| project-away parsedProperties
| where publisher == "Microsoft.Azure.Diagnostics"
| distinct id
Bu, aşağıdakine benzer sonuçlar üretir:
Önemli
3.x sürümü hakkında bilgi için bkz . Ölçümleri ve günlükleri izlemek için Linux tanılama uzantısı 3.0'ı kullanma. Sürüm 2.3 ve öncesi hakkında bilgi için bkz . Linux VM'sinin performans ve tanılama verilerini izleme.
Linux tanılama uzantısı, Microsoft Azure'da Linux VM'sinin durumunu izlemenize yardımcı olur. Aşağıdaki özelliklere sahiptir:
| Veri kaynağı | Özelleştirme seçenekleri | Gerekli hedefler | İsteğe bağlı hedefler |
|---|---|---|---|
| Ölçümler | Sayaç, Toplama, Örnek Hızı, Tanımlayıcılar | Azure Tablo Depolaması | EventHub, Azure Blob Depolama (JSON biçimi), Azure İzleyici (LAD 4.0'da yeni) |
| Syslog | Tesis, Önem Derecesi | Azure Tablo Depolaması | EventHub, Azure Blob Depolama (JSON Biçimi) |
| Dosyalar | Günlük Yolu, Hedef Tablo | Azure Tablo Depolaması | EventHub, Azure Blob Depolama (JSON Biçimi) |
Bu uzantı her iki Azure dağıtım modeliyle de çalışır: Azure Resource Manager ve klasik.
Not
Daha hızlı tanılama için VM yardımını deneyin. Windows için VM yardımını veya Linux için VM yardımını çalıştırmanızı öneririz. Bu betik tabanlı tanılama araçları, Azure VM Konuk Aracısı'nı ve genel VM durumunu etkileyen yaygın sorunları belirlemenize yardımcı olur.
Sanal makinelerle ilgili performans sorunları yaşıyorsanız desteğe başvurmadan önce bu araçları çalıştırın.
Önkoşullar
-
Azure Linux aracısı sürüm 2.2.0 veya üzeri. Azure VM Linux galeri görüntülerinin çoğu sürüm 2.2.7 veya üzeridir. VM'de yüklü sürümü onaylamak için komutunu çalıştırın
/usr/sbin/waagent -version. VM konuk aracısının eski bir sürümünü çalıştırıyorsa Linux aracısını güncelleştirin. - Azure CLI. Makinenizde Azure CLI ortamını ayarlayın.
-
Komutu
wget. Henüz sahip değilseniz ilgili paket yöneticisini kullanarak yükleyin. - Verileri depolamak için bir Azure aboneliği ve genel amaçlı depolama hesabı . Genel amaçlı depolama hesapları, gerekli olan tablo depolamayı destekler. Blob depolama hesabı çalışmaz.
- Python 2.
Desteklenen Linux dağıtımları
Bkz . Desteklenen aracı işletim sistemleri.
Python gereksinimi
Linux tanılama uzantısı Python 2 gerektirir. Sanal makineniz Python 2 içermeyen bir dağıtım kullanıyorsa yükleyin.
Not
Şu anda Linux Tanılama Uzantıları'nın (LAD) tüm sürümlerini Python 3'i zaten destekleyen yeni Azure Monitoring Agent ile birleştirmeyi planlıyoruz. LAD, duyuru ve onay beklemede kullanımdan kaldırılacak şekilde zamanlanır.
Python 2'yi yüklemek için aşağıdaki örnek komutlardan birini çalıştırın:
- Red Hat, CentOS, Oracle:
yum install -y python2 - Ubuntu, Debian:
apt-get install -y python2 - SUSE:
zypper install -y python2
Yürütülebilir python2 dosyanın diğer adı pythonolmalıdır.
Mevcut diğer adları kaldırmak için aşağıdaki komutu çalıştırın.
sudo update-alternatives --remove-all pythonYeni diğer adı oluşturmak için aşağıdaki komutu çalıştırın.
sudo update-alternatives --install /usr/bin/python python /usr/bin/python2 1
Uzantıyı yükleme
Azure PowerShell cmdlet'lerini, Azure CLI betiklerini, Azure Resource Manager şablonlarını (ARM şablonları) veya Azure portalını kullanarak VM'niz ve Sanal Makine Ölçek Kümeniz için bu uzantıyı etkinleştirebilirsiniz. Daha fazla bilgi için bkz . Linux için sanal makine uzantıları ve özellikleri.
Not
Linux Tanılama VM uzantısının bazı bileşenleri de Log Analytics VM uzantısında gönderilir. Her iki uzantı da aynı ARM şablonunda örneklenirse çakışmalar ortaya çıkabilir.
Yükleme zamanı çakışmalarını önlemek için uzantılarını sırayla yüklemek için yönergesinidependsOn. Uzantılar her iki sırayla da yüklenebilir.
LAD 4.0'ı şu şekilde yapılandırmak için yükleme yönergelerini ve indirilebilir örnek yapılandırmayı kullanın:
- LAD sürüm 2.3 ve 3.x ile aynı ölçümleri yakalayın ve depolayın.
- Ölçümleri Azure İzleyici havuzuna, normal havuzla birlikte Azure Depolama'ya gönderin. Bu işlev LAD 4.0'da yenidir.
- LAD 3.0'da olduğu gibi kullanışlı bir dosya sistemi ölçümleri kümesi yakalayın.
- LAD 2.3 tarafından etkinleştirilen varsayılan syslog koleksiyonunu yakalayın.
- VM ölçümlerinde grafik oluşturma ve uyarı oluşturma için Azure portal deneyimini etkinleştirin.
İndirilebilir yapılandırma yalnızca bir örnektir. Gereksinimlerinize uyacak şekilde değiştirin.
Yükleme
LAD 4.0'ı Azure CLI'ya veya Azure PowerShell'e yükleyip yapılandırabilirsiniz.
Korumalı ayarlarınız dosya ProtectedSettings.json ve genel yapılandırma bilgileriniz PublicSettings.json ise şu komutu çalıştırın:
az vm extension set --publisher Microsoft.Azure.Diagnostics \
  --name LinuxDiagnostic --version 4.0 --resource-group <resource_group_name> \
  --vm-name <vm_name> --protected-settings ProtectedSettings.json \
  --settings PublicSettings.json
komutu, Azure CLI'nın Azure Kaynak Yönetimi modunu kullandığınızı varsayar. LAD'yi klasik dağıtım modeli VM'leri için yapılandırmak için, Hizmet Yönetimi moduna (azure config mode asm) geçin ve komuttaki kaynak grubu adını atlar.
Daha fazla bilgi için platformlar arası CLI belgelerine bakın.
Otomatik güncelleştirmeyi etkinleştirme
Aracının otomatik güncelleştirmesini etkinleştirmek için Otomatik Uzantı Yükseltme özelliğini etkinleştirmenizi öneririz:
az vm extension set --publisher Microsoft.Azure.Diagnostics --name LinuxDiagnostic \
  --version 4.0 --resource-group <resource_group_name> --vm-name <vm_name> \
  --protected-settings ProtectedSettings.json --settings PublicSettings.json \
  --enable-auto-upgrade true
Örnek yükleme
Bu örneklerde, örnek yapılandırma bir dizi standart veri toplar ve bunu tablo depolamaya gönderir. Örnek yapılandırmanın URL'si ve içeriği değişebilir.
Not
Aşağıdaki örnekler için, kodu çalıştırmadan önce ilk bölümdeki değişkenler için uygun değerleri doldurun.
Çoğu durumda portal ayarları JSON dosyasının bir kopyasını indirmeniz ve ihtiyaçlarınıza göre özelleştirmeniz gerekir. Her seferinde URL'den indirmek yerine yapılandırma dosyasının özelleştirilmiş bir sürümünü kullanmak için şablonları veya kendi otomasyonunuzu kullanın.
Yeni Azure İzleyici havuzu etkinleştirildiğinde, YÖNETILEN Hizmet Kimliği (MSI) kimlik doğrulama belirteçleri oluşturmak için VM'lerin sistem tarafından atanan kimliği etkinleştirilmiş olması gerekir. Bu ayarları VM oluşturma sırasında veya sonrasında ekleyebilirsiniz. Azure portalı, Azure CLI, PowerShell ve Azure Resource Manager yönergeleri için bkz . Yönetilen kimlikleri yapılandırma.
Yükleme örneği - Azure CLI
# Set your Azure VM diagnostic variables.
my_subscription_id=<your_azure_subscription_id>
my_resource_group=<your_azure_resource_group_name_containing_your_azure_linux_vm>
my_linux_vm=<your_azure_linux_vm_name>
my_diagnostic_storage_account=<your_azure_storage_account_for_storing_vm_diagnostic_data>

# Login to Azure before you do anything else.
az login

# Select the subscription that contains the storage account.
az account set --subscription $my_subscription_id

# Enable system-assigned identity on the existing VM.
az vm identity assign --resource-group $my_resource_group --name $my_linux_vm

# Download the sample public settings. You could instead use curl or any web browser.
wget https://raw.githubusercontent.com/Azure/azure-linux-extensions/master/Diagnostic/tests/lad_2_3_compatible_portal_pub_settings.json -O portal_public_settings.json

# Build the VM resource ID. Replace the storage account name and resource ID in the public settings.
my_vm_resource_id=$(az vm show --resource-group $my_resource_group \
  --name $my_linux_vm --query "id" -o tsv)
sed -i "s#__DIAGNOSTIC_STORAGE_ACCOUNT__#$my_diagnostic_storage_account#g" portal_public_settings.json
sed -i "s#__VM_RESOURCE_ID__#$my_vm_resource_id#g" portal_public_settings.json

# Build the protected settings (storage account SAS token).
my_diagnostic_storage_account_sastoken=$(az storage account generate-sas \
  --account-name $my_diagnostic_storage_account --expiry 2037-12-31T23:59:00Z \
  --permissions wlacu --resource-types co --services bt -o tsv)
my_lad_protected_settings="{'storageAccountName': '$my_diagnostic_storage_account', \
  'storageAccountSasToken': '$my_diagnostic_storage_account_sastoken'}"

# Finally, tell Azure to install and enable the extension.
az vm extension set --publisher Microsoft.Azure.Diagnostics --name LinuxDiagnostic \
  --version 4.0 --resource-group $my_resource_group --vm-name $my_linux_vm \
  --protected-settings "${my_lad_protected_settings}" --settings portal_public_settings.json
Sanal Makine Ölçek Kümeleri için yükleme örneği - Azure CLI
# Set your Azure virtual machine scale set diagnostic variables.
my_subscription_id=<your_azure_subscription_id>
my_resource_group=<your_azure_resource_group_name_containing_your_azure_linux_vm>
my_linux_vmss=<your_azure_linux_vmss_name>
my_diagnostic_storage_account=<your_azure_storage_account_for_storing_vm_diagnostic_data>

# Login to Azure before you do anything else.
az login

# Select the subscription that contains the storage account.
az account set --subscription $my_subscription_id

# Enable system-assigned identity on the existing virtual machine scale set.
az vmss identity assign --resource-group $my_resource_group --name $my_linux_vmss

# Download the sample public settings. You could also use curl or any web browser.
wget https://raw.githubusercontent.com/Azure/azure-linux-extensions/master/Diagnostic/tests/lad_2_3_compatible_portal_pub_settings.json -O portal_public_settings.json

# Build the virtual machine scale set resource ID. Replace the storage account name and resource ID in the public settings.
my_vmss_resource_id=$(az vmss show --resource-group $my_resource_group \
  --name $my_linux_vmss --query "id" -o tsv)
sed -i "s#__DIAGNOSTIC_STORAGE_ACCOUNT__#$my_diagnostic_storage_account#g" portal_public_settings.json
sed -i "s#__VM_RESOURCE_ID__#$my_vmss_resource_id#g" portal_public_settings.json

# Build the protected settings (storage account SAS token).
my_diagnostic_storage_account_sastoken=$(az storage account generate-sas \
  --account-name $my_diagnostic_storage_account --expiry 2037-12-31T23:59:00Z \
  --permissions wlacu --resource-types co --services bt -o tsv)
my_lad_protected_settings="{'storageAccountName': '$my_diagnostic_storage_account', 'storageAccountSasToken': '$my_diagnostic_storage_account_sastoken'}"

# Finally, tell Azure to install and enable the extension.
az vmss extension set --publisher Microsoft.Azure.Diagnostics --name LinuxDiagnostic
  --version 4.0 --resource-group $my_resource_group --vmss-name $my_linux_vmss \
  --protected-settings "${my_lad_protected_settings}" --settings portal_public_settings.json
Uzantı ayarlarını güncelleştirme
Korumalı veya genel ayarlarınızı değiştirdikten sonra, bunları VM'ye dağıtmak için aynı komutu çalıştırın. Herhangi bir ayar değiştirilirse, güncelleştirmeler uzantıya gönderilir. LAD yapılandırmayı yeniden yükler ve kendisini yeniden başlatır.
Uzantının önceki sürümlerinden geçiş
Uzantının en son sürümü şu anda genel önizleme aşamasında olan 4.0 sürümüdür. 3.x'in eski sürümleri hala desteklenmektedir. 2.x sürümleri 31 Temmuz 2018'den beri kullanım dışı bırakılmıştır.
Önemli
3.x sürümünden uzantının en yeni sürümüne geçmek için eski uzantıyı kaldırın. Ardından, sistem tarafından atanan kimlik için güncelleştirilmiş yapılandırmayı ve Ölçümleri Azure İzleyici havuzuna göndermek için havuzları içeren sürüm 4'ü yükleyin.
Yeni uzantıyı yüklediğinizde, otomatik ikincil sürüm yükseltmelerini etkinleştirin:
- Azure Resource Manager dağıtım modeli VM'lerinde VM dağıtım şablonuna ekleyin
"autoUpgradeMinorVersion": true. - Klasik dağıtım modeli VM'lerinde, uzantıyı Azure CLI veya PowerShell aracılığıyla yüklüyorsanız sürümü
4.*belirtin.
LAD 3.x için kullandığınız depolama hesabını kullanabilirsiniz.
Korumalı ayarlar
Bu yapılandırma bilgileri kümesi, genel görünümden korunması gereken hassas bilgiler içerir. Depolama kimlik bilgileri gibi bilgiler içerir. Ayarlar, şifrelenmiş biçimde depolayan uzantıya iletilir.
{
    "storageAccountName" : "the storage account to receive data",
    "storageAccountEndPoint": "the hostname suffix for the cloud for this account",
    "storageAccountSasToken": "SAS access token",
    "mdsdHttpProxy": "HTTP proxy settings",
    "sinksConfig": { ... }
}
ARM şablonu içinde SAS belirteci almak için işlevini kullanın listAccountSas . Örnek şablon için bkz . Liste işlevi örneği.
Gerekli paylaşılan erişim imzası belirtecini Azure portalı üzerinden oluşturabilirsiniz:
- Uzantının yazmasını istediğiniz genel amaçlı depolama hesabını seçin.
- Soldaki menüde, Güvenlik + ağ altında Paylaşılan erişim imzası'nı seçin.
- Seçimleri daha önce açıklandığı gibi yapın.
- SAS'yi ve bağlantı dizesini oluştur’u seçin.
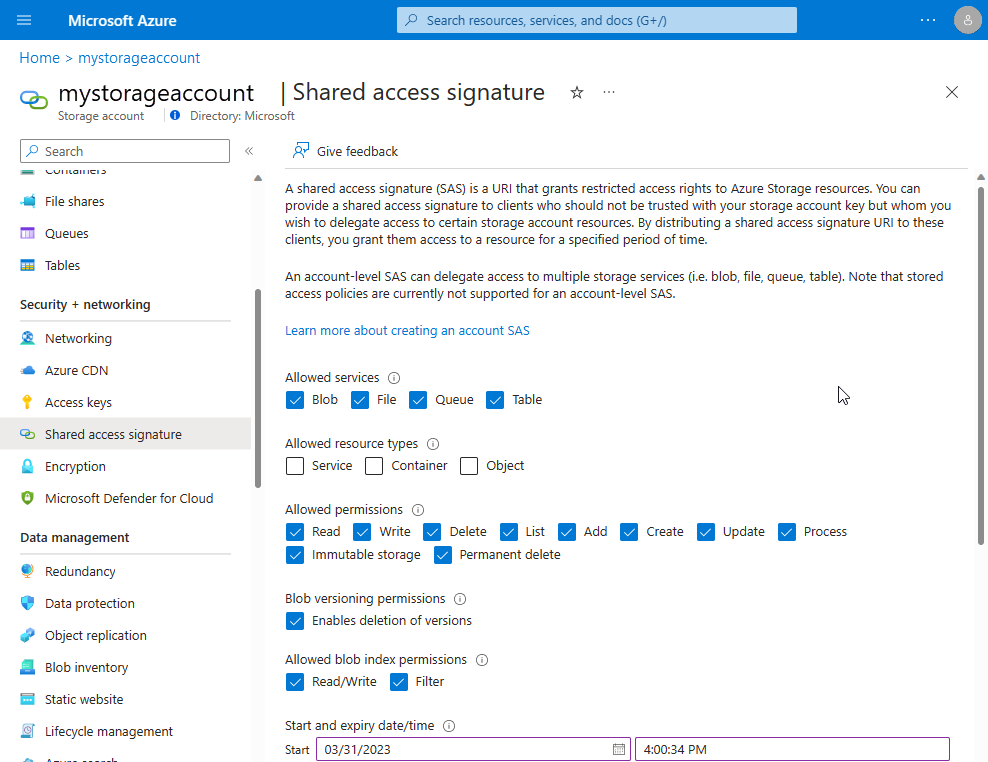
Oluşturulan paylaşılan erişim imzasını storageAccountSasToken alana kopyalayın. Baştaki soru işaretini (?) kaldırın.
sinks yapılandırması
Not
Hem genel hem de korumalı ayarların isteğe bağlı sinksConfig bir bölümü vardır. Korumalı ayarlardaki sinksConfig
AzMonSink havuz yapılandırmaları korumalı ayarlarınıza eklenemez .
"sinksConfig": {
    "sink": [
        {
            "name": "sinkname",
            "type": "sinktype",
            ...
        },
        ...
    ]
},
İsteğe sinksConfig bağlı bölüm, uzantının toplanan bilgileri gönderdiği diğer hedefleri tanımlar. Dizi, "sink" her ek veri havuzu için bir nesne içerir.
"type" özniteliği nesnedeki diğer öznitelikleri belirler.
| Öğe | Değer |
|---|---|
| Adı | Uzantı yapılandırmasının başka bir yerinde bu havuza başvurmak için kullanılan bir dize. |
| Tür | Tanımlanan havuz türü. Bu türün örneklerinde varsa diğer değerleri belirler. |
Linux tanılama uzantısı 4.0 iki korumalı havuz türünü destekler: EventHub ve JsonBlob.
EventHub havuzu
"sink": [
    {
        "name": "sinkname",
        "type": "EventHub",
        "sasURL": "https SAS URL"
    },
    ...
]
Girdi, "sasURL" verilerin yayımlanması gereken olay hub'ına ilişkin paylaşılan erişim imzası belirteci de dahil olmak üzere tam URL'yi içerir. LAD, gönderme talebine olanak tanıyan bir ilkeyi adlandırmak için paylaşılan erişim imzası gerektirir. Bir örnek aşağıda verilmiştir:
- adlı
contosohubbir Event Hubs ad alanı oluşturun. - ad alanında adlı
syslogmsgsbir olay hub'ı oluşturun. - Olay hub'ına gönderme talebine olanak tanıyan adlı
writerbir paylaşılan erişim ilkesi oluşturun.
1 Ocak 2018'de UTC gece yarısına kadar uygun bir SAS oluşturursanız, sasURL değer aşağıdaki örneğe benzer olabilir.
https://contosohub.servicebus.windows.net/syslogmsgs?sr=contosohub.servicebus.windows.net%2fsyslogmsgs&sig=xxxxxxxxxxxxxxxxxxxxxxxxx&se=1514764800&skn=writer
Event Hubs için SAS belirteçleri hakkında bilgi oluşturma ve alma hakkında daha fazla bilgi için bkz . SAS belirteci oluşturma.
JsonBlob havuzu
"sink": [
    {
        "name": "sinkname",
        "type": "JsonBlob"
    },
    ...
]
Havuza JsonBlob yönlendirilen veriler Azure Depolama'daki bloblarda depolanır. Her LAD örneği, her havuz adı için saatte bir bir blob oluşturur. Her blob her zaman bozulmadan geçerli bir JSON nesne dizisi içerir. Yeni girdiler, diziye atomik olarak eklenir.
Bloblar, havuzla aynı ada sahip bir kapsayıcıda depolanır. Blob kapsayıcı adları için Azure Depolama kuralları havuzların JsonBlob adlarına uygulanır. Adlar 3 ile 63 arasında küçük harfli alfasayısal ASCII karakter veya tire içermelidir.
Genel ayarlar
Genel ayarlar yapısı, uzantının topladığı bilgileri denetleen çeşitli ayar blokları içerir. dışında ladCfgher ayar isteğe bağlıdır. içinde ladCfgölçüm veya syslog koleksiyonu belirtirseniz, öğesini de belirtmeniz StorageAccountgerekir. LAD 4.0'daki ölçümler için Azure İzleyici havuzunu etkinleştirmek için öğesini belirtmeniz sinksConfig gerekir.
{
    "ladCfg":  { ... },
    "fileLogs": { ... },
    "StorageAccount": "the storage account to receive data",
    "sinksConfig": { ... },
    "mdsdHttpProxy" : ""
}
Aşağıdaki bölümlerde kalan öğelerle ilgili ayrıntılar sağlanır.
ladCfg
"ladCfg": {
    "diagnosticMonitorConfiguration": {
        "eventVolume": "Medium",
        "metrics": { ... },
        "performanceCounters": { ... },
        "syslogEvents": { ... }
    },
    "sampleRateInSeconds": 15
}
Yapı, ladCfg Ölçümlerin ve günlüklerin Azure İzleyici Ölçümleri hizmetine ve diğer veri havuzlarına teslim edilmesi için toplanmasını denetler. Ya da performanceCounterssyslogEvents her ikisini de belirtin. Ayrıca yapısını belirtin metrics .
Syslog veya ölçüm koleksiyonunu etkinleştirmek istemiyorsanız, öğesi için ladCfg boş bir yapı belirtin:
"ladCfg": {
    "diagnosticMonitorConfiguration": {}
}
| Öğe | Değer |
|---|---|
| etkinlikHacmi | (İsteğe bağlı) Depolama tablosunda oluşturulan bölüm sayısını denetler. Değer , "Large"veya "Medium"olmalıdır"Small". Varsayılan değer şudur: "Medium". |
| sampleRateInSeconds | (İsteğe bağlı) Ham değer koleksiyonu (yani, toplanmamış ölçümler) arasındaki varsayılan aralık. Desteklenen en küçük örnek hızı 15 saniyedir. Varsayılan değer: 15. |
metrics
"metrics": {
    "resourceId": "/subscriptions/...",
    "metricAggregation" : [
        { "scheduledTransferPeriod" : "PT1H" },
        { "scheduledTransferPeriod" : "PT5M" }
    ]
}
| Öğe | Değer |
|---|---|
| kaynakId | VM'nin veya VM'nin ait olduğu Sanal Makine Ölçek Kümesinin Azure Resource Manager kaynak kimliği. Yapılandırma herhangi bir JsonBlob havuz kullanıyorsa bu ayarı da belirtin. |
| planlanan transfer dönemi | Toplama ölçümlerinin hesaplanıp Azure İzleyici Ölçümlerine aktarılması sıklığı. Sıklık, IS 8601 zaman aralığı olarak ifade edilir. En küçük aktarım süresi 60 saniyedir, yani PT1M'dir. En az bir belirtin scheduledTransferPeriod. |
Bölümünde belirtilen performanceCounters ölçümlerin örnekleri 15 saniyede bir veya sayaç için açıkça tanımlanan örnek hızında toplanır. Örnekte olduğu gibi birden çok scheduledTransferPeriod sıklık görünürse, her toplama bağımsız olarak hesaplanır.
performanceCounters (Performans Sayaçları)
"performanceCounters": {
    "sinks": "",
    "performanceCounterConfiguration": [
        {
            "type": "builtin",
            "class": "Processor",
            "counter": "PercentIdleTime",
            "counterSpecifier": "/builtin/Processor/PercentIdleTime",
            "condition": "IsAggregate=TRUE",
            "sampleRate": "PT15S",
            "unit": "Percent",
            "annotation": [
                {
                    "displayName" : "cpu idle time",
                    "locale" : "en-us"
                }
            ]
        }
    ]
}
İsteğe performanceCounters bağlı bölüm, ölçüm koleksiyonunu denetler. Ham örnekler, şu değerleri üretmek üzere her zamanlanmışTransferPeriod için toplanır:
- Ortalama
- Minimum
- Maksimum
- Son toplanan değer
- Toplamayı hesaplamak için kullanılan ham örneklerin sayısı
| Öğe | Değer |
|---|---|
| Lavabo | (İsteğe bağlı) LAD'nin toplu ölçüm sonuçlarını gönderdiği havuz adlarının virgülle ayrılmış listesi. Tüm toplanan ölçümler listelenen her havuza yayımlanır. Örneğin, "MyEventHubSink, MyJsonSink, MyAzMonSink". Daha fazla bilgi için bkz sinksConfig . (korumalı ayarlar) vesinksConfig(genel ayarlar). |
| Tür | Ölçümün gerçek sağlayıcısını tanımlar. |
| class | ile "counter"birlikte, sağlayıcının ad alanı içindeki belirli ölçümü tanımlar. |
| counter | ile "class"birlikte, sağlayıcının ad alanı içindeki belirli ölçümü tanımlar.
Kullanılabilir sayaçların listesine bakın. |
| counterSpecifier | Azure İzleyici Ölçümleri ad alanı içindeki ölçümü tanımlar. |
| koşul | (İsteğe bağlı) Ölçümün uygulandığı nesnenin bir örneğini seçer. Veya bu nesnenin tüm örnekleri arasında toplamayı seçer. |
| örnekleme oranı | Bu ölçüm için ham örneklerin toplanma hızını ayarlayan IS 8601 aralığı. Değer ayarlı değilse değeri koleksiyon sampleRateInSeconds aralığını ayarlar. Desteklenen en kısa örnek hızı 15 saniyedir (PT15S). |
| unit | Ölçümün birimini tanımlar. Şu dizelerden biri olmalıdır: , , , , , "Count", "Bytes". "Seconds""Percent""CountPerSecond""BytesPerSecond""Millisecond" Toplanan verilerin tüketicileri, toplanan veri değerlerinin bu üniteyle eşleşmesini bekler. LAD bu alanı yoksayar. |
| ekran adı | Ölçüm ad alanında görüntülerken Azure İzleyici Ölçümleri'ndeki Guest (classic) verilere eklenecek etiket. Bu etiket, ilişkili yerel ayar tarafından belirtilen dildedir. LAD bu alanı yoksayar.
Not: Yapılandırıldıysa kullanılabilen ÖlçümLer Ad Alanı'nda azure.vm.linux.guestmetrics aynı ölçümü görüntülüyorsanız AzMonSink , görünen ad tamamen sayacına bağlıdır. Sayaçlar ve adlar arasındaki eşlemeyi bulmak için bkz . Yerleşik sağlayıcı tarafından desteklenen ölçümler. |
counterSpecifier rastgele bir tanımlayıcıdır. Azure portal grafik oluşturma ve uyarı özelliği gibi ölçümlerin tüketicileri, ölçümü veya ölçümün bir örneğini tanımlayan anahtar olarak kullanır counterSpecifier .
Ölçümler için builtin ile counterSpecifierbaşlayan değerleri öneririz/builtin/. Ölçümün belirli bir örneğini toplamak için örneğin tanımlayıcısını değere counterSpecifier ekleyin. Burada bazı örnekler verilmiştir:
-
/builtin/Processor/PercentIdleTime. Tüm vCPU'larda ortalama boşta kalma süresi -
/builtin/Disk/FreeSpace(/mnt). Dosya sistemi için/mntboş alan -
/builtin/Disk/FreeSpace. Tüm bağlı dosya sistemlerinde ortalama boş alan
LAD ve Azure portalı değerin herhangi bir desenle counterSpecifier eşleşmesini beklemez. Değerleri oluşturma counterSpecifier şeklinizde tutarlı olun.
belirttiğinizde performanceCounters, LAD her zaman Azure Depolama'daki bir tabloya veri yazar. Aynı veriler JSON bloblarına, Event Hubs'a veya her ikisine de yazılabilir. Tabloya veri depolamayı devre dışı bırakamazsınız.
Aynı depolama hesabı adını ve uç noktasını kullanan tüm LAD örnekleri, ölçümlerini ve günlüklerini aynı tabloya ekler. Aynı tablo bölümüne çok fazla VM yazarsa, Azure bu bölüme yazmaları kısıtlayabilir.
Bu eventVolume ayar girişlerin 1 (küçük), 10 (orta) veya 100 (büyük) bölüme yayılmasına neden olur. Genellikle orta düzeydeki bölümler trafik azaltmasını önlemek için yeterlidir.
Azure portalının Azure İzleyici Ölçümleri özelliği, grafik oluşturmak veya uyarıları tetikleme amacıyla bu tablodaki verileri kullanır. Tablo adı şu dizelerin birleştirilmiş halidir:
WADMetrics-
"scheduledTransferPeriod"Tabloda depolanan toplanan değerler için P10DV2S- YYYYMMDD biçiminde, 10 günde bir değişen bir tarih
Örnek olarak ve WADMetricsPT1HP10DV2S20170410verilebilirWADMetricsPT1MP10DV2S20170609.
syslogEvents
"syslogEvents": {
    "sinks": "",
    "syslogEventConfiguration": {
        "facilityName1": "minSeverity",
        "facilityName2": "minSeverity",
        ...
    }
}
İsteğe syslogEvents bağlı bölüm, syslog'dan günlük olaylarının koleksiyonunu denetler. Bölüm atlanırsa, syslog olayları hiç yakalanmaz.
Koleksiyonun syslogEventConfiguration ilgilendiği her syslog tesisi için bir girişi vardır.
minSeverity
"NONE" Belirli bir tesis içinse veya bu tesis öğede hiç görünmüyorsa, o tesisten hiçbir olay yakalanmaz.
| Öğe | Değer |
|---|---|
| Lavabo | Tek tek günlük olaylarının yayımlandığı havuz adlarının virgülle ayrılmış listesi. içindeki kısıtlamalarla syslogEventConfiguration eşleşen tüm günlük olayları listelenen her havuza yayımlanır. Örnek: "EHforsyslog" |
| tesisAdı | veya "LOG_USER"gibi "LOG_LOCAL0" bir syslog tesis adı. Daha fazla bilgi için syslog el ile sayfasındaki Tesisdeğerleri bölümüne bakın. |
| minSeverity | veya "LOG_ERR"gibi "LOG_INFO" bir syslog önem düzeyi. Daha fazla bilgi için syslog el ile sayfasında düzeydeğerleri bölümüne bakın. Uzantı, belirtilen düzeyde veya daha yüksek bir düzeyde tesise gönderilen olayları yakalar. |
belirttiğinizde syslogEvents, LAD her zaman Azure Depolama'da LinuxSyslogVer2v0 adlı bir tabloya veri yazar. Aynı veriler JSON bloblarına, Event Hubs'a veya her ikisine de yazılabilir. Tabloya veri depolamayı devre dışı bırakamazsınız.
sinks yapılandırması
İsteğe bağlı genel sinksConfig bölüm, Depolama hesabına ve varsayılan Konuk Ölçümleri görünümüne ek olarak Ölçümlerin Azure İzleyici havuzuna gönderilmesini sağlar.
Not
Hem genel hem de korumalı ayarların isteğe bağlı sinksConfig bir bölümü vardır. Genel ayarlardaki bölüm yalnızca havuz yapılandırmasını barındırıyorsinksConfig.AzMonSink
EventHub ve JsonBlob havuz yapılandırmaları genel ayarlarınıza eklenemez .
Not
bölümü sinksConfig , vm'lerde veya sanal makine ölçek kümesinde sistem tarafından atanan kimliğin etkinleştirilmesini gerektirir.
Sistem tarafından atanan kimliği Azure portalı, CLI, PowerShell veya Azure Resource Manager aracılığıyla etkinleştirebilirsiniz.
Ayrıntılı yönergeleri izleyin veya bu makaledeki önceki yükleme örneklerine bakın.
  "sinksConfig": {
    "sink": [
      {
        "name": "AzMonSink",
        "type": "AzMonSink",
        "AzureMonitor": {}
      }
    ]
  },
fileLogs
bölümü günlük fileLogs dosyalarının yakalanmasını denetler. LAD, dosyaya yazılırken yeni metin satırlarını yakalar. Bunları tablo satırlarına ve ve JsonBlobgibi EventHub belirtilen havuzlara yazar.
Not
adlı fileLogs LAD'nin omsagentalt bileşeni tarafından yakalanır. toplamak fileLogsiçin, kullanıcının belirttiğiniz dosyalar üzerinde okuma izinlerine sahip olduğundan emin olun omsagent . Ayrıca, bu dosyanın yolundaki tüm dizinlerde yürütme izinlerine sahip olmalıdır. LAD yüklendikten sonra, izinleri denetlemek için komutunu çalıştırın sudo su omsagent -c 'cat /path/to/file'.
"fileLogs": [
    {
        "file": "/var/log/mydaemonlog",
        "table": "MyDaemonEvents",
        "sinks": ""
    }
]
| Öğe | Değer |
|---|---|
| dosyası | İzlenecek ve yakalanacak günlük dosyasının tam yolu. Yol bir dizin belirtemez veya joker karakter içeremez.
omsagent Kullanıcı hesabının dosya yoluna okuma erişimi olmalıdır. |
| table | (İsteğe bağlı) Dosyanın kuyruğundan yeni satırların yazıldığı Azure Depolama Tablosu. Tablo, korumalı yapılandırmada belirtildiği gibi belirlenen depolama hesabında olmalıdır. |
| Lavabo | (İsteğe bağlı) Günlük satırlarının gönderildiği diğer havuzların adlarının virgülle ayrılmış listesi. |
Ya "table" da "sinks" her ikisi de belirtilmelidir.
Yerleşik sağlayıcı tarafından desteklenen ölçümler
LAD'nin desteklediği varsayılan ölçümler tüm dosya sistemlerinde, disklerde veya adlarda toplanır. Toplanmamış ölçümler için daha yeni Azure İzleyici havuz ölçümleri desteğine bakın.
Not
Her ölçümün görünen adları, ait olduğu ölçüm ad alanına bağlı olarak farklılık gösterir:
-
Guest (classic)depolama hesabınızdan doldurulur: bölümünde belirtilendisplayNameveya Azure portalındaperformanceCountersgörüldüğü gibi varsayılan görünen ad. VM için tanılama ayarlarını>Ölçümler sekmesini seçin. -
azure.vm.linux.guestmetricsAzMonSinkile doldurulur. Yapılandırıldıysa: aşağıdaki tablolarda belirtilen "azure.vm.linux.guestmetricsGörünen Ad".
ve Guest (classic) sürümleri arasındaki azure.vm.linux.guestmetrics ölçüm değerleri farklılık gösterir. Klasik ölçümlerde aracıya belirli toplamalar uygulanmış olsa da, yeni ölçümler toplanmamış sayaçlardır ve müşterilere görüntüleme/uyarı zamanında istenen şekilde toplama esnekliği sağlar.
Ölçüm builtin sağlayıcısı, geniş bir kullanıcı kümesi için en ilgi çekici olan ölçümlerin kaynağıdır. Bu ölçümler beş geniş sınıfa ayrılır:
- İşleyen
- Bellek
- Ağ
- Dosya sistemi
- Disk
İşlemci sınıfı için yerleşik ölçümler
Ölçümlerin İşlemci sınıfı, VM'deki işlemci kullanımı hakkında bilgi sağlar. Yüzdeler toplandığında, sonuç tüm CPU'lardaki ortalamadır.
İki vCPUlu bir VM'de, bir vCPU yüzde 100 meşgulse ve diğeri yüzde 100 boştaysa, bildirilen PercentIdleTime 50'dir. Her vCPU aynı dönem için yüzde 50 meşgulse, bildirilen sonuç da 50 olur. Dört vCPU'lu bir VM'de, bir vCPU yüzde 100 meşgulken diğerleri boşta olduğunda, bildirilen PercentIdleTime 75 olur.
| Sayaç | azure.vm.linux.guestmetrics Görünen Adı | Anlamı |
|---|---|---|
| Boşta Geçirilen Zaman Yüzdesi | cpu idle time |
İşlemcilerin çekirdek boşta döngüsü çalıştırdığı toplama penceresi sırasındaki süre yüzdesi |
| İşlemci Zamanı Yüzdesi | cpu percentage guest os |
Boşta olmayan bir iş parçacığını çalıştırma süresi yüzdesi |
| I/O Bekleme Süresi Yüzdesi | cpu io wait time |
G/Ç işlemlerinin bitimini bekleyen süre yüzdesi |
| Kesinti Zamanı Yüzdesi | cpu interrupt time |
Donanım veya yazılım kesintilerini ve ertelenen yordam çağrılarını (DPC' ler) çalıştırma süresi yüzdesi |
| PercentUserTime | cpu user time |
Toplama penceresi sırasında boşta kalmama süresi, normal önceliğe sahip kullanıcı modunda harcanan süre yüzdesi |
| PercentNiceTime | cpu nice time |
Boşta kalmama süresinde, düşük (güzel) önceliğe harcanan yüzde |
| PercentPrivilegedTime | cpu privileged time |
Boşta kalma süresi olmayan, ayrıcalıklı (çekirdek) modda harcanan yüzde |
İlk dört sayacın toplamı yüzde 100 olmalıdır. Son üç sayacın toplamı da yüzde 100'e kadardır. Bu üç sayaç, , PercentProcessorTimeve PercentIOWaitTimetoplamını PercentInterruptTimealt bölümlere ayırıyor.
Bellek sınıfı için yerleşik ölçümler
Ölçümlerin Bellek sınıfı bellek kullanımı, sayfalama ve değiştirme hakkında bilgi sağlar.
| Sayaç | azure.vm.linux.guestmetrics Görünen Adı | Anlamı |
|---|---|---|
| Kullanılabilir Bellek | memory available |
MiB'de kullanılabilir fiziksel bellek |
| PercentAvailableMemory | mem. percent available |
Toplam belleğin yüzdesi olarak kullanılabilir fiziksel bellek |
| Kullanılan Bellek | memory used |
Kullanımda olan fiziksel bellek (MiB) |
| Kullanılan Bellek Yüzdesi | memory percentage |
Toplam belleğin yüzdesi olarak kullanımda olan fiziksel bellek |
| SayfalarPerSec | pages |
Toplam sayfalama (okuma/yazma) |
| SaniyedeOkunanSayfalar | page reads |
Değiştirme dosyası, program dosyası ve eşlenmiş dosya gibi yedekleme deposundan okunan sayfalar |
| SayfaYazmaSaniyeBasina | page writes |
Değiştirme dosyası ve eşlenmiş dosya gibi yedekleme deposuna yazılan sayfalar |
| KullanılabilirSwap | swap available |
Kullanılmayan değiştirme alanı (MiB) |
| Yüzde Kullanılabilir Takas | swap percent available |
Toplam takas yüzdesi olarak kullanılmayan değiştirme alanı |
| UsedSwap | swap used |
Kullanımda değiştirme alanı (MiB) |
| Kullanılan Swap Yüzdesi | swap percent used |
Toplam değiştirme yüzdesi olarak kullanım içi takas alanı |
Bu ölçüm sınıfının tek bir örneği vardır. Özniteliğin "condition" kullanışlı bir ayarı yoktur ve atlanmalıdır.
Ağ sınıfı için yerleşik ölçümler
Ölçümlerin Ağ sınıfı, başlangıçtan bu yana tek bir ağ arabirimindeki ağ etkinliği hakkında bilgi sağlar.
LAD bant genişliği ölçümlerini kullanıma sunmaz. Bu ölçümleri konak ölçümlerinden alabilirsiniz.
| Sayaç | azure.vm.linux.guestmetrics Görünen Adı | Anlamı |
|---|---|---|
| AktarılanBaytlar | network out guest os |
Başlangıçtan bu yana gönderilen toplam bayt sayısı |
| AlınanBaytlar | network in guest os |
Başlangıçtan bu yana alınan toplam bayt sayısı |
| ToplamBayt | network total bytes |
Başlangıçtan bu yana gönderilen veya alınan toplam bayt sayısı |
| GönderilenPaketler | packets sent |
Başlangıçtan bu yana gönderilen toplam paket sayısı |
| Alınan Paketler | packets received |
Başlangıçtan bu yana alınan toplam paket sayısı |
| TotalRxErrors | packets received errors |
Başlangıçtan bu yana gelen alma hatası sayısı |
| TotalTxErrors | packets sent errors |
Başlangıçtan bu yana iletim hatası sayısı |
| Toplam Çarpışmalar | network collisions |
Başlatmadan bu yana ağ bağlantı noktaları tarafından bildirilen çakışma sayısı |
Dosya sistemi sınıfı için yerleşik ölçümler
Ölçümlerin Dosya sistemi sınıfı, dosya sistemi kullanımı hakkında bilgi sağlar. Mutlak ve yüzde değerleri, kök değil sıradan bir kullanıcıya görüntüleneceği için bildirilir.
| Sayaç | azure.vm.linux.guestmetrics Görünen Adı | Anlamı |
|---|---|---|
| Freespace | filesystem free space |
Bayt cinsinden kullanılabilir disk alanı |
| UsedSpace | filesystem used space |
Bayt cinsinden kullanılan disk alanı |
| PercentFreeSpace | filesystem % free space |
Boş alan yüzdesi |
| KullanılanYüzdeAlan | filesystem % used space |
Kullanılan alanın yüzdesi |
| PercentFreeInodes | filesystem % free inodes |
Kullanılmayan dizin düğümlerinin yüzdesi (inodes) |
| KullanılanİnodeYüzdesi | filesystem % used inodes |
Tüm dosya sistemlerinde toplanmış ayrılan (kullanımda) inodelerin yüzdesi |
| OkunanBaytlarSaniyeBaşına | filesystem read bytes/sec |
Saniye başına okunan bayt sayısı |
| SaniyedeYazılanBaytlar | filesystem write bytes/sec |
Saniye başına yazılan bayt sayısı |
| Bayt/Saniye | filesystem bytes/sec |
Saniye başına okunan veya yazılan bayt sayısı |
| Saniye Başına Okuma | filesystem reads/sec |
Saniye başına okuma işlemleri |
| Saniyede Yazma Sayısı | filesystem writes/sec |
Saniye başına yazma işlemleri |
| Saniye Başına Transferler | filesystem transfers/sec |
Saniye başına okuma veya yazma işlemleri |
Disk sınıfı için yerleşik ölçümler
Ölçümlerin Disk sınıfı, disk cihazı kullanımı hakkında bilgi sağlar. Bu istatistikler sürücünün tamamı için geçerlidir.
Bir cihazın birden çok dosya sistemi olduğunda, bu cihazın sayaçları tüm dosya sistemlerinde etkili bir şekilde toplanır.
| Sayaç | azure.vm.linux.guestmetrics Görünen Adı | Anlamı |
|---|---|---|
| Saniye Başına Okuma | disk reads |
Saniye başına okuma işlemleri |
| Saniyede Yazma Sayısı | disk writes |
Saniye başına yazma işlemleri |
| Saniye Başına Transferler | disk transfers |
Saniye başına toplam işlem sayısı |
| Ortalama Okuma Süresi | disk read time |
Okuma işlemi başına ortalama saniye sayısı |
| OrtalamaYazmaSüresi | disk write time |
Yazma işlemi başına ortalama saniye |
| Ortalama Aktarım Süresi (AverageTransferTime) | disk transfer time |
İşlem başına ortalama saniye sayısı |
| OrtalamaDiskKuyrukUzunluğu | disk queue length |
Kuyruğa alınan disk işlemlerinin ortalama sayısı |
| SaniyeBaşınaOkunanBayt | disk read guest os |
Saniye başına okunan bayt sayısı |
| Saniye Başı Yazılan Baytlar | disk write guest os |
Saniye başına yazılan bayt sayısı |
| Bayt/Saniye | disk total bytes |
Saniye başına okunan veya yazılan bayt sayısı |
Örnek LAD 4.0 yapılandırması
Önceki tanımlara bağlı olarak, bu bölüm örnek bir LAD 4.0 uzantısı yapılandırması ve bazı açıklamalar sağlar. Bu örneği uygulamak için kendi depolama hesabı adınızı, hesap paylaşılan erişim imzası belirtecinizi ve Event Hubs SAS belirteçlerini kullanın.
Not
LAD'yi yüklemek için Azure CLI veya Azure PowerShell kullanıp kullanmadığınıza bağlı olarak, genel ve korumalı ayarlar sağlama yöntemi farklıdır:
- Azure CLI kullanıyorsanız, ProtectedSettings.json için aşağıdaki ayarları kaydedin ve önceki örnek komutu kullanmak için PublicSettings.json.
- PowerShell kullanıyorsanız ve'ye aşağıdaki ayarları kaydetmek için ve komutunu çalıştırın
$protectedSettings = '{ ... }'$publicSettings = '{ ... }'.$protectedSettings$publicSettings
Korumalı ayarlar yapılandırması
Korumalı ayarlar şunları yapılandırmaktadır:
- Depolama hesabı.
- Eşleşen bir hesap paylaşılan erişim imzası belirteci.
- Birkaç havuz:
JsonBlobveyaEventHubSAS belirteçleri ile.
{
  "storageAccountName": "yourdiagstgacct",
  "storageAccountSasToken": "sv=xxxx-xx-xx&ss=bt&srt=co&sp=wlacu&st=yyyy-yy-yyT21%3A22%3A00Z&se=zzzz-zz-zzT21%3A22%3A00Z&sig=fake_signature",
  "sinksConfig": {
    "sink": [
      {
        "name": "SyslogJsonBlob",
        "type": "JsonBlob"
      },
      {
        "name": "FilelogJsonBlob",
        "type": "JsonBlob"
      },
      {
        "name": "LinuxCpuJsonBlob",
        "type": "JsonBlob"
      },
      {
        "name": "MyJsonMetricsBlob",
        "type": "JsonBlob"
      },
      {
        "name": "LinuxCpuEventHub",
        "type": "EventHub",
        "sasURL": "https://youreventhubnamespace.servicebus.windows.net/youreventhubpublisher?sr=https%3a%2f%2fyoureventhubnamespace.servicebus.windows.net%2fyoureventhubpublisher%2f&sig=fake_signature&se=1808096361&skn=yourehpolicy"
      },
      {
        "name": "MyMetricEventHub",
        "type": "EventHub",
        "sasURL": "https://youreventhubnamespace.servicebus.windows.net/youreventhubpublisher?sr=https%3a%2f%2fyoureventhubnamespace.servicebus.windows.net%2fyoureventhubpublisher%2f&sig=yourehpolicy&skn=yourehpolicy"
      },
      {
        "name": "LoggingEventHub",
        "type": "EventHub",
        "sasURL": "https://youreventhubnamespace.servicebus.windows.net/youreventhubpublisher?sr=https%3a%2f%2fyoureventhubnamespace.servicebus.windows.net%2fyoureventhubpublisher%2f&sig=yourehpolicy&se=1808096361&skn=yourehpolicy"
      }
    ]
  }
}
Genel ayarlar yapılandırması
Genel ayarlar, LAD'nin şunların neden olmasını sağlar:
- Yüzde işlemci zamanı ölçümlerini ve kullanılan disk alanı ölçümlerini tabloya
WADMetrics*yükleyin. - Syslog tesisinden
"user"ve önem derecesinden"info"gelen iletileri tabloyaLinuxSyslog*yükleyin. - Dosyadaki
/var/log/myladtestlogeklenen satırları tabloyaMyLadTestLogyükleyin.
Her durumda veriler de şu sayfaya yüklenir:
- Azure Blob Depolama. Kapsayıcı adı, havuz içinde
JsonBlobtanımlandığı şekildedir. - Havuz içinde
EventHubbelirtildiği gibi bir Event Hubs uç noktası.
{
  "StorageAccount": "yourdiagstgacct",
  "ladCfg": {
    "sampleRateInSeconds": 15,
    "diagnosticMonitorConfiguration": {
      "performanceCounters": {
        "sinks": "MyMetricEventHub,MyJsonMetricsBlob",
        "performanceCounterConfiguration": [
          {
            "unit": "Percent",
            "type": "builtin",
            "counter": "PercentProcessorTime",
            "counterSpecifier": "/builtin/Processor/PercentProcessorTime",
            "annotation": [
              {
                "locale": "en-us",
                "displayName": "cpu percentage guest os"
              }
            ],
            "condition": "IsAggregate=TRUE",
            "class": "Processor"
          },
          {
            "unit": "Bytes",
            "type": "builtin",
            "counter": "UsedSpace",
            "counterSpecifier": "/builtin/FileSystem/UsedSpace",
            "annotation": [
              {
                "locale": "en-us",
                "displayName": "Used disfilesystem used space"
              }
            ],
            "condition": "Name=\"/\"",
            "class": "Filesystem"
          }
        ]
      },
      "metrics": {
        "metricAggregation": [
          {
            "scheduledTransferPeriod": "PT1H"
          },
          {
            "scheduledTransferPeriod": "PT1M"
          }
        ],
        "resourceId": "/subscriptions/your_azure_subscription_id/resourceGroups/your_resource_group_name/providers/Microsoft.Compute/virtualMachines/your_vm_name"
      },
      "eventVolume": "Large",
      "syslogEvents": {
        "sinks": "SyslogJsonBlob,LoggingEventHub",
        "syslogEventConfiguration": {
          "LOG_USER": "LOG_INFO"
        }
      }
    }
  },
  "sinksConfig": {
    "sink": [
      {
        "name": "AzMonSink",
        "type": "AzMonSink",
        "AzureMonitor": {}
      }
    ]
  },
  "fileLogs": [
    {
      "file": "/var/log/myladtestlog",
      "table": "MyLadTestLog",
      "sinks": "FilelogJsonBlob,LoggingEventHub"
    }
  ]
}
resourceId yapılandırmadaki değeri, VM'nin veya Sanal Makine Ölçek Kümesi'ninkiyle eşleşmelidir.
- Azure platform ölçümleri grafiği oluşturma ve uyarı oluşturma, üzerinde çalıştığınız VM'nin ne olduğunu bilir
resourceId. Arama anahtarı olarak kullanarakresourceIdVM'nizin verilerini bulmayı bekler. - Azure otomatik ölçeklendirmeyi kullanıyorsanız,
resourceIdotomatik ölçeklendirme yapılandırmasındaki değeri LAD'nin kullandığıylaresourceIdeşleşmelidir. -
resourceId, LAD tarafından yazılan JSON bloblarının adlarında yerleşik olarak bulunur.
Verilerinizi görüntüleme
Performans verilerini görüntülemek veya uyarılar ayarlamak için Azure portalını kullanın:
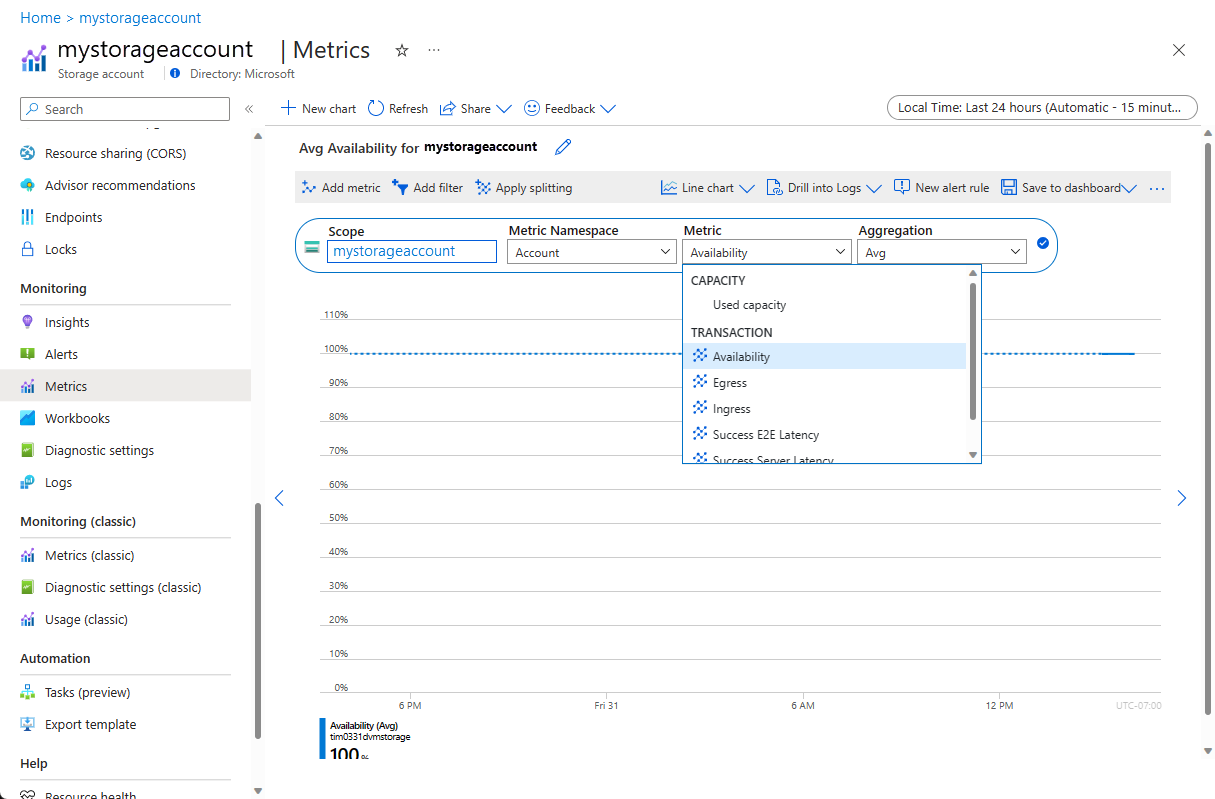
Veriler performanceCounters her zaman bir Azure Depolama tablosunda depolanır. Azure Depolama API'leri birçok dil ve platform için kullanılabilir.
Havuzlara JsonBlob gönderilen veriler, korunan ayarlarda adlı depolama hesabındaki bloblarda depolanır. Blob verilerini herhangi bir Azure Blob Depolama API'sinde kullanabilirsiniz.
Azure Depolama'daki verilere erişmek için şu kullanıcı arabirimi araçlarını da kullanabilirsiniz:
- Visual Studio Sunucu Gezgini
- Azure Depolama Gezgini
Azure Depolama Gezgini oturumunun aşağıdaki ekran görüntüsünde, test VM'sinde doğru yapılandırılmış bir LAD 4.0 uzantısından oluşturulan Azure Depolama tabloları ve kapsayıcıları gösterilmektedir. Görüntü örnek LAD 4.0 yapılandırmasıyla tam olarak eşleşmiyor.
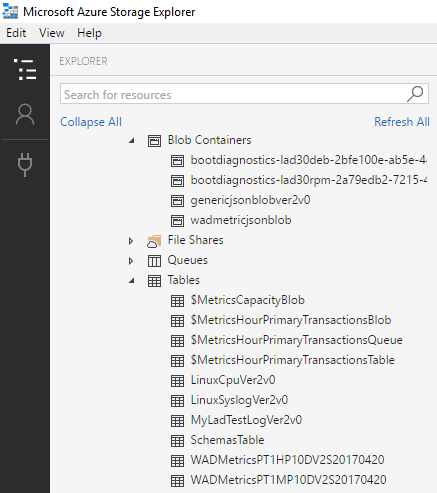
Event Hubs uç noktasında yayımlanan iletileri kullanma hakkında daha fazla bilgi için ilgili Event Hubs belgelerine bakın.
Sonraki adımlar
- Azure İzleyici'de, topladığınız ölçümler için uyarılar oluşturun.
- Ölçümleriniz için izleme grafikleri oluşturun.
- Otomatik ölçeklendirmeyi denetlemek için ölçümlerinizi kullanarak bir Sanal Makine Ölçek Kümesi oluşturun.