Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Veri sızdırma gibi riskleri azaltmak için kümenize giden erişimi kısıtlamak önemlidir. Kötü amaçlı bir aktör potansiyel olarak bir depolama hesabında dış tablo oluşturabilir ve büyük miktarda veri ayıklayabilir. Sınırlı giden erişimi etkinleştirerek ve FQDN tabanlı izin verilenler listelerini veya belirtme çizgisi ilkelerini yapılandırarak küme düzeyinde giden erişimi denetleyebilirsiniz.
Önemli
Sınırlı giden erişim için FQDN tabanlı izin verilenler listesini veya çağrı ilkelerini yapılandırabilirsiniz. Her iki yapılandırma da hatayla sonuçlanır.
Veri Sızdırma Koruması
Veri sızdırma, özellikle hassas veya özel veriler kümelerde depolandığında kuruluşlar için önemli bir konudur. Düzgün denetimler olmadan kötü amaçlı aktörler veya yanlış yapılandırılmış sistemler yetkisiz dış hedeflere veri aktarabilir.
Kısıtlanmış giden erişim özelliği, aşağıdakilere izin vererek bu riski azaltmanıza yardımcı olur:
- Giden trafiği kısıtlama: Açıkça izin verilen hedefler dışındaki tüm giden trafiği engelleyerek yetkisiz veri aktarımlarını engelleyin.
- FQDN tabanlı izin listeleri ile erişimi denetleme: Verilerin yalnızca güvenilen uç noktalara gönderilmesini sağlayarak kümenin iletişim kurabileceği tam Tam Etki Alanı Adlarını (FQDN) belirtin.
- Çağrı politikalarını uygulayın: Kuruluşunuzun güvenlik gereksinimlerine göre erişime izin vermek veya erişimi reddetmek amacıyla SQL veya dış veri çağrıları gibi belirli giden trafik türleri için detaylı kurallar belirleyin.
Kuruluşlar, kısıtlı giden erişimi uygulayarak Azure Veri Gezgini kümelerinin veri sızdırma risklerine karşı korunduğundan ve uyumluluk ve güvenlik standartlarıyla uyumlu olduğundan emin olabilir.
Kısıtlanmış giden erişimi etkinleştirme veya devre dışı bırakma
Kümenizin ARM şablonunda ARM özelliğini restrictOutboundNetworkAccess ile yapılandırarak ARM katmanında kısıtlanmış giden erişimi etkinleştirebilir veya devre dışı bırakabilirsiniz.
Kısıtlanmış giden erişim etkinleştirildikten sonra, .alter veya .alter-merge küme çağrı komutlarını kullanarak çağrı politikasında değişiklik yapamazsınız. Çağrı politikasında değişiklik yapmak için ARM şablonundaki allowedFqdnList veya allowedCallout özelliğini güncelleyin ya da Azure CLI'yi kullanın.
Örnek: Kısıtlı giden erişimi etkinleştir
Aşağıdaki ARM şablonu kümeniz için kısıtlanmış giden erişimi etkinleştirir:
Aşağıdaki örnekte ClusterName< ve ClusterRegion> değerlerini kendi değerlerinizle değiştirin<>.
{
  "$schema": "https://schema.management.azure.com/schemas/2019-04-01/deploymentTemplate.json#",
  "contentVersion": "1.0.0.0",
  "resources": [
    {
      "type": "Microsoft.Kusto/Clusters",
      "apiVersion": "2021-02-01",
      "name": "<ClusterName>",
      "location": "<ClusterRegion>",
      "properties": {
        "restrictOutboundNetworkAccess": "Enabled"
      }
    }
  ]
}
Örnek: Kısıtlı çıkış erişimini devre dışı bırakma
Kısıtlı giden erişimi devre dışı bırakmak için restrictOutboundNetworkAccess özelliğini Disabled olarak ayarlayın.
Aşağıdaki örnekte ClusterName< ve ClusterRegion> değerlerini kendi değerlerinizle değiştirin<>.
{
  "$schema": "https://schema.management.azure.com/schemas/2019-04-01/deploymentTemplate.json#",
  "contentVersion": "1.0.0.0",
  "resources": [
    {
      "type": "Microsoft.Kusto/Clusters",
      "apiVersion": "2021-02-01",
      "name": "<ClusterName>",
      "location": "<ClusterRegion>",
      "properties": {
        "restrictOutboundNetworkAccess": "Disabled"
      }
    }
  ]
}
Örnek: Azure portalını kullanarak kısıtlanmış giden erişimi etkinleştirme
Azure portalındakümenize gidin.
Güvenlik + Ağ>Ağ>Giden erişimi kısıtla.
Kısıtlı giden erişimi etkinleştirmek için Etkin'i seçin.
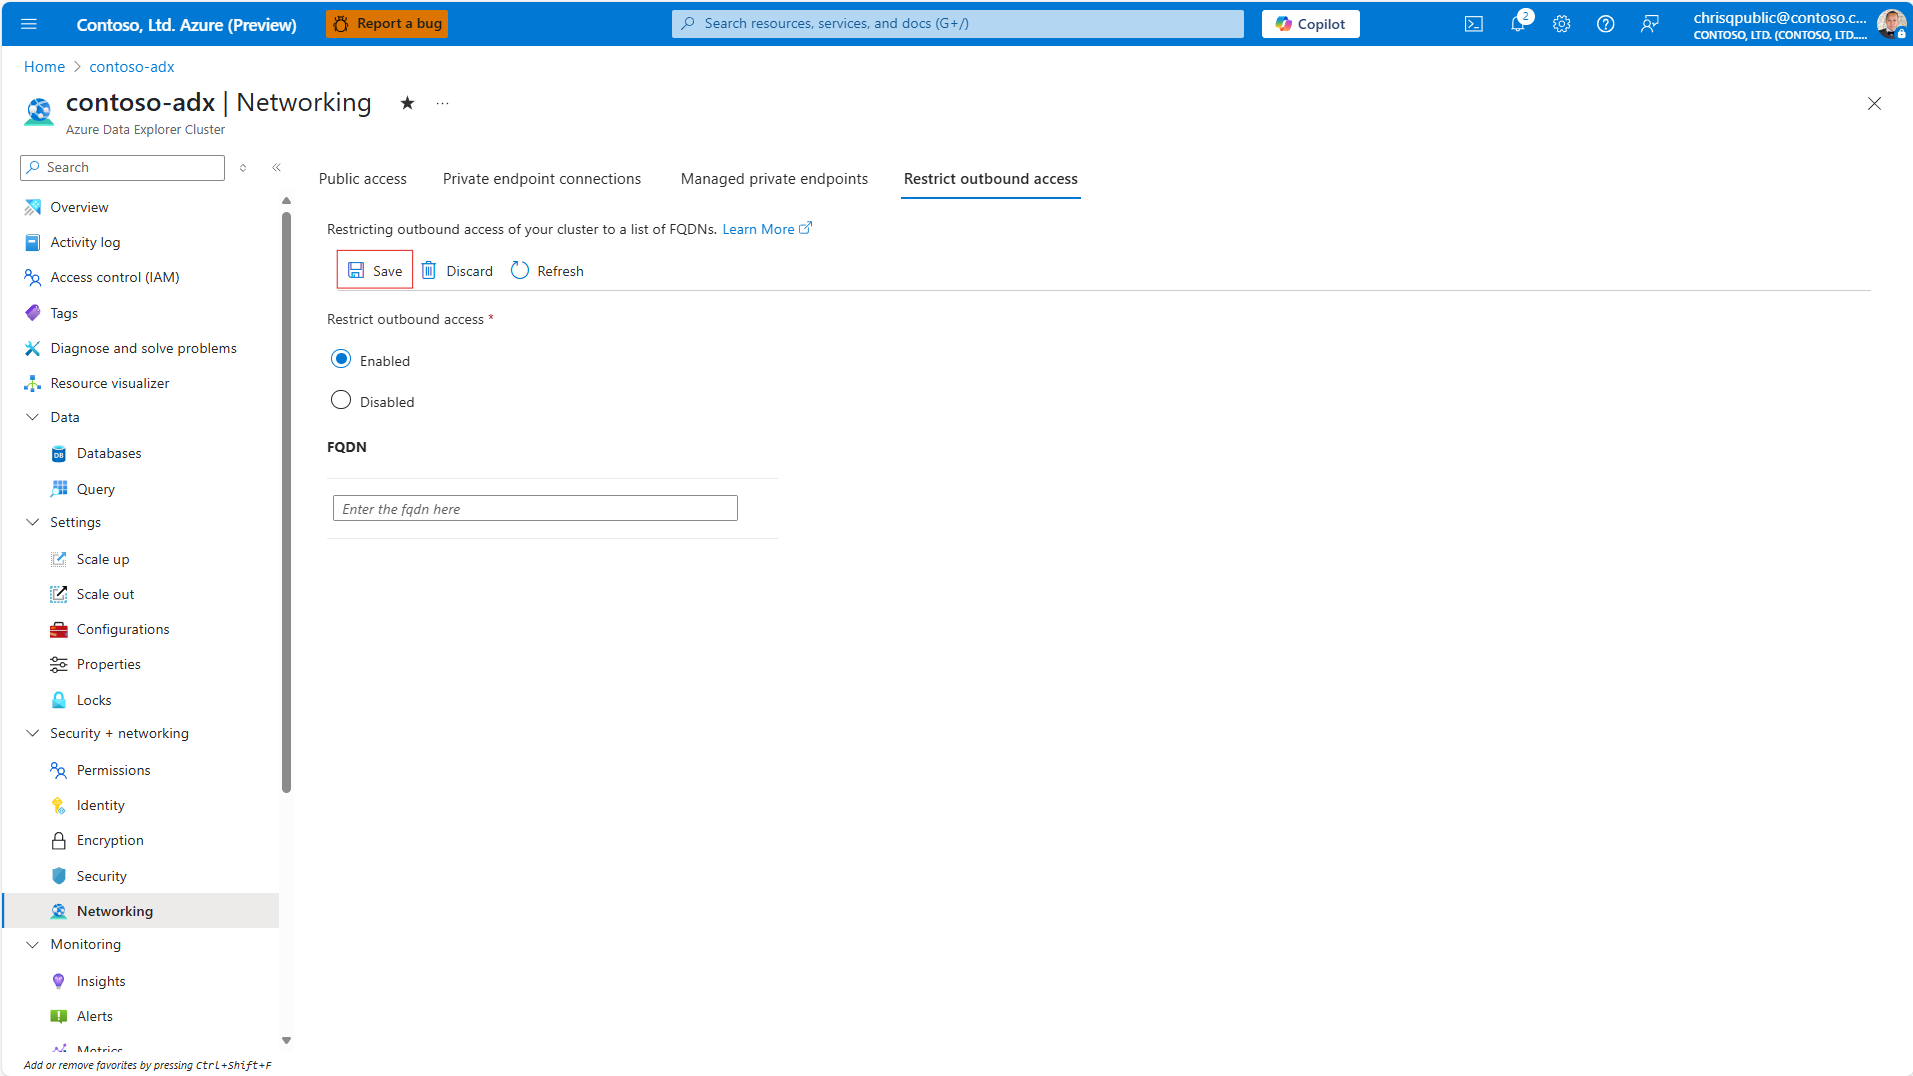
Yapılandırmayı göndermek için kaydet'i seçin.
FQDN tabanlı izin verilenler listesini yapılandırma
Sınırlı giden erişim etkinleştirildiğinde, belirli FQDN'lere izin vermek için bunları kümenizin ARM şablonundaki allowedFqdnList özelliğine ekleyebilirsiniz.
Örnek: ARM şablonlarını kullanarak belirli FQDN'lere izin verme
Aşağıdaki ARM şablonu, belirli FQDN'lere giden erişime izin verirken kısıtlı giden erişimi etkin tutar:
Aşağıdaki örnekte ClusterName< ve ClusterRegion> değerlerini kendi değerlerinizle değiştirin<>.
{
  "$schema": "https://schema.management.azure.com/schemas/2019-04-01/deploymentTemplate.json#",
  "contentVersion": "1.0.0.0",
  "resources": [
    {
      "type": "Microsoft.Kusto/Clusters",
      "apiVersion": "2021-02-01",
      "name": "<ClusterName>",
      "location": "<ClusterRegion>",
      "properties": {
        "restrictOutboundNetworkAccess": "Enabled",
        "allowedFqdnList": [
           "example.blob.core.windows.net"
        ]
      }
    }
  ]
}
Örnek: Azure portalını kullanarak belirli FQDN'lere izin verme
Azure portalındakümenize gidin.
Güvenlik + Ağ>Ağ>Giden erişimi kısıtla.
Kısıtlı giden erişimi etkinleştirmek ve FQDN'leri yapılandırmak için Etkin'i seçin.
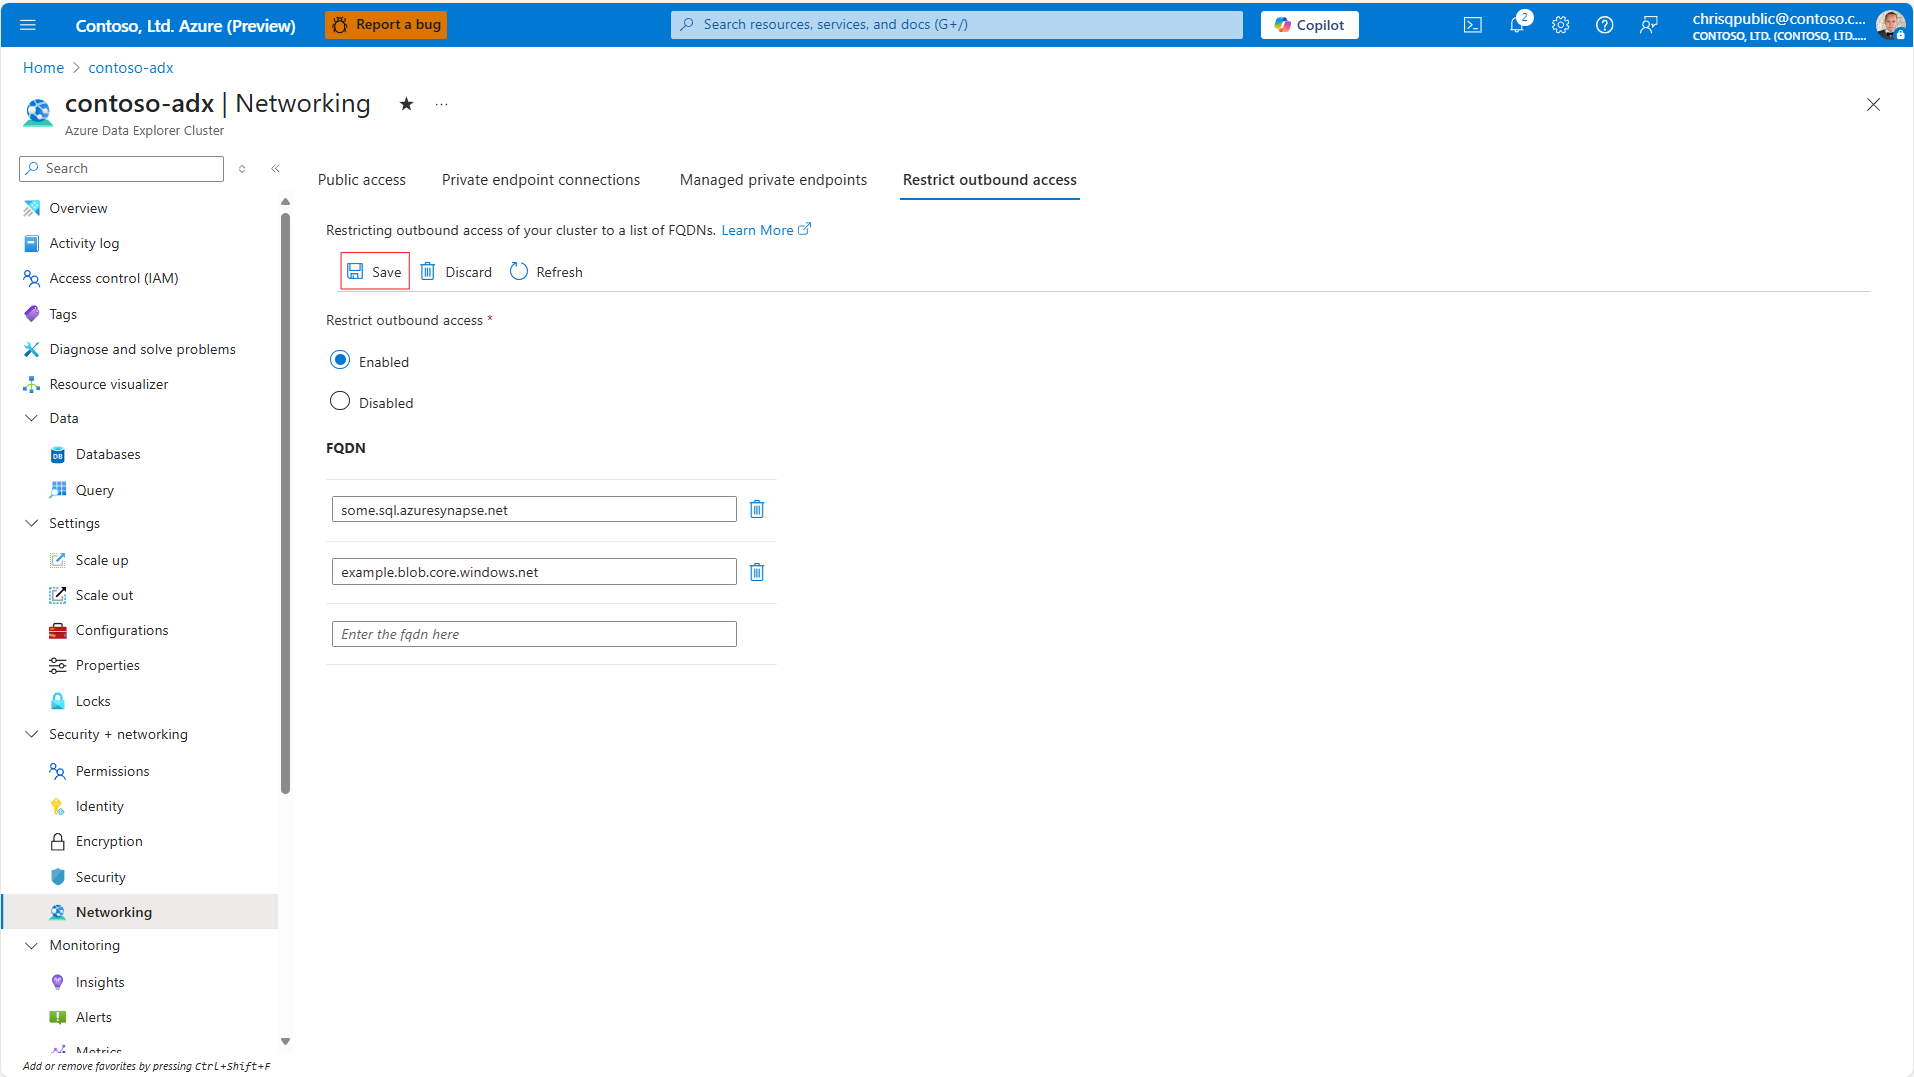
Yapılandırmayı göndermek için kaydet'i seçin.
Açıklama ilkelerini yapılandırma (önizleme)
Alternatif olarak, ARM şablonunda veya Azure CLI kullanarak çağrı dışı ilkelerini doğrudan yapılandırabilirsiniz. Çağrı ilkeleri, SQL, depolama veya diğer uç noktalara giden erişim için belirli kurallar tanımlamanıza olanak sağlar.
Not
Azure portalı üzerinden doğrudan sınırlı dış erişim ile ilgili çağrı politikalarını yapılandıramazsınız.
Örnek: ARM şablonunu kullanarak çağrı ilkelerini yapılandırma
Aşağıdaki ARM şablonu, sınırlı giden erişimle birlikte çağrı politikalarını yapılandırıyor.
Aşağıdaki örnekte ClusterName< ve ClusterRegion> değerlerini kendi değerlerinizle değiştirin<>.
{
  "$schema": "https://schema.management.azure.com/schemas/2019-04-01/deploymentTemplate.json#",
  "contentVersion": "1.0.0.0",
  "resources": [
    {
      "type": "Microsoft.Kusto/Clusters",
      "apiVersion": "2021-02-01",
      "name": "<ClusterName>",
      "location": "<ClusterRegion>",
      "properties": {
        "restrictOutboundNetworkAccess": "Enabled",
        "calloutPolicies": [
          {
            "calloutType": "sql",
            "calloutUriRegex": "[a-z0-9][a-z0-9\\-]{0,61}[a-z0-9]?\\.database\\.windows\\.net/?$",
            "outboundAccess": "Allow"
          },
          {
            "calloutType": "external_data",
            "calloutUriRegex": ".*",
            "outboundAccess": "Deny"
          }
        ]
      }
    }
  ]
}
Örnek: Azure CLI kullanarak belirtme çizgisi ilkelerini yapılandırma
Azure CLI'yi kullanarak anons ilkelerini de yapılandırabilirsiniz. Aşağıdaki komut bir küme için açıklama politikalarını ayarlar:
Aşağıdaki örnekte <ResourceGroupName> ve <ClusterName> değerlerini kendi değerlerinizle değiştirin.
az resource update --resource-group <ResourceGroupName> \
  --name <ClusterName> \
  --resource-type Microsoft.Kusto/clusters \
  --set properties.calloutPolicies='[
  {
    "calloutType": "sql",
    "calloutUriRegex": "sqlname\\.database\\.azure\\.com/?$",
    "outboundAccess": "Allow"
  }
]'
Kısıtlanmış dışa yönelik erişimi ve politikaları doğrulayın
Kısıtlı giden erişimi etkinleştirdikten veya çağrı politikalarını yapılandırdıktan sonra, Azure Veri Gezgini web kullanıcı arabiriminde aşağıdaki yönetim komutunu çalıştırarak yapılandırmayı doğrulayabilirsiniz.
.show cluster policy callout
Bu komut geçerli çağrı politikalarını ve izin verilen FQDN'leri görüntüler.
Not
Bir kümenin iç depolama katmanıyla iletişim kurması için ayarlanan varsayılan ilkeler vardır ve bu da veri sızdırma riskini ortaya çıkarmaz.
Sınırlamalar
Kısıtlı giden erişim güçlü güvenlik sunarken bazı sınırlamaların farkında olmak önemlidir:
- FQDN tabanlı izin listeleri webapi çağrılarını desteklemez.
- FQDN tabanlı izin verilenler listelerini veya çağrı politikalarını yapılandırabilirsiniz, ancak ikisini birden yapılandıramazsınız. Her iki yapılandırma girişimi de yapılandırma hatasıyla sonuçlanır.
- Kümeler, depolama katmanıyla iç iletişim için bir dizi varsayılan ilkeye sahiptir. Bu ilkeler değiştirilemez ve veri sızdırma riski oluşturmaz.
- Azure portalı üzerinden doğrudan sınırlı dış erişim ile ilgili çağrı politikalarını yapılandıramazsınız.