Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Azure DevOps Hizmetleri | Azure DevOps Server | Azure DevOps Server 2022
Nesne, proje veya koleksiyon düzeyinde Azure Boards görevlere erişim vermek veya bu görevlere erişimi kısıtlamak için bu makaleyi kullanın. Göreviniz için gereksinimleri ve yönergeleri bulmak için bir izin kapsamı seçin.
Rutin iş izleme erişimi için projenin Katkıda Bulunanlar grubuna kullanıcı ekleyin. Yerleşik gruplara atanan izinleri gözden geçirmek için bkz. Azure Boards için varsayılan izinler ve erişim düzeyleri. Özelliklere veya nesnelere erişim yerine alanları veya durum geçişlerini kısıtlamak için özel bir kural kullanın.
Önkoşullar
| Kategori | Gereksinimler |
|---|---|
| İzinler | Proje Yöneticileri grubunun üyesi veya bu makalede açıklandığı gibi iş izleme alanını yönetme izni. |
| Kategori | Gereksinimler |
|---|---|
| İzinler | Proje Koleksiyonu Yöneticileri grubunun üyesi veya koleksiyon işlemini düzenlemek için açık izinlere sahip. |
İzin kapsamını seçin
Görevinizin kapsamını, gereksinimlerini ve yönergelerini bulmak için bu tabloyu kullanın.
| Task | Scope | Gereksinimler | Yönergeler |
|---|---|---|---|
| Ekip ayarlarını ve kaynaklarını yapılandırma | Ekip yöneticisi | Ekip yöneticisi veya Project Yöneticilerinin üyesi | Ekip yöneticisi ekleme |
| Bir alan veya yineleme yolu altındaki iş öğelerini ya da alt düğümleri yönetin | Nesne | İlgili alan veya yineleme yolu izinleri İzin Ver olarak ayarlandı | Alan ve yineleme yolu izinlerini ayarlama |
| Sorguları veya sorgu klasörlerini yönetme | Nesne | En azından Temel erişim ve geçerli sorgu izinleri | Sorgu ve sorgu klasörü izinlerini ayarlama |
| İş öğesi etiketleri oluşturma | Proje | En azından Temel erişim ve Etiket tanımı oluştur ayarı İzin Ver olarak ayarlanmış | İş öğesi etiketi izinlerini ayarlama |
| Teslim Planını Yönetme | Nesne | Plan oluşturucu, yönetici veya geçerli plan izinleri | Teslim Planı izinlerini ayarlama |
| İş öğelerini taşıma veya kalıcı olarak silme | Proje | İlgili proje düzeyi izni İzin Ver olarak ayarlandı | Taşıma ve kalıcı silme izinlerini ayarlama |
| Test planlarını ve test paketlerini yönetme | Alan yolu ve erişim düzeyi | Uygun Test Planlarına erişim ve uygulanabilir alan yolu izinleri | Test planı ve test paketi izinlerini ayarlama |
| Devralınan işlemleri yönetme | Koleksiyon veya işlem | Project Collection Administrators üyesi veya uygulanabilir işlem izinlerine sahip | Devralınan işlem izinlerini ayarlama |
Toplu bir referans için bkz. Varsayılan izinler için hızlı başvuru. Teste özgü erişim ve varsayılanlar için bkz. El ile test erişimi ve izinler.
Alan ve yineleme yolu izinlerini ayarlama
Alan ve yineleme yolu izinleri, iş öğelerini kimlerin görüntüleyebileceğini veya düzenleyebileceğini ve kimlerin alt düğümleri yönetebileceğini denetler. Geçerli yolda bir kullanıcı veya güvenlik grubu için bu izinleri ayarlayın.
Not
Yol oluşturma veya düzenleme izni, bir takıma yol atama izni vermez. Ekip yollarını yapılandırmak için ekip yöneticisi veya Project Yöneticileri üyesi olun.
Bir alan veya yineleme yolunun izinlerini ayarlamak için:
Project ayarları>Project yapılandırma>Alanları veya Yinelemeler'i seçin.
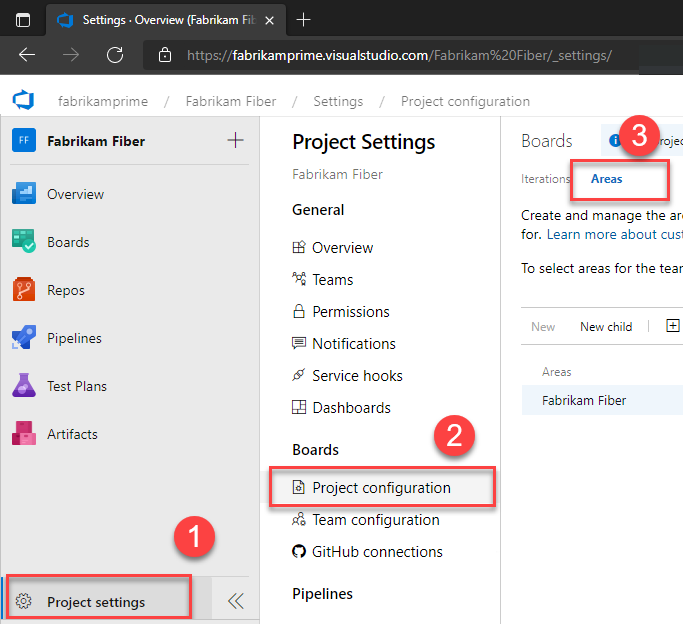
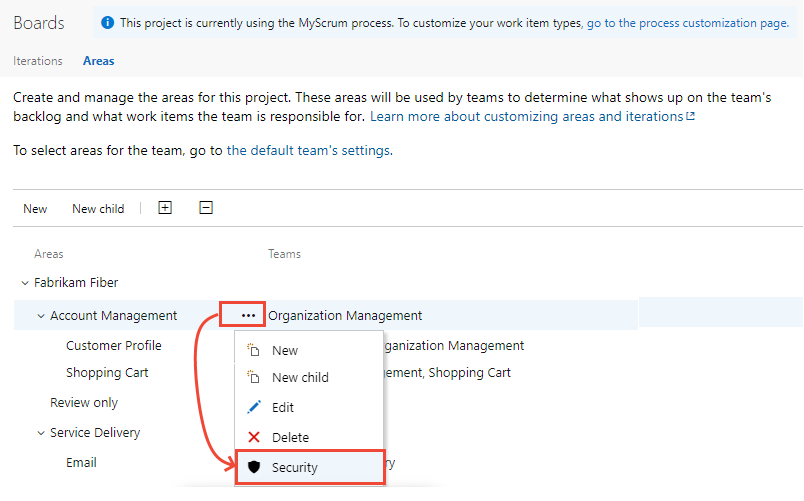
Yönetmek istediğiniz düğüm için Diğer eylemler'i açın ve güvenlik'i seçin.
Kullanıcı veya grubu seçin. Kimlik eklemek için arama kutusuna adını girin.
Görev için gereken izinleri İzin Ver veya Reddet olarak ayarlayın. Örneğin, iş öğelerine erişimi denetlemek için Bu düğümdeki iş öğelerini görüntüle ve Bu düğümdeki iş öğelerini düzenle'yi veya yol oluşturma yetkisi vermek için Alt düğümler oluştur'u kullanın.
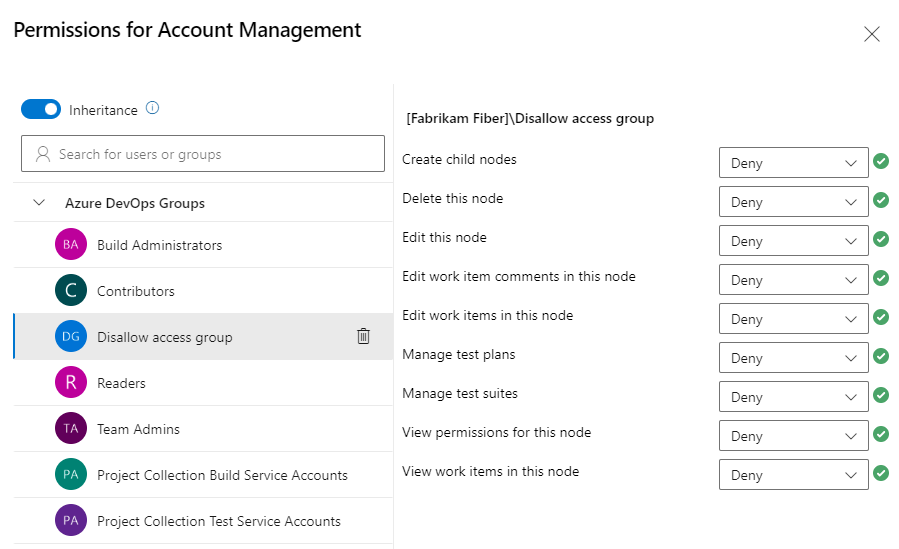
Açık ve devralınan izin durumları hakkında bilgi için bkz. İzinler, erişim ve güvenlik grupları hakkında.
(İsteğe bağlı) Üst düğümden izin değişikliklerini devralmayı durdurmak için Devralmayı kapatın.
Diyaloğu kapatın. Güvenlik'i yeniden açın, kullanıcı veya grubu seçin ve istenen izin durumlarının göründüğünü onaylayın.

Bir alan veya yineleme yolunun izinlerini ayarlamak için:
Project ayarları>Project yapılandırma>Alanları veya Yinelemeler'i seçin.
Yönetmek istediğiniz düğüm için Diğer eylemler'i açın ve güvenlik'i seçin.
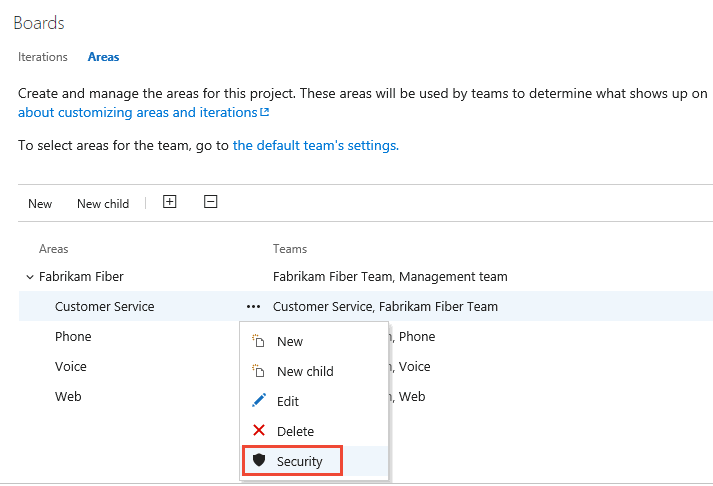
Kullanıcı veya grubu seçin. Kimlik eklemek için arama kutusuna adını girin.
Görev için gereken izinleri İzin Ver veya Reddet olarak ayarlayın.
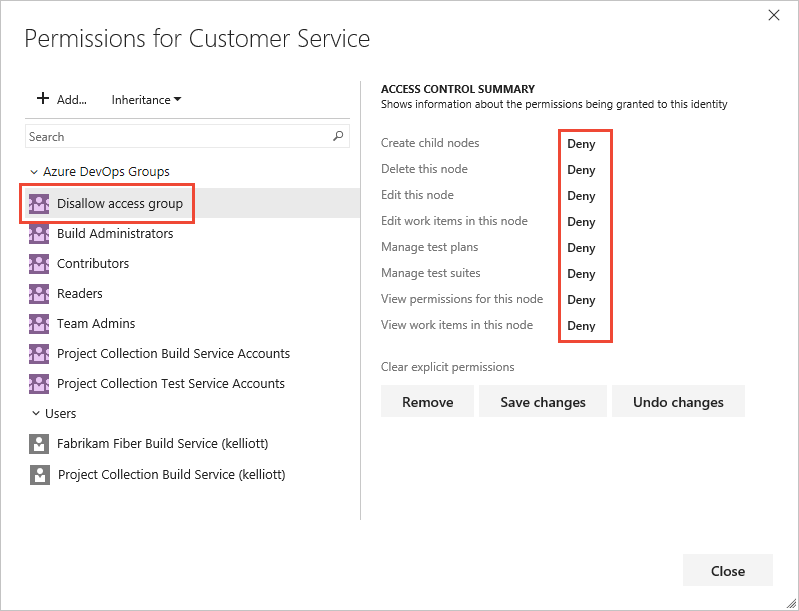
Açık ve devralınan izin durumları hakkında bilgi için bkz. İzinler, erişim ve güvenlik grupları hakkında.
(İsteğe bağlı) Üst düğümden izin değişikliklerini devralmayı durdurmak için Devralmayı kapatın.
Diyaloğu kapatın. Güvenlik'i yeniden açın, kullanıcı veya grubu seçin ve istenen izin durumlarının göründüğünü onaylayın.
Alan veya durum kısıtlamaları için özel kural kullanma
Özel kurallar özelliklere veya nesnelere erişim vermez veya erişimi reddetmez. Belirli kullanıcılar veya gruplar için iş öğesi oluşturma, alan davranışı veya durum geçişlerini denetlemek için bunları kullanın.
Özel kurallar Alan Yolu veya Yineleme Yolu ayarlayamaz veya temizleyemez. Desteklenen koşullar, eylemler ve kısıtlamalar için bkz. Kurallar ve kural değerlendirmesi veÖrnek özel kural senaryoları.
Üst durum otomasyonu, ekip iş listesi için ayrı bir özelliktir. Daha fazla bilgi için bkz . İş öğesi durum geçişlerini otomatikleştirme.
Sorgu ve sorgu klasörü izinlerini ayarlama
Paylaşılan sorgu oluşturmak veya düzenlemek için, paylaşılan sorgu klasörü için en az Temel erişim ve Katkıda Bulunma'nın İzin Ver olarak ayarlanması gerekir. Bir sorgu veya klasördeki izinleri değiştirmek için , İzinleri Yönet'in bu klasör için İzin Ver olarak ayarlanması gerekir.
Sorgularda ve sorgu klasörlerinde izinleri ayarlama makalesindeki adımları izleyin. Değişikliği kaydettikten sonra klasörün Güvenlik iletişim kutusunu yeniden açın ve izinleri doğrulamak için kullanıcı veya grubu seçin.
İş öğesi etiketi izinlerini ayarlama
Etiket oluşturmak için en azından Temel erişime ve proje düzeyinde Etiket tanımı oluşturma izninin İzin Ver olarak ayarlanması gerekir. Katkıda Bulunanlar grubu varsayılan olarak bu izne sahiptir. Bu iznin reddedilmesi kullanıcıların etiket tanımları oluşturmasını engeller, ancak düzenleyebilecekleri iş öğelerine mevcut etiketleri atamalarını engellemez.
- Proje düzeyi izinlerini değiştirme bölümünde açıklandığı gibi proje izin sayfasını açın.
- Kullanıcı veya grubu seçin.
- Etiket tanımı oluştur'uİzin Ver veya Reddet olarak ayarlayın.
- Kullanıcı veya grubu yeniden seçin ve hedeflenen izin durumunun göründüğünü onaylayın.
Teslim Planı izinlerini ayarlama
Teslim Planları, proje içindeki güvenli nesnelerdir. Plan oluşturucuları ve Project Yöneticileri veya Project Koleksiyonu Yöneticileri plan izinlerini düzenleyebilir, silebilir ve yönetebilir. Diğer kullanıcıların planın Güvenlik iletişim kutusu aracılığıyla açık izinlere sahip olması gerekir. Paydaş erişimi olan kullanıcılar planları görüntüleyebilir ancak ekleyemez veya düzenleyemez.
Boards> Teslim Planlarını Açın.
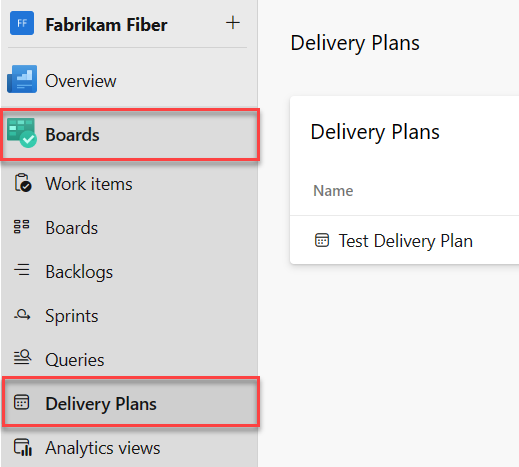
Plan için Diğer eylemler'i açın
 ve güvenlik'i seçin.
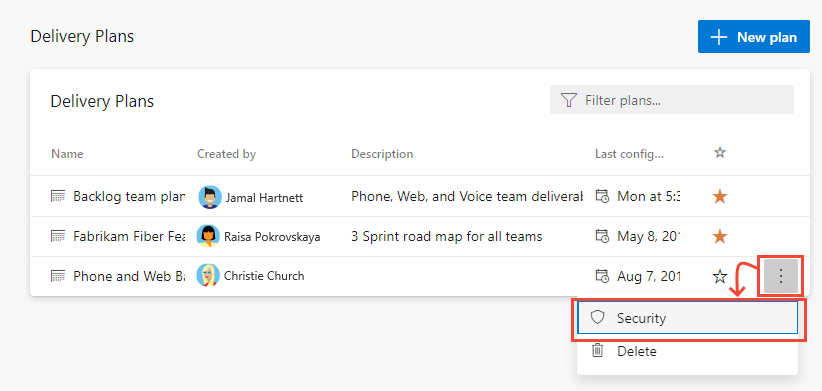
Erişimini değiştirmek istediğiniz kullanıcıyı veya grubu ekleyin veya seçin.
Görünüm, Düzenle, Sil veya Yönet'iİzin Ver veya Reddet olarak ayarlayın. Yönet , kullanıcının plan izinlerini değiştirip değiştiremeyeceğini denetler.
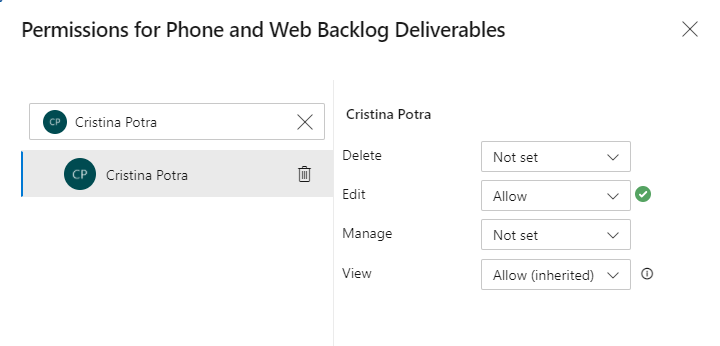
Diyaloğu kapatın. Güvenlik'i yeniden açın, kullanıcı veya grubu seçin ve istenen izin durumlarının göründüğünü onaylayın.
Taşıma ve kalıcı silme izinlerini ayarlama
Varsayılan olarak, Katkıda Bulunanlar ve Project Yöneticileri üyeleri iş öğesi türlerini değiştirebilir ve silinen iş öğelerini Geri Dönüşüm Kutusu'na taşıyabilir. Diğer işlemlerin ek gereksinimleri vardır:
- İş öğelerini silmek ve geri yüklemek için en azından Temel erişim ve İş öğelerini silme ve geri yüklemeseçeneğinin İzin Ver olarak ayarlanması gerekir.
- İş öğelerini başka bir project taşımak için, Project Yöneticilerinin üyesi olun veya İş öğelerini bu project dışına taşı seçeneğini İzin Ver olarak ayarlayın. Bu izin Varsayılan olarak Katkıda Bulunanlara verilmez ve bu özellik Paydaş erişimi olan kullanıcılar tarafından kullanılamaz.
- İş öğelerini kalıcı olarak silmek için İş öğelerini kalıcı olarak silseçeneğinin İzin Ver olarak ayarlanmasını sağlayın. Bu izin varsayılan olarak Project Yöneticilerine verilir.
Proje düzeyi izinlerini değiştirme bölümünde açıklandığı gibi proje izin sayfasını açın.
Kullanıcı veya grubu seçin.
İş öğelerini bu projenin dışına taşı veya İş öğelerini kalıcı olarak sil seçeneğini İzin Ver veya Reddet olarak ayarlayın.
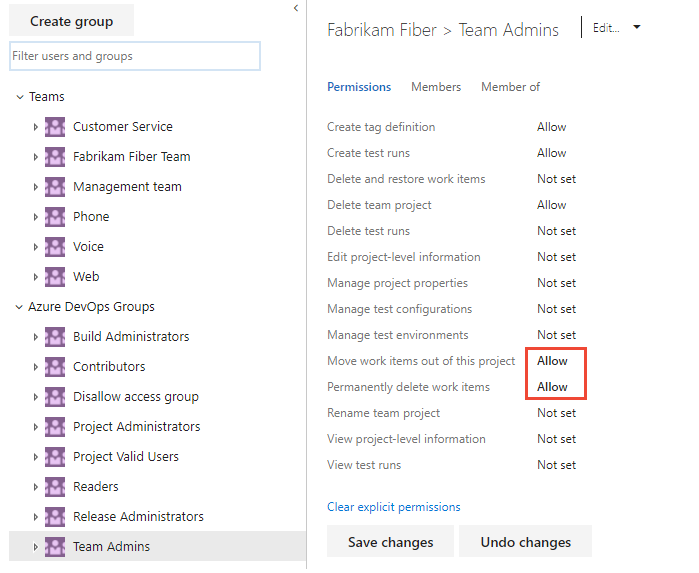
Kullanıcı veya grubu yeniden seçin ve hedeflenen izin durumunun göründüğünü onaylayın.

Not
Azure DevOps Server'da iş öğelerinin taşınması için Devralma süreç modeli ve devre dışı bırakılmış bir veri ambarı da gereklidir. Tam gereksinimler için bkz. İş öğelerini taşıma ve iş öğesi türünü değiştirme.
Bu işlemleri gerçekleştirme yönergeleri için bkz. İş öğelerini taşıma ve iş öğesi türünü değiştirme ve İş öğelerini kaldırma, silme veya geri yükleme.
Test planı ve test paketi izinlerini ayarlama
Tüm Azure Test Plans özelliklerini kullanmak için Temel + Test Planları erişimine veya uygun bir Visual Studio Enterprise, Visual Studio Test Professional veya MSDN Platformları aboneliğine sahip olun. Test yapıtları ayrıca proje düzeyi ve alan yolu izinleri gerektirir. Tam gereksinimler için bkz. El ile test erişimi ve izinleri.
İlgili alan yolu için Güvenlik iletişim kutusunu açın.
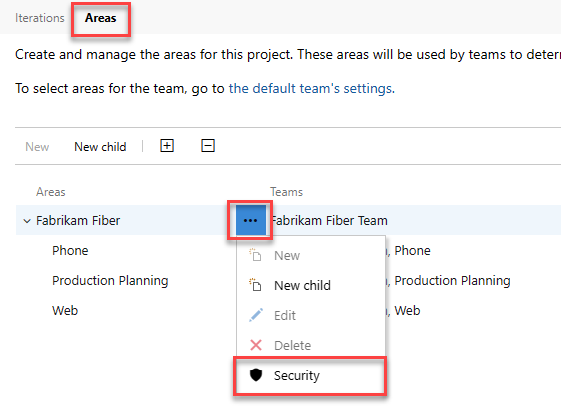
Kullanıcı veya grubu seçin.
Test planlarını yönet ve Test paketlerini yönet'iİzin Ver olarak ayarlayın.
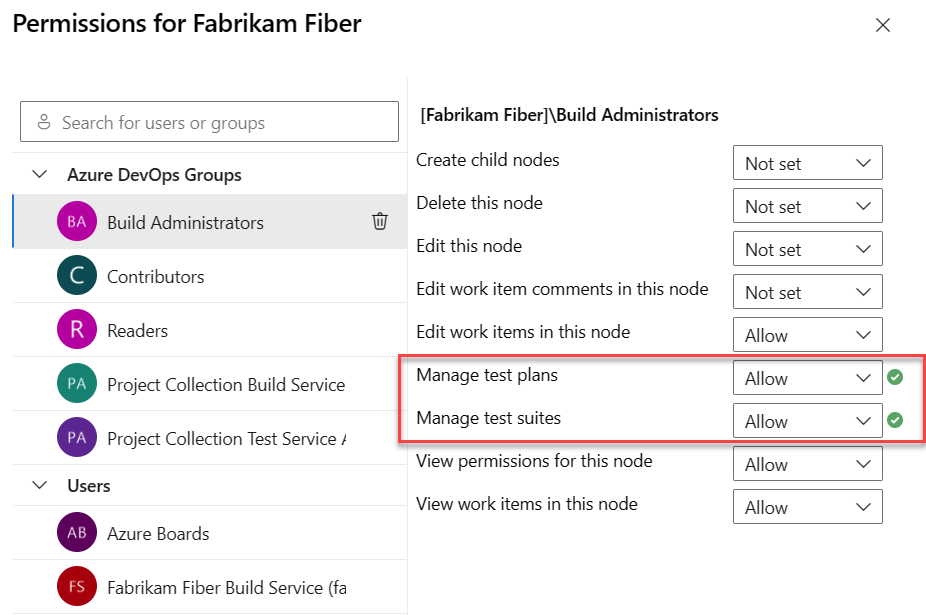
Diyaloğu kapatın. Güvenlik'i yeniden açın, kullanıcı veya grubu seçin ve her iki iznin de İzin Ver olarak ayarlandığını onaylayın.
Temel erişimi olan kullanıcılar testleri yürütebilir, ancak test planları ve paketleri oluşturamaz veya yönetemez. Gerekli izinlerle yalnızca yalnız bırakılmış test çalışmalarını kalıcı olarak silebilirler.
Silinen test planları ve test paketleri 14 gün boyunca kurtarılabilir durumda kalır. Kurtarma adımları ve sınırlamaları için bkz. Test yapıtlarını silme.
Silinen test yapıtları Azure DevOps Server geri yüklenemez. Ayrıntılar için bkz. Test yapıtlarını silme.
Devralınan işlem izinlerini ayarlama
Varsayılan olarak, devralınan işlemleri yalnızca Project Koleksiyon Yöneticileri oluşturabilir, düzenleyebilir ve silebilir. Bu yöneticiler koleksiyon düzeyinde İşlem oluşturma, İşlemi silme veya düzenleme iznini atayabilir. Daha fazla bilgi için bkz. Koleksiyon düzeyi izinlerini değiştirme.
Bir kullanıcının veya grubun belirli bir devralınan işlemi özelleştirmesine izin vermek için:
Not
Project-Scoped Kullanıcılar grubuna eklenen kullanıcılar, Kuruluş için Belirli projelerde kullanıcı görünürlüğünü ve işbirliğini sınırla önizleme özelliği etkinleştirildiyse işlem ayarlarına erişemez. Güvenlikle ilgili önemli uyarılar da dahil olmak üzere daha fazla bilgi için Kuruluşunuzu yönetmek, kullanıcı görünürlüğünü sınırlamak konusuna bakın.
Kuruluş ayarları>İşlem'i açın.
Devralınan işlem için Diğer eylemler'i açın ve güvenlik'i seçin. İşlem ayarlarını açma hakkında daha fazla bilgi için bkz. Devralınan bir işlemi kullanarak projeyi özelleştirme.
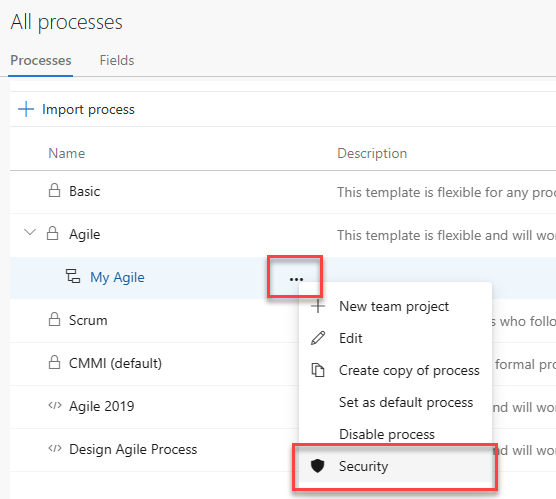
Kullanıcı veya grubu arayın ve seçin.
Düzenleme işleminiİzin Ver olarak ayarlayın. Diğer işlem izinlerini yalnızca kimliğin bu özelliklere ihtiyacı olduğunda ayarlayın.
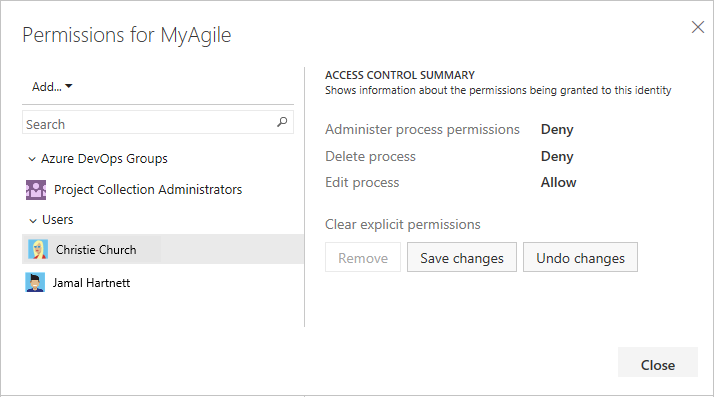
Diyaloğu kapatın. Güvenlik'i yeniden açın, kullanıcı veya grubu seçin ve Düzenleme işlemininİzin Ver olarak ayarlandığını onaylayın.
İzin değişikliklerini giderme
- Bir Güvenlik seçeneği veya izin denetimi kullanılamıyorsa, söz konusu nesne veya kapsam için güvenliği yönetme izniniz olduğunu onaylayın.
- İzin Ver olarak ayarlandıktan sonra bir eylem engellenmiş olarak kalırsa kullanıcının erişim düzeyini denetleyin ve etkin izinlerini izleyin. Başka bir gruptan devralınan açık bir Deny, işlemi engelleyebilir.
- Yakın zamanda değiştirilen bir izin yansıtılmıyorsa, kullanıcının izinlerini yenileyin veya yeniden değerlendirin.
Tanılama adımları için bkz . Erişim ve izin sorunlarını giderme.