Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
MySQL için Azure Veritabanı için müşteri tarafından yönetilen anahtarlarla veri şifrelemeyi kullanarak bekleyen veri koruma için kendi anahtarınızı (BYOK) getirerek anahtarları ve verileri yönetmeye yönelik görev ayrımını uygulayabilirsiniz. Müşteri tarafından yönetilen anahtarları (CMK) kullandığınızda şunları denetleyebilirsiniz:
- Anahtar oluşturma, yükleme, rotasyon ve silme dahil olmak üzere anahtar yaşam döngüsü yönetimi
- Anahtar kullanım izinleri
- Anahtarlarda denetim işlemleri
Müşteri tarafından yönetilen anahtarların (CMK) avantajları
MySQL için Azure Veritabanı için müşteri tarafından yönetilen anahtarlarla veri şifreleme aşağıdaki avantajları sağlar:
- Anahtarı kaldırıp veritabanına erişilemez hale getirerek veri erişimini tam olarak denetlersiniz.
- Şirket ilkeleriyle uyum sağlamak için anahtarın döndürülmesi de dahil olmak üzere, anahtar yaşam döngüsü üzerinde tam denetime sahipsiniz.
- Azure Key Vault veya Yönetilen HSM'de anahtarları merkezi olarak yönetebilir ve düzenleyebilirsiniz.
- Güvenlik görevlileri, DBA ve sistem yöneticileri arasındaki görev ayrımını uygulayabilirsiniz.
Müşteri tarafından yönetilen anahtarla veri şifreleme nasıl çalışır?
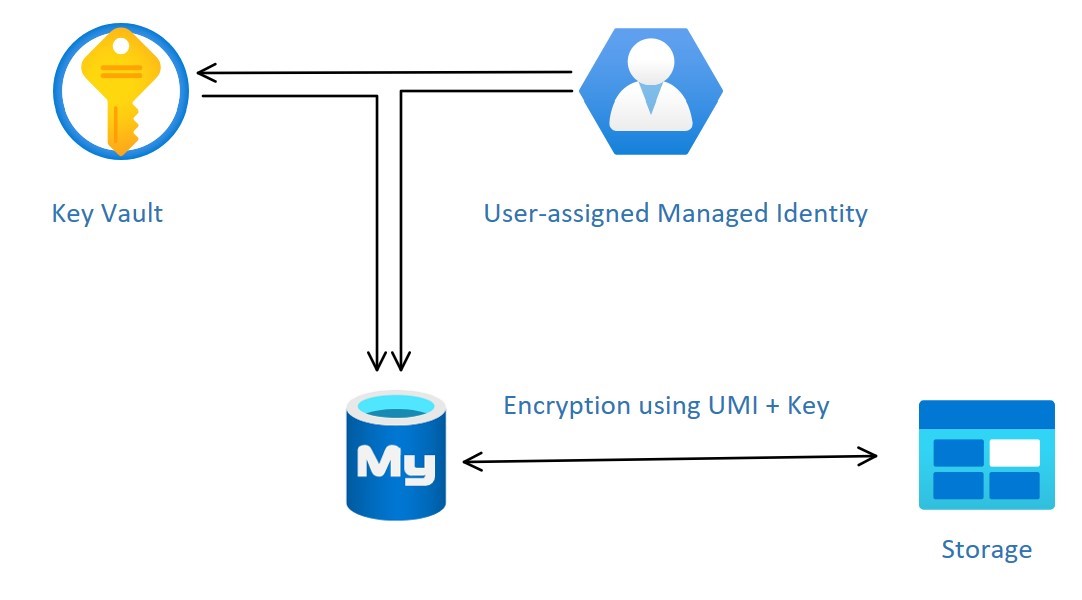
Microsoft Entra Id'deki yönetilen kimlikler, hizmetlerde istemcilerin kimliğini doğrulamak için daha güvenli bir yol sağlar. CMK şifrelemesi, CMK'yi depolayacak Azure Key Vault'a bağlanmak için MySQL için Azure Veritabanı sunucusunun yönetilen kimliğini kullanır. MySQL için Azure Veritabanı şu anda Key Vault erişimi için yalnızca kullanıcı tarafından atanan yönetilen kimliği (UAMI) desteklemektedir. Daha fazla bilgi için bkz . Azure'da yönetilen kimlik türleri .
CMK'yi bir MySQL için Azure Veritabanı yapılandırmak için UAMI'yi sunucuya bağlayın ve kullanılacak Azure Key Vault ve anahtarı belirtin.
UAMI'nin anahtar kasasına şu şekilde erişmesi gerekir:
- Get: Anahtar kasasındaki anahtarın açık kısmını ve özelliklerini almak için.
- Liste: Key Vault depolanan anahtarın sürümlerini listelemek için.
- Anahtar Şifreleme Anahtarı: DEK'yi şifrelemek için. Şifrelenmiş DEK, MySQL için Azure Veritabanı esnek sunucu örneğinde depolanır.
- Anahtar çözme: DEK’nin şifresini çözmek için. MySQL için Azure Veritabanı, verileri şifrelemek veya şifrelerini çözmek için şifresi çözülmüş DEK'e ihtiyaç duyar.
Azure RBAC etkinleştirildiyse, bireysel erişim yerine UAMI'ye roller atayın.
-
Key Vault Crypto Service Encryption User veya şu izinlere sahip rol:
- Microsoft.KeyVault/vaults/keys/wrap/action
- Microsoft.KeyVault/vaults/keys/unwrap/action
- Microsoft.KeyVault/vaults/keys/read olarak "Anahtar Kasası Kripto Hizmet Şifreleme Kullanıcısı"
- Yönetilen HSM için Yönetilen HSM Kripto Hizmeti Şifreleme Kullanıcısı rolünü atayın
CMK'lerle sunucu düzeyinde veri şifrelemesi ayarlayın. Belirli bir sunucu için, hizmetin veri şifreleme anahtarını (DEK) şifrelemek için anahtar şifreleme anahtarı (KEK) adlı bir CMK kullanın. KEK, müşteriye ait ve müşteri tarafından yönetilen bir Azure Key Vault örneğinde depolanan asimetrik bir anahtardır. Key Vault, isteğe bağlı olarak FIPS 140 doğrulanmış donanım güvenlik modülleri (HSM) tarafından desteklenen RSA şifreleme anahtarları için yüksek oranda kullanılabilir ve ölçeklenebilir güvenli depolama alanıdır. Key Vault, depolanan bir anahtara doğrudan erişime izin vermez, bunun yerine yetkili varlıkların anahtarını kullanarak şifreleme ve şifre çözme hizmetleri sağlar. Anahtar kasası anahtarı oluşturabilir veya anahtarı kurum içi bir HSM cihazından anahtar kasasına aktarabilir.
Esnek bir sunucuyu anahtar kasasında depolanan bir CMK kullanacak şekilde yapılandırdığınızda, sunucu şifreleme için DEK'yi anahtar kasasına gönderir. Key Vault, kullanıcı veritabanında depolanan şifrelenmiş DEK'yi döndürür. Benzer şekilde, esnek sunucu gerektiğinde şifre çözme için korumalı DEK'yi anahtar kasasına gönderir.
Siz günlüğü etkinleştirdikten sonra denetçiler Azure İzleyici kullanarak Key Vault denetim olay günlüklerini gözden geçirebilir. Key Vault denetim olaylarının günlüğe kaydedilmesini etkinleştirmek için bkz: Key Vault İçgörüleri ile anahtar kasası hizmetinizi izleme.
Note
İzin değişikliklerinin anahtar kasasını etkilemesi 10 dakika kadar sürebilir.
MySQL için Azure Veritabanı için veri şifrelemesini yapılandırma gereksinimleri
Key Vault veya Yönetilen HSM'yi yapılandırmaya çalışmadan önce aşağıdaki gereksinimleri karşıladığınızdan emin olun.
- Key Vault ve MySQL için Azure Veritabanı esnek sunucu örneği aynı Microsoft Entra kiracısına ait olmalıdır. Kiracılar arası Key Vault ve esnek sunucu etkileşimlerinin desteklenmesi gerekir. Yapılandırmayı gerçekleştirdikten sonra Key Vault kaynakları taşırsanız veri şifrelemesini yeniden yapılandırmanız gerekir.
- Key Vault ve MySQL için Azure Veritabanı esnek sunucu örneği aynı bölgede bulunmalıdır.
- Anahtar kasasında Geçici Silme özelliğini etkinleştirin.
- Temizleme Koruması'nı etkinleştirin.
- Bekletme süresini 90 gün olarak ayarlayın.
- Kurtarma ve temizleme eylemlerinin bir Key Vault erişim ilkesinde kendi izinleri vardır.
- Geçici silme özelliği varsayılan olarak kapalıdır.
CMK'yi yapılandırmaya çalışmadan önce aşağıdaki gereksinimleri karşıladığınızdan emin olun.
- DEK'yi şifrelemek için müşteri tarafından yönetilen anahtar yalnızca asimetrik olabilir: RSA\RSA-HSM (Premium SKU'ya sahip kasalarda) 2048, 3072 veya 4096.
- Anahtar etkinleştirme tarihi (ayarlandıysa) geçmişe ait bir tarih ve saat olmalıdır. Son kullanma tarihi ayarlanmadı.
- Anahtar Etkin durumda olmalıdır.
- Anahtarın, saklama süresi 90 gün olarak ayarlanmış geçici silme özelliğine sahip olması gerekir. Bu ayar, gerekli anahtar özniteliğini
recoveryLevelörtük olarak olarakRecoverableayarlar. - Anahtarın temizleme koruması etkinleştirilmiş olmalıdır.
-
Mevcut bir anahtarı anahtar kasasına aktarıyorsanız, bunu desteklenen dosya biçimlerinde (
.pfx,.byok,.backup) sağladığınızdan emin olun.
Note
Veri şifrelemeyi yapılandırma hakkında ayrıntılı, adım adım yönergeler için bkz. Azure portalıyla MySQL için Azure Veritabanı için veri şifrelemesi veya MySQL için Azure Veritabanı - Azure CLI ile Esnek Sunucu için veri şifreleme.
Veri şifrelemesini yapılandırma önerileri
Key Vault veya Yönetilen HSM'yi müşteri tarafından yönetilen bir anahtarla veri şifrelemesi kullanacak şekilde yapılandırırken aşağıdaki önerileri göz önünde bulundurun:
- Bu kritik kaynağı kimlerin silebileceğini denetlemek ve yanlışlıkla veya yetkisiz silmeyi önlemek için Key Vault'ta bir kaynak kilidi ayarlayın.
- Tüm şifreleme anahtarlarında denetimi ve raporlamayı etkinleştirin. Key Vault, diğer güvenlik bilgilerine ve olay yönetimi araçlarına kolayca eklenen günlükler sağlar.
- Müşteri tarafından yönetilen anahtarın bir kopyasını güvenli bir yerde tutun veya emanet hizmetine emanet edin.
- Anahtarı Key Vault oluşturuyorsa anahtarı ilk kez kullanmadan önce bir anahtar yedeklemesi oluşturun. Yedeklemeyi yalnızca Key Vault'a geri yükleyebilirsiniz. Yedekleme komutu hakkında daha fazla bilgi için bkz . Backup-AzKeyVaultKey.
Note
Kullandığınız anahtar kasası veritabanı sunucusuyla aynı bölgeden olmalıdır.
Müşteri tarafından yönetilen anahtara erişilememe durumu
Key Vault bir CMK ile veri şifrelemeyi yapılandırdığınızda, sunucunun çevrimiçi kalmak için bu anahtara sürekli erişime ihtiyacı vardır. Esnek sunucu Key Vault'ta müşteri tarafından yönetilen anahtara erişimi kaybederse, sunucu 10 dakika içinde tüm bağlantıları reddetmeye başlar. Esnek sunucu karşılık gelen bir hata iletisi gönderir ve sunucu durumunu Erişilemez olarak değiştirir. Sunucu çeşitli nedenlerle bu duruma ulaşabilir.
Anahtar kasasını silerseniz, MySQL için Azure Veritabanı Esnek Sunucu örneği anahtara erişemez ve Inaccessible durumuna geçer. Sunucu örneğini Availableoluşturmak için:
- Anahtar kasasını kurtarın.
- Veri şifrelemesini yeniden doğrulama.
Anahtarı anahtar kasasından silerseniz, MySQL için Azure Veritabanı esnek sunucu örneği anahtara erişemez ve Inaccessible durumuna geçer. Sunucu örneğini Availableoluşturmak için:
- Anahtarı kurtarın.
- Veri şifrelemesini yeniden doğrulama.
Note
Anahtarın süresi dolsa bile, kapalı kalma süresini önlemek için sunucu tasarım gereği erişilebilir kalır.
Key Vault'tan yanlışlıkla anahtar erişiminin iptal edilmesi
Key Vault için yeterli erişim haklarına sahip biri, anahtara esnek sunucu erişimini şu şekilde yanlışlıkla devre dışı bırakabilir:
- Anahtar kasası izinlerini iptal etme, sunucudan anahtar alma, listeleme, anahtar sarma ve açma işlemlerini kaldırma
- Anahtarı silme
- Anahtar kasasını silmek
- Anahtar kasasının güvenlik duvarı kurallarını değiştirme
- Microsoft Entra ID'de müşteri tarafından yönetilen anahtar kullanılan esnek sunucuda şifreleme için kullanılan kullanıcı tarafından yönetilen kimliğin silinmesi
Key Vault'ta müşteri tarafından yönetilen anahtarı izleme
Veritabanı durumunu izlemek ve saydam veri şifreleme koruyucusu erişiminin kaybıyla ilgili uyarıyı etkinleştirmek için aşağıdaki Azure özelliklerini yapılandırın:
- Etkinlik günlüğü: Müşteri tarafından yönetilen Anahtar Kasası'nda Müşteri Anahtarına erişim başarısız olduğunda, girişler etkinlik günlüğüne eklenir. Bu olaylar için uyarılar oluşturursanız erişimi mümkün olan en kısa sürede yeniden devreye alabilirsiniz.
- Eylem grupları: Tercihlerinize göre bildirim ve uyarı göndermek için bu grupları tanımlayın.
Key Vault'ta müşteri tarafından yönetilen bir anahtar ile çoğaltılmış kopya
MySQL için Azure Veritabanı esnek sunucu örneğini, Key Vault’ta depolanan müşteriye ait bir yönetilen anahtarla şifrelediğinizde, sunucunun yeni oluşturulan herhangi bir kopyası da şifrelenir. MySQL için Azure Veritabanı esnek sunucu örneğini, halihazırda bir replikası bulunan müşteri tarafından yönetilen bir anahtarla şifrelemeye çalıştığınızda, yönetilen kimliği ve anahtarı ekleyerek bir veya daha fazla replika yapılandırın. MySQL için Azure Veritabanı esnek sunucu örneğini coğrafi yedekli yedekleme ile yapılandırırsanız, çoğaltma sunucusunu, yönetilen kimlikle ve bu kimliğin erişebildiği, sunucunun coğrafi olarak eşleştirilmiş bölgesinde bulunan anahtarla yapılandırmanız gerekir.
Key Vault'ta müşteri tarafından yönetilen anahtarla geri yükleme
MySQL için Azure Veritabanı esnek bir sunucu örneğini geri yüklerken, geri yükleme sunucusunu şifrelemek için kullanıcı tarafından yönetilen kimliği ve anahtarı seçin. MySQL için Azure Veritabanı esnek sunucu örneği coğrafi yedekli yedekleme ile yapılandırılmışsa, geri yükleme sunucusunu yönetilen kimlikle ve bu kimliğin erişebildiği, sunucunun coğrafi olarak eşleştirilmiş bölgesinde bulunan anahtarla yapılandırmanız gerekir.
Geri yükleme veya okuma amaçlı çoğaltma oluşturma sırasında, kaynak ve geri yüklenen veya çoğaltma sunucularında şu adımları izleyin:
- Kaynak MySQL için Azure Veritabanı esnek sunucu örneğinden geri yükleme veya okuma çoğaltması oluşturma sürecini başlatın.
- Geri yüklenen veya çoğaltma sunucusunda, anahtara UAMI izinlerini doğrulamak için veri şifreleme ayarlarında CMK'yi yeniden doğrulayın.
Note
Geri yükleme gerçekleştirirken kaynak sunucudaki kimlik (UAMI) ve anahtarı kullanmanız gerekmez.