Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Ortamınızdaki Microsoft güvenlik ürünlerine bağlı olarak Uç Nokta gelişmiş özellikleri için aşağıdaki Defender yapılandırabilirsiniz.
Gelişmiş özellikleri etkinleştirme
Microsoft Defender portalında gelişmiş bir özelliği etkinleştirmek veya devre dışı bırakmak için:
Microsoft Defender portalına gidin ve oturum açın.
Gezinti bölmesinde Ayarlar>Uç Noktaları>Gelişmiş özellikler'i seçin.
Yapılandırmak istediğiniz gelişmiş özelliği seçin ve Açık veya Kapalı seçeneğini seçin.
Tercihleri kaydet'i seçin.
Kötü amaçlı olabilecek dosyalardan daha iyi korunmak ve güvenlik araştırmaları sırasında daha iyi içgörü elde etmek için aşağıdaki gelişmiş özellikleri kullanın.
Kapsamı belirlenmiş cihaz gruplarıyla bağıntıyı kısıtlama
Kapsamlı cihaz grubu bağıntı ayarı, yerel SOC işlemlerinin uyarı bağıntılarını yalnızca erişebilecekleri cihaz gruplarıyla sınırlamak istedikleri senaryolar için kullanılabilir. Kapsamlı cihaz grubu bağıntı ayarı açık olduğunda, cihazlar arası grupların uyarılarından oluşan bir olay artık tek bir olay olarak kabul edilmez. Yerel SOC daha sonra ilgili cihaz gruplarından birine erişimi olduğundan olay üzerinde işlem yapabilir.
Global SOC, tek bir olay yerine cihaz grubuna göre birkaç farklı olay görür. Bunu yapmanın faydaları, kuruluş genelinde olay ilişkilendirmesinin faydalarından ağır basmadıkça bu ayarın etkinleştirilmesini önermeyiz.
Not
- Bu ayarın değiştirilmesi yalnızca gelecekteki uyarı bağıntılarını etkiler.
- Cihaz grubu oluşturma, Defender for Endpoint Plan 1 ve Plan 2’de desteklenmektedir.
Blok modunda EDR'yi etkinleştirme
Blok modunda uç nokta algılama ve yanıt (EDR), Microsoft Defender Virüsten Koruma pasif modda çalışırken bile kötü amaçlı yapıtlara karşı koruma sağlar. Blok modunda EDR açık olduğunda, bir cihazda algılanan kötü amaçlı yapıtları veya davranışları engeller. Blok modundaki EDR, ihlal sonrasında algılanan kötü amaçlı yapıtları düzeltmek için arka planda çalışır.
Uyarıları otomatik olarak çözümleme
Tehdit bulunmayan veya algılanan tehditlerin düzeltildiği uyarıları otomatik olarak çözümlemek için uyarıları otomatik olarak çöz ayarını açın. Uyarıların otomatik çözülmesini istemiyorsanız, özelliği manuel olarak kapatın.
Not
- Otomatik çözüm eyleminin sonucu, cihazda bulunan etkin uyarıları temel alan Cihaz risk düzeyi hesaplamasını etkileyebilir.
- Bir güvenlik operasyonları analisti uyarının durumunu manuel olarak Devam ediyor veya Çözüldü olarak ayarlarsa, otomatik çözümleme yeteneği bu durumu geçersiz kılmaz.
dosyaya izin ver veya engelle ayarlarını yapılandırma
Bu özelliği kullanmak için kuruluşunuzun şu gereksinimleri karşılaması gerekir:
- Microsoft Defender Virüsten Koruma etkin kötü amaçlı yazılımdan koruma çözümüdür.
- Bulut tabanlı koruma etkinleştirilir.
Bu özellik ağınızdaki zararlı dosyaları engellemenize olanak tanır. Bir dosyayı engellediğinizde, kuruluşunuzdaki cihazlar dosyayı okuyamaz, yazamaz veya çalıştıramaz.
Dosyalara izin ver veya engelle'yi açmak için:
Microsoft Defender portalında Ayarlar>Uç Noktaları>Genel>Gelişmiş özellikler>dosyaya izin ver veya dosyayı engelle'yi seçin.
Açık veya Kapalı ayarını seçin.
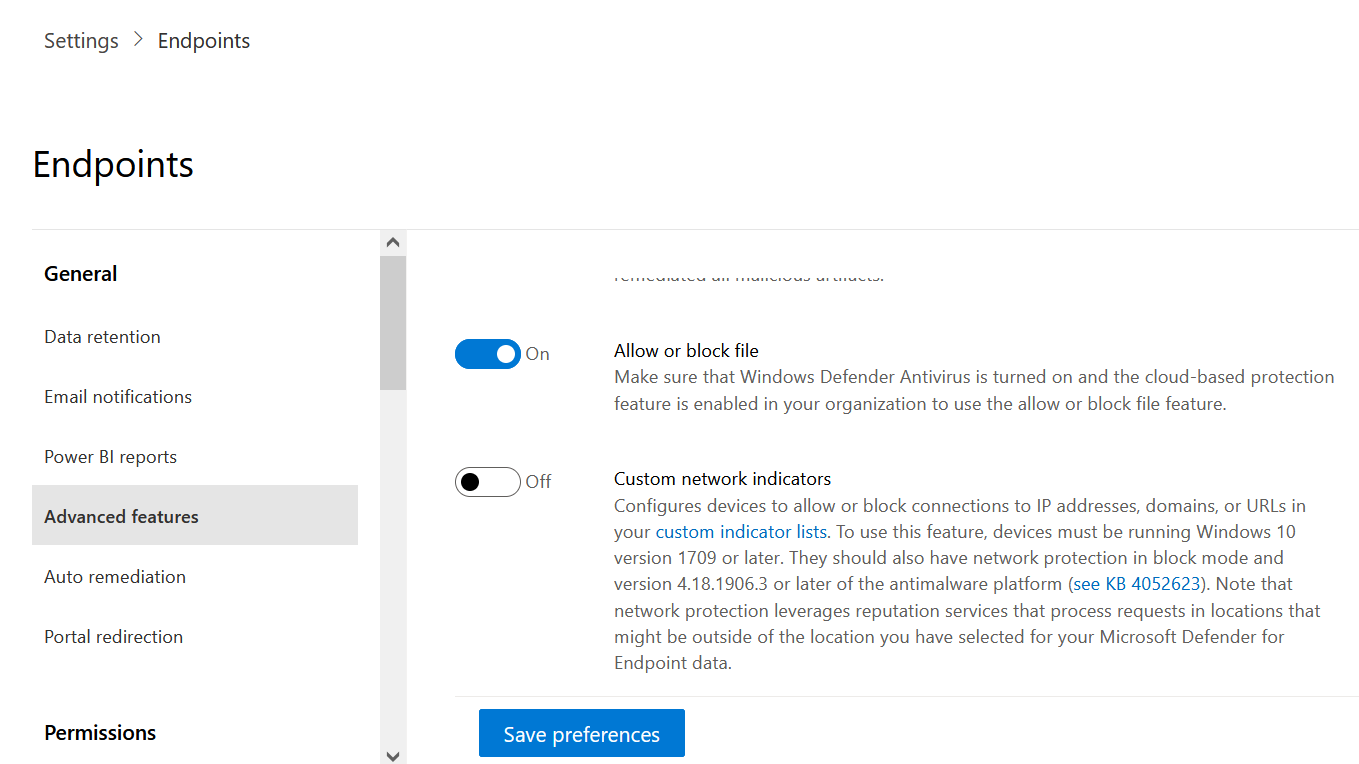
Tercihleri kaydet'i seçin.
Bu özelliği etkinleştirdikten sonra, bir dosyanın profil sayfasındaki Gösterge Ekle sekmesinden dosyaları engelleyebilirsiniz.
Olası yinelenen cihaz kayıtlarını gizleme
Yinelenen cihaz kayıtlarını gizlemek için bu özelliği açın, böylece her cihaz için yalnızca en doğru verileri görebilirsiniz. Yinelemeler birçok nedenden dolayı gerçekleşebilir. Örneğin, cihaz keşfi ağınızı tarayabilir ve zaten ortama dahil edilmiş veya kısa süre önce ortamdan çıkarılmış bir cihaz bulabilir.
Bu özellik, yinelenen kayıtları konak adına ve son görülme zamanına göre eşleştirir. Bunları cihaz envanterinden, Microsoft Defender Güvenlik Açığı Yönetimi sayfalarından ve makine verileri için Genel API'lerden gizler. En doğru kayıt görünür kalır. Yinelemeler genel arama, gelişmiş tehdit avcılığı, uyarılar ve olay sayfalarında görünmeye devam eder.
Bu ayar varsayılan olarak açıktır ve kiracı genelinde geçerlidir. Yinelenen kayıtları göstermek için özelliği el ile kapatın.
Özel ağ göstergelerini yapılandırma
Özel ağ göstergelerini açmak, IP adresleri, alan adları veya URL'ler için göstergeler oluşturmanıza olanak tanır; bu da bunlara özel gösterge listenize göre izin verilip verilmediğini veya engellenip engellenmediğini belirler.
Bu özelliği kullanmak için cihazların Windows 10 sürüm 1709 veya sonraki bir sürümünü veya Windows 11 çalıştırıyor olması gerekir.
Daha fazla bilgi için bkz. Göstergelere genel bakış.
Not
Ağ koruması, Defender for Endpoint verileriniz için seçtiğiniz konumun dışında olabilecek konumlarda talepleri işleyen itibar hizmetlerinden yararlanır.
Kurcalama korumasını etkinleştirme
Siber saldırılar sırasında saldırganlar cihazlarınızda virüsten koruma gibi güvenlik özelliklerini kapatmaya çalışabilir. Bunu verilerinize erişmek, kötü amaçlı yazılım yüklemek veya kimlik ve cihazlarınızdan yararlanmak için yapar. Kurcalama koruması, Microsoft Defender Virüsten Koruma'yı kilitler ve güvenlik ayarlarınızın uygulamalar veya diğer yöntemlerle değiştirilmesini engeller.
Daha fazla bilgi için, kurcalamaya karşı korumanın nasıl yapılandırılacağı da dahil olmak üzere, Kurcalamaya karşı korumaya genel bakış konusuna bakın.
Kullanıcı ayrıntıları görünümünü etkinleştirme
Kullanıcı hesaplarını incelerken, Microsoft Entra ID'de saklanan kullanıcı bilgilerini görebilmeniz için kullanıcı bilgilerini göster özelliğini açın. Detaylar arasında kullanıcının resmi, adı, unvanı ve bölüm bilgileri yer alır. Kullanıcı hesabı bilgilerini aşağıdaki görünümlerde bulabilirsiniz:
- Uyarı kuyruğu
- Cihaz ayrıntıları sayfası
Daha fazla bilgi için bkz . Kullanıcı hesabını araştırma.
Skype Kurumsal tümleştirmeyi yapılandırma
Skype Kurumsal tümleştirmesini etkinleştirmek, kullanıcılarla Skype Kurumsal, e-posta veya telefon kullanarak iletişim kurmanızı sağlar. Skype Kurumsal tümleştirmesi, kullanıcıyla iletişim kurmanız ve riskleri azaltmanız gerektiğinde kullanışlı olabilir.
Not
Bir cihaz ağdan yalıtılırken, outlook ve Skype iletişimlerini etkinleştirmeyi seçebileceğiniz bir açılır pencere vardır ve bu da kullanıcıyla ağ bağlantısı kesilirken iletişim kurmasına olanak tanır. Outlook ve Skype iletişim seçeneği yalnızca cihazlar yalıtım modunda olduğunda geçerlidir.
Microsoft Defender for Cloud Apps tümleştirmesini yapılandırın
Microsoft Defender for Cloud Apps tümleştirmesinin etkinleştirilmesi, bulut uygulaması kullanımına ilişkin daha ayrıntılı görünürlük sağlamak için Microsoft Defender for Endpoint sinyallerini Microsoft Defender for Cloud Apps'e iletir. İletilen veriler, Defender for Cloud Apps verilerinizle aynı konumda depolanır ve işlenir.
Daha fazla bilgi için bkz. Microsoft Defender for Cloud Apps genel bakış.
Web içeriği filtrelemeyi yapılandırma
İstenmeyen içerik içeren web sitelerine erişimi engelleyin ve tüm etki alanlarında web etkinliğini izleyin. Uç Nokta için Microsoft Defender güvenlik temelini dağıtmadan önce ağ korumasının blok modunda olduğundan emin olun. Engellemek istediğiniz web içeriği kategorilerini belirtmek için bir web içeriği filtreleme ilkesi oluşturun.
Birleşik denetim günlüğünü etkinleştirme
Microsoft Purview'da arama, güvenlik ve uyumluluk ekibinizin içgörü elde etmek ve kullanıcı etkinliklerini araştırmak için kritik denetim günlüğü olay verilerini görüntülemesini sağlar. Bir kullanıcı veya yönetici tarafından denetime tabi bir etkinlik gerçekleştirildiğinde, bir denetim kaydı oluşturulur ve kuruluşunuzun Microsoft 365 denetim günlüğüne kaydedilir. Daha fazla bilgi için bkz. Denetim günlüğünde arama yapma.
Cihaz bulmayı etkinleştirme
Ek cihazlar veya karmaşık süreç değişiklikleri olmadan kurumsal ağınıza bağlı yönetilmeyen cihazları bulmanıza yardımcı olur. Eklenen cihazları kullanarak ağınızda yönetilmeyen cihazları bulabilir, güvenlik açıklarını ve riskleri değerlendirebilirsiniz. Daha fazla bilgi için bkz . Cihaz bulma.
Not
Yönetilmeyen cihazları cihaz envanter listesinden dışlamak için istediğiniz zaman filtre uygulayabilirsiniz. Yönetilmeyen cihazları filtrelemek için API sorgularında ekleme durumu sütununu da kullanabilirsiniz.
Karantinaya alınan dosyaları indirme
Karantinadaki dosyaları, karantinadan doğrudan indirilebilsin diye, güvenli ve uyumlu bir konumda yedekleyin. Dosyayı indir düğmesi her zaman dosya sayfasında kullanılabilir. Karantinaya alınan dosyaları indir ayarı varsayılan olarak açıktır. Daha fazla bilgi için, Karantinadaki dosyaları indirme bölümüne bakın.
Defender portalında cihazlar eklenirken varsayılan olarak basitleştirilmiş bağlantıyı kullanın
Bu ayar, desteklenen işletim sistemleri için kolaylaştırılmış bağlantı'yı varsayılan ilk katılım paketi olarak ayarlar. Standart paketi hâlâ kullanabilirsiniz, ancak onu onboarding sayfasından seçmeniz gerekiyor.
Canlı yanıtı etkinleştirme
Uygun izinlere sahip kullanıcıların cihazlarda canlı yanıt oturumu başlatabilmesi için bu özelliği açın.
Canlı yanıt için roller atamak için bkz. Rol oluşturma ve yönetme.
Sunucular için canlı yanıtı etkinleştirme
Uygun izinlere sahip kullanıcıların sunucularda canlı yanıt oturumu başlatabilmesi için bu özelliği açın.
Rol atamaları hakkında daha fazla bilgi için bkz. Rol oluşturma ve yönetme.
Canlı yanıtta imzasız betik yürütülmesine izin ver
Bu özelliği etkinleştirmek, imzalanmamış betikleri canlı yanıt oturumunda çalıştırmanıza olanak tanır.
Otomatik saldırı kesintisi yapılandırma
Otomatik saldırı kesintiye uğratma, saldırganın denetlediği ele geçirilmiş varlıkları yalıtarak saldırıları durdurur. Yanal hareketi erken sınırlar, bu da bir saldırıdan kaynaklanan maliyet ve üretkenlik kaybını azaltır. Güvenlik operasyonları ekipleri araştırmak, sorunları çözmek ve varlıkları yeniden çevrimiçi yapmak için tam denetime sahip olur. Daha fazla bilgi için bkz. Microsoft Defender'da otomatik saldırı kesintisi.
Microsoft Uyumluluk Merkezi ile uç nokta uyarılarını paylaşma
Uç nokta uyarı paylaşımı ayarı, uç nokta güvenlik uyarılarını ve önceliklendirme durumlarını Microsoft Purview portalı gönderir. İç risk yönetimi ilkelerini geliştirmek ve iç riskleri zarar vermeden önce ele almak için bu uyarıları kullanabilirsiniz. İletilen veriler, Office 365 verilerinizle aynı konumda depolanır.
İç risk yönetimi ayarlarında politika göstergelerini ayarladıktan sonra, Defender for Endpoint ilgili kullanıcılar için içeriden risk yönetimi ile uyarıları paylaşır.
Microsoft Intune bağlantısını yapılandırma
Microsoft Intune ile Uç Nokta için Defender’ı tümleştirerek cihaz riskine dayalı koşullu erişimi etkinleştirebilirsiniz. Koşullu Erişim'i yapılandırdığınızda, Endpoint için Defender, ilkelerin uygulanmasına yardımcı olmak için cihaz verilerini Intune ile paylaşır.
Bu entegrasyon Microsoft Intune gerektirir. Intune, Uç Nokta için Microsoft Defender'in parçası olmayan ayrı bir üründür. Tüm aboneliklere dahil değil. Defender for Endpoint, Intune ve Microsoft Entra Koşullu Erişim'i destekleyen lisanslara ihtiyacınız var. Daha fazla bilgi için Microsoft Intune lisanslama ve Koşullu Erişim politikası lisans gereksinimlerine bakınız.
Önemli
Bu tümleştirmeyi hem Intune'da hem de Defender for Endpoint'te etkinleştirmeniz gerekir. Ayrıntılı adımlar için bkz. Uç Nokta için Defender Koşullu Erişimi Yapılandırma.
Bu özellik için şunlar gerekir:
- Intune tarafından yönetilen ve Microsoft Entra’ya katılmış Windows cihazlarına sahip etkin bir Microsoft Intune ortamı.
Kimliği doğrulanmış telemetriyi etkinleştirme
Açın Kimlik doğrulamalı telemetriyi; böylece sahte telemetrinin gösterge panelinize gönderilmesini önleyebilirsiniz.
Önizleme özelliklerini etkinleştir
Uç Nokta için Defender önizleme sürümündeki yeni özellikler hakkında bilgi edinin.
Önizleme deneyimini açarak yaklaşan özellikleri deneyin. Yaklaşan özelliklere erişebilir ve bu özellikler genel kullanıma sunulmadan önce genel deneyimi iyileştirmeye yardımcı olmak için geri bildirim verebilirsiniz.
Önizleme özellikleri zaten açıksa ayarlarınızı ana Defender XDR ayarlarından yönetin.
Daha fazla bilgi için bkz. Microsoft Defender XDR önizleme özellikleri.
Uç Nokta Saldırısı Bildirimlerini Yapılandırma
Uç Nokta Saldırısı Bildirimleri, Microsoft uç nokta verilerinizdeki kritik tehditleri avlamasına olanak sağlar. Tehditler aciliyet ve etki derecelerine göre sıralanır.
E-posta, işbirliği, kimlik, bulut uygulamaları ve uç noktaları kapsayan tehditler de dahil olmak üzere Microsoft Defender XDR genelinde proaktif avcılık için Microsoft Defender Uzmanlar'ı kullanmaya başlayın.