Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Önemli
Bu makaledeki bazı bilgiler önceden yayımlanmış bir ürünle ilgilidir ve ticari olarak piyasaya sürülmeden önce önemli ölçüde değiştirilmiş olabilir. Microsoft, burada sağlanan bilgilerle ilgili olarak açık veya zımni hiçbir garanti vermez.
Uç Nokta için Microsoft Defender’e cihazları birleştirilmiş bir etki alanı veya statik IP aralıkları aracılığıyla sisteme dahil etmek için kolaylaştırılmış cihaz bağlantısını kullanabilirsiniz. Kolaylaştırılmış bağlantı, temel Defender for Endpoint hizmetleri için gerekli ağ hedeflerinin sayısını azaltır. Cihazlar işletim sistemi hizmetleri, güncellemeler ve dağıtım araçları için hâlâ destekleyici uç noktalara ihtiyaç duyabilir. Başlamadan önce, Ön Koşullar'da bileşen ve işletim sistemi gereksinimlerini doğrulayın.
Bu makale, yeni cihazların işe alınması için gereken gereksinimleri ve süreci açıklar. Zaten yerleşik olan cihazları güncellemek için bkz. Cihazları akıcı bağlantıya aktar.
Defender for Endpoint tarafından tanınan basitleştirilmiş etki alanını anlayın
Defender for Endpoint, kolaylaştırılmış bağlantı için aşağıdaki konsolide alan alanlarını kullanır:
-
Ticari ortamlar:
*.endpoint.security.microsoft.com -
ABD Hükümeti Ortamları (Önizleme):
*.endpoint.security.microsoft.us
Geçerli alan adı, aşağıdaki temel Defender for Endpoint hizmetlerine bağlantıları birleştirir:
- Bulut tabanlı koruma
- Kötü amaçlı yazılım örneği gönderme depolama alanı
- Otomatik araştırma ve düzeltme örneği depolama
- Defender for Endpoint komuta ve kontrol
- Defender for Endpoint siber güvenlik ve tanılama verileri
Tam ağ yapılandırma süreci ve güncel hedef listeleri için bkz. Configure network connectivity to Uç Nokta için Microsoft Defender.
Wildcard tabanlı kuralları desteklemeyen ağ cihazları için, bunun yerine Defender for Endpoint'e ayrılmış statik IP aralıklarını yapılandırabilirsiniz. Daha fazla bilgi için bkz. Statik IP aralıklarını kullanarak bağlantıyı yapılandırma.
Not
- Kolaylaştırılmış bağlantı, Defender for Endpoint işlevselliğini veya kullanıcı deneyimini değiştirmez. Yalnızca cihazların hizmete bağlanmak için kullandığı URL'leri veya IP adreslerini değiştirir.
- Standart hizmet URL'lerinin kullanımdan kaldırılması planı yok. Standart bağlantı ile eklenen cihazlar çalışmaya devam ediyor. İleride sunulacak hizmetler için, ticari ortamlar için
*.endpoint.security.microsoft.usveya ABD Hükümeti ortamları için*.endpoint.security.microsoft.comerişimini sürdürün (Önizleme). - Hizmet bağlantıları sertifika sabitleme ve TLS kullanır. Trafik denetimi desteklenmez. Bağlantılar cihaz tarafından başlatılır, kullanıcı tarafından başlatılmaz. Proxy (kullanıcı) kimlik doğrulamasının zorunlu tutması bağlantıyı keser.
Önkoşullar
Kolaylaştırılmış bağlantıyı kullanmadan önce, cihazların aşağıdaki bileşen ve işletim sistemi gereksinimlerini karşıladığını doğrulayın.
Minimum bileşen versiyonları
- Defender for Endpoint sensörü (SENSE):
10.8040.*(Mart 2022) veya sonrası. İlgili Windows güncellemeleri için bu bölümdeki minimum güncelleme tablosuna bakınız. - Microsoft Defender Antivirüs Antimalware istemcisi:
4.18.2211.5(Kasım 2022) veya daha sonra. - Microsoft Defender Antivirüs Motoru:
1.1.19900.2(Kasım 2022) veya daha sonra. - Microsoft Defender Antivirüs güvenlik bilgileri:
1.391.345.0(Haziran 2023) veya sonrası. - macOS ve Linux’ta Defender for Endpoint:
101.24022.*(Mart 2024) veya sonrası.
Desteklenen işletim sistemleri
Aşağıdaki işletim sistemleri kolaylaştırılmış bağlantıyı destekler:
- Windows 11.
- Windows 10, sürüm 1809 (Ekim 2018) veya daha sonra.
- Windows 10, sürümler 1607 (Ağustos 2016) ile 1803 (Nisan 2018). Bu sürümler, sade onboarding paketini destekler ancak ticari ortamlar için Uç Nokta için Microsoft Defender sade bağlantı URL'leri için daha uzun URL listesini gerektirir.
- Windows Server 2019 (Kasım 2018) ve sonrası.
- Windows Server 2016 ve Windows Server 2012 R2, tam güncellendiğinde ve Windows Installer (
.msi) paketi aracılığıyla kurulan Defender for Endpoint modern birleşik çözümünü çalıştırır. - Defender for Endpoint sürümü
101.24022.*(Mart 2024) veya daha sonrasını çalıştıran macOS sürümlerini destekliyor. - Defender for Endpoint sürümünü
101.24022.*(Mart 2024) veya daha sonrasını çalıştıran Linux sürümlerini destekliyor. - Azure Stack HCI OS, sürüm 23H2 (Şubat 2024) veya daha sonra.
Önemli
- Microsoft Monitoring Agent (MMA) kullanan cihazlar sade bağlantıyı desteklemez ve standart bağlantıyı kullanmaya devam etmek zorundadır. Bu cihazlar arasında Windows 7, Windows 8.1, Windows Server 2008 R2 ve MMA ile birlikte, modern birleşik çözüme yükseltilmemiş Windows Server 2012 R2 (Ekim 2013) veya Windows Server 2016 (Ekim 2016) bulunmaktadır.
- Windows Server 2012 R2 ve Windows Server 2016'yı modern birleşik çözüme yükseltin ve sonra sade bağlantı kullanın.
| Windows işletim sistemi | Minimum güncelleme veya gereklilik |
|---|---|
| Windows 11 (Ekim 2021) | KB5011493 (8 Mart 2022) |
| Windows 10, sürüm 1809 (Ekim 2018); Windows Server 2019 (Kasım 2018) | KB5011503 (8 Mart 2022) |
| Windows 10, sürüm 1909 (Kasım 2019) | KB5011485 (8 Mart 2022) |
| Windows 10, sürümler 20H2 (Ekim 2020) ve 21H2 (Kasım 2021) | KB5011487 (8 Mart 2022) |
| Windows 10, sürüm 22H2 (Ekim 2022) | KB5020953 (28 Ekim 2022) |
| Windows 10, sürüm 1803 (Nisan 2018) | Servis sonu |
| Windows 10, sürüm 1709 (Ekim 2017) | Servis sonu |
| Windows Server 2022 (Ağustos 2021) | KB5011497 (8 Mart 2022) |
| Windows Server 2012 R2 (Ekim 2013) ve Windows Server 2016 (Ekim 2016) | Modern birleşik çözüm |
Kolaylaştırılmış bağlantı işlemi
Aşağıdaki illüstrasyon, kolaylaştırılmış bağlantının yapılandırılması ve kullanılması için aşamaları göstermektedir:
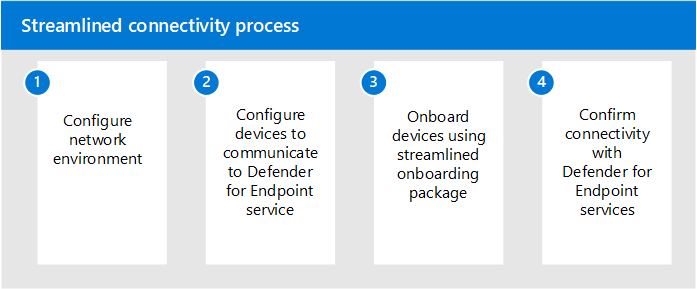
1. aşama. Ağ ortamınızı bulut bağlantısı için yapılandırma
Cihazların ön koşulları karşıladığını doğruladıktan sonra, Ağ bağlantısını Uç Nokta için Microsoft Defender'e dönüştür seçeneğini takip edin. Bulut ortamınız için sade URL listesini kullanın ve işletim sistemi, güncelleme yöntemi, dağıtım yöntemi ve etkinleştirilmiş özellikler için gereken tüm destek uç noktalarını koruyun.
Birleşik alan adı (*.endpoint.security.microsoft.com veya *.endpoint.security.microsoft.us), yalnızca daha önce listelenen çekirdek Defender for Endpoint hizmetleri için standart URL'lerin yerini alır. Güncelleme, sertifika doğrulama, işletim sistemi ve senaryoya özgü bağımlılıklar için kolaylaştırılmış bağlantı URL listesini gözden geçirin. Örneğin, Defender dağıtım aracını kullanan Linux cihazları ayrıca dağıtım aracı indirme uç noktasına da ihtiyaç duyar.
Çekirdek Defender for Endpoint hizmetlerine bağlantıları yapılandırmak için aşağıdaki seçeneklerden birini seçin:
1. Seçenek: Basitleştirilmiş etki alanını kullanarak bağlantıyı yapılandırma
Ortamınızı birleştirilmiş Defender for Endpoint alanına bağlantı sağlayacak şekilde yapılandırın:
- Ticari cihazlar için:
*.endpoint.security.microsoft.com - ABD kamu cihazları için (Önizleme):
*.endpoint.security.microsoft.us
Yapılandırma talimatları için bkz: Uç Nokta için Microsoft Defender’e ağ bağlantısını yapılandırma.
Ticari ortamlar için Uç Nokta için Microsoft Defender sade bağlantı URL'lerinde veya devlet ortamları için Uç Nokta için Microsoft Defender sade bağlantı URL'lerinde listelenen destekleyici hizmetlerle bağlantıyı sürdürmek. İşletim sistemi, özellikler, dağıtım yöntemi ve güncelleme yöntemine bağlı olarak, bu hizmetler sertifika iptal listeleri, Windows Update, SmartScreen, Linux ürün depoları ve senaryoya özel indirme uç noktalarını içerebilir.
2. Seçenek: Statik IP aralıklarını kullanarak bağlantıyı yapılandırma
Ağ cihazlarınız joker tabanlı kuralları desteklemiyorsa, konsolide alan adına alternatif olarak özel statik IP aralıklarını kullanın. Hizmet MicrosoftDefenderForEndpoint etiketi aşağıdaki hizmetleri kapsar:
- Microsoft Etkin Koruma Hizmeti (MAPS)
- Kötü Amaçlı Yazılım Örneği Gönderim Depolama Alanı
- Otomatik inceleme ve düzeltme için örnek depolama
- Defender for Endpoint komuta ve kontrol
Önemli
Statik IP aralıkları kullanıyorsanız, Defender for Endpoint siber ve tanı verileri için de servis etiketine izin vermelisinizOneDsCollector. Hizmet MicrosoftDefenderForEndpoint etiketi bu trafiği içermiyor. SmartScreen, sertifika iptal listeleri, Windows Update ve geçerli destekleyici uç noktalar dahil olmak üzere diğer tüm gerekli hizmetlere erişimi sürdürmek.
IP aralıklarını güncel tutmak için aşağıdaki Azure servis etiketlerini kullanın. En güncel aralıklar için bkz. Azure IP aralıkları.
| Hizmet etiketi adı | Defender for Endpoint hizmetleri dahildir |
|---|---|
MicrosoftDefenderForEndpoint |
Bulut üzerinden sağlanan koruma, kötü amaçlı yazılım örneği gönderimi için depolama, otomatik inceleme ve düzeltme için örnek depolama ve Defender for Endpoint komuta ve denetimi. |
OneDsCollector |
Defender for Endpoint siber ve tanılama verileri. Bu hizmet etiketi altındaki trafik sadece Defender for Endpoint ile sınırlı değildir ve diğer Microsoft hizmetleri için tanı verilerini içerebilir. |
Azure hizmet etiketlerinin en güncel listesi için, önceki tabloda listelenen Defender for Endpoint ile ilgili etiketler de dahil olmak üzere, Azure hizmet etiketleri belgesine bakın.
Önemli
Defender for Endpoint, kuruluşunuz sağlandığında belirlenen coğrafi konuma göre verileri işler ve depolar. Cihaz konumuna bağlı olarak, trafik herhangi bir ilişkili IP bölgesinden akabilir; bu bölge Azure veri merkezi bölgesine karşılık gelir. Daha fazla bilgi için bkz. Veri depolama ve gizlilik.
Aşama 2. Uç Nokta için Defender hizmetine bağlanmak için cihazlarınızı yapılandırma
Cihazları proxy veya diğer bağlantı altyapınızı kullanacak şekilde yapılandırın. İşletim sistemine özgü proxy yapılandırma yöntemleri için bkz. Cihaz proxy ve internet bağlantı ayarlarını yapılandırın.
Aşama 3. Onboarding öncesi istemci bağlantısını doğrulayın
Ekleme işleminden önce bağlantıyı doğrulamak için Uç Nokta için Microsoft Defender Client Analyzer'ı kullanın. Tam prosedür için bkz. İstemci bağlantısını doğrula.
Windows'ta, analizörü klasörden MDEClientAnalyzer aşağıdaki yöntemlerden birini kullanarak çalıştırın:
-
mdeclientanalyzer.cmd -o <path to onboarding cmd file>'i çalıştırın. Analizör, kolaylaştırılmış işe alım betiğinden coğrafi parametreleri okur ve geçerli hedefleri test eder. - Karşılama betiği olmadan belirtilen bölgeyi test etmek için
mdeclientanalyzer.cmd -g EU,mdeclientanalyzer.cmd -g UKveyamdeclientanalyzer.cmd -g USçalıştırın.
Ek bir kontrol olarak, Uç Nokta için Microsoft Defender Client Analyzer önizlemesini kullanarak bir cihazın ön koşulları karşılayıp karşılamadığını test edebilirsiniz.
Not
Entegre olmayan cihazlarda, İstemci Analizcisi varsayılan olarak belirlenen standart URL'yi test eder. Basitleştirilmiş bağlantıyı test etmek için, ekleme betiğiyle US anahtarını veya -g anahtarını EU, UK ya da -o bölge değeriyle kullanın.
4. aşama. Sorunsuz bağlantı için gereken yeni ilk kurulum paketini uygulayın
Gerekli bağlantıları yapılandırıp doğruladıktan sonra, sade bir onboarding paketi indirin:
Microsoft Defender portalındaki Onboarding sayfasındahttps://security.microsoft.com/securitysettings/endpoints/onboarding, cihazların sade bağlantı koşullarını karşıladığını doğrulayın.
Adım 1: Dağıtımı başlatmak için bir işletim sistemi seçin, cihazlar için işletim sistemi sürüm grubunu seçin. Windows'u seçmeyin, bu ayrı Defender dağıtım aracı iş akışını başlatır.
Bağlantı türü için Streamline seçin.
Dağıtım yöntemini seçin ve onboarding paketini indirin.
Geçerli işe alım makalesini takip edin:
Standart onboarding paketini kullanan mevcut onboarding politikalarından cihazları hariç tutun.
Zaten yerleşik olan cihazları güncellemek için bkz. Cihazları akıcı bağlantıya aktar. Kolaylaştırılmış paketi uyguladıktan sonra o makaledeki işletim sistemine özgü yeniden başlatma rehberini takip edin.