Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Not
Microsoft Defender portalındaki Güvenlik Açığı Yönetimi bölümü artık Pozlama yönetimi altında yer almaktadır. Bu değişiklikle, mevcut Güvenlik Açığı Yönetimi özelliklerinizi geliştirmek için güvenlik açığı verilerini ve güvenlik açığı verilerini birleşik bir konumda kullanabilir ve yönetebilirsiniz. Daha fazla bilgi edinin.
Bu değişiklikler Önizleme müşterileri için geçerlidir (Microsoft Defender XDR + Kimlik için Microsoft Defender önizleme seçeneği).
Önemli
Bu makaledeki bazı bilgiler önceden yayımlanmış bir ürünle ilgilidir ve ticari olarak piyasaya sürülmeden önce önemli ölçüde değiştirilmiş olabilir. Microsoft, burada sağlanan bilgilerle ilgili olarak açık veya zımni hiçbir garanti vermez.
Güvenlik yöneticilerinin kuruluşlarında kullanılan ortak, özel ve açık kaynak yazılım bileşenleri ve bağımlılıklarıyla ilişkili güvenlik ve uyumluluk risklerini belirlemesi ve azaltması giderek zorlaşıyor. Defender Güvenlik Açığı Yönetimi, bu zorluğu gidermeye yardımcı olmak için geçmişte güvenlik sorunları olduğu bilinen bileşenlerde bulunan güvenlik açıklarını belirleme, raporlama ve düzeltme önerme desteği sağlar.
Bir cihazda hangi yazılım bileşenlerinin bulunduğuna ilişkin görünürlük sayesinde, güvenlik yöneticileri ilgili riskleri azaltmaya yönelik adımların atılması konusunda dikkatlerini ve kaynaklarını odaklayabilir.
Bu makale, Defender Güvenlik Açığı Yönetimi'taki Yazılım bileşenleri sayfasının nasıl kullanılacağını açıklar; böylece savunmasız bileşenleri nasıl tespit edilir, etkilenen cihazları inceler ve iyileştirme rehberi bulunur.
Not
Güvenlik açığı olan bileşenler sayfası Yazılım bileşenleri olarak yeniden adlandırıldı.
İpucu
Microsoft Defender Güvenlik Açığı Yönetimi'deki tüm özellikleri ücretsiz olarak deneyebileceğinizi biliyor muydunuz? Microsoft Defender Güvenlik Açığı Yönetimi ücretsiz denemesini başlatmayı öğrenin.
Yazılım bileşenleri sayfasına gidin
Yazılım bileşenleri sayfasını açmak için şu adımları izleyin:
- Microsoft Defender portalında aşağıdakilerden birini yapın:
- Microsoft Defender XDR + Kimlik için Microsoft Defender önizleme müşterisiyseniz, Maruz kalma yönetimi>Güvenlik açığı yönetimi>Envanterler seçeneğini belirleyin.
- Mevcut müşterimizseniz, Uç noktalar>Güvenlik açığı yönetimi>Envanterler seçeneğini belirleyin.
- Yazılım bileşenleri sekmesini seçin.
Yazılım bileşenleri sayfası, kuruluşunuzda tanımlanan bilinen yazılım bileşenlerinin listesiyle açılır. Bileşen adı ve satıcısı, bu bileşen için bulunan zayıflık sayısı ve bununla ilişkili etkin tehditler veya uyarılar olup olmadığı gibi bilgiler sağlar.
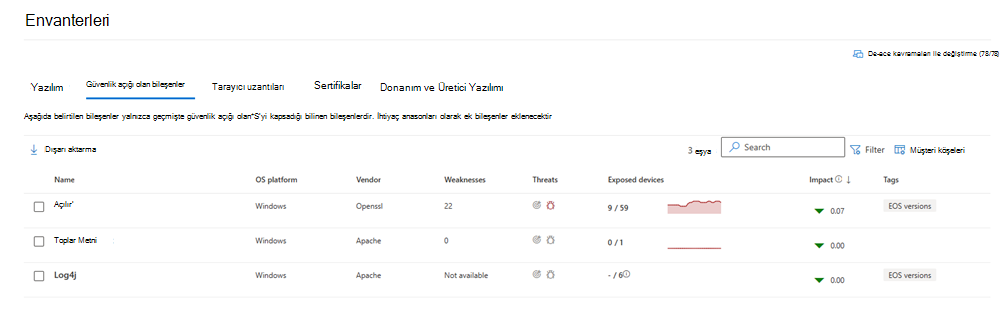
Defender Güvenlik Açığı Yönetimi'de desteklenen yazılım bileşenleri
Defender Güvenlik Açığı Yönetimi aşağıdaki yazılım bileşenlerini destekler:
- Openssl
- LiteDB
- XZ Yardımcı Programları
- Log4J
- libwebp
- Apache Commons Metni
- Spring Framework
- Apache Tomcat
- Next.js
- Ghostscript (GPL)
- React Sunucusu DOM Web Paketi
- Apache Direksiyonları
- React Native Community CLI
- Spring Framework
- Apache Parke Avro
- Langflow
- Ghostscript
- SAP NetWeaver Uygulama Sunucusu Görsel Oluşturucu
- React Sunucusu DOM Parsel
- React Server DOM Turbopack
Yazılım bileşeninin ayrıntılarını görüntüleme
Yazılım bileşeni hakkında daha fazla bilgi bulabileceğiniz bir açılır pencere bölmesi açmak için bir yazılım bileşeni seçin.
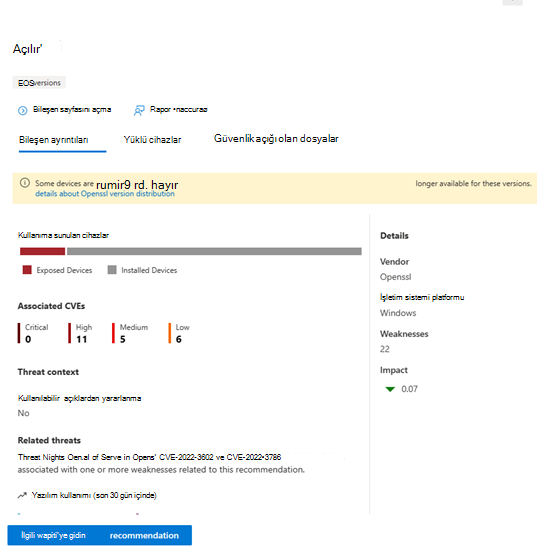
Bileşenin yüklü olduğu cihazların listesini görmek için Bileşenler içeren cihazlar sekmesini seçin.
Güvenlik açığı bulunan dosya yolları ve sürümleri, ilgili güvenlik açıkları ve kullanıma sunulan cihazlar hakkındaki bilgileri görmek için Güvenlik açığı olan dosyalar sekmesini seçin.
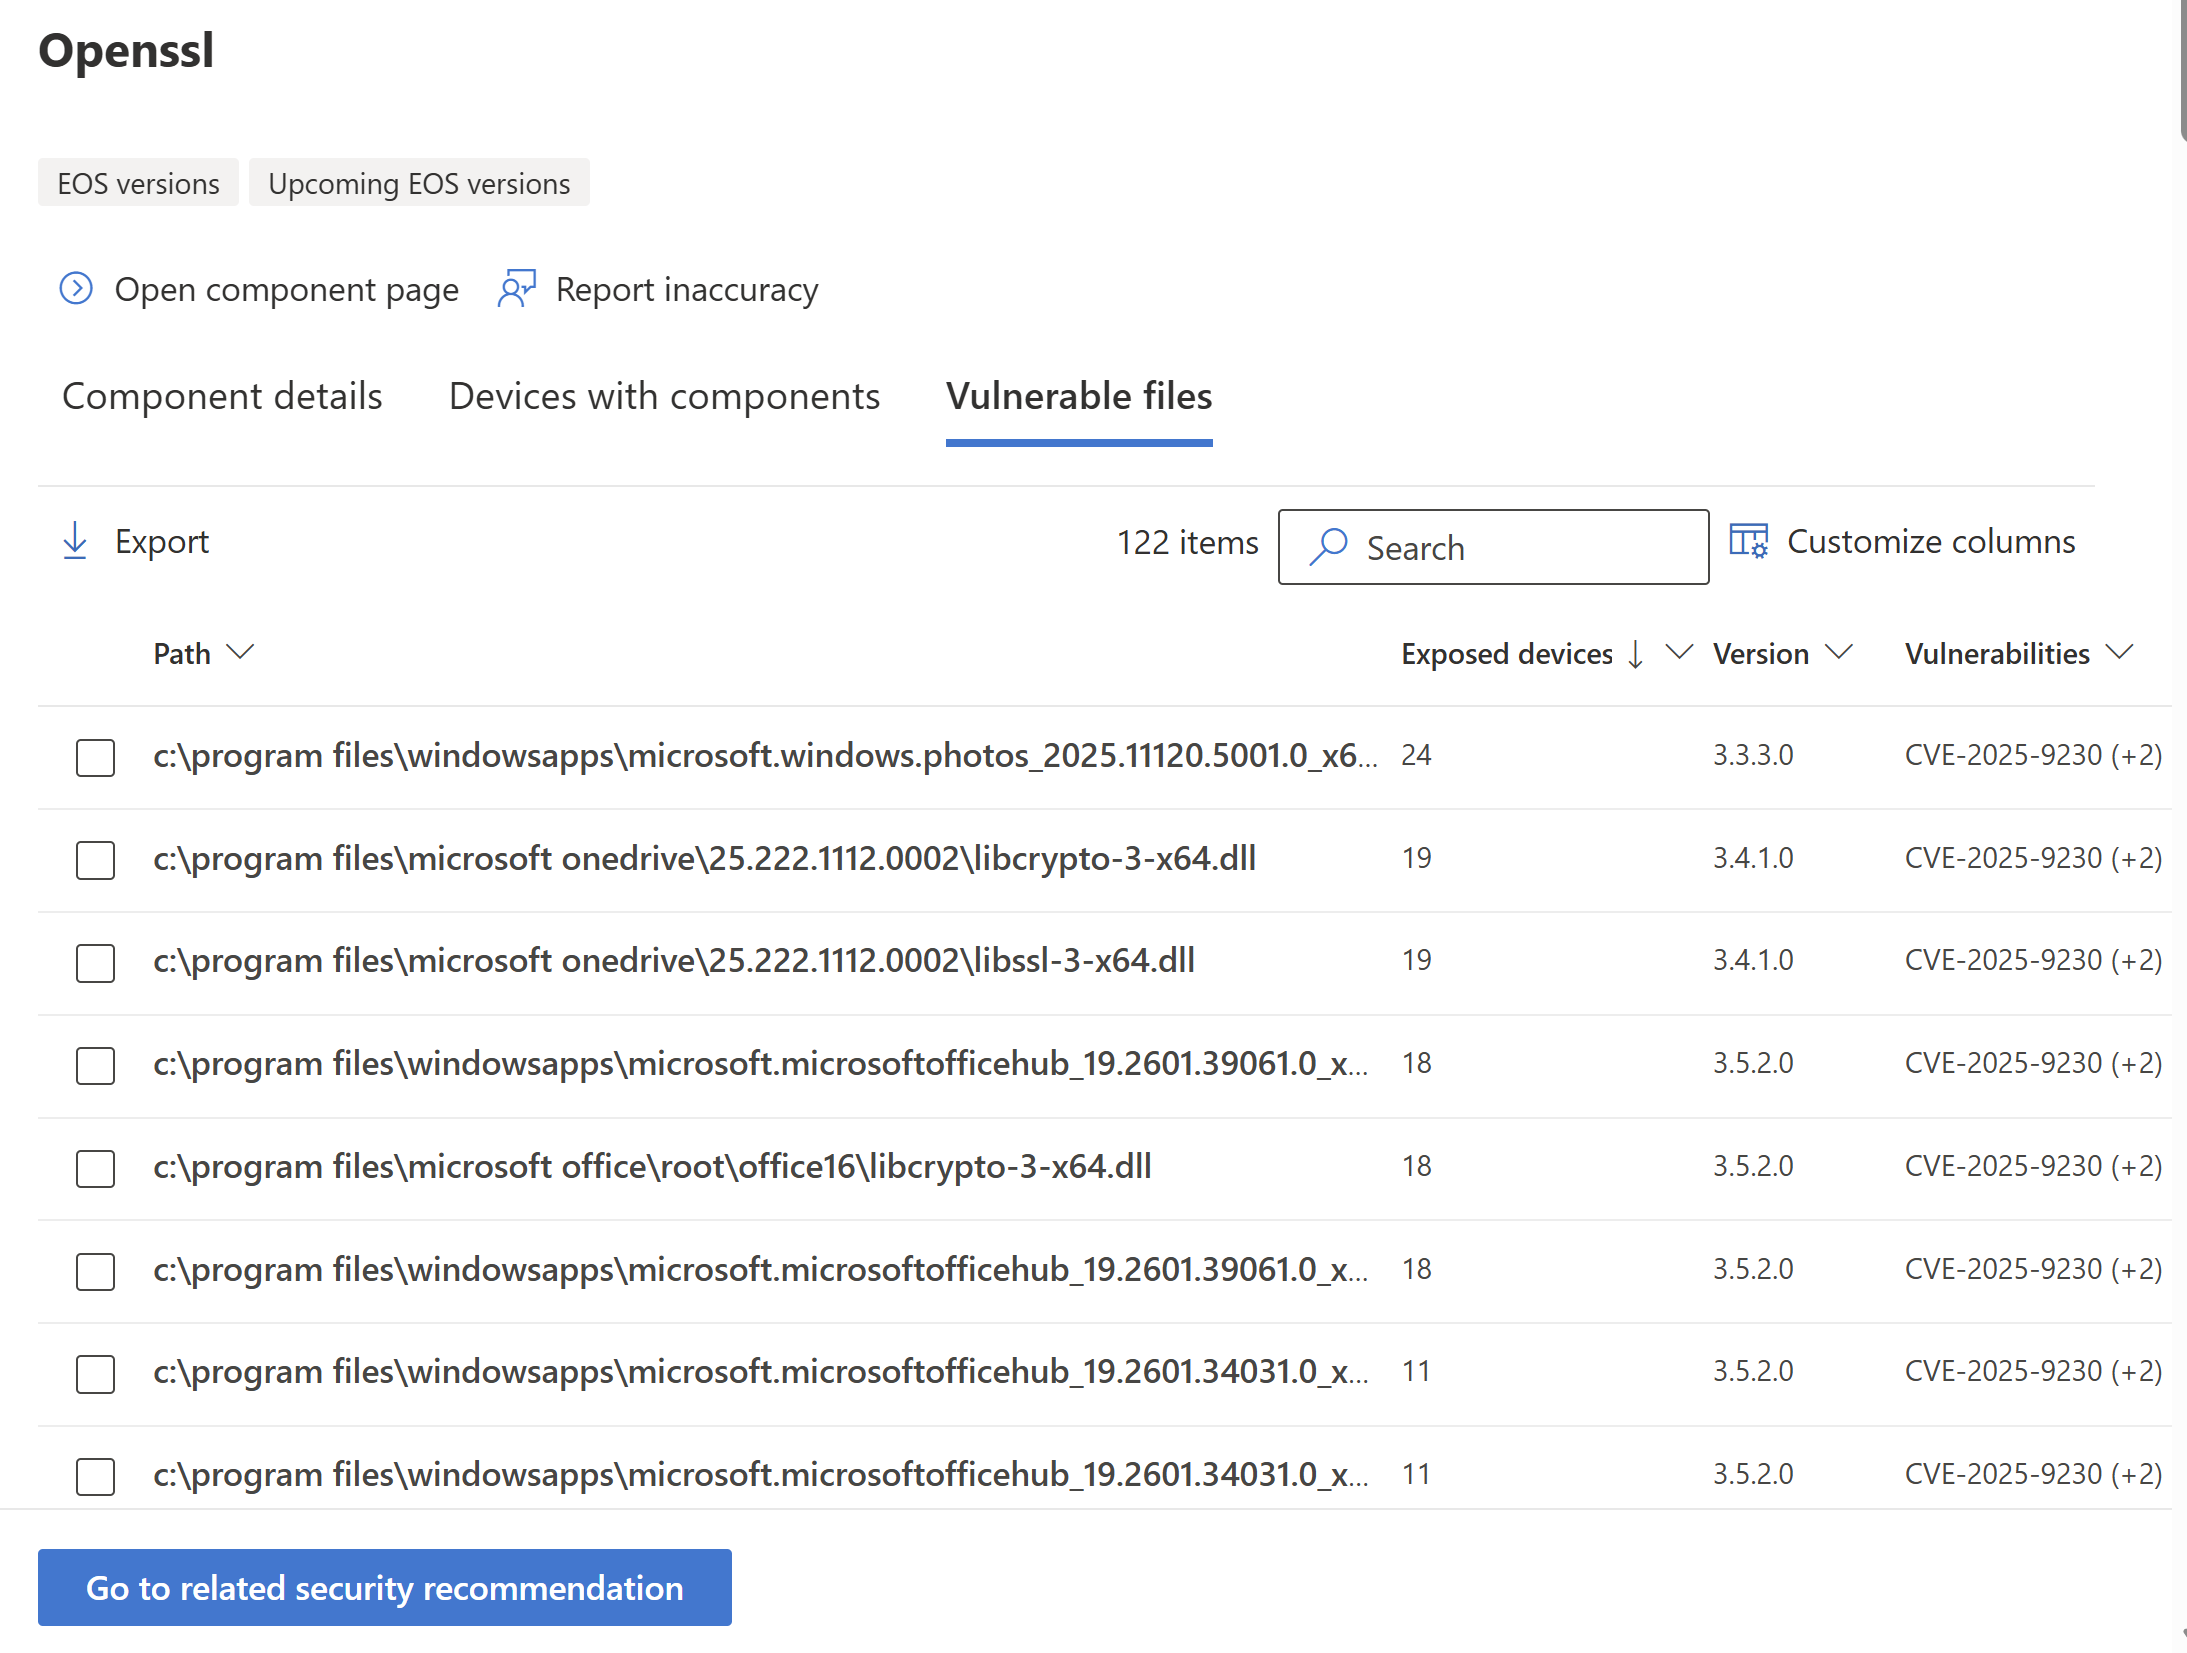
Açılır bölmede, satıcı ayrıntıları, yüklü cihazlar, keşfedilen güvenlik açıkları ve güvenlik önerileri dahil olmak üzere bileşen hakkında ayrıntılı bilgileri görüntülemek için Bileşen sayfasını aç seçeneğini de belirleyebilirsiniz. Teknik tutarsızlıkları işaretlemek için Yanlışlığı bildir'i seçin. Daha fazla bilgi için bkz . Rapor yanlışlığı.
Yazılım bileşenleri sayfasındaki verileri gözden geçirme
Bu bileşenin tüm ayrıntılarını görmek için Bir yazılım bileşeni için Bileşen sayfasını aç'ı seçin:

Sayfa bileşen satıcısı, bileşenin yüklü olduğu cihazlar ve bulunan güvenlik açıklarının ve kullanıma sunulan cihazların sayısını gösteren veri görselleştirmeleri hakkında bilgi içerir.
Sekmeler, yazılım bileşenine özgü bilgilerle birlikte kullanılabilir, örneğin:
- Tanımlanan güvenlik açıkları için ilgili güvenlik önerileri.
- Güvenlik açığı bulunan dosya yolları ve sürümleri, ilgili güvenlik açıkları ve kullanıma sunulan cihazlar dahil olmak üzere güvenlik açığı olan dosya bilgileri.
Önerileri görüntüleme
Yazılım bileşenlerine yönelik güvenlik önerilerini görüntülemek için:
- Envanterler sayfasında Yazılım bileşenleri sekmesini seçin.
- Bir yazılım bileşeni seçin ve açılır bölmede İlgili güvenlik önerisine git'i seçin.
Alternatif olarak , bileşen açılır bölmesinden Bileşen sayfasını aç'ı seçin ve bileşen sayfasından Güvenlik önerileri sekmesini seçin.

Bir güvenlik önerisi seçtiğinizde, açılır bölmede güvenlik önerisinin Sahip olan uygulama türünde olduğunu görürsünüz.
Güvenlik önerisi 'Sahiplik uygulaması ' olarak etiketleniyor çünkü bir yazılım bileşenini düzeltmenin veya yamanın kolay bir yolu yok. Sahip olan uygulama etiketi, güvenlik yöneticilerinin yazılım bileşeni hakkındaki bilgileri kullanarak önerilen düzeltmelerin tüm kuruluş üzerindeki etkisini değerlendirmesine olanak tanır.
Cihazlarda yazılım bileşenlerini görüntüleme
Bir cihazdaki yazılım bileşenlerinin listesini de görüntüleyebilirsiniz. Bir cihaz sayfası açıkken Envanterler'i ve ardından Yazılım bileşenleri'ni seçerek ilgili cihazda yüklü olan yazılım bileşenlerinin listesini görebilirsiniz.
İlgili makaleler
İlgili bilgiler için aşağıdaki makalelere bakın: