Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Uygulamayı erişim gözden geçirmeleri gibi bir Microsoft Entra ID İdaresi özelliğiyle kullanmadan önce Microsoft Entra Id'yi mevcut erişim haklarıyla ve bir uygulamanın kullanıcılarıyla doldurmanın gerekli olduğu dört yaygın senaryo vardır.
Lisans gereksinimleri
Bu özelliği kullanmak için Microsoft Entra Kimlik Yönetimi veya Microsoft Entra Suite lisansları gerekir. Gereksinimleriniz için doğru lisansı bulmak için Microsoft Entra ID Yönetimi lisanslamayla ilgili temel bilgileri inceleyin.
Uygulama kendi kimlik sağlayıcısını kullanıldıktan sonra Microsoft Entra Id'ye geçirildi
İlk senaryoda, uygulama ortamda zaten var. Daha önce uygulama, hangi kullanıcıların erişimi olduğunu izlemek için kendi kimlik sağlayıcısını veya veri deposunu kullanıyordu.
Uygulamayı Microsoft Entra Id'ye bağlı olacak şekilde değiştirdiğinizde, yalnızca Microsoft Entra Id'de bulunan ve bu uygulamaya erişim izni olan kullanıcılar bu uygulamaya erişebilir. Bu yapılandırma değişikliğinin bir parçası olarak, mevcut kullanıcıları bu uygulamanın veri deposundan Microsoft Entra Id'ye getirmeyi seçebilirsiniz. Daha sonra bu kullanıcılar Microsoft Entra Id aracılığıyla erişime sahip olur.
Microsoft Entra Id ile temsil edilen uygulamayla ilişkilendirilmiş kullanıcıların olması, uygulamayla ilişkileri başka bir yerden kaynaklanıyor olsa bile, Microsoft Entra Id'nin uygulamaya erişimi olan kullanıcıları izlemesini sağlar. Örneğin, ilişki bir uygulamanın veritabanından veya dizininden kaynaklanıyor olabilir.
Microsoft Entra Id kullanıcının atamasını fark ettikten sonra uygulamanın veri deposuna güncelleştirmeler gönderebilir. Güncelleştirmeler, kullanıcının özniteliklerinin ne zaman değiştirildiğini veya kullanıcının uygulama kapsamının dışına çıkmasını içerir.
Tek kimlik sağlayıcısı olarak Microsoft Entra Id kullanmayan uygulama
İkinci senaryoda, bir uygulama yalnızca kimlik sağlayıcısı olarak Microsoft Entra Id'yi kullanmaz.
Bazı durumlarda, bir uygulama AD gruplarına bağımlı olabilir. Bu senaryo, Kullanıcıların bir uygulamaya erişimlerinin gözden geçirilmesine hazırlanma bölümünde B Düzeni'nde açıklanmıştır. Bu makalede açıklandığı gibi söz konusu uygulama için sağlamayı yapılandırmanız gerekmez, bunun yerine AD gruplarının üyeliğini gözden geçirmeyle ilgili bu makaledeki Desen B yönergelerini izleyin.
Diğer durumlarda, bir uygulama birden çok kimlik sağlayıcısını destekleyebileceğinden veya kendi yerleşik kimlik bilgisi depolama alanına sahip olabilir. Bu senaryo, Kullanıcıların bir uygulamaya olan erişimlerinin incelenmesine hazırlanma bölümünde Pattern C olarak açıklanmıştır.
Uygulamadan diğer kimlik sağlayıcılarını veya yerel kimlik bilgileri kimlik doğrulamasını kaldırmak mümkün olmayabilir. Bu durumda, söz konusu uygulamaya kimlerin erişimi olduğunu gözden geçirmek veya bir kişinin bu uygulamadan erişimini kaldırmak için Microsoft Entra Id kullanmak istiyorsanız, Kimlik doğrulaması için Microsoft Entra Id'ye güvenmeyen uygulama kullanıcılarını temsil eden Microsoft Entra Id'de atamalar oluşturmanız gerekir.
Erişim gözden geçirmesinin bir parçası olarak uygulamaya erişimi olan tüm kullanıcıları gözden geçirmeyi planlıyorsanız, bu atamalara sahip olmak gereklidir.
Örneğin, bir kullanıcının uygulamanın veri deposunda olduğunu varsayalım. Microsoft Entra Id, uygulamaya rol atamaları gerektirecek şekilde yapılandırılmıştır. Ancak kullanıcının Microsoft Entra Id'de bir uygulama rolü ataması yoktur.
Kullanıcı Microsoft Entra Id ile güncelleştirildiyse uygulamaya hiçbir değişiklik gönderilmez. Uygulamanın rol atamaları gözden geçirilirse, kullanıcı incelemeye dahil edilmeyecektir. Tüm kullanıcıların incelemeye dahil edilmesi için, uygulamanın tüm kullanıcıları için uygulama rolü atamalarının olması gerekir.
Uygulama, kimlik sağlayıcısı olarak Microsoft Entra ID'yi kullanmaz ne de sağlamayı destekler.
Bazı eski uygulamalarda, uygulamadan diğer kimlik sağlayıcılarını veya yerel kimlik bilgisi kimlik doğrulamasını kaldırmak veya bu uygulamalar için protokol sağlama desteğini etkinleştirmek mümkün olmayabilir.
Sağlama protokollerini desteklemeyen bir uygulamanın senaryosu, sağlamayı desteklemeyen bir uygulamanın mevcut kullanıcılarını yönetme adlı ayrı bir makalede ele alınmıştır.
Uygulama, kimlik sağlayıcısı olarak Microsoft Entra Id kullanır ve kullanıcılar için ek erişim haklarına sahiptir
Sağlanan özel verileri kullanarak, erişim verilerini doğrudan bir kataloğa yükleyerek Microsoft Entra ID erişim gözden geçirmelerine uygulamalardan erişim hakları ekleyebilirsiniz.
Daha sonra hem Microsoft Entra bağlantılı kaynaklarda hem de bu erişim haklarında kullanıcı Erişim Gözden Geçirmeleri (UAR) çalıştırabilirsiniz. Gözden geçirenler Erişimim portalında kullanıcıların erişimini kolayca gözden geçirebilir ve onaylayabilir ve Microsoft Entra'ya bağlı olup olmadıklarına bakılmaksızın tüm kaynaklar arasında tutarlı idare, gelişmiş görünürlük ve uyumluluk sağlamaya yardımcı olabilir.
Bu senaryo, katalog kullanıcısı Erişim Gözden Geçirmeleri (Önizleme) için katalogda sağlanan özel verileri içeren ayrı bir makalede ele alınmıştır.
Terminoloji
Bu makalede, Microsoft Graph PowerShell cmdlet'lerini kullanarak uygulama rolü atamalarını yönetme işlemi gösterilmektedir. Aşağıdaki Microsoft Graph terminolojisini kullanır.
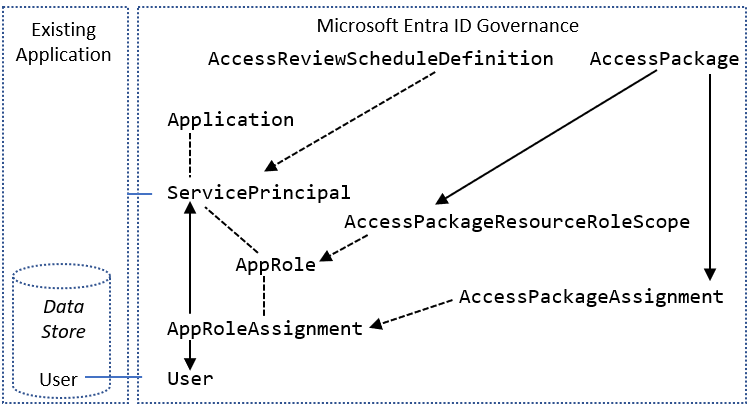
Microsoft Entra Id'de hizmet sorumlusu (ServicePrincipal), belirli bir kuruluşun dizinindeki bir uygulamayı temsil eder.
ServicePrincipal adlı bir özelliğe sahiptir ve bu özellik, AppRoles gibi bir uygulamanın desteklediği rolleri, örneğin Marketing specialist, listelemektedir.
AppRoleAssignment bir kullanıcıyı hizmet sorumlusuna bağlar ve kullanıcının bu uygulamada hangi rolü olduğunu belirtir. Tek oturum açma ve uygulamaya hizmet sağlama işlemleri ayrı olarak ele alındığında, bir uygulamanın birden fazla hizmet sorumlusu olabilir.
Kullanıcılara uygulamaya sınırlı süreyle erişim vermek için Microsoft Entra yetkilendirme yönetimi erişim paketlerini de kullanıyor olabilirsiniz. Yetkilendirme yönetiminde, AccessPackage birden çok hizmet sorumlusuna ait olabilecek bir veya daha fazla kaynak rolü içerir.
AccessPackage erişim paketinde kullanıcılar için de atamalar (Assignment) içerir.
Bir kullanıcı için erişim paketine atama oluşturduğunuzda, Microsoft Entra yetkilendirme yönetimi erişim paketindeki her uygulamanın hizmet sorumlusuna kullanıcı için gerekli AppRoleAssignment örnekleri otomatik olarak oluşturur. Daha fazla bilgi için PowerShell aracılığıyla erişim paketleri oluşturma hakkında Microsoft Entra yetkilendirme yönetimindeki kaynaklara erişimi yönetme öğreticisine bakın.
Başlamadan önce
Kiracınızda aşağıdaki lisanslardan birine sahip olmanız gerekir:
- Microsoft Entra Id P2 veya Microsoft Entra Kimlik Yönetimi
- Enterprise Mobility + Security E5 lisansı
Uygun bir yönetim rolüne sahip olmanız gerekir. Bu adımları ilk kez gerçekleştiriyorsanız, kiracınızda Microsoft Graph PowerShell kullanımını yetkilendirmek için Genel Yönetici rolüne sahip olmanız gerekir.
Uygulamanızın kiracınızda en az bir hizmet sorumlusu olması gerekir:
- Uygulama bir LDAP dizini kullanıyorsa Microsoft Entra Connect Sağlama Aracısı paketini indirmek, yüklemek ve yapılandırmak için bölümü aracılığıyla kullanıcıları LDAP dizinlerine sağlamak üzere Microsoft Entra Id'yi yapılandırma kılavuzunu izleyin.
- Uygulama bir SQL veritabanı kullanıyorsa, Microsoft Entra Connect Sağlama Aracısı paketini indirmek, yüklemek ve yapılandırmak için bölümünden kullanıcıları SQL tabanlı uygulamalara sağlamak için Microsoft Entra Id'yi yapılandırma kılavuzunu izleyin.
- Uygulama SAP Cloud Identity Services kullanıyorsa veya SCIM protokollerini destekleyen bir bulut uygulamasıysa ve uygulama kiracınızda henüz yapılandırılmamışsa, bu kılavuzun ilerleyen bölümlerinde uygulamayı uygulama galerisinden kaydedersiniz.
- Uygulama şirket içindeyse ve SCIM protokollerini destekliyorsa, kullanıcıları şirket içi SCIM tabanlı uygulamalara sağlamak için Microsoft Entra Id'yi yapılandırma kılavuzunu izleyin.
Uygulamayı kaydetme
Uygulama Zaten Microsoft Entra Id'de kayıtlıysa sonraki adıma geçin.
- Uygulama bir LDAP dizini kullanıyorsa, Microsoft Entra Id'de şirket içi ECMA uygulaması için yeni bir kayıt oluşturmak üzere kullanıcıları LDAP dizinlerine sağlamak üzere Microsoft Entra Kimliğini yapılandırma kılavuzunu izleyin.
- tr-TR: Uygulama bir SQL veritabanı kullanıyorsa, Microsoft Entra ID'de şirket içi bir ECMA uygulaması için yeni bir kayıt oluşturmak üzere SQL tabanlı uygulamalara kullanıcı sağlamak için Microsoft Entra ID'yi yapılandırma kılavuzunu izleyin.
- SAP Cloud Identity Services kullanıyorsanız, kullanıcıları SAP Cloud Identity Services'e sağlamak için Microsoft Entra Id'yi yapılandırma kılavuzunu izleyin.
- SCIM protokollerini destekleyen bir bulut uygulamasıysa, uygulamayı uygulama galerisinden ekleyebilirsiniz.
- Uygulama şirket içindeyse ve SCIM protokollerini destekliyorsa, kullanıcıları şirket içi SCIM tabanlı uygulamalara sağlamak için Microsoft Entra Id'yi yapılandırma kılavuzunu izleyin.
Uygulama sağlamayı yapılandırın
Uygulamanız LDAP dizini, SQL veritabanı, SAP Cloud Identity Services kullanıyorsa veya SCIM'yi destekliyorsa, yeni atamalar oluşturmadan önce Uygulamaya Microsoft Entra kullanıcılarının sağlanmasını yapılandırın. Atamaları oluşturmadan önce sağlamayı yapılandırmak, Microsoft Entra Id'nin Microsoft Entra ID'deki kullanıcıları uygulamanın veri deposundaki kullanıcılara uygulama rolü atamalarıyla eşleştirmesini sağlar. Uygulamanızın sağlanacak bir şirket içi dizini veya veritabanı varsa ve federasyon SSO'sunu da destekliyorsa, dizininizdeki uygulamayı temsil etmek için iki hizmet sorumlusuna ihtiyacınız olabilir: biri sağlama için, diğeri de SSO için. Uygulamanız sağlamayı desteklemiyorsa sonraki bölümde okumaya devam edin.
Uygulamanın kullanıcıların uygulama rolü atamalarına sahip olmasını gerektirecek şekilde yapılandırıldığından emin olun, böylece uygulamaya yalnızca seçili kullanıcılar sağlanacaktır.
Uygulama için hazırlık yapılandırılmadıysa şimdi yapılandırın (ancak hazırlığı başlatmaya başlamayın):
- Uygulama bir LDAP dizini kullanıyorsa, kullanıcıları LDAP dizinlerine sağlamak için Microsoft Entra Id'yi yapılandırma kılavuzunu izleyin.
- Uygulama bir SQL veritabanı kullanıyorsa, kullanıcıları SQL tabanlı uygulamalara sağlamak için Microsoft Entra Id'yi yapılandırma kılavuzunu izleyin.
- Uygulama SAP Cloud Identity Services kullanıyorsa, kullanıcıları SAP Cloud Identity Services'e sağlamak için Microsoft Entra Id'yi yapılandırma kılavuzunu izleyin.
- Diğer uygulamalar için, Graph API'leri aracılığıyla sağlamayı yapılandırmak için 1-3 arası adımları izleyin.
Uygulamanın Özellikler sekmesini denetleyin. Kullanıcı ataması gerekli mi? seçeneğinin Evet olarak ayarlandığını doğrulayın. Hayır olarak ayarlanırsa, dış kimlikler dahil olmak üzere dizininizdeki tüm kullanıcılar uygulamaya erişebilir ve uygulamaya erişimi gözden geçiremezsiniz.
Bu uygulamaya sağlama için öznitelik eşlemelerini denetleyin. Bu özniteliği kullanarak nesneleri eşleştir seçeneğinin, önceki bölümlerde eşleştirme için kullandığınız Microsoft Entra özniteliği ve sütunu için ayarlandığından emin olun.
Uygulamanın özniteliğine
isSoftDeletedyönelik bir öznitelik eşlemesi olup olmadığını denetleyin.Bir kullanıcı uygulamadan atanmadığında, Microsoft Entra Kimliği'nde geçici olarak silindiğinde veya oturum açması engellendiğinde, Microsoft Entra sağlama ile eşlenen
isSoftDeletedözniteliği güncelleştirir. Hiçbir öznitelik eşlenmezse, daha sonra uygulama rolünden atanmamış kullanıcılar uygulamanın veri deposunda bulunmaya devam eder.Uygulama için sağlama zaten etkinleştirildiyse, uygulama sağlamanın karantinada olup olmadığını denetleyin. Devam etmeden önce karantinaya neden olan sorunları çözün.
Uygulamadan mevcut kullanıcıları toplayın ve hangilerinin Microsoft Entra ID kullanıcıları ile eşleşip eşleşmediği onaylayın
Artık sağlama yapılandırmanızın bir parçası olarak bağlantı ayrıntılarını ve eşleşen özniteliği sağladığınıza göre, Microsoft Entra uygulamanızdaki mevcut kullanıcıları bulabilir. Sağlama genel bakış sayfasında kimlikleri bul düğmesine tıklayın. Rapor oluşturulduktan sonra uygulamanızdaki tüm kullanıcıların, uygulamadaki hangi kullanıcıların bir Microsoft Entra ID kullanıcısı ile eşleşeceğini, hangi kullanıcıların Microsoft Entra ID'deki kurumsal uygulamaya zaten atandığını ve uygulamadaki hangi kullanıcıların Microsoft Entra Id kullanıcısı ile eşleşmediğini görebilirsiniz.
Microsoft Entra Id'de uygulama rolü atamaları oluşturma
Microsoft Entra Id'nin uygulamadaki kullanıcıları Microsoft Entra Id'deki kullanıcılarla eşleştirmesi için Microsoft Entra Id'de uygulama rolü atamaları oluşturmanız gerekir. Her uygulama rolü ataması, bir kullanıcıyı bir hizmet sorumlusunun bir uygulama rolüyle ilişkilendirir.
Bir uygulamaya kullanıcı için Microsoft Entra Id'de bir uygulama rolü ataması oluşturulduğunda ve uygulama sağlamayı desteklediğinde:
- Microsoft Entra Id, kullanıcının zaten var olup olmadığını belirlemek için scim veya onun dizini veya veritabanı aracılığıyla uygulamayı sorgular.
- Microsoft Entra Id'de kullanıcının özniteliklerinde sonraki güncelleştirmeler yapıldığında, Microsoft Entra Id bu güncelleştirmeleri uygulamaya gönderir.
- Kullanıcı, Microsoft Entra Id dışında güncelleştirilmediği sürece veya Microsoft Entra Id'deki atama kaldırılana kadar süresiz olarak uygulamada kalır.
- Bu uygulamanın rol atamalarının bir sonraki erişim gözden geçirmesinde kullanıcı erişim gözden geçirmesine dahil edilecek.
- Erişim gözden geçirmesinde kullanıcı reddedilirse, uygulama rolü ataması kaldırılır. Microsoft Entra Id, uygulamaya kullanıcının oturum açmasının engellendiğini bildirir.
Uygulama sağlamayı desteklemiyorsa
- Kullanıcı, Microsoft Entra Id dışında güncelleştirilmediği sürece veya Microsoft Entra Id'deki atama kaldırılana kadar süresiz olarak uygulamada kalır.
- Bu uygulamanın rol atamalarının bir sonraki gözden geçirmesinde kullanıcı incelemeye dahil edilecek.
- Erişim gözden geçirmesinde kullanıcı reddedilirse, uygulama rolü ataması kaldırılır. Kullanıcı artık Microsoft Entra Id'den uygulamada oturum açamayacaktır.
Hesap bulma raporu oluşturma işlemini tamamladığınız uygulamalar için aşağıdaki adımları kullanarak bu kullanıcıları kurumsal uygulamanıza atamayı otomatikleştirebilirsiniz:
CorrelatedUsers.ps1 dosyasını indirin.
Şu anda kuru çalıştırma modunda rol atamaları olmayan kullanıcılar için uygulama rolü atamaları oluşturun. Bu, uygulamaya atamadan hangi kullanıcıların atanacağını görmenizi sağlar:
.\Assign-CorrelatedUsers.ps1 -ServicePrincipalId "InputServicePrincipalIdHere" -DryRunŞu anda rol atamaları olmayan kullanıcılar için uygulama rolü atamaları oluşturun:
.\Assign-CorrelatedUsers.ps1 -ServicePrincipalId "InputServicePrincipalIdHere"Değişikliklerin Microsoft Entra Id içinde yayılması için bir dakika bekleyin.
Microsoft Entra sağlamanın mevcut kullanıcılarla eşleştiğinden emin olun
Tüm kullanıcıların kurumsal uygulamaya başarıyla atandığını doğrulamak için kimlikleri bul'u seçerek başka bir rapor oluşturun ve eşleşen tüm kullanıcıların uygulamaya atandığından emin olun.
Uygulama hizmet sorumlusu sağlama için yapılandırılmışsa ve hizmet sorumlusu için Sağlama DurumuKapalı ise, Açık konuma getiriniz. Graph API'lerini kullanarak sağlamayı da başlatabilirsiniz.
Kullanıcıları sağlamanın ne kadar süreceğine ilişkin kılavuza bağlı olarak, Microsoft Entra sağlamanın uygulamanın mevcut kullanıcılarını yeni atanan kullanıcılarla eşleştirmesini bekleyin.
Tüm kullanıcıların başarıyla eşleştiğinden emin olmak için Portal veya Graph API'leri aracılığıyla sağlama durumunu izleyin.
Kullanıcıların sağlanmadığını görüyorsanız, kullanıcıların sağlanmaması durumunda sorun giderme kılavuzuna bakın. Sağlama durumunda bir hata görürseniz ve bir şirket içi uygulama için sağlama işlemi yapıyorsanız, şirket içi uygulama sağlama sorunlarını giderme kılavuzuna bakın.
Microsoft Entra yönetim merkezi veya Graph API'leri aracılığıyla sağlama günlüğünü denetleyin. Günlüğü Hata durumuna filtreleyin. ErrorCode of DuplicateTargetEntries ile ilgili hatalar varsa, bu, sağlama eşleştirme kurallarınızda bir belirsizlik olduğunu gösterir ve her Microsoft Entra kullanıcısının bir uygulama kullanıcısı ile eşleştiğinden emin olmak için Microsoft Entra kullanıcılarını veya eşleştirme için kullanılan eşlemeleri güncelleştirmeniz gerekir. Ardından günlüğü Oluştur eylemi ve Atlandı durumu için filtreleyin. NotEffectivelyEntitled SkipReason koduyla kullanıcılar atlandıysa, bu durum kullanıcı hesabı durumu Devre Dışı olduğu için Microsoft Entra Kimliği'ndeki kullanıcı hesaplarının eşleşmediğini gösterebilir.
Microsoft Entra sağlama hizmeti, oluşturduğunuz uygulama rolü atamalarına göre kullanıcılarla eşleştirildikten sonra, bu kullanıcılarda yapılan sonraki değişiklikler uygulamaya gönderilir.
Uygun gözden geçirenleri seçin
Her erişim gözden geçirmesini oluşturduğunuzda, yöneticiler bir veya daha fazla gözden geçiren seçebilir. Gözden geçirenler, bir kaynağa sürekli erişim için kullanıcıları seçerek veya bunları kaldırarak bir gözden geçirme gerçekleştirebilir.
Genellikle bir kaynak sahibi gözden geçirme gerçekleştirmekle sorumludur. B deseniyle entegre edilmiş bir uygulamanın erişimini gözden geçirmenin bir parçası olarak bir grubun incelemesini oluşturuyorsanız, grup sahiplerini gözden geçiren olarak seçebilirsiniz. Microsoft Entra Id'deki uygulamaların mutlaka sahibi olmadığından, uygulama sahibini gözden geçiren olarak seçme seçeneği mümkün değildir. Bunun yerine, gözden geçirmeyi oluştururken, gözden geçirenler olarak uygulama sahiplerinin adlarını sağlayabilirsiniz.
Ayrıca, bir grup veya uygulamanın gözden geçirmesini oluştururken çok aşamalı bir gözden geçirme yapmayı da seçebilirsiniz. Örneğin, atanan her kullanıcının yöneticisinin incelemenin ilk aşamasını, kaynak sahibinin de ikinci aşamayı gerçekleştirmesini seçebilirsiniz. Bu şekilde kaynak sahibi, yöneticisi tarafından onaylanmış kullanıcılara odaklanabilir.
İncelemeleri oluşturmadan önce kiracınızda yeterli Microsoft Entra ID P2 veya Microsoft Entra Kimlik Yönetimi SKU lisansına sahip olup olmadığınızı denetleyin. Ayrıca, tüm gözden geçirenlerin e-posta adresleri olan etkin kullanıcılar olup olmadığını denetleyin. Erişim gözden geçirmeleri başladığında, her bir kullanıcı Microsoft Entra Id'den bir e-postayı gözden geçirir. Gözden geçirenin posta kutusu yoksa, gözden geçirme başladığında ne e-postayı ne de e-posta hatırlatıcısını alır. Ayrıca, Microsoft Entra Id'de oturum açabilmeleri engellenirse gözden geçirmeyi gerçekleştiremezler.
Erişim gözden geçirmelerini veya yetkilendirme yönetimini yapılandırma
Kullanıcılar uygulama rollerine girdikten ve gözden geçirenleri belirledikten sonra, erişim gözden geçirmelerini veya yetkilendirme yönetimini kullanarak bu kullanıcıları ve erişime ihtiyacı olacak ek kullanıcıları yönetebilirsiniz.
- Uygulamanın yalnızca tek bir uygulama rolü varsa, uygulama dizininizdeki tek bir hizmet sorumlusu tarafından temsil edilir ve uygulamaya başka hiçbir kullanıcının erişmesi gerekmez, ardından bir erişim gözden geçirmesi kullanarak mevcut erişimi gözden geçirmek ve kaldırmak için sonraki bölümle devam edin.
- Aksi takdirde yetkilendirme yönetimini kullanarak erişimi idare etmek için bu makalenin bölümünden devam edin.
Uygulama rolü atamalarının erişim gözden geçirmesini kullanarak mevcut erişimi gözden geçirme ve kaldırma
Uygulamanın birden çok uygulama rolü varsa, birden çok hizmet sorumlusu tarafından temsil edilirse veya kullanıcıların uygulamaya erişim istemesine veya uygulamaya erişim atamasına yönelik bir işlem yapmak istiyorsanız yetkilendirme yönetimini kullanarak erişimi yönetmek için bu makalenin aşağıdaki bölümünden devam edin.
Artık mevcut kullanıcıların bir uygulama rolüne atamaları olduğuna göre, Microsoft Entra Id'yi bu atamaların gözden geçirilmesini başlatacak şekilde yapılandırabilirsiniz.
Bu adım için Genel Yönetici veya Kimlik İdaresi Yöneticisi rolünde olmanız gerekir.
Uygulama rol atamalarının gözden geçirilmesini oluşturmak için gruplar veya uygulamalar için erişim gözden geçirmesi oluşturma kılavuzundaki yönergeleri izleyin. Tamamlandığında sonuçları uygulamak için gözden geçirmeyi yapılandırın. Kimlik Yönetişimi için Microsoft Graph PowerShell cmdlet'leri modülünden
New-MgIdentityGovernanceAccessReviewDefinitioncmdlet'ini kullanarak PowerShell'de erişim incelemesi oluşturabilirsiniz. Daha fazla bilgi için örneklere bakın.Not
Erişim gözden geçirmesini oluştururken gözden geçirme kararı yardımcılarını etkinleştirirseniz, karar yardımcı önerileri kullanıcının Microsoft Entra Id kullanarak uygulamada en son ne zaman oturum açtığına bağlı olarak 30 günlük aralığı temel alır.
Erişim gözden geçirmesi başladığında, gözden geçirenlerden katkı sağlamalarını isteyin. Varsayılan olarak, her bir kullanıcı Microsoft Entra ID'den uygulamaya erişimi gözden geçirdikleri erişim panelinin bağlantısını içeren bir e-posta alır.
İncelemeler başladıktan sonra, erişim gözden geçirmesi tamamlanana kadar ilerleme durumunu izleyebilir ve gerekirse onaylayanları güncelleştirebilirsiniz. Daha sonra, gözden geçirenler tarafından erişimi reddedilen kullanıcıların uygulamadan erişimlerinin kaldırıldığını onaylayabilirsiniz.
Gözden geçirme oluşturulduğunda otomatik uygulama seçilmediyse, tamamlandığında gözden geçirme sonuçlarını uygulamanız gerekir.
Gözden geçirmenin durumunun Sonuç uygulandı olarak değişmesini bekleyin. Varsa reddedilen kullanıcıların uygulama rolü atamalarının birkaç dakika içinde kaldırılmasını beklemeniz gerekir.
Sonuçlar uygulandıktan sonra, Microsoft Entra ID reddedilen kullanıcıların uygulamaya erişimini kaldırmaya başlayacak. Kullanıcıların sağlanmasının ne kadar süreceğine ilişkin yönergelere dayanarak, Microsoft Entra'nın reddedilen kullanıcıları devre dışı bırakmaya başlamasını bekleyin. Tüm reddedilen kullanıcıların başarıyla kaldırıldığından emin olmak için Portal veya Graph API'leri aracılığıyla sağlama durumunu izleyin.
Kullanıcıların devre dışı bırakıldığını görmüyorsanız, hiçbir kullanıcının sağlanmadığı durumda sorun giderme kılavuzuna bakın. Sağlama durumunda bir hata görürseniz ve bir şirket içi uygulama için sağlama işlemi yapıyorsanız, şirket içi uygulama sağlama sorunlarını giderme kılavuzuna bakın.
Artık mevcut erişimin gözden geçirildiğinden emin olan bir temele sahip olduğunuz için, yeni erişim isteklerini etkinleştirmek üzere yetkilendirme yönetimini yapılandırmak için sonraki bölümde devam edebilirsiniz.
Yetkilendirme yönetimini kullanarak erişimi yönetme
Her uygulama rolü için farklı gözden geçirenlere sahip olmak isteme gibi diğer durumlarda, uygulama birden çok hizmet sorumlusu tarafından temsil edilir veya kullanıcıların uygulamaya erişim istemesi veya uygulamaya atanması için bir işlem yapmak isterseniz, Microsoft Entra Id'yi her uygulama rolü için bir erişim paketiyle yapılandırabilirsiniz. Her erişim paketi, bu erişim paketine yapılan atamaların yinelenen gözden geçirilmesi için bir ilkeye sahip olabilir. Erişim paketleri ve ilkeleri oluşturulduktan sonra, mevcut uygulama rolü atamaları olan kullanıcıları erişim paketlerine atayabilirsiniz; böylece atamaları erişim paketi aracılığıyla gözden geçirilebilir.
Bu bölümde, uygulama rolü atamalarını içeren erişim paketi atamalarının gözden geçirilmesi için Microsoft Entra yetkilendirme yönetimini yapılandıracak ve ayrıca kullanıcıların uygulamanızın rollerine erişim isteyebilmesi için ek ilkeler yapılandıracaksınız.
- Bu adım için Genel Yönetici veya Kimlik İdaresi Yöneticisi rolünde olmanız ya da katalog oluşturucusu olarak atanmanız ve uygulamanın sahibi olmanız gerekir.
- Uygulama idare senaryonuz için henüz bir kataloğunuz yoksa, Microsoft Entra yetkilendirme yönetiminde bir katalog oluşturun. Her katalogu oluşturmak için bir PowerShell betiği kullanabilirsiniz, PowerShell kullanarak katalog oluşturma bölümünde gösterildiği gibi.
- Uygulamayı ve uygulamanın dayandığı tüm Microsoft Entra gruplarını bu katalogdaki kaynaklar olarak ekleyerek kataloğu gerekli kaynaklarla doldurun. PowerShell betiğini kullanarak her kaynağı kataloğa ekleyebilir, uygulamayı bir kaynak olarak kataloğa ekleyebilirsiniz.
- Uygulamaların her biri için ve uygulama rollerinin veya gruplarının her biri için, kaynak olarak bu rolü veya grubu içeren bir erişim paketi oluşturun. Bu erişim paketlerini yapılandırmanın bu aşamasında, her erişim paketindeki ilk erişim paketi atama ilkesini doğrudan atamaiçin bir ilke
olacak şekilde yapılandırın. Böylece, bu ilkede yalnızca yöneticiler atama oluşturabilir. Mevcut kullanıcılar için, varsa, erişim inceleme gereksinimlerini ayarlayın ki erişimleri süresiz devam etmesin. Çok sayıda erişim paketiniz varsa, her erişim paketini bir katalog içinde oluşturmak için bir PowerShell betiği kullanabilirsiniz, tek bir rolü olan bir uygulama için erişim paketi oluşturma bölümünde gösterildiği gibi. - Her erişim paketi için ilgili roldeki uygulamanın mevcut kullanıcılarını veya bu grubun üyelerini erişim paketine ve doğrudan atama ilkesine atayın.
Microsoft Entra yönetim merkezini kullanarak erişim paketine doğrudan kullanıcı atayabilir veyamevcut kullanıcıların atamalarını eklemegösterildiği gibi Graph veya PowerShell aracılığıyla toplu olarak atayabilirsiniz. - Erişim paketi atama ilkelerinde erişim gözden geçirmelerini yapılandırdıysanız, erişim gözden geçirmesi başladığında gözden geçirenlerden giriş vermesini isteyin. Varsayılan olarak, her bir kullanıcı Microsoft Entra ID'den erişim paneli bağlantısını içeren bir e-posta alır ve burada erişim paketi atamalarını gözden geçirir. Gözden geçirme tamamlandıktan sonra, reddedilen kullanıcıların uygulama rolü atamalarının birkaç dakika içinde kaldırılmasını beklemeniz gerekir. Daha sonra Microsoft Entra ID, reddedilen kullanıcıların uygulamadan erişimini iptal etmeye başlar. Kullanıcıların sağlanmasının ne kadar süreceğine ilişkin yönergelere dayanarak, Microsoft Entra'nın reddedilen kullanıcıları devre dışı bırakmaya başlamasını bekleyin. Tüm reddedilen kullanıcıların başarıyla kaldırıldığından emin olmak için Portal veya Graph API'leri aracılığıyla sağlama durumunu izleyin.
- Görev ayrımı gereksinimleriniz varsa, erişim paketiniz için uyumsuz erişim paketlerini veya mevcut grupları yapılandırın. Senaryonuz bir görev ayrımı denetimini geçersiz kılma özelliğini gerektiriyorsa, bu geçersiz kılma senaryoları için ek erişim paketleri de ayarlayabilirsiniz.
- Erişim isteğine henüz erişimi olmayan kullanıcılara izin vermek istiyorsanız, her erişim paketinde kullanıcıların erişim istemesi için ek erişim paketi atama ilkeleri oluşturun. Bu ilkedeki onay ve yinelenen erişim gözden geçirme gereksinimlerini yapılandırın.