Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Genel bakış
Gelişmiş Doğrulanmış Kimlik kurulumu, yönetici olarak çeşitli bileşenleri el ile yapılandırdığınız Doğrulanmış Kimlik'i ayarlamanın klasik yoludur. Buna Azure Key Vault'un ayarlanması, merkezi olmayan kimliğinizin kaydedilmesi ve etki alanınızın doğrulanması dahildir. Gelişmiş kurulum, yapılandırma işlemi üzerinde tam denetim sağlar ve her ayrıntının kuruluşunuzun özel gereksinimlerini karşıladığından emin olur. Özelleştirilmiş kurulum gerektiren kuruluşlar için idealdir.
Gelişmiş kurulum aşağıdaki adımları içerir:
- Azure Key Vaultyapılandırma: Kimlik bilgilerini imzalamak ve doğrulamak için kullanılan anahtarları güvenli bir şekilde depolayın ve yönetin.
- Merkezi Olmayan Kimliği Kaydetme: Güvenilir bir kimlik oluşturmak için merkezi olmayan tanımlayıcınızı (DID) oluşturun ve kaydedin.
- Etki Alanı doğrulama: Kimlik bilgileriniz için güvenilir bir kaynak sağlayarak etki alanınızın DID'nize doğru şekilde bağlandığından emin olun.
Bu öğreticide şunların nasıl yapılacağını öğreneceksiniz:
- Azure Key Vault örneği oluşturun.
- Gelişmiş kurulumu kullanarak Doğrulanmış Kimlik hizmetini yapılandırın.
- Microsoft Entra Kimliğinde bir uygulama kaydedin.
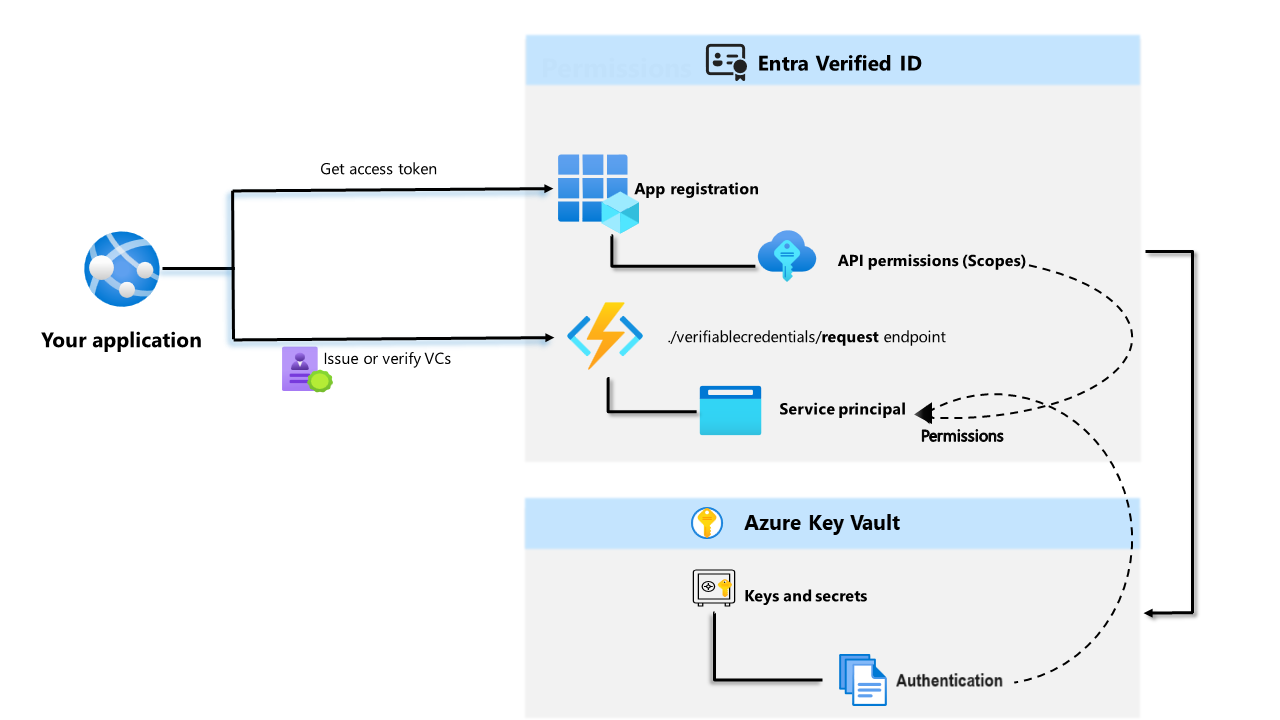
Aşağıdaki diyagramda Doğrulanmış Kimlik mimarisi ve yapılandırdığınız bileşen gösterilmektedir.
Önkoşullar
- Yapılandırmak istediğiniz dizin için Kimlik Doğrulama İlkesi Yöneticisi iznine sahip olduğunuzdan emin olun. Uygulama kayıt görevlerini gerçekleştirmeniz gerekiyorsa , Uygulama Yöneticisi iznine de sahip olmanız gerekir. Genel Yönetici rolü de bu izinlere sahiptir, ancak yalnızca gereksinimlerinizi karşılayan başka bir rol bileşimi yoksa kullanılmalıdır.
- Azure Key Vault'un dağıtıldığı Azure aboneliği veya kaynak grubu için katkıda bulunan rolüne sahip olduğunuzdan emin olun.
- Key Vault için erişim izinleri sağladığınıza emin olun. Daha fazla bilgi için bkz. Azure rol tabanlı erişim denetimiyle Key Vault anahtarlarına, sertifikalara ve gizli dizilere erişim sağlama.
Anahtar kasası oluşturma
Not
Doğrulanmış Kimlik hizmetini ayarlamak için kullandığınız Azure Key Vault'un İzin modeli için Key Vault Erişim İlkesi olmalıdır. Key Vault'ta Azure rol tabanlı erişim denetimi varsa şu anda bir sınırlama vardır.
Azure Key Vault , gizli dizilerin ve anahtarların güvenli depolama ve erişim yönetimini sağlayan bir bulut hizmetidir. Doğrulanmış Kimlik hizmeti, Azure Key Vault'ta genel ve özel anahtarları depolar. Bu anahtarlar kimlik bilgilerini imzalamak ve doğrulamak için kullanılır.
Kullanılabilir bir Azure Key Vault örneğiniz yoksa, Azure portalını kullanarak anahtar kasası oluşturmak için bu adımları
Not
Varsayılan olarak, erişimi olan tek hesap kasanın oluşturucu hesabıdır. Doğrulanmış Kimlik hizmetinin anahtar deposuna erişmesi gerekir. Anahtar kasanızın kimliğini doğrulamanız ve yapılandırma sırasında kullanılan hesabın anahtarları oluşturmasına ve silmesine izin vermelisiniz. Yapılandırma sırasında kullanılan hesabın, Doğrulanmış Kimlik için etki alanı bağlaması oluşturabilmesi için imzalama izinleri de gerekir. Test sırasında aynı hesabı kullanıyorsanız, varsayılan ilkeyi değiştirerek kasa oluşturucularına verilen varsayılan izinlere ek olarak hesaba imzalama izni verin.
Anahtar kasasına erişimi yönetme
Doğrulanmış Kimlik’i ayarlayabilmeniz için önce Anahtar Kasası’na erişmeniz gerekir. Anahtar kasanıza hem Doğrulanmış Kimlik yönetici hesabı hem de oluşturduğunuz İstek Hizmeti API ilkesi için erişim izinleri sağlayın.
Anahtar kasanızı oluşturduktan sonra, Doğrulanabilir Kimlik Bilgileri ileti güvenliği sağlamak için kullanılan bir anahtar kümesi oluşturur. Bu anahtarlar Key Vault'ta depolanır. Doğrulanabilir kimlik bilgilerini imzalamak için bir anahtar kümesi kullanırsınız.
Doğrulanmış Kimliği Ayarla
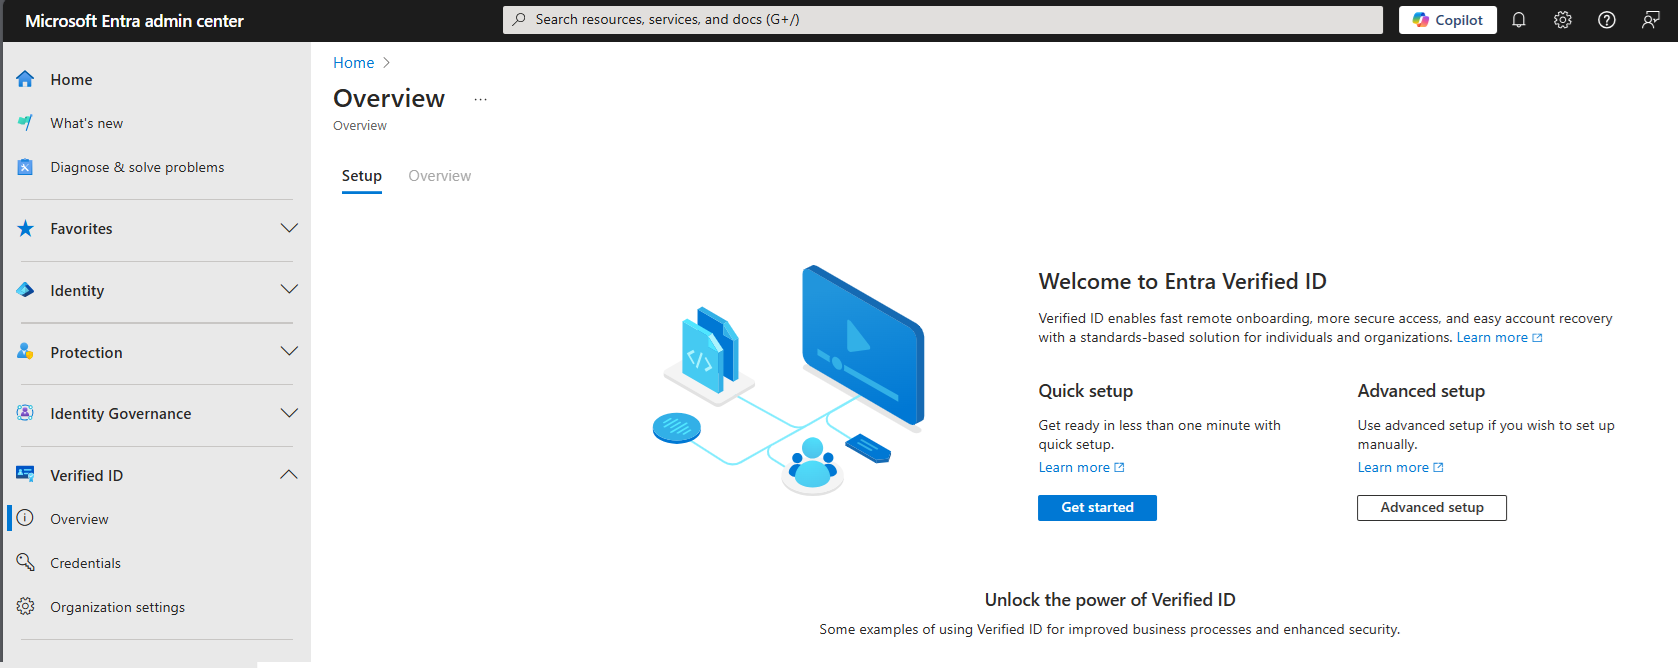
Doğrulanmış Kimlik'i ayarlamak için şu adımları izleyin:
Kimlik Doğrulama İlkesi Yöneticisi rolüyle Microsoft Entra yönetim merkezinde oturum açın.
Soldaki menüden Doğrulanmış Kimlik altında Genel Bakış'ı seçin.
Ortadaki menüden Kurulum sekmesini ve ardından Gelişmiş Kurulum'u seçin.
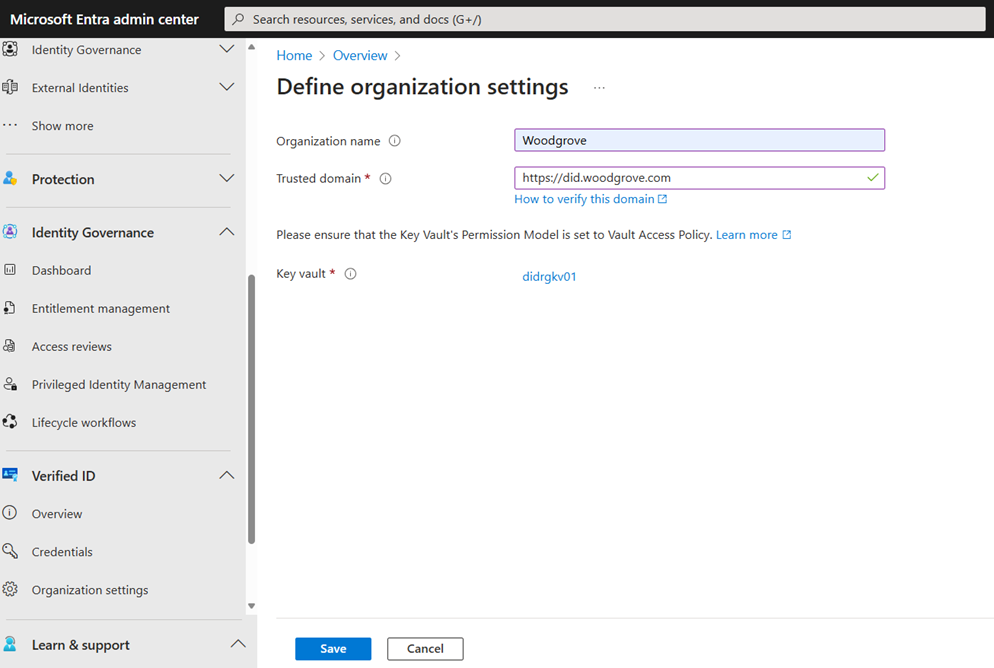
Kuruluş ayarlarını yapılandır'ı seçin.
Aşağıdaki bilgileri sağlayarak kuruluşunuzu ayarlayın:
Kuruluş adı: İşletmenizi Doğrulanmış Kimlikler içinde referans almak için bir ad girin. Müşterileriniz bu adı görmüyor.
Güvenilen alan adı: Bir alan adı girin. Belirttiğiniz ad, merkezi olmayan kimlik (DID) belgenizde bir hizmet uç noktasına eklenir. Etki alanı, DID'nizi kullanıcının işletmeniz hakkında bilebileceği somut bir şeye bağlar. Microsoft Authenticator ve diğer dijital cüzdanlar, DID'nizin etki alanınıza bağlı olduğunu doğrulamak için bu bilgileri kullanır. Cüzdan DID'yi doğrulayabilirse doğrulanmış bir simge görüntüler. Cüzdan DID'yi doğrulayamazsa, kullanıcıya kimlik bilgilerini verenin doğrulayamadığı bir kuruluş olduğunu bildirir.
Önemli
Alan adı bir yönlendirme olamaz. Aksi takdirde, DID ve etki alanı bağlanamaz. Etki alanı için HTTPS kullandığınızdan emin olun. Örneğin:
https://did.woodgrove.com. Ayrıca Key Vault'un İzin Modelinin Kasa Erişim Politikası olarak ayarlandığından emin olun.Anahtar kasası: Daha önce oluşturduğunuz anahtar kasasını seçin.
Kaydet'i seçin.
Microsoft Entra Id'de uygulama kaydetme
Uygulamanızın kimlik bilgilerini verebilmesi veya doğrulayabilmesi için Microsoft Entra Kimlik Doğrulama çağırmak istediğinde erişim belirteçleri alması gerekir. Erişim belirteçlerini almak için bir uygulama kaydetmeniz ve Doğrulanmış Kimlik İsteği Hizmeti için API izni vermeniz gerekir. Örneğin, bir web uygulaması için aşağıdaki adımları kullanın:
Uygun yönetici izinleriyle Microsoft Entra yönetim merkezinde oturum açın.
Microsoft Entra ID'yi seçin.
Uygulamalar altında Uygulama kayıtları, > seçin.
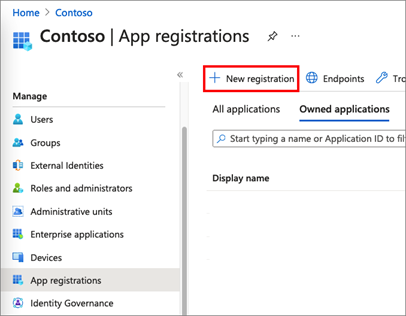
Uygulamanız için bir gösterim adı girin. Örneğin: verifiable-credentials-app.
Desteklenen hesap türleri için Yalnızca bu kuruluş dizinindeki hesaplar (Yalnızca Varsayılan Dizin - Tek kiracı) seçeneğini belirleyin.
Uygulamayı kaydetmek için Kaydet'i seçin.
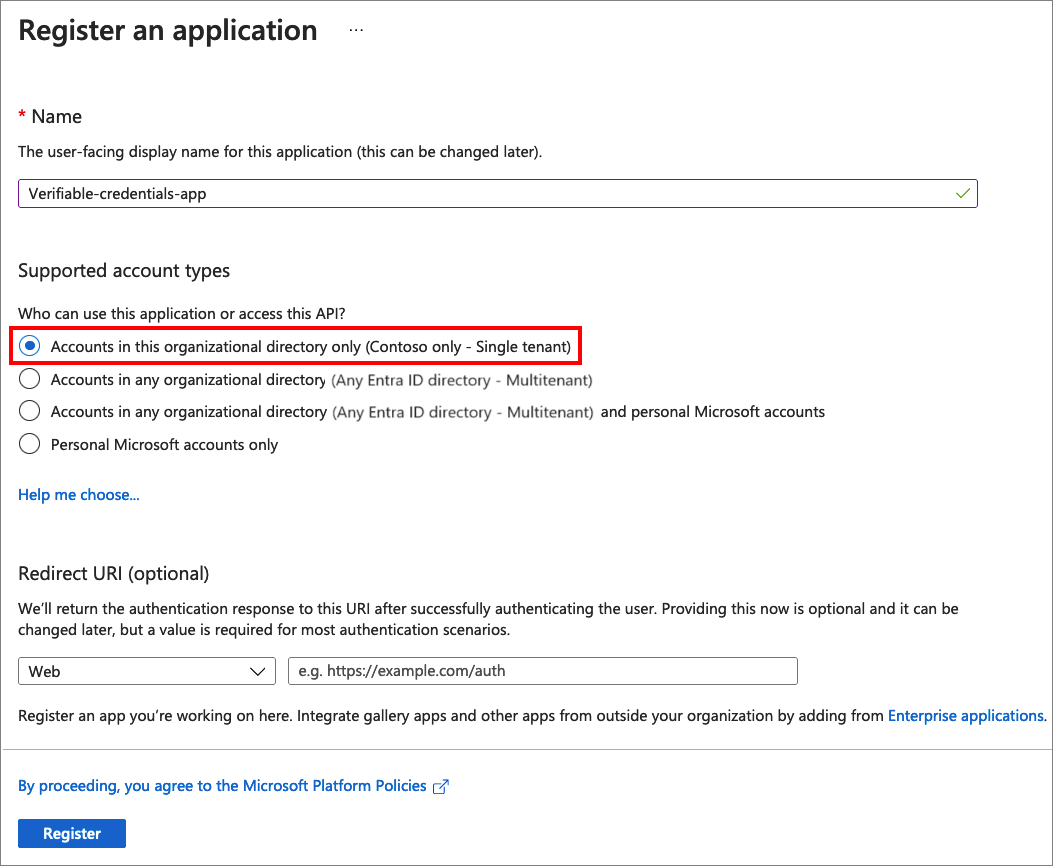
Erişim belirteçlerini almak için izin ver
Bu adımda, Doğrulanabilir Kimlik Bilgileri Hizmeti İstek Hizmeti sorumlusuna izinler verirsiniz.
Gerekli izinleri eklemek için şu adımları izleyin:
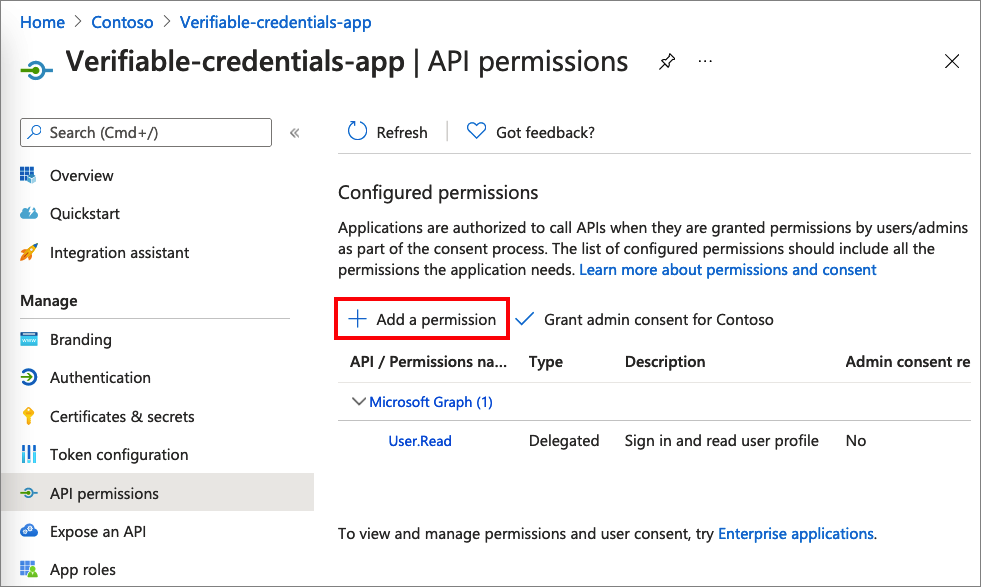
Verifiable-credentials-app uygulama ayrıntıları sayfasında kalın. API izinleri>İzin ekle'yi seçin.
Kuruluşumun kullandığı API'ler'i seçin.
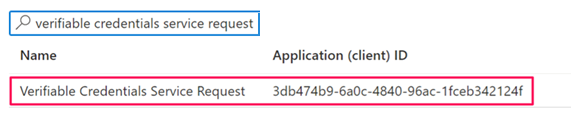
Doğrulanabilir Kimlik Bilgileri Hizmet İsteği hizmet ilkesini arayın ve seçin.
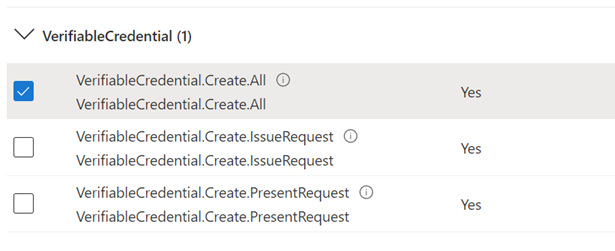
Uygulama İzni'ni seçin ve VerifiableCredential.Create.All öğesini genişletin.
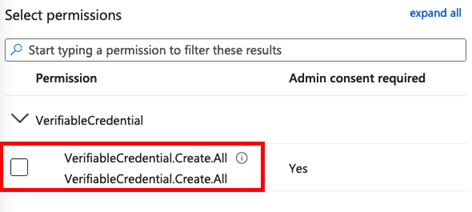
İzinler ekle'yi seçin.
Kiracı adınız< için >Yönetici onayı ver'i seçin.
Kapsamları farklı uygulamalara ayırmayı tercih ediyorsanız verme ve sunu izinlerini ayrı olarak vermeyi seçebilirsiniz.
Merkezi olmayan kimliği kaydet ve etki alanı sahipliğini doğrula
Azure Key Vault ayarlandıktan ve hizmet bir imzalama anahtarına sahip olduktan sonra kurulumda 2. ve 3. adımları tamamlamanız gerekir.
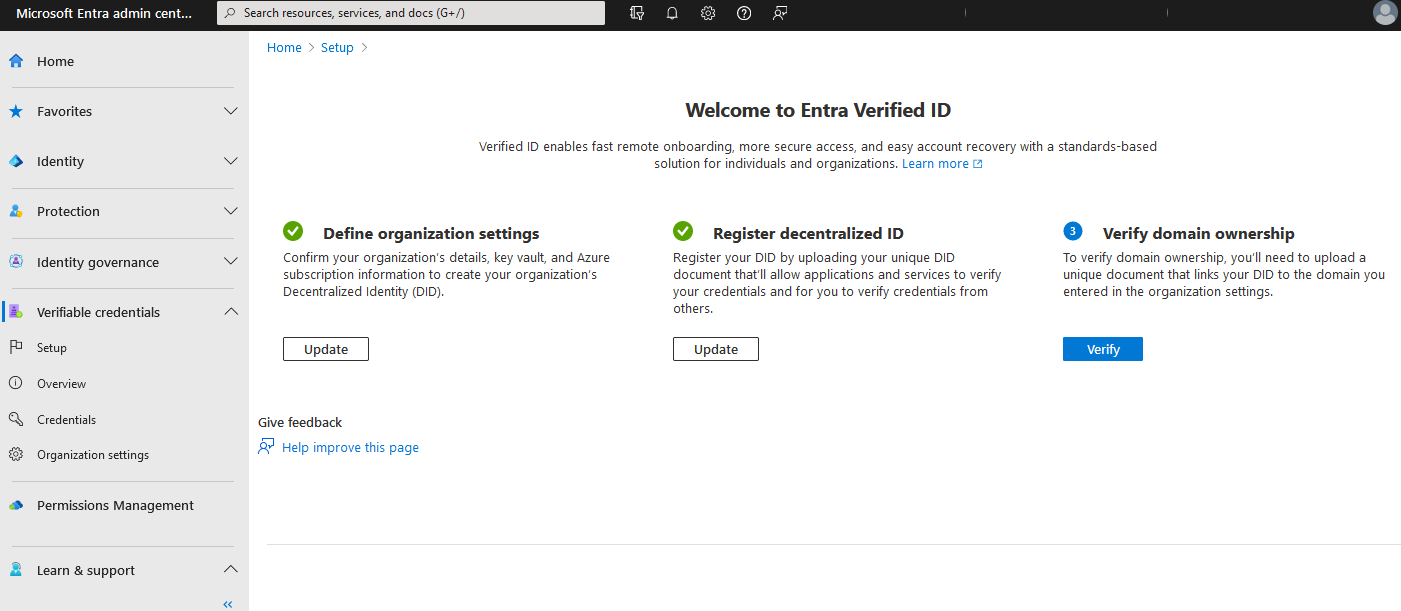
- Kimlik Doğrulama İlkesi Yöneticisi rolüyle Microsoft Entra yönetim merkezinde oturum açın.
- Doğrulanmış Kimlik'i seçin.
- Sol menüden Genel Bakış'ı seçin.
- Did:web için merkezi olmayan kimliğinizi kaydetme makalesindeki yönergelere göre, ortadaki menüden DID belgenizi kaydetmek için Merkezi olmayan kimliği kaydet'i seçin. Etki alanınızı doğrulamaya devam etmeden önce bu adımı tamamlamanız gerekir.
- Ortadaki menüden Etki alanı sahipliğini doğrula'yı seçerek Etki alanınızın sahipliğini doğrulama makalesindeki yönergelere göre Merkezi Olmayan Tanımlayıcınızın (DID) etki alanı sahipliğini doğrulayın.
Doğrulama adımlarını başarıyla tamamladıktan ve üç adımda da yeşil onay işaretlerine sahip olduktan sonra sonraki öğreticiye devam etmeye hazırsınız demektir.
Sonraki adımlar
- Web uygulamasından Microsoft Entra Kimlik Doğrulama kimlik bilgilerini nasıl yayımlayacağınızı öğrenin.
- Microsoft Entra Kimlik Doğrulama kimlik bilgilerini doğrulamayı öğrenin.