Нотатка
Доступ до цієї сторінки потребує авторизації. Можна спробувати ввійти або змінити каталоги.
Доступ до цієї сторінки потребує авторизації. Можна спробувати змінити каталоги.
Якщо ваша компанія має кілька середовищ, використовуйте групи безпеки для керування тим, які ліцензовані користувачі можуть бути учасниками певного середовища.
Нотатка
Відомості про те, як працює доступ користувачів для Microsoft Dataverse Teams, див. в статті Доступ користувачів до dataverse для середовищ Teams.
Розглянемо наступний сценарій.
| Середовище | Група безпеки | Мета |
|---|---|---|
| Відділ збуту компанії Coho Winery (зразок) | Sales_SG | Надається доступ до середовища, що створює можливості для збуту, обробляє котирування та закриває угоди. |
| Відділ маркетингу Coho Winery | Marketing_SG | Надається доступ до середовища, що покращує результативність маркетингових заходів та реклами. |
| Служба підтримки Coho Winery | Service_SG | Надається доступ до середовища, що обробляє інциденти клієнтів. |
| Відділ розробки Coho Winery | Developer_SG | Надається доступ до ізольованого середовища, що слугує для розробки й тестування. |
У цьому прикладі чотири групи безпеки забезпечують контрольований доступ до певного середовища.
Зверніть увагу на такі відомості про вкладені групи безпеки:
Учасники групи безпеки, вкладеної в групу безпеки середовища , не попередньо підготовлені та не додаються автоматично до середовища. Додати учасників до середовища можна кількома способами:
- Створіть групу Dataverse для вкладеної групи безпеки та призначте команді роль безпеки.
- Мати учасника вкладеної групи безпеки вперше отримати доступ до середовища. Ця дія додає учасника до середовища під час виконання, але учасник все одно не може запускати програми на основі моделі або отримувати доступ до даних Dataverse, доки ви не призначите їм роль безпеки.
Сценарій вкладеної групи безпеки. Припустімо, ви призначаєте групу безпеки під час створення середовища. Пізніше потрібно додати користувачів, яким керує інша група безпеки. Ви створюєте групу безпеки Microsoft Entra з іменем "Керівники" та додаєте до неї керівників. Потім ви додаєте групу безпеки "Керівники" як дочірню групу безпеки середовища, створюєте групу Dataverse для керівників і призначаєте роль безпеки групі, щоб керівники могли отримати доступ до Dataverse.
Зверніть увагу на такі відомості про групи безпеки:
- Коли ви додаєте користувачів до групи безпеки, ви додаєте їх до середовища.
- Якщо видалити користувачів із групи, їх буде вимкнуто в середовищі.
- Коли ви пов'язуєте групу безпеки з наявним середовищем, у якому є користувачі, ви вимикаєте всіх користувачів у середовищі, які не є учасниками групи.
- Якщо ви пов'язуєте групу безпеки з середовищем, лише користувачі з відповідною ліцензією Power Platform або Dynamics 365 або планом для кожної програми, які є учасниками групи безпеки навколишнього середовища, створюються як користувачі в середовищі.
- Не можна призначити групи безпеки стандартним і розробникам. Якщо ви вже призначили групу безпеки для середовища за замовчуванням або розробника, видаліть її. Середовище за промовчанням призначено для спільного використання з усіма користувачами в клієнті, а середовище розробника призначено для використання лише власником середовища.
- Середовища підтримують асоціювання таких типів груп: Security та Microsoft 365. Об’єднання інших типів груп не підтримується.
- Вибираючи групу безпеки, виберіть групу безпеки Microsoft Entra, а не одну, створену в локальному Windows Active Directory. Локальні групи безпеки Windows AD не підтримуються.
- Якщо користувач не входить до призначеної для середовища групи безпеки, але має Power Platform роль адміністратора, він відображається як активний користувач і може входити в систему.
- Якщо користувачу призначено роль адміністратора Dynamics 365, він має входити до групи безпеки, перш ніж його буде ввімкнуто в середовищі. Вони не матимуть доступу до середовища, доки їх не буде додано до групи безпеки та ввімкнено.
- Усі користувачі вашої програми можуть працювати в будь-яких середовищах, захищених групою безпеки, не будучи членом групи безпеки.
Нотатка
Усім ліцензованим користувачам, незалежно від того, чи є вони членами груп безпеки, для доступу до даних у середовищі мають бути призначені ролі безпеки. Ви призначаєте ролі безпеки у веб-застосунку. Якщо користувачі не мають ролі безпеки, під час спроби запустити програму вони отримують помилку відмовлено в доступі до даних. Користувачі не матимуть доступу до середовищ, доки їм не буде призначено принаймні одну роль безпеки для цього середовища. Для отримання додаткових відомостей див. розділ Настроювання безпеки середовища. Автоматичне призначення користувачів до середовища не підтримується в пробних середовищах. Для ознайомлювальних середовищ користувачі мають бути призначені вручну.
Перегляд ролей адміністратора, необхідних для виконання різних завдань
Керування групами безпеки часто передбачає кілька ролей. У цій таблиці показано найменш привілейовану роль, необхідну для виконання кожного завдання.
| Завдання | Найменш привілейована роль |
|---|---|
| Створення та керування групою безпеки Microsoft Entra та членством | Адміністратор груп; Також працює адміністратор користувача |
| Створення облікових записів користувачів | Адміністратор користувача |
| Призначення або вилучення ліцензій | Адміністратор ліцензій; Також працює адміністратор користувача |
| Зв'язування групи безпеки з середовищем | Адміністратор платформи Power Platform або адміністратор Dynamics 365 |
| Призначення ролей безпеки Dataverse | Роль безпеки системного адміністратора або настроювана роль Dataverse із принаймні правами "Читання" та "Призначення" в таблиці "Роль безпеки" |
Важливі кваліфікації:
- Адміністратор Dynamics 365 має належати до групи безпеки середовища. Це обмеження не застосовується до глобальних адміністраторів або адміністраторів платформи Power Platform.
- Power Platform, Dynamics 365 і глобальні адміністратори більше не призначаються автоматично роль Dataverse Системний адміністратор. Перед призначенням ролі Dataverse вони мають самостійно піднятися.
- Адміністратори платформи Power Platform і Dynamics 365 не можуть створювати користувачів, керувати групами Entra або призначати ліцензії виключно за допомогою ролі адміністратора служби.
Створення групи безпеки і додавання учасників до групи безпеки
- Увійдіть у Центр адміністрування Microsoft 365.
- Виберіть Команди та групи>Активні команди та групи.
- Виберіть елемент + Додати групу.
- Змініть тип на Група безпеки, додайте ім’я та опис групи, а потім виберіть Додати>закриття.
- Виберіть створену вами групу, а тоді біля пункту Учасники натисніть кнопку Редагувати.
- Виберіть елемент + Додати учасників. Виберіть користувачів, щоб додати їх до групи безпеки, а тоді натисніть кнопку Зберегти>Закрити кілька разів, щоб повернутися до списку Групи.
Щоб видалити користувача з групи безпеки, виберіть групу безпеки, а потім поруч із пунктом Учасники натисніть кнопку Редагувати. Виберіть елемент Видалити учасників, а тоді натисніть кнопку Х для кожного учасника, якого потрібно видалити.
Нотатка
Якщо користувачів, яких потрібно додати до групи безпеки, не створено, створіть користувачів і призначте їм відповідну ліцензію на Power Platform або Dynamics 365.
Щоб додати кілька користувачів, див. групове додавання користувачів до груп Office365.
Створення користувачів і призначення ліцензій
У адміністративному центрі Microsoft 365 виберіть Users>Активні користувачі>+ Додати користувача.
Введіть відомості про користувача, виберіть ліцензії, а потім натисніть кнопку Додати.
Додаткова інформація: Одночасно додайте користувачів і призначте ліцензії
Або купуйте та призначте абонементи для кожного додатку: приблизно Power Apps планів на додаток
Нотатка
Якщо в оточенні виділений план Power Apps для кожного додатку, усі користувачі вважаються ліцензованими при спробі отримати доступ до середовища, включаючи тих, у кого немає індивідуальних ліцензій. Розподіл плану для кожного додатка в середовищі задовольняє вимогу щодо ліцензування користувачів для доступу до середовища. Важливо також зазначити, що Power Apps для кожного плану програм дає змогу окремим користувачам запускати лише одну програму або один портал для певного бізнес-сценарію в середовищі, виділеному з планом Power Apps для кожної програми.
Зв’язування групи безпеки з середовищем
Увійдіть у Центр адміністрування Power Platform як адміністратор (адміністратор Dynamics 365 або адміністратор Платформи Power Platform).
В області переходів виберіть Керування .
В області Керування виберіть пункт Середовища, а потім виберіть середовище, з яким потрібно пов’язати групу безпеки.
Виберіть Редагування.
В області відомостей про редагування виберіть піктограму Редагувати в області групи безпеки.
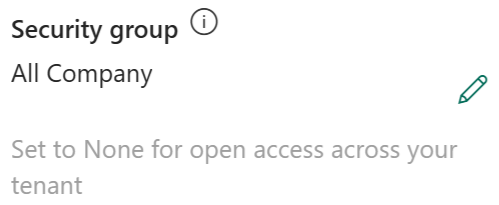
Повертаються перші 200 груп безпеки. За допомогою пошуку можна знайти певну групу безпеки.
Виберіть групу безпеки, натисніть кнопку Готово, а потім натисніть кнопку Зберегти.
Групу безпеки пов’язано із середовищем.
Нотатка
До програм Canvas можна надавати спільний доступ користувачам за межами групи безпеки, пов'язаної з середовищем, але користувачі повинні бути учасниками групи безпеки для запуску програм. Якщо ви користувач, якого немає в групі безпеки, і намагаєтеся запустити спільні програми, відобразиться таке повідомлення про помилку: "Не можна відкривати програми в цьому середовищі. Ви не є учасником групи безпеки середовища"." Якщо адміністратор Power Platform встановлює відомості про керування для вашої організації, відобразиться контактна особа з керування, до якої можна звернутися за членством у групі безпеки.
Пов’язаний вміст
Створення користувачівКерування Microsoft Entra групами та членством у групі