Нотатка
Доступ до цієї сторінки потребує авторизації. Можна спробувати ввійти або змінити каталоги.
Доступ до цієї сторінки потребує авторизації. Можна спробувати змінити каталоги.
Цей шаблон архітектури вирішує поширені проблеми з інтеграцією Microsoft Dataverse та SharePoint. Функція Dataverse забезпечує захист на рівні записів, але ці дозволи не застосовуються автоматично до документів, збережених у SharePoint. У цьому шаблоні архітектури використовуються обмежені SharePoint навігації та обмежені можливості виявлення документів. Ці засоби захисту допоможуть користувачам відкривати SharePoint документи за допомогою програми та зменшувати ризик перенакладання.
Порада.
У цій статті наведено приклад сценарію та візуальне представлення того, як зменшити доступ до SharePoint документів поза дозволами користувача Dataverse під час використання вбудованої інтеграції SharePoint. Це рішення є узагальненим прикладом архітектури, яку можна використовувати для багатьох різних сценаріїв та галузей. Ця стаття обмежується найкращими практиками.
Схема архітектури
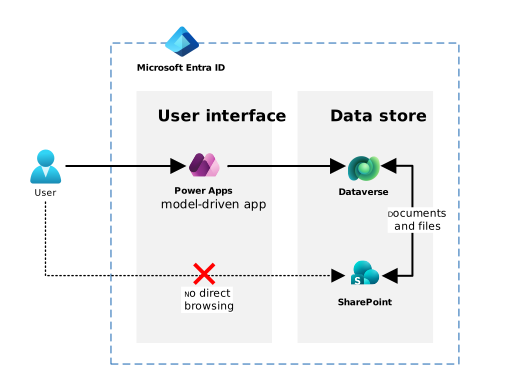
Робочий цикл
У наведеному нижче робочому циклі описано, як цей шаблон структурує та регулює доступ до вбудованих сайтів SharePoint, щоб краще узгодити доступ до документів за допомогою елементів керування доступом на основі ролей Dataverse (RBAC) і прав на рівні записів.
Обмежуючи навігацію та вимикаючи механізми виявлення, цей шаблон значно зменшує ризик доступу користувачів до документів, пов'язаних із записами Dataverse, для яких вони не мають авторизації, зберігаючи при цьому безпроблемну роботу з документами в програмі.
Підготовка доступу та середовищ
Настроювання керування доступом
Перевірте, як організація зараз керує доступом до середовища Dataverse і пов'язаного SharePoint сайту.
Використовуйте Entra ID групи безпеки для керування доступом до середовища Dataverse і пов'язаних SharePoint документів. Докладні відомості див. в статті Керування Microsoft Entra групами та членством у групі.
Підготовка середовища Dataverse і SharePoint сайту
Переконайтеся, що середовище Dataverse обмежено відповідною групою безпеки. Дізнайтеся більше в статті Керування доступом користувачів до середовищ із групами безпеки та ліцензіями.
Застосовуйте керовані середовища(за потреби) для керування.
Надати користувачам доступ до середовища.
Якщо виділений сайт ще не існує, піддайте SharePoint сайт групи для робочих документів робочого навантаження. На цьому кроці створюється група Microsoft 365 за замовчуванням і групи SharePoint.
Настроювання SharePoint доступу та видимості
Створення нового рівня дозволів.
Застосування таких дозволів списку:
- Додати елементи
- Редагування елементів
- Видалення елементів
- Переглянути елементи (обов'язково)
- Відкрити елементи (обов'язково)
- Перегляд версій
Застосувати такі дозволи сайту:
- Перегляд сторінок (обов'язково)
- Відкрити (обов'язково)
Переконайтеся, що дозвіл на перегляд каталогів сайту вимкнуто.
Користувачі з цим рівнем дозволів не можуть переглядати батьківські папки або переходити ієрархією сайту. Вони все одно можуть додавати, редагувати або відкривати елементи з програми Dynamics 365 або спеціальної програми на основі моделі. Це обмеження ускладнює виявлення документів, які належать до інших записів. Дізнайтеся, як створювати та редагувати рівні дозволів і рівні дозволів у SharePoint.
У розділі додаткові дозволи створіть групу сайтів і призначте їй новий рівень дозволів. Дізнайтеся, як настроїти дозволи SharePoint сайту.
Надайте доступ до сайту групи безпеки завантаженості в рамках нової група SharePoint.
Вимкніть пошук SharePoint на сайті. Цей параметр забороняє користувачам (або Copilot) знайти вміст поза контекстом Dataverse. Докладні відомості див. в статті Увімкнення вмісту на сайті для пошуку.
За потреби можна обмежити Copilot пошуком і обслуговуванням вмісту із сайту. Докладні відомості див. в статті Обмеження виявлення SharePoint сайтів і вмісту.
За потреби можна зберегти підвищений доступ для певних ролей, додавши користувачів до груп сайтів SharePoint "Учасники" або "Власники". Цей крок корисний для тих, кому потрібна повна видимість документа в усіх записах, і яким потрібно переходити між структурою папок SharePoint, наприклад керівниками або підрозділами нагляду. Не видаляйте стандартні групи. Видалення може зробити систему нестабільною.
Увімкнення інтеграції SharePoint у Dataverse
Увімкніть інтеграцію SharePoint, щоб підключити сайт SharePoint до середовища Dataverse. Докладні відомості див. в статті Настроювання інтеграції SharePoint.
Увімкніть SharePoint керування документами для вибраних таблиць Dataverse за потреби. Наприклад, облікові записи, інциденти, проекти, програми, скарги, настроювані таблиці тощо.
Переконайтеся, що користувачі мають відповідні дозволи dataverse для SharePoint записів про розташування документів і документів. Докладні відомості див . в статті Дозволи, необхідні для завдань із керування документами.
Користувачі повністю мають доступ до файлів за допомогою програми Dynamics 365 або Power Apps інтерфейсу програми на основі моделі. Вони відкривають файли за допомогою форм, вкладених сіток або кнопок у програмі. Вони не йдуть до SharePoint безпосередньо.
Додаткові можливості
Додайте обмеження умовного доступу або програм, як додаткові засоби захисту, наприклад лише в Інтернеті або обмежене завантаження для некерованих пристроїв. Дізнайтеся більше про умовний доступ.
Відстежуйте використання за допомогою контрольних журналів SharePoint та Purview, щоб виявити неочікувані моделі доступу. Дізнайтеся про рішення аудиту в Microsoft Purview.
Компоненти
Dataverse: діє як основна платформа програм і забезпечує керування доступом на рівні записів через RBAC. Dataverse надає модель безпеки, структуру таблиць і поверхню програми, з якими користувачі взаємодіють під час доступу до документів.
Power Apps програми на основі моделі: забезпечує керований керований керований інтерфейс, за допомогою якого користувачі переглядають і керують записами Dataverse і пов'язаними SharePoint документами. Користувачі мають доступ до документів через програму, а не переглядати SharePoint без обмежень.
Entra ID: Використовується для керування ідентичностями та груп безпеки. Entra ID групи безпеки використовуються для визначення користувачів, яким дозволено доступ до середовища Dataverse і пов'язаного SharePoint сайту. Ці групи створюють вирівнювання між доступом до середовища та доступом до сайту.
SharePoint Online. Використовується як шар сховища документів для таблиць, які ввімкнуто для власного керування документами. роль SharePoint в цьому шаблоні включає в себе:
- Розміщення розташувань документів, створених dataverse, для кожного запису
- Обмеження доступу сайту до груп безпеки Entra ID навантаження
- Видалення або вимкнення навігаційних шляхів сайту
- Вимкнення пошуку на сайті та в бібліотеці
Microsoft Purview (необов'язково): забезпечує можливості аудиту, журналювання доступу та керування даними, якщо це необхідно для забезпечення відповідності вимогам або операційному нагляду.
Відомості про сценарій
Організації, які будують бізнес-програми на Microsoft Power Platform або Dynamics 365, часто використовують власні SharePoint керування документами, щоб зберігати файли, пов'язані із записами Dataverse, і керувати ними.
Бізнес-завдання
Хоча вбудована інтеграція Dataverse і SharePoint забезпечує значні переваги зручності використання, вона також представляє відомий архітектурний виклик: модель дозволів SharePoint не автоматично узгоджується з безпекою на рівні записів Dataverse (RBAC).
У поширених сценаріях, таких як керування справами, обробка скарг, затвердження, проекти, розслідування, програми-грантові програми та робочі цикли нормативних актів, кожна група користувачів може отримати доступ лише до певних записів. Dataverse використовує деталізований елемент керування доступом на основі ролей (RBAC) для забезпечення цих дозволів. Однак користувачі, які переходять на пов'язаний сайт SharePoint, часто можуть отримувати доступ до папок або файлів для записів, які безпека Dataverse перешкоджає їх перегляду в програмі.
Це неправильне розташування створює кілька проблем:
Неосяжна експозиція даних: Користувачі можуть ненавмисно переглядати бібліотеки документів, пов'язані з іншими командами або підрозділами, або шукати їх у них.
Ризик перевищення ризику: Користувачі, які мають переглядати документи лише за допомогою форми Dataverse, можуть знаходити документи за допомогою батьківських папок, списків "останніх" або SharePoint пошуку.
Експлуатаційна складність альтернатив:
Автоматизація списку Access Control елементів (ACL) вимагає порушення успадкування, автоматизації Microsoft Graph та керування доступом у масштабі, створення значних операційних накладних витрат.
Багатосайтова сегрегація, наприклад один сайт для кожної групи або бізнес-підрозділу, додає складності керування життєвим циклом адміністрування та застосування (ALM).
Сторонні постачальники приваблюють додаткові витрати на ліцензування та часто вимагають привілейованого доступу, який може не відповідати вимогам до відповідності, особливо для державних організацій.
Запропоноване рішення
Керований шаблон доступу до документа SharePoint пропонує практичний середній шлях. Замість того, щоб намагатися реплікувати Dataverse RBAC на рівні файлу або папки, ця архітектура обмежує SharePoint видимість і обмежує навігаційні шляхи, зберігаючи власні можливості керування документами з Dataverse і Power Apps/Dynamics 365. Обмежуючи доступ сайту до груп безпеки для навантаження, видаляючи навігаційні елементи, вимикаючи пошук сайтів і бібліотек, а також дозволяючи користувачам отримувати доступ до документів, перш за все, за допомогою URL-адрес, створених Dataverse, архітектура ефективно "містить" SharePoint в межах робочого навантаження. Dataverse RBAC регулює доступ до записів і їхніх посилань на документи, а SharePoint дозволи регулюють прямий доступ до документів.
Використання цього шаблону
Цей шаблон особливо цінний, якщо:
Організація приймає підхід, керований ризиками, де видимість, а не авторизація, є основною проблемою.
Для бізнесу потрібен знайомий, спільний SharePoint досвід без підтримки ACL для кожного запису.
Простота, керованість і передбачувані операції мають перевагу над високонастроєною автоматизацією безпеки.
Нормативні вимоги зосереджуються на зниженні ненавмисного доступу, підтримці контрольних слідів і забезпеченні належного нагляду, а не на суворому примусовому виконанні кожного елемента.
Цей шаблон спрямовує користувачів відкривати документи через Dataverse, а не переходити безпосередньо на сайт. Це зменшує ненавмисний доступ до перехресних записів, зберігаючи безпроблемний SharePoint можливості керування документами, які очікують клієнти.
Ця проста, повторювана архітектура підтримує управління для державних установ, підприємств і регульованих галузей промисловості, які вимагають додаткових поручнів. Вона дозволяє уникнути непідтримуваних або складних конструкцій безпеки та збалансує зручність використання, витрати та безпеку. В архітектурі використовуються елементи керування видимістю, щоб керувати загальним доступом до документів, а не суворим застосуванням на рівні файлу.
Коли варто розглянути альтернативний підхід
Цей шаблон не підходить, якщо з міркувань відповідності вимогам потрібна сувора безпека на рівні файлів. Хоча шаблон зменшує випадковий доступ за допомогою елементів керування видимістю, він не запобігає навмисному або зловмисному доступу, якщо до URL-адрес надано спільний доступ. Організації, яким потрібна гарантована ізоляція на рівні файлів, повинні впроваджувати ACL для кожного елемента або альтернативні шаблони сегрегації.
Фактори, які необхідно враховувати
Ці міркування реалізують стовпи Power Platform Well-Architected, набір керівних принципів, які покращують якість робочого навантаження. Дізнайтеся більше в Microsoft Power Platform статті Well-Architected.
Надійність
Спроектувати навантаження, щоб уникнути зайвої складності. Цей шаблон архітектури дозволяє уникнути крихкої автоматизації ACL для кожного елемента, порушення успадкування та складної інтеграції. Це дає змогу легко, передбачувано й узгоджено використовувати поведінку для доступу до документів відповідно до підтримуваних можливостей платформи.
Упровадьте структурований, перевірений і задокументований BCDR. Оскільки в архітектурі використовуються лише Dataverse і SharePoint Online, вона успадковує власні (і задокументовані) можливості географічного резервування, резервного копіювання та відновлення Microsoft, не вимагаючи настроюваних процесів безперервності бізнесу та аварійного відновлення.
Безпека
Установлення базового плану безпеки, узгодженого з рекомендаціями платформи. Використання спеціальної групи безпеки Entra ID як єдиної межі доступу як для середовища, так і для SharePoint сайту забезпечує чіткий і узгоджений базовий план для доступу на основі ідентичностей.
Створення навмисної сегментації та периметрів: обмеження доступу SharePoint сайту до груп безпеки навантаження, а також видалення можливостей навігації та пошуку – установлює чіткий периметр, який обмежує виявлення документів поза їхнім контекстом Dataverse. Користувач, який отримує посилання, може отримати доступ до файлу, якщо він належить до групи безпеки SharePoint сайту. Мета цього шаблону полягає не в тому, щоб забезпечити безпеку на рівні елемента SharePoint. Замість цього, він використовує простий дизайн для забезпечення додаткових гарантій. Модель робить цей компроміс навмисно.
Упровадьте строгі, умовні та перевірені ідентифікаційні дані та керування доступом (IAM): увесь доступ базується на ідентичності через Entra ID та можна перевірити за допомогою журналювання Dataverse і SharePoint. Ця настройка підтримує прозорість і дає змогу організаціям відстежувати неочікувані моделі доступу.
Операційна досконалість
Формалізуйте планові оперативні завдання за допомогою можливостей платформи. Шаблон дозволяє уникнути спеціальної автоматизації, покладаючись замість них на власні поведінки Dataverse і SharePoint. Такий підхід спрощує роботу та зменшує ручне втручання.
Централізоване керування ідентичностями та доступом: усі дозволи проходять через групи Entra ID. Організації можуть використовувати огляди доступу, керування життєвим циклом і наявні корпоративні процеси, не вводячи спеціальну логіку ролей.
Ефективність роботи
Виберіть потрібні служби для задоволення очікувань продуктивності. Архітектура використовує Dataverse для структурованих бізнес-даних і SharePoint для зберігання документів, використовуючи кожну службу за призначенням без додаткових шарів обробки.
Оптимізуйте логіку, розвантажуючи обов'язки платформи: Dataverse і SharePoint обробляти доступ до документів і рендерінг, забезпечуючи мінімальну затримку та використовуючи оптимізований канал обробки файлів Dataverse.
Оптимізація роботи
Реалізація узгодженої інформаційної архітектури. Видаливши SharePoint параметри навігації та покладаючись на подання документа Dataverse у контексті записів, користувачі мають узгоджену та передбачувану структуру інформації.
Визначення пріоритетів для зручності використання та зменшення когнітивного навантаження. Користувачі мають доступ до документів лише з форми Dataverse, пов'язаної з їхнім записом, мінімізуючи плутанину та запобігаючи впливу непов'язаних файлів.
Співавтори
Корпорація Майкрософт підтримує цю статтю. Цю статтю написали такі дописувачі.
Основні автори:
- Джаред Прітчард, архітектор рішення
Пов’язані ресурси
- Створення та редагування рівнів дозволів у SharePoint
- Рівні дозволів у SharePoint
- SharePoint дозволи сайту
- Настроювання інтеграції SharePoint у Dataverse
- Увімкніть SharePoint керування документами для конкретних сутностей
- Дозволи, необхідні для SharePoint завдань керування документами в Dataverse
- Підключення та керування Microsoft Dataverse в Microsoft Purview