Lưu ý
Cần có ủy quyền mới truy nhập được vào trang này. Bạn có thể thử đăng nhập hoặc thay đổi thư mục.
Cần có ủy quyền mới truy nhập được vào trang này. Bạn có thể thử thay đổi thư mục.
Mẫu kiến trúc này giải quyết một thách thức phổ biến với Microsoft Dataverse hợp SharePoint kiến trúc. Dataverse bắt buộc bảo mật ở mức bản ghi, nhưng các quyền đó không tự động áp dụng cho các tài liệu được lưu trữ SharePoint. Kiểu cấu trúc này sử dụng dạng xem SharePoint hướng hạn chế và khả năng phát hiện tài liệu bị hạn chế. Các biện pháp bảo vệ này hướng dẫn người SharePoint mở tài liệu thông qua trải nghiệm ứng dụng và giảm rủi ro bị quá tải.
Mẹo
Bài viết này cung cấp một kịch bản ví dụ và một bản trình bày trực quan về cách giảm quyền truy nhập vào tài liệu SharePoint bên ngoài quyền Dataverse của người dùng khi sử dụng tích hợp SharePoint bản. Giải pháp này là một kiến trúc mẫu tổng quát, có thể sử dụng cho nhiều tình huống và ngành công nghiệp khác nhau. Bài viết này chỉ giới hạn ở những phương pháp hay nhất.
Sơ đồ kiến trúc
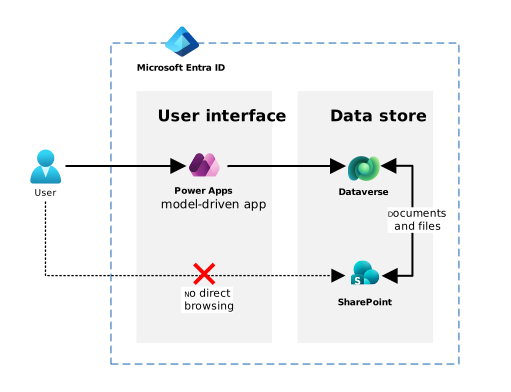
Quy trình
Dòng công việc sau đây mô tả cách mô hình này cấu trúc và chi phối quyền truy nhập vào các site SharePoint vốn được tích hợp để căn chỉnh tốt hơn truy nhập tài liệu với các điều khiển truy nhập dựa trên vai trò Dataverse (RBAC) và các quyền cấp bản ghi.
Bằng cách hạn chế dẫn hướng và tắt cơ chế khám phá, mẫu này làm giảm đáng kể nguy cơ người dùng truy nhập tài liệu liên kết với bản ghi Dataverse mà họ không được ủy quyền, trong khi vẫn giữ nguyên trải nghiệm tài liệu trong ứng dụng liền mạch.
Chuẩn bị truy nhập và môi trường
Cấu hình quản lý truy nhập
Xem lại cách tổ chức hiện đang quản lý quyền truy nhập vào môi trường Dataverse và trang SharePoint liên kết.
Sử dụng Entra ID bảo mật của bạn để quản lý quyền truy nhập vào môi trường Dataverse và các tài SharePoint liên kết. Tìm hiểu thêm trong Quản lý Microsoft Entra nhóm và tư cách thành viên nhóm.
Chuẩn bị môi trường Dataverse và SharePoint site
Đảm bảo môi trường Dataverse bị giới hạn trong nhóm bảo mật thích hợp. Tìm hiểu thêm trong Kiểm soát quyền truy cập của người dùng vào môi trường bằng nhóm bảo mật và giấy phép.
Áp dụng môi trường được quản lý, nếu cần, cho quản trị.
Cấp cho người dùng quyền truy nhập vào môi trường.
Nếu site chuyên dụng chưa tồn tại, hãy cung cấp một SharePoint site nhóm cho tài liệu làm việc của khối lượng công việc. Bước này sẽ tạo nhóm Microsoft 365 nhóm và nhóm SharePoint mặc định.
Cấu hình SharePoint truy nhập và khả năng phát hiện
Tạo mức cấp phép mới.
Áp dụng các quyền danh sách sau đây:
- Thêm mục
- Sửa mục
- Xóa mục
- Xem mục (bắt buộc)
- Mở mục (bắt buộc)
- Xem phiên bản
Áp dụng các quyền của site sau đây:
- Xem trang (bắt buộc)
- Mở (bắt buộc)
Đảm bảo quyền của trang Web Duyệt các thư mục đang tắt.
Người dùng có mức cấp phép này không thể duyệt thư mục cha mẹ hoặc dẫn hướng cấu trúc phân cấp trang. Họ vẫn có thể thêm, chỉnh sửa hoặc mở các mục từ ứng dụng Dynamics 365 tùy chỉnh theo mô hình. Hạn chế này làm cho các tài liệu thuộc các bản ghi khác khó khám phá hơn. Tìm hiểu cách tạo và sửa các mức cấp phép và về mức cấp phép trong SharePoint.
Dưới quyền nâng cao, hãy tạo một nhóm site và gán mức cấp phép mới cho nhóm đó. Tìm hiểu cách tùy chỉnh quyền SharePoint site của bạn.
Cấp quyền truy nhập site nhóm bảo mật khối lượng công việc dưới danh sách Nhóm SharePoint.
Tắt SharePoint tìm kiếm bên trong site. Thiết đặt này ngăn người dùng (hoặc Copilot) định vị nội dung bên ngoài ngữ cảnh của Dataverse. Tìm hiểu thêm trong mục Cho phép tìm kiếm nội dung trên site.
Hoặc, hạn chế Copilot tìm và phục vụ nội dung từ site. Tìm hiểu thêm trong mục Hạn chế khám phá SharePoint trang và nội dung.
Hoặc bạn có thể bảo toàn quyền truy nhập nâng cao cho các vai trò cụ thể bằng cách thêm người dùng vào SharePoint nhóm trang "Thành viên" hoặc "Chủ sở hữu". Bước này hữu ích cho những người yêu cầu khả năng hiển thị toàn bộ tài liệu trên tất cả các bản ghi và những người cần dẫn hướng cấu trúc thư mục SharePoint, chẳng hạn như người điều hành hoặc đơn vị giám sát. Không xóa nhóm mặc định. Xóa chúng có thể làm cho hệ thống không ổn định.
Bật tích SharePoint trong Dataverse
Cho phép SharePoint tích hợp để kết nối SharePoint với môi trường Dataverse. Tìm hiểu thêm trong mục Thiết lập tích SharePoint hợp.
Cho phép SharePoint lý tài liệu cho các bảng Dataverse đã chọn, theo yêu cầu. Ví dụ: Tài khoản, Trường hợp, Dự án, Ứng dụng, Khiếu nại, bảng tùy chỉnh và nhiều nội dung khác.
Đảm bảo người dùng có quyền Dataverse thích hợp SharePoint bản ghi Tài liệu và Vị trí Tài liệu. Tìm hiểu thêm trong Mục cấp phép được yêu cầu cho các tác vụ quản lý tài liệu.
Người dùng truy nhập hoàn toàn vào tệp thông qua Dynamics 365 ứng dụng hoặc Power Apps ứng dụng dựa trên mô hình. Chúng mở tệp thông qua biểu mẫu, lưới con hoặc nút trong ứng dụng. Họ không trực tiếp đến SharePoint.
Các cải tiến tùy chọn
Thêm Quyền truy cập có điều kiện hoặc các giới hạn được áp dụng bởi ứng dụng làm biện pháp bảo vệ bổ sung, chẳng hạn như tải xuống chỉ trên web hoặc giới hạn cho các thiết bị không được quản lý. Tìm hiểu thêm về Truy nhập có Điều kiện.
Giám sát việc sử dụng thông qua SharePoint nhật ký kiểm tra và Purview để phát hiện các mẫu truy nhập không mong muốn. Tìm hiểu về các giải pháp kiểm tra Microsoft Purview.
Cấu phần
Dataverse: Hoạt động như nền tảng ứng dụng cốt lõi và thực thi kiểm soát truy cập mức bản ghi thông qua RBAC. Dataverse cung cấp mô hình bảo mật, cấu trúc bảng và bề mặt ứng dụng mà người dùng tương tác khi truy nhập tài liệu.
Power Apps ứng dụng dựa trên mô hình: Cung cấp giao diện được kiểm soát, có hướng dẫn thông qua đó người dùng xem và quản lý các bản ghi Dataverse và các tài liệu được SharePoint kết. Người dùng truy nhập tài liệu thông qua ứng dụng thay vì duyệt web SharePoint hạn chế.
Entra ID: Được dùng cho quản lý định danh và nhóm bảo mật. Entra ID Nhóm Bảo mật được sử dụng để xác định người dùng nào được phép truy nhập môi trường Dataverse và trang web SharePoint liên kết. Các nhóm này tạo căn chỉnh giữa truy nhập môi trường và truy nhập site.
SharePoint Online: Đóng vai trò là tầng lưu trữ tài liệu cho các bảng được kích hoạt để quản lý tài liệu gốc. SharePoint trong mẫu hình này bao gồm:
- Lưu trữ vị trí tài liệu được tạo bởi Dataverse cho mỗi bản ghi
- Hạn chế quyền truy nhập site vào (các) nhóm Entra ID mật của khối lượng công việc
- Loại bỏ hoặc tắt đường dẫn hướng trang
- Tắt tìm kiếm thư viện và site
Microsoft Purview (Tùy chọn): Cung cấp khả năng kiểm tra, ghi nhật ký truy nhập và quản trị dữ liệu khi cần thiết cho việc giám sát tuân thủ hoặc vận hành.
Chi tiết kịch bản
Các tổ chức xây dựng các ứng dụng kinh doanh Microsoft Power Platform hoặc Dynamics 365 thường dựa vào quản lý tài liệu SharePoint bản địa để lưu trữ và quản lý các tệp được liên kết với bản ghi Dataverse.
Thách thức kinh doanh
Mặc dù tích hợp Dataverse và SharePoint gốc mang lại lợi ích khả năng sử dụng mạnh mẽ, nó cũng mang đến một thách thức kiến trúc nổi tiếng: mô hình quyền của SharePoint không tự động phù hợp với bảo mật mức bản ghi (RBAC) của Dataverse.
Trong các kịch bản phổ biến như quản lý trường hợp, xử lý khiếu nại, phê duyệt, dự án, điều tra, ứng dụng cấp và quy trình quy định, mỗi nhóm người dùng chỉ có thể truy nhập hồ sơ cụ thể. Dataverse sử dụng điều khiển truy nhập dựa trên vai trò chi tiết (RBAC) để thực thi các quyền này. Tuy nhiên, những người dùng truy cập trang web SharePoint liên kết thường có thể truy nhập các thư mục hoặc tệp cho các bản ghi mà bảo mật Dataverse ngăn họ xem trong ứng dụng.
Sự lệch lệch này tạo ra một số vấn đề:
Phơi nhiễm dữ liệu không mong muốn: Người dùng có thể vô tình duyệt hoặc tìm kiếm vào thư viện tài liệu được liên kết với các nhóm hoặc đơn vị kinh doanh khác.
Rủi ro quá lớn: Người dùng chỉ nên xem tài liệu thông qua biểu mẫu Dataverse có thể khám phá tài liệu qua thư mục chính, danh sách "gần đây" hoặc tìm SharePoint kiếm.
Độ phức tạp hoạt động của các lựa chọn thay thế:
Tự động hóa Danh sách Access Control mục (ACL) yêu cầu ngắt kế thừa, tự Microsoft Graph hóa và quản lý truy nhập ở quy mô lớn, tạo ra chi phí hoạt động đáng kể.
Việc phân tách nhiều site, chẳng hạn như một site cho mỗi nhóm hoặc đơn vị kinh doanh, làm cho phức tạp hơn trong Quản lý Vòng đời Ứng dụng và quản trị hành chính (ALM).
Các nhà cung cấp bên thứ ba thu hút thêm chi phí cấp phép và thường yêu cầu quyền truy cập đặc quyền, điều này có thể không đáp ứng các yêu cầu tuân thủ, đặc biệt là đối với các tổ chức chính phủ.
Giải pháp được đề xuất
Kiểu truy nhập tài SharePoint liệu được kiểm soát cung cấp một đường dẫn trung gian thực tế. Thay vì cố gắng sao chép Dataverse RBAC ở cấp tệp hoặc thư mục, kiến trúc này giới hạn SharePoint khả năng phát hiện và giới hạn đường dẫn hướng, trong khi vẫn giữ nguyên trải nghiệm quản lý tài liệu gốc từ bên trong Dataverse và Power Apps/Dynamics 365. Bằng cách hạn chế quyền truy nhập site vào các nhóm bảo mật khối lượng công việc, loại bỏ các thành phần dẫn hướng, vô hiệu hóa tìm kiếm site và thư viện, đồng thời cho phép người dùng tiếp cận tài liệu chủ yếu thông qua URL tạo dataverse, kiến trúc "chứa" SharePoint một cách hiệu quả trong ranh giới khối lượng công việc. Dataverse RBAC chi phối quyền truy nhập vào các bản ghi và các liên kết tài liệu của chúng, trong khi các quyền SharePoint sẽ chi phối quyền truy nhập trực tiếp vào các tài liệu.
Khi nào nên sử dụng mẫu hình này
Mẫu này đặc biệt có giá trị khi:
Tổ chức chấp nhận phương pháp tiếp cận được quản lý dựa trên rủi ro trong đó khả năng phát hiện, chứ không phải là ủy quyền, là mối quan tâm chính.
Doanh nghiệp đòi hỏi trải nghiệm kết hợp SharePoint quen thuộc mà không cần duy trì ACL cho mỗi bản ghi.
Tính đơn giản, khả năng duy trì và các hoạt động có thể dự đoán được ưu tiên hơn tự động hóa bảo mật tùy chỉnh cao.
Các yêu cầu quy định tập trung vào việc giảm truy cập vô tình, duy trì dấu vết kiểm tra và đảm bảo giám sát phù hợp hơn là thực thi nghiêm ngặt theo từng mục.
Mẫu này hướng dẫn người dùng mở tài liệu thông qua Dataverse thay vì dẫn hướng trực tiếp đến site. Nó giảm truy nhập chéo bản ghi ngoài dự kiến trong khi vẫn giữ được trải nghiệm quản lý tài liệu SharePoint liền mạch mà khách hàng mong đợi.
Kiến trúc đơn giản, có thể lặp lại này hỗ trợ quản trị cho các cơ quan chính phủ, doanh nghiệp và các ngành công nghiệp quy định yêu cầu thêm guardrails. Nó tránh các cấu trúc bảo mật không được hỗ trợ hoặc phức tạp và cân bằng khả năng sử dụng, chi phí và bảo mật. Kiến trúc sử dụng các điều khiển khả năng phát hiện để quản lý truy nhập tài liệu chung thay vì thực thi nghiêm ngặt ở cấp độ tệp.
Khi nào nên xem xét một phương pháp thay thế
Mẫu này không phù hợp nơi bảo mật mức tệp nghiêm ngặt là bắt buộc vì lý do tuân thủ. Mặc dù mô hình giảm khả năng truy nhập vô tình thông qua các điều khiển khả năng phát hiện, nhưng mô hình này không ngăn chặn truy nhập có chủ ý hoặc độc hại nếu URL được chia sẻ. Các tổ chức yêu cầu cách ly cấp tệp được bảo đảm nên thực hiện ACL cho mỗi mục hoặc các mẫu hình phân tách thay thế.
Điểm cần lưu ý
Những cân nhắc này thực hiện các trụ cột của Power Platform Kiến trúc tốt, một tập hợp các nguyên lý hướng dẫn giúp cải thiện chất lượng khối lượng công việc. Tìm hiểu thêm trong Microsoft Power Platform Well-Architected.
Độ tin cậy
Thiết kế khối lượng công việc để tránh sự phức tạp không cần thiết: Mẫu cấu trúc này tránh tự động hóa ACL cho mỗi mục mỏng manh, ngắt kế thừa và tích hợp phức tạp. Nó giúp hành vi truy nhập tài liệu đơn giản, có thể dự đoán và liên kết với các chức năng nền tảng được hỗ trợ.
Thực hiện BCDR có cấu trúc, kiểm tra và tài liệu: Vì kiến trúc chỉ sử dụng Dataverse và SharePoint Online, nó kế thừa khả năng dự phòng địa lý, sao lưu và khôi phục gốc của Microsoft mà không yêu cầu tính liên tục nghiệp vụ tùy chỉnh và quy trình khôi phục sau thảm họa.
Bảo mật
Thiết lập đường cơ sở bảo mật phù hợp với hướng dẫn nền tảng: Sử dụng nhóm bảo mật Entra ID chuyên dụng làm ranh giới truy nhập duy nhất cho cả môi trường và site SharePoint cung cấp đường cơ sở rõ ràng, nhất quán để truy nhập dựa trên danh tính.
Tạo phân đoạn và chu vi cố ý: Hạn chế quyền truy nhập site SharePoint vào các nhóm bảo mật khối lượng công việc—và loại bỏ khả năng dẫn hướng và tìm kiếm—thiết lập chu vi rõ ràng giới hạn việc khám phá tài liệu bên ngoài ngữ cảnh Dataverse của chúng. Người dùng nhận được liên kết có thể truy nhập tệp nếu họ thuộc nhóm bảo mật SharePoint của trang web đó. Mục đích của mẫu này không bắt buộc bảo mật ở cấp SharePoint khoản mục. Thay vào đó, nó sử dụng một thiết kế đơn giản để cung cấp các biện pháp bảo vệ bổ sung. Mô hình làm cho sự cân bằng này cố ý.
Thực hiện quản lý Căn cước và Truy nhập (IAM) nghiêm ngặt, có điều kiện và có thể kiểm tra: Tất cả truy nhập đều dựa trên danh tính thông qua Entra ID và có thể kiểm tra thông qua ghi nhật ký Dataverse và SharePoint. Thiết lập này hỗ trợ tính minh bạch và cho phép các tổ chức giám sát các mẫu truy nhập không mong muốn.
Hoạt động xuất sắc
Chính thức hóa các nhiệm vụ hoạt động định kỳ bằng cách sử dụng khả năng nền tảng: Mô hình này tránh tự động hóa tùy chỉnh, thay vào đó dựa vào dataverse và hành SharePoint bản. Cách tiếp cận này đơn giản hóa các hoạt động và giảm can thiệp thủ công.
Tập trung quản lý danh tính và truy nhập: Tất cả các quyền đều chạy Entra ID nhóm. Các tổ chức có thể sử dụng các đánh giá quyền truy nhập, quản trị vòng đời và các quy trình doanh nghiệp hiện có mà không cần giới thiệu lô-gic vai trò tùy chỉnh.
Hiệu quả hoạt động
Chọn dịch vụ phù hợp để đáp ứng kỳ vọng hiệu suất: Kiến trúc sử dụng Dataverse cho dữ liệu kinh doanh có cấu trúc và SharePoint để lưu trữ tài liệu, tận dụng từng dịch vụ cho mục đích dự kiến của mình mà không có lớp xử lý bổ sung.
Tối ưu hóa lô-gic bằng cách giảm tải trách nhiệm cho nền tảng: Dataverse và SharePoint xử lý truy nhập và kết xuất tài liệu, đảm bảo độ trễ tối thiểu và tận dụng quy trình xử lý tệp tối ưu hóa của Dataverse.
Tối ưu hóa trải nghiệm
Triển khai kiến trúc thông tin nhất quán: Bằng cách loại bỏ SharePoint chọn dẫn hướng và dựa vào các dạng xem tài liệu theo ngữ cảnh-bản ghi Dataverse, người dùng sẽ trải nghiệm cấu trúc thông tin nhất quán và có thể dự đoán.
Ưu tiên sử dụng dễ dàng và giảm tải nhận thức: Người dùng chỉ truy nhập tài liệu từ bên trong biểu mẫu Dataverse liên kết với bản ghi của họ, giảm thiểu sự nhầm lẫn và ngăn chặn việc tiếp xúc với các tệp không liên quan.
Người đóng góp
Microsoft duy trì bài viết này. Những người đóng góp sau đây đã viết bài viết này.
Tác giả chính:
- Jared Pritchard, Kiến trúc sư Giải pháp
Tài nguyên liên quan
- Tạo và chỉnh sửa các mức cấp phép trong SharePoint
- Mức cấp phép trong SharePoint
- SharePoint quyền đối với site
- Thiết lập tích SharePoint trong Dataverse
- Bật SharePoint quản lý tài liệu cho các thực thể cụ thể
- Các quyền cần thiết cho SharePoint vụ quản lý tài liệu trong Dataverse
- Kết nối và quản lý Microsoft Dataverse trong Microsoft Purview