你当前正在访问 Microsoft Azure Global Edition 技术文档网站。 如果需要访问由世纪互联运营的 Microsoft Azure 中国技术文档网站,请访问 https://docs.azure.cn。
适用于:AI Gateway 层级(预览)
Important
AI Gateway 级别目前处于公开预览阶段。 在公开预览阶段,AI Gateway 层级可在以下地区提供:
- 美国 - 美国东部 2
- 欧洲 - 瑞典中央
Azure API 管理 提供的 AI Gateway tier(预览版)是一个完全托管的 AI 工作负载网关。 它为团队提供了一个发布、保护、治理和观察AI模型及模型上下文协议(MCP)工具访问的地方。
AI Gateway 层级现已进入公开预览阶段。 预览功能、区域、服务限制和API可能会在正式发布前发生变化。 具体价格和商业模式将在后续预览中公布。
什么是AI网关层级?
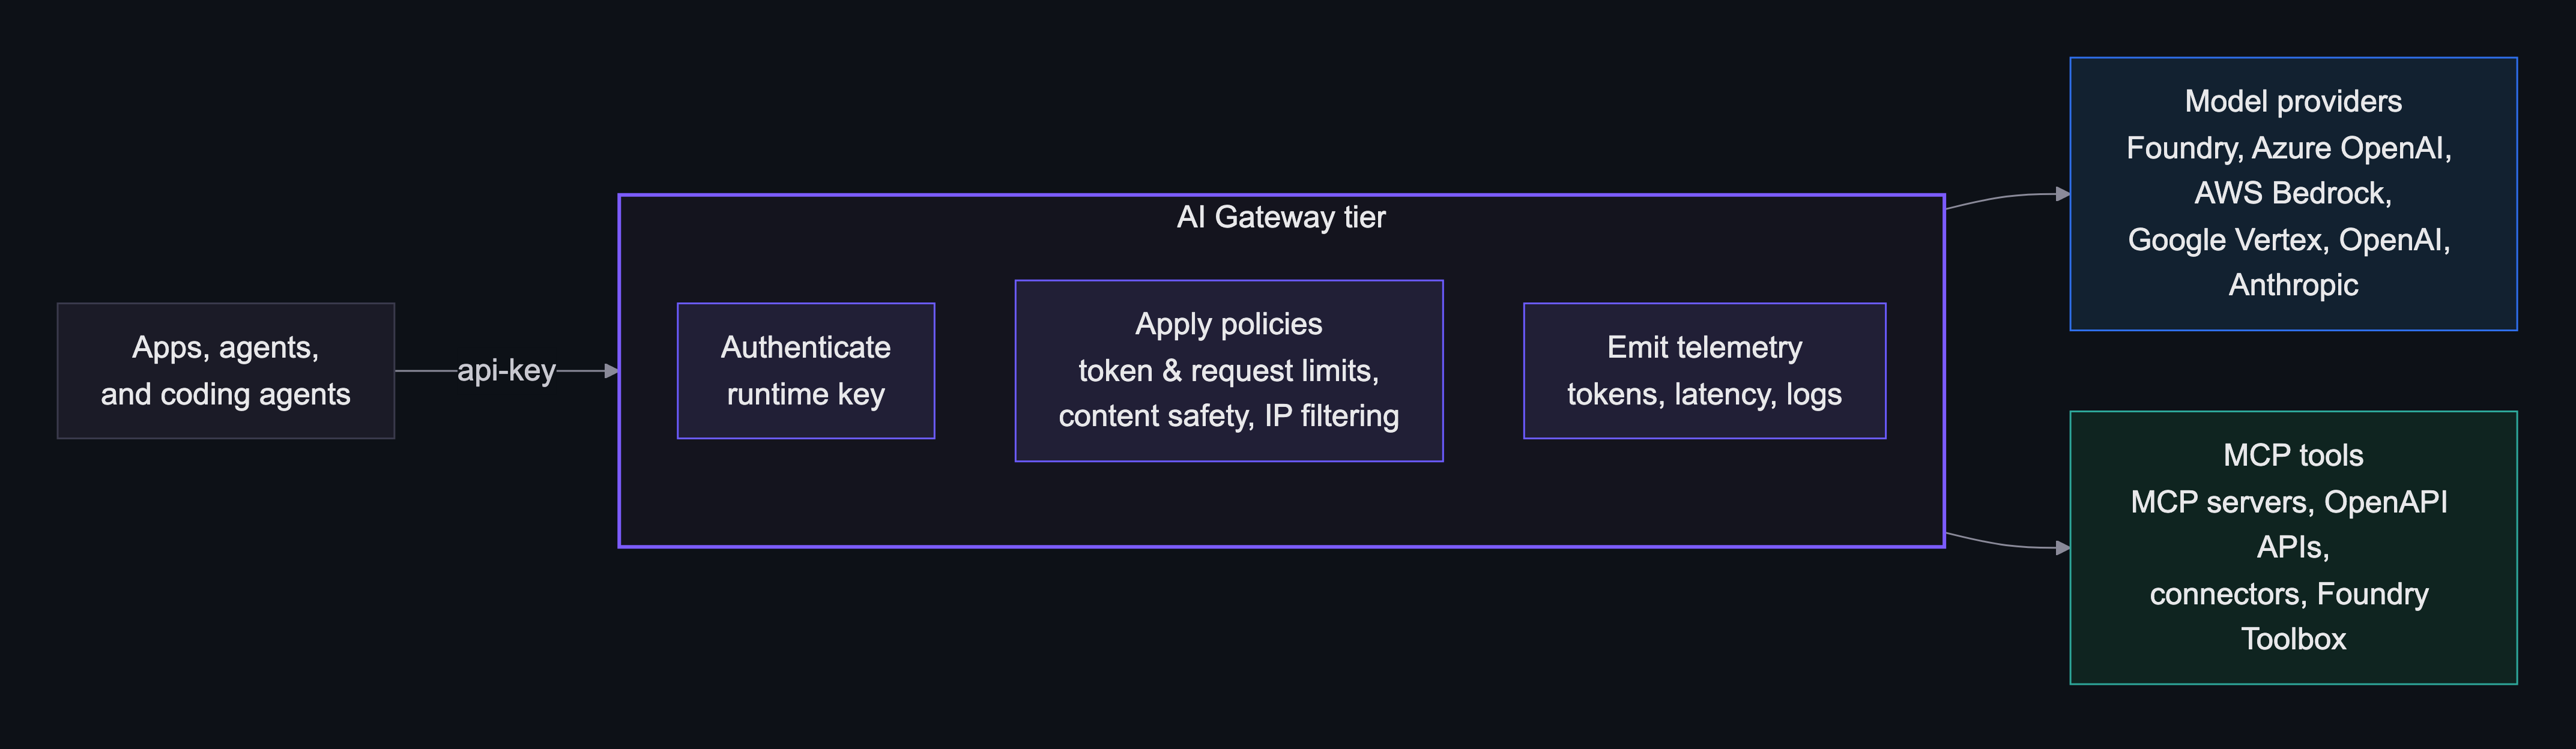
AI 网关层是用于调用模型和工具的应用的托管网关。 应用程序调用网关端点,而不是直接调用每个提供者或工具的后端。 对于每个请求,网关:
- 对
api-key标头中的运行时访问密钥进行身份验证。 - 评估适用于目标模型或工具的策略。
- 通过你配置的后端凭证,将请求路由到所选后端:对于模型,依据
model字段;对于工具,依据工具名称。 - 返回响应并发送遥测数据——OpenTelemetry日志以及令牌数量和延迟等指标。
使用原因
AI Gateway 层级为平台团队提供了一个受管控的运行时边界,适用于应用、模型和工具。 使用它可执行以下操作:
- 在支持的AI提供商面前放置一个网关端点。
- 保持提供者凭证对申请者隐藏。
- 管理模型、MCP服务器、运行时访问密钥、策略和监控。
- 应用治理控制,如代币速率限制、请求速率限制、内容安全和IP过滤。
- 发布经批准供 AI 代理使用的 MCP 工具。
- 通过自助目录发现并使用可用的模型和工具。
- 使用 Microsoft Entra ID 登录以管理网关。
选择路径
重要概念
网关
网关是 AI 流量的运行时与管理边界。 这是一个专用的 Azure 资源,大约一分钟内就能配置好,无需规划规模单位。 应用程序调用一个带有运行时访问密钥的网关端点,而不是直接调用每个提供者或工具的后端。 你可以在一个地方管理模型、工具、策略、密钥和身份。
模型
模型是你通过网关发布的提供者模型。 应用程序通过请求的 model 字段按名称选择它。 所有兼容OpenAI的提供商(Microsoft Foundry、Azure OpenAI、AWS Bedrock、Google Vertex和OpenAI)共享一个端点。 .../models/openai/v1 网关根据对 model 的精确匹配进行路由,因此请为每个模型指定一个唯一的名称。 Anthropic 使用自定义提供程序,通过 .../models/anthropic/v1/messages 实现 Messages API 透传。 网关保存后端凭证,因此应用程序从不处理提供商密钥。
MCP 服务器和工具
MCP服务器是一个受控端点(.../toolservers/<server-name>/mcp),代理调用它以访问工具。 它从三个来源联合一个或多个后端:远程 MCP 服务器 (通过 URL)、 OpenAPI 规范,或 内置连接器 (超过 1,000 个 SaaS 应用,无服务器托管)。 每个后端的操作都变成了工具。 你可以选择网关如何与每个后端进行认证:无、API 密钥、OAuth 2.0 或托管身份。
Policies
策略是一种运行时防护机制,可在门户中以卡片形式进行配置,无需 XML。
| Policy | 它控制的内容 |
|---|---|
| 内容安全 | 对提示和回答进行安全检查。 |
| IP滤波器 | 来自已批准的客户端网络范围的运行时调用 |
| 令牌速率限制 | 滚动一分钟内的令牌吞吐量。 |
| 请求速率限制 | 滚动一分钟内的请求量。 |
身份与访问密钥
管理员登录后,使用Microsoft Entra ID管理网关。 应用程序使用 运行时访问密钥 进行认证——在门户的 密钥 页面(创建API密钥)创建这些密钥,并在头部发送 api-key 。 一个密钥作用于整个网关:可访问所有模型和工具。 对于后端,网关会在有的情况下使用托管身份(因此不会存储秘密),或者使用你提供的提供商密钥。 每个应用和环境都发放一个密钥,并赋予每个身份最小权限。
自助服务目录
开发者可以在自助式目录中发现模型和工具——每个模型和工具都附带连接详细信息和示例——置顶收藏项,并通过 Ctrl+K(macOS 上为 ⌘K)命令面板快速跳转到任意位置。
区域可用性
在公开预览阶段,AI Gateway 层级已在以下 Azure 区域提供。
| 地理 | 区域 |
|---|---|
| 美国 | 美国东部 2 |
| 欧洲 | 瑞典中部 |
区域可用性可能因订阅、云端、容量、功能标志和预览注册而异。 如果您的目标区域在门户或部署工具中不可用,请选择其他支持的预览区域或联系您的 Microsoft 代表。
选择最适合你用户、应用、AI后端和网络依赖的地区。 如果网关路由到 Azure OpenAI、Microsoft Foundry、模型端点、API 或 MCP 服务器,也要考虑这些位置。 数据驻留取决于整个请求路径,而不仅仅是网关区域。 审查每个组件的部署位置,包括网关、AI后端、工具、日志目的地、托管身份和客户端应用。
常见问题解答
我什么时候应该使用AI Gateway tier,而不是直接联系服务提供商?
当你希望在多个模型和工具面前拥有一个受控的端点时,可以使用 AI 网关层:每个应用中使用中央运行时密钥代替提供者凭证,共享策略(令牌和请求限制、内容安全、IP 过滤)、统一遥测以及自助目录。 如果你从单一应用调用单一模型,且不需要治理或中央凭证,直接联系提供商会更简单。
我应该从 Foundry 导入还是添加自定义模型?
当模型运行在 Microsoft Foundry 或 Azure OpenAI(Azure AI 服务)资源中时,从 Foundry 导入;向导会帮你发现该资源的部署情况。 为AWS Bedrock、Google Vertex、OpenAI、Anthropic或其他兼容OpenAI的端点添加自定义模型,输入端点并自己命名模型。 参见 “管理模型和工具”。
AI Gateway 级别准备好投入生产了吗?
AI 网关层级处于公开预览阶段:可用性为尽力而为,无需服务水平协议(SLA),API、门户工作流程、遥测、限制、区域和定价都可能发生变化。 预览配额可以限制模型、工具和运行时访问密钥的数量,以及你的请求和令牌吞吐量;具体限制将在正式发布前公布。 从非关键工作负载、受控飞行员和明确的回滚计划开始。
预览期间的定价是如何处理的?
AI Gateway 层的定价和商业模式将在预览中稍后公布。 你还可能为与网关相关的资源付费,比如模型提供商、应用洞察、网络和可观测性平台。
哪些地区可用?
AI Gateway 层已在美国东部 2 和瑞典中部提供。 请参阅 区域可用性。
如何处理我的数据?
你选择遥测数据的去向。 有了 Application Insights,它会保留在你的 Azure 订阅中。 其他OpenTelemetry(OTLP)目的地则遵循您的配置和提供商的条款。 遥测采用 OpenTelemetry GenAI 语义约定(即 gen_ai.* 前缀)。 数据驻留取决于完整的请求路径,因此应将网关、后端和遥测目的地置于批准区域,并邀请安全和隐私团队参与。
AI网关层支持私有网络吗?
Yes. 入站 专用链接 和出站虚拟网络集成目前处于公开预览阶段。 参见 配置私有网络 ,了解设置、DNS和限制。
我应该使用哪个API版本进行自动化?
使用预览管理API版本 2026-05-01-preview。 在大规模推广前验证自动化,因为API还处于预览阶段。