GitHub Enterprise Cloud 是一项服务,可帮助组织存储和管理其代码,以及跟踪和控制对其代码的更改。 除了在云中生成和缩放代码存储库的好处外,组织最关键的资产还可能面临威胁。 公开的资产包括包含潜在敏感信息、协作和合作关系详细信息等的存储库。 要防止此类数据暴露,就需要持续监控,以防恶意行为者或缺乏安全意识的内部人员将敏感信息外传。
将 GitHub Enterprise Cloud 连接到 Defender for Cloud Apps 可让你深入了解用户的活动,并为异常行为提供威胁检测。
使用此应用连接器,通过 Microsoft 安全分数中体现的安全控制,访问 SaaS 安全态势管理 (SSPM) 功能。 了解详细信息。
主要威胁
GitHub企业云环境的主要威胁包括:
- 设备代码钓鱼及相关 OAuth 令牌滥用
- 泄露的帐户和内部威胁
- 数据泄漏
- 安全意识不足
- 非受管自带设备(BYOD)
Defender for Cloud Apps如何帮助保护环境
Defender for Cloud Apps使用以下最佳做法帮助保护GitHub企业环境:
GitHub Enterprise Cloud 的 SaaS 安全态势管理
若要查看Microsoft安全功能分数中 GitHub 的安全态势建议,请通过“连接器”选项卡创建具有所有者和企业权限的 API 连接器。 在“安全分数”中,选择“建议的操作”,并按“产品” = GitHub进行筛选。
例如,针对 GitHub 的建议包括:
- 启用多因素身份验证(MFA)
- 启用单点登录(SSO)
- 禁用“允许成员更改本组织的存储库可见性”
- 禁用“具有存储库管理员权限的成员可以删除或转移存储库”
如果连接器已存在,但你仍未看到 GitHub 建议,请先断开 API 连接器,然后以 所有者 和 企业 权限重新连接,以刷新该连接。
有关更多信息,请参阅:
实时保护 GitHub
请回顾 Defender for Cloud Apps 关于保护并与访客协作的最佳实践。
将 GitHub Enterprise Cloud 连接到 Microsoft Defender for Cloud Apps
使用以下步骤使用应用连接器 API 将Microsoft Defender for Cloud Apps连接到现有 GitHub Enterprise Cloud 组织。 通过此连接,你可以了解和控制组织的 GitHub Enterprise Cloud 使用情况。 您可以在 组织 级或 企业 级进行连接。 有关Defender for Cloud Apps如何保护 GitHub Enterprise Cloud 的详细信息,请参阅保护 GitHub Enterprise。
使用此应用连接器,通过 Microsoft 安全分数中体现的安全控制,访问 SaaS 安全态势管理 (SSPM) 功能。 了解详细信息。
选择连接级别
请使用以下指南选择如何连接 GitHub 企业云。
| 连接级别 | 最适用于 | 覆盖率 | 管理模型 | Recommendation |
|---|---|---|---|---|
| 企业级 | 拥有一个或多个组织的企业 | 企业中的所有组织 | 单个连接器 | 推荐,并且还提供先进的检测和阻断功能 |
| 组织级别 | 单一组织接入 | 一个组织已被覆盖 | 每个组织配备一个连接器 | Supported |
Important
如果您在企业级连接 GitHub,该企业中现有的组织级连接器将被禁用,以防止事件重复导入。
先决条件
在将 GitHub Enterprise Cloud 连接到 Defender for Cloud Apps之前,请确保满足以下先决条件:
- 你的组织必须具有 GitHub Enterprise Cloud 许可证。
- 决定您将使用的连接级别:组织或企业。
- 对于组织级连接,用于连接 Defender for Cloud Apps 的 GitHub 账户必须拥有组织的所有者权限。 对于 SSPM 功能,提供的账户必须是企业账户的所有者。
- 对于企业级连接,用于连接 Defender for Cloud Apps 的 GitHub 账户必须在企业上拥有企业所有者权限。
- 若要验证组织的所有者,请浏览到组织的页面,选择“人员”,然后按“所有者”进行筛选。
- 要验证企业所有者,请浏览到您的企业页面,选择“人员”,然后按 所有者 进行筛选。
验证您的 GitHub 域名
验证您的域名是可选的。 我们建议您务必验证您的域,以便 Defender for Cloud Apps 能够将 GitHub 组织成员使用这些域的电子邮件地址与其对应的 Azure Active Directory 用户相匹配。
域验证是可选的,独立于 GitHub Enterprise Cloud 应用配置过程。 如果域已验证,请跳过此过程。
将组织升级到 公司服务条款。
验证贵组织的域名。
注意
请确保验证Defender for Cloud Apps设置中列出的每个托管域。 托管域会在 Microsoft Defender 门户的以下位置列出:设置>云应用>系统>组织详细信息>托管域。
配置 GitHub Enterprise Cloud
复制你的企业级 slug。 你以后在配置时会需要它。 企业级 slug,也称为企业名称,用于组织级连接的 SSPM,并在企业级连接时需要。
选择 GitHub 个人资料头像 ->你的企业。
要找到 企业级 slug:
- 选择企业帐户,然后选择要连接到Microsoft Defender for Cloud Apps的帐户。
- 确认 URL 中包含企业标识。 例如:
https://github.com/enterprises/testEnterprise。 - 仅输入企业数据域,而非完整 URL。 在这个示例中,testEnterprise 是企业数据域。
复制组织的登录名。 如果您以 组织 级别连接,稍后需要组织的登录名称。
注意
页面将具有类似于 的
https://github.com/<your-organization>URL。 例如,如果组织的页面为https://github.com/sample-organization,则组织的登录名为 sample-organization。创建适用于 Defender for Cloud Apps 的 OAuth 应用:
- 对于 组织级 连接,请在您想连接的组织下创建 OAuth 应用。
- 对于 企业级 连接,请在用户级别或该企业中的任何组织下创建 OAuth 应用。
填写 “注册新的 OAuth 应用 详细信息”,然后选择“ 注册应用程序”。
- 在“ 应用程序名称 ”框中,输入应用的名称。
- 在“ 主页 URL ”框中,输入应用主页的 URL。
- 在 “授权回调 URL ”框中,输入以下值:
https://portal.cloudappsecurity.com/api/oauth/connect。
注意
对于美国政府 GCC 客户,请输入以下值:
https://portal.cloudappsecuritygov.com/api/oauth/connect对于美国政府 GCC High 客户,请输入以下值:
https://portal.cloudappsecurity.us/api/oauth/connect组织拥有的应用有权访问组织的应用。 有关详细信息,请参阅 关于 OAuth 应用访问限制。
选择创建的 OAuth 应用,并复制 “客户端 ID” 和 “客户端密码”。
配置 Defender for Cloud Apps
在Microsoft Defender门户中,选择“设置”。 然后选择“ 云应用”。 在 “连接的应用”下,选择“ 应用连接器”。
在 “应用连接器 ”页中,选择“ +连接应用”,然后选择 “GitHub”。
在 实例名称 窗口中,给连接器指定一个描述性名称,然后选择 “下一步”。
在设置流程中,选择连接级别:
- 组织
- 企业
在“输入详细信息”窗口中,填写 OAuth 应用中的客户端 ID 和客户端密钥,以及配置 GitHub Enterprise Cloud 时复制的组织登录名、企业 slug。
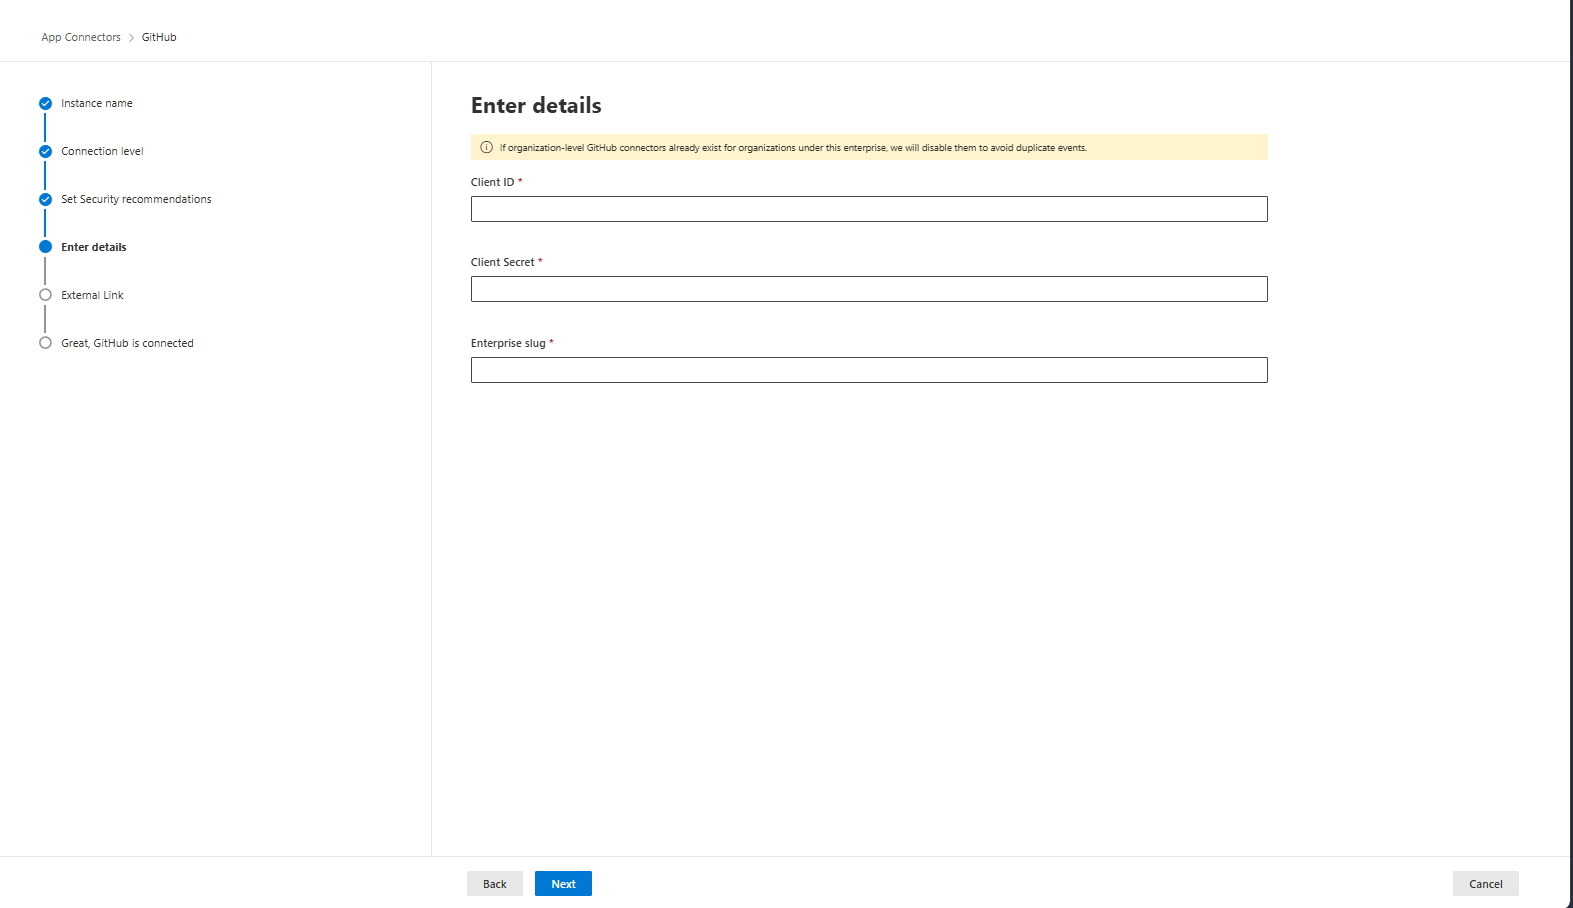
如果您选择“Enterprise”作为连接级别,请输入客户端 ID、客户端密钥和企业 slug。
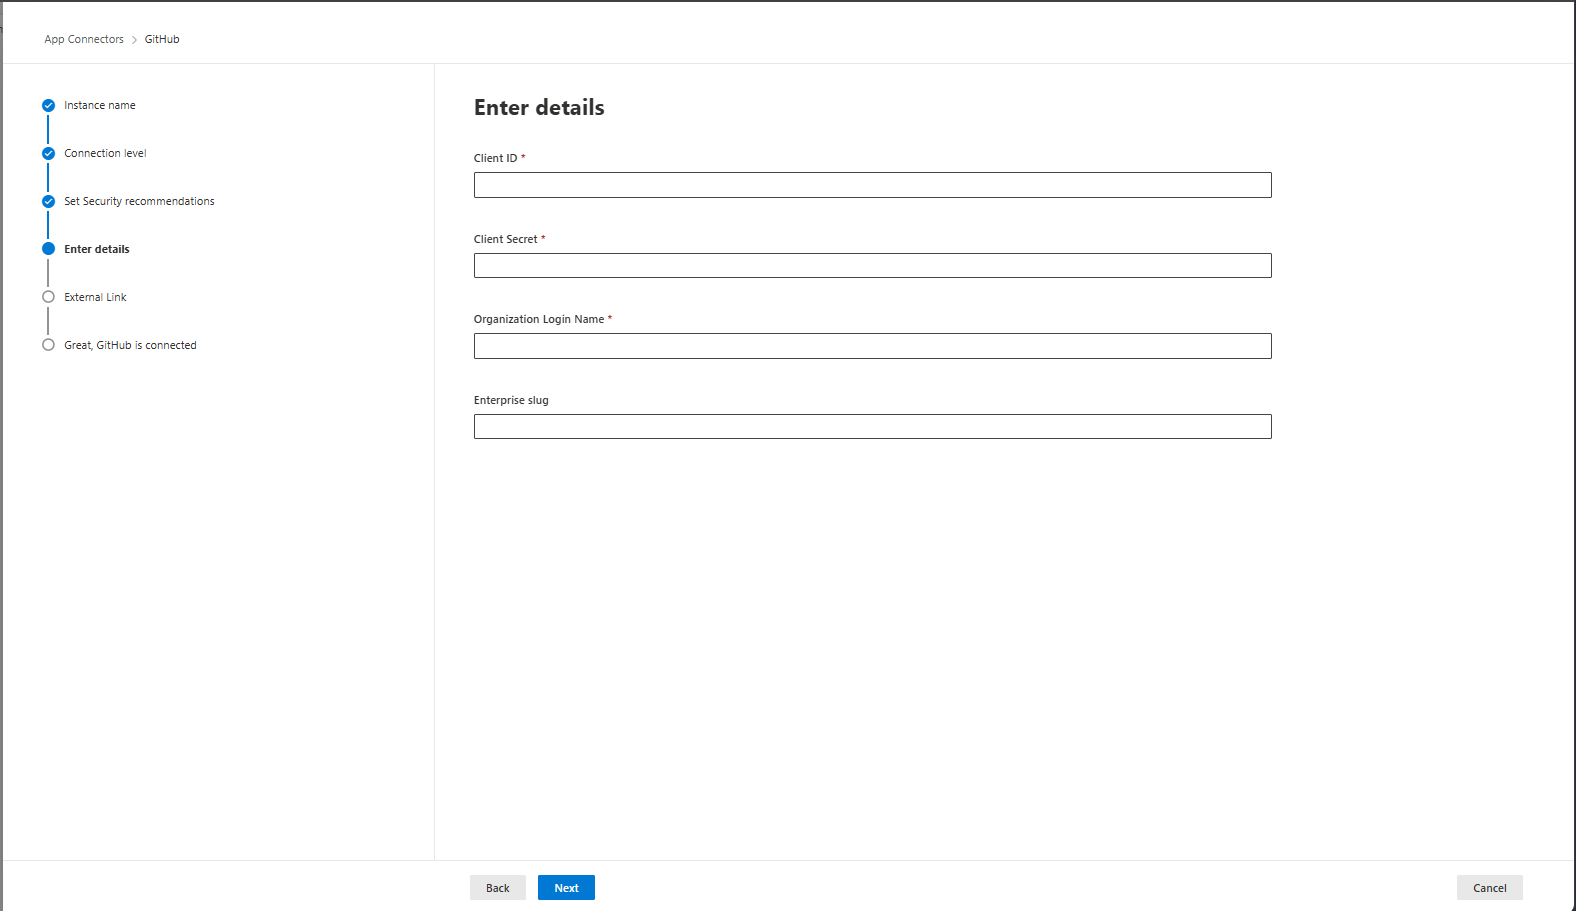
如果选择 “组织” 作为连接级别,请输入 客户端 ID、客户端密钥、组织登录名 和 企业 slug。
选择“ 连接 GitHub”。
如有必要,请输入 GitHub 管理员凭据,以允许Defender for Cloud Apps访问团队的 GitHub Enterprise Cloud 实例。
请求访问并授权应用。 Defender for Cloud Apps 根据连接级别要求不同的 OAuth 权限范围:
企业级连接
- read:user 和 user:email - 用于同步组织成员
- read:enterprise ——SSPM 功能所必需。 提供的用户必须是企业帐户的所有者。
- read:audit_log - 用于读取企业级审计日志
注意
上述企业级权限为只读。
组织级连接
- admin:org - 用于同步组织审计日志
- read:user 和 user:email - 用于同步贵组织的成员
- repo:status - 用于同步审计日志中与存储库相关的事件
- read:enterprise - SSPM 功能所必需
有关 OAuth 范围的详细信息,请参阅 了解 OAuth 应用的范围。
返回到 Defender for Cloud Apps 控制台,应收到 GitHub 已成功连接的消息。
如果您的组织强制执行 OAuth 应用访问限制,请与您的 GitHub 组织所有者合作,授予组织对 GitHub 第三方设置创建的 OAuth 应用的访问权限。 欲了解更多信息,请参见 “为您的组织启用OAuth应用访问限制”。
只有在将 GitHub 连接到 Defender for Cloud Apps 后,组织所有者才会找到来自 OAuth 应用的请求。
在Microsoft Defender门户中,选择“设置”。 然后选择“ 云应用”。 在 “连接的应用”下,选择“ 应用连接器”。 确保已连接应用连接器的状态为 “已连接”。
连接 GitHub Enterprise Cloud 后,你将在连接前 7 天收到事件。
高级威胁检测和阻断
对于针对 GitHub Copilot CLI 的设备代码钓鱼场景进行高级检测和中断,请在Enterprise级连接 GitHub。
详情请参见 “保护 AI 代理免受可信身份攻击(预览版)”。
后续步骤
使用以下资源对连接的GitHub企业云环境进行故障排除和管理: