提示
你知道你可以免費試用 適用於 Office 365 的 Microsoft Defender Plan 2 的功能嗎? 請於 Microsoft Defender 入口試用中心使用 適用於 Office 365 的 Defender 的 90 天試用版。 了解 試用 適用於 Office 365 的 Microsoft Defender 的可註冊對象及試用條款。
本文列出 適用於 Office 365 的 Microsoft Defender 和 Microsoft Purview 中的預設角色與角色群組。
這些產品的權限基於基於角色的存取控制 (RBAC) 。 使用者必須是全域管理員或一個或多個角色群組的成員,才能存取 Microsoft Defender 入口網站或 Microsoft Purview 入口網站。 RBAC 是 Exchange Online 使用的權限模型,但 Exchange Online 的角色群組不會與 適用於 Office 365 的 Defender 或 Purview 的角色群組共享成員或權限。
AI 安全儀表板ai.security.microsoft.com也提供給符合資格的租戶使用,並提供來自 Microsoft Defender、Microsoft Entra 及 Microsoft Purview 的統一即時 AI 風險訊號視圖。
附註
Microsoft Defender 統一角色型存取控制(Unified RBAC)也是另一套可供使用的獨立權限模型。 它同時也是 適用於 Office 365 的 Microsoft Defender 計畫 2 的推薦權限模式,並且是 2026 年 7 月起新成立的 適用於 Office 365 的 Defender 計畫 2 組織的預設授權模式。 此 RBAC 模型中的權限與本文所述的 適用於 Office 365 的 Defender 權限不同。 如需更多資訊,請參閱 Microsoft Defender 全面偵測回應 以角色為基礎的存取控制 (RBAC)。
如果您啟用用於電子郵件與共同作業的 Defender 全面偵測回應 RBAC,則位於 https://security.microsoft.com/emailandcollabpermissions 的權限頁面將不再於 Defender 入口網站中提供,因此您必須確保在啟用 Defender 統一 RBAC 之前,先設定或匯入您的角色。
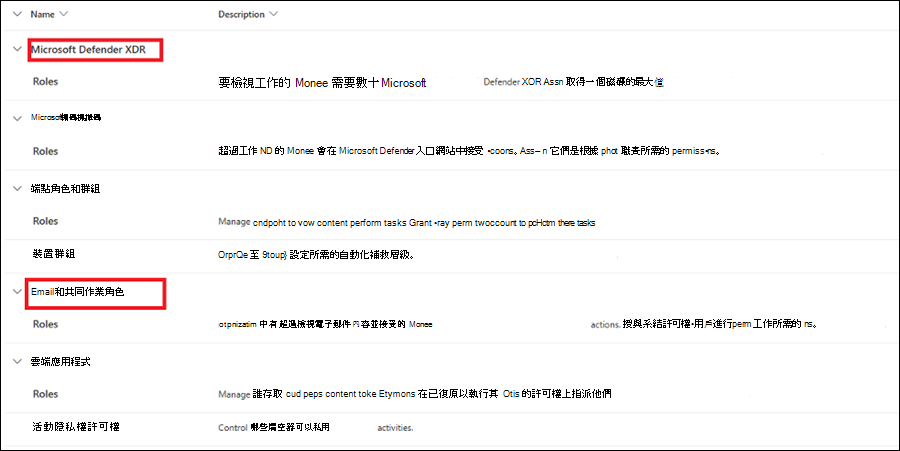
欲了解更多權限資訊,請參閱以下文章:
- Microsoft Defender 入口網站中的電子郵件和共同作業權限
- Microsoft Defender 統一角色型存取控制 (RBAC)
- Microsoft Purview 入口網站中的權限
- Microsoft Purview 解決方案中的權限
- Microsoft Purview 治理入口網站中的權限
適用於 Office 365 的 Microsoft Defender 與 Microsoft Purview 的角色群組
本節表格列出 Microsoft Defender 入口網站與 Microsoft Purview 入口網站中可用的預設角色群組,以及預設分配給角色群組的角色。 若要授權使用者在 適用於 Office 365 的 Defender 或 Microsoft Purview 中執行任務,請將他們加入相應的角色群組。
在 適用於 Office 365 的 Defender 或 Microsoft Purview 中管理權限,讓使用者能使用各自入口網站中可用的安全、合規與治理功能。 要授予其他功能權限,例如 Exchange 郵件流規則 (也稱為傳輸規則) ,你需要在 Exchange Online 中授權。 如需詳細資訊,請參閱 Exchange Online 中的權限。
附註
要查看本文所述的 權限 標籤,您需要成為管理員。具體來說,你需要被指派角色管理( Role Management ),而該角色預設只會分配給 組織管理(Organization Management )和 Purview 管理員(Purview Administrators) 的角色群組。 角色管理角色也允許您查看、建立及修改角色群組。
| 角色群組 | 描述 | 已指派的預設角色 |
|---|---|---|
| 人工智慧管理員 | 除了在 Microsoft Entra 內建角色 中為此角色列出的功能之外,使用此群組可為使用者指派下列項目的唯讀權限:適用於 AI 的資料安全性態勢管理(傳統),以及資料安全性態勢管理預覽版中的 AI 相關資料。 | 人工智慧管理員 |
| 攻擊模擬器管理員 | 不要使用此角色群組。 請使用Microsoft Entra ID中的攻擊模擬管理員角色。 | 攻擊模擬器管理員 |
| 攻擊模擬器酬載作者 | 不要使用此角色群組。 使用 Microsoft Entra ID 中的攻擊酬載作者角色。 | 攻擊模擬器承載程式撰寫工具 |
| 審計經理 | 管理稽核日誌設定,以及搜尋、檢視與匯出稽核日誌。 | 稽核記錄 僅檢視稽核記錄 |
| 審計閱讀器 | 搜尋、檢視及匯出稽核日誌。 | 僅檢視稽核記錄 |
| 帳單管理員 | 設定帳單功能。 | 帳單管理員 |
| 通訊合規性 | 授予所有通訊合規角色權限:管理員、分析師、調查員及檢視者。 | 案例管理 通訊合規性系統管理員 通訊合規性分析 通訊合規性案例管理 通訊合規性調查 通訊合規性檢視者 資料分類回饋提供者 資料連接器管理員 Purview Copilot Workspace 貢獻者 範圍管理器 僅檢視案件 |
| 通訊合規管理員 | 通訊合規管理員,能建立/編輯政策並定義全域設定。 | 通訊合規性系統管理員 通訊合規性案例管理 資料連接器管理員 範圍管理器 |
| 通訊合規性分析師 | 通訊合規分析師,能調查政策匹配、查看訊息元資料並採取修復行動。 | 通訊合規性分析 通訊合規性案例管理 Purview Copilot Workspace 貢獻者 |
| 通訊合規性調查員 | 通訊合規分析師,能調查政策匹配、檢視訊息內容並採取補救行動。 | 案例管理 通訊合規性分析 通訊合規性案例管理 通訊合規性調查 資料分類回饋提供者 Purview Copilot Workspace 貢獻者 僅檢視案件 |
| 通訊合規觀察者 | 通訊合規檢視器,可存取可用的報告與小工具。 | 通訊合規性案例管理 通訊合規性檢視者 |
| 合規管理員¹ | 成員可以管理裝置管理、資料外洩防護、報告和保留的設定。 | 管理單位擴充功能管理員 案例管理 通訊合規性系統管理員 通訊合規性案例管理 合規性系統管理員 合規性管理員管理 合規性搜尋 憑證讀取器 證書撰寫者 資料分類回饋提供者 資料分類回饋審查員 資料連接器管理員 資料調查管理 資料地圖閱讀器 資料安全調查管理員 裝置管理 處置管理 DLP 合規性管理 保留 IB 合規性管理 資訊保護系統管理員 資訊保護分析員 資訊保護檢視器 內部人員風險管理系統管理員 深入分析閱讀器 管理警示 組織組態 Purview 代理程式分析 Purview 代理程式部署 Purview Copilot Workspace 貢獻者 RecordManagement 保留管理 掃描閱讀器 掃描寫入器 範圍管理器 來源讀取器 資料來源作者 僅限檢視稽核記錄 僅檢視案件 僅限檢視裝置管理 僅檢視 DLP 合規性管理 僅檢視 IB 合規性管理 警示管理(僅供檢視) 僅限檢視收件者 唯讀記錄管理 僅供檢視的保留管理 |
| 合規性資料系統管理員 | 成員可以管理裝置管理、資料保護、資料外洩防護、報告和保留的設定。 | 合規性系統管理員 合規性管理員管理 合規性搜尋 裝置管理 處置管理 DLP 合規性管理 IB 合規性管理 資訊保護系統管理員 資訊保護分析員 資訊保護檢視器 管理警示 組織組態 Purview Copilot Workspace 貢獻者 RecordManagement 保留管理 範圍管理器 敏感度標籤系統管理員 僅限檢視稽核記錄 僅限檢視裝置管理 僅檢視 DLP 合規性管理 僅檢視 IB 合規性管理 警示管理(僅供檢視) 僅限檢視收件者 唯讀記錄管理 僅供檢視的保留管理 |
| 合規性管理器系統管理員 | 管理範本的建立與修改。 | 合規性管理員管理 合規性管理員評估 合規性管理員貢獻 合規性管理員讀者 資料連接器管理員 |
| 合規性管理員評估者 | 建立評估、實施改進行動,並更新改進行動的測試狀態。 | 合規性管理員評估 合規性管理員貢獻 合規性管理員讀者 資料連接器管理員 |
| 合規性管理員參與者 | 建立評估並執行改進行動。 | 合規性管理員貢獻 合規性管理員讀者 資料連接器管理員 |
| 合規管理員讀者 | 查看除管理員功能外的所有合規管理員內容。 | 合規性管理員讀者 |
| 內容探索器內容檢視器 | 在內容總管中檢視檔案內容,以及在適用於 AI 的資料安全性態勢管理(傳統版)和資料安全性態勢管理的預覽版中檢視提示與回應。 | 資料分類內容檢視器 |
| 內容探索器列表檢視器 | 僅以清單格式瀏覽內容總管中的所有項目。 | 資料分類清單檢視器 |
| 資料目錄策展人 | 對目錄資料物件執行建立、讀取、修改及刪除操作,並建立物件間的關聯。 | 資料地圖閱讀器 資料地圖繪製器 |
| Data Estate Insights 管理員 | 提供跨平台與供應商的管理權限,存取所有洞察報告。 | 資料地圖閱讀器 深入分析閱讀器 洞察作家 |
| Data Estate Insights 讀者 | 提供跨平台與供應商的所有洞察報告的唯讀存取。 | 資料地圖閱讀器 洞察閱讀器 |
| 資料治理 | 授與 Microsoft Purview 內資料治理角色的存取權限。 | 資料治理管理員 |
| 資料調查人員 | 對信箱、SharePoint 網站及 OneDrive 位置進行搜尋。 | 通訊 合規性搜尋 監管人 資料調查管理 匯出 預覽 檢閱 RMS 解密 搜尋與清除 |
| 資料安全 AI 管理員 | 使用此群組來指派資料遺失防護原則的編輯能力,以及在資料安全性態勢管理中檢視 AI 內容。 請查看職務說明以了解存取權限。 | 資料安全 AI 管理員 |
| 資料安全 AI 內容檢視器 | 使用此群組可授與使用者權限,讓他們在適用於 AI 的資料安全性態勢管理(傳統版)及資料安全性態勢管理的預覽版中,檢視 AI 應用程式互動中延伸的提示與回應詳細資料。 | 資料安全 AI 內容檢視器 |
| 資料安全 AI 觀察器 | 使用此群組為適用於 AI 的資料安全性態勢管理 (經典) 及預覽版 資料安全性態勢管理 的使用者分配唯讀權限。 | 資料安全 AI 檢視器 |
| 資料安全 DLP 分流代理 | 僅供非互動式代理程式使用者用於分類研判及補救資料外洩防護警示。 | 資料分類內容下載 資料分類內容檢視器 資訊保護分析員 Purview 內容分析師 Purview Copilot Workspace 貢獻者 |
| 資料安全 DSPM 態勢代理程式 | 專為非互動代理使用者設計,依據 Posture 管理管理員所提供的範圍搜尋及分類資料。 | Purview 內容分析師 Purview Copilot Workspace 貢獻者 |
| 資料安全調查管理員 | 資料安全調查管理員,能建立並管理所有調查、流程及設定。 | 資料安全調查管理員 資料安全調查分析師 資料安全調查調查員 資料安全調查審查員 |
| 資料安全調查調查員 | 資料安全調查的調查員,能建立並管理指派的調查、流程及設定。 | 資料安全調查分析師 資料安全調查調查員 資料安全調查審查員 |
| 資料安全調查審查員 | 資料安全性調查審查員,能建立並管理所有指派調查。 | 資料安全調查審查員 |
| 資料安全 IRM 分級處理代理程式 | 僅供非互動式代理程式使用者使用,以對內部風險管理警示進行分類處理及補救。 | 內線風險管理分析 內部風險管理調查 Purview Copilot Workspace 貢獻者 |
| 資料安全管理 | 查看所有資料安全性態勢管理洞察,利用包含 AI 安全儀表板內的Security Copilot (來優先排序與調查 AI 風險,並查看量身訂做的修復建議) ,並管理 Microsoft Purview 資料安全解決方案 (資料遺失預防、資訊保護及內部風險管理) 。 | 案例管理 監管人 資料分類內容下載 資料分類內容檢視器 資料分類清單檢視器 資料連接器管理員 資料地圖閱讀器 資料安全調查貢獻者 資料安全檢視器 資訊保護系統管理員 資訊保護分析員 資訊保護調查人員 資訊保護檢視器 內部人員風險管理系統管理員 內線風險管理分析 內部風險管理核准 內部風險管理審計 內部風險管理圖表閱讀器 內部風險管理調查 內部人員風險管理報表系統管理員 內線風險管理課程 深入分析閱讀器 Purview 代理程式分析 Purview 代理程式部署 Purview Copilot Workspace 貢獻者 Purview 評估管理員 檢閱 掃描閱讀器 來源讀取器 僅檢視案件 |
| 資料安全檢視器 | 唯讀存取資料安全態勢管理(DSPM)儀表板洞察及 AI 安全儀表板,包括 AI 風險評分卡與 AI 清單(Microsoft Copilot、Copilot Studio 代理、Microsoft Foundry 應用程式與代理,以及第三方模型與代理)。 會員可查看未管理及影子 AI 代理,並使用 Security Copilot 查看詳細資訊。 | 資料安全檢視器 |
| 資料來源管理員 | 管理資料來源與資料掃描。 | 憑證讀取器 證書撰寫者 掃描閱讀器 掃描寫入器 來源讀取器 資料來源作者 |
| 電子文件探索管理員 | 成員可以搜尋信箱、SharePoint 網站及 OneDrive 位置,並對其加以保留。 會員還能建立和管理電子發現案件、新增或移除案件成員、建立及編輯與案件相關的內容搜尋,以及存取 eDiscovery (Premium) 中的案件資料。 電子文件探索系統管理員是獲派額外權限的電子文件探索管理員角色群組成員。 除了電子文件探索管理員可以執行的工作以外,電子文件探索系統管理員可以:
電子發現管理員與電子發現管理員的主要差異在於,電子發現管理員可以存取 Microsoft Purview 入口網站中電子 發現案件 頁面上列出的所有案件。 電子發現經理只能存取他們所創建的案件或其成員案件。 欲了解更多如何讓使用者成為電子發現管理員的資訊,請參閱 Microsoft Purview 入口網站中的「指派電子發現權限」。 |
案例管理 通訊 合規性搜尋 監管人 匯出 保留 管理檢閱集標籤 預覽 檢閱 RMS 解密 |
| 精確資料比對上傳管理員 | 上傳資料以進行精確資料匹配。 | 精確資料比對上傳管理 |
| 全球讀者 | 會員可唯讀報告、警示,並查看所有設定與設定。 全域閱讀器與安全閱讀器的主要差異在於,全域閱讀器可以存取 設定與設定。 |
合規性管理員讀者 安全性讀取器 敏感度標籤讀取器 服務保證檢視 僅限檢視稽核記錄 僅限檢視裝置管理 僅檢視 DLP 合規性管理 僅檢視 IB 合規性管理 警示管理(僅供檢視) 僅限檢視收件者 唯讀記錄管理 僅供檢視的保留管理 |
| 資訊保護 | 完全掌控所有資訊保護功能,包括敏感性標籤及其政策、DLP、所有分類器類型、活動與內容瀏覽器,以及所有相關報告。 | 資料分類內容下載 資料分類內容檢視器 資料分類清單檢視器 資料地圖閱讀器 資訊保護系統管理員 資訊保護分析員 資訊保護調查人員 資訊保護檢視器 深入分析閱讀器 Purview 代理程式分析 Purview 代理程式部署 Purview Copilot Workspace 貢獻者 Purview 評估管理員 掃描閱讀器 來源讀取器 |
| 資訊保護 ABAC 屬性分配管理員² | 為支援的物件(如使用者與服務主體)指派並移除 M365 Info Protect 屬性。 | 資訊保護 ABAC 屬性分配管理員 資訊保護 ABAC 屬性定義讀取器 |
| 資訊保護 ABAC 屬性指派讀者² | 請參閱 M365 Info Protect Attributes,了解支援的物件。 | 資訊保護 ABAC 屬性指派讀者 |
| 資訊保護 ABAC 屬性定義管理員² | 定義一組有效的 M365 Info Protect 屬性,這些屬性可指派給支援的物件。 啟用和停用這些屬性。 | 資訊保護 ABAC 屬性定義管理員 |
| 資訊保護 ABAC 屬性定義讀取器² | 請參閱 M365 Info Protect 屬性的定義。 | 資訊保護 ABAC 屬性定義讀取器 |
| 資訊保護 ABAC 政策管理員² | 定義 M365 資訊保護 ABAC 原則與規則,以控制 M365 ABAC 強制存取控制決策。 建立、檢視、編輯、刪除、啟用及停用這些政策與規則。 | 資訊保護 ABAC 政策管理員 資訊保護 ABAC 屬性定義讀取器 |
| 資訊保護 ABAC 原則讀者² | 查看 M365 Info Protect ABAC 原則與規則。 | 資訊保護 ABAC 原則讀者 |
| 資訊保護系統管理員 | 建立、編輯及刪除 DLP 政策、敏感性標籤及其政策,以及所有分類器類型。 管理端點 DLP 設定及模擬模式,以實現自動標籤政策。 | 資料地圖閱讀器 資訊保護系統管理員 深入分析閱讀器 Purview Copilot Workspace 貢獻者 Purview 評估管理員 掃描閱讀器 來源讀取器 |
| 資訊保護分析員 | 存取並管理 DLP 警示與活動總覽。 僅可檢視DLP政策、敏感性標籤及其政策,以及所有分類器類型。 | 資料分類清單檢視器 資料地圖閱讀器 資訊保護分析員 深入分析閱讀器 Purview 代理程式分析 Purview 代理程式部署 Purview Copilot Workspace 貢獻者 Purview 評估管理員 |
| 資訊保護調查人員 | 存取並管理 DLP 警示、活動總管及內容總管。 僅可檢視DLP政策、敏感性標籤及其政策,以及所有分類器類型。 | 資料分類內容下載 資料分類內容檢視器 資料分類清單檢視器 資料地圖閱讀器 資訊保護分析員 資訊保護調查人員 深入分析閱讀器 Purview 代理程式分析 Purview 代理程式部署 Purview Copilot Workspace 貢獻者 Purview 評估管理員 掃描閱讀器 來源讀取器 |
| 資訊保護閱讀程式 | 對 DLP 原則、敏感度標籤及其原則的報告具有唯讀存取權。 | 資訊保護檢視器 |
| 內部風險管理 | 使用此角色群組,在單一群組中管理貴組織的內部人員風險管理。 將指定之系統管理員、分析師及調查人員的所有使用者帳戶加入後,即可在單一群組中設定內部風險管理權限。 此角色群組包含所有內部人員風險管理權限角色。 這個角色群組是快速開始內部風險管理最簡單的方式,也很適合不需要為不同使用者群組設定獨立權限的組織。 | 案例管理 監管人 資料連接器管理員 資料安全調查貢獻者 內部人員風險管理系統管理員 內線風險管理分析 內部風險管理核准 內部風險管理審計 內部風險管理圖表閱讀器 內部風險管理調查 內部人員風險管理報表系統管理員 內線風險管理課程 Purview 代理程式分析 Purview 代理程式部署 Purview Copilot Workspace 貢獻者 檢閱 僅檢視案件 |
| 內部風險管理管理員 | 利用此角色群組最初配置內部風險管理,後期將內部風險管理員隔離至定義群組。 此角色群組中的使用者可以建立、檢視、更新及刪除內部風險管理原則、全域設定以及角色群組指派。 | 案例管理 資料連接器管理員 內部人員風險管理系統管理員 Purview Copilot Workspace 貢獻者 僅檢視案件 |
| 內部人員風險管理分析師 | 利用此群組將權限分配給擔任內部風險分析師的使用者。 此角色群組中的使用者可以存取所有內部人員風險管理警示、案件和通知範本。 他們無法使用內部風險內容瀏覽器。 | 案例管理 內線風險管理分析 內部風險管理圖表閱讀器 Purview 代理程式分析 Purview 代理程式部署 Purview Copilot Workspace 貢獻者 僅檢視案件 |
| 內部人員風險管理核准者 | 僅限內部核准使用。 | 內部風險管理核准 Purview Copilot Workspace 貢獻者 |
| 內線風險管理審計師 | 使用此群組為審計內部風險管理活動的使用者分配權限。 此角色群組的使用者可存取內部風險稽核日誌。 | 內部風險管理審計 Purview Copilot Workspace 貢獻者 |
| 內部人員風險管理調查人員 | 利用此群組為擔任內部風險資料調查員的使用者分配權限。 此角色群組中的使用者可以存取所有內部風險管理警示、案件、通知範本,以及所有案件的內容總管。 | 案例管理 監管人 資料安全調查貢獻者 內部風險管理圖表閱讀器 內部風險管理調查 Purview 代理程式分析 Purview 代理程式部署 Purview Copilot Workspace 貢獻者 檢閱 僅檢視案件 |
| 內部風險管理工作階段核准者 | 僅限內部核准使用。 | 內線風險管理課程 |
| IRM 貢獻者 | 此角色群組可見,但僅供背景服務使用。 | 內部人員風險管理永久性供款 內部風險管理臨時貢獻 |
| 知識管理員 | 配置知識、學習、指派訓練及其他智慧功能。 | 知識管理員 |
| 郵件流程系統管理員 | 會員可在 Defender 入口網站中監控並查看郵件流程洞察與報告。 全域管理員可以將一般使用者加入此群組,但如果該使用者不是 Exchange 管理員群組的成員,該使用者就無法存取 Exchange 管理相關的任務。 | Exchange 系統管理員 僅限檢視收件者 |
| 組織管理¹ | 會員可控制存取這些入口網站功能的權限,並管理裝置管理、資料遺失防護、報告及保存設定。 非全域管理員的使用者必須具備 Exchange 系統管理員身分,才能檢視由 Microsoft 365 的基本行動裝置管理與安全性所管理的裝置,並對其採取動作(先前稱為 Mobile 裝置管理 或 MDM)。 全域管理員會自動加入這個角色群組,但你不會在 Security & Compliance PowerShell 中 Get-RoleGroupMember 指令的輸出中看到他們。 重要提示:Microsoft 強烈主張最小權限原則。 僅分配執行任務所需的最低權限,有助於降低安全風險並強化組織整體防護。 全域管理員是一個高度特權的職位,應該限制在緊急情境或無法使用其他角色時使用。 |
管理單位擴充功能管理員 稽核記錄 案例管理 通訊合規性系統管理員 通訊合規性案例管理 合規性系統管理員 合規性管理員管理 合規性搜尋 資料連接器管理員 資料安全調查管理員 資料安全調查貢獻者 裝置管理 DLP 合規性管理 保留 IB 合規性管理 內部人員風險管理系統管理員 授權使用情況檢視器 管理警示 組織組態 優先順序清理管理員 優先清理檢視器 Purview 用量管理員 Purview Copilot Workspace 貢獻者 隔離 RecordManagement 保留管理 角色管理 範圍管理器 搜尋和清除 安全性系統管理員 安全性讀取器 敏感度標籤系統管理員 敏感度標籤讀取器 服務保證檢視 標籤貢獻者 標籤管理器 標籤閱讀器 僅限檢視稽核記錄 僅檢視案件 僅限檢視裝置管理 僅檢視 DLP 合規性管理 僅檢視 IB 合規性管理 警示管理(僅供檢視) 僅限檢視收件者 唯讀記錄管理 僅供檢視的保留管理 |
| 隱私權管理 | 在 Microsoft Purview 入口網站中管理隱私管理解決方案的存取控制。 | 案例管理 合規性管理員貢獻 合規性管理員讀者 合規性搜尋 監管人 資料分類內容檢視器 資料分類清單檢視器 資料地圖閱讀器 匯出 深入分析閱讀器 管理檢閱集標籤 預覽 隱私管理管理員 隱私管理分析 隱私管理調查 隱私管理 永久性貢獻 隱私管理 臨時貢獻 隱私管理檢視器 檢閱 來源讀取器 當事人權利請求管理員 僅檢視案件 |
| 隱私管理管理員 | 隱私管理解決方案的管理員,能建立/編輯政策並定義全域設定。 | 案例管理 合規性管理員貢獻 合規性管理員讀者 合規性搜尋 監管人 資料地圖閱讀器 匯出 深入分析閱讀器 管理檢閱集標籤 預覽 隱私管理管理員 檢閱 來源讀取器 僅檢視案件 |
| 隱私管理分析師 | 隱私管理解決方案的分析師能調查政策匹配、查看訊息元資料並採取修復行動。 | 案例管理 合規性管理員讀者 合規性搜尋 監管人 資料分類清單檢視器 資料地圖閱讀器 匯出 深入分析閱讀器 管理檢閱集標籤 預覽 隱私管理分析 檢閱 僅檢視案件 |
| 隱私管理貢獻者 | 管理隱私管理案件中的貢獻者存取權限。 | 合規性管理員讀者 合規性搜尋 監管人 資料地圖閱讀器 匯出 管理檢閱集標籤 預覽 隱私管理 永久性貢獻 隱私管理 臨時貢獻 檢閱 |
| 隱私管理調查員 | 隱私管理解決方案的調查員能調查政策匹配、查看訊息內容並採取補救措施。 | 案例管理 合規性管理員讀者 合規性搜尋 監管人 資料分類內容檢視器 資料分類清單檢視器 資料地圖閱讀器 匯出 深入分析閱讀器 管理檢閱集標籤 預覽 隱私管理調查 檢閱 僅檢視案件 |
| 隱私管理檢視器 | 隱私管理解決方案的檢視器,能存取可用的儀表板與小工具。 | 合規性管理員讀者 資料分類清單檢視器 資料地圖閱讀器 匯出 深入分析閱讀器 預覽 隱私管理檢視器 檢閱 |
| Purview 管理員 | 建立、編輯及刪除網域,並執行角色指派。 | 管理單位擴充功能管理員 Purview 網域管理員 角色管理 |
| Purview 代理管理 | 要啟用、設定並管理 Purview 內的 AI 代理 | Purview 代理程式部署 Purview 內容分析師 |
| Purview 用量管理 | 指派 Purview 消費計費報告存取權限。 | Purview 使用量管理員 |
| 檢疫管理員 | 成員可以存取所有隔離動作。 欲了解更多資訊,請參閱「以管理員身份管理隔離訊息與檔案」 | 隔離 |
| 記錄管理 | 會員可配置檔案管理的所有面向,包括保留標籤與處置審查。 | 處置管理 RecordManagement 保留管理 範圍管理器 |
| 檢閱者 | 成員可在 eDiscovery (Premium) 案件中存取審閱集。 此角色小組的成員可以在 Microsoft Purview 入口網站的 eDiscovery > 進階 頁面上查看並開啟他們所屬的案件清單。 使用者存取 eDiscovery (Premium) 案件後,可以選擇 「審查集 」來存取案件資料。 此角色不允許使用者預覽與案件相關的集合搜尋結果,或執行其他搜尋或案件管理任務。 此角色組的成員只能存取審查集的資料。 | 檢閱 |
| 安全性系統管理員 | 會員可使用Identity Protection Center、Privileged Identity Management、Monitor Microsoft 365服務健康,以及Defender與合規入口網站的多項安全功能。 預設情況下,這個角色群組可能看起來沒有任何成員。 然而,Microsoft Entra ID 中的安全管理員角色會被分配到這個角色群組。 因此,此角色群組繼承了 Microsoft Entra ID 的安全管理員角色功能與成員資格。 若要集中管理權限,請在 Microsoft Entra 系統管理中心新增或移除群組成員。 欲了解更多資訊,請參閱 Microsoft Entra 內建角色。 如果您在這些入口網站中編輯此角色群組, (會員或角色) ,這些變更僅適用於安全與合規領域,其他服務則不受影響。 此角色群組包含安全讀取者角色的所有唯讀權限,以及許多相同服務的額外管理權限:Azure 資訊保護、身份保護中心、Privileged Identity Management、監控Microsoft 365 服務健康,以及 Defender 和合規入口網站。 |
稽核記錄 合規性管理員管理 資料安全調查貢獻者 裝置管理 DLP 合規性管理 IB 合規性管理 管理警示 Purview Copilot Workspace 貢獻者 隔離 安全性系統管理員 敏感度標籤系統管理員 標籤貢獻者 標籤管理器 標籤閱讀器 僅限檢視稽核記錄 僅限檢視裝置管理 僅檢視 DLP 合規性管理 僅檢視 IB 合規性管理 僅檢視管理警示 |
| 安全性操作員 | 成員可以管理安全性警示,也可以檢視安全性功能的報告和設定。 | 合規性搜尋 資料安全調查貢獻者 管理警示 Purview Copilot Workspace 貢獻者 安全性讀取器 標籤貢獻者 標籤閱讀器 租戶允許/封鎖清單管理器 僅限檢視稽核記錄 僅限檢視裝置管理 僅檢視 DLP 合規性管理 僅檢視 IB 合規性管理 僅檢視管理警示 |
| 安全性讀卡機 | 成員對 Identity Protection Center、Privileged Identity Management、監視 Microsoft 365 服務健康情況,以及 Defender 和合規性入口網站中的許多安全性功能具有唯讀存取權。 預設情況下,這個角色群組可能看起來沒有任何成員。 然而,Microsoft Entra ID 中的安全讀取器角色會被分配到此角色群組。 因此,此角色群組繼承了 Microsoft Entra ID 的安全讀取器角色的能力與成員資格。 若要集中管理權限,請在 Microsoft Entra 系統管理中心新增或移除群組成員。 欲了解更多資訊,請參閱 Microsoft Entra 內建角色。 如果您在入口網站 (會員或角色) 編輯此角色群組,這些變更僅適用於安全與合規領域,不適用於其他服務。 |
合規性管理員讀者 安全性讀取器 敏感度標籤讀取器 標籤閱讀器 僅限檢視裝置管理 僅檢視 DLP 合規性管理 僅檢視 IB 合規性管理 僅檢視管理警示 |
| 服務保證使用者 | 會員可進入 Microsoft Purview 入口網站的服務保證區。 服務保證會針對儲存在 Microsoft 365 中的客戶資料,提供描述 Microsoft 安全性做法的報告和文件。 同時也提供獨立的非 Microsoft 審計報告,內容涵蓋 Microsoft 365。 欲了解更多資訊,請參閱 Microsoft Purview 入口網站的服務保證。 | 服務保證檢視 |
| 主體權利請求管理員 | 建立主體權利要求。 | 案例管理 合規性管理員貢獻 合規性管理員讀者 合規性搜尋 監管人 匯出 管理檢閱集標籤 預覽 檢閱 當事人權利請求管理員 僅檢視案件 |
| 主體權利申請審核人 | 有權核准主體權利請求的核准者。 | 合規性管理員讀者 合規性搜尋 監管人 匯出 管理檢閱集標籤 預覽 檢閱 主體權利申請審核人 |
| 主管檢閱 | 成員可以建立和管理原則,該原則定義了組織中要被檢視的是那些通訊。 如需詳細資訊,請參閱設定貴組織的通訊合規性原則。 | 監督審查管理員 |
附註
¹ 此角色群組不賦予成員搜尋稽核日誌或使用可能包含 Exchange 資料的報告(如 DLP 或 適用於 Office 365 的 Defender 報告)的權限。 若要搜尋稽核記錄或檢視所有報告,使用者必須在 Exchange Online 中獲指派權限。 此操作是必要的,因為用於搜尋稽核日誌的底層 cmdlet 是 Exchange Online 的 cmdlet。 全域管理員可以搜尋稽核日誌並查看所有報告,因為這些報告會自動加入 Exchange Online 的組織管理角色群組成員。 欲了解更多資訊,請參閱 Microsoft Purview 入口網站的「搜尋稽核日誌」。
附註
² 此角色或角色群組目前為預覽階段。 雖然在商業版 Microsoft 365 租用戶中可能看得到,但並不受支援,而且在 M365 ABAC 私人預覽之外不會產生任何實際作用。 目前僅規劃支援 Microsoft 美國政府雲端環境(GCC High 和 DoD,請參閱 了解 Microsoft 365 與 Microsoft Copilot 的 Microsoft 美國政府雲端環境)。
適用於 Office 365 的 Microsoft Defender 和 Microsoft Purview 中的角色
本節的表格列出了可用的角色以及它們預設分配到的角色群組。
未被預設指派到組織管理角色群組的角色會標示為 *
| 角色 | 描述 | 預設角色群組指派 |
|---|---|---|
| 管理單位擴充功能管理員 | 指派使用 AUE 的權限。 | 合規性系統管理員 組織管理 Purview 管理員 |
| * 人工智慧管理員 | 除了 Microsoft Entra 內建角色 中針對此角色列出的功能外,請使用此角色來唯讀存取 AI 的資料安全性態勢管理(傳統版)中的所有頁面,以及資料安全性態勢管理預覽版中的 AI 相關資料。 此職位無法讀取 AI 互動的提示與回應。 | 人工智慧管理員 |
| * 攻擊模擬器管理員 | 不要用這個角色。 請使用Microsoft Entra ID中的攻擊模擬管理員角色。 | 攻擊模擬器管理員 |
| * 攻擊模擬器酬載建立工具 | 不要在傳送門中使用這個角色。 在 Microsoft Entra ID 中使用對應的角色。 | 攻擊模擬器酬載作者 |
| 稽核記錄 | 開啟並設定組織的稽核功能,查看組織的稽核報告,然後將這些報告匯出成檔案。 | 審計經理 組織管理 安全性系統管理員 |
| * 帳單管理員 | 允許帳單管理員管理所選功能。 | 計費管理員 |
| 案例管理 | 建立、編輯、刪除及管理 eDiscovery 案件的存取權。 | 通訊合規性 通訊合規性調查員 合規性系統管理員 資料安全管理 電子探索管理員 測試人員風險管理 內部風險管理管理員 內部風險管理分析師 內部風險管理調查員 組織管理 隱私權管理 隱私管理管理員 隱私管理分析師 隱私管理調查員 主體權利請求管理員 |
| * 通訊 | 管理所有與電子探索 (進階) 案件中被識別的保管人之間的溝通。 建立保留通知、保留提醒和上報管理層的請求。 追蹤保管人對保全通知的確認情況,並管理保管人入口網站的存取權限;案件中的各保管人可透過該入口網站追蹤其被認定為保管人的案件相關通訊。 | 資料調查人員 電子文件探索管理員 |
| 通訊合規性系統管理員 | 用於管理通訊合規功能的政策。 | 通訊合規性 通訊合規管理員 合規性系統管理員 組織管理 |
| * 通訊合規分析 | 用於進行通訊合規功能中訊息違規的調查與修復。 只能查看訊息的元資料。 | 通訊合規性 通訊合規性分析師 通訊合規性調查員 |
| 通訊合規性案例管理 | 用來存取通訊合規案例。 | 通訊合規性 通訊合規管理員 通訊合規性分析師 通訊合規性調查員 通訊合規檢視器 合規性系統管理員 組織管理 |
| * 通訊合規調查 | 用於在通訊合規功能中執行調查、修復及審查訊息違規。 可以查看訊息中繼資料和訊息。 | 通訊合規性 通訊合規性調查員 |
| * 通訊合規檢視器 | 用於存取通訊合規功能中的報告與小工具。 | 通訊合規性 通訊合規檢視者 |
| 合規性系統管理員 | 檢視及編輯合規性功能的設定和報告。 | 合規性系統管理員 合規性資料系統管理員 組織管理 |
| 合規經理行政 | 管理範本的建立與修改。 | 合規性系統管理員 合規性資料系統管理員 合規性管理員系統管理員 組織管理 安全性系統管理員 |
| * 合規經理評估 | 建立評估、實施改進行動,並更新改進行動的測試狀態。 | 合規性管理員系統管理員 合規管理員評估人員 |
| * 合規經理貢獻 | 建立評估並執行改進行動。 | 合規性管理員系統管理員 合規性管理員評估人員 合規管理員參與者 隱私權管理 隱私管理管理員 主體權利請求管理員 |
| * 合規經理閱讀器 | 查看除管理員功能外的所有合規管理員內容。 | 合規性管理員系統管理員 合規性管理員評估人員 合規管理員參與者 合規性管理員讀者 全域讀取器 隱私權管理 隱私管理管理員 隱私管理分析師 隱私管理貢獻者 隱私管理調查員 隱私管理檢視器 安全性讀取器 主體權利請求管理員 主體權利申請審核人 |
| 合規性搜尋 | 在多個信箱中執行搜尋,並取得結果的預估值。 | 合規性系統管理員 合規性資料系統管理員 資料調查人員 電子探索管理員 組織管理 隱私權管理 隱私管理管理員 隱私管理分析師 隱私管理貢獻者 隱私管理調查員 資安操作員 主體權利請求管理員 主體權利申請審核人 |
| * 憑證讀取器 | 讀取租用戶中建立的不同憑證。 | 合規性系統管理員 資料來源管理員 |
| * 證書撰寫者 | 建立與編輯憑證。 | 合規性系統管理員 資料來源管理員 |
| * 守護者 | 識別並管理電子發現 (高級) 案件的保管人,並利用Microsoft Entra ID及其他來源的資訊尋找與保管人相關的資料來源。 在案例中將其他資料來源 (例如信箱、SharePoint 網站及 Teams) 與監管人建立關聯。 對與保管人相關聯的資料來源套用法律保留,以在案件情境下保留內容。 | 資料調查人員 資料安全管理 電子探索管理員 測試人員風險管理 內部風險管理調查員 隱私權管理 隱私管理管理員 隱私管理分析師 隱私管理貢獻者 隱私管理調查員 主體權利請求管理員 主體權利申請審核人 |
| * 資料分類內容下載 | 當在端點 DLP 設定中啟用證據收集時,此角色可讓系統管理員從活動總管和 DLP 警示下載與端點相關的證據檔案。 | 資料安全 DLP 分級處理代理程式 資料安全管理 資訊保護 資訊保護調查人員 |
| * 資料分類內容檢視器 | 在內容總管中查看檔案的原地渲染。 | 內容探索器內容檢視器 資料安全 DLP 分級處理代理程式 資料安全管理 資訊保護 資訊保護調查人員 隱私權管理 隱私管理調查員 |
| * 資料分類回饋提供者 | 允許在內容總管中向分類器提供意見回饋。 | 通訊合規性 通訊合規性調查員 合規性系統管理員 |
| * 資料分類回饋審查員 | 允許在回饋瀏覽器中檢視來自分類器的回饋。 | 合規性系統管理員 |
| * 資料分類清單檢視器 | 在內容總管中查看檔案清單。 | 內容探索器列表檢視器 資料安全管理 資訊保護 資訊保護分析員 資訊保護調查人員 隱私權管理 隱私管理分析師 隱私管理調查員 隱私管理檢視器 |
| 資料連接器管理員 | 建立並管理連接器,以匯入並歸檔非 Microsoft 資料於 Microsoft 365 中。 | 通訊合規性 通訊合規管理員 合規性系統管理員 合規性管理員系統管理員 合規性管理員評估人員 合規管理員參與者 資料安全管理 測試人員風險管理 內部風險管理管理員 組織管理 |
| * 資料治理管理員 | 將第一層的存取權限委派給商業網域創建者及其他應用程式層級的權限。 | 資料治理 |
| * 資料調查管理 | 建立、編輯、刪除及控制資料調查的存取權限。 | 合規性系統管理員 資料調查人員 |
| * 資料地圖閱讀器 | 讀取資料對應物件上的動作。 | 合規性系統管理員 資料目錄策展人 Data Estate Insights 管理員 Data Estate Insights 的讀者 資料安全管理 資訊保護 資訊保護系統管理員 資訊保護分析員 資訊保護調查人員 隱私權管理 隱私管理管理員 隱私管理分析師 隱私管理貢獻者 隱私管理調查員 隱私管理檢視器 |
| * 資料地圖繪製器 | 建立、讀取、修改及刪除資料映射物件的動作,並建立物件間的關聯。 | 資料目錄策展人 |
| * 資料安全 AI 管理員 | 用於編輯資料遺失防護原則及檢視資料安全態勢管理中 AI 內容的角色。 此職位無法讀取 AI 互動的提示與回應。 | 資料安全 AI 管理員 |
| * 資料安全 AI 內容檢視器 | 在 AI 的資料安全性態勢管理 (經典版) 和資料安全性態勢管理預覽版中,對 AI 互動的提示和回應進行唯讀存取的角色。 | 資料安全 AI 內容檢視器 |
| * 資料安全 AI 檢視器 | 在 AI 的資料安全性態勢管理 (經典版) 和資料安全性態勢管理預覽版中,對 AI 相關資料的所有頁面擁有唯讀存取的角色。 此職位無法讀取 AI 互動的提示與回應。 | 資料安全 AI 觀察器 |
| * 資料安全調查管理員 | 用於建立和管理資料安全調查中的調查、流程與設定。 | 合規性系統管理員 資料安全調查管理員 組織管理 |
| * 資料安全調查分析師 | 他們所擁有或參與的調查中的所有能力。 包含降低或控制資料安全風險的緩解措施,例如清除內容。 | 資料安全調查管理員 資料安全調查調查員 |
| 資料安全調查貢獻者 | 建立調查,並列出或取得他們擁有或參與的調查項目。 | 資料安全管理 測試人員風險管理 內部風險管理調查員 組織管理 安全性系統管理員 資安人員 |
| * 資料安全調查調查員 | 用於建立和管理資料安全調查中指定的調查、流程與設定。 | 資料安全調查管理員 資料安全調查調查員 |
| * 資料安全調查審查員 | 用於在「資料安全調查」中檢閱已指派的調查案件。 | 資料安全調查管理員 資料安全調查調查員 資料安全調查審查員 |
| * 資料安全檢視器 | 閱讀資料安全態勢管理洞察與 AI 安全儀表板(AI 風險評分卡、Microsoft Copilot、Copilot Studio、Microsoft Foundry 的 AI 庫存,以及第三方模型與代理)。 允許使用者使用 Security Copilot 查看細節並執行提示。 查看提示和回應需要具備資料安全 AI 內容檢視者角色。 | 資料安全管理 資料安全檢視器 |
| 裝置管理 | 檢視及編輯裝置管理功能的設定和報告。 | 合規性系統管理員 合規性資料系統管理員 組織管理 安全性系統管理員 |
| * 處分管理 | 控制在 Defender 及合規性入口網站中存取手動處置的權限。 | 合規性系統管理員 合規性資料系統管理員 記錄管理 |
| DLP 合規性管理 | 檢視及編輯資料外洩防護 (DLP) 原則的設定和報告。 | 合規性系統管理員 合規性資料系統管理員 組織管理 安全性系統管理員 |
| * 精確資料比對上傳管理員 | 允許用戶上傳資料以進行精確資料匹配。 | 精確資料配對上傳管理員 |
| * 交易所管理員 | 允許 Exchange 管理員執行特定功能。 | 郵件流程系統管理員 |
| * 出口 | 匯出從搜尋傳回的信箱和網站內容。 | 資料調查人員 電子探索管理員 隱私權管理 隱私管理管理員 隱私管理分析師 隱私管理貢獻者 隱私管理調查員 隱私管理檢視器 主體權利請求管理員 主體權利申請審核人 |
| 保留 | 將信箱、網站和公用資料夾中的內容設為保留。 處於保留狀態時,內容的副本會儲存在安全的位置中。 內容擁有者仍可修改或刪除原始內容。 | 合規性系統管理員 電子探索管理員 組織管理 |
| IB 合規性管理 | 檢視、建立、移除、修改及測試資訊屏障原則。 | 合規性系統管理員 合規性資料系統管理員 組織管理 安全性系統管理員 |
| * 資訊保護 ABAC 屬性指派管理員² | 為支援的物件(如使用者與服務主體)指派並移除 M365 Info Protect 屬性。 | 資訊保護 ABAC 屬性分配管理員 |
| * 資訊保護 ABAC 屬性指派讀者² | 請參閱 M365 Info Protect Attributes,了解支援的物件。 | 資訊保護 ABAC 屬性指派讀者 |
| * 資訊保護 ABAC 屬性定義管理員² | 定義一組有效的 M365 Info Protect 屬性,這些屬性可指派給支援的物件。 啟用和停用這些屬性。 | 資訊保護 ABAC 屬性定義管理員 |
| * 資訊保護 ABAC 屬性定義讀取器² | 請參閱 M365 Info Protect 屬性的定義。 | 資訊保護 ABAC 屬性分配管理員 資訊保護 ABAC 屬性定義讀者 資訊保護 ABAC 政策管理員 |
| * 資訊保護 ABAC 政策管理員² | 定義 M365 資訊保護 ABAC 原則與規則,以控制 M365 ABAC 強制存取控制決策。 建立、檢視、編輯、刪除、啟用及停用這些政策與規則。 | 資訊保護 ABAC 政策管理員 |
| * 資訊保護 ABAC Policy Reader² | 查看 M365 Info Protect ABAC 原則與規則。 | 資訊保護 ABAC 原則讀者 |
| * 資訊保護 管理員 | 建立、編輯及刪除 DLP 政策、敏感性標籤及其政策,以及所有分類器類型。 管理端點 DLP 設定及模擬模式,以實現自動標籤政策。 | 合規性系統管理員 合規性資料系統管理員 資料安全管理 資訊保護 資訊保護系統管理員 |
| * 資訊保護分析師 | 存取並管理 DLP 警示與活動總覽。 僅可檢視DLP政策、敏感性標籤及其政策,以及所有分類器類型。 | 合規性系統管理員 合規性資料系統管理員 資料安全 DLP 分級處理代理程式 資料安全管理 資訊保護 資訊保護分析員 資訊保護調查人員 |
| * 資訊保護調查員 | 存取並管理 DLP 警示、活動總管及內容總管。 僅可檢視DLP政策、敏感性標籤及其政策,以及所有分類器類型。 | 資料安全管理 資訊保護 資訊保護調查人員 |
| * 資訊保護閱讀器 | 對 DLP 原則、敏感度標籤及其原則的報告具有唯讀存取權。 | 合規性系統管理員 合規性資料系統管理員 資料安全管理 資訊保護 資訊保護讀取器 |
| 內部人員風險管理系統管理員 | 建立、編輯、刪除及控制內部風險管理功能的存取權限。 | 合規性系統管理員 資料安全管理 測試人員風險管理 內部風險管理管理員 組織管理 |
| * 內線風險管理分析 | 存取所有內部風險管理警示、案件及通知範本。 | 資料安全 IRM 分流代理程式 資料安全管理 測試人員風險管理 內部人員風險管理分析師 |
| * 內部風險管理核准 | 在隱私管理解決方案中進行調查、修復及審查訊息違規行為。 可查看訊息元資料及完整訊息。 | 資料安全管理 測試人員風險管理 內部風險管理(Insider Risk Management)核准者 |
| * 內部風險管理審計 | 允許查看內部風險稽核紀錄。 | 資料安全管理 測試人員風險管理 內線風險管理審計師 |
| * 內部風險管理圖表閱讀器 | 允許查看資料風險圖表以發出警報。 | 資料安全管理 測試人員風險管理 內部風險管理分析師 內部風險管理調查員 |
| * 內部風險管理調查 | 可存取所有內部風險管理警示、案件、通知範本,以及適用於所有案件的內容總管。 | 資料安全 IRM 分流代理程式 資料安全管理 測試人員風險管理 內部風險管理調查員 |
| * 內部風險管理永久貢獻 | 此角色群組可見,但僅供背景服務使用。 | IRM 貢獻者 |
| * 內幕風險管理報告管理員 | 允許查看與案件及事件相關的內部風險報告,以支援內部風險管理。 | 資料安全管理 測試人員風險管理 |
| * 內線風險管理課程 | 允許對 Microsoft Purview 內部風險管理中使用者會話式活動進行受控核准與監督,且不授予調查、警示、案件或敏感內容的存取權限。 | 資料安全管理 測試人員風險管理 內部風險管理工作階段核准者 |
| * 內部風險管理臨時貢獻 | 此角色群組可見,但僅供背景服務使用。 | IRM 貢獻者 |
| * 洞察檢視器 | 提供Data Estate Insights應用程式中所有Insights報告的唯讀存取權限。 洞察讀者至少需要擁有資料閱讀者角色的存取權,才能查看該特定收藏的報告。 | 合規性系統管理員 Data Estate Insights 管理員 Data Estate Insights 的讀者 資料安全管理 資訊保護 資訊保護系統管理員 資訊保護分析員 資訊保護調查人員 隱私權管理 隱私管理管理員 隱私管理分析師 隱私管理調查員 隱私管理檢視器 |
| * 洞察作家 | 管理員可在 Data Estate Insights 應用程式中存取所有洞察報告。 | Data Estate Insights 管理員 |
| * 知識管理員 | 配置知識、學習、指派訓練及其他智慧功能。 | 知識管理員 |
| 授權使用閱讀器 | 可存取合規解決方案的授權使用報告儀表板。 | 組織管理 |
| 管理警示 | 檢視及編輯警示的設定和報告。 | 合規性系統管理員 合規性資料系統管理員 組織管理 安全性系統管理員 資安人員 |
| * 管理審閱集標籤 | 此角色允許使用者為其可存取的案件建立、編輯及刪除審查集標籤。 | 電子探索管理員 隱私權管理 隱私管理管理員 隱私管理分析師 隱私管理貢獻者 隱私管理調查員 主體權利請求管理員 主體權利申請審核人 |
| 組織組態 | 執行、檢視及匯出 DLP、裝置及保留的稽核報告,並管理合規原則。 | 合規性系統管理員 合規性資料系統管理員 組織管理 |
| * 預覽 | 檢視從內容搜尋傳回的項目清單,並且從清單開啟每個項目以檢視其內容。 | 資料調查人員 電子探索管理員 隱私權管理 隱私管理管理員 隱私管理分析師 隱私管理貢獻者 隱私管理調查員 隱私管理檢視器 主體權利請求管理員 主體權利申請審核人 |
| 優先清理管理員 | 在資料生命週期管理中存取優先權清理標籤,建立、更新及刪除政策,並修改租戶的優先權清理設定 | 組織管理 |
| 優先清理項目檢視器 | 存取資料生命週期管理中的優先權清理分頁以查看政策 | 組織管理 |
| * 隱私管理管理員 | 在隱私管理中管理政策,並可存取解決方案的所有功能。 | 隱私權管理 隱私管理管理員 |
| * 隱私管理分析 | 在隱私管理中對訊息違規進行調查與修復。 只能查看訊息的元資料。 | 隱私權管理 隱私管理分析師 |
| * 隱私管理調查 | 在隱私管理中進行調查、修復及審查訊息違規行為。 可以查看訊息元資料和完整訊息。 | 隱私權管理 隱私管理調查員 |
| * 隱私管理永久貢獻 | 以永久貢獻者身分存取隱私權管理案件。 | 隱私權管理 隱私管理貢獻者 |
| * 隱私管理 臨時貢獻 | 以臨時貢獻者身分存取隱私權管理案例。 | 隱私權管理 隱私管理貢獻者 |
| * 隱私管理檢視器 | 在隱私管理中存取儀表板與小工具。 | 隱私權管理 隱私管理檢視器 |
| * Purview 代理程式分析 | 配置、自訂及檢視 Purview 代理資料與分析 | 合規性系統管理員 資料安全管理 資訊保護 資訊保護分析員 資訊保護調查人員 測試人員風險管理 內部風險管理分析師 內部風險管理調查員 |
| * Purview 代理程式部署 | 部署 Purview 代理 | 合規性系統管理員 資料安全管理 資訊保護 資訊保護分析員 資訊保護調查人員 測試人員風險管理 內部風險管理分析師 內部風險管理調查員 Purview 代理程式管理 |
| Purview 使用量管理員 | 取得 Purview 消費帳單透明度報告 | 組織管理 Purview 使用量管理 |
| * Purview 內容分析師 | 啟用 Purview 代理程式 | 資料安全 DLP 分級處理代理程式 資料安全 DSPM 態勢代理 Purview 代理程式管理 |
| Purview Copilot Workspace 貢獻者 | 以貢獻者身份存取 Purview Copilot 工作區。 | 通訊合規性 通訊合規性分析師 通訊合規性調查員 合規性系統管理員 合規性資料系統管理員 資料安全 DLP 分級處理代理程式 資料安全 DSPM 態勢代理 資料安全 IRM 分流代理程式 資料安全管理 資訊保護 資訊保護系統管理員 資訊保護分析員 資訊保護調查人員 測試人員風險管理 內部風險管理管理員 內部風險管理分析師 內部人員風險管理(Insider Risk Management)核准者 內線風險管理審計師 內部風險管理調查員 組織管理 安全性系統管理員 資安人員 |
| * Purview 網域管理員 | 建立、編輯及刪除網域,並執行角色指派。 | Purview 管理員 |
| * Purview 評估管理員 | 建立並管理 Microsoft 365 Purview 評估實驗室。 | 資料安全管理 資訊保護 資訊保護系統管理員 資訊保護分析員 資訊保護調查人員 |
| 隔離區 | 允許查看並釋放隔離郵件。 | 組織管理 檢疫管理員 安全性系統管理員 |
| RecordManagement | 檢視並編輯紀錄管理功能的設定。 | 合規性系統管理員 合規性資料系統管理員 組織管理 記錄管理 |
| 保留管理 | 管理保留原則、保留標籤和保留標籤原則。 包含新增與移除這些政策中自適應範圍,以及建立、刪除及修改自適應範圍的權限。 | 合規性系統管理員 合規性資料系統管理員 組織管理 記錄管理 |
| * 評論 | 此角色讓使用者在電子探索 (進階) 案件中存取檢閱集。 被指派此角色的使用者可以在 Microsoft Purview 入口網站的 eDiscovery > 進階 頁面上查看並開啟他們所屬的案件清單。 使用者存取 eDiscovery (Premium) 案件後,可以選擇 「審查集 」來存取案件資料。 此角色不允許使用者預覽與案件相關的集合搜尋結果,或執行其他搜尋或案件管理任務。 擁有此角色的使用者只能存取審查集內的資料。 | 資料調查人員 資料安全管理 電子探索管理員 測試人員風險管理 內部風險管理調查員 隱私權管理 隱私管理管理員 隱私管理分析師 隱私管理貢獻者 隱私管理調查員 隱私管理檢視器 檢閱者 主體權利請求管理員 主體權利申請審核人 |
| * RMS 解密號 | 在匯出搜尋結果時解密受 RMS 保護的內容。 | 資料調查人員 電子文件探索管理員 |
| 角色管理 | 管理角色群組成員資格,以及建立或刪除自訂角色群組。 | 組織管理 Purview 管理員 |
| * 掃描閱讀器 | 讀取租用戶中建立的不同掃描。 | 合規性系統管理員 資料安全管理 資料來源管理員 資訊保護 資訊保護系統管理員 資訊保護調查人員 |
| * 掃描寫入器 | 在租用戶中建立、更新和刪除掃描。 | 合規性系統管理員 資料來源管理員 |
| 範圍管理器 | 允許管理員建立、編輯、刪除及控制組織內對範圍功能(如自適應範圍)的存取權限。 | 通訊合規性 通訊合規管理員 合規性系統管理員 合規性資料系統管理員 組織管理 記錄管理 |
| 搜尋和清除 | 讓人員大量移除符合內容搜尋準則的資料。 | 資料調查人員 組織管理 |
| 安全性系統管理員 | 檢視及編輯安全性功能的設定和報告。 | 組織管理 安全性系統管理員 |
| 安全性讀卡機 | 檢視安全性功能的設定和報告。 | 全域讀取器 組織管理 資安操作員 安全性讀取器 |
| 敏感度標籤系統管理員 | 檢視、建立、修改及移除敏感度標籤。 | 合規性資料系統管理員 組織管理 安全性系統管理員 |
| 敏感度標籤讀取器 | 查看敏感性標籤的配置與使用情況。 | 全域讀取器 組織管理 安全性讀取器 |
| 服務保證檢視 | 從 [服務保證] 區段下載可用的文件。 內容包括獨立稽核、合規文件,以及使用 Microsoft 365 功能管理法規合規與安全風險的信任相關指引。 | 全域讀取器 組織管理 服務保證使用者 |
| * 資料來源閱讀 | 讀取租用戶中建立的不同來源。 | 合規性系統管理員 資料安全管理 資料來源管理員 資訊保護 資訊保護系統管理員 資訊保護調查人員 隱私權管理 隱私管理管理員 |
| * 資料來源作者 | 在租用戶中建立、更新和刪除來源。 | 合規性系統管理員 資料來源管理員 |
| * 資料主體權利請求管理員 | 管理主管檢閱原則,包括要檢閱哪些通訊,以及誰可以執行檢閱。 | 隱私權管理 主體權利請求管理員 |
| * 主體權利申請審核人 | 建立、編輯、刪除及控制保管人的存取權。 | 主體權利申請審核人 |
| * 監督審查管理員 | 管理主管審查政策,包括要審查哪些溝通內容以及誰應該負責審查。 | 監督審查 |
| 標籤貢獻者 | 啟用檢視與更新現有標籤。 | 組織管理 安全性系統管理員 資安人員 |
| 標籤管理器 | 查看、更新、建立及刪除使用者標籤。 | 組織管理 安全性系統管理員 |
| 標籤閱讀器 | 對現有使用者標籤的唯讀存取權限 | 組織管理 安全性系統管理員 資安操作員 安全性讀取器 |
| * 租戶允許封鎖清單管理器 | 管理租戶允許/封鎖名單設定。 | 資安人員 |
| 僅限檢視稽核記錄 | 檢視及匯出稽核報告。 由於這些報告可能包含敏感性資訊,因此您應該僅將此角色指派給明確需要檢視此資訊的人員。 | 審計經理 審計閱讀器 合規性系統管理員 合規性資料系統管理員 全域讀取器 組織管理 安全性系統管理員 資安人員 |
| 僅視情況 | 通訊合規性 通訊合規性調查員 合規性系統管理員 資料安全管理 測試人員風險管理 內部風險管理管理員 內部風險管理分析師 內部風險管理調查員 組織管理 隱私權管理 隱私管理管理員 隱私管理分析師 隱私管理調查員 主體權利請求管理員 |
|
| 僅限檢視裝置管理 | 檢視裝置管理功能的設定和報告。 | 合規性系統管理員 合規性資料系統管理員 全域讀取器 組織管理 安全性系統管理員 資安操作員 安全性讀取器 |
| 僅檢視 DLP 合規性管理 | 檢視資料外洩防護 (DLP) 原則的設定和報告。 | 合規性系統管理員 合規性資料系統管理員 全域讀取器 組織管理 安全性系統管理員 資安操作員 安全性讀取器 |
| 僅檢視 IB 合規性管理 | 檢視資訊屏障功能的設定和報告。 | 合規性系統管理員 合規性資料系統管理員 全域讀取器 組織管理 安全性系統管理員 資安操作員 安全性讀取器 |
| 僅限檢視管理警示 | 檢視管理警示功能的設定和報告。 | 合規性系統管理員 合規性資料系統管理員 全域讀取器 組織管理 安全性系統管理員 資安操作員 安全性讀取器 |
| 僅限檢視收件者 | 檢視使用者和群組的相關資訊。 | 合規性系統管理員 合規性資料系統管理員 全域讀取器 郵件流程系統管理員 組織管理 |
| 僅限檢視記錄管理 | 查看紀錄管理功能的設定。 | 合規性系統管理員 合規性資料系統管理員 全域讀取器 組織管理 |
| 僅限檢視保留管理 | 檢視保留原則、保留標籤及保留標籤原則的設定。 | 合規性系統管理員 合規性資料系統管理員 全域讀取器 組織管理 |
附註
² 此角色或角色群組目前為預覽階段。 雖然在商業版 Microsoft 365 租用戶中可能看得到,但並不受支援,而且在 M365 ABAC 私人預覽之外不會產生任何實際作用。 目前僅規劃支援 Microsoft 美國政府雲端環境(GCC High 和 DoD,請參閱 了解 Microsoft 365 與 Microsoft Copilot 的 Microsoft 美國政府雲端環境)。