重要事項
Microsoft Purview 統一目錄和傳統 Microsoft Purview 資料控管功能 (先前的 Azure Purview) 即將淘汰。 Microsoft 正在 Microsoft Fabric 中合併其資料控管功能。 您無法再建立新帳戶,現有功能將維持在維護模式,直到 2027 年 11 月 12 日為止。 如需淘汰時間表、轉換指引,以及建議的後續步驟,請參閱 Microsoft Purview 資料控管淘汰公告。
本文概述如何註冊和 Azure SQL 受控執行個體,以及如何在 Microsoft Purview 中驗證 Azure SQL 受控執行個體並與之互動。 如需有關 Microsoft Purview 的詳細資訊,請參閱簡介 文章。
支援的功能
掃描功能
| 中繼資料擷取 | 完整掃描 | 累加式掃描 | 範圍掃描 |
|---|---|---|---|
| 是 | 是 | 是 | 是 |
其他功能
如需 分類、 敏感度標籤、 原則、 資料沿襲和 即時檢視,請參閱 支援的功能清單。
必要條件
具有有效訂閱的 Azure 帳戶。 免費建立帳戶。
有效的 Microsoft Purview 帳戶。
您必須是資料來源系統管理員和資料讀取者,才能在 Microsoft Purview 管理入口網站註冊來源並加以管理。 如需詳細資訊,請參閱我們的 Microsoft Purview 權限頁面 。
-
注意事項
我們現在支援使用 Microsoft Purview 擷取私人端點和自我裝載整合執行階段 VM 透過私人連線掃描 Azure SQL 受控執行個體。 如需必要條件相關的詳細資訊,請參閱連線 至您的 Microsoft Purview 並以私密且安全地掃描資料來源
登錄
本節說明如何使用 Microsoft Purview 控管入口網站在 Microsoft Purview 中註冊 Azure SQL 受控執行個體。
註冊驗證
如果您需要建立新的驗證,您必須 授權資料庫存取 SQL Database SQL 受控執行個體。 Microsoft Purview 目前支援三種驗證方法:
系統或使用者指派的受控身分識別以註冊
注意事項
如果您使用私人端點連線到 Microsoft Purview,則不支援受控識別。
您可以使用 Microsoft Purview 系統指派的受控身分識別 (SAMI) ,或使用者 指派的受控身分識別 (UAMI) 進行驗證。 這兩個選項都可讓您直接將驗證指派給 Microsoft Purview,就像指派任何其他使用者、群組或服務主體一樣。 建立帳戶時,系統會自動建立 Microsoft Purview 系統指派的受控識別,且其名稱與您的 Microsoft Purview 帳戶相同。 使用者指派的受控識別是可以獨立建立的資源。 若要建立,您可以遵循我們的 使用者指派的受控身分識別指南。
您可以依照下列步驟,在 Azure 入口網站中找到您的受控識別物件識別碼:
針對 Microsoft Purview 帳戶系統指派的受控身分識別:
- 開啟 Azure 入口網站,然後瀏覽至您的 Microsoft Purview 帳戶。
- 選取左側功能表上的 [內容 ] 索引標籤。
- 選取 [ 受控識別物件識別碼 ] 值並加以複製。
針對使用者指派的受控識別 (預覽) :
- 開啟 Azure 入口網站,然後瀏覽至您的 Microsoft Purview 帳戶。
- 選取左側功能表上的 [受控識別] 索引標籤
- 選取使用者指派的受控識別, 選取預期的身分識別以檢視詳細資料。
- 主體) 識別碼 (物件會顯示在 [概觀重要] 區段中。
任一受控識別都需要權限才能取得資料庫、結構描述和資料表的中繼資料,以及查詢資料表以進行分類。
- 依照建立對應至 Microsoft Entra 身分識別的包含使用者的必要條件和教學課程,在 Azure SQL 受控執行個體中建立 Microsoft Entra 使用者
- 將權限指派
db_datareader給身分識別。
要註冊的服務主體
有幾個步驟可讓 Microsoft Purview 使用服務主體掃描 Azure SQL 受控執行個體。
建立或使用現有的服務主體
若要使用服務主體,您可以使用現有的服務主體或建立新的服務主體。 如果您要使用現有的服務主體,請略過下個步驟。 如果必須建立新的服務主體,請遵循下列步驟:
- 瀏覽至 Azure 入口網站。
- 從左側功能表選取 [Microsoft Entra ID ]。
- 選取 [應用程式註冊]。
- 選取 [+ 新增應用程式註冊]。
- 輸入 應用程式 的名稱 (服務主體名稱) 。
- 選取 [僅在此組織目錄中的帳戶]。
- 針對 [重新導向 URI],選取 [網路 ],然後輸入您想要的任何 URL;它不一定是真實的或有效的。
- 然後選取 [註冊]。
在資料庫帳戶中設定 Microsoft Entra 驗證
服務主體必須具有取得資料庫、結構描述和資料表中繼資料的權限。 它也必須能夠查詢要取樣的資料表以進行分類。
- 使用 Azure SQL 設定和管理 Microsoft Entra 驗證
- 依照建立對應至 Microsoft Entra 身分識別的包含使用者的必要條件和教學課程,在 Azure SQL 受控執行個體中建立 Microsoft Entra 使用者
- 將權限指派
db_datareader給身分識別。
將服務主體新增至金鑰保存庫和 Microsoft Purview 的認證
需要取得服務主體的應用程式識別碼和密碼:
- 在 Azure 入口網站中瀏覽至您的服務主體
- 從 [概觀] 複製 [應用程式 (用戶端) 識別碼] 值,並從 [憑證 & 密碼] 中複製 [用戶端密碼] 值。
- 瀏覽至您的金鑰保存庫
- 選取 [設定 > ] [秘密]
- 選取 [+ 產生/匯入],然後從您的服務主體輸入您選擇的名稱和值做為用戶端密碼
- 選取 [建立] 以完成
- 如果您的金鑰保存庫尚未連線至 Microsoft Purview,您必須 建立新的金鑰保存庫連線
- 最後,使用服務主體建立 新的認證 來設定掃描。
註冊的 SQL 驗證
注意事項
只有佈建程序) 或 master 資料庫中的資料庫角色成員 loginmanager 所建立的伺服器層級主體登入 (才能建立新的登入。 授與權限後大約需要 15 分鐘 ,Microsoft Purview 帳戶應該具有適當的權限,才能掃描資源 () 。
如果您沒有可用的登入資訊,可以遵循 [建立登入] 中的指示來建立 Azure SQL 受控執行個體的登入。 您需要 使用者名稱 和 密碼 才能執行後續步驟。
- 在 Azure 入口網站中瀏覽至您的金鑰保存庫
- 選取 [設定 > ] [秘密]
- 選取 [+ 產生/匯入],然後輸入 [名稱] 和 [值] 做為來自 Azure SQL 受控執行個體的密碼
- 選取 [建立] 以完成
- 如果您的金鑰保存庫尚未連線至 Microsoft Purview,您必須 建立新的金鑰保存庫連線
- 最後,使用使用者名稱和密碼建立新認證來設定掃描。
註冊步驟
開啟 Microsoft Purview 管理入口網站,方法為:
- 直接瀏覽至 https://web.purview.azure.com 並選取您的 Microsoft Purview 帳戶。
- 開啟 Azure 入口網站,搜尋並選取 Microsoft Purview 帳戶。 選取 [Microsoft Purview 管理入口網站 ] 按鈕。
瀏覽至 資料對應。
選取 註冊
選取 [Azure SQL 受控執行個體 ],然後 選取 [繼續]。
選取 [ 從 Azure 訂用帳戶],從 [Azure 訂用帳戶 ] 下拉式方塊中選取適當的訂用帳戶,然後從 [ 伺服器名稱 ] 下拉式方塊中選取適當的伺服器。
提供 公用端點完整網域名稱 和 連接埠號碼。 然後選取 註冊以 註冊資料來源。
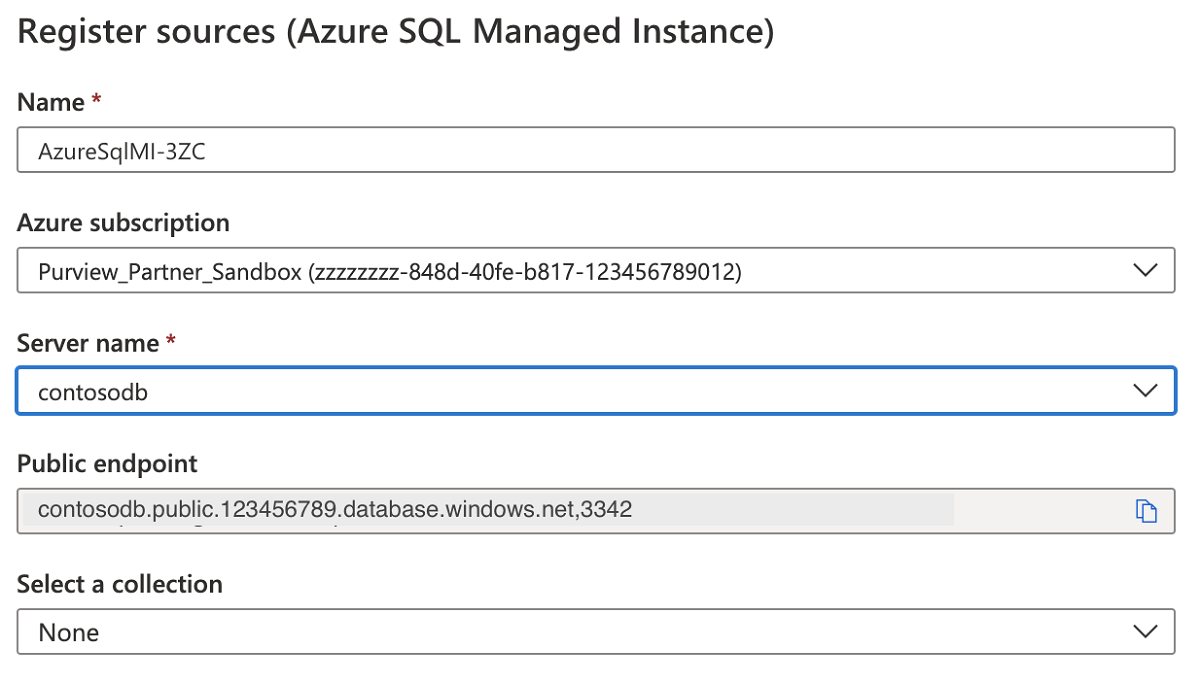
例如:
foobar.public.123.database.windows.net,3342
掃描
請遵循下列步驟來掃描 Azure SQL 受控執行個體,以自動識別資產並分類資料。 如需一般掃描的詳細資訊,請參閱我們的 掃描和擷取簡介。
建立並執行掃描
若要建立並執行新的掃描,請完成下列步驟:
在 Microsoft Purview 管理入口網站的左側窗格中,選取 [ 資料對應 ] 索引標籤。
選取您註冊的 Azure SQL 受控執行個體來源。
選取 [新增掃描]
如果您的來源可公開存取,請選擇 Azure 整合執行階段、如果使用託管虛擬網路,請選擇 受控虛擬網路整合執行階段 ,或者如果您的來源位於私人虛擬網路中,則選擇標準或 Kubernetes 支援的自我裝載整合執行階段。 如需要使用哪種整合執行階段的詳細資訊,請參閱 選擇適當的整合執行階段設定一文。
選取認證以連線到您的資料來源。
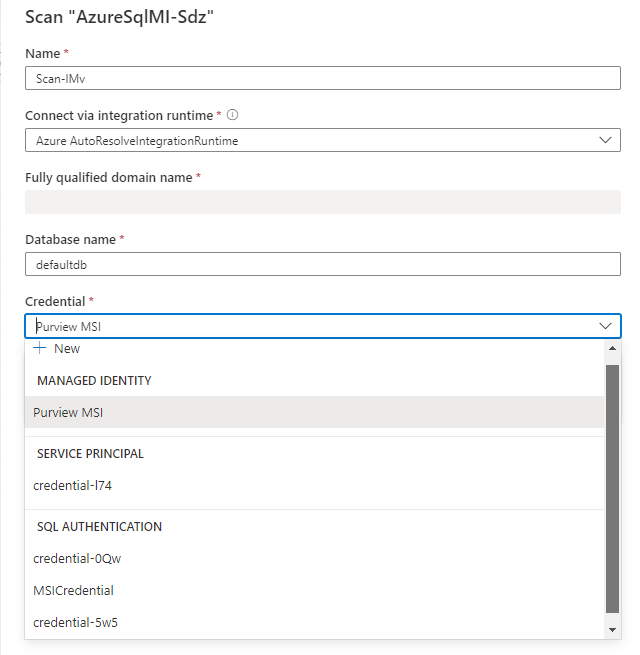
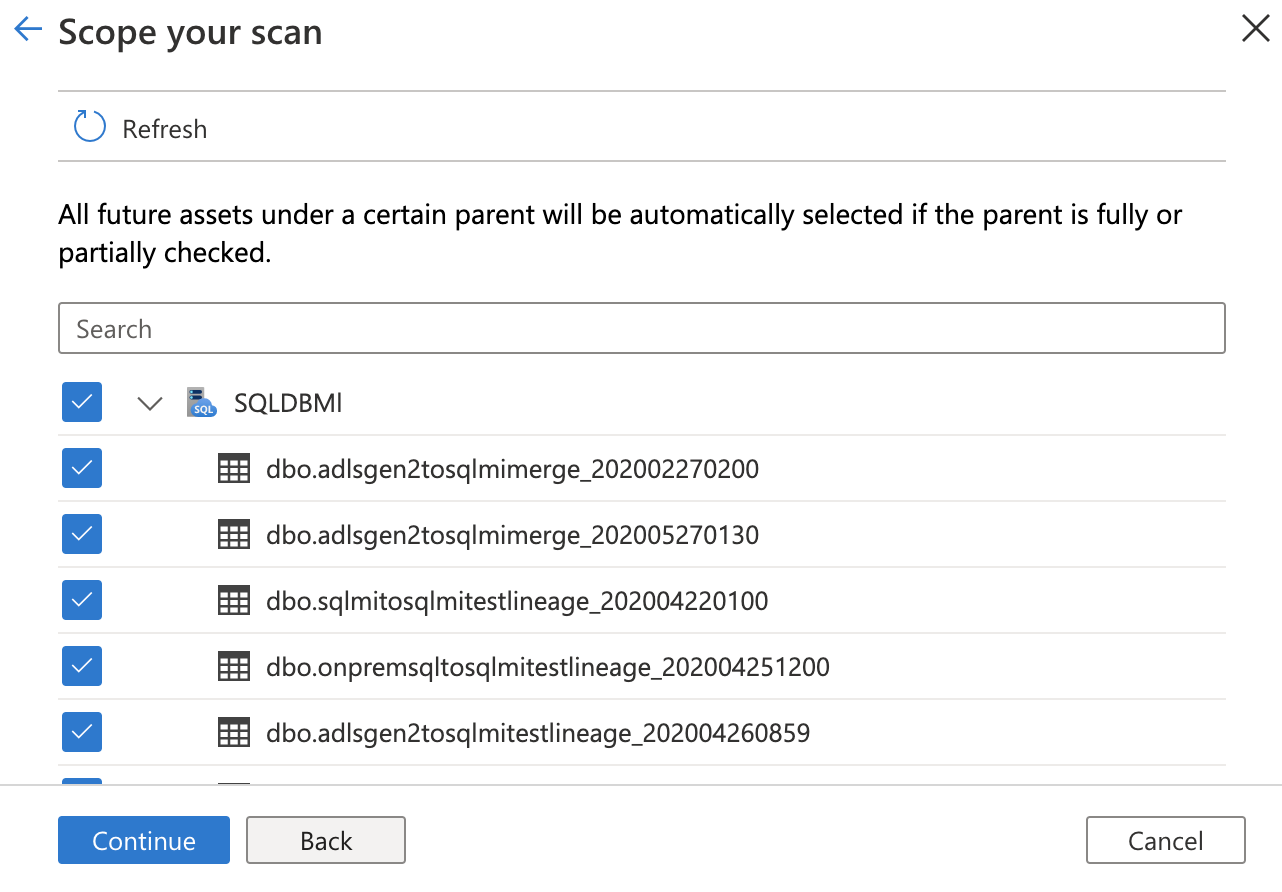
您可以透過在清單中選擇適當的項目,將掃描範圍限定為特定資料表。
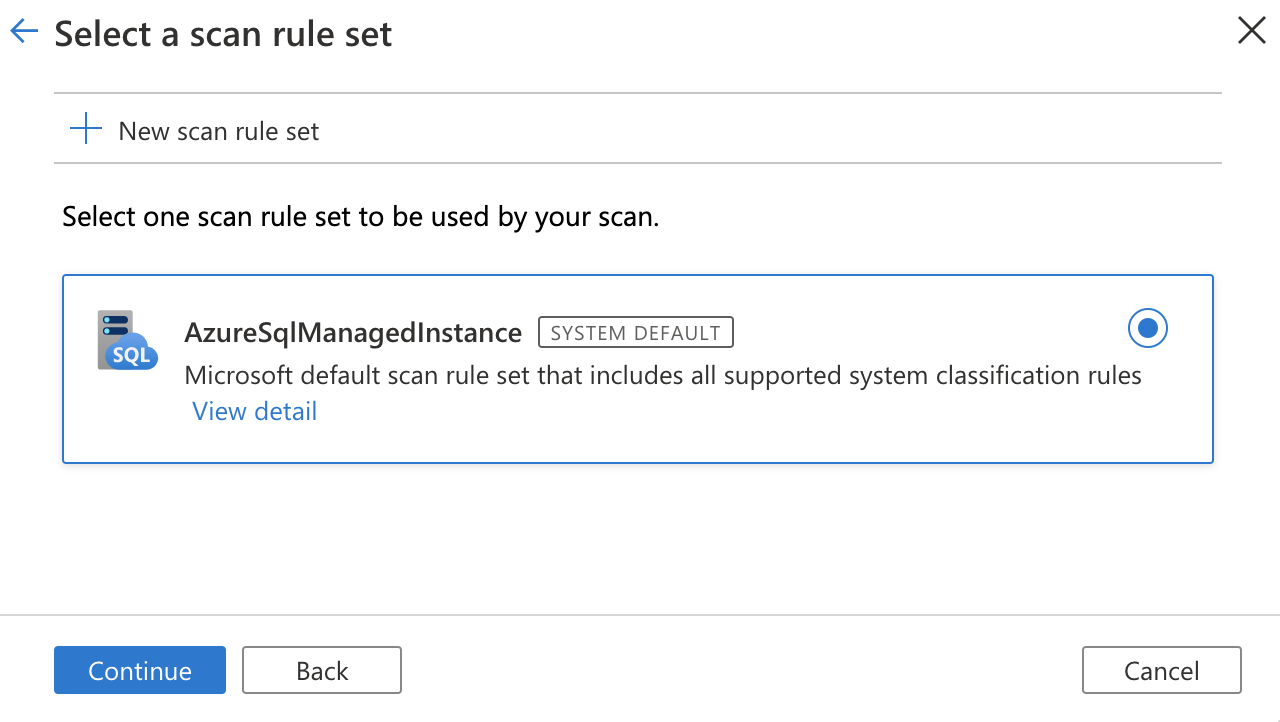
然後選取掃描規則集。 您可以在系統預設、現有自訂規則集之間進行選擇,或以內嵌方式建立新的規則集。
選擇您的掃描觸發程序。 您可以設定排程或執行掃描一次。
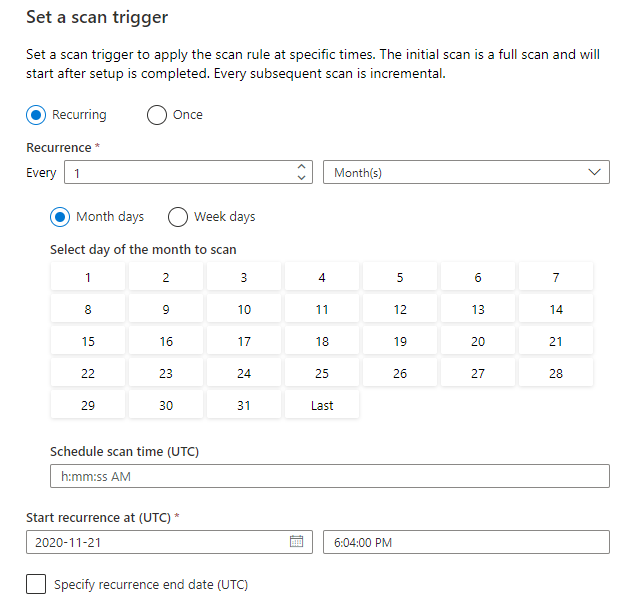
檢閱您的掃描,然後選取 [儲存並執行]。
如果您無法連線到資料來源或執行掃描,您可以掃描,請參閱我們的 掃描和連線疑難排解指南。
檢視您的掃描與掃描執行
若要檢視現有掃描:
- 移至 Microsoft Purview 入口網站。 在左側窗格中,選取資料 對應。
- 選取資料來源。 您可以在 [最近的掃描] 底下檢視該資料來源上的現有掃描清單,也可以在 [ 掃描 ] 索引標籤上檢視所有掃描。
- 選取您要檢視結果的掃描。 窗格會顯示所有先前的掃描執行,以及每個掃描執行的狀態和計量。
- 選取執行 ID 以檢查 掃描執行詳細資料。
管理您的掃描
若要編輯、取消或刪除掃描:
移至 Microsoft Purview 入口網站。 在左窗格中,選取 [資料對應]。
選取資料來源。 您可以在 [最近的掃描] 底下檢視該資料來源上的現有掃描清單,也可以在 [ 掃描 ] 索引標籤上檢視所有掃描。
選取您要管理的掃描。 然後您可以:
- 選取 [ 編輯掃描] 來編輯掃描。
- 選取 [ 取消掃描執行] 以取消進行中的掃描。
- 選取 [刪除掃描] 以刪除掃描。
注意事項
- 刪除掃描不會刪除從先前掃描建立的目錄資產。
設定存取原則
此資料資源支援下列類型的 Microsoft Purview 原則:
Azure SQL MI 上的存取原則必要條件
- 建立新的 Azure SQL MI,或在此功能目前可用的區域之一中使用現有的 MI。 您可以遵循 本指南 來建立新的 Azure SQL MI。
地區支援
支援所有 Microsoft Purview 區域 。
Microsoft Purview 原則的強制執行僅適用於 Azure SQL MI 的下列區域:
公有雲:
- 美國東部
- 美國東部 2
- 美國中南部
- 美國中西部
- 美國西部 3
- 加拿大中部
- 巴西南部
- 西歐
- 北歐
- 法國中部
- 英國南部
- 南非北部
- 印度中部
- 東南亞
- 東亞
- 澳洲東部
Azure SQL MI 設定
本節說明如何設定 Azure SQL MI 以採用來自 Microsoft Purview 的原則。 首先檢查 Azure SQL MI 是否設定為公用或私人端點。 本指南將說明如何執行此操作。
SQL MI 公用端點的設定
如果針對公用端點設定了 Azure SQL MI,請遵循下列步驟:
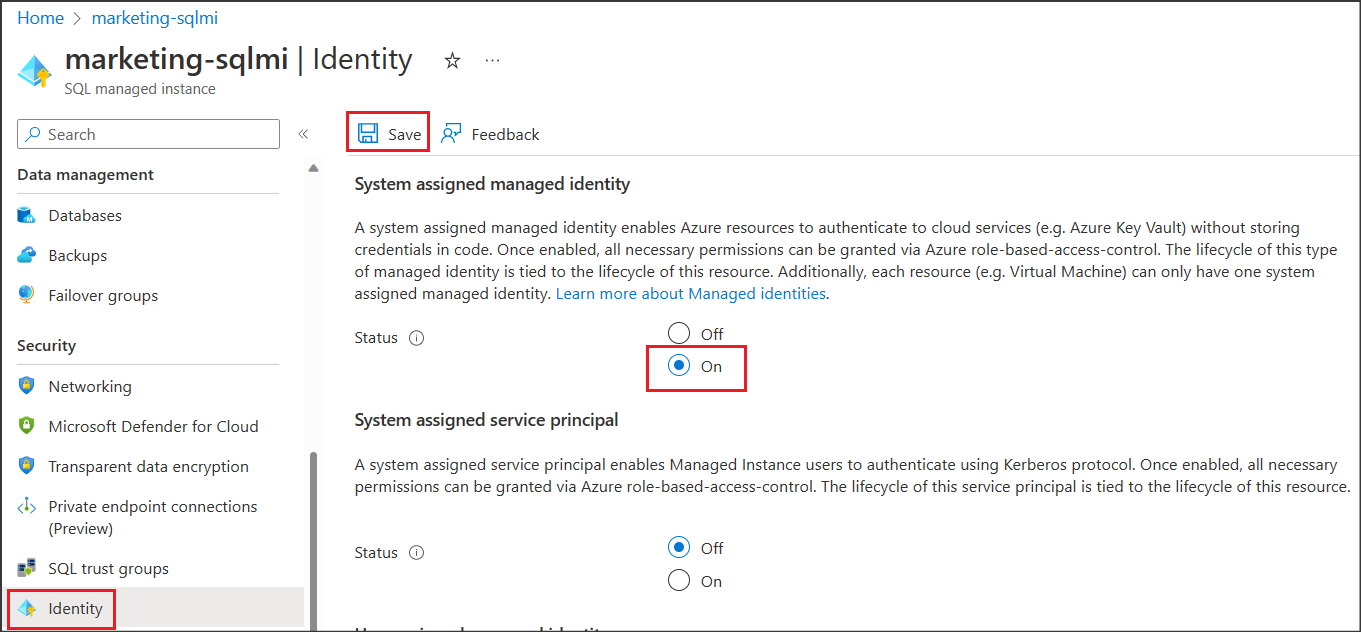
設定 Microsoft Entra 系統管理員。在 Azure 入口網站中,瀏覽至 Azure SQL MI,然後瀏覽至側邊功能表上的Microsoft Entra 識別碼 (先前稱為 Active Directory 系統管理員) 。 設定系統管理員名稱,然後選取 [儲存]。
然後瀏覽至側邊功能表上的身分識別。 在 [系統指派的受控識別] 底下,將狀態檢查為 [開啟 ],然後選取 [儲存]。 看截圖:

SQL MI 私人端點的設定
如果將 Azure SQL MI 設定為使用私人端點,請執行公用端點設定中所述的相同步驟,此外,請執行下列動作:
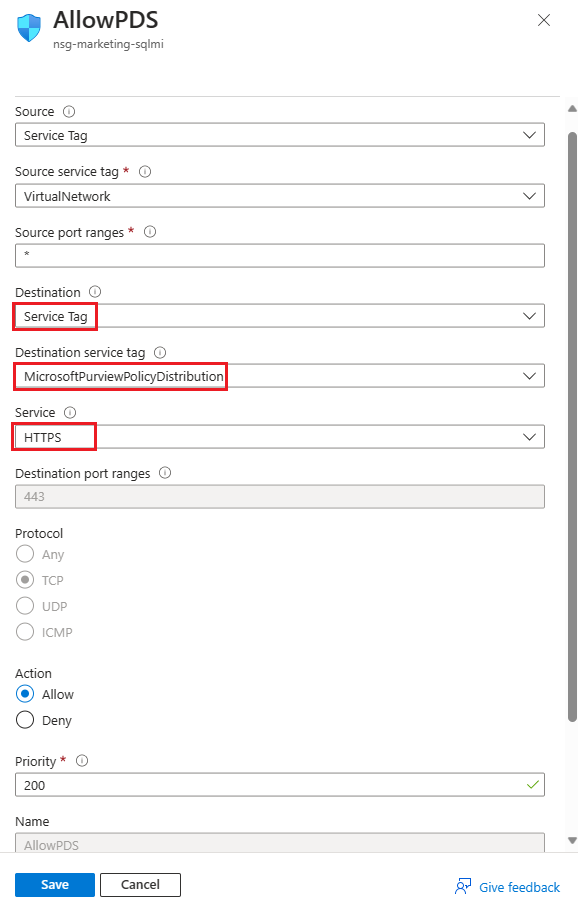
瀏覽至 網路安全性群組 ( 與 Azure SQL MI 相關聯的 NSG) 。
新增輸出安全性規則,如下列螢幕擷取畫面所示。 目的地 = 服務標籤,目的地服務標籤 = MicrosoftPurviewPolicyDistribution,服務 = HTTPS,動作 = 允許。 也請確定此規則的優先順序低於 deny_all_outbound 規則的優先順序。
設定原則的 Microsoft Purview 帳戶
在 Microsoft Purview 中註冊資料來源
您必須先在 Microsoft Purview Studio 中註冊該資料資源,才能在 Microsoft Purview 中建立原則。 您可以在本指南稍後找到與註冊資料資源相關的指示。
注意事項
Microsoft Purview 原則仰賴資料資源 ARM 路徑。 如果將資料資源移至新的資源群組或訂用帳戶,則必須將其取消登錄,然後在 Microsoft Purview 中重新註冊。
設定權限以在資料來源上啟用資料原則強制執行
註冊資源之後,您必須先設定權限,才能在 Microsoft Purview 中為該資源建立原則。 需要一組權限才能啟用 資料原則強制執行。 這適用於資料來源、資源群組或訂用帳戶。 若要啟用 資料原則強制執行, 您必須同時擁有 資源的特定 Identity and Access Management (IAM) 權限,以及特定的 Microsoft Purview 權限:
您必須在資源的 Azure Resource Manager 路徑上具有下列 其中一個 IAM 角色組合,或其任何父項 (,也就是使用 IAM 許可繼承) :
- IAM 擁有者
- IAM 參與者和 IAM 使用者存取管理員
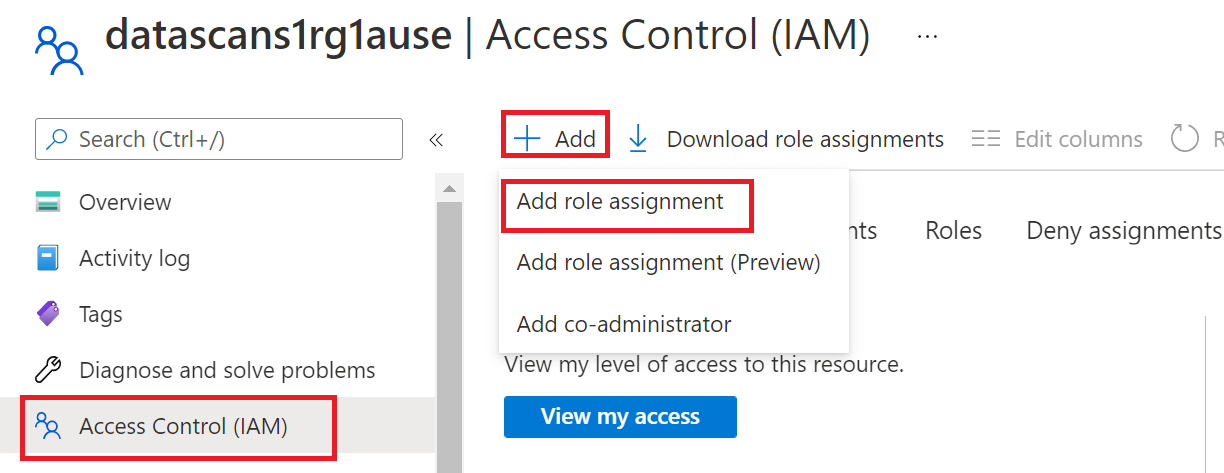
若要設定 Azure 角色型存取控制 (RBAC) 權限,請遵循 本指南。 下列螢幕擷取畫面顯示如何存取 Azure 入口網站中資料資源的 [ 存取控制] 區段,以新增角色指派。
注意事項
資料資源的 IAM 擁有者 角色可以從父資源群組、訂閱或訂閱管理群組繼承。 檢查哪些 Microsoft Entra 使用者、群組和服務主體持有或繼承資源的 IAM 擁有者 角色。
如果) 啟用繼承,您也需要具有集合的 Microsoft Purview 資料來源系統管理員 角色或父集合 (。 如需詳細資訊,請參閱 管理 Microsoft Purview 角色指派指南。
下列螢幕擷取畫面顯示如何在根集合層級指派 資料來源系統管理員 角色。
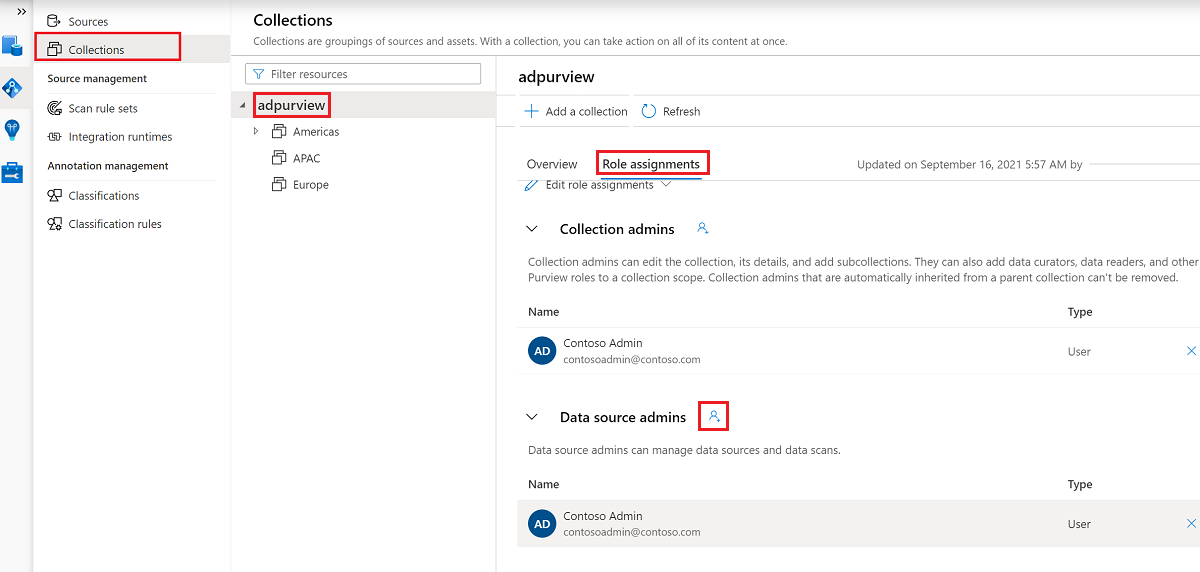
設定 Microsoft Purview 權限以建立、更新或刪除存取原則
若要建立、更新或刪除原則,您必須在根集合層級取得 Microsoft Purview 中的原則作者角色:
- 原則作者角色可以建立、更新和刪除DevOps和資料擁有者原則。
- 原則作者角色可以刪除自助存取原則。
如需管理 Microsoft Purview 角色指派的詳細資訊,請參閱 在 Microsoft Purview 資料對應中建立和管理集合。
注意事項
原則作者角色必須在根集合層級設定。
此外,若要在建立或更新原則主旨時輕鬆搜尋 Microsoft Entra 使用者或群組,您可以在 Microsoft Entra ID 中取得 目錄讀取 者權限獲益匪淺。 這是 Azure 租用戶中使用者的常見權限。 如果沒有目錄讀取者權限,原則作者必須輸入資料原則主旨中包含的所有主體的完整使用者名稱或電子郵件。
設定發佈資料擁有者原則的 Microsoft Purview 權限
如果您將 Microsoft Purview 原則作者 和 資料來源系統管理員 角色指派給組織中的不同人員,資料擁有者原則允許製衡。 在資料擁有者原則生效之前,第二個人員 (資料來源管理員) 必須對其進行檢閱,並透過發佈來明確核准。 這不適用於 DevOps 或自助服務存取原則,因為建立或更新這些原則時,這些原則會自動發佈。
若要發佈資料擁有者原則,您必須在根集合層級取得 Microsoft Purview 中的資料來源系統管理員角色。
如需管理 Microsoft Purview 角色指派的詳細資訊,請參閱 在 Microsoft Purview 資料對應中建立和管理集合。
注意事項
若要發佈資料擁有者原則,必須在根集合層級設定資料來源系統管理員角色。
將存取權佈建責任委派給 Microsoft Purview 中的角色
啟用 資料原則強制執行的資源之後,任何在根集合層級具有 原則作者 角色的 Microsoft Purview 使用者都可以從 Microsoft Purview 佈建該資料來源的存取權。
注意事項
任何 Microsoft Purview 根 集合管理員 都可以將新使用者指派給根 原則作者 角色。 任何 集合管理員 都可以將新使用者指派給集合下的 資料來源系統管理員 角色。 最小化並仔細檢查擁有 Microsoft Purview 集合系統管理員、 資料來源系統管理員或 原則作者 角色的使用者。
如果刪除具有已發佈原則的 Microsoft Purview 帳戶,這類原則將會在視特定資料來源而定的時間量內停止強制執行。 這項變更可能會對安全性和資料存取可用性產生影響。 IAM 中的參與者和擁有者角色可以刪除 Microsoft Purview 帳戶。 您可以移至 Microsoft Purview 帳戶的 [存取控制 (IAM) ] 區段,然後選取 [ 角色指派] 來檢查這些權限。 您也可以使用鎖定來防止透過 Resource Manager 鎖定刪除 Microsoft Purview 帳戶。
在 Microsoft Purview 中註冊資料來源
您必須先向 Microsoft Purview 註冊 Azure SQL 託管執行個體資料來源,然後才能建立存取原則。 您可以遵循本指南中的「必要條件」和「註冊資料來源」章節:
註冊資源之後,您必須啟用資料原則強制執行 (先前的 [資料使用管理) ]。 資料原則強制執行需要特定權限,並可能影響資料的安全性,因為它會委派給特定 Microsoft Purview 角色管理資料來源存取權的能力。 請參閱本指南中與資料原則強制執行相關的安全做法:如何啟用資料原則強制執行
一旦資料來源已啟用資料原則強制執行切換,它看起來會像這樣的螢幕擷取畫面。 這可讓存取原則與指定資料來源搭配使用 螢幕 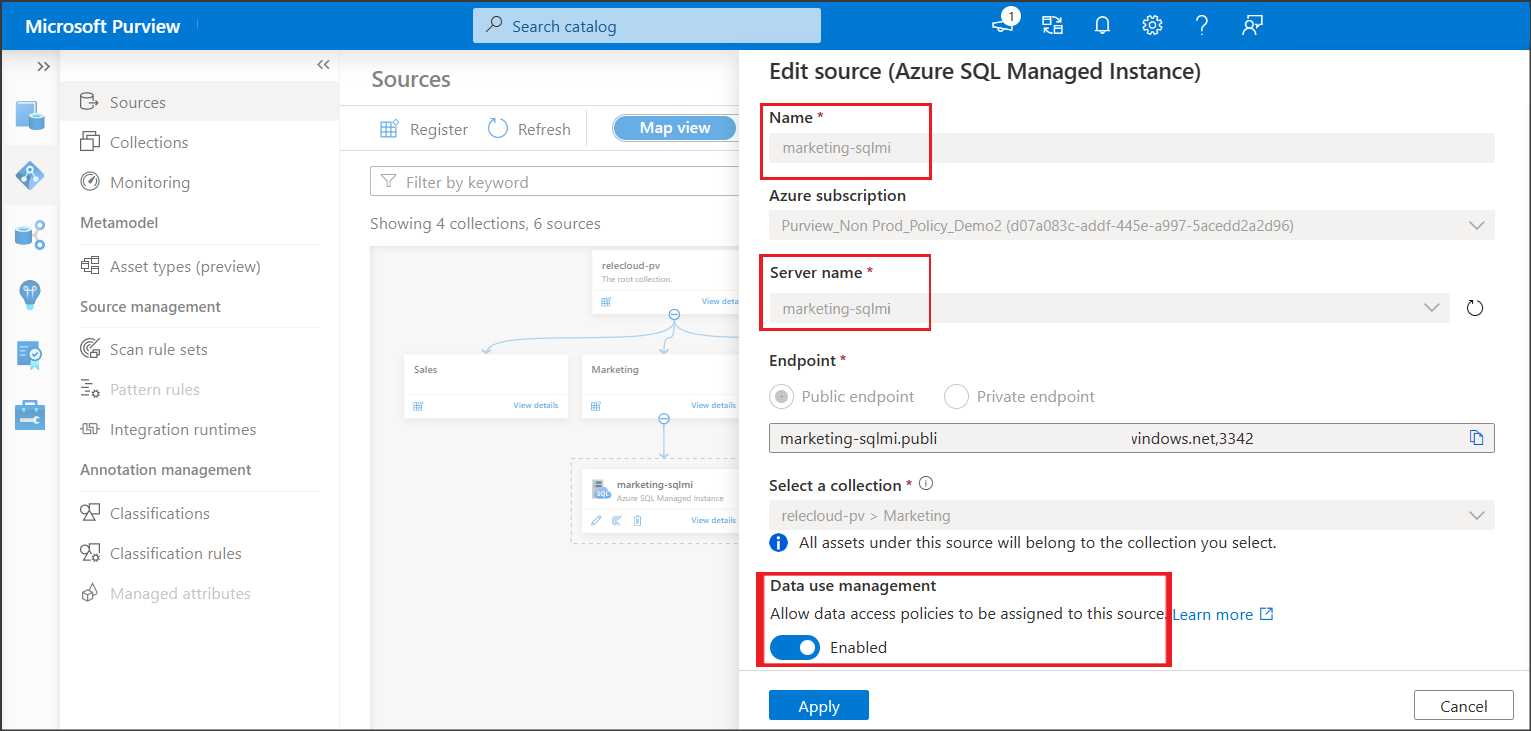
返回 Azure SQL Database 的 Azure 入口網站,以驗證它現在由 Microsoft Purview 管理:
請透過 此連結登入 Azure 入口網站。
選取您要設定的 Azure SQL Server。
移至左窗格上的 Microsoft Entra ID 。
向下捲動至 Microsoft Purview 存取原則。
選取按鈕以 檢查 Microsoft Purview 控管。 請稍候處理要求,可能需要幾分鐘。
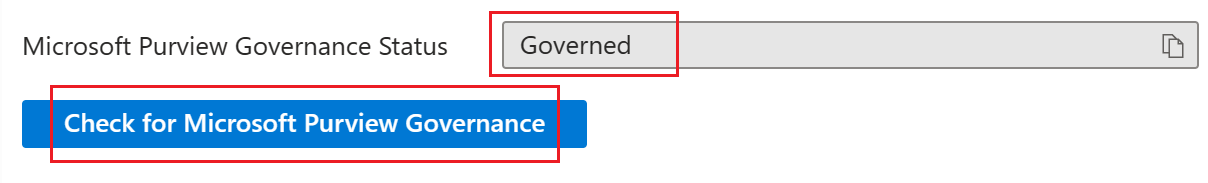
確認 Microsoft Purview 管理狀態顯示 [已管理]。 請注意,在 Microsoft Purview 中啟用資料原則強制執行後,可能需要幾分鐘的時間才能反映正確的狀態。
注意事項
如果您在 Microsoft Purview 中針對此 Azure SQL Database 資料來源停用資料原則強制執行,請選取 [ 檢查Microsoft Purview 控管 ],將 Microsoft Purview 控管狀態更新為 [未受控管]。 每次 Microsoft Purview 中現有或新的存取原則的資料原則強制執行狀態變更時,必須為受影響的資料來源執行此步驟。 在您為另一個 Microsoft Purview 帳戶中的資料來源啟用 資料原則強制執行 之前,請確定 Purview 控管狀態顯示為 [未受控管]。 然後使用新的 Microsoft Purview 帳戶重複上述步驟。
建立原則
若要建立 Azure SQL MI 的存取原則,請遵循下列指南:
- 若要在單一 Azure SQL MI 上建立 DevOps 原則,請參閱 在 Azure SQL MI 中佈建系統健康情況、效能和稽核資訊的存取權。
- 若要建立涵蓋資源群組或 Azure 訂用帳戶內所有資料來源的原則,請參閱 在 Microsoft Purview 中探索及控管多個 Azure 來源。
後續步驟
現在您已註冊來源,請遵循下列指南來深入了解 Microsoft Purview 和您的資料。