Nota
L'accés a aquesta pàgina requereix autorització. Podeu provar d'iniciar la sessió o de canviar els directoris.
L'accés a aquesta pàgina requereix autorització. Podeu provar de canviar els directoris.
El Microsoft Dataverse és un component clau per a un lloc web del Power Pages. Actua tant com a magatzem de metadades del lloc web, emmagatzemant tota la configuració del lloc web com pàgines web, fragments de contingut, configuració del lloc i metadades d'usuari, com com a emmagatzematge de dades empresarials. Aquest article descriu com el servidor d'aplicacions que allotja el lloc web es connecta a un entorn Power Platform amb Dataverse.
Per començar, un dels principis bàsics que cal recordar és que un usuari final del lloc web del Power Pages no és un usuari de Dataverse, i que els conceptes de control d'accés basats en funcions del Dataverse no s'apliquen a l'usuari final al lloc web del Power Pages. Tots els usuaris s'emmagatzemen a la Power Pages taula de Dataverse contactes i l'accés a les dades d'aquests usuaris es controla a través de rols web, que és la capa de control d'accés basat en rols per als Power Pages usuaris.
Connexió de servidor a servidor
El Power Pages es connecta al Dataverse mitjançant una connexió de servidor a servidor (S2S). Aquesta connexió S2S s'estableix mitjançant una Microsoft Entra aplicació que es crea al client Microsoft Entra quan es crea un lloc web.
Cada lloc web té la seva pròpia aplicació que segueix la següent convenció de nomenclatura (Portals – {{portalid}}). S'han utilitzat diferents convencions de nomenclatura anteriorment i encara es poden reflectir en el vostre Microsoft Entra. L'identificador d'aquesta aplicació també es pot trobar a l'espai de treball Configura per a aquest lloc web i es pot utilitzar per trobar aquesta aplicació a Microsoft Entra (a la pestanya de registre de l'aplicació).
Nota
- No modifiquis ni esborris aquesta aplicació. Modificar-lo o eliminar-lo pot trencar la connexió S2S entre el lloc web i Dataverse, cosa que pot afectar la funcionalitat del lloc web.
- Aquesta aplicació també s'utilitza per al proveïdor d'inici de sessió predeterminat Microsoft Entra al lloc web.
Durant el procés de creació del lloc web, el portal genera automàticament una clau d'autenticació (certificat X509) o una identitat gestionada per Microsoft mitjançant una Credencial d'Identitat Federada (FIC) i l'afegeix a l'aplicació i al servidor d'aplicacions Microsoft Entra. Aquesta clau permet al servidor d'aplicacions obtenir el testimoni d'accés necessari per autenticar-se al Dataverse.
Nota
Aquesta clau d'autenticació caduca després de dos anys. Actualitza'l cada dos anys per assegurar que el lloc web es pugui connectar amb Dataverse. Per actualitzar la clau, vegeu Gestionar la clau d'autenticació del lloc web.
El diagrama següent descriu com es produeix la connexió d'extrem a extrem entre el lloc web i Dataverse.
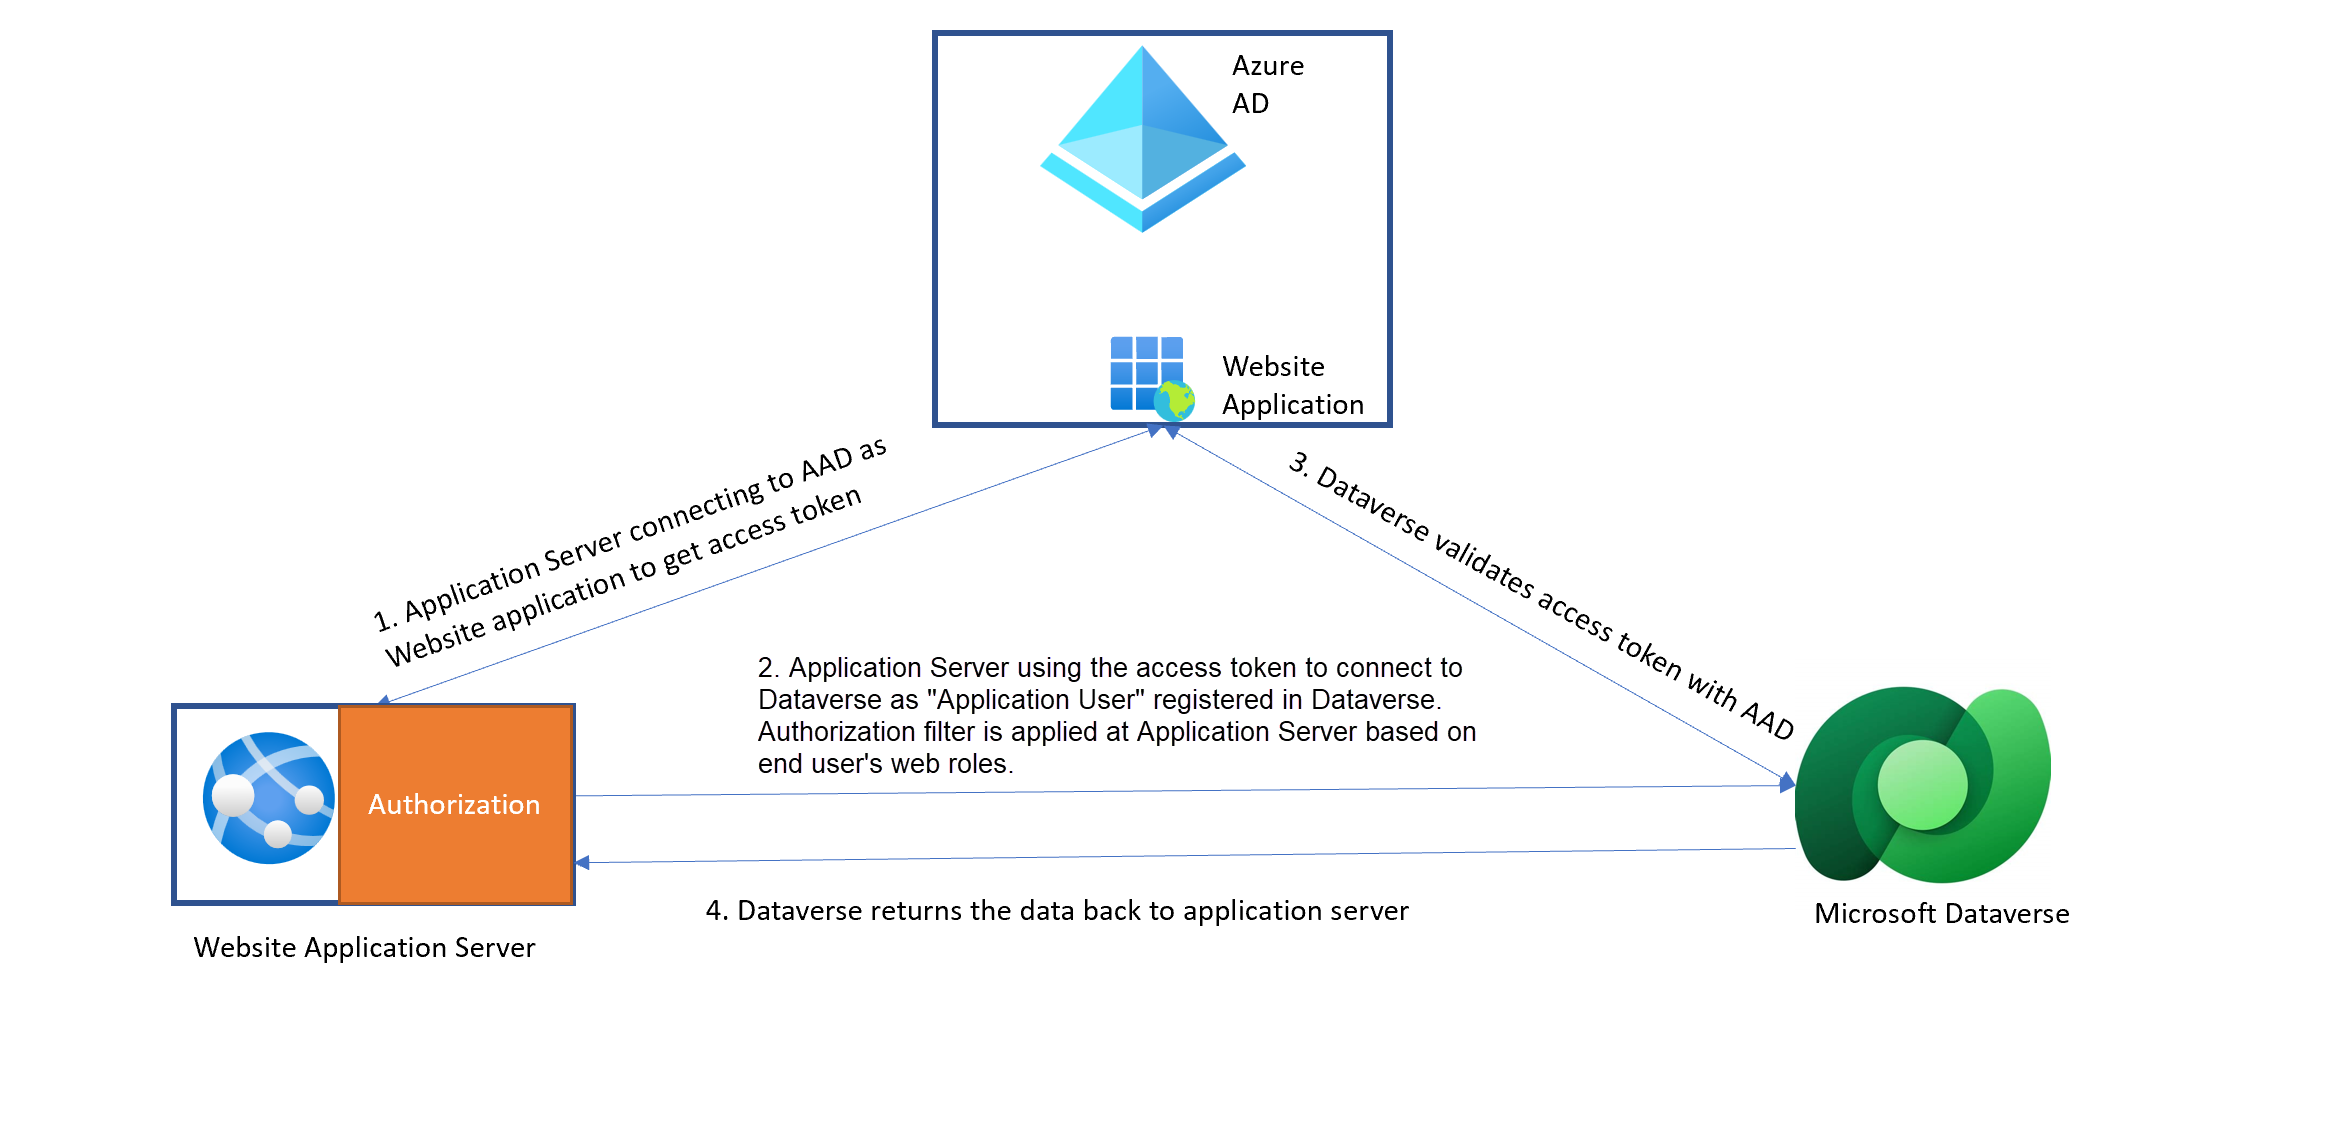
Integració amb el Dataverse
Per establir la connexió S2S, integra l'aplicació Microsoft Entra creada durant la creació del lloc amb l'organització Dataverse.
Depenent de quan hagis creat el lloc, estableixes la connexió utilitzant l'usuari de Dataverse SYSTEM o un usuari d'aplicació Dataverse.
Per a més informació sobre l'usuari del SISTEMA , vegeu Usuaris del Sistema i de l'aplicació. Tots els registres que un usuari web crea, actualitza o elimina apareixen com si l'usuari del SISTEMA a Dataverse hagués realitzat aquestes accions.
A partir d'ara, els llocs utilitzen l'usuari de l'aplicació Dataverse per connectar-se a Dataverse. Pots veure l'usuari de l'aplicació anant al centre d'administració de Power Platform, seleccionant l'entorn i, a la secció d'Accés , seleccionant les aplicacions S2S. L'usuari de l'aplicació està en el format # Portals-<<site name>>.
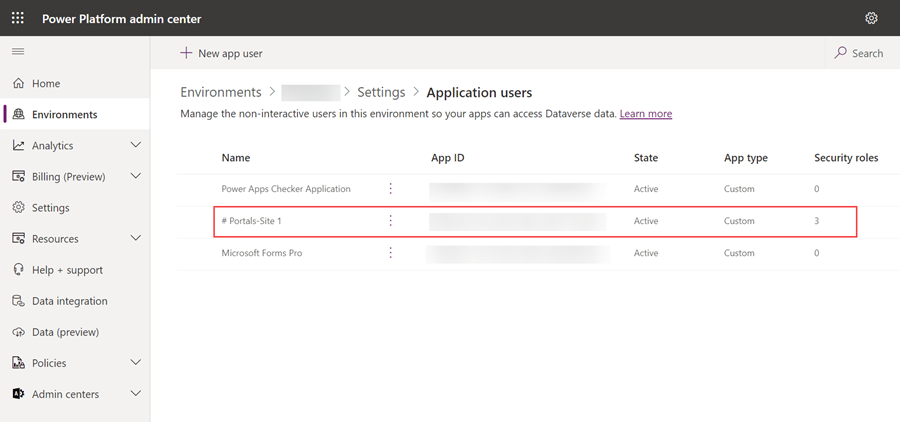
L'usuari de l'aplicació es crea durant la creació del lloc web i té els següents permisos:
Funcions de seguretat del Dataverse
- Usuari de l'aplicació del portal
- Supressor de servei
- Redactor de servei
Perfil de seguretat de la columna
- Administrador del sistema
Advertiment
No modifiquis els rols de seguretat ni els perfils de seguretat de columnes. Modificar-les pot causar problemes funcionals al teu lloc web.
Migració a l'usuari de l'aplicació
La migració d'usuari SYSTEM a usuari d'aplicació per a llocs web existents està en curs i continua el 2023. El centre de missatges de Microsoft 365 i els correus electrònics a l'administrador del sistema d'una organització notifiquen als clients sobre la finestra específica de migració del seu lloc web existent.
Per preparar-te per a aquesta migració, revisa les teves personalitzacions i assegura't que no depenguin de l'usuari del SISTEMA .
Tot i que poden existir diversos tipus d'aquestes personalitzacions, els següents són els més comuns:
S'utilitza l'etiqueta fetchxml Liquid en un lloc web on s'afegeix un filtre específic als registres de filtres propietat de l'usuari del SISTEMA .
- Reescriu aquest tipus de fetchxml per eliminar el filtre de l'usuari del SISTEMA . Utilitza els permisos adequats de taules i webrols per protegir els registres.
Dataverse processa com els fluxos de treball en temps real de Dataverse que posseeix l'usuari SYSTEM . Modificar els fluxos de treball perquè siguin propietat de l'usuari de l'aplicació.