Nota
L'accés a aquesta pàgina requereix autorització. Podeu provar d'iniciar la sessió o de canviar els directoris.
L'accés a aquesta pàgina requereix autorització. Podeu provar de canviar els directoris.
Aquest patró arquitectònic resol un repte comú amb les integracions de Microsoft Dataverse i SharePoint. Dataverse imposa la seguretat a nivell de registre, però aquests permisos no s'apliquen automàticament als documents emmagatzemats a SharePoint. Aquest patró arquitectònic utilitza una navegació restringida per SharePoint i una detecció restringida de documents. Aquestes salvaguardes guien els usuaris a obrir documents de SharePoint a través de l'experiència de l'aplicació i reduir el risc de compartir en excés.
Suggeriment
Aquest article ofereix un exemple d'escenari i una representació visual de com reduir l'accés a documents de SharePoint fora dels permisos Dataverse d'un usuari quan s'utilitza la integració nativa de SharePoint. Aquesta solució és una arquitectura d'exemple generalitzada, que es pot utilitzar per a molts escenaris i indústries diferents. Aquest article es limita a les millors pràctiques.
Diagrama de l'arquitectura
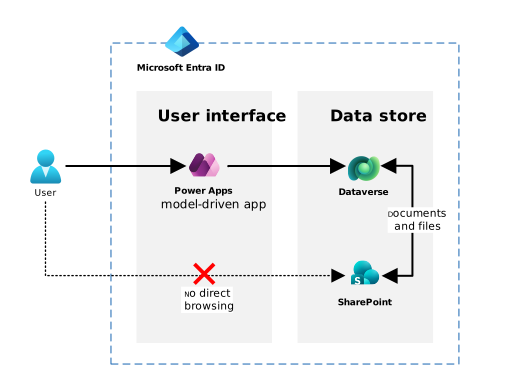
Flux de treball
El flux de treball següent descriu com aquest patró estructura i governa l'accés a llocs de SharePoint integrats de manera nativa per alinear millor l'accés als documents amb els controls d'accés basats en rols (RBAC) de Dataverse i els drets a nivell de registre.
En restringir la navegació i desactivar els mecanismes de descobriment, aquest patró redueix significativament el risc que els usuaris accedeixin a documents associats als registres de Dataverse per als quals no tenen autorització, tot mantenint una experiència documental integrada a l'aplicació sense interrupcions.
Preparar l'accés i els entorns
Configurar la gestió d'accés
Revisa com l'organització gestiona actualment l'accés a l'entorn Dataverse i al lloc SharePoint associat.
Utilitza grups de seguretat d'Entra ID per gestionar l'accés a l'entorn Dataverse i als documents SharePoint associats. Aprèn més a Gestionar grups i membres de grups de Microsoft Entra.
Prepara l'entorn Dataverse i el lloc de SharePoint
Assegureu-vos que l'entorn Dataverse estigui restringit al grup de seguretat corresponent. Més informació a Controlar l'accés dels usuaris a entorns amb grups de seguretat i llicències.
Aplica entorns gestionats, si cal, per a la governança.
Concedeix als usuaris accés a l'entorn.
Si encara no existeix un lloc dedicat, provisiona un lloc d'equip de SharePoint per als documents de treball de la càrrega de treball. Aquest pas crea un grup per defecte de Microsoft 365 i grups de SharePoint.
Configura l'accés i la descoberta a SharePoint
Crea un nou nivell de permís.
Aplica els permisos de llista següents:
- Afegeix elements
- Edita elements
- Suprimir elements
- Veure elements (obligatori)
- Objectes oberts (obligatori)
- Veure versions
Aplica els següents permisos de lloc:
- Veure pàgines (obligatòria)
- Obert (obligatori)
Assegura't que el permís de navegació del lloc estigui desactivat.
Els usuaris amb aquest nivell de permís no poden navegar per carpetes pares ni navegar per la jerarquia del lloc. Encara poden afegir, editar o obrir elements des de l'aplicació Dynamics 365 o de l'aplicació personalitzada basada en models. Aquesta restricció fa que els documents que pertanyen a altres registres siguin més difícils de trobar. Aprèn a crear i editar nivells de permisos i sobre els nivells de permisos a SharePoint.
Amb permisos avançats, crea un grup de llocs i assigna-li el nou nivell de permís. Aprèn a personalitzar els permisos dels llocs de SharePoint.
Concedeix accés al grup de seguretat de la càrrega de treball dins del nou grup de SharePoint group.
Desactiva la cerca de SharePoint dins del lloc. Aquesta configuració impedeix que els usuaris (o Copilot) localitzin contingut fora del context de Dataverse. Aprèn més a Habilita el contingut d'un lloc perquè sigui cercable.
Opcionalment, restringeix Copilot perquè no trobi i ofereixi contingut del lloc. Aprèn més a Restringir el descobriment de llocs i continguts de SharePoint.
Opcionalment, preserva l'accés elevat per a rols específics afegint usuaris als grups de llocs de SharePoint "Membres" o "Propietaris". Aquest pas és útil per a aquells que necessiten una visibilitat completa dels documents a tots els registres i que han de navegar per l'estructura de carpetes de SharePoint, com ara executius o unitats de supervisió. No esborris els grups per defecte. Eliminar-los podria fer que el sistema sigui inestable.
Activa la integració de SharePoint a Dataverse
Activa la integració de SharePoint per connectar el lloc de SharePoint amb l'entorn Dataverse. Aprèn més a Configurar la integració de SharePoint.
Activa la gestió documental de SharePoint per a taules Dataverse seleccionades, segons calgui. Per exemple, Comptes, Casos, Projectes, Aplicacions, Queixes, taules personalitzades i més.
Assegureu-vos que els usuaris disposin dels permisos adequats de Dataverse per als registres de Document i Ubicació de Documents de SharePoint. Aprèn més a Permisos requerits per a tasques de gestió documental.
Els usuaris accedeixen íntegrament als fitxers a través de l'aplicació Dynamics 365 o la interfície d'aplicacions orientades a models de Power Apps. Obren fitxers a través de formularis, subgraelles o botons dins l'aplicació. No van directament a SharePoint.
Millores opcionals
Afegeix restriccions d'accés condicional o aplicacions com a salvaguardes addicionals, com ara només web o descàrrega limitada per a dispositius no gestionats. Aprèn més sobre l'Accés Condicional.
Controla l'ús mitjançant registres d'auditoria de SharePoint i Purview per detectar patrons d'accés inesperats. Descobreix solucions d'auditoria a Microsoft Purview.
Components
Dataverse: Actua com a plataforma principal d'aplicació i aplica el control d'accés a nivell de registre a través de RBAC. Dataverse proporciona el model de seguretat, l'estructura de taules i la superfície d'aplicació amb què els usuaris interactuen quan accedeixen als documents.
Power Apps aplicacions guiades per models: Proporciona la interfície controlada i guiada a través de la qual els usuaris poden veure i gestionar els registres de Dataverse i els documents SharePoint associats. Els usuaris accedeixen als documents a través de l'aplicació en lloc de navegar per SharePoint sense restriccions.
Entra ID: S'utilitza per a la gestió d'identitats i grups de seguretat. Els grups de seguretat Entra ID s'utilitzen per definir quins usuaris poden accedir a l'entorn Dataverse i al lloc SharePoint associat. Aquests grups creen una alineació entre l'accés a l'entorn i l'accés al lloc.
SharePoint Online: Serveix com a capa d'emmagatzematge de documents per a taules habilitades per a la gestió documental nativa. El paper de SharePoint en aquest patró inclou:
- Allotjant ubicacions de documents generats per Dataverse per a cada registre
- Restringint l'accés al lloc de treball al grup(s) de seguretat Entra ID de la càrrega de treball
- Eliminació o desactivació de les rutes de navegació del lloc
- Desactivar la cerca de llocs i biblioteques
Microsoft Purview (Opcional): Proporciona capacitats d'auditoria, registre d'accés i governança de dades quan sigui necessari per a compliment o supervisió operativa.
Detalls de l'escenari
Les organitzacions que construeixen aplicacions empresarials a Microsoft Power Platform o Dynamics 365 sovint confien en la gestió documental nativa de SharePoint per emmagatzemar i gestionar fitxers associats als registres de Dataverse.
Repte empresarial
Tot i que la integració nativa de Dataverse i SharePoint ofereix grans beneficis d'usabilitat, també introdueix un repte arquitectònic ben conegut: el model de permisos de SharePoint no s'alinea automàticament amb la seguretat a nivell de registre (RBAC) de Dataverse.
En escenaris comuns com la gestió de casos, la gestió de queixes, les aprovacions, els projectes, les investigacions, les sol·licituds de subvencions i els fluxos de treball reguladors, cada grup d'usuaris només pot accedir a registres específics. Dataverse utilitza un control d'accés granular basat en rols (RBAC) per fer complir aquests permisos. Tanmateix, els usuaris que accedeixen al lloc SharePoint associat sovint poden accedir a carpetes o fitxers de registres que la seguretat de Dataverse els impedeix veure a l'aplicació.
Aquesta desalineació crea diversos problemes:
Exposició de dades no intencionada: Els usuaris podrien navegar o cercar involuntàriament en biblioteques de documents associades a altres equips o unitats de negoci.
Risc de compartir en excés: Els usuaris que només haurien de veure documents a través del formulari Dataverse podrien descobrir documents a través de carpetes principals, llistes "recents" o cerca de SharePoint.
Complexitat operativa de les alternatives:
L'automatització de la llista d'Access Control (ACL) per element requereix trencament d'herència, automatització Microsoft Graph i gestió de l'accés a gran escala, creant una càrrega operativa significativa.
La segregació multi-lloc, com ara un lloc per equip o unitat de negoci, afegeix una gran complexitat administrativa i de gestió del cicle de vida d'aplicacions (ALM).
Els proveïdors externs comporten costos addicionals de llicència i sovint requereixen accés privilegiat, que pot no complir els requisits de compliment, especialment per a organitzacions governamentals.
Solució proposada
El patró d'accés controlat a documents de SharePoint ofereix un camí intermedi pràctic. En lloc d'intentar replicar el RBAC de Dataverse a nivell de fitxer o carpeta, aquesta arquitectura limita la descoberta de SharePoint i limita els camins de navegació, tot preservant l'experiència nativa de gestió documental dins de Dataverse i Power Apps/Dynamics 365. Restringint l'accés al lloc als grups de seguretat de la càrrega de treball, eliminant elements de navegació, desactivant la cerca de llocs i biblioteques, i permetent als usuaris accedir als documents principalment a través d'URLs generades per Dataverse, l'arquitectura efectivament "conté" SharePoint dins del límit de la càrrega de treball. Dataverse RBAC regula l'accés als registres i als seus enllaços als documents, mentre que els permisos de SharePoint regulen l'accés directe als documents.
Quan utilitzar aquest patró
Aquest patró és especialment valuós quan:
L'organització accepta un enfocament gestionat pel risc on la descoberta, més que l'autorització, és la preocupació principal.
El negoci requereix una experiència SharePoint familiar i col·laborativa sense mantenir ACLs per registre.
La simplicitat, la mantenibilitat i les operacions previsibles es prefereixen a l'automatització de seguretat altament personalitzada.
Els requisits reguladors se centren en reduir l'accés involuntari, mantenir els registres d'auditoria i garantir una supervisió adequada en lloc d'una aplicació estricta per article.
Aquest patró dirigeix els usuaris a obrir documents a través de Dataverse en lloc de navegar directament al lloc. Redueix l'accés no intencionat entre registres creuats mentre preserva l'experiència fluida de gestió documental de SharePoint que els clients esperen.
Aquesta arquitectura senzilla i repetible dona suport a la governança d'agències governamentals, empreses i indústries regulades que requereixen controls addicionals. Evita construccions de seguretat complexes o sense suport i equilibra la usabilitat, el cost i la seguretat. L'arquitectura utilitza controls de descoberta per gestionar l'accés general als documents en lloc d'una aplicació estricta a nivell de fitxer.
Quan considerar un enfocament alternatiu
Aquest patró no és adequat quan es requereix una seguretat estricta a nivell de fitxer per motius de compliment normatiu. Tot i que el patró redueix l'accés involuntari mitjançant controls de descoberta, no impedeix l'accés intencionat o maliciós si es comparteixen URLs. Les organitzacions que requereixin aïllament garantit a nivell de fitxer haurien d'implementar ACLs per ítem o patrons alternatius de segregació.
Consideracions
Aquestes consideracions implementen els pilars de Power Platform Well-Architected, un conjunt de principis rectors que milloren la qualitat d'una càrrega de treball. Més informació a Microsoft Power Platform Well-Architected.
Fiabilitat
Dissenya la càrrega de treball per evitar complexitats innecessàries: Aquest patró d'arquitectura evita l'automatització fràgil d'ACL per article, la ruptura d'herències i les integracions complexes. Manté el comportament d'accés als documents senzill, previsible i alineat amb les capacitats suportades de la plataforma.
Implementar BCDR estructurat, provat i documentat: Com que l'arquitectura només utilitza Dataverse i SharePoint Online, hereta les capacitats natives (i documentades) de geo-redundància, còpia de seguretat i restauració de Microsoft sense requerir processos personalitzats de continuïtat empresarial i recuperació de desastres.
Seguretat
Establir una línia base de seguretat alineada amb les directrius de la plataforma: Utilitzar un grup de seguretat dedicat a Entra ID com a frontera d'accés única tant per a l'entorn com per al lloc de SharePoint proporciona una línia base clara i consistent per a l'accés basat en la identitat.
Crear segmentació i perímetres intencionats: Restringir l'accés als llocs de SharePoint als grups de seguretat de les càrregues de treball —i eliminar les capacitats de navegació i cerca— estableix un perímetre clar que limita el descobriment de documents fora del seu context Dataverse. Un usuari que obté un enllaç pot accedir al fitxer si pertany al grup de seguretat del lloc de SharePoint. La intenció d'aquest patró no és imposar la seguretat a nivell d'element de SharePoint. En canvi, utilitza un disseny senzill per oferir salvaguardes addicionals. El patró fa aquest intercanvi intencionadament.
Implementar una Gestió d'Identitat i Accés (IAM) estricta, condicional i auditable: Tot l'accés es basa en identitat a través d'Entra ID i es pot auditar mitjançant registres de Dataverse i SharePoint. Aquesta configuració dona suport a la transparència i permet a les organitzacions monitorar patrons d'accés inesperats.
Excel·lència operativa
Formalitzar les tasques operatives rutinàries utilitzant les capacitats de la plataforma: El patró evita l'automatització personalitzada, basant-se en comportaments nadius de Dataverse i SharePoint. Aquest enfocament simplifica les operacions i redueix la intervenció manual.
Centralitzar la gestió d'identitat i accés: Tots els permisos passen pels grups d'Entra ID. Les organitzacions poden utilitzar revisions d'accés, governança del cicle de vida i processos empresarials existents sense introduir una lògica de rol personalitzada.
Eficiència del rendiment
Selecciona els serveis adequats per satisfer les expectatives de rendiment: L'arquitectura utilitza Dataverse per a dades estructurades de negoci i SharePoint per a l'emmagatzematge de documents, aprofitant cada servei per al seu propòsit previst sense capes addicionals de processament.
Optimitza la lògica transferint responsabilitats a la plataforma: Dataverse i SharePoint gestionen l'accés i el renderitzat als documents, assegurant una latència mínima i aprofitant la canalització optimitzada de gestió de fitxers de Dataverse.
Optimització de l'experiència
Implementar una arquitectura d'informació coherent: Eliminant les opcions de navegació de SharePoint i confiant en les vistes contextuals de documents de registre Dataverse, els usuaris experimenten una estructura d'informació consistent i previsible.
Prioritza la facilitat d'ús i redueix la càrrega cognitiva: Els usuaris accedeixen als documents només des del formulari Dataverse associat al seu registre, minimitzant la confusió i evitant l'exposició a fitxers no relacionats.
Col·laboradors
Microsoft manté aquest article. Els següents col·laboradors van escriure aquest article.
Autors principals:
- Jared Pritchard, Arquitecte de Solucions
Recursos relacionats
- Crea i edita nivells de permisos a SharePoint
- Nivells de permís a SharePoint
- Permisos del lloc web de SharePoint
- Configura la integració de SharePoint a Dataverse
- Habilitar SharePoint la gestió documental per a entitats específiques
- Permisos necessaris per a tasques de gestió documental de SharePoint a Dataverse
- Connectar-se i gestionar Microsoft Dataverse a Microsoft Purview