Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
Řízení odchozího síťového přístupu je důležitou součástí celkového plánu zabezpečení sítě. Můžete například chtít omezit přístup k webům. Nebo můžete chtít omezit odchozí IP adresy a porty, ke kterým je možné přistupovat.
Odchozí síťový přístup z podsítě Azure můžete řídit pomocí služby Azure Firewall a zásad brány firewall. Pomocí služby Azure Firewall a zásad brány firewall můžete nakonfigurovat:
- Pravidla aplikace, která definují plně kvalifikované názvy domén, ke kterým je možné získat přístup z podsítě.
- Pravidla sítě, která definují zdrojovou adresu, protokol, cílový port a cílovou adresu.
Síťový provoz podléhá nakonfigurovaným pravidlům brány firewall, když ho směrujete na bránu firewall jako na výchozí bránu podsítě.
Pro účely tohoto kurzu vytvoříte zjednodušenou jednu virtuální síť se dvěma podsítěmi pro snadné nasazení.
- AzureFirewallSubnet – v této podsíti bude brána firewall.
- Workload-SN – v této podsíti bude server úloh. Provoz této podsítě bude procházet bránou firewall.
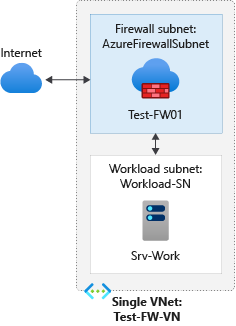
Pro produkční nasazení použijte hvězdicový model, ve kterém je brána firewall ve vlastní virtuální síti. Servery úloh jsou v partnerských virtuálních sítích ve stejné oblasti s jednou nebo více podsítěmi.
V tomto kurzu se naučíte:
- Nastavit testovací síťové prostředí
- Nasazení firewallu a jeho zásad
- Vytvořit výchozí trasu
- Konfigurace pravidla aplikace pro povolení přístupu k www.google.com
- Nakonfigurovat pravidlo sítě pro povolení přístupu k externím serverům DNS
- Konfigurujte pravidlo NAT pro umožnění příchozího přístupu HTTP na testovací server.
- Otestovat bránu firewall
Pokud chcete, můžete tento postup dokončit pomocí Azure PowerShellu.
Požadavky
Pokud ještě nemáte předplatné Azure, vytvořte si napřed bezplatný účet.
Vyberte region, který podporuje Azure Bastion Developer, například západní USA. Použijte tuto oblast pro všechny zdroje v tomto tutoriálu.
Nastavit síť
Nejprve vytvořte skupinu prostředků obsahující prostředky potřebné k nasazení brány firewall. Pak vytvořte virtuální síť, podsítě a testovací server.
Vytvoření skupiny zdrojů
Skupina prostředků obsahuje všechny prostředky pro tento kurz.
Přihlaste se k portálu Azure.
V nabídce webu Azure Portal vyberte Skupiny prostředků nebo vyhledejte a vyberte Skupiny prostředků z libovolné stránky a pak vyberte Vytvořit. Zadejte nebo vyberte následující hodnoty:
Nastavení Hodnota Předplatné Vyberte své předplatné Azure. Skupina zdrojů Zadejte test-FW-RG. Oblast Vyberte oblast. Všechny ostatní prostředky, které vytvoříte, musí být ve stejné oblasti. Vyberte Zkontrolovat + vytvořit>Vytvořit.
Vytvoření virtuální sítě
Tato virtuální síť má dvě podsítě.
Poznámka:
Velikost podsítě AzureFirewallSubnet je /26. Další informace o velikosti podsítě najdete v nejčastějších dotazech ke službě Azure Firewall.
V nabídce webu Azure Portal nebo na domovské stránce vyberte Vytvořit prostředek, vyhledejte virtuální síť a vyberte Vytvořit.
Zadejte nebo vyberte následující hodnoty:
Nastavení Hodnota Předplatné Vyberte své předplatné Azure. Skupina zdrojů Vyberte Test-FW-RG. Název Zadejte test-FW-VN. Oblast Vyberte stejné umístění, které jste použili dříve. Výběrem možnosti Další se dostanete na kartu IP adresy .
Pro adresní prostor IPv4 přijměte výchozí adresní prostor 10.0.0.0/16.
V části Podsítě vyberte výchozí. V podokně Upravit podsíť nastavte účel podsítě na Azure Firewall.
Brána firewall se nachází v této podsíti a název podsítě musí být AzureFirewallSubnet.
Jako počáteční adresu zadejte 10.0.1.0 a pak vyberte Uložit.
Vyberte Přidat podsíť a zadejte následující hodnoty a pak vyberte Přidat:
Nastavení Hodnota Název podsítě Workload-SN Počáteční adresa 10.0.2.0/24 Vyberte Zkontrolovat + vytvořit>Vytvořit.
Nasazení služby Azure Bastion
Použijte Azure Bastion Developer k bezpečnému připojení k Srv-Work pro testování. Vývojář používá sdílenou infrastrukturu a připojuje se k VM ve stejné virtuální síti. Nevyžaduje dedikovanou AzureBastionSubnet ani veřejnou IP adresu.
V tomto tutoriálu není žádné samostatné nasazení na dedikovaného hostitele. Po vytvoření VM a nastavení firewallu se testovací kroky propojí přes Bastion. V podporovaném regionu se po výběru možnosti Connect automaticky nasadí Bastion Developer. Podrobnosti viz Nasadit Bastion Developer.
Vytvoření virtuálního počítače
Vytvořte virtuální počítač úlohy a umístěte ho do podsítě Workload-SN .
Do vyhledávacího pole v horní části portálu zadejte virtuální počítač, vyberte Virtuální počítače a pak vyberte Vytvořit>virtuální počítač.
Zadejte nebo vyberte tyto hodnoty pro virtuální počítač:
Nastavení Hodnota Podrobnosti projektu Předplatné Vyberte své předplatné Azure. Skupina zdrojů Vyberte Test-FW-RG. Podrobnosti o instanci Název virtuálního stroje Zadejte Srv-Work. Oblast Vyberte stejné umístění, které jste použili dříve. Možnosti dostupnosti Vyberte Žádná redundance infrastruktury není nutná. Typ zabezpečení Vyberte Standardní. Obrázek Vyberte Ubuntu Server 24.04 LTS -x64 Gen2. Velikost Vyberte velikost virtuálního počítače. Účet správce Username Zadejte azureuser. Zdroj veřejného klíče SSH Vyberte Vygenerovat nový pár klíčů. Název páru klíčů Zadejte Srv-Work_key. V části Pravidla portů pro příchozí spojení nastavte veřejné příchozí porty na Hodnotu Žádné.
Přijměte ostatní výchozí hodnoty a na kartě Sítě se ujistěte, že je vybraná možnost Test-FW-VN / a veřejná IP adresa je Žádná.
Vyberte Zkontrolovat + vytvořit>Vytvořit. Po zobrazení výzvy vyberte Stáhnout privátní klíč a vytvořit prostředek a uložte soubor klíče.
Po dokončení nasazení si poznamenejte privátní IP adresu Srv-Work pro pozdější použití.
Nasazení brány firewall a zásad
Nasaďte bránu firewall do virtuální sítě.
V nabídce webu Azure Portal nebo na domovské stránce vyberte Vytvořit prostředek, vyhledejte bránu firewall a vyberte Vytvořit.
Při vytváření brány firewall pomocí následující tabulky nakonfigurujte bránu firewall:
Nastavení Hodnota Podrobnosti projektu Předplatné Vyberte své předplatné Azure. Skupina zdrojů Vyberte Test-FW-RG. Podrobnosti o instanci Název Zadejte Test-FW01. Oblast Vyberte stejné umístění, které jste použili dříve. Skladová položka brány firewall Vyberte Standardní. Správa brány firewall Vyberte Použít politiku brány firewall ke správě této brány firewall. Zásady brány firewall Vyberte Přidat nový a zadejte fw-test-pol.
Vyberte stejnou oblast, kterou jste použili dříve. Vyberte OK.Volba virtuální sítě Vyberte Použít existující a pak vyberte Test-FW-VN. Ignorujte upozornění týkající se vynuceného tunelování. Upozornění se vyřeší v pozdějším kroku.. Veřejná IP adresa Vyberte Přidat nový a jako název zadejte fw-pip. Vyberte OK. Zmažte políčko Povolit síťovou kartu pro správu firewallu a pak vyberte Další: Pokročilé.
Pro účely tohoto kurzu ponechte možnost Povolit bránu NAT nezaškrtnutou. Pro konfiguraci StandardV2 NAT brány při vytváření firewallu viz Integrovat NAT bránu s Azure Firewall.
Vyberte Zkontrolovat + vytvořit, zkontrolovat nastavení a poté zvolit Vytvořit.
Nasazení trvá několik minut.
Po dokončení nasazení přejděte na Test-FW-RG, vyberte bránu firewall Test-FW01 a poznamenejte si privátní a veřejné IP adresy pro pozdější použití.
Vytvořit výchozí trasu
U podsítě Workload-SN nakonfigurujte výchozí trasu v odchozím směru, která půjde přes bránu firewall.
Vyhledejte a vyberte Směrovací tabulky, vyberte Vytvořit a zadejte následující hodnoty:
Nastavení Hodnota Podrobnosti projektu Předplatné Vyberte své předplatné Azure. Skupina zdrojů Vyberte Test-FW-RG. Podrobnosti o instanci Název Zadejte Firewall-route. Oblast Vyberte stejné umístění, které jste použili dříve. Vyberte Zkontrolovat + vytvořit>Vytvořit.
Po dokončení nasazování vyberte Přejít k prostředku.
V podokně Směrování brány firewall v části Nastavení vyberte Podsítě>Přidružit.
Pro virtuální síť vyberte Test-FW-VN a pro podsíť vyberte Workload-SN. Vyberte OK.
Vyberte Přidat trasy> a zadejte následující hodnoty:
Nastavení Hodnota Název trasy fw-dg Typ cíle IP adresy Předpona cílových IP adres nebo rozsahů CIDR 0.0.0.0/0 Typ dalšího skoku Virtuální zařízení Adresa následujícího přeskoku Privátní IP adresa brány firewall, kterou jste si poznamenali dříve Poznámka:
Brána Azure Firewall je ve skutečnosti spravovaná služba, ale v tomto případě bude virtuální zařízení fungovat.
Vyberte Přidat.
Instalace webového serveru
VM nemá veřejnou IP adresu. Použijte právě vytvořenou trasu zátěže a dočasné pravidlo aplikace, abyste si stahovali nginx přes firewall. Během instalace si zachovejte výchozí nastavení DNS VM poskytované Azure.
Otevřete fw-test-pol. V části Pravidla nastavení> vyberte Pravidla aplikace>.
Zadejte následující hodnoty:
Nastavení Hodnota Název Install-Nginx Typ kolekce pravidel Application Priorita 100 Akce kolekce pravidel Povolit Skupina souborů pravidel DefaultApplicationRuleCollectionGroup Název pravidla Povolit repozitáře balíčků Typ zdroje IP adresa Zdroj 10.0.2.0/24 Protokol:port http:80, https:443 Typ cíle FQDN Cílové plně kvalifikované názvy domén azure.archive.ubuntu.com, archive.ubuntu.com, security.ubuntu.com, packages.microsoft.com Vyberte Přidat a počkejte na dokončení aktualizace politiky.
V Test-FW-RG vyberte Srv-Work. Vyberte Operations>Spustit příkaz>RunShellScript, zadejte následující příkazy a vyberte Spustit:
set -eu
sudo apt-get update
sudo apt-get install -y nginx
echo "<html><body><h1>Azure Firewall DNAT Test</h1><p>If you can see this page, the DNAT rule is working correctly!</p></body></html>" | sudo tee /var/www/html/index.html
curl --fail http://localhost
Potvrďte, že příkaz byl úspěšně dokončen a vrátil stránku testu DNAT Azure Firewall. Pokud se stažení balíčků nezdaří, porovnejte název hostitele repozitáře uvedený v chybové zprávě s dočasným pravidlem. Povolte pouze nakonfigurované repozitáře balíčků; nepřidávejte obecné pravidlo pro internet. Viz Řešení běžných problémů s APT na Ubuntu.
Vraťte se na fw-test-pol a smažte kolekci pravidel Install-Nginx . Počkejte, až se aktualizace politiky dokončí, než budete pokračovat. Toto odstranění zajišťuje, že pozdější testy hodnotí pouze trvalá pravidla tutoriálu.
Konfigurace pravidla aplikace
Toto pravidlo aplikace uděluje odchozí přístup k www.google.com.
Otevřete skupinu prostředků Test-FW-RG a vyberte fw-test-pol zásadu brány firewall.
V části Pravidla nastavení> vyberte Pravidla aplikace>.
Zadejte následující hodnoty:
Nastavení Hodnota Název App-Coll01 Priorita 200 Akce kolekce pravidel Povolit Pravidla Název Allow-Google Typ zdroje IP adresa Zdroj 10.0.2.0/24 Protokol:port http, https Typ cíle FQDN Cíl www.google.comVyberte Přidat.
Brána Azure Firewall obsahuje integrovanou kolekci pravidel pro infrastrukturu FQDN, které jsou ve výchozím nastavení povolené. Tyto plně kvalifikované názvy domén jsou specifické pro danou platformu a nelze je použít pro jiné účely. Další informace najdete v tématu Plně kvalifikované názvy domén infrastruktury.
Než budete pokračovat, počkejte na dokončení nasazení pravidla aplikace.
Konfigurace pravidla sítě
Toto pravidlo sítě uděluje odchozí přístup ke dvěma IP adresům na portu 53 (DNS).
Vyberte Pravidla> sítě– Přidat kolekci pravidel.
Zadejte následující hodnoty:
Nastavení Hodnota Název Net-Coll01 Priorita 200 Akce kolekce pravidel Povolit Skupina souborů pravidel DefaultNetworkRuleCollectionGroup Pravidla Název Allow-DNS Typ zdroje IP adresa Zdroj 10.0.2.0/24 Protokol UDP Cílové porty 53 Typ cíle IP adresa Cíl 209.244.0.3 209.244.0.4 (veřejné servery DNS provozované společností CenturyLink) Vyberte Přidat.
Než budete pokračovat, počkejte na dokončení nasazení pravidla sítě.
Konfigurace pravidla DNAT
Toto pravidlo se připojí k webovému serveru na virtuálním počítači Srv-Work přes bránu firewall.
Vyberte pravidla> DNAT– Přidejte kolekci pravidel.
Zadejte následující hodnoty:
Nastavení Hodnota Název HTTP Priorita 200 Skupina souborů pravidel DefaultDnatRuleCollectionGroup Pravidla Název http-nat Typ zdroje IP adresa Zdroj * Protokol TCP Cílové porty 80 Cíl Veřejná IP adresa firewallu Přeložený typ IP adresa Přeložená adresa Privátní IP adresa Srv-Work Přeložený port 80 Vyberte Přidat.
Změna primární a sekundární adresy DNS u síťového rozhraní Srv-Work
Pro účely testování v tomto kurzu nakonfigurujte primární a sekundární adresy DNS serveru. Tato konfigurace není obecným požadavkem služby Azure Firewall.
- Ve skupině prostředků Test-FW-RG vyberte síťové rozhraní pro virtuální počítač Srv-Work .
- V části Nastavení vyberteVlastní> DNS.
- Jako servery DNS zadejte 209.244.0.3 a 209.244.0.4 a pak vyberte Uložit.
- Restartujte virtuální počítač Srv-Work.
Otestovat bránu firewall
Teď otestujte bránu firewall a ověřte, že funguje podle očekávání.
Otestujte pravidlo DNAT
- Ve webovém prohlížeči na místním počítači zadejte
http://<firewall-public-ip-address>. - Zobrazí se vlastní webová stránka: Test DNAT služby Azure Firewall. To potvrzuje, že pravidlo DNAT funguje.
Testování pravidel aplikace a sítě
Pomocí služby Azure Bastion se bezpečně připojte k virtuálnímu počítači Srv-Work a otestujte pravidla brány firewall.
Ve skupině prostředků Test-FW-RG vyberte virtuální počítač Srv-Work, a poté vyberte Připojit>Připojit pomocí Bastionu.
Na stránce Bastion zadejte nebo vyberte následující hodnoty:
Nastavení Hodnota Typ ověřování V místním souboru vyberte privátní klíč SSH. Username Zadejte azureuser. Místní soubor Vyberte Procházet a vyberte soubor Srv-Work_key.pem , který jste stáhli během vytváření virtuálního počítače. Vyberte Připojit.
Bastion Developer se automaticky nasadí a otevře SSH relaci pro Srv-Work v portálu.
V relaci SSH zadejte následující příkaz pro otestování přístupu k Googlu:
curl -I https://www.google.comZobrazí se úspěšná odpověď HTTP (200 OK), která značí, že pravidlo aplikace povoluje přístup k Googlu.
Teď otestujte přístup k Microsoftu, který by měl být blokovaný. Vstoupit:
curl -I https://www.microsoft.comPříkaz vyprší nebo selže po přibližně 60 sekundách, což naznačuje, že firewall blokuje přístup.
Teď jste ověřili, že pravidla brány firewall fungují:
- K webovému serveru můžete přistupovat prostřednictvím pravidla DNAT.
- Můžete přejít na jediný povolený plně kvalifikovaný doménový název, ale na žádný jiný již ne.
- DNS názvy můžete rozpoznat pomocí nakonfigurovaného externího serveru DNS.
Vyčištění prostředků
Můžete ponechat prostředky brány firewall pro další naučnou lekci. Pokud je už nepotřebujete, odstraňte skupinu prostředků Test-FW-RG, čímž odstraníte všechny prostředky související s firewallem.