Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
Tento článek vysvětluje, jak vytvořit, změnit nebo odstranit partnerský vztah virtuálních sítí Azure. Propojení virtuálních sítí propojuje virtuální sítě napříč oblastmi pomocí páteřní sítě Azure. Další informace najdete v přehledu partnerského vztahu virtuálních sítí nebo kurzu peeringu virtuálních sítí.
Prerequisites
Pokud nemáte účet Azure s aktivním předplatným, vytvořte si ho zdarma. Před zahájením zbývající části tohoto článku proveďte jeden z těchto úkolů:
Přihlaste se k webu Azure Portal pomocí účtu Azure, který má potřebná oprávnění pro práci s partnerskými vztahy.
Vytvoření propojení virtuálních sítí
Před vytvořením partnerského vztahu se seznamte s požadavky a omezeními a potřebnými oprávněními.
Do vyhledávacího pole v horní části webu Azure Portal zadejte virtuální síť. Ve výsledcích hledání vyberte virtuální sítě .
Ve virtuálních sítích vyberte síť, pro kterou chcete vytvořit partnerský vztah.
V Nastavení vyberte Partnerské vztahy.
Vyberte + Přidat.
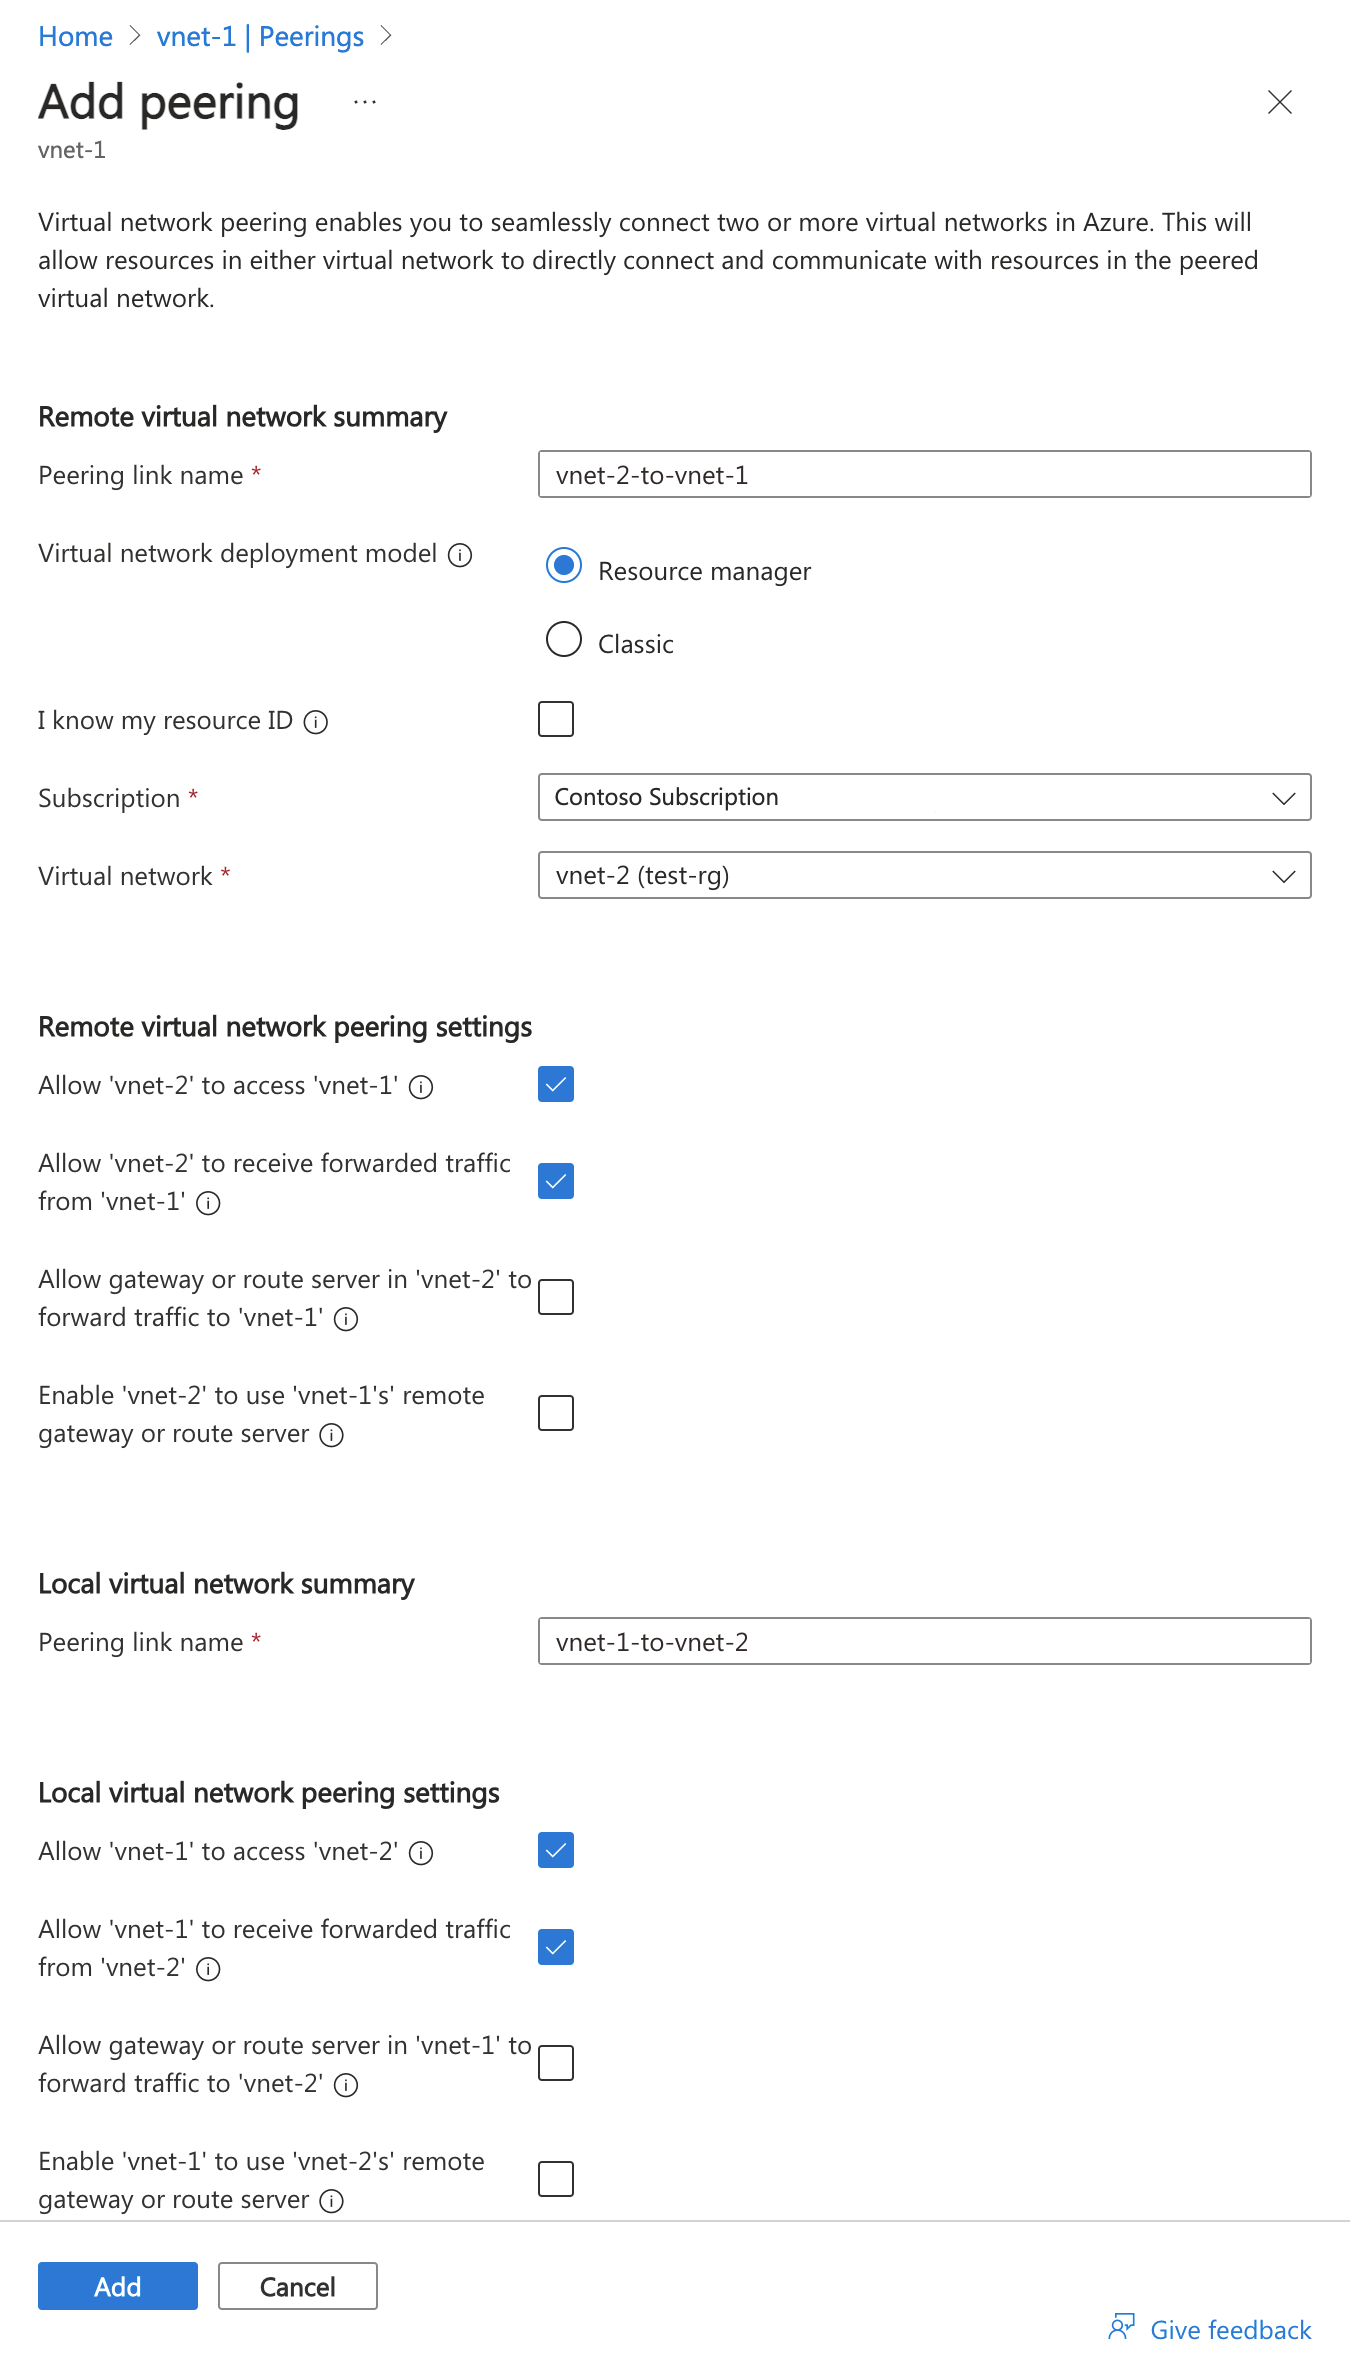
Zadejte nebo vyberte hodnoty pro následující nastavení a pak vyberte Přidat.
Settings Description Souhrn vzdálených virtuálních sítí Název odkazu peeringu Název partnerského vztahu z místní virtuální sítě. Název musí být v rámci virtuální sítě jedinečný. Model nasazení virtuální sítě Vyberte model nasazení, přes který virtuální síť chcete vytvořit partnerský vztah. Znám ID prostředku Pokud máte přístup pro čtení k virtuální síti, se kterou chcete vytvořit partnerský vztah, nechte toto políčko nezaškrtnuté. Pokud nemáte přístup pro čtení k virtuální síti nebo předplatnému, se kterým chcete navázat partnerství, zaškrtněte toto políčko. ID zdroje Toto pole se zobrazí, když zaškrtnete políčko Id prostředku . Zadané ID prostředku musí být pro virtuální síť, která existuje ve stejné nebo podporované jiné oblasti Azure jako tato virtuální síť.
Celé ID prostředku vypadá podobně jako/subscriptions/<Id>/resourceGroups/<resource-group-name>/providers/Microsoft.Network/virtualNetworks/<virtual-network-name>.
ID prostředku pro virtuální síť můžete získat zobrazením vlastností virtuální sítě. Informace o tom, jak zobrazit vlastnosti virtuální sítě, najdete v tématu Správa virtuálních sítí. Uživatelská oprávnění musí být přiřazena, pokud je předplatné přidružené k jinému tenantovi Microsoft Entra, než je předplatné s virtuální sítí, kterou partnerský vztah používáte. Přidejte uživatele z každého tenanta jako uživatele typu host v opačném tenantovi.Subscription Vyberte předplatné virtuální sítě, se kterou chcete vytvořit partnerský vztah. V závislosti na tom, k kolika předplatným má váš účet přístup, je uvedeno jedno nebo více předplatných. Virtuální síť Vyberte vzdálenou virtuální síť. Nastavení partnerského vztahu vzdálené virtuální sítě Povolit partnerské virtuální síti přístup k virtuální síti vnet-1 Ve výchozím nastavení je tato možnost vybraná.
– Tuto možnost vyberte, pokud chcete povolit provoz z partnerské virtuální sítě do virtuální sítě vnet-1. Toto nastavení umožňuje komunikaci mezi centrem a větvemi v topologii sítě hvězda–paprsek a umožňuje virtuálnímu počítači v propojené virtuální síti komunikovat s virtuálním počítačem v síti 'vnet-1.' Značka služby VirtualNetwork pro skupiny zabezpečení sítě zahrnuje virtuální síť a partnerský vztah virtuální sítě při výběru tohoto nastavení. Další informace o značkách služeb najdete v tématu Značky služeb Azure.Povolit partnerské virtuální síti přijímat přesměrovaný provoz z virtuální sítě vnet-1 Tato možnost není ve výchozím nastavení vybraná.
– Povolení této možnosti umožňuje partnerskému virtuálnímu síťovému propojení přijímat provoz z virtuálních sítí propojených s 'vnet-1'. Pokud má například virtuální síť vnet-2 síťové virtuální zařízení, které přijímá provoz mimo virtuální síť 2, která předává virtuální síti vnet-1, můžete toto nastavení vybrat, abyste umožnili, aby se tento provoz dostal z vnet-1 z vnet-2. Když tuto funkci povolíte, přesměrovaný provoz prostřednictvím partnerského vztahu, nevytváří žádné trasy definované uživatelem ani síťová virtuální zařízení. Trasy definované uživatelem a síťová virtuální zařízení se vytvářejí samostatně.Povolit bráně nebo směrovacímu serveru v partnerské virtuální síti směrovat provoz do virtuální sítě vnet-1 Tato možnost není ve výchozím nastavení vybraná.
– Povolením tohoto nastavení umožníte virtuální síti vnet-1 přijímat provoz z brány partnerské virtuální sítě nebo směrovacího serveru. Aby byla tato možnost povolená, musí partnerský virtuální síť obsahovat bránu nebo směrovací server.Povolte partnerské virtuální síti používat vzdálenou bránu nebo směrovací server vnet-1. Tato možnost není ve výchozím nastavení vybraná.
– Tuto možnost je možné povolit jenom v případě, že má virtuální síť 'vnet-1' vzdálenou bránu nebo směrovací server a pokud 'vnet-1' umožní bráně přesměrovat provoz do partnerské virtuální sítě. Tuto možnost je možné povolit pouze v jednom z partnerských vztahů virtuálních sítí.
Tuto možnost můžete také vybrat, pokud chcete, aby tato virtuální síť používala vzdálený směrovací server k výměně tras, viz Azure Route Server.
POZNÁMKA:Pokud už máte ve virtuální síti nakonfigurovanou bránu, nemůžete použít vzdálené brány. Další informace o použití brány pro průchod najdete v tématu Konfigurace brány VPN pro průchod v partnerském vztahu virtuální sítě.Souhrn místních virtuálních sítí Název odkazu peeringu Název partnerského vztahu ze vzdálené virtuální sítě. Název musí být v rámci virtuální sítě jedinečný. Nastavení partnerského vztahu místních virtuálních sítí Povolit virtuální síti vnet-1 přístup k partnerské virtuální síti Ve výchozím nastavení je tato možnost vybraná.
– Tuto možnost vyberte, pokud chcete povolit provoz z virtuální sítě vnet-1 do partnerské virtuální sítě. Toto nastavení umožňuje komunikaci mezi hvězdicovou topologií sítě v hvězdicové síti a umožňuje virtuálnímu počítači ve virtuální síti vnet-1 komunikovat s virtuálním počítačem v partnerské virtuální síti.Povolit virtuální síti vnet-1 přijímat přesměrovaný provoz z partnerské virtuální sítě Tato možnost není ve výchozím nastavení vybraná.
– Povolíte-li tuto možnost, umožníte, aby virtuální síť 'vnet-1' přijímala provoz z virtuálních sítí propojených s propojenou virtuální sítí. Pokud má například virtuální síť vnet-2 síťové virtuální zařízení, které přijímá provoz mimo virtuální síť vnet-2, která se přesměruje na virtuální síť 1, můžete toto nastavení vybrat, pokud chcete, aby se tento provoz dostal z vnet-1 z vnet-2. Když tuto funkci povolíte, přesměrovaný provoz prostřednictvím partnerského vztahu, nevytváří žádné trasy definované uživatelem ani síťová virtuální zařízení. Trasy definované uživatelem a síťová virtuální zařízení se vytvářejí samostatně.Povolit bráně nebo směrovacímu serveru ve virtuální síti v síti vnet-1 směrovat provoz do partnerské virtuální sítě Tato možnost není ve výchozím nastavení vybraná.
– Povolením tohoto nastavení umožníte partnerské virtuální síti přijímat provoz z brány virtuální sítě vnet-1 nebo směrovacího serveru. Aby byla tato možnost povolená, musí virtuální síť vnet-1 obsahovat bránu nebo směrovací server.Povolte virtuální síť vnet-1, aby používala vzdálenou bránu nebo směrovací server partnerské virtuální sítě. Tato možnost není ve výchozím nastavení vybraná.
– Tuto možnost je možné povolit jenom v případě, že má partnerská virtuální síť vzdálenou bránu nebo server směrování a partnerská virtuální síť povolí možnost „Povolit bráně v partnerské virtuální síti předávat provoz do ‚vnet-1‘.“ Tuto možnost je možné povolit pouze v jednom z partnerství 'vnet-1'.
Note
Pokud používáte bránu virtuální sítě k přenosu místního provozu do partnerské virtuální sítě, musí být rozsah IP adres partnerské virtuální sítě pro místní zařízení VPN nastavený na "zajímavý" provoz. Možná bude potřeba přidat všechny adresy CIDR virtuální sítě Azure do konfigurace Site-to-Site IPsec VPN tunelu na zařízení VPN v místních prostorách. Adresy CIDR zahrnují prostředky, jako jsou hub, paprsky a fondy IP adres point-2. Jinak vaše místní prostředky nemůžou komunikovat s prostředky v partnerské virtuální síti. Zajímavý provoz je komunikován prostřednictvím přidružení zabezpečení fáze 2. Přidružení zabezpečení vytvoří pro každou zadanou podsíť vyhrazený tunel VPN. Místní úroveň a úroveň Službu Azure VPN Gateway musí podporovat stejný počet VPN tunelů typu Site-to-Site a podsítí virtuální sítě Azure. Jinak vaše místní prostředky nemůžou komunikovat s prostředky v partnerské virtuální síti. Pokyny k vytvoření přidružení zabezpečení fáze 2 pro každou zadanou podsíť virtuální sítě Azure najdete v dokumentaci k místní síti VPN.
- Po několika sekundách vyberte tlačítko Aktualizovat a stav partnerského vztahu se změní z Aktualizace na Připojeno.
Podrobné pokyny k implementaci partnerského vztahu mezi virtuálními sítěmi v různých předplatných a modelech nasazení najdete v dalších krocích.
Zobrazení nebo změna nastavení peeringu
Než změníte partnerský vztah, seznamte se s požadavky a omezeními a potřebnými oprávněními.
Do vyhledávacího pole v horní části webu Azure Portal zadejte virtuální síť. Ve výsledcích hledání vyberte virtuální sítě .
Vyberte virtuální síť, kterou chcete zobrazit nebo změnit její nastavení partnerského vztahu ve virtuálních sítích.
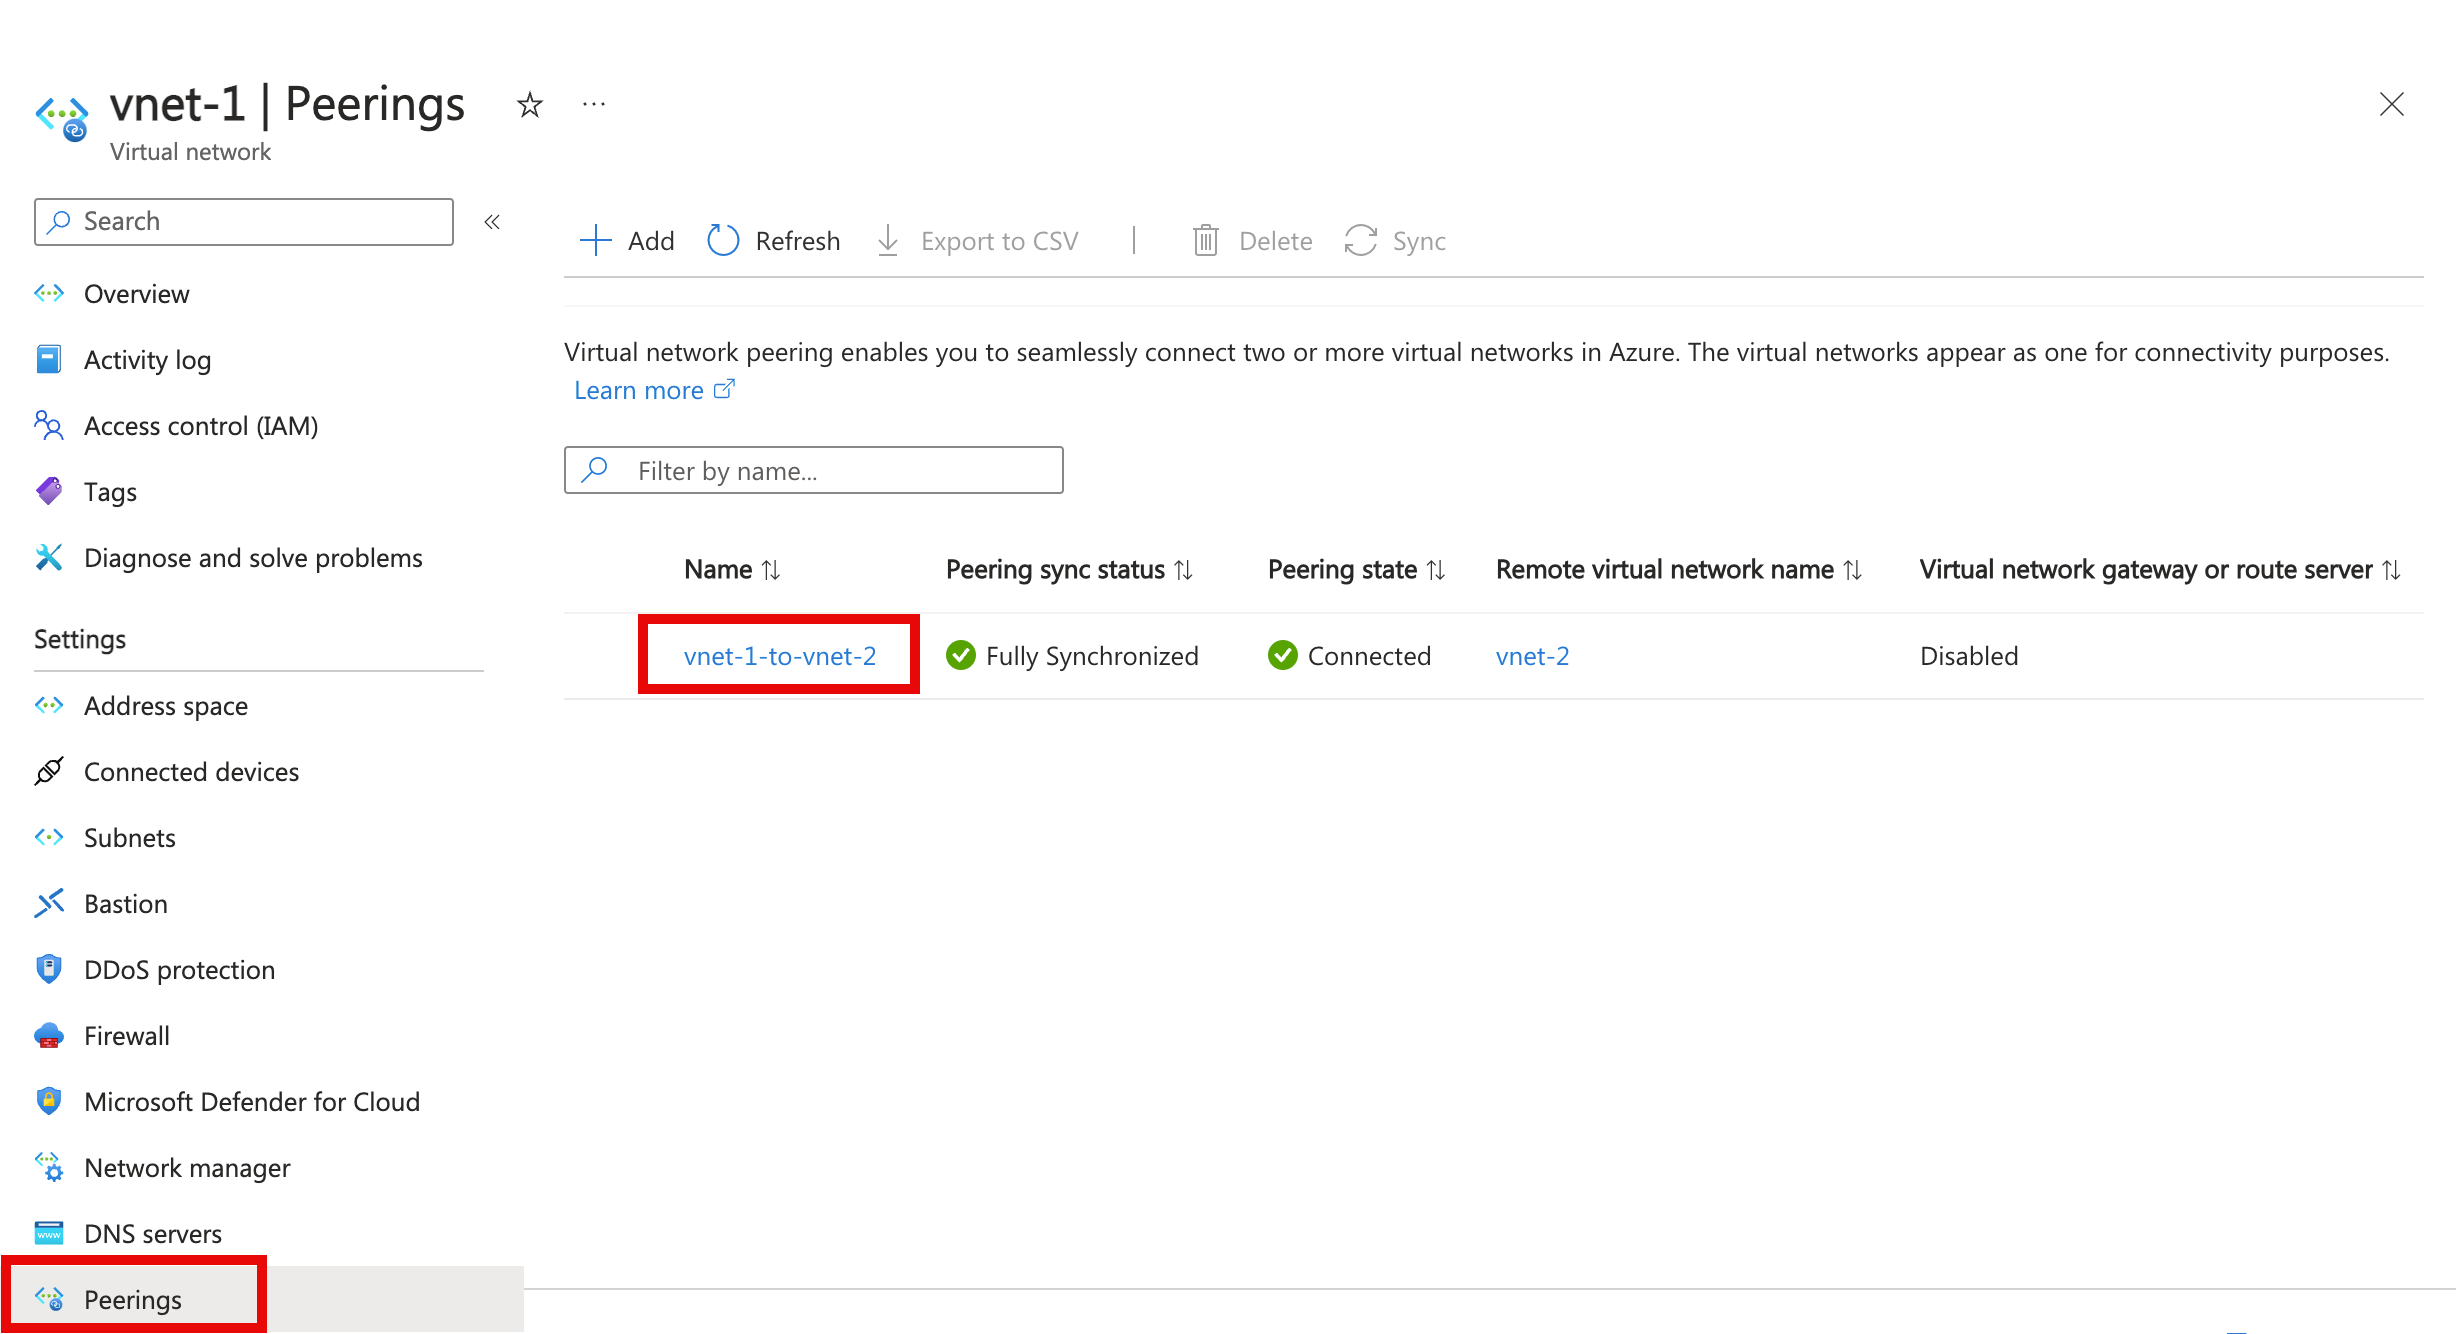
V Nastavení vyberte Partnerské vztahy a pak vyberte partnerský vztah, pro který chcete zobrazit nebo změnit nastavení.
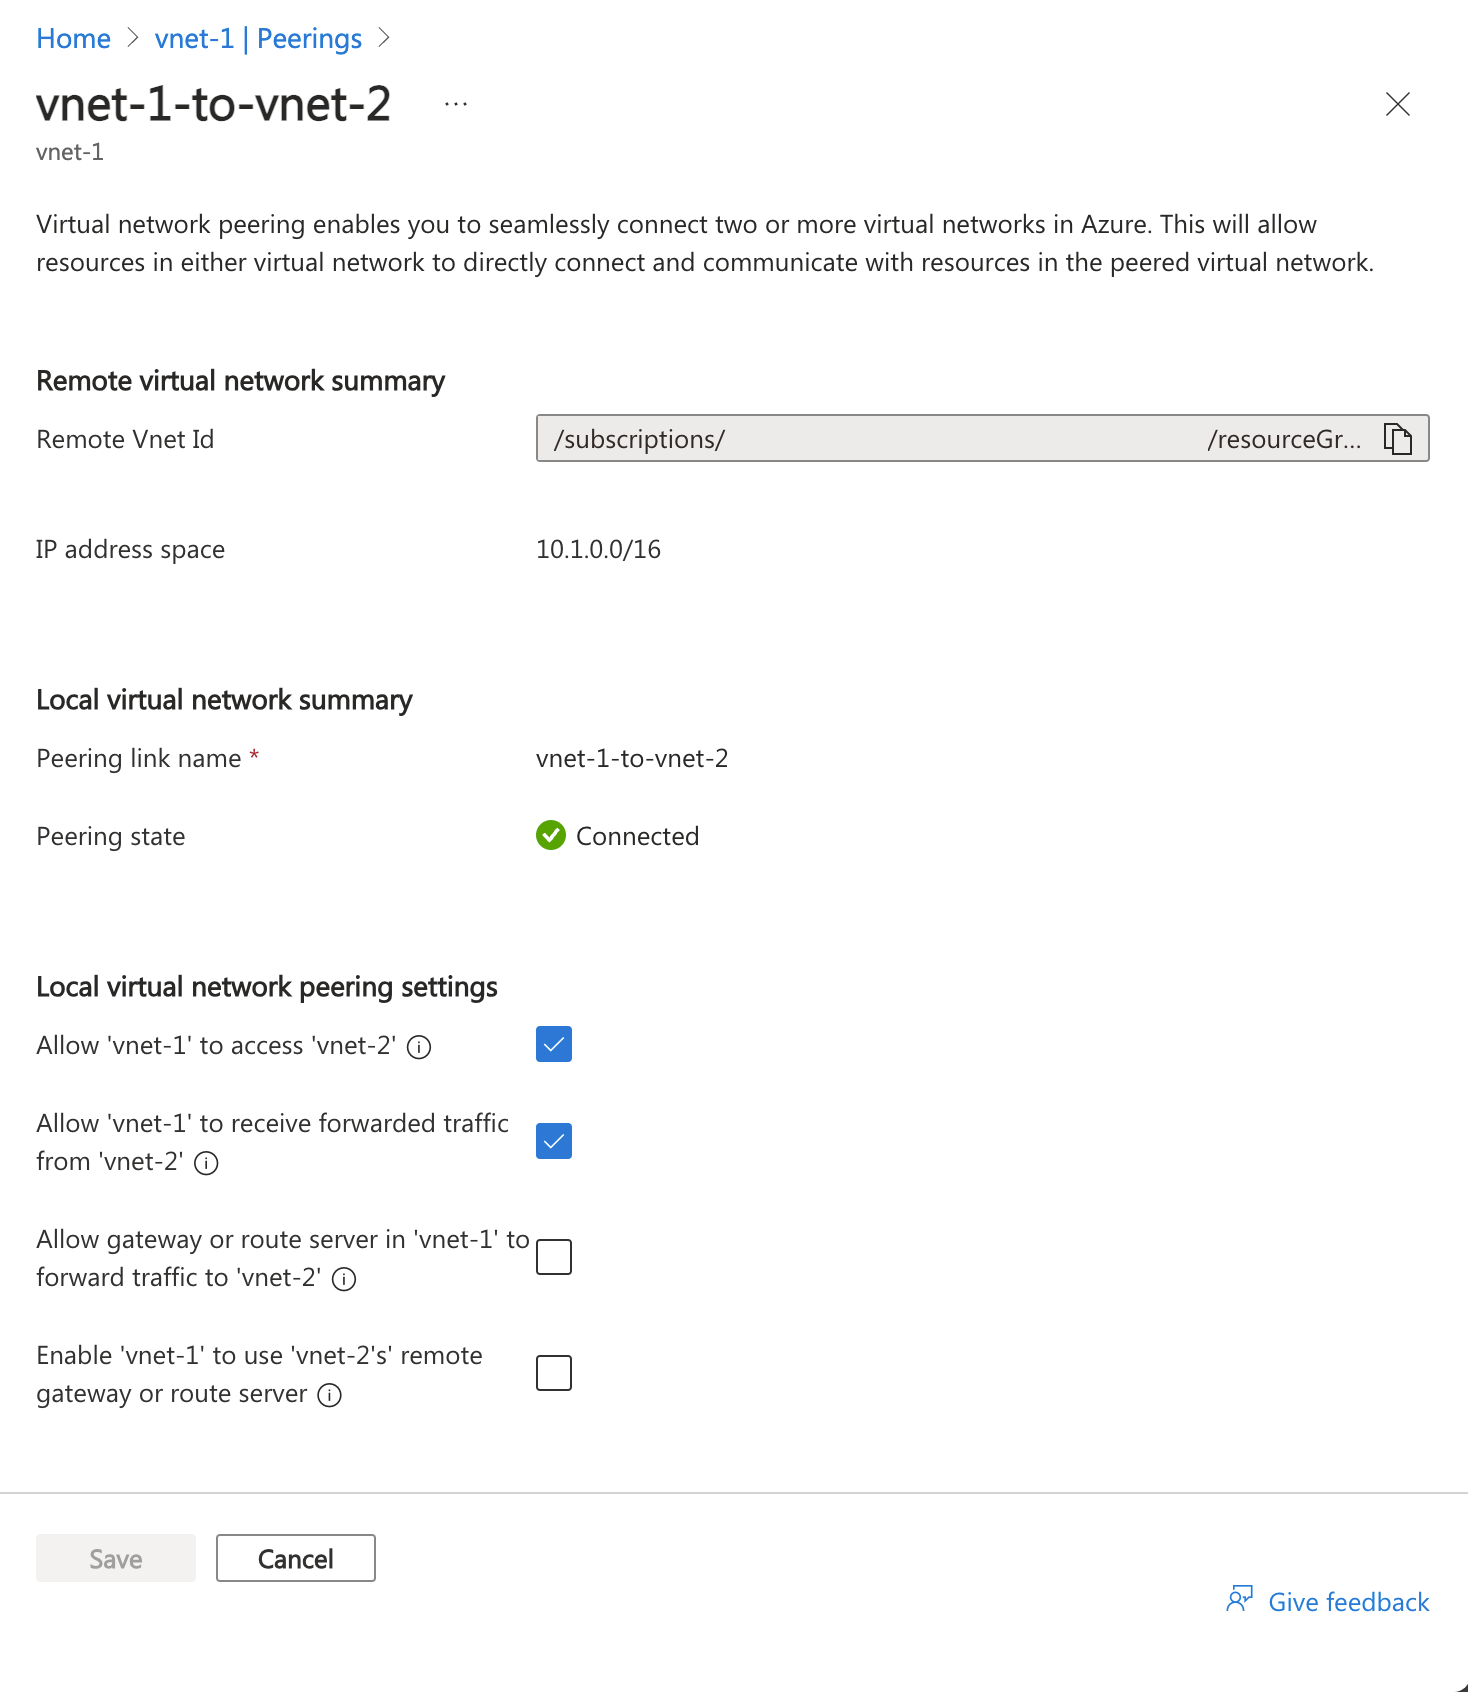
Změňte příslušné nastavení. Přečtěte si o možnostech pro každé nastavení v kroku 4 vytvoření partnerského vztahu. Potom výběrem možnosti Uložit dokončete změny konfigurace.
Odstranění peeringu
Před odstraněním partnerského vztahu se seznamte s požadavky a omezeními a potřebnými oprávněními.
Když dojde k odstranění partnerského vztahu mezi dvěma virtuálními sítěmi, provoz mezi těmito virtuálními sítěmi už nemůže přetékat. Pokud chcete, aby virtuální sítě někdy komunikovaly, ale ne vždy, místo odstranění partnerského vztahu, zrušte zaškrtnutí políčka Povolit provoz do vzdálené virtuální sítě , pokud chcete blokovat provoz do vzdálené virtuální sítě. Zakázání a povolení síťového přístupu může být jednodušší než odstranění a opětovné vytvoření síťových propojení.
Do vyhledávacího pole v horní části webu Azure Portal zadejte virtuální síť. Ve výsledcích hledání vyberte virtuální sítě .
Vyberte virtuální síť, kterou chcete zobrazit nebo změnit její nastavení partnerského vztahu ve virtuálních sítích.
V Nastavení vyberte Partnerské vztahy.
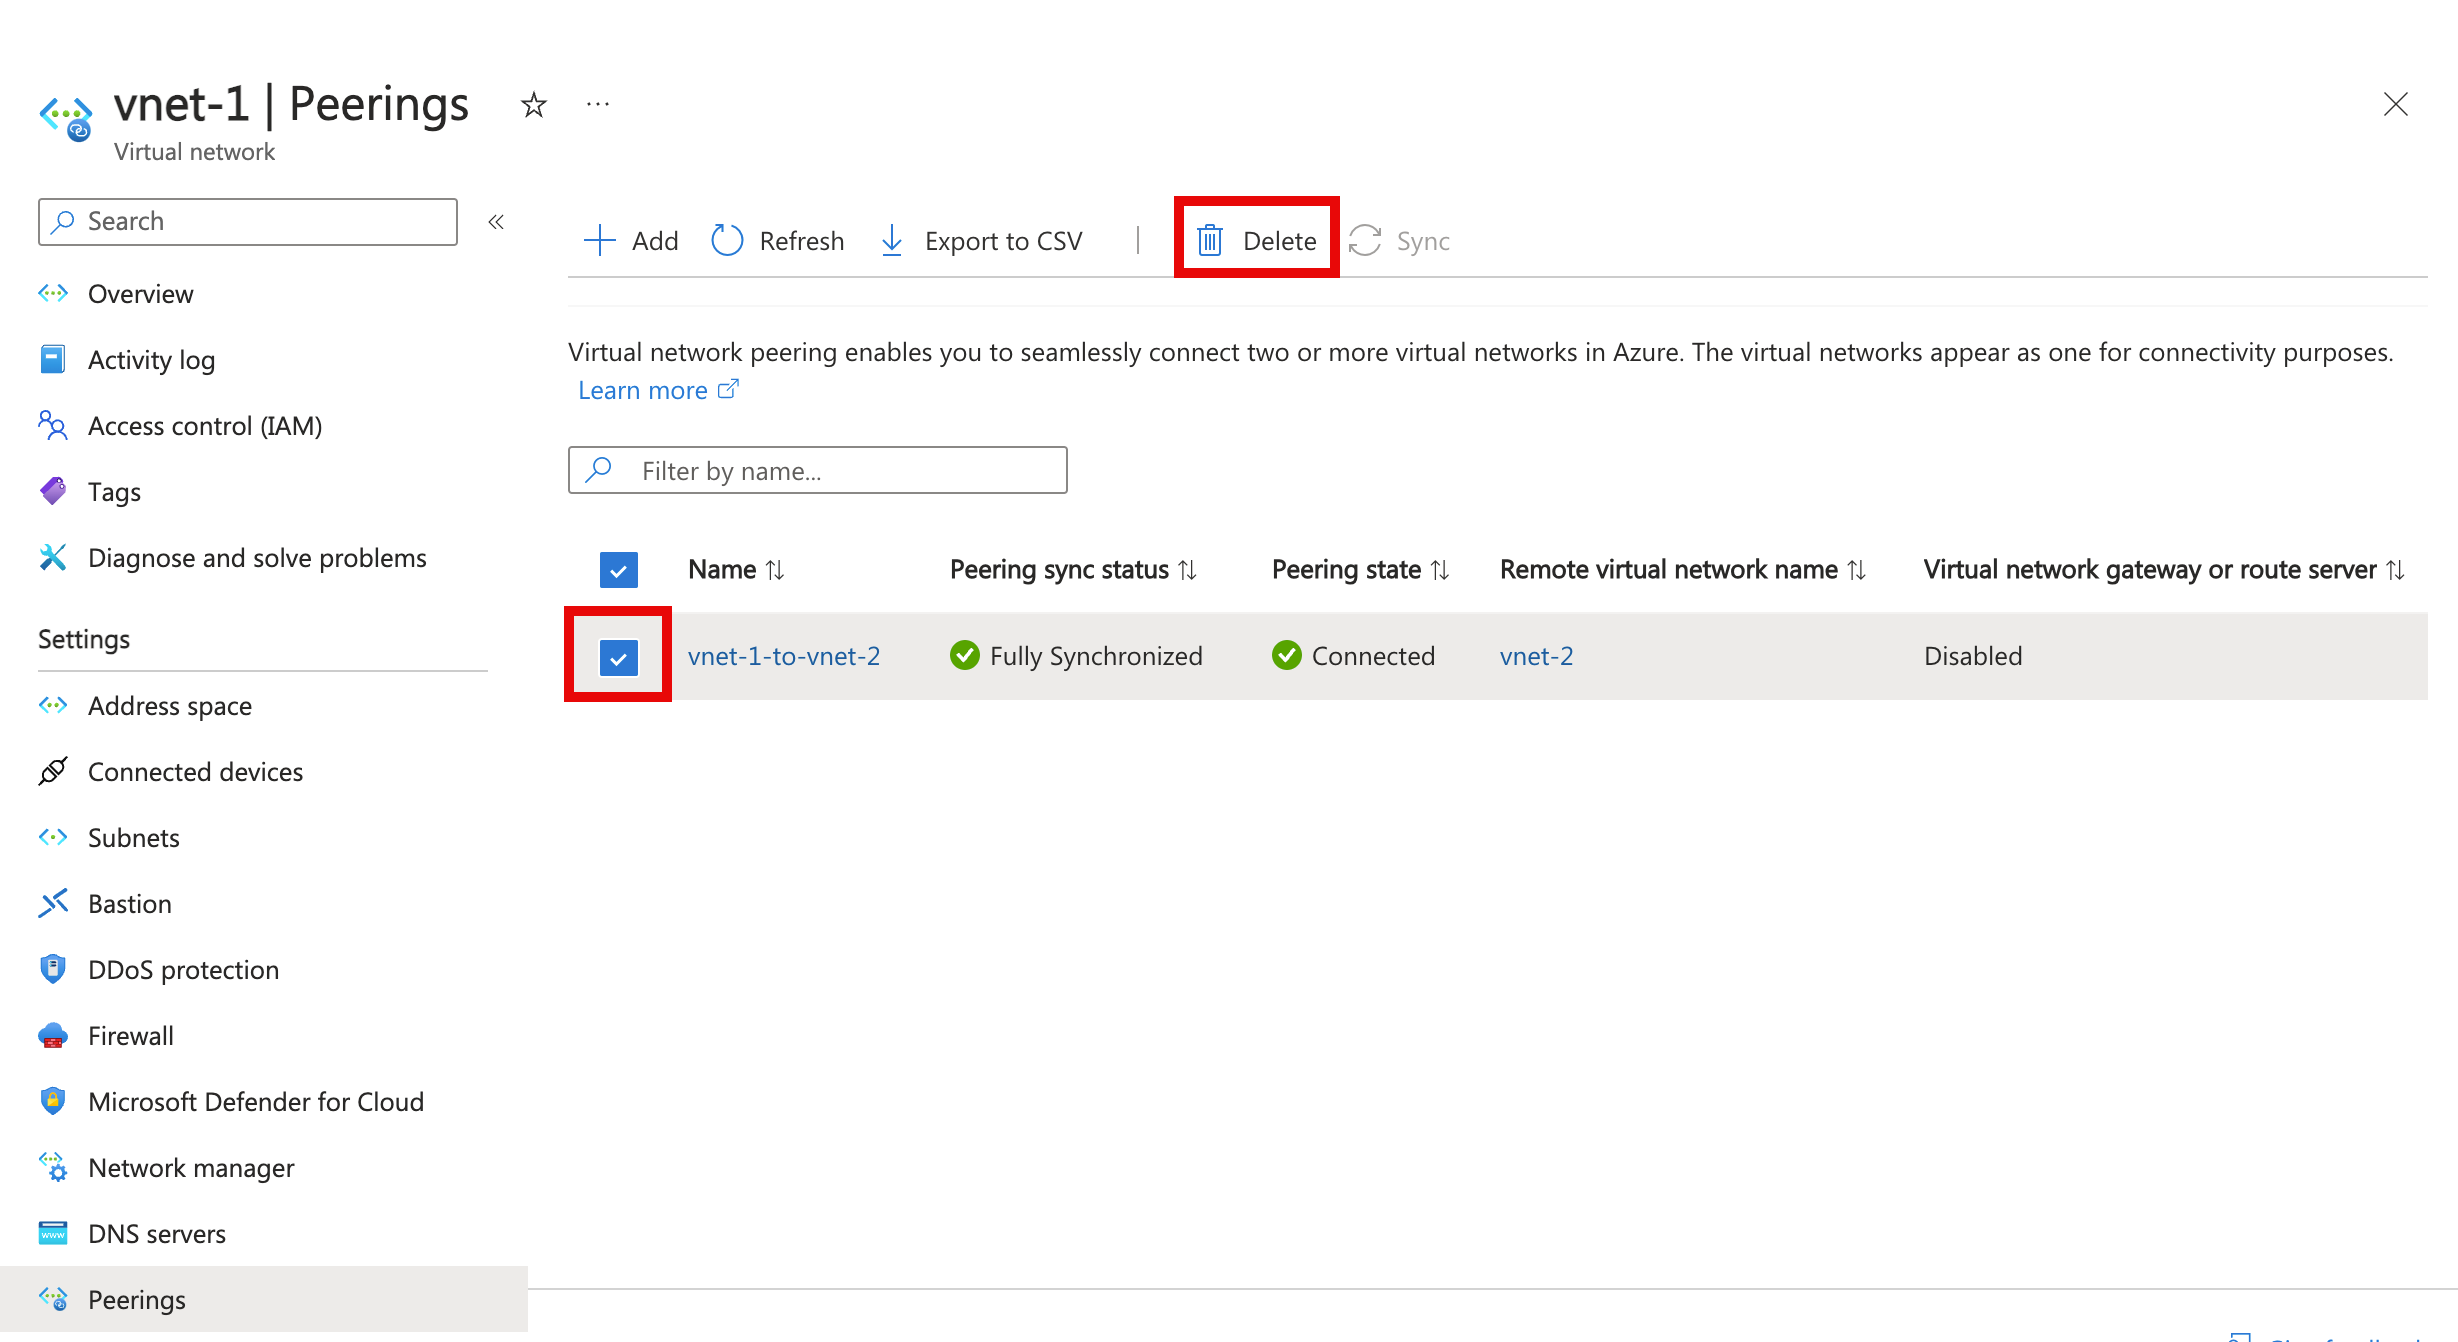
Zaškrtněte políčko vedle partnerského vztahu, který chcete odstranit, a pak vyberte Odstranit.
V části Odstranit partnerské vztahy zadejte do potvrzovacího pole odstranění a pak vyberte Odstranit.
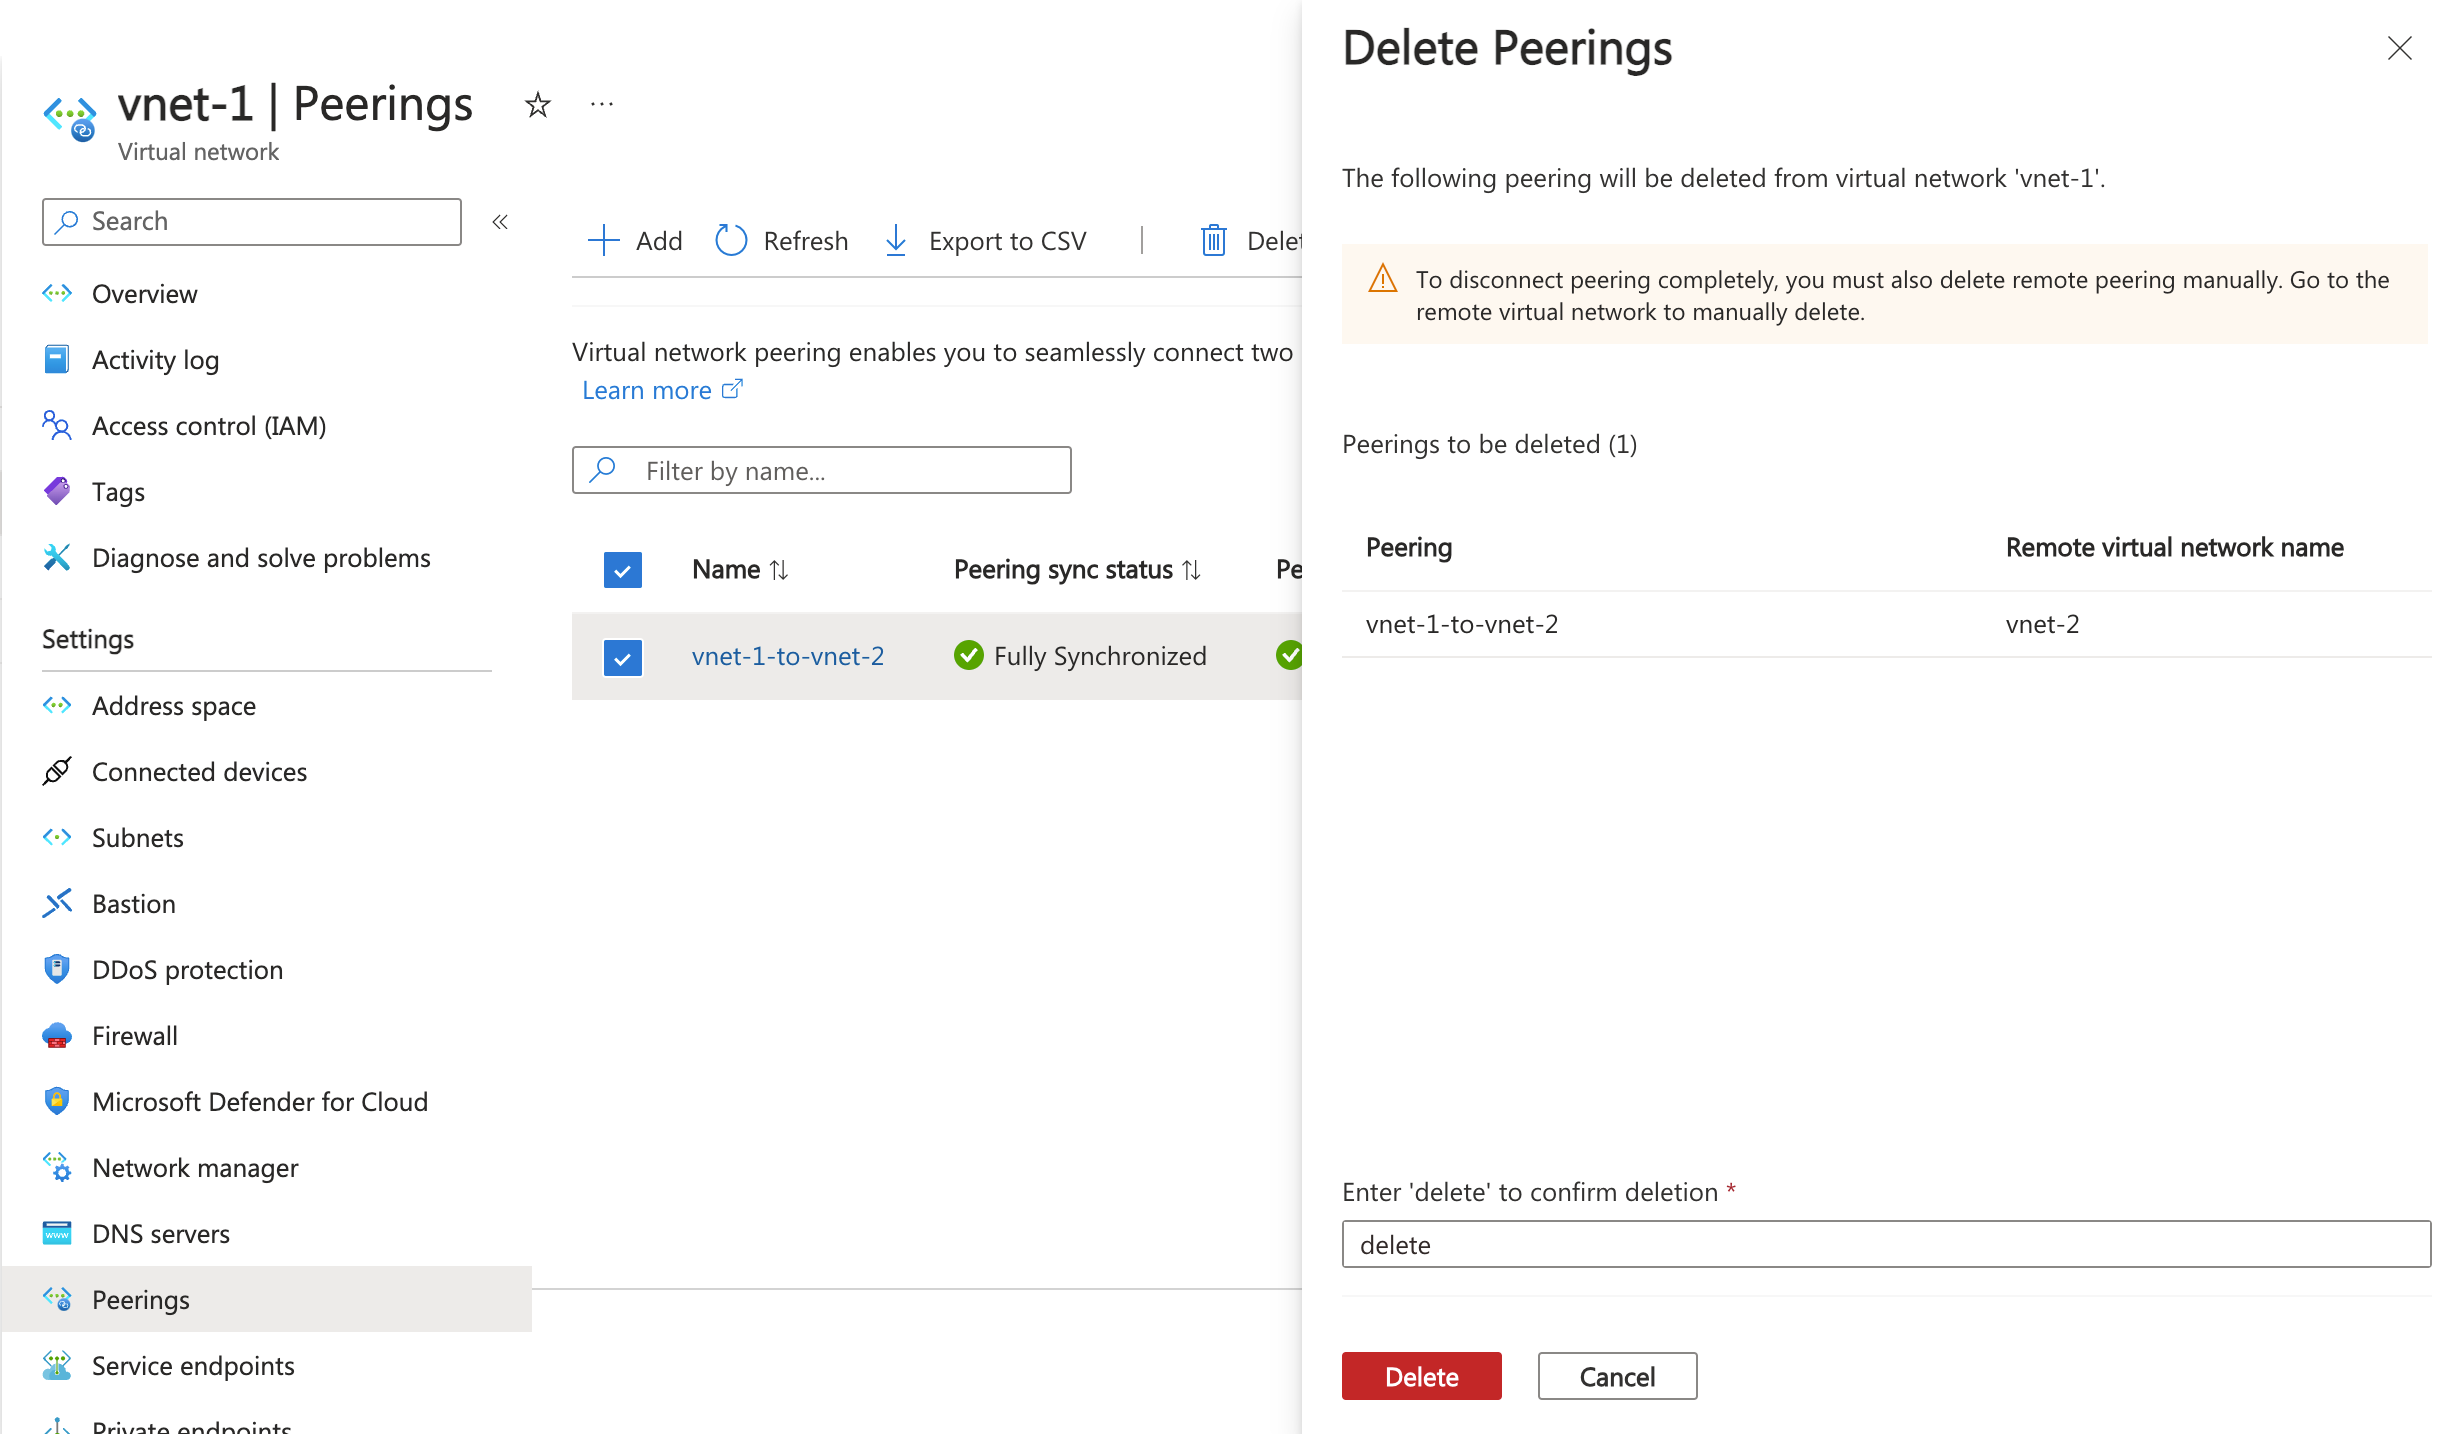
Note
Když odstraníte propojení z virtuální sítě, odstraní se také propojení ze vzdálené virtuální sítě.
Výběrem možnosti Odstranit potvrďte odstranění v potvrzení odstranění.
Požadavky a omezení
Virtuální sítě můžete propojit ve stejné oblasti nebo v různých oblastech. Partnerský vztah virtuálních sítí v různých oblastech se také označuje jako globální partnerský vztah virtuálních sítí.
Pokud jsou 2 virtuální sítě v různých předplatných nebo v různých skupinách prostředků v rámci stejného předplatného, mějte na paměti, že při použití PowerShellu nebo rozhraní příkazového řádku musíte zavést úplný identifikátor URI prostředku vzdálené virtuální sítě.
Při vytváření globálního partnerského vztahu můžou partnerské virtuální sítě existovat v libovolné oblasti veřejného cloudu Azure, v oblasti cloudu Čína nebo v cloudové oblasti státní správy. Nemůžete ale propojit virtuální sítě napříč různými cloudovými prostředími. Například virtuální síť ve veřejném cloudu Azure se nemůže připojit k virtuální síti v Microsoft Azure provozované cloudem 21Vianet.
Virtuální síť nemůžete přesunout, když je součástí propojení. Pokud chcete přesunout virtuální síť do jiné skupiny prostředků nebo předplatného, nejprve odstraňte partnerský vztah, přesuňte virtuální síť a nakonec vytvořte partnerský vztah znovu.
Prostředky v jedné virtuální síti nemůžou komunikovat s front-endovou IP adresou nástroje pro vyrovnávání zatížení úrovně Basic (interní nebo veřejné) v globálně partnerské virtuální síti. Podpora nástroje pro vyrovnávání zatížení úrovně Basic existuje pouze ve stejné oblasti. Podpora standardního nástroje pro vyrovnávání zatížení existuje pro partnerský vztah virtuálních sítí i pro globální partnerský vztah virtuálních sítí. Některé služby, které používají nástroj pro vyrovnávání zatížení úrovně Basic, nefungují přes globální partnerský vztah virtuálních sítí. Další informace najdete v tématu Omezení týkající se globálního partnerského vztahu virtuálních sítí a nástrojů pro vyrovnávání zatížení.
Můžete použít vzdálené brány nebo povolit průchod bránou v globálně partnerských virtuálních sítích a místně v partnerských virtuálních sítích. Pro použití brány, která je v jiné Azure oblasti než vaše virtuální sítě pro pracovní zátěž, viz Použijte VPN nebo ExpressRoute bránu v jiném regionu.
Virtuální sítě můžou být ve stejném nebo jiném předplatném. Když vytvoříte partnerský vztah virtuálních sítí v různých předplatných, můžou být obě předplatná přidružená ke stejnému nebo jinému tenantovi Microsoft Entra. Pokud ještě tenanta AD nemáte, můžete ho vytvořit.
Virtuální sítě, které vytvoříte v partnerském vztahu, musí mít nepřekryvné adresní prostory IP adres.
Když vytvoříte partnerský vztah mezi dvěma virtuálními sítěmi vytvořenými prostřednictvím Resource Manageru, musí být pro každou virtuální síť v partnerském vztahu nakonfigurovaný partnerský vztah. Pro stav partnerského vztahu se zobrazí jeden z následujících typů:
Inicializováno: Při vytváření prvního partnerského vztahu se zahájí jeho stav.
Připojeno: Když vytvoříte druhý partnerský vztah, stav partnerského vztahu se změní na Připojeno pro oba partnerské vztahy. Partnerský vztah se úspěšně nenaváže, dokud stav partnerského vztahu obou partnerských vztahů virtuálních sítí není připojený.
Partnerský vztah je vytvořen mezi dvěma virtuálními sítěmi. Partnerské vztahy samy o sobě nejsou tranzitivní. Pokud vytváříte partnerské vztahy mezi:
VirtualNetwork1 a VirtualNetwork2
VirtualNetwork2 a VirtualNetwork3
Mezi virtualNetwork1 a VirtualNetwork3 a VirtualNetwork2 neexistuje žádné připojení. Pokud chcete, aby virtualnetwork1 a VirtualNetwork3 komunikovaly přímo, musíte vytvořit explicitní partnerský vztah mezi virtuální sítí1 a VirtualNetwork3 nebo projít síťovým virtuálním zařízením v síti centra . Další informace najdete v tématu Hvězdicová síťová topologie v Azure.
V partnerských virtuálních sítích nemůžete překládat názvy pomocí výchozího překladu názvů Azure. Pokud chcete přeložit názvy v jiných virtuálních sítích, musíte použít Azure Privátní DNS nebo vlastní server DNS. Informace o nastavení vlastního serveru DNS najdete v tématu Překlad názvů pomocí vlastního serveru DNS.
Prostředky v partnerských virtuálních sítích ve stejné oblasti můžou vzájemně komunikovat se stejnou latencí, jako kdyby byly ve stejné virtuální síti. Propustnost sítě je založená na šířce pásma povolené pro virtuální počítač, a to v poměru k jeho velikosti. V rámci partnerského vztahu neexistuje žádné další omezení šířky pásma. Každá velikost virtuálního počítače má vlastní maximální šířku pásma sítě. Další informace o maximální šířce pásma sítě pro různé velikosti virtuálních počítačů najdete v tématu Velikosti virtuálních počítačů v Azure.
Virtuální síť může být v partnerském vztahu s jinou virtuální sítí a také připojená k jiné virtuální síti s bránou virtuální sítě Azure. Pokud jsou virtuální sítě propojené prostřednictvím partnerského vztahu i brány, provoz mezi virtuálními sítěmi prochází konfigurací partnerského vztahu, nikoli bránou.
Aby se nové trasy stáhly do klienta, je potřeba znovu stáhnout klienty VPN typu Point-to-Site po úspěšném propojení virtuální sítě.
Za příchozí a odchozí provoz, který využívá partnerský vztah virtuálních sítí, se účtuje nominální poplatek. Další informace naleznete v části Stránka s cenami.
Aplikace Application Gateways, které nemají povolenou izolaci sítě, neumožňují přenos síťového provozu mezi spárovanými virtuálními sítěmi, pokud je deaktivována doprava do vzdálené virtuální sítě.
Permissions
Účty, které používáte pro práci s propojením virtuálních sítí, musí mít přiřazenou následující roli:
Pokud váš účet není přiřazen k předchozí roli, musí být přiřazen k vlastní roli, která má přiřazeny nezbytné akce z následující tabulky:
| Action | Name |
|---|---|
| Microsoft.Network/virtualNetworks/virtualNetworkPeerings/write | Je potřeba vytvořit propojení z virtuální sítě A do virtuální sítě B. |
| Microsoft.Network/virtualNetworks/virtualNetworkPeerings/read | Čtení partnerského vztahu virtuálních sítí |
| Microsoft.Network/virtualNetworks/virtualNetworkPeerings/delete | Odstranění partnerského vztahu virtuálních sítí |
Important
Pokud chcete odebrat partnerské propojení vzdálené virtuální sítě, musíte mít přidělenou roli Přispěvatel sítě nebo vlastní role Microsoft.Network/virtualNetworks/virtualNetworkPeerings/read a Microsoft.Network/virtualNetworks/virtualNetworkPeerings/delete.
Další kroky
Propojení virtuálních sítí lze vytvořit mezi virtuálními sítěmi, které existují ve stejném nebo různém předplatném. Dokončete kurz pro jeden z následujících scénářů:
Model nasazení Azure Subscription Resource Manager Same Different Zjistěte, jak vytvořit hvězdicovou síťovou topologii.
Vytvoření partnerského vztahu virtuálních sítí pomocí ukázkových skriptů PowerShellu nebo Azure CLI nebo pomocí šablon Azure Resource Manageru
Vytváření a přiřazování definic Azure Policy pro virtuální sítě