Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
V tomto článku se dozvíte o možnostech síťování řídicího plánu pro Službu Azure Kubernetes Service (AKS). Nejprve položíme otázku, která vám pomůže s plánováním, a pak poskytneme možnosti, doporučení a osvědčené postupy.
Jak chcete získat přístup k serveru rozhraní API?
Řídicí rovina AKS spravovaná v Azure se skládá z několika komponent, které pomáhají spravovat cluster, včetně serveru rozhraní API. Potřebujete nakonfigurovat sítě tak, aby uzly a koncoví uživatelé měli přístup k serveru rozhraní API, aby mohli používat například aktualizace a správu clusteru.
Možnosti sítě řídicí roviny
Při nastavování sítí řídicí roviny můžete zvolit veřejný cluster nebo privátní cluster:
| Možnost sítě řídicí roviny | Diagram síťových komponent | Vlastnosti a funkce |
|---|---|---|
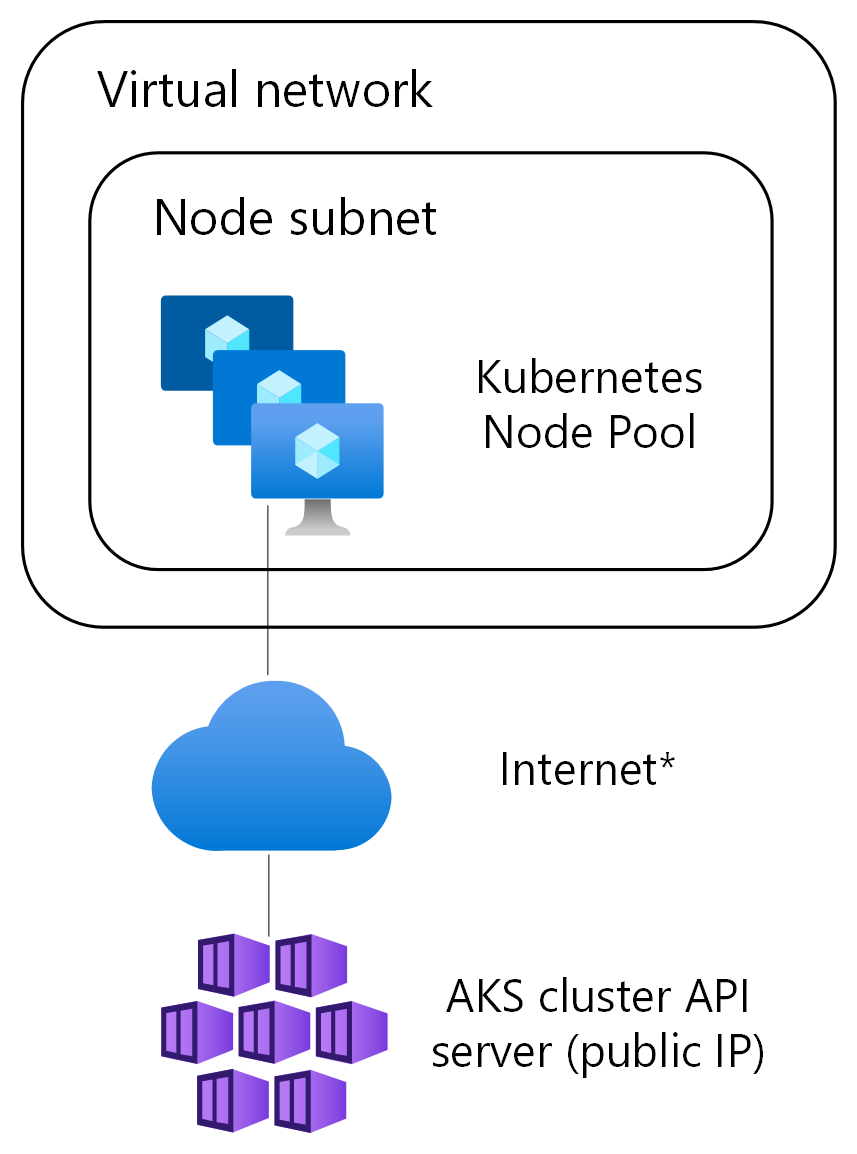
| Veřejný klastr |
|
• Server rozhraní API přístupný prostřednictvím veřejné IP adresy, což uživatelům a uzlům umožňuje připojení bez jakékoli další konfigurace. • Můžete omezit přístup k určitým rozsahům zdrojových IP adres. • Používá tunel konnectivity pro přístup k uzlům a podům. • Podporuje integraci virtuální sítě serveru API. |
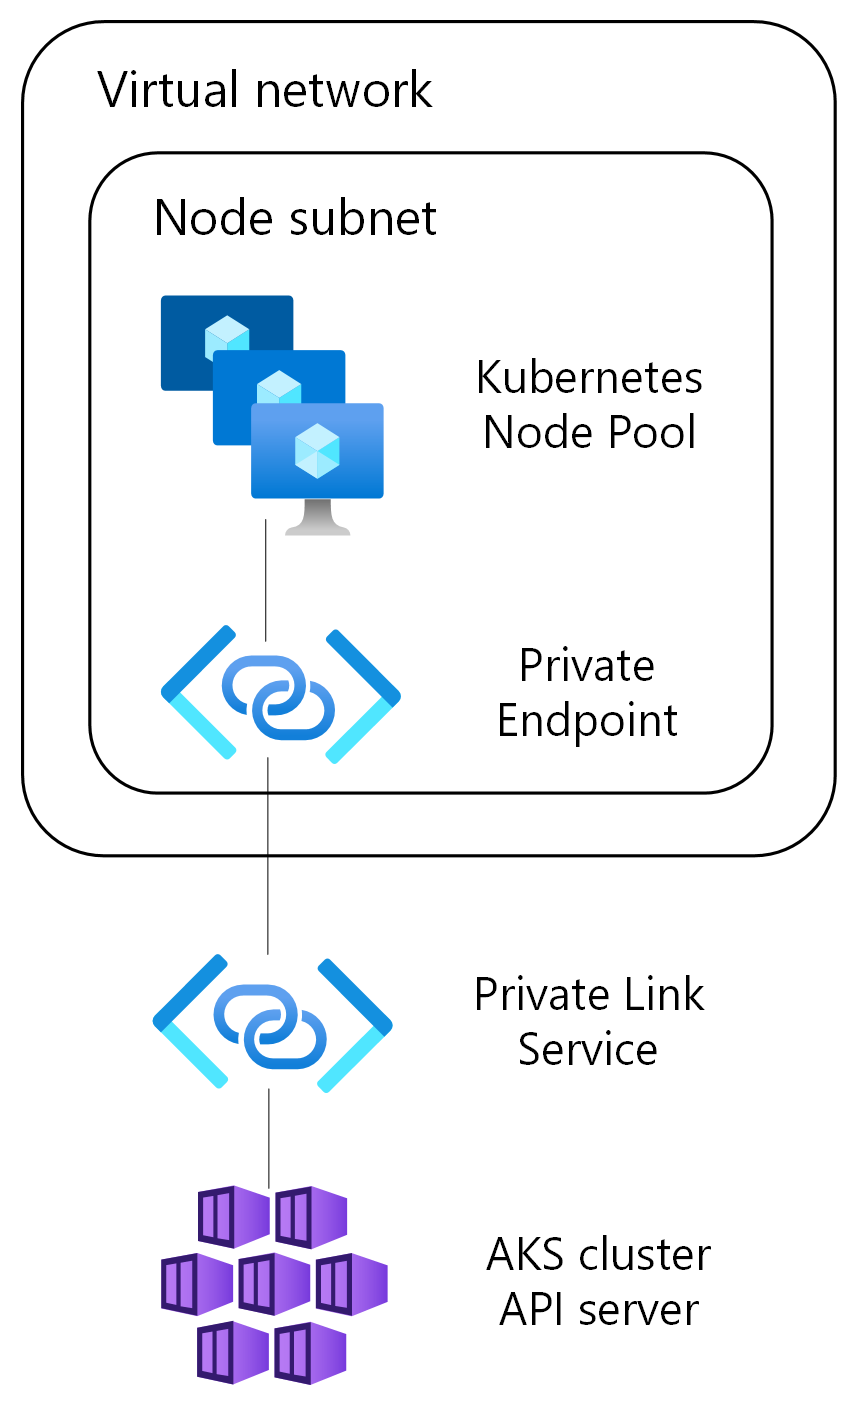
| Soukromý shluk |
|
• Server rozhraní API přístupný prostřednictvím interní IP, s Azure Privátní DNS používaným pro název hostitele serveru API. • Pomocí služby Azure Private Link se bezpečně připojíte k serveru rozhraní API. • Používá tunel konnectivity pro přístup k uzlům a podům. • Podporuje integraci virtuální sítě serveru API. |
Integrace API serveru do virtuální sítě
Integrace virtuální sítě API Serveru je podporována pro veřejné nebo privátní clustery. Integrace VNet API serveru umožňuje síťovou komunikaci mezi API serverem a uzly klastru bez nutnosti privátního propojení nebo tunelu. Server rozhraní API je k dispozici za interní virtuální IP vyrovnávačem zatížení v delegované podsíti, kterou uzly využívají díky své konfiguraci.
Při integraci serveru API s VNet:
- Server API nasadí delegovanou podsíť v rámci vaší virtuální sítě.
- Může použít tunel konnectivity pro přístup k podům v překryvných clusterech nebo BYO CNI.
- Veřejný přístup serveru API můžete kdykoli přidat nebo odebrat bez přerušení clusteru.
Note
Integrace virtuální sítě s rozhraním API Server není aktuálně dostupná v katarcentralu.
Recommendations
Naším obecným doporučením je použít veřejný cluster, protože zjednodušuje nastavení sítě a umožňuje snadnější přístup k serveru rozhraní API. Pokud ale máte specifické požadavky na zabezpečení nebo dodržování předpisů, může být privátní cluster vhodnější.
Pokud chcete zvýšit zabezpečení a zjednodušit správu sítě, povolte integraci virtuální sítě API Serveru pro veřejné i privátní clustery.
Note
Mezi několika clustery můžete sdílet podsítě pro server rozhraní API, fond systémových uzlů a prostředky fondu uzlů agenta. Abyste se vyhnuli problémům, musíte zajistit přidělení dostatečných IP adres.