Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
Zvolte konfiguraci sítě podů na základě toho, jestli pody potřebují přímý přístup k IP adresám z připojených sítí a požadavků na škálování IP adres.
Potřebujete přímý přístup k IP adrese podu?
Sítě podů řídí, jak pody získávají IP adresy a definují, jak spolu pody komunikují, uzly clusteru a cíle mimo cluster. Kubernetes implementuje sítě podů prostřednictvím modulu plug-in Container Network Interface (CNI), který spravuje IP adresy podů a síťové připojení.
Při nastavování sítí podů je potřeba naplánovat správu IP adres (IPAM) a směrování a přenos (rovinu dat).
Pokud vaše úlohy vyžadují, aby byly pody dostupné privátní IP adresou ze sítí připojených k virtuální síti clusteru Azure Kubernetes Service (AKS), použijte model ploché sítě. V opačném případě použijte Azure CNI Overlay.
Možnosti správy IP adres (IPAM)
Při nastavování služby IPAM si můžete vybrat mezi modelem překryvných sítí s Azure CNI Overlay a plošným síťovým modelem s podsítí Azure CNI pro pod nebo podsítí Azure CNI pro uzly:
Následující tabulka porovnává možnosti správy IP adres dostupné pro sítě podů AKS, včetně jejich klíčových funkcí a omezení škálování.
| Možnosti IPAM | Diagram síťových komponent | Vlastnosti a funkce |
|---|---|---|
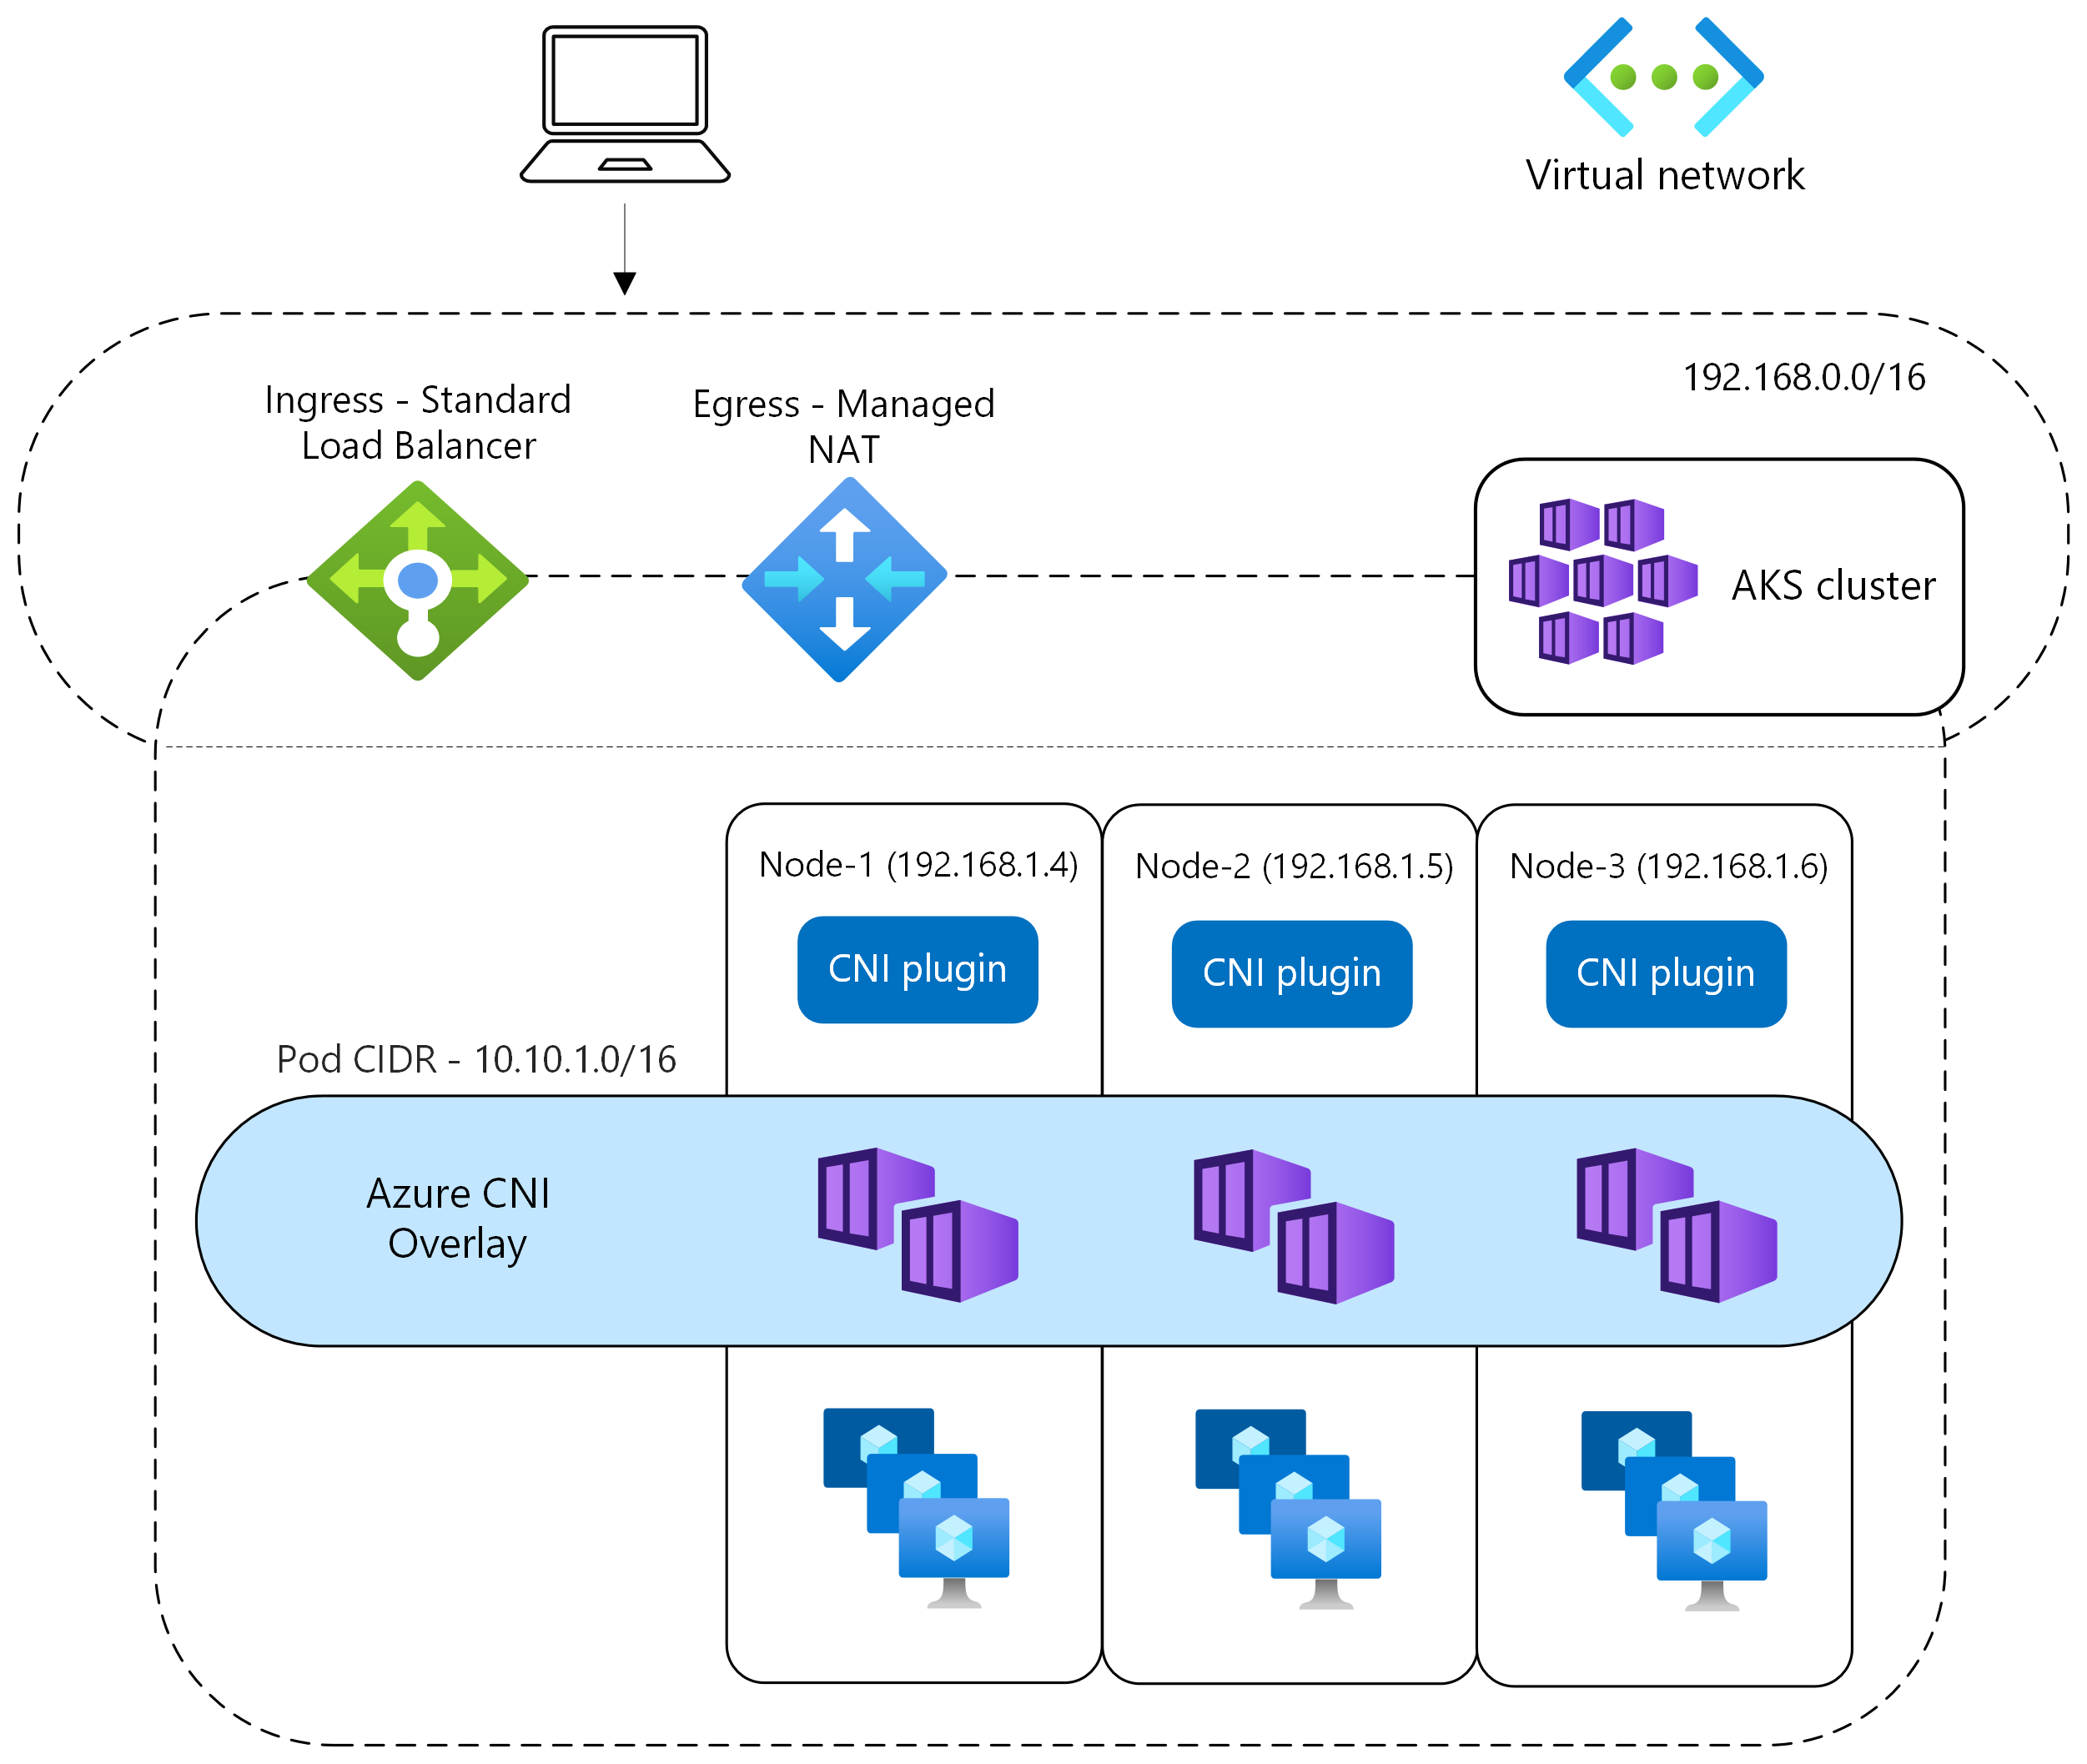
| Model překryvné sítě (s překryvem Azure CNI) |
|
• IP adresy podů pocházejí z překryvného rozsahu, který není součástí prostoru virtuální sítě. • Vysoce škálovatelné sítě s až 5 000 uzly a 200 000 pody na cluster. Limity uzlů, podů pro jednotlivé uzly a agregované pody jsou nezávislé. • Adresní prostor překryvné sítě podů lze znovu použít napříč nezávislými clustery. CIDR podu se nesmí překrývat s přímo připojenými sítěmi, včetně partnerských virtuálních sítí, sítí připojených přes ExpressRoute nebo VPN a dalších tras, které zpřístupňují privátní adresní prostor. • Podpora duálního zásobníku (IPv4/IPv6). • K těmto podům není možné přistupovat přímo z vnějšího prostředí clusteru. |
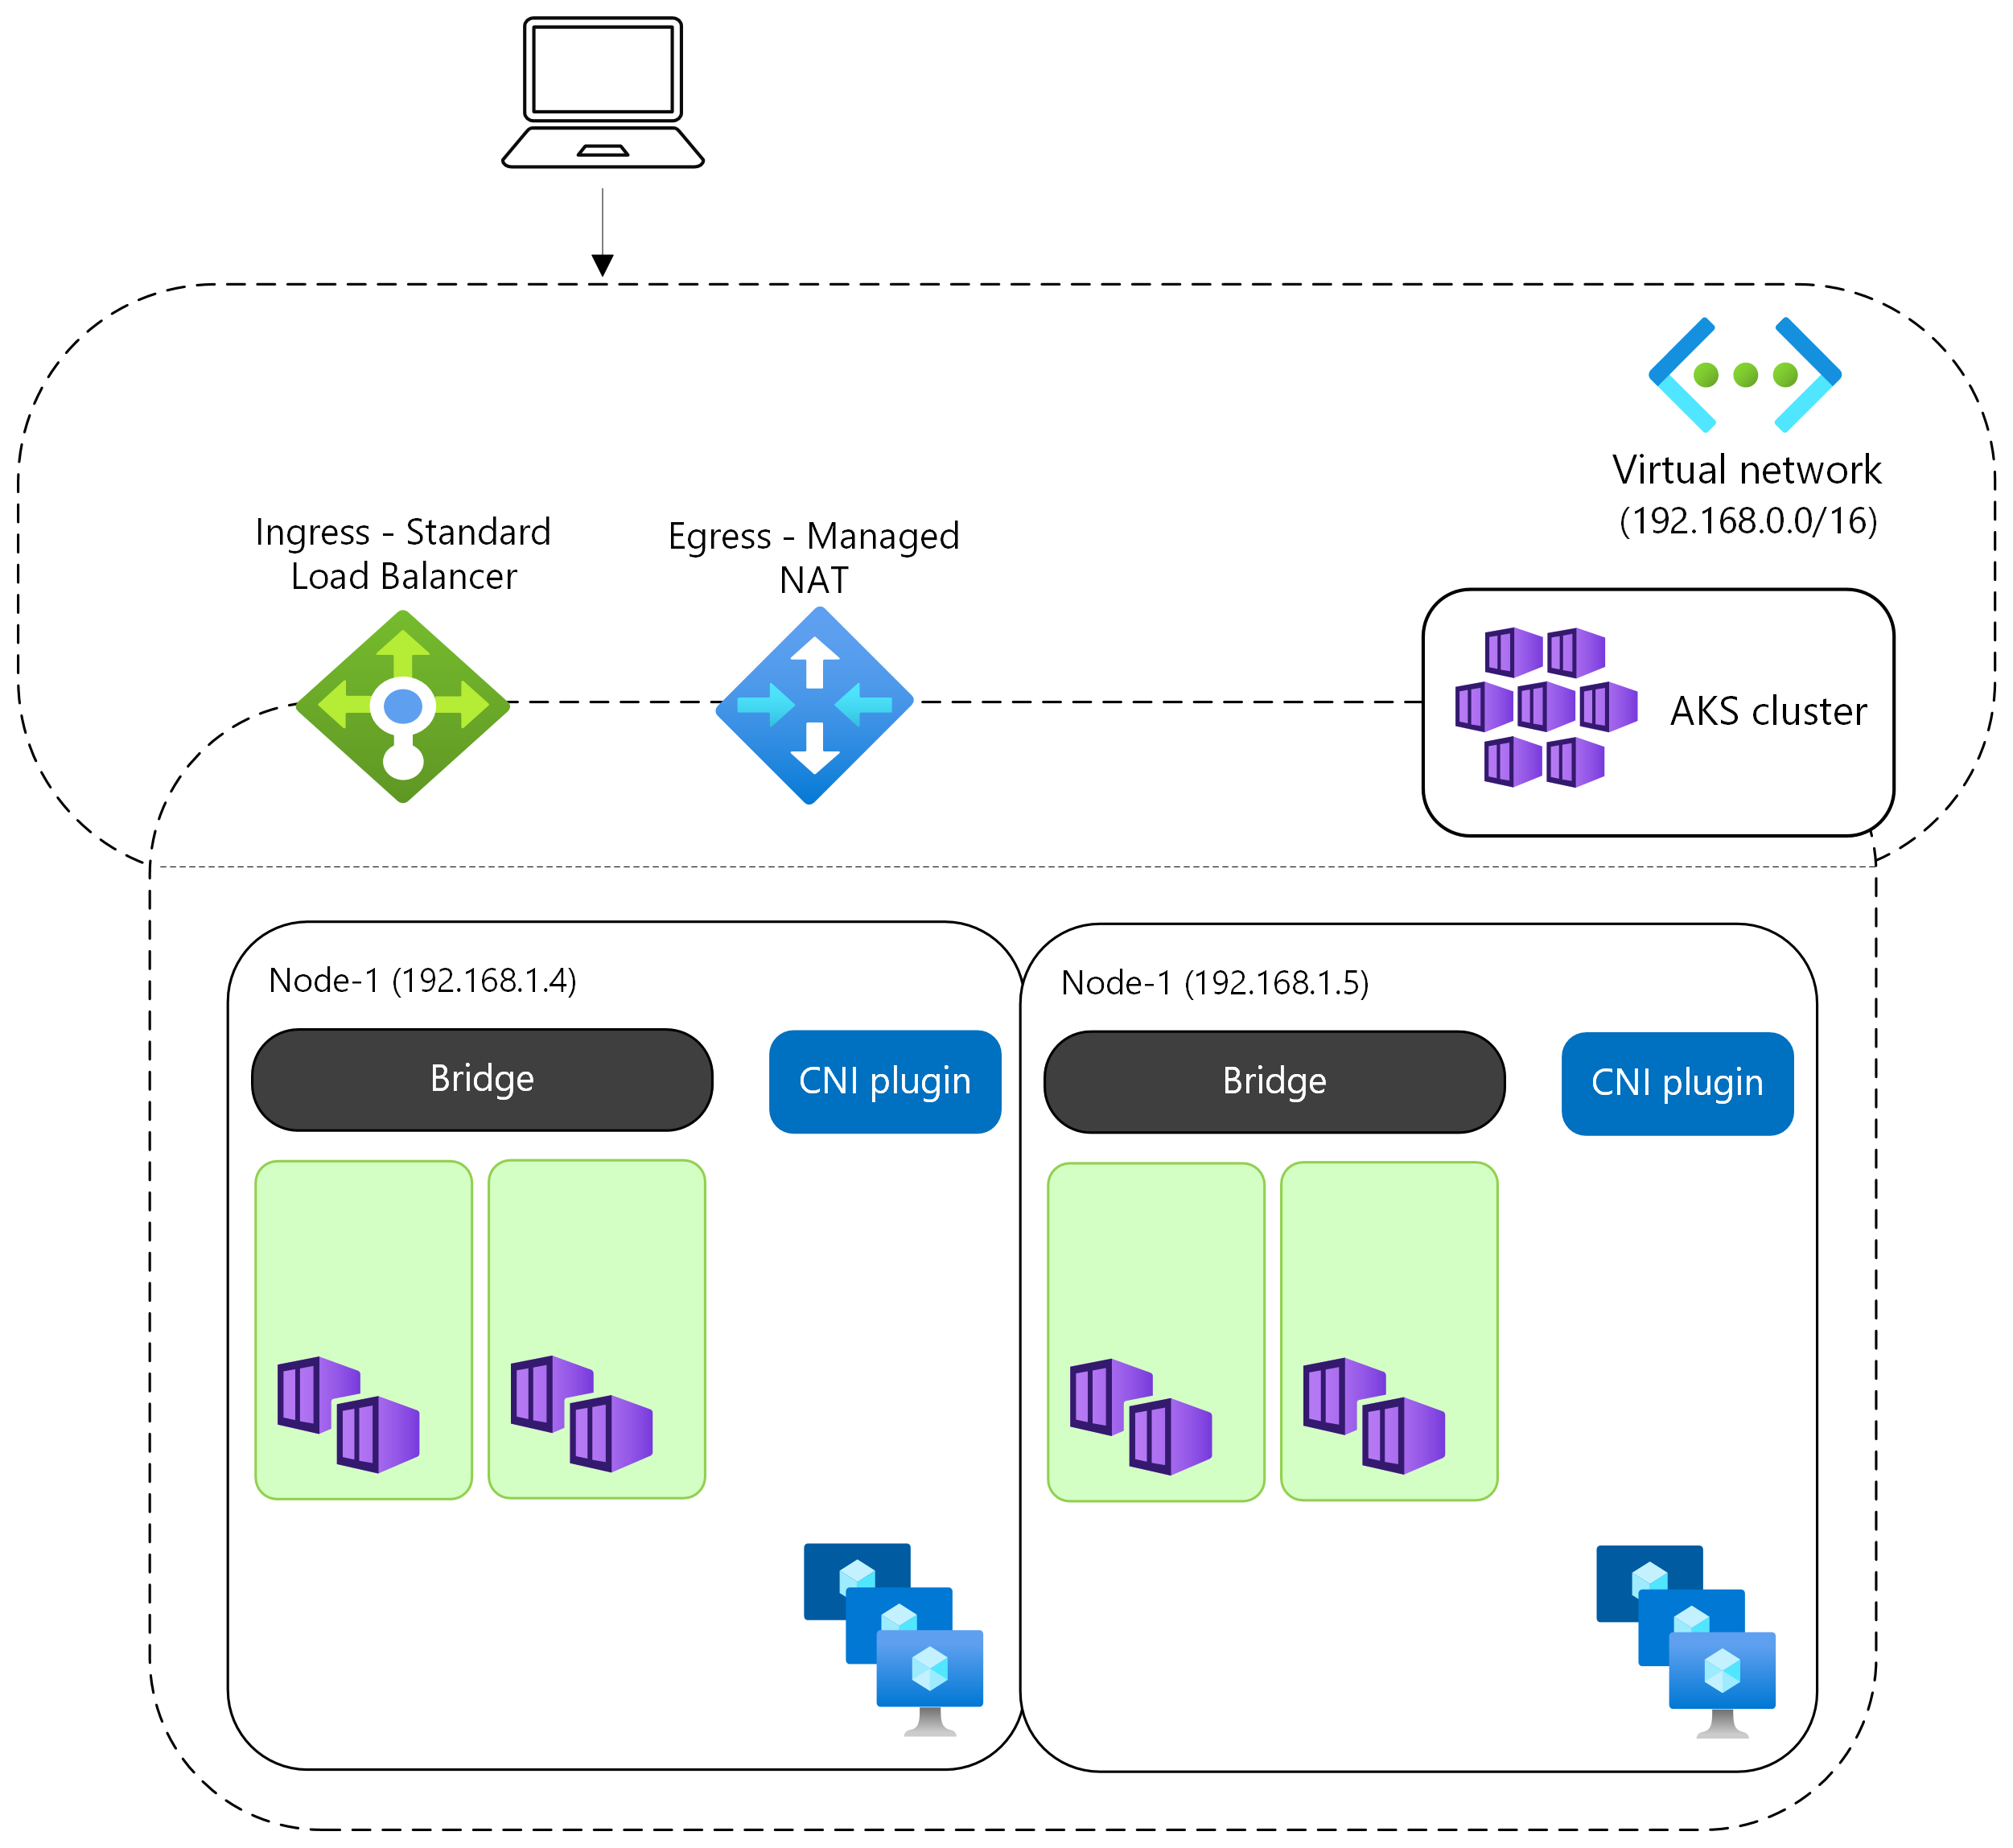
| Model ploché sítě (s podsítí Azure CNI nebo podsítí uzlu) |
|
• IP adresy uzlů a podů pocházejí z prostoru virtuální sítě. • Pody mohou být přístupné ze svých privátních IP adres z připojených sítí. Azure CNI Pod Subnet zachovává zdrojovou IP adresu podu ve všech připojených virtuálních sítích, zatímco cílové systémy mimo virtuální síť clusteru u Azure CNI Node Subnet vidí zdrojovou IP adresu uzlu. • Možnosti podsítě Azure CNI zahrnují dynamické přidělování IP pro efektivitu nebo přidělení statického bloku pro škálování. |
Zvážení možností u modelu plochých sítí
Při rozhodování mezi podsítí podů Azure CNI s dynamickým přidělováním IP adres, podsítím podů Azure CNI s přidělováním statických bloků a podsítím uzlů Azure CNI mějte na paměti následující skutečnosti:
| Možnost Modelu ploché sítě | Úvahy |
|---|---|
| Podsíť podů Azure CNI s dynamickým přidělováním IP adres | • Vyžaduje samostatné podsítě uzlů a podů, které můžete nezávisle na sobě škálovat. • Přidělí IP adresy podů uzlům z podsítě v dávkách 16. • Podléhá limitům nakonfigurovaných privátních IP adres ve virtuální síti (VNet). |
| Podsíť podů Azure CNI s přidělením statického bloku | • Vyžaduje pečlivé plánování, protože potřebujete přidělit konkrétní rozsah IP adres pro vaše pody a zajistit, aby se nepřekrývaly s jinými podsítěmi. • Může získat až 1 000 000 IP adres. • IP adresy se nemusí používat jako efektivní, což by mohlo vést k plýtvání. |
| Podsíť uzlu Azure CNI | • Starší možnost, která může používat virtuální síť spravovanou AKS nebo virtuální síť spravovanou zákazníkem a podsíť. • Uzly a pody sdílejí podsíť uzlu, takže potřebujete předem naplánovat kapacitu pro uzly, pody, škálování a upgrady. • S výhradou limitů privátních IP adres nakonfigurovaných pro VNet. |
Možnosti směrování a přenosu (rovina dat)
Při nastavování roviny dat si můžete vybrat mezi Azure CNI Powered by Cilium, Azure iptables data plane a BYO CNI:
Následující tabulka porovnává možnosti roviny dat dostupné pro sítě podů AKS a jejich klíčové funkce.
| Možnosti roviny dat | Vlastnosti a funkce |
|---|---|
| Azure CNI využívající technologii Cilium | • Vylepšené škálování a výkon pro fondy uzlů Linuxu. Node pooly Windows nejsou podporovány. • Integrované vynucování zásad sítě Cilium. • Filtrování FQDN vyžaduje Advanced Container Networking Services a Kubernetes 1.29 nebo novější. |
| Azure iptables | • Použijte Calico pro vynucování síťových zásad ve Windows. Azure podpora NPM (Network Policy Manager) končí 30. září 2026 pro Windows a 30. září 2028 pro Linux. Nová předplatná už nemůžou povolit Azure NPM. • V případě linuxových clusterů používejte Azure CNI Powered by Cilium místo Azure NPM. • Podporuje Kubernetes NetworkPolicy. |
| BYO CNI | • Neinstalovaný žádný spravovaný modul plug-in CNI – můžete použít libovolnou možnost, která podporuje AKS. • Microsoft nepodporuje žádné záležitosti týkající se CNI. |
Doporučení pro sítě podů AKS
Naším obecným doporučením je použití Azure CNI Overlay. Pokud potřebujete přímý přístup IP adres podů z připojených sítí a potřebujete požadavky na efektivitu nebo škálování, zvažte použití podsítě podů CNI Azure s dynamickým přidělováním IP adres nebo Azure podsítě podů CNI se statickým přidělením bloků. Podsíť uzlu Azure CNI je starší možnost; obecně ji používejte jen v případě, že pro svůj cluster potřebujete virtuální síť spravovanou službou AKS.