Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
V tomto článku se dozvíte o možnostech sítí uzlů pro Službu Azure Kubernetes Service (AKS). Nejprve položíme otázku, která vám pomůže s plánováním, a pak poskytneme možnosti, doporučení a osvědčené postupy.
Jak chcete, aby váš cluster přistupoval k internetu?
Potřebujete nakonfigurovat sítě pro uzly AKS (virtuální počítače Azure) pro přístup k sobě, server rozhraní API a internet. Při výběru virtuální sítě si můžete vybrat mezi spravovanou virtuální sítí nebo vlastní virtuální sítí (BYO). V závislosti na vašich síťových potřebách jsou také k dispozici různé odchozí typy clusteru.
Možnosti sítí uzlů
Při nastavování sítí uzlů si můžete vybrat mezi Load Balancerem, službou NAT Gateway a uživatelem definovaným směrováním (UDR):
| Možnost sítě uzlů | Diagram síťových komponent | Vlastnosti a funkce |
|---|---|---|
| Load Balancer |
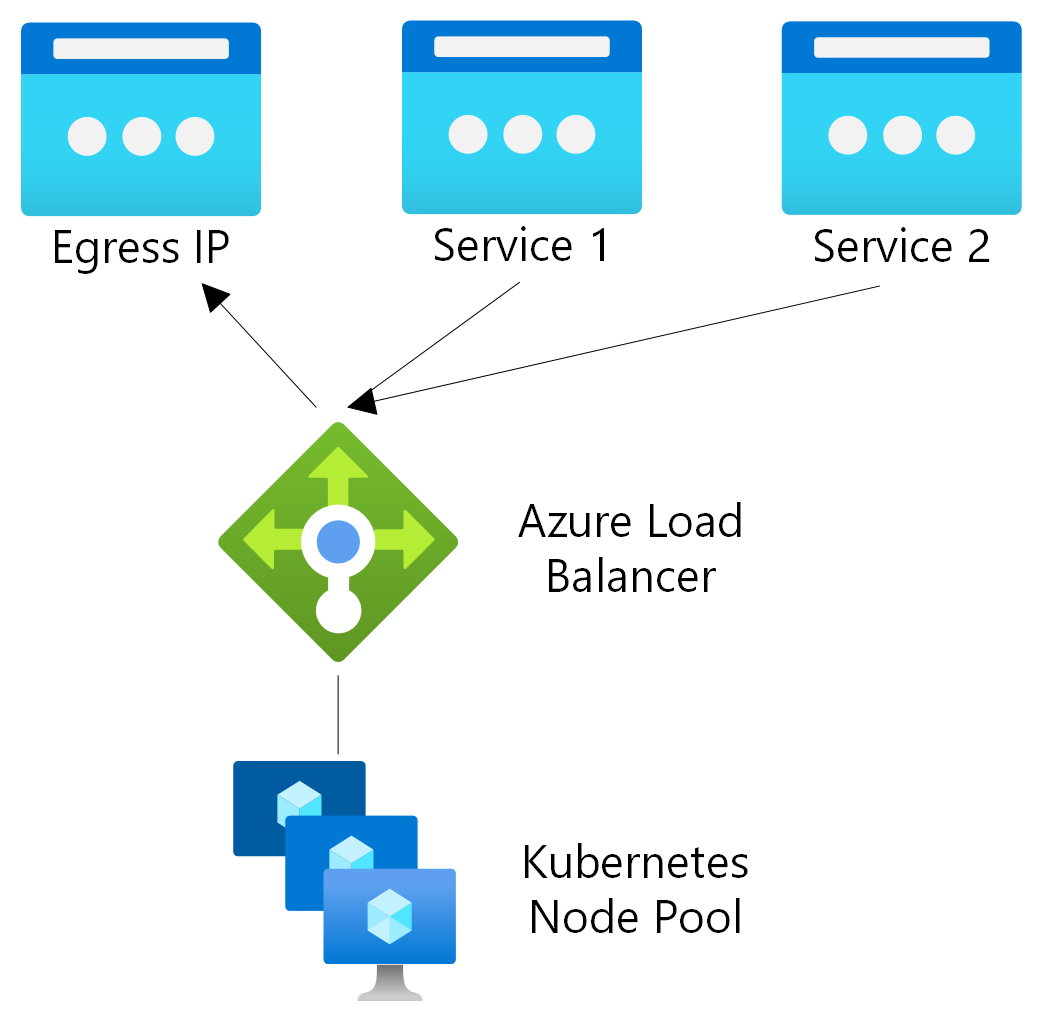
|
• Výchozí konfigurace. • Kompletně spravováno službou AKS. • Dodržuje pravidla Azure Standard Load Balanceru . • Poskytuje pevné porty SNAT přiřazené jednotlivým uzlům při vytváření uzlů. |
| NAT Gateway |

|
• Může vybrat spravovanou nebo uživatelem přiřazenou možnost (BYO). • Poskytuje vylepšené zpracování portů SNAT přes Load Balancer. • Vyžaduje dodatečnou konfiguraci pro redundanci zón. |
| Uživatelem definované směrování (UDR) |
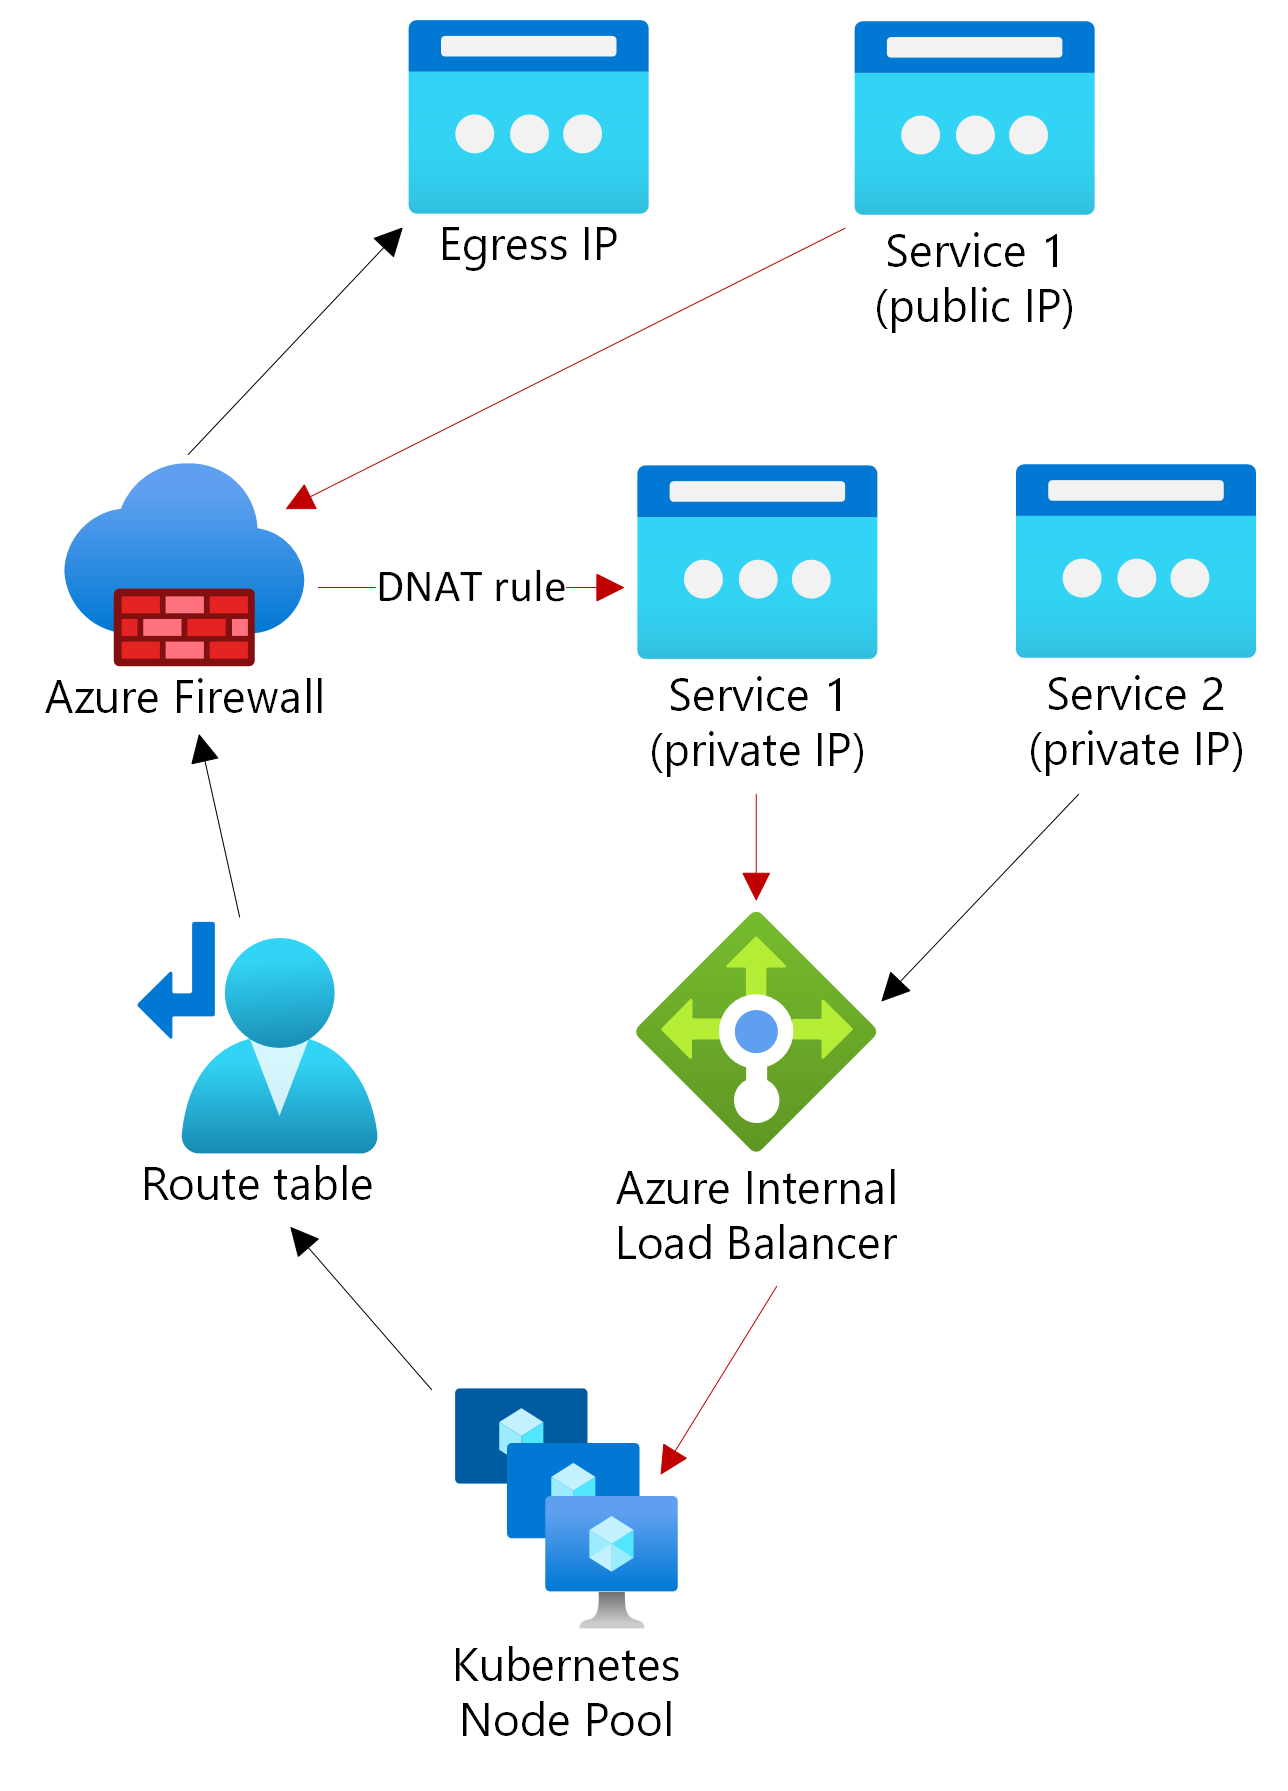
|
• Používá se pro explicitní řízení sítě pomocí virtuální sítě BYO. • Spravováno vámi a poskytuje více přizpůsobitelné prostředí. • Musí mít výchozí trasu do síťového virtuálního zařízení (NVA) služby Azure Firewall, virtuální sítě WAN nebo síťového virtuálního zařízení třetí strany. • Externí služby Load Balanceru obvykle přímo nepodporují. |
Recommendations
Naším obecným doporučením je použít Load Balancer. Pokud máte velký objem odchozích připojení, zvažte použití služby NAT Gateway pro lepší správu portů SNAT. Pokud máte nějaké vlastní požadavky na výchozí přenos dat (Azure Firewall, síťové virtuální zařízení atd.), možná budete chtít prozkoumat trasy definované uživatelem (UDR).