Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
Týká se: Azure SQL Database
Síťový bezpečnostní perimetr (náhled) zajišťuje jak příchozí, tak odchozí síťový provoz mezi Azure SQL Database a dalšími platformami jako službou (PaaS), jako jsou Azure Storage a Azure Key Vault. Blokuje pokusy o komunikaci se zdroji Azure mimo perimetr.
Note
Jako funkce ve verzi Preview platí, že technologie uvedená v tomto článku podléhá dodatečným podmínkám použití pro verze Microsoft Azure Preview.
Začínáme
Na webu Azure Portal vyhledejte v seznamu prostředků hraniční síť zabezpečení sítě a pak vyberte Vytvořit.
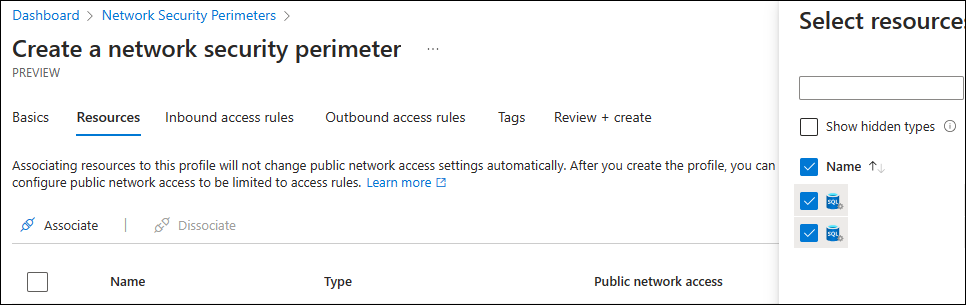
Zadejte název a oblast a zvolte předplatné.
V části Zdroje vyberte tlačítko Přidat a přejděte do služby SQL Database, kterou chcete přidružit k hraniční síti.
Přidejte pravidlo příchozího přístupu. Typ zdroje může být IP adresa, předplatné nebo jiné perimetry síťové bezpečnosti.
Přidejte pravidlo odchozího přístupu, které umožní zdrojům uvnitř perimetru připojit se ke zdrojům mimo obvod.
Pokud už máte Azure SQL Database a chcete přidat bezpečnostní perimetr sítě, použijte následující kroky:
Na webu Azure Portal vyhledejte existující hraniční síť zabezpečení sítě.
V nabídce Nastavení vyberte Přidružené prostředky.
Vyberte tlačítko Přidat a vyberte Přidružit prostředky k existujícímu profilu.
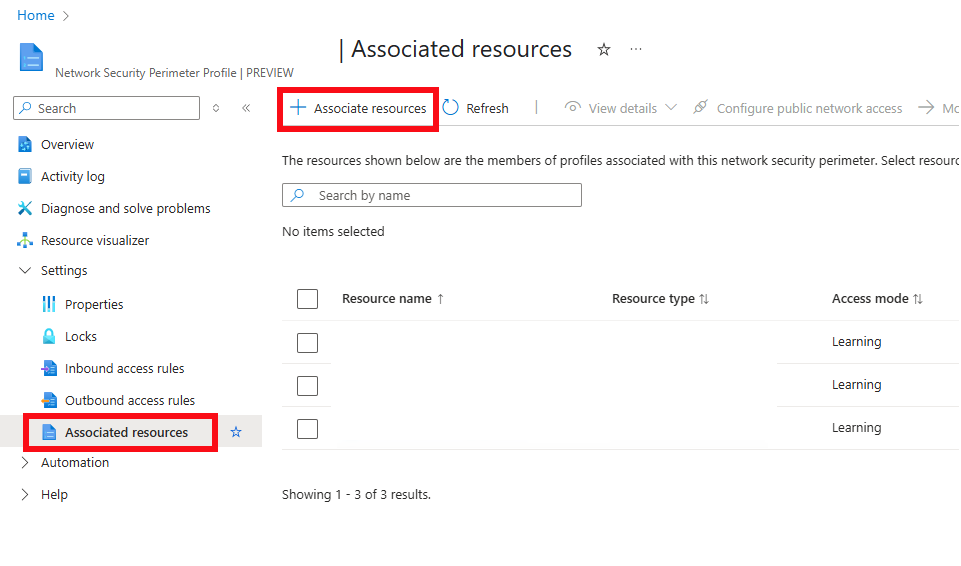
Vyberte svůj profil z rozbalovacího seznamu a vyberte Přidat.
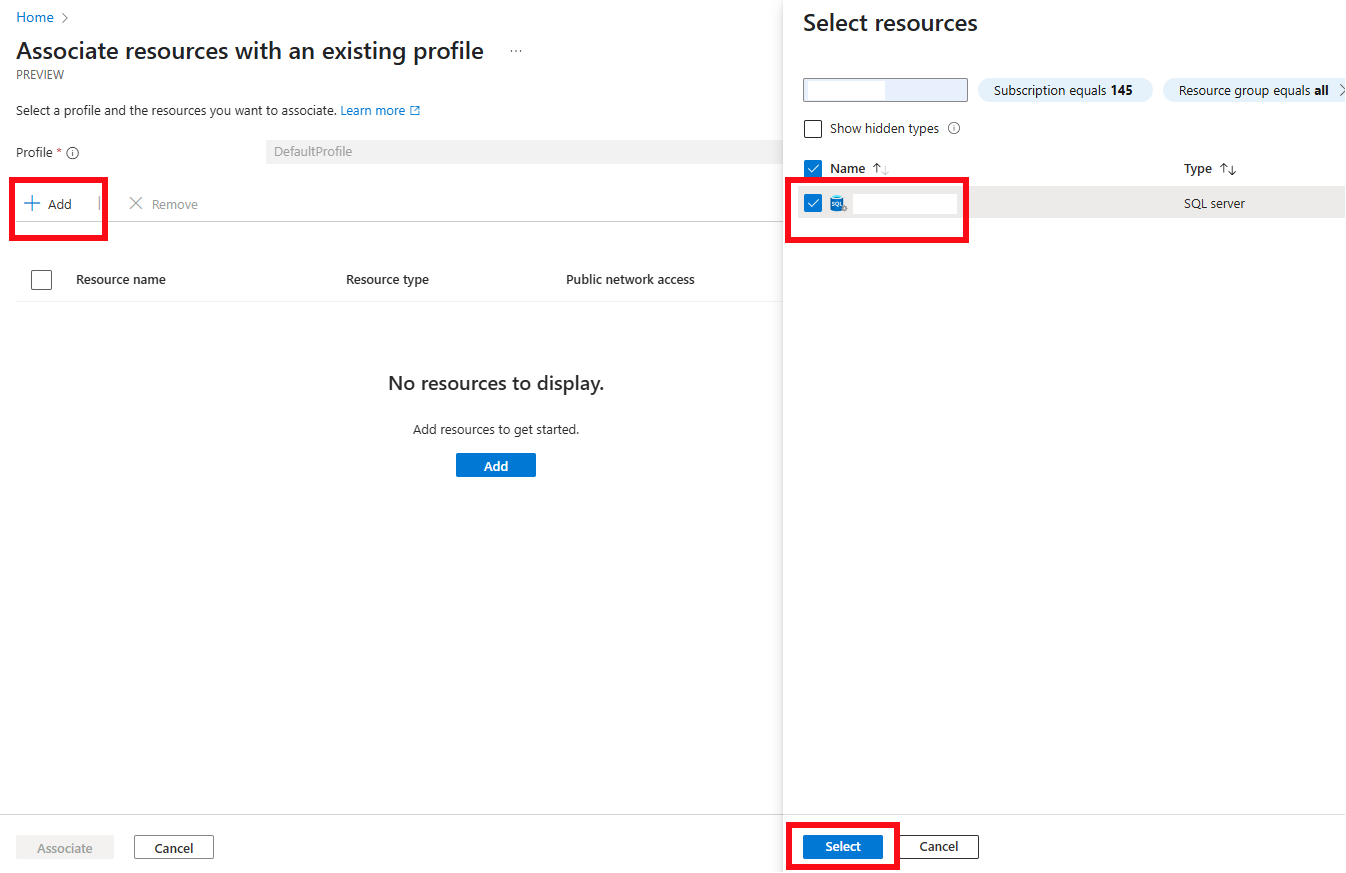
Vyhledejte svůj prostředek SQL Database, vyberte požadovaný prostředek a potom zvolte Přidružit.
Používejte SQL Database s bezpečnostním obvodem sítě
Síťový bezpečnostní perimetr ve výchozím nastavení používá přechodový režim, dříve nazývaný learning mode, který můžete použít k zaznamenání veškerého provozu do a z SQL Database. Síťový provoz můžete zaznamenávat do pracovního prostoru Log Analytics nebo do účtu Azure Storage pomocí diagnostického logování pro Azure Network Security Perimeter. Až budete připraveni, přepněte perimetr do režimu Vynucené . V režimu Enforced se při odepření přístupu vrátí následující chyba:
Error 42118
Login failed because the network security perimeter denied inbound access.
Podpora funkcí
Ne každá funkce Azure SQL Database funguje s bezpečnostním perimetrem sítě stejným způsobem. Některé funkce přesouvají data mezi logickými servery, některé se připojují k jiným službám Azure a některé vůbec nefungují v rámci perimetru. Následující tabulka pokrývá dosud zdokumentované rysy. Tento seznam roste s tím, jak další funkce dokončují ověření perimetru. Vyberte si funkci, abyste se dozvěděli více o tom, jak funguje s bezpečnostním perimetrem sítě, včetně kroků nastavení a případných omezení.
| funkce | Okrajová podpora | Co potřebujete vědět |
|---|---|---|
| Aktivní geografická replikace | Supported | V nuceném režimu potřebuje každý logický server v perimetru jak příchozí, tak odchozí pravidlo pro každý jiný logický server v geo-replikační sadě, který není v jeho perimetru. Pravidla běží oběma směry, protože geo-failover obrací směr pohybu dat. Replikace na zavedeném spojení pokračuje i v případě, že později změníte pravidla a zakážete ji. |
| Změna streamování událostí | Supported | Databáze se odchozím připojením připojuje k Azure Event Hubs nebo Fabric Eventstream. V nuceném režimu přidejte odchozí pravidlo, které určuje cílovou adresu FQDN. Bez tohoto pravidla nemůžete vytvořit skupinu streamů a existující stream přestane publikovat a udržuje transakční log otevřený. |
| Kopírování databáze | Supported | V režimu vynuceného potřebuje zdrojový server v perimetru odchozí pravidlo a cílový server v perimetru příchozí pravidlo. Ani jeden z nich nepotřebuje pravidlo, pokud jsou oba servery ve stejném perimetru nebo pokud kopie zůstává na jednom serveru. Když logický server patří do perimetru, Transact-SQL není podporovaný způsob kopírování na jiný logický server. |
| Elastické úlohy | Supported | Logický server job agenta potřebuje odchozí pravidlo ke každému cílovému serveru. Perimetr se kontroluje za běhu, takže úloha může být úspěšně vytvořena a poté během vykonávání selhat. |
| Elastický dotaz | Podporováno v rámci jednoho perimetru | Databáze, která provádí dotaz, a vzdálená databáze musí být ve stejném obvodu. Elastický dotaz nepotřebuje vlastní konfiguraci obvodu. |
| Rozšířené události | Supported | Cíl event_file a funkce, které čtou data událostí, se odchozím způsobem připojují ke službě Azure Storage. V nuceném režimu použijte spravovanou identitu nebo přidejte odchozí FQDN pravidlo pro úložný účet, když používáte SAS token. |
| Zrcadlení ve službě Fabric | Supported | Fabric se připojuje k logickému serveru pro nastavení a monitorování zrcadlení, a databáze se připojuje k OneLake pro publikaci dat. V nuceném režimu přidejte příchozí pravidlo pro DataFactory, PowerBI, a PowerQueryOnline service tagy a odchozí pravidlo, které určuje cílový plně kvalifikovaný název domény (FQDN) OneLake. Fabric nemá vlastní perimetr, takže každé pravidlo konfigurujete na straně Azure SQL Database. |
| Obnovení dlouhodobé retence | Supported | V režimu vynuceného potřebuje zdrojový server v perimetru odchozí pravidlo a cílový server v perimetru příchozí pravidlo. Ani jeden nepotřebuje pravidlo, pokud jsou oba ve stejné oblasti. Po smazání zdrojového serveru lze ověřit pouze cílovou stranu. |
| Synchronizace dat SQL | Není podporováno záměrně. | Synchronizace dat běží jako proxy služba, nikoli jako Azure zdroj, takže nemá FQDN ani IP adresu, podle které by mohl psát perimetrová pravidla. Perimetr blokuje síťové cesty, které Synchronizace dat vyžaduje jak v přechodovém, tak v nuceném režimu. |
Omezení
- Logický server ve službě Azure SQL Database není možné přidružit k hraniční síti, pokud obsahuje jeden nebo více vyhrazených fondů SQL (dříve SQL DW).
- Podpora síťového perimetru pro Azure SQL Database je dostupná v Azure public cloud regionech. Není dostupný v Azure Government. Aktuální seznam služeb zavedených v Private Linku najdete v článku Zavedené prostředky Private Linku.