Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
V tomto článku se dozvíte, jak nasadit Azure Bastion pomocí rozhraní příkazového řádku. Azure Bastion je služba PaaS, která je udržovaná pro vás, nikoli bastion host, který instalujete na virtuální počítač a udržujete sami. Nasazování Azure Bastion je pro virtuální síť, ale ne pro předplatné, účet nebo virtuální počítač. Další informace o Azure Bastion najdete v tématu Co je Azure Bastion?
Po nasazení Bastionu do virtuální sítě se můžete k virtuálním počítačům připojit přes privátní IP adresu. Toto bezproblémové prostředí RDP/SSH je dostupné pro všechny virtuální počítače ve stejné virtuální síti. Pokud má váš virtuální počítač veřejnou IP adresu, kterou nepotřebujete, můžete ji odebrat.
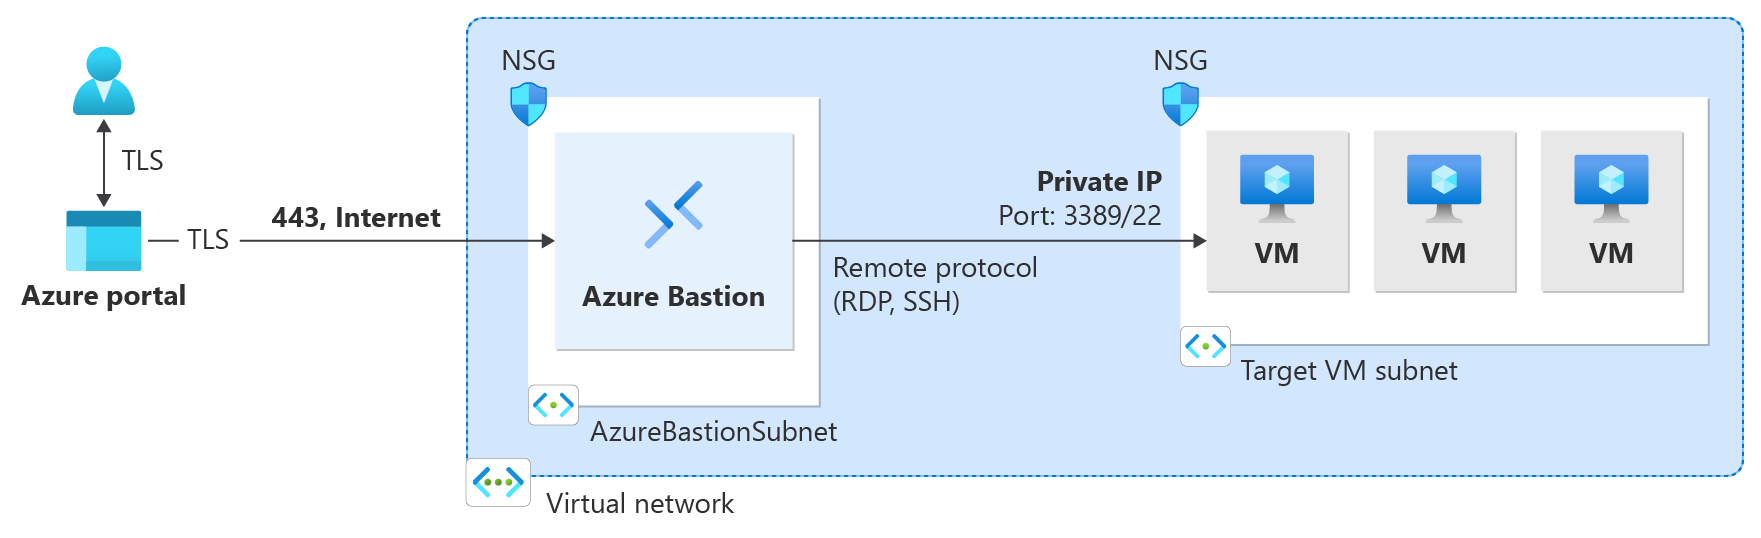
V tomto článku vytvoříte virtuální síť (pokud ji ještě nemáte), nasadíte Azure Bastion pomocí rozhraní příkazového řádku a připojíte se k virtuálnímu počítači. Bastion můžete nasadit také pomocí následujících dalších metod:
Poznámka:
Podporuje se použití Azure Bastion se zónami Azure Private DNS. Existují však omezení. Další informace najdete v Azure Bastion nejčastějších dotazech.
Před zahájením
předplatné Azure
Ověřte, že máte předplatné Azure. Pokud ještě nemáte předplatné Azure, můžete si aktivovat výhody pro předplatitele MSDN nebo si zaregistrovat účet free.
Azure CLI
Tento článek používá Azure CLI. Ke spouštění příkazů můžete použít Azure Cloud Shell. Azure Cloud Shell je bezplatné interaktivní prostředí, které můžete použít ke spuštění kroků v tomto článku. Má běžné nástroje Azure předinstalované a nakonfigurované pro použití s vaším účtem.
Pokud chcete otevřít Cloud Shell, stačí vybrat Try it v pravém horním rohu bloku kódu. Můžete také spustit Cloud Shell na samostatné kartě prohlížeče tak, že přejdete na https://shell.azure.com a přepnete rozevírací seznam v levém rohu tak, aby odrážel Bash nebo PowerShell. Výběrem možnosti Copy zkopírujte bloky kódu, vložte ho do Cloud Shell a stisknutím klávesy Enter ho spusťte.
Nasazení Bastionu
Tato část vám pomůže nasadit Azure Bastion pomocí Azure CLI.
Důležité
Hodinová cena začíná od okamžiku nasazení Bastionu bez ohledu na využití odchozích dat. Další informace najdete v tématu Ceny a skladové položky. Pokud bastion nasazujete jako součást kurzu nebo testu, doporučujeme tento prostředek po dokončení jeho použití odstranit.
Pokud ještě nemáte virtuální síť, vytvořte skupinu prostředků a virtuální síť pomocí az group create a az network vnet create.
az group create --name TestRG1 --location eastusaz network vnet create --resource-group TestRG1 --name VNet1 --address-prefix 10.1.0.0/16 --subnet-name default --subnet-prefix 10.1.0.0/24Pomocí příkazu az network vnet subnet create vytvořte podsíť, do které bude Bastion nasazen. Podsíť, kterou vytvoříte, musí mít název AzureBastionSubnet. Tato podsíť je vyhrazená výhradně pro prostředky Azure Bastion. Pokud nemáte podsíť s názvem AzureBastionSubnet, Bastion se nenasadí.
- Nejmenší podsíť AzureBastionSubnet, kterou můžete vytvořit, je /26. Doporučujeme vytvořit velikost /26 nebo větší tak, aby vyhovovala škálování hostitele.
- Další informace o škálování najdete v tématu Nastavení konfigurace – Škálování hostitele.
- Další informace o nastavení najdete v tématu Nastavení konfigurace – AzureBastionSubnet.
- Vytvořte podsíť AzureBastionSubnet bez jakýchkoli směrovacích tabulek nebo delegování.
- Pokud používáte skupiny zabezpečení sítě v podsítě AzureBastionSubnet, přečtěte si článek Práce se skupinami zabezpečení sítě .
az network vnet subnet create --name AzureBastionSubnet --resource-group TestRG1 --vnet-name VNet1 --address-prefix 10.1.1.0/26- Nejmenší podsíť AzureBastionSubnet, kterou můžete vytvořit, je /26. Doporučujeme vytvořit velikost /26 nebo větší tak, aby vyhovovala škálování hostitele.
Vytvořte veřejnou IP adresu pro Azure Bastion. Veřejná IP adresa je veřejná IP adresa prostředku Bastionu, ke kterému bude přistupovat RDP/SSH (přes port 443). Veřejná IP adresa musí být ve stejné oblasti jako prostředek Bastion, který vytváříte. Z tohoto důvodu věnujte zvláštní pozornost zadané hodnotě
--location.az network public-ip create --resource-group TestRG1 --name VNet1-ip --sku Standard --location eastusK vytvoření nového prostředku Azure Bastion pro virtuální síť použijte az network bastion create. Vytvoření a nasazení prostředku Bastion trvá přibližně 10 minut.
Následující příklad ukazuje nasazení Bastionu pomocí SKU Basic. Můžete také nasadit pomocí jiných SKU. SKU určuje funkce, které vaše Bastion nasazení podporuje. Pokud v příkazu nezadáte skladovou položku, výchozí skladová položka je Standard. Další informace naleznete v Bastion SKUs.
az network bastion create --name VNet1-bastion --public-ip-address VNet1-ip --resource-group TestRG1 --vnet-name VNet1 --location eastus --sku Basic
Připojení k virtuálnímu počítači
Pokud ještě ve virtuální síti nemáte virtuální počítače, můžete vytvořit virtuální počítač pomocí Quickstart: Vytvoření virtuálního počítače Windows nebo Quickstart: Vytvoření virtuálního počítače s Linuxem
Můžete použít některý z následujících článků nebo postup v následující části, který vám pomůže připojit se k virtuálnímu počítači. Některé typy připojení vyžadují Bastion Standard SKU nebo vyšší.
- Připojení k virtuálnímu počítači Windows
- Připojení k virtuálnímu počítači s Linuxem
- Připojit se k sadě měřítek
- Připojení přes IP adresu
- Připojení z nativního klienta
- Windows klient
- Klient Linux/SSH
Připojení pomocí portálu
Následující kroky vás provedou jedním typem připojení pomocí portálu Azure.
Na portálu Azure přejděte na virtuální počítač, ke kterému se chcete připojit.
V horní části podokna vyberte Bastion a přejděte do podokna > K podoknu Bastion můžete přejít také pomocí levé nabídky.
Možnosti dostupné v podokně Bastion závisí na SKU Bastionu.
Pokud používáte skladovou položku Standard nebo vyšší, máte k dispozici více možností připojení a portů. Rozbalením nastavení připojení zobrazíte možnosti. Pokud pro virtuální počítač nenakonfigurujete jiná nastavení, připojte se k počítači Windows pomocí protokolu RDP a portu 3389. K počítači s Linuxem se připojujete pomocí SSH a portu 22.
Pokud používáte skladovou položku Basic, připojíte se k počítači Windows pomocí protokolu RDP a portu 3389. Pro skladovou položku Basic se také připojíte k počítači s Linuxem pomocí SSH a portu 22. Nemáte možnost změnit číslo portu ani protokol. Jazyk klávesnice pro protokol RDP ale můžete změnit rozbalením Nastavení připojení v tomto podokně.
Pokud používáte SKU pro vývojáře, Bastion se při prvním připojení nasadí automaticky. K počítači Windows se připojujete pomocí protokolu RDP a portu 3389 nebo k počítači s Linuxem pomocí SSH a portu 22. Skladová položka pro vývojáře používá architekturu sdíleného fondu a je k dispozici bez dalších poplatků ve vybraných oblastech.
V poli Typ ověřování vyberte v rozevíracím seznamu typ ověřování. Protokol určuje dostupné typy ověřování. Vyplňte požadované hodnoty pro ověření.
Pokud chcete otevřít relaci virtuálního počítače na nové kartě prohlížeče, ponechte vybranou možnost Otevřít v nové kartě prohlížeče.
Vyberte Připojit a připojte se k virtuálnímu počítači.
Ověřte, že se připojení k virtuálnímu počítači otevře přímo na portálu Azure (přes HTML5) pomocí portu 443 a služby Bastion.
Použití klávesových zkratek při připojení k virtuálnímu počítači nemusí mít za následek stejné chování jako klávesové zkratky na místním počítači. Pokud jste například připojeni k virtuálnímu počítači Windows z klienta Windows, Ctrl+Alt+End je klávesová zkratka pro kombinaci kláves Ctrl+Alt+Delete v místním počítači. Pokud to chcete udělat z Macu, když jste připojení k virtuálnímu počítači Windows, klávesová zkratka fn+control+option+delete.
Povolení zvukového výstupu
Pro virtuální počítač můžete povolit vzdálený zvukový výstup. Některé virtuální počítače toto nastavení automaticky povolují, zatímco jiné vyžadují ruční povolení nastavení zvuku. Nastavení se změní na samotném virtuálním počítači. Nasazení Bastionu nepotřebuje žádná speciální konfigurační nastavení k povolení vzdáleného zvukového výstupu. V tuto chvíli se zvukový vstup nepodporuje.
Poznámka:
Zvukový výstup používá šířku pásma připojení k internetu.
Povolení vzdáleného zvukového výstupu na virtuálním počítači Windows:
- Po připojení k virtuálnímu počítači se v pravém dolním rohu panelu nástrojů zobrazí zvukové tlačítko. Klikněte pravým tlačítkem myši na tlačítko zvuku a pak vyberte Zvuky.
- Zobrazí se automaticky otevíraná zpráva s dotazem, jestli chcete povolit službu Windows Audio Service. Vyberte Ano. V předvolbách zvuku můžete nakonfigurovat další možnosti zvuku.
- Pokud chcete ověřit zvukový výstup, najeďte myší na tlačítko zvuku na panelu nástrojů.
Odebrání veřejné IP adresy virtuálního počítače
Azure Bastion nepoužívá veřejnou IP adresu pro připojení k klientskému virtuálnímu počítači. Pokud pro virtuální počítač nepotřebujete veřejnou IP adresu, můžete zrušit přidružení veřejné IP adresy. Viz Odpojit veřejnou IP adresu od virtuálního počítače Azure.
Další kroky
- Pokud chcete používat skupiny zabezpečení sítě s podsítí Azure Bastion, přečtěte si téma Work with NSG.
- Pro pochopení propojování VNet se podívejte na VNet peering a Azure Bastion.