Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
GitHub Enterprise Cloud je služba, která organizacím pomáhá ukládat a spravovat kód a také sledovat a řídit změny kódu. Spolu s výhodami vytváření a škálování úložišť kódu v cloudu můžou být nejdůležitější prostředky vaší organizace vystavené hrozbám. Mezi veřejně přístupná aktiva patří úložiště s potenciálně citlivými informacemi, podrobnosti o spolupráci a partnerství a další. Zabránění zpřístupnění těchto dat vyžaduje nepřetržité monitorování, aby se zamezilo tomu, že škodlivé osoby nebo interní pracovníci bez dostatečného povědomí o bezpečnosti budou neoprávněně vynášet citlivé informace.
Připojení cloudu GitHub Enterprise k Defender for Cloud Apps vám poskytne lepší přehled o aktivitách uživatelů a detekci hrozeb pro neobvyklé chování.
Pomocí tohoto konektoru aplikace můžete přistupovat k funkcím SaaS Security Posture Management (SSPM) prostřednictvím kontrolních mechanismů zabezpečení, které se projeví ve skóre zabezpečení Microsoftu. Zjistěte více.
Hlavní hrozby
Mezi hlavní hrozby pro GitHub prostředí podnikového cloudu patří:
- Phishing kódu zařízení a související zneužívání tokenů OAuth
- Ohrožené účty a vnitřní hrozby
- Únik dat
- Nedostatečné povědomí o zabezpečení
- Nespravované vlastní zařízení (BYOD)
Jak Defender for Cloud Apps pomáhá chránit vaše prostředí
Defender for Cloud Apps pomáhá chránit vaše prostředí GitHub Enterprise s využitím následujících osvědčených postupů:
- Detekujte cloudové hrozby, kompromitované účty a škodlivé insidery
- Použijte auditní stopu činností pro forenzní vyšetřování
Správa stavu zabezpečení SaaS pro GitHub Enterprise Cloud
Pokud chcete zobrazit doporučení k stavu zabezpečení pro GitHub ve skóre zabezpečení Microsoftu, vytvořte konektor rozhraní API na kartě Konektory s oprávněními Vlastník a Podnik . V části Zabezpečené skóre vyberte Doporučené akce a filtrujte podle Produktu = GitHub.
Mezi doporučení pro GitHub patří například:
- Povolit vícefaktorové ověřování (MFA)
- Povolit jednotné přihlášení (SSO)
- Zakázat 'Povolit členům měnit viditelnost repozitářů v této organizaci'
- Zakažte možnost, aby členové s administrátorskými oprávněními k repozitářům mohli repozitáře mazat nebo přenášet
Pokud konektor už existuje a ještě se vám nezobrazují doporučení GitHubu, aktualizujte připojení odpojením konektoru rozhraní API a jeho opětovným připojením s oprávněními Vlastník a Enterprise .
Další informace najdete tady:
Ochrana GitHubu v reálném čase
Projděte si nejlepší postupy Defender for Cloud Apps pro zabezpečení a spolupráci s hosty.
Připojení cloudu GitHub Enterprise ke Microsoft Defender for Cloud Apps
Pomocí následujících kroků se pomocí rozhraní API konektoru aplikací připojte Microsoft Defender for Cloud Apps ke stávající organizaci GitHub Enterprise Cloud. Toto připojení vám poskytuje přehled o používání cloudu GitHub Enterprise ve vaší organizaci a kontrolu nad ním. Můžete se připojit buď na úrovni organizace, nebo na úrovni podniku. Další informace o tom, jak Defender for Cloud Apps chrání GitHub Enterprise Cloud, najdete v tématu Ochrana GitHubu Enterprise.
Pomocí tohoto konektoru aplikace můžete přistupovat k funkcím SaaS Security Posture Management (SSPM) prostřednictvím kontrolních mechanismů zabezpečení, které se projeví ve skóre zabezpečení Microsoftu. Zjistěte více.
Vyberte úroveň připojení
Použijte následující pokyny k výběru, jak se připojit ke GitHub Enterprise Cloud.
| Úroveň připojení | Nejlepší pro | Pokrytí | Model správy | Recommendation |
|---|---|---|---|---|
| Úroveň podniku | Podniky s jednou nebo více organizacemi | Všechny organizace v podniku | Jediný konektor | Doporučeno a také poskytuje pokročilé možnosti detekce a reakce na narušení |
| Úroveň organizace | Zprovoznění jedné organizace | Jedna organizace je pokryta | Jeden konektor na organizaci | Supported |
Important
Pokud připojíte GitHub na podnikové úrovni, stávající konektory na úrovni organizace pro organizace v tomto podniku jsou automaticky zakázány, aby se zabránilo duplicitnímu ingestování událostí.
Požadavky
Než se k Defender for Cloud Apps připojíte GitHub Enterprise Cloud, ujistěte se, že jsou splněné následující požadavky:
- Vaše organizace musí mít licenci GitHub Enterprise Cloud .
- Rozhodněte se, kterou úroveň připojení použijete: Organization nebo Enterprise.
- Pro připojení na úrovni organizace musí mít účet GitHub používaný pro připojení k Defender for Cloud Apps oprávnění vlastníka pro vaši organizaci. Pro možnosti SSPM musí být zadaný účet vlastníkem podnikového účtu.
- Pro připojení na úrovni Enterprise musí mít účet GitHub používaný pro připojení k Defender for Cloud Apps oprávnění vlastníka enterprise v rámci enterprise.
- Pokud chcete ověřit vlastníky vaší organizace, přejděte na stránku vaší organizace, vyberte Lidé a pak filtrujte podle vlastníka.
- Pro ověření vlastníků vašeho podniku přejděte na stránku vašeho podniku, vyberte Lidé a poté filtrujte podle vlastníka.
Ověření domén GitHubu
Ověření domén je volitelné. Doporučujeme, abyste domény ověřili, aby Defender for Cloud Apps mohly odpovídat doménovým e-mailům členů vaší organizace na GitHubu s odpovídajícími uživateli Azure Active Directory.
Ověření domény je volitelné a oddělené od procesu konfigurace GitHub podnikové cloudové aplikace. Pokud už jsou vaše domény ověřené, tento postup přeskočte.
Upgradujte organizaci na podnikové podmínky služby.
Ověřte domény vaší organizace.
Poznámka
Nezapomeňte ověřit všechny spravované domény uvedené v nastavení Defender for Cloud Apps. Spravované domény jsou uvedené na portálu Microsoft Defender v části Nastavení>Cloud Apps>Podrobnosti o>systému> OrganizaceSpravované domény.
Konfigurace GitHub Enterprise Cloudu
Zkopírujte svůj podnikový slug. Budete ho potřebovat později během konfigurace. Podnikový slug, známý také jako podnikový název, se používá pro SSPM pro připojení na úrovni organizace a je potřebný pro připojení na úrovni podniku.
Vyberte profilový obrázek GitHubu –>vaše podniky.
Pro nalezení podnikového slugu:
- Vyberte svůj podnikový účet a zvolte účet, ke kterému se chcete připojit Microsoft Defender for Cloud Apps.
- Ověřte, že adresa URL obsahuje identifikátor organizace. Například
https://github.com/enterprises/testEnterprise. - Zadejte jenom podnikovou adresu, ne celou adresu URL. V tomto příkladu je testEnterprise slug podniku.
Zkopírujte přihlašovací jméno vaší organizace. Později budete potřebovat přihlašovací jméno organizace, pokud se připojíte na úrovni organizace .
Poznámka
Stránka bude mít adresu URL, například
https://github.com/<your-organization>. Pokud je například stránka vaší organizacehttps://github.com/sample-organization, přihlašovací název organizace je sample-organization.Vytvořte OAuth aplikaci pro Defender for Cloud Apps:
- Pro připojení na úrovni organizace vytvořte aplikaci OAuth v organizaci, kterou chcete připojit.
- Pro připojení na úrovni Enterprise vytvořte aplikaci OAuth na úrovni uživatele nebo pod jakoukoli organizací v daném podniku.
Vyplňte podrobnosti o registraci nové aplikace OAuth a pak vyberte Zaregistrovat aplikaci.
- Do pole Název aplikace zadejte název aplikace.
- Do pole Adresa URL domovské stránky zadejte adresu URL domovské stránky aplikace.
- Do pole Adresa URL zpětného volání autorizace zadejte následující hodnotu:
https://portal.cloudappsecurity.com/api/oauth/connect.
Poznámka
Pro zákazníky GCC pro státní správu USA zadejte následující hodnotu:
https://portal.cloudappsecuritygov.com/api/oauth/connectPro zákazníky US Government GCC High zadejte následující hodnotu:
https://portal.cloudappsecurity.us/api/oauth/connectAplikace vlastněné organizací mají přístup k aplikacím organizace. Další informace najdete v tématu o omezeních přístupu k aplikacím OAuth.
Vyberte aplikaci OAuth, kterou jste vytvořili, a zkopírujte ID klienta a tajný klíč klienta.
Nakonfigurujte Defender for Cloud Apps
Na portálu Microsoft Defender vyberte Nastavení. Pak zvolte Cloud Apps. V části Připojené aplikace vyberte Konektory aplikací.
Na stránce Konektory aplikací vyberte +Připojit aplikaci a potom GitHub.
V okně Název instance zadejte pro konektor popisný název a poté vyberte Další.
V průběhu nastavení vyberte úroveň připojení:
- Organizace
- Enterprise
V okně Zadat podrobnosti vyplňte ID klienta a tajemství klienta z aplikace OAuth a přihlašovací jméno organizace, Enterprise slug, který jste zkopírovali při konfiguraci GitHub Enterprise Cloud.
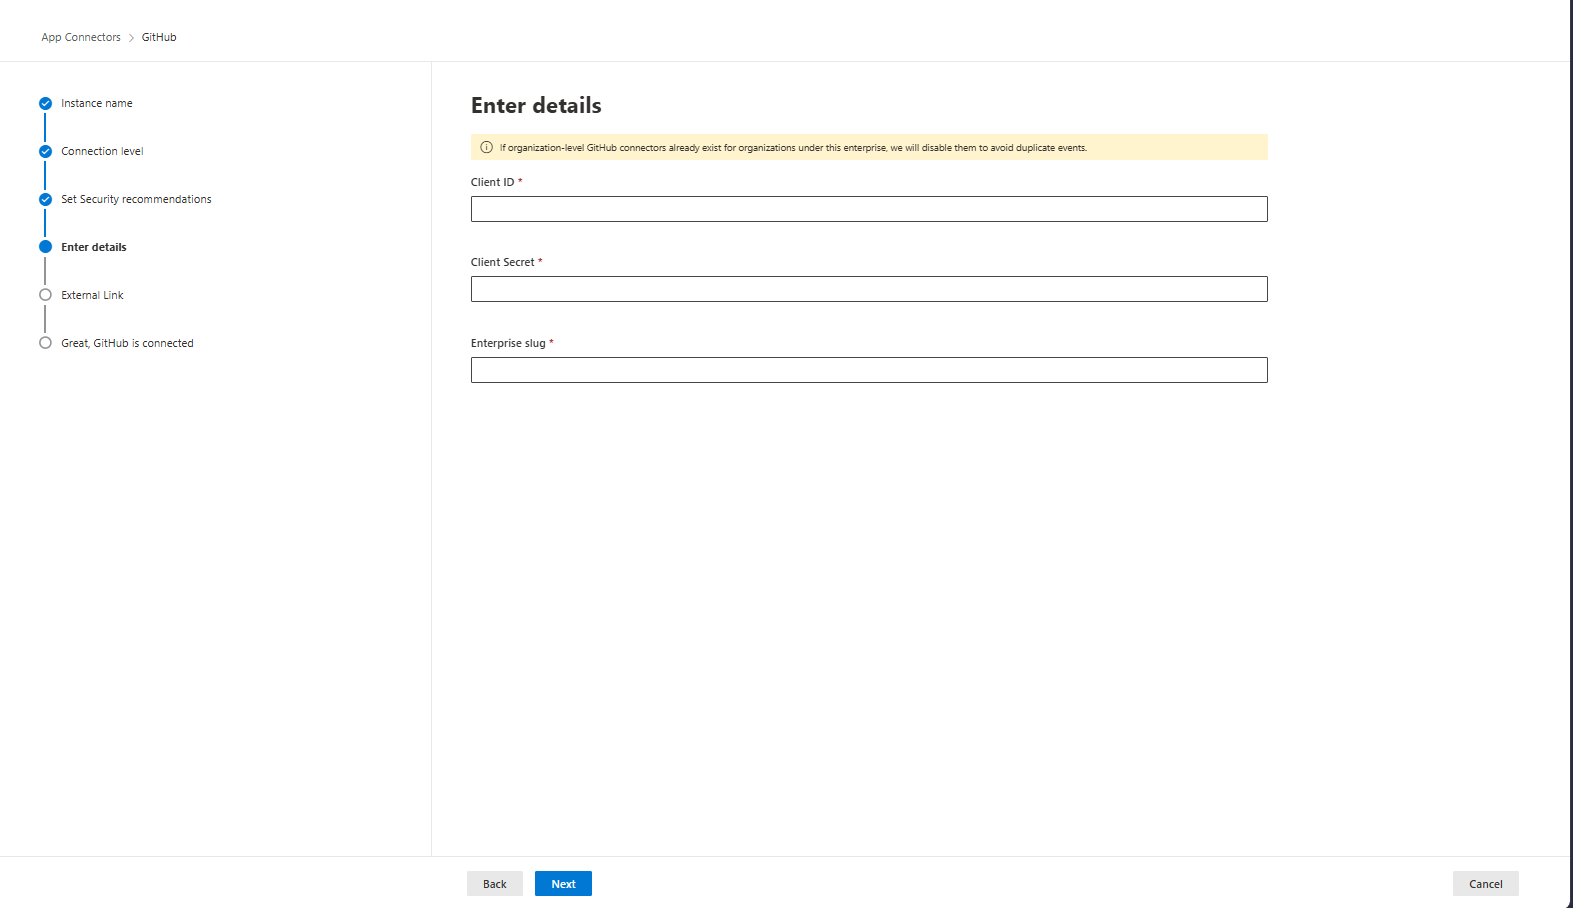
Pokud zvolíte úroveň připojení Enterprise, zadejte Client ID, Client Secret a Enterprise slug.
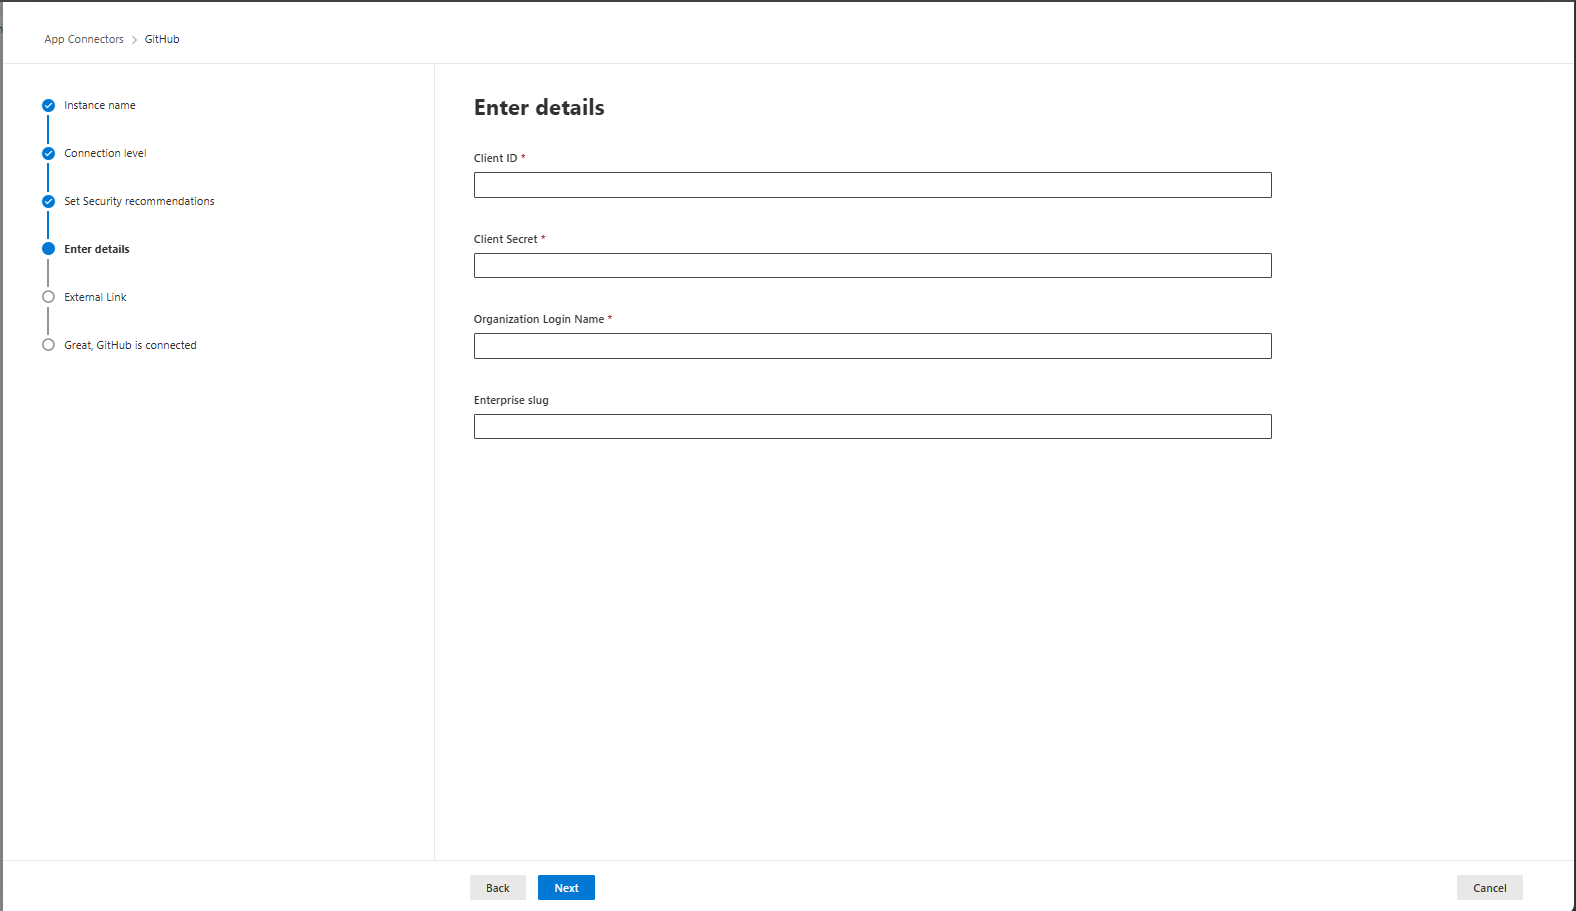
Pokud zvolíte úroveň připojení Organizace, zadejte ID klienta, tajný klíč klienta, přihlašovací jméno organizace a podnikový slug.
Vyberte Připojit GitHub.
V případě potřeby zadejte přihlašovací údaje správce služby GitHub, aby Defender for Cloud Apps mohl přistupovat k instanci GitHub Enterprise Cloud vašeho týmu.
Požádejte o přístup a autorizujte aplikaci. Defender for Cloud Apps vyžaduje různé rozsahy OAuth podle úrovně připojení:
Připojení na úrovni podniku
- read:user and user:email - nezbytné pro synchronizaci členů vaší organizace
- read:enterprise – vyžadováno pro funkce SSPM. Zadaný uživatel musí být vlastníkem podnikového účtu.
- read:audit_log - povinné pro čtení auditních protokolů na úrovni podniku
Poznámka
Výše uvedená oprávnění na úrovni podniku jsou pouze pro čtení.
Připojení na úrovni organizace
- admin:org - nezbytné pro synchronizaci auditního protokolu vaší organizace
- read:user a user:email – nezbytné pro synchronizaci členů vaší organizace
- repo:status - nezbytné pro synchronizaci událostí souvisejících s úložištěm v auditním protokolu
- read:enterprise - vyžadováno pro schopnosti SSPM
Další informace o oborech OAuth najdete v tématu Principy oborů pro aplikace OAuth.
Zpět v konzole Defender for Cloud Apps by se měla zobrazit zpráva, že se GitHub úspěšně připojil.
Spolupracujte s vlastníkem vaší organizace GitHub na udělení přístupu organizace k aplikaci OAuth vytvořené v nastavení GitHub Přístup třetích stran, pokud vaše organizace vynucuje omezení přístupu k aplikacím OAuth. Pro více informací viz Povolení omezení přístupu k aplikaci OAuth pro vaši organizaci.
Vlastník organizace najde žádost z aplikace OAuth až po připojení GitHubu k Defender for Cloud Apps.
Na portálu Microsoft Defender vyberte Nastavení. Pak zvolte Cloud Apps. V části Připojené aplikace vyberte Konektory aplikací. Ujistěte se, že stav připojeného App Connectoru je Připojeno.
Po připojení ke službě GitHub Enterprise Cloud budete dostávat události po dobu 7 dnů před připojením.
Pokročilá detekce hrozeb a přerušení útoků
Pro pokročilé detekce a narušení scénářů phishingu pomocí kódu zařízení proti GitHub Copilot CLI připojte GitHub na úrovni Enterprise.
Podrobnosti naleznete v části Ochrana AI agentů před útoky založenými na důvěryhodné identitě (Náhled).
Další kroky
Při řešení potíží a správě připojeného cloudového prostředí GitHub Enterprise použijte následující zdroje informací:
Pokud máte nějaké problémy s připojením aplikace, přečtěte si téma Řešení potíží s konektory aplikací.