Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
Ochrana sítě pomáhá zabránit aplikacím v připojení k nebezpečným doménám, které by mohly hostit phishingové podvody, exploity a další škodlivý obsah na internetu. Správci bezpečnosti mohou konfigurovat síťovou ochranu pomocí Microsoft Intune, portálu Microsoft Defender, správy mobilních zařízení (MDM), Microsoft Configuration Manager, Group Policy nebo PowerShell.
Než zapnete síťovou ochranu v blokovacím režimu, použijte auditní režim v testovacím prostředí k identifikaci aplikací, které by mohly být blokovány.
Než začnete, prostudujte si podporované operační systémy a požadavky na antivir Microsoft Defender v rámci Předpokladů.
Požadavky
Podporované operační systémy
Postupy uvedené v tomto článku se vztahují na následující operační systémy:
- Windows 10, verze 1709 nebo novší, nebo Windows 11 (Pro nebo Enterprise).
- Windows Server 2012 R2, Windows Server 2016 nebo Windows Server, verze 1803 nebo novější.
Ochrana sítě je podporována i na jiných platformách. Pro instrukce specifické pro platformu viz Ochrana sítě pro Linux a Ochrana sítě pro macOS.
Požadavky na antivir Microsoft Defender
Ochrana sítě vyžaduje Microsoft Defender Antivirus v aktivním režimu s aktivovanou ochranou v reálném čase.
- Na Windows 10, Windows 11 a Windows Server verze 1803 a novější zapínají ochranu v reálném čase, monitorování chování a ochranu poskytovanou v cloudu.
- Na Windows Server 2012 R2 a Windows Server 2016 s moderním sjednoceným řešením použijte aktualizaci
4.18.2001.x.xplatformy Microsoft Defender Antivirus verze nebo novější.
Požadavky na Windows Server
Note
Windows Server podporuje síťovou ochranu, pokud jej konfigurujete přímo pomocí Microsoft Configuration Manager, skupinové politiky nebo PowerShellu. Procedury portálu Microsoft Intune a Microsoft Defender uvedené v tomto článku mohou spravovat podporované verze Windows Server prostřednictvím správy bezpečnostních nastavení Defender for Endpoint.
Pro onboarding a správu serverů přes Defender for Endpoint potřebujete oprávněnou serverovou licenci. Pokud vaše organizace přistupuje k Defender for Endpoint pouze přes Defender for Servers, potřebujete také alespoň jednu aktivní uživatelskou licenci Defender for Endpoint, abyste mohli používat správu bezpečnostních nastavení. Pro více informací viz Serverové plány a licence a předplatné pro správu bezpečnostních nastavení.
Důležité
Na Windows Server je síťová ochrana funkcí, kterou lze dobrovolně přihlásit. Než použijete politiku ochrany sítě, nakonfigurujte následující nastavení, jak je popsáno v Configure network protection pomocí PowerShellu:
- Na všech serverech Windows nastavte AllowNetworkProtectionOnWinServer na .
$true - Na Windows Server 2012 R2 a Windows Server 2016 s moderním sjednoceným řešením také nastavte AllowNetworkProtectionDownLevel na .
$true
Bez těchto nastavení Microsoft Defender Antivirus ignoruje konfiguraci síťové ochrany.
Konfigurace síťové ochrany v Microsoft Intune
Microsoft Intune je doporučený nástroj pro konfiguraci a distribuci funkcí Microsoft Defender for Endpoint v zařízeních. Intune je však samostatný produkt, který není součástí produktu Defender for Endpoint a není zahrnutý ve všech předplatných. Pokud chcete používat Intune, potřebujete předplatné, které ho obsahuje, nebo si ho můžete koupit samostatně jako samostatné předplatné nebo doplněk. Pokud Intune nemáte, můžete použít některou z dalších metod v tomto článku. Další informace najdete v tématu Licencování Microsoft Intune.
Síťovou ochranu v Microsoft Intune můžete povolit pomocí antivirové politiky nebo bezpečnostní základny.
Konfigurujte ochranu sítě v Intune pomocí bezpečnostních politik koncových zařízení
Pro konfiguraci ochrany sítě pomocí antivirové politiky bezpečnosti koncových zařízení Microsoft Intune viz Vytvořit bezpečnostní politiky koncových zařízení nebo Upravit existující politiky (odkazy otevírají nové záložky v dokumentaci Intune).
Při vytváření politiky použijte tato konkrétní nastavení:
-
Typ zásady: Na stránce Endpoint security | Přehled na https://intune.microsoft.com/#view/Microsoft_Intune_Workflows/SecurityManagementMenu/~/overview přejděte na Spravovat>Antivirus a potom vyberte
 Vytvořit zásadu.
- Platforma: Vyberte Windows.
- Profil: Vyberte Microsoft Defender Antivirus.
Když politiku vytváříte nebo upravujete, použijte tato konkrétní nastavení na záložce Nastavení konfigurace :
-
Zapněte síťovou ochranu v sekci Defender: Vyberte jednu z následujících hodnot:
- Zapnuto (blokovací režim): Blokuje spojení se škodlivými nebo podezřelými doménami.
- Povoleno (auditní režim): Zaznamenává události ochrany sítě bez blokování připojení.
- Zakázáno: Vypne ochranu sítě.
- Nekonfigurováno: Nastavení zůstává neřízené politikou.
Pro více informací o profilech Microsoft Defender Antivirus v Intune viz Politika antiviru pro bezpečnost koncových zařízení v Intune.
Konfigurujte síťovou ochranu v Intune pomocí bezpečnostní základny
Důležité
Bezpečnostní základní hodnoty aplikují širokou škálu nastavení doporučených Microsoft na vaše zařízení. Pokud vaše zařízení nejsou již spravována bezpečnostním základem, nenasazujte základní úroveň jen pro konfiguraci síťové ochrany. Použijte místo toho zásady zabezpečení koncových bodů v Intune.
Pro konfiguraci síťové ochrany jako součásti bezpečnostní základní linie v Microsoft Intune viz Vytvořit profil pro bezpečnostní základní linii nebo Upravit bezpečnostní základní linii (odkazy otevírají nové záložky v dokumentaci Intune).
Při vytváření profilu vyberte Microsoft Defender for Endpoint Security Baseline.
Když vytváříte nebo upravujete profil, použijte tato konkrétní nastavení na záložce Nastavení konfigurace :
- Zapněte Ochranu sítě v sekci Defender: Vyberte Povoleno (režim blokování) nebo Povoleno (režim auditu).
Další informace o standardních hodnotách zabezpečení v Microsoft Intune najdete v tématu Informace o Intune standardních hodnotách zabezpečení pro zařízení s Windows.
Nastavte síťovou ochranu v portálu Microsoft Defender
Pokud vaše organizace spravuje bezpečnostní politiky koncových zařízení v portálu Microsoft Defender, použijte antivirovou politiku Microsoft Defender k nastavení ochrany sítě.
Tip
Tato metoda vyžaduje roli Správce zabezpečení v Microsoft Entra ID.
Podrobné pokyny najdete v článku Vytvořit bezpečnostní politiku koncového bodu nebo Upravit bezpečnostní politiku koncového bodu (odkazy otevírají nové záložky).
Při vytváření politiky použijte tato konkrétní nastavení:
-
Typ politiky: Na záložce Windows policies na stránce Endpoint Security Policy v portálu Microsoft Defender v , https://security.microsoft.com/policy-inventoryvyberte Vytvořit novou politiku.
- Vyberte platformu: Vyberte Windows.
- Vyberte šablonu: Vyberte Microsoft Defender Antivirus.
Když politiku vytvoříte nebo upravíte, nastavte možnost Povolit ochranu sítě v sekci Defender na záložce nastavení konfigurace:
- Zapnuto (blokovací režim): Blokuje spojení se škodlivými nebo podezřelými doménami. Blokovací režim je vyžadován pro indikátory IP adres a URL a filtrování webového obsahu.
- Povoleno (auditní režim): Zaznamenává události ochrany sítě bez blokování připojení.
- Zakázáno (výchozí): Vypne ochranu sítě.
- Nekonfigurováno: Nastavení zůstává neřízené politikou.
Pro Windows Server 2016 a Windows Server 2012 R2 také nastavte v části Threat Severity Default Action možnost Allow Network Protection Down Level na Ochrana sítě bude povolena pro starší verze.
Politika také obsahuje následující volitelné nastavení síťové ochrany:
- Povolit zpracování datagramů na Windows Serveru: Pro serverové role, které generují velké objemy UDP provozu, je volba zpracování datagramů na Windows Server deaktivována (výchozí). Příklady zahrnují doménové řadiče, DNS servery, souborové servery, SQL Server a Exchange Server.
- Vypnout parsování DNS přes TCP: Zvolit, zda je parsování DNS přes TCP povoleno nebo zakázáno.
- Vypnout HTTP parsování: Zvolit, zda je HTTP parsování povoleno nebo zakázáno.
- Vypnout SSH parsování: Zvolte, zda je SSH parsování povoleno nebo zakázáno.
- Vypnout TLS parsování: Zvolte, zda je TLS parsování povoleno nebo zakázáno.
- [Zastaralá funkce] Povolit DNS sinkhole: Určete, zda má být DNS sinkhole povolen, nebo zakázán.
Konfigurujte síťovou ochranu v jakémkoli MDM řešení pomocí Policy CSP
Tip
Než nastavíte síťovou ochranu přes MDM, aktualizujte antivirovou platformu Microsoft Defender.
Poskytovatel služeb konfigurace politik (CSP) umožňuje organizacím konfigurovat politiky na zařízeních s Windows pomocí jakéhokoli řešení pro správu mobilních zařízení (MDM), nejen Microsoft Intune. Další informace najdete v tématu Policy CSP.
Konfigurujte síťovou ochranu pomocí CSP EnableNetworkProtection s následujícími nastaveními:
cesta OMA-URI: ./Device/Vendor/MSFT/Policy/Config/Defender/EnableNetworkProtection
Typ dat: Celé číslo
Hodnota:
-
0: Ochrana sítě je deaktivována. -
1: Síťová ochrana je zapnuta v blokovacím režimu. -
2: Ochrana sítě je zapnuta v auditním režimu.
Konfigurujte síťovou ochranu v Microsoft Configuration Manager
Pro konfiguraci síťové ochrany v Microsoft Configuration Manager použijte Windows Defender Exploit Guard politiku. Podrobné instrukce najdete v článku Vytvořit a nasadit politiku Exploit Guard.
Když vytváříte nebo upravujete politiku, použijte tato konkrétní nastavení:
- Komponenty Exploit Guard (pouze nové politiky): Vyberte ochranu sítě.
- Nastavte síťovou ochranu (nové a stávající politiky): Vyberte Blokovat, Auditovat nebo Zakázáno.
Odstraňte nastavení Exploit Guard v Správce konfigurace
Když nasadíte politiku Exploit Guard pomocí Správce konfigurace, nastavení zůstane na klientovi, pokud nasazení odstraníte. Klient zaznamenává Delete not supported do souboru ExploitGuardHandler.log.
Pro odstranění nastavení Exploit Guard spusťte následující PowerShell skript v kontextu SYSTEM . Skript vymaže hodnoty politiky Defender a Exploit Guard MDM, včetně pravidel pro snížení útočné plochy, kontrolovaného přístupu ke složkám a ochrany sítě:
$defenderObject = Get-WmiObject -Namespace "root/cimv2/mdm/dmmap" -Class "MDM_Policy_Config01_Defender02" -Filter "InstanceID='Defender' and ParentID='./Vendor/MSFT/Policy/Config'"

$defenderObject.AttackSurfaceReductionRules = $null

$defenderObject.AttackSurfaceReductionOnlyExclusions = $null

$defenderObject.EnableControlledFolderAccess = $null

$defenderObject.ControlledFolderAccessAllowedApplications = $null

$defenderObject.ControlledFolderAccessProtectedFolders = $null

$defenderObject.EnableNetworkProtection = $null

$defenderObject.Put()

$exploitGuardObject = Get-WmiObject -Namespace "root/cimv2/mdm/dmmap" -Class "MDM_Policy_Config01_ExploitGuard02" -Filter "InstanceID='ExploitGuard' and ParentID='./Vendor/MSFT/Policy/Config'"

$exploitGuardObject.ExploitProtectionSettings = $null

$exploitGuardObject.Put()
Konfigurujte síťovou ochranu pomocí skupinové politiky
Pro konfiguraci síťové ochrany v doménovém prostředí postupujte podle těchto kroků:
Otevřete konzolu pro správu Zásady skupiny (GPMC) na počítači pro správu Zásady skupiny.
V konzolovém stromu GPMC rozbalte položku Objekty zásad skupiny v doménové struktuře a doméně obsahujících objekt zásad skupiny (GPO), který chcete upravit.
Klikněte pravým tlačítkem myši na GPO a potom vyberte Upravit.
V Editoru správy skupinových politik přejděte na Konfigurace> počítačeAdministrativní šablony>Windows komponent> Microsoft Defender AntivirusMicrosoft>Defender Exploit Guard>síťové ochrany.
Note
Cesty skupinových politik na starších verzích Windows mohou používat Windows Defender antivir místo Microsoft Defender antiviru. Oba názvy odkazují na stejné umístění zásad.
V panelu Podrobnosti o ochraně sítě otevřete Zakazovat uživatelům a aplikacím přístup na nebezpečné webové stránky.
Vyberte Povoleno a poté jednu z následujících možností:
- Blokovat: Blokuje přístup ke škodlivým IP adresám a doménám.
- Vypnout (výchozí): Vypne ochranu sítě.
- Audit režim: Zaznamenává událost, když uživatel navštíví škodlivou IP adresu nebo doménu, aniž by zablokoval přístup.
Vyberte OK.
Tip
Skupinová pravidla můžete také konfigurovat lokálně na konkrétním zařízení pomocí Editoru místních skupinových politik (gpedit.msc). Přejděte na stejnou cestu politiky a nastavte možnost Zabránit uživatelům a aplikacím v přístupu na nebezpečné webové stránky.
Konfigurujte síťovou ochranu pomocí PowerShellu
Pro konfiguraci síťové ochrany v PowerShellu na klientech Windows použijte následující syntaxi v vyvýšené PowerShell relaci (PowerShell výzvu, kterou jste otevřeli výběrem Spustit jako správce):
Set-MpPreference -EnableNetworkProtection <Disabled | Enabled | AuditMode>
-
Disabled: Vypne ochranu sítě. -
Enabled: Zapne síťovou ochranu v režimu blokování, která zabraňuje připojení k škodlivým nebo podezřelým doménám. -
AuditMode: Zapne síťovou ochranu v auditním režimu, který zaznamenává události pro spojení se škodlivými doménami bez jejich blokování.
Chcete-li na serverech Windows nakonfigurovat síťovou ochranu v PowerShellu, použijte následující syntaxi ve zvýšeném prostředí PowerShellu:
Windows Server 2019 nebo starší:
Set-MpPreference -AllowNetworkProtectionOnWinServer $true [-AllowDatagramProcessingOnWinServer $false] -EnableNetworkProtection <Disabled | Enabled | AuditMode>Windows Server 2016 nebo Windows Server 2012 R2 s moderním sjednoceným řešením pro Microsoft Defender for Endpoint:
Set-MpPreference -AllowNetworkProtectionDownLevel $true -AllowNetworkProtectionOnWinServer $true [-AllowDatagramProcessingOnWinServer $false] -EnableNetworkProtection <Disabled | Enabled | AuditMode>
Důležité
Nastavte AllowDatagramProcessingOnWinServer na $false role na serveru, které generují velké objemy UDP provozu, jako jsou doménové řadiče, DNS servery, souborové servery, SQL Server a Exchange Server. Povolení zpracování datagramů na těchto serverech může snížit výkon a spolehlivost sítě.
Pro podrobné informace o syntaxi a parametrech viz Set-MpPreference.
Ověřte nastavení síťové ochrany na zařízeních
Použijte jednu z následujících metod k ověření nastavení síťové ochrany na zařízení:
PowerShell:
V PowerShellu spusťte následující příkaz:
Get-MpPreference | Select-Object EnableNetworkProtection, AllowNetworkProtectionOnWinServer, AllowNetworkProtectionDownLevel, AllowDatagramProcessingOnWinServer-
EnableNetworkProtection:
-
0: Ochrana sítě je vypnutá. -
1: Ochrana sítě je zapnutá v režimu Block . -
2: Ochrana sítě je zapnutá v režimu auditu .
-
-
AllowNetworkProtectionOnWinServer: Na serverech se systémem Windows by hodnota měla být
True. -
AllowNetworkProtectionDownLevel: Na Windows Server 2016 a Windows Server 2012 R2 s jednotným agentem by měla být hodnota
True. -
AllowDatagramProcessingOnWinServer: U serverových rolí, které generují velké objemy UDP provozu, by hodnota měla být
False.
-
EnableNetworkProtection:
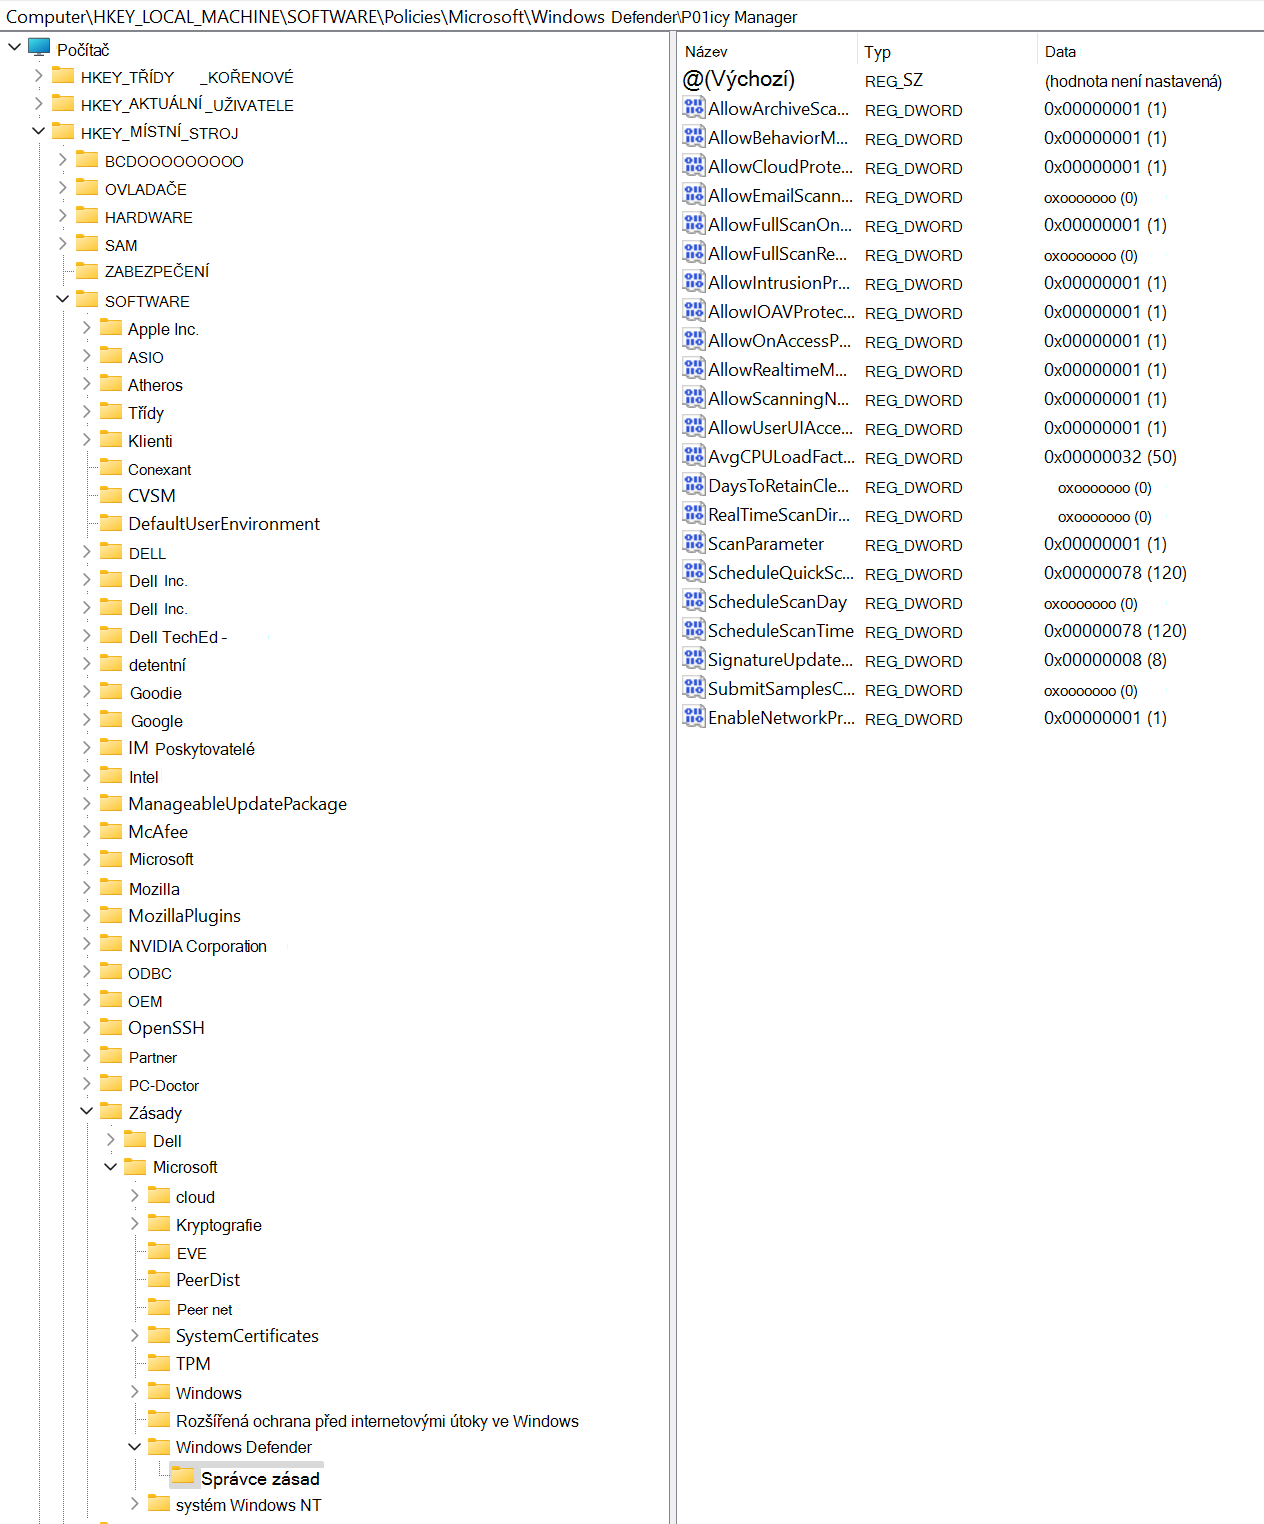
Editor registru:
Otevřete Editor registru. Například spusťte
regedit.exepříkaz .Přejděte na HKEY_LOCAL_MACHINE>SOFTWARE Policies>>Microsoft>Windows Defender>Policy Manager.
Pokud tato cesta neexistuje, přejděte na HKEY_LOCAL_MACHINE>SOFTWARE>> Microsoft Windows Defender>Windows Defender Exploit Guard>Network Protection.
Vyberte EnableNetworkProtection a zobrazte aktuální stav ochrany sítě na zařízení:
-
0: Ochrana sítě je vypnutá. -
1: Ochrana sítě je zapnutá v režimu Block . -
2: Ochrana sítě je zapnutá v režimu auditu .
-
