Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
Nasazujte Microsoft Defender for Endpoint na registrovaných iOS zařízeních pomocí aplikace Microsoft Defender a Microsoft Intune. Možnosti nasazení podporují zařízení s dohledem, zařízení bez dozoru a zařízení, která využívají Intune User Enrollment.
Postupy uvedené v tomto článku vyžadují Microsoft Intune. Intune je samostatný produkt, který není součástí Microsoft Defender for Endpoint a není součástí všech předplatných. Pokud chcete používat Intune, potřebujete předplatné, které ho obsahuje, nebo si ho můžete koupit samostatně jako samostatné předplatné nebo doplněk. Další informace najdete v tématu Licencování Microsoft Intune.
Předpoklady
Používejte účty s následujícími oprávněními:
Microsoft Intune: Přiřaďte vestavěné role jak Správce aplikací, tak Správce politik a profilů, nebo použijte vlastní roli s ekvivalentními oprávněními:
- Application Manager poskytuje oprávnění pro mobilní aplikace a spravované aplikace potřebná k přidávání, konfiguraci a přiřazení aplikace Microsoft Defender.
- Správce politik a profilů poskytuje konfigurační a registrační oprávnění zařízení potřebná k vytvoření a přiřazení profilů uvedených v tomto článku.
Omezte přiřazení rolí uživatelům a zařízením, která spravujete. Pro oprávnění zahrnutá v každé roli viz Vestavěná oprávnění role pro Microsoft Intune.
Portál Microsoft Defender: V Microsoft Defender XDR Unified role-based access control (RBAC) přiřaďte Bezpečnostní operace \ Data zabezpečení \ Základy dat zabezpečení (čtení) pro skupiny zařízení obsahující zaregistrovaná zařízení. V organizacích, které stále používají Defender for Endpoint RBAC, přiřaďte oprávnění Zobrazit data> a přístup k příslušným skupinám zařízení.
Zaregistrujte iOS zařízení svých uživatelů do Intune. Další informace najdete v tématu Zaregistrujte zařízení s iOS a iPadOS v Microsoft Intune.
Přiřaďte uživatelům licenci Defender for Endpoint k používání aplikace Microsoft Defender. Pokyny najdete v tématu Přiřazení licencí uživatelům.
Pokud váš způsob zápisu vyžaduje aplikaci Portál společnosti, ověřte, že uživatelé aplikaci nainstalovali a přihlásili se a dokončili registraci. Pro scénáře registrace just-in-time (JIT), kdy není potřeba aplikace Portál společnosti, nasadíte aplikaci Microsoft Authenticator jako povinnou aplikaci. Authenticator poskytuje rozšíření SSO, které používá registrace JIT.
Poznámka
Aplikace Microsoft Defender je dostupná v App Store Apple.
Nasadit aplikaci na zařízení s dozorem i bez nich
Přidejte aplikaci Microsoft Defender do Intune pro nasazení na zařízení s dohledem i bez dozoru s iOS.
Přidání aplikace pro iOS Store
Tento postup přeskočte, pokud aplikaci Microsoft Defender nasadíte jako aplikaci zakoupenou na velkém trhu.
Přidejte aplikaci Microsoft Defender do Intune jako aplikaci pro iOS obchod. Podrobné pokyny najdete v článku Přidat aplikace z iOS store do Microsoft Intune (odkaz se otevře v nové záložce v dokumentaci Intune).
Na stránce Aplikace | Všechny aplikace v centru pro správu Microsoft Intune na https://intune.microsoft.com/#view/Microsoft_Intune_DeviceSettings/AppsMenu/~/allApps, vyberte  Vytvořit a použijte následující nastavení:
- Platforma: Vyberte iOS/iPadOS.
- Typ aplikace: Vyberte aplikaci iOS Store v sekci Store aplikace.
V náručníku Přidat aplikaci nastavte následující nastavení na záložce Informace o aplikaci :
- Vyberte Vyhledat v App Store, vyhledat Defender a poté zvolte Microsoft Defender: Security.
- Minimální operační systém: Vyberte iOS 17.0.
Po vytvoření aplikace se otevře stránka s detaily aplikace. Pro pozdější návrat na stránku vyberte Microsoft Defender: Bezpečnost v Aplikacích | Stránka všech aplikací. Na stránce s detaily aplikace, v sekci Monitor, vyberte stav instalace zařízení , abyste ověřili, že instalace byla úspěšně dokončena.
Dokončení nasazení pro zařízení pod dohledem
Aplikace Microsoft Defender nabízí rozšířené možnosti na řízených zařízeních s iOS/iPadOS díky využití pokročilých správcovských funkcí platformy. Poskytuje také ochranu webu bez nutnosti lokální VPN na zařízení. Tato konfigurace chrání uživatele před phishingem a dalšími webovými hrozbami.
Nakonfigurujte řízená zařízení pomocí konfigurační politiky aplikace a konfiguračního profilu zařízení.
Konfigurujte supervised mode pomocí Microsoft Intune
Nastavte režim supervised pro aplikaci Microsoft Defender pomocí konfigurační politiky aplikace a profilu pro konfiguraci zařízení.
Zásady konfigurace aplikace
Poznámka
Tato konfigurační politika aplikací pro řízená zařízení platí pouze pro spravovaná zařízení. Jako nejlepší postup je přiřadit politiku všem zařízením.
Vytvořte zásadu konfigurace aplikace pro Managed devices. Podrobné instrukce najdete v článku Vytvořit politiku konfigurace aplikace (odkaz se otevře v nové záložce v dokumentaci Intune).
Na stránce Aplikace | Konfigurace v centru pro správu Microsoft Intune na adrese https://intune.microsoft.com/#view/Microsoft_Intune_DeviceSettings/AppsMenu/~/configuration vyberte Vytvořit>Spravovaná zařízení.
V průvodci Vytvořit zásadu konfigurace aplikace nakonfigurujte následující nastavení:
Záložka Základy :
- Platforma: Vyberte iOS/iPadOS.
- Cílová aplikace: Vyberte Vybrat aplikaci, najít a vybrat Microsoft Defender: Security a poté zvolte OK.
Záložka Nastavení:
- Formát nastavení konfigurace: Vyberte Použít návrháře konfigurace.
-
Konfigurační klíč: Zadejte
issupervised. - Typ hodnoty: Vyberte řetězec.
-
Hodnota konfigurace: Enter
{{issupervised}}.
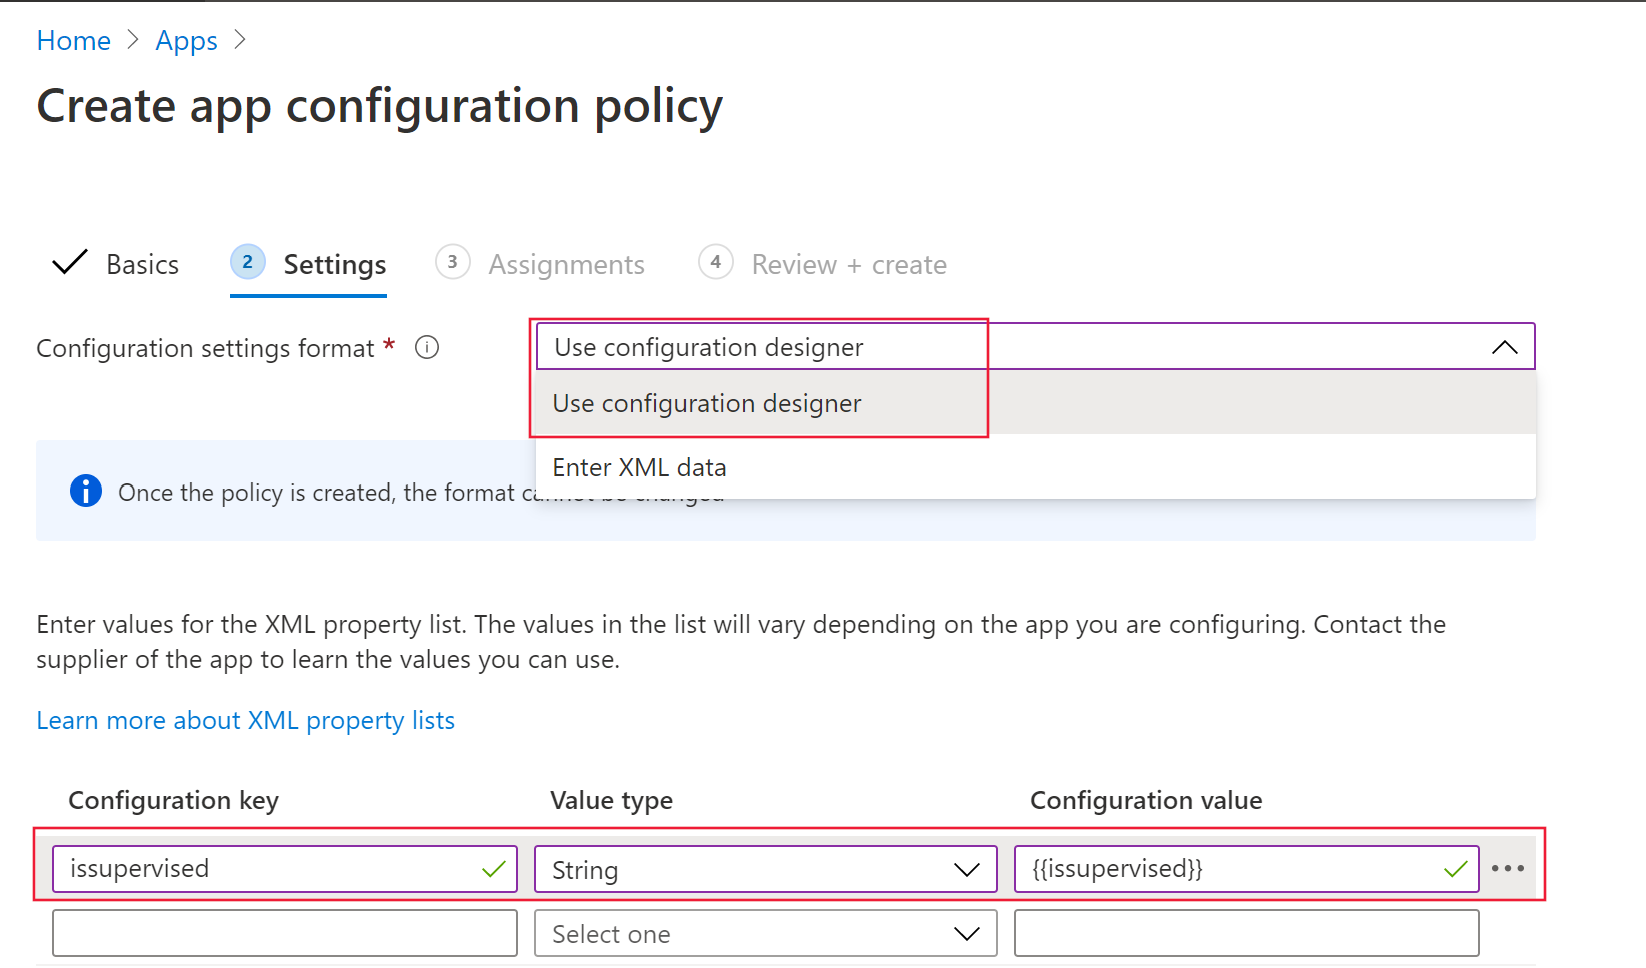
Záložka „Přiřazení“: Doporučeným postupem v tomto scénáři je přiřadit zásadu k Všechna zařízení. Pokud přiřadíte politiku uživatelským skupinám, uživatelé se musí přihlásit do svých zařízení před aplikací této politiky. Další informace najdete v tématu Přiřazení profilů uživatelů a zařízení.

Konfigurační profil zařízení (filtr ovládacích prvků)
Poznámka
Na spravovaných zařízeních se systémem iOS/iPadOS umožňuje profil ControlFilter.mobileconfig používat funkci Web Protection bez nutnosti konfigurovat v zařízení místní loopback VPN. Tato konfigurace chrání uživatele před phishingem a dalšími webovými útoky bez nutnosti lokální VPN.
Profil ControlFilter ale nefunguje s Always-On VPN (AOVPN) kvůli omezením platformy.
Nasadit jeden z následujících profilů:
Zero touch (Silent) Control Filter: Tento profil umožňuje tichou registraci uživatelů. Stáhněte konfigurační profil z ControlFilterZeroTouch.
Control Filter: Stáhněte konfigurační profil z ControlFilter.
Po stažení vybraného profilu vytvořte vlastní konfigurační profil zařízení. Podrobné pokyny najdete v článku Přidat vlastní nastavení pro Apple zařízení v Microsoft Intune (odkaz se otevře v nové záložce v dokumentaci Intune).
Když vytvoříte politiku na záložce Politiky v sekci Zařízení | Konfigurační stránka v administrátorském centru Microsoft Intune na , https://intune.microsoft.com/#view/Microsoft_Intune_DeviceSettings/DevicesMenu/~/configurationvýběrem Vytvořit>novou politiku použijte tato konkrétní nastavení:
- Platforma: Vyberte iOS/iPadOS.
- Typ profilu: Vyberte Šablony.
- Název šablony: Vyber Vlastní.
V Custom wizardu nastavte následující nastavení:
-
Záložka nastavení konfigurace : Pro soubor konfiguračního profilu najděte a vyberte
.mobileconfigsoubor, který jste stáhli. - Záložka Přiřazení : Jako nejlepší postup v tomto scénáři přiřadit profil všem spravovaným iOS zařízením.
Nastavte automatizované zavádění pro nespravovaná zařízení
Automatizujte onboarding do Defender for Endpoint pomocí bezdotykového onboardingu nebo automatického onboardingu VPN profilu.
Nastavte bezobslužné zprovoznění
Poznámka
Zero-touch nelze nastavit na iOS zařízeních bez uživatelské afinity, například na bezuživatelských nebo sdílených zařízeních.
Nastavte Microsoft Defender for Endpoint pro tiché nasazení a aktivaci vytvořením profilu nasazení. Uživatelé obdrží oznámení o instalaci a Defender for Endpoint instaluje, aniž by museli aplikaci otevírat.
Vytvořte konfigurační profil VPN zařízení. Podrobné instrukce najdete v článku Vytvořit konfigurační profil zařízení (odkaz se otevře v nové záložce v dokumentaci Intune). Informace o dostupných nastavení VPN najdete v článku Nastavit nastavení VPN pro zařízení Apple v Microsoft Intune.
Když vytvoříte politiku na záložce Politiky v sekci Zařízení | Konfigurační stránka v administrátorském centru Microsoft Intune na , https://intune.microsoft.com/#view/Microsoft_Intune_DeviceSettings/DevicesMenu/~/configurationvýběrem Vytvořit>novou politiku použijte tato konkrétní nastavení:
- Platforma: Vyberte iOS/iPadOS.
- Typ profilu: Vyberte Šablony.
- Název šablony: Vyberte VPN.
V VPN průvodce použijte tato konkrétní nastavení na záložce Nastavení konfigurace :
- Typ připojení: Vyberte Vlastní VPN.
-
Sekce Základní VPN :
-
Název spojení: Zadejte
Microsoft Defender for Endpoint. -
Adresa VPN serveru: Zadejte
127.0.0.1. - Metoda autentizace: Vyberte uživatelské jméno a heslo.
- Split tunneling: Ověřte, že je vybrána možnost Zakázat.
- VPN identifikátor: Zadejte
com.microsoft.scmx. -
Zadejte páry klíče a hodnoty pro vlastní VPN atributy:
-
Klíč: Zadejte
SilentOnboard. -
Hodnota: Zadejte
True. - Ve výchozím nastavení nemůžou uživatelé změnit přepínač z aplikace. Aby uživatelé mohli v aplikaci měnit stav přepínače VPN, přidejte následující dvojici klíč–hodnota:
-
Klíč: Zadejte
EnableVPNToggleInApp. -
Hodnota: Zadejte
True.
-
Klíč: Zadejte
-
Klíč: Zadejte
-
Název spojení: Zadejte
-
Sekce Automatická VPN :
-
Typ automatické VPN: Vyberte VPN na vyžádání.
- Pravidla na vyžádání: Vyberte Přidat, vyberte Chci udělat následující>Nastavit VPN a pak vyberte Chci omezit na>všechny domény.
- Zablokujte uživatele v deaktivaci automatické VPN: Vyberte Ano , abyste zabránili uživatelům v vypnutí VPN. Ve výchozím nastavení toto nastavení není nastavené a uživatelé mohou VPN vypnout pouze v Nastavení.
-
Typ automatické VPN: Vyberte VPN na vyžádání.
Poté, co Intune synchronizuje profil do cílových zařízení se systémem iOS:
- Defender for Endpoint je nasazen a tiše připojen. Zařízení se po nasazení zobrazí na portálu Microsoft Defender.
- Na zařízení uživatele se odešle předběžné oznámení.
- Webová ochrana a další funkce jsou aktivované.
V některých případech, například po změně hesla nebo vícefaktorových autentizačních výzvách, může bezdotykové onboarding vyžadovat, aby se uživatelé ručně přihlásili do aplikace Microsoft Defender.
Při prvním uvedení do provozu: Uživatelé obdrží tiché upozornění.

Uživatelé podnikají následující kroky:
- Otevřete aplikaci Microsoft Defender nebo klepněte na oznámení.
- Na obrazovce pro výběr účtu vyberte zaregistrovaný podnikový účet.
- Přihlásit se.
Zařízení se onboarduje a začne se hlásit na portálu Microsoft Defender.
U již přijatých zařízení: Uživatelé obdrží tiché upozornění.

Pokračujeme v hlášení do portálu Microsoft Defender:
- Otevřete aplikaci Microsoft Defender nebo klepněte na oznámení.
- Po zobrazení výzvy aplikace Microsoft Defender se přihlaste.
Zařízení začne znovu hlásit zprávy do portálu Microsoft Defender.
Poznámka
- Nastavení bez dotyku může trvat až 5 minut na pozadí.
- Pro supervizovaná zařízení nastavte bezdotykové zprovoznění pomocí profilu ZeroTouch Control Filter. V tomto případě není na zařízení nainstalován VPN profil Defender for Endpoint a profil Control Filter poskytuje ochranu webu.


Nastavte automatické zavedení profilu VPN
Poznámka
Tato možnost zjednodušuje onboarding nastavením VPN profilu. Pokud používáte onboarding bez dotyku, tuto možnost nekonfigurujte.
Pro zařízení bez dozoru poskytuje lokální loopback VPN ochranu webu. VPN neposílá provoz mimo zařízení.
Nastavte automatické nastavení VPN profilu Defender for Endpoint, aby uživatelé nemuseli profil nastavovat během onboardingu.
Vytvořte konfigurační profil VPN zařízení. Podrobné instrukce najdete v článku Vytvořit konfigurační profil zařízení (odkaz se otevře v nové záložce v dokumentaci Intune). Informace o dostupných nastavení VPN najdete v článku Nastavit nastavení VPN pro zařízení Apple v Microsoft Intune.
Když vytvoříte politiku na záložce Politiky v sekci Zařízení | Konfigurační stránka v administrátorském centru Microsoft Intune na , https://intune.microsoft.com/#view/Microsoft_Intune_DeviceSettings/DevicesMenu/~/configurationvýběrem Vytvořit>novou politiku použijte tato konkrétní nastavení:
- Platforma: Vyberte iOS/iPadOS.
- Typ profilu: Vyberte Šablony.
- Název šablony: Vyberte VPN.
V VPN průvodce použijte tato konkrétní nastavení na záložce Nastavení konfigurace :
- Typ připojení: Vyberte Vlastní VPN.
-
Sekce Základní VPN :
-
Název spojení: Zadejte
Microsoft Defender for Endpoint. -
Adresa VPN serveru: Zadejte
127.0.0.1. - Metoda autentizace: Vyberte uživatelské jméno a heslo.
- Split tunneling: Ověřte, že je vybrána možnost Zakázat.
- VPN identifikátor: Zadejte
com.microsoft.scmx. -
Zadejte páry klíče a hodnoty pro vlastní VPN atributy:
-
Klíč: Zadejte
AutoOnboard. -
Hodnota: Zadejte
True. - Ve výchozím nastavení nemůžou uživatelé změnit přepínač z aplikace. Aby uživatelé mohli v aplikaci měnit stav přepínače VPN, přidejte následující dvojici klíč–hodnota:
-
Klíč: Zadejte
EnableVPNToggleInApp. -
Hodnota: Zadejte
True.
-
Klíč: Zadejte
-
Klíč: Zadejte
-
Název spojení: Zadejte
-
Sekce Automatická VPN :
- Typ automatické VPN: Vyberte VPN na vyžádání.
- Pravidla na vyžádání: Vyberte Přidat, vyberte Chci udělat následující>Nastavit VPN a pak vyberte Chci omezit na>všechny domény.
- Zablokujte uživatele v deaktivaci automatické VPN: Vyberte Ano , abyste zabránili uživatelům v vypnutí VPN. Ve výchozím nastavení toto nastavení není nastavené a uživatelé mohou VPN vypnout pouze v Nastavení.
Nastavit registraci uživatele v Intune
Použijte následující kroky k nasazení aplikace Microsoft Defender na zařízení s iOS, která používají Intune User Enrollment.
Nastavení administrátora
Konfigurace registrace uživatelů Intune pro Defender for Endpoint:
Nastavte si profil pro přihlášení uživatelů v Intune. Pro nové registrace použijte účetem řízený Apple User Enrollment. Registrace uživatelů v Portál společnosti je dostupná pouze pro zařízení, která již tento typ profilu používají.
Nastavte plug-in pro Microsoft Enterprise single sign-on (SSO). Aplikace Microsoft Authenticator, která poskytuje rozšíření SSO, je vyžadována pro registraci uživatele na zařízení s iOS.
Vytvořte konfigurační profil zařízení v Intune. Další informace najdete v modulu plug-in Microsoft Enterprise SSO pro zařízení Apple. Přidejte do profilu následující nastavení:
-
ID balíčku aplikace: Přidejte ID balíčku aplikací Microsoft Defender,
com.microsoft.scmx. -
Další konfigurace: Přidejte klíč
device_registration, vyberte typ řetězce a zadejte{{DEVICEREGISTRATION}}jako hodnotu.
-
ID balíčku aplikace: Přidejte ID balíčku aplikací Microsoft Defender,
Nastavte klíč pro konfiguraci aplikace pro registraci uživatelů.
Vytvořte zásadu konfigurace aplikace pro Managed devices. Podrobné instrukce najdete v článku Vytvořit politiku konfigurace aplikace (odkaz se otevře v nové záložce v dokumentaci Intune).
Na stránce Aplikace | Konfigurace v centru pro správu Microsoft Intune na adrese https://intune.microsoft.com/#view/Microsoft_Intune_DeviceSettings/AppsMenu/~/configuration vyberte
Vytvořit>Spravovaná zařízení.V průvodci Vytvořit zásadu konfigurace aplikace nakonfigurujte následující konkrétní nastavení:
Záložka Základy :
- Platforma: Vyberte iOS/iPadOS.
- Cílová aplikace: Vyberte Vybrat aplikaci, najít a vybrat Microsoft Defender: Security a poté zvolte OK.
Záložka Nastavení:
- Formát nastavení konfigurace: Vyberte Použít návrháře konfigurace.
-
Konfigurační klíč: Zadejte
UserEnrolmentEnabled. - Typ hodnoty: Vyberte řetězec.
-
Hodnota konfigurace: Enter
True.
Nasaďte aplikaci Microsoft Defender pomocí Intune jako požadovanou aplikaci zakoupenou v rámci multilicenčního programu s uživatelskou licencí.
Zaškolení uživatelů
Po instalaci aplikace Microsoft Defender na zařízení uživatelů se každý uživatel přihlásí a dokončí onboarding. Po připojení zařízení se objeví na stránce inventáře zařízení v portálu Microsoft Defender.
Podporované funkce a omezení
- Funkce Defender for Endpoint na iOS zahrnují ochranu webu, ochranu sítě, detekci jailbreaku, správu zranitelností operačního systému a aplikací a upozornění v portálu Microsoft Defender.
- Nasazení bez dotyku a automatické zavedení profilu VPN nejsou při User Enrollment podporovány, protože správci nemohou pro tento typ registrace nasadit profil VPN pro celé zařízení.
- Pro správu zranitelností aplikací jsou viditelné pouze aplikace ve spravovaném svazku Apple File System (APFS).
- U nově zaregistrovaných zařízení může trvat až 10 minut, než se zobrazí jako vyhovující, když se na ně vztahují zásady dodržování předpisů.
Pro více informací viz omezení a nepodporované možnosti registrace uživatelů Apple.
Dokončení onboardingu a kontrola stavu
Pro dokončení onboardingu a ověření stavu zařízení:
Poté, co Intune nainstaluje Defender for Endpoint do zařízení s iOS, se objeví ikona aplikace.
Klepněte na ikonu aplikace Defender for Endpoint a postupujte podle pokynů na obrazovce pro dokončení onboardingu. Uživatelé přijímají oprávnění iOS požadovaná aplikací Microsoft Defender.
Poznámka
Tento krok přeskočte, pokud jste nastavili onboarding bez dotyku. Nemusíte aplikaci ručně otevírat, když je nastaveno onboarding bez dotyku.
Po dokončení onboardingu ověřte, že se zařízení objevuje v seznamu inventáře zařízení v portálu Microsoft Defender.