Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
Portál Microsoft Defender na webu https://security.microsoft.com kombinuje ochranu, detekci, vyšetřování a reakci na hrozby v celé organizaci a všech jejích komponentách na centrálním místě. Portál Defender klade důraz na rychlý přístup k informacím, jednodušší rozložení a propojení souvisejících informací pro snadnější použití. Zahrnuje Microsoft Defender XDR a funkce a možnosti dalších řešení zabezpečení od Microsoftu, ke kterým jste zřídili přístup.
Další informace o službách, které jsou součástí portálu Microsoft Defender, najdete v následujících zdrojích informací:
- Microsoft Defender for Endpoint na portálu Microsoft Defender
- Microsoft Defender pro Office 365 na portálu Microsoft Defender
- Microsoft Defender for Identity na portálu Microsoft Defender
- Microsoft Defender for Cloud Apps na portálu Microsoft Defender
- Integrace Microsoft Defender for Cloud s Microsoft Defender
- Upozornění na ochranu před únikem informací v Microsoft Purview na portálu Microsoft Defender
- Microsoft Defender Správa zranitelností na portálu Microsoft Defender
- Integrované prostředí Microsoft Security Copilot v portálu Microsoft Defender
- Microsoft Defender pro podnikové monitorování IoT na portálu Microsoft Defender
- Microsoft Sentinel na portálu Microsoft Defender
- Upozornění správy insiderských rizik Microsoft Purview na portálu Microsoft Defender
Důležité
Microsoft Sentinel je obecně k dispozici na portálu Microsoft Defender, s Microsoft Defender XDR nebo licencí E5 nebo bez. Další informace najdete v tématu Microsoft Sentinel na portálu Microsoft Defender.
Po 31. březnu 2027 už se Microsoft Sentinel nebudou v Azure Portal podporovat a budou dostupné jenom na portálu Microsoft Defender.
Pokud v Azure Portal aktuálně používáte Microsoft Sentinel, doporučujeme začít plánovat přechod na portál Defender, abyste zajistili hladký přechod a plně využili jednotné prostředí operací zabezpečení, které nabízí Microsoft Defender. Další informace najdete v tématech Převod prostředí Microsoft Sentinel na portál Defender a Plánování přechodu na portál Microsoft Defender pro všechny zákazníky Microsoft Sentinel (blog).
V tomto krátkém videu se dozvíte o portálu Defender.
Co očekávat
Microsoft Defender koreluje signály z různých bezpečnostních řešení Microsoft v portálu Microsoft Defender, aby pomohl bezpečnostním týmům vyšetřovat a reagovat na útoky do jednotných zážitků pro:
- Incidenty & výstrahy
- Lov
- Akce & podání
- Analýza hrozeb
Portál Microsoft Defender zdůrazňuje jednotu, srozumitelnost a společné cíle. Vyhledávání entit a oznámení je také sjednocené na portálu.
Poznámka
Na portálu Microsoft Defender uvidí zákazníci jenom funkce zabezpečení, které jejich předplatné zahrnuje. Pokud máte například Defender pro Office 365 ale ne Defender for Endpoint, zobrazí se funkce a možnosti defenderu pro Office 365, ale ne pro ochranu zařízení.
Vyšetřování incidentů a výstrah
Microsoft Defender koreluje upozornění a události ze všech bezpečnostních řešení Microsoft napříč všemi aktivy ve vaší organizaci s incidenty. Incidenty jsou kolekce výstrah, které souvisejí s jednou hrozbou nebo útokem. Priority incidentů se přiřaňují na základě závažnosti hrozby a potenciálního dopadu na vaši organizaci.
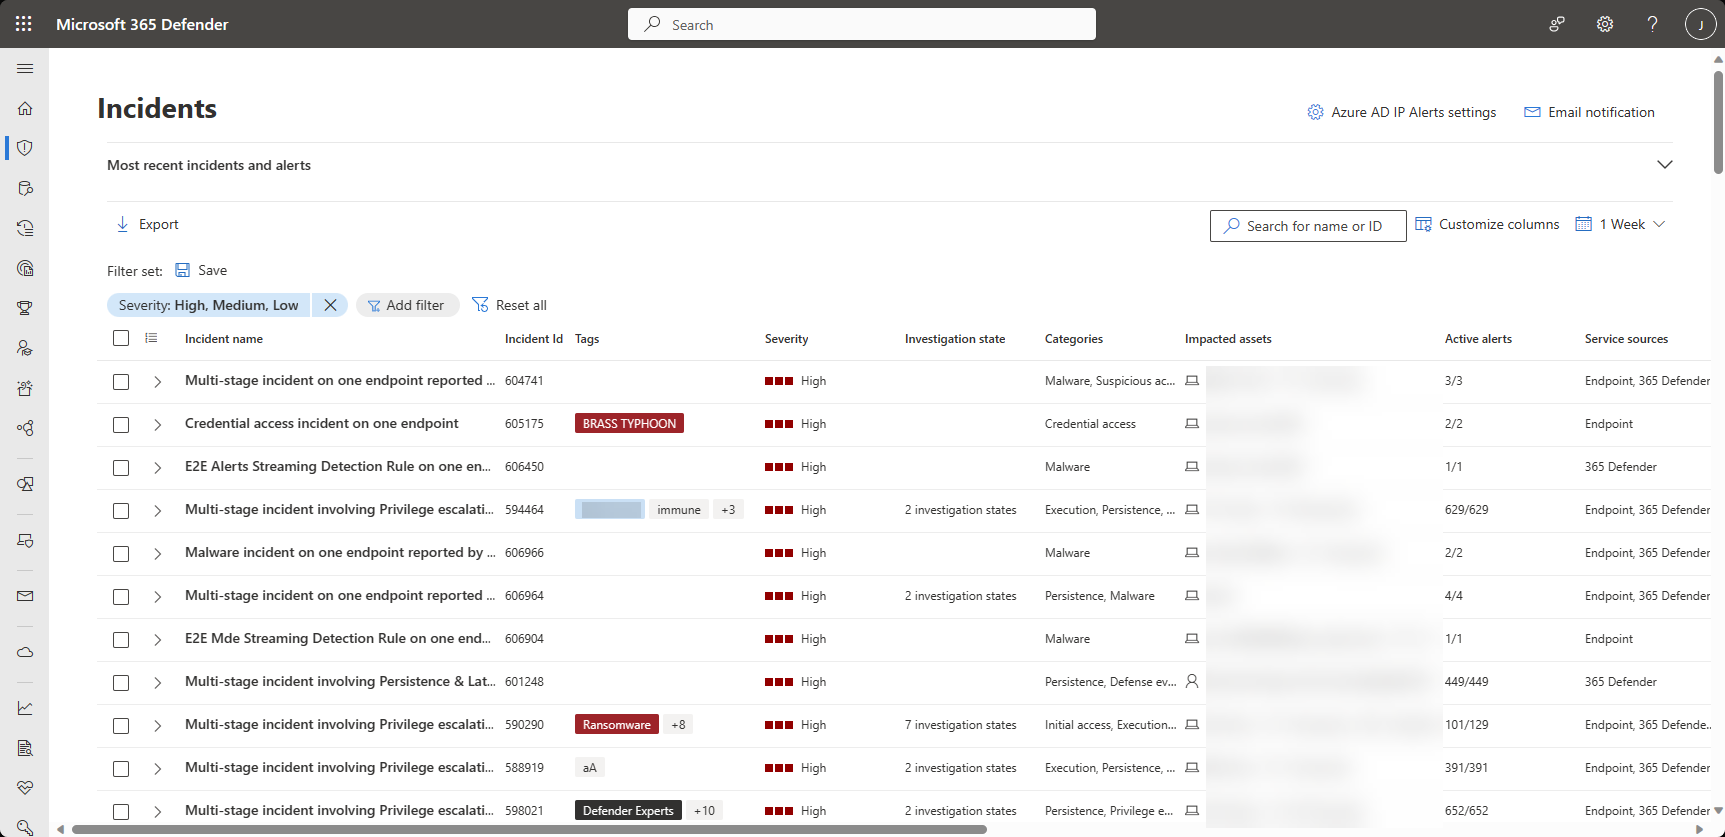
Když vyberete název incidentu, zobrazí se stránka, která ukazuje hodnotu centralizace informací o zabezpečení, abyste získali lepší přehled o úplném rozšíření hrozby, od e-mailu přes identitu až po koncové body.
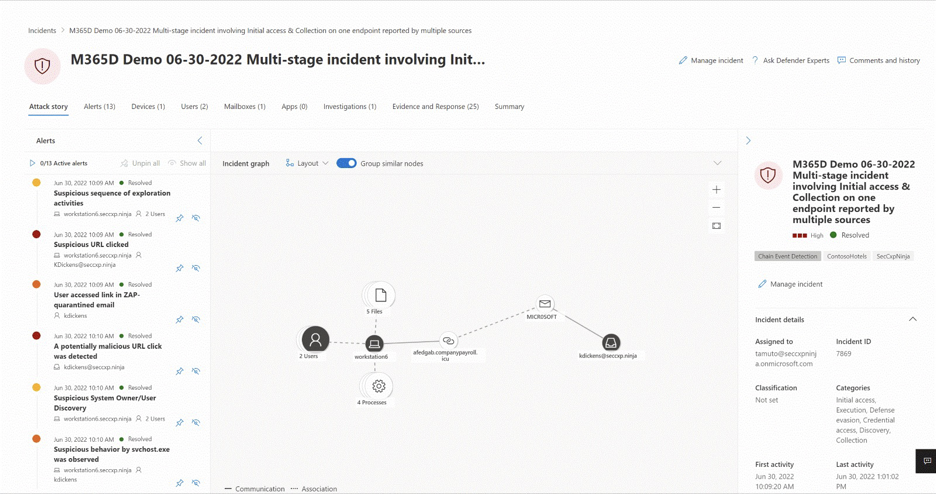
Udělejte si čas na kontrolu incidentů ve vašem prostředí, přejděte k podrobnostem o jednotlivých výstrahách a procvičte si pochopení toho, jak získat přístup k informacím, a určete další kroky v analýze.
Další informace najdete v tématu Incidenty na portálu Microsoft Defender.
Lov
Můžete vytvářet vlastní pravidla detekce a vyhledávat konkrétní hrozby ve vašem prostředí. Proaktivní vyhledávání používá nástroj proaktivního vyhledávání hrozeb založený na dotazech, který umožňuje aktivně kontrolovat události ve vaší organizaci a vyhledávat indikátory hrozeb a entity. Tato pravidla se spouští automaticky, aby zkontrolovala a pak reagovala na podezřelou aktivitu porušení zabezpečení, chybně nakonfigurované počítače a další zjištění.
Další informace najdete v tématu Proaktivní vyhledávání hrozeb s pokročilým vyhledáváním v Microsoft Defender.
Akce a odeslání
Akce jsou úlohy prováděné s entitami na portálu Microsoft Defender. Akce je možné provádět s assetem, jako je zařízení nebo uživatel, s jednou entitou nebo s více entitami najednou a provádět ručně nebo automaticky.
Automatizované akce jsou schopnosti v rámci Microsoft Defender, které vám pomáhají automaticky a rychle reagovat na upozornění a incidenty. Mezi automatizované akce patří:
Tyto akce je možné zkontrolovat a spravovat na stránce Centra akcí na portálu Microsoft Defender.
Soubory, e-mailové a e-mailové přílohy, adresy URL nebo zprávy Aplikace Teams můžete odesílat společnosti Microsoft na stránce Odeslání k další analýze. Další informace najdete v průvodci odesíláním.
Analýza hrozeb
Threat analytics je řešení pro Microsoft Defender pro threat intelligence od odborných bezpečnostních výzkumníků Microsoft. Je navržená tak, aby pomáhala bezpečnostním týmům, aby byly co nejefektivnější a současně čelily vznikajícím hrozbám, jako jsou:
- Aktivní aktéři hrozeb a jejich kampaně
- Oblíbené a nové techniky útoku
- Kritická ohrožení zabezpečení
- Běžné možnosti útoku
- Převládá malware
Nastavení Microsoft Defenderu
Nastavení Microsoft Defender můžete spravovat na stránce Nastavení > Microsoft Defender XDR v portálu Microsoft Defender. Na stránce nastavení můžete nakonfigurovat následující možnosti:
- Email oznámení o incidentech, akcích reakce a sestavách analýzy hrozeb.
- Oprávnění a role
- Rozhraní API pro streamování
- Správa pravidel aktiv
- Ladění upozornění
- Správa kritických prostředků
Sjednocené vyhledávání a oznámení
Globální vyhledávání
Funkce vyhledávání na portálu Microsoft Defender se nachází v horní části stránky. Při psaní se poskytují návrhy, aby bylo snazší najít entity. Vylepšená stránka výsledků hledání centralizuje výsledky ze všech entit.
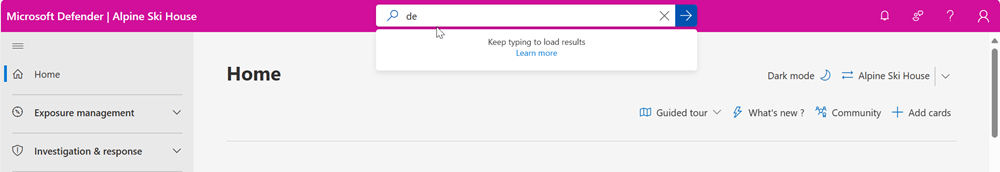
Výsledky hledání jsou rozdělené do kategorií podle oddílů souvisejících s vašimi hledanémi termíny. Na portálu Microsoft Defender můžete prohledávat následující entity:
- Zařízení – podporovaná pro Defender for Endpoint, Defender for Identity, Defender for Cloud a Microsoft Sentinel.
- Uživatelé – podporuje se pro Defender for Endpoint, Defender for Identity, Defender for Cloud Apps a Microsoft Sentinel.
-
Files, IP adresy a adresy URL – stejné funkce jako v Defenderu for Endpoint.
Poznámka
Vyhledávání IP adres a URL funguje na základě přesné shody a nezobrazuje se na stránce s výsledky vyhledávání – vede přímo na stránku dané entity.
- Microsoft Defender Správa zranitelností – stejné funkce jako v Defenderu for Endpoint (ohrožení zabezpečení, software a doporučení).
Hledání také poskytuje výsledky z relevantních odkazů na portálu Microsoft Tech Community, relevantní dokumentaci v Microsoft Learn, navigační položky na portálu a odkaz, kde můžete poskytnout zpětnou vazbu. Historie hledání je uložená v prohlížeči a je přístupná po dobu následujících 30 dnů.
Oznámení
Oznámení jsou zprávy, které vás informují o důležitých událostech nebo aktualizacích na portálu Defender. Pomáhají vám udržet si přehled o úlohách zabezpečení a výstrahách.
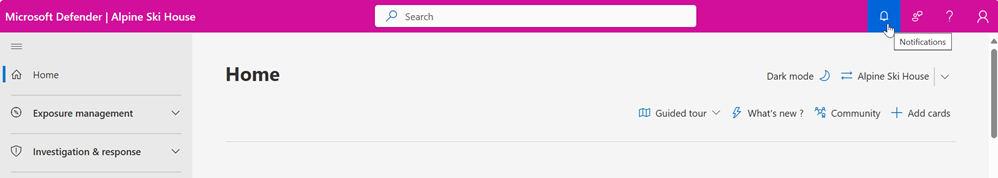
Oznámení jsou na horním panelu uživatelského rozhraní portálu. Dostanete se k nim kliknutím na ikonu oznámení, která vypadá jako zvonek. Číslo na ikoně označuje, že máte tento počet nepřečtených oznámení.
Oznámení vás můžou informovat o různých typech událostí nebo aktualizací:
- Úspěch: Když se akce nebo úloha úspěšně dokončila, jako je kontrola zařízení nebo použití zásady.
- Probíhá: Když probíhá nějaká akce.
- Informace: Pokud existují nějaké informace, které by pro vás mohly být užitečné.
- Upozornění: Pokud existuje potenciální problém nebo riziko, o kterém byste měli vědět, jako je zařízení, které nedodržuje předpisy, nebo zásady, které je potřeba aktualizovat.
- Chyba: když dojde k chybě nebo selhání vyžadujícímu vaši pozornost, například když je incident odstraněn nebo sloučen, skenování selže nebo zásadu nebylo možné uplatnit.
Každé oznámení má název a obsah, které poskytují relevantní informace o události nebo aktualizaci. Každé oznámení má také časové razítko, které ukazuje, kdy se oznámení vygenerovalo.
Oznámení můžete v zobrazení skrýt. Jedno oznámení můžete zavřít kliknutím na ikonu x na pravé straně oznámení. Můžete také zavřít všechna oznámení v seznamu jediným kliknutím pomocí možnosti Zavřít všechna v horní části panelu oznámení.
Odmítnutí oznámení jej neodstraní z portálu. Zavřená oznámení můžete kdykoli zobrazit tak, že v dolní části panelu oznámení vyberete Zobrazit zavřené .
Oznámení se na panelu oznámení seřadí podle vygenerovaného času, přičemž nejnovější se zobrazí jako první. Seznamem oznámení si můžete projít, abyste viděli starší oznámení.
Školení pro analytiky zabezpečení
Díky této cestě učení od Microsoft Learn můžete pochopit Microsoft Defender a jak může pomoci identifikovat, kontrolovat a odstraňovat bezpečnostní hrozby.
| Školení: | Zmírnění hrozeb pomocí Microsoft Defender XDR |
|---|---|
|
Analýza dat hrozeb napříč doménami a rychlá náprava hrozeb pomocí integrované orchestrace a automatizace v Microsoft Defender XDR Tento studijní program je v souladu se zkouškou SC-200: zabezpečení od Microsoftu Operations Analyst. 9 hodin 31 min - Studijní program - 11 modulů |
Viz také
Tip
Chcete se dozvědět více? Spojte se s komunitou zabezpečení společnosti Microsoft v naší technické komunitě: Technická komunita Microsoft Defender XDR.