Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
Platí pro:  Nájemníci v pracovním prostředí (další informace)
Když spolupracujete s externími uživateli typu host B2B, chraňte své aplikace pomocí zásad vícefaktorového ověřování. Externí uživatelé potřebují více než jen uživatelské jméno a heslo pro přístup k vašim prostředkům. V Microsoft Entra ID můžete dosáhnout tohoto cíle pomocí zásad podmíněného přístupu, které pro přístup vyžadují vícefaktorové ověřování. Zásady vícefaktorového ověřování můžete vynucovat na úrovni tenanta, aplikace nebo jednotlivých uživatelů typu host stejně jako pro členy vaší vlastní organizace. Tenant prostředků zodpovídá za vícefaktorové ověřování Microsoft Entra pro uživatele, i když má organizace uživatele typu host vícefaktorové ověřování.
Příklad:
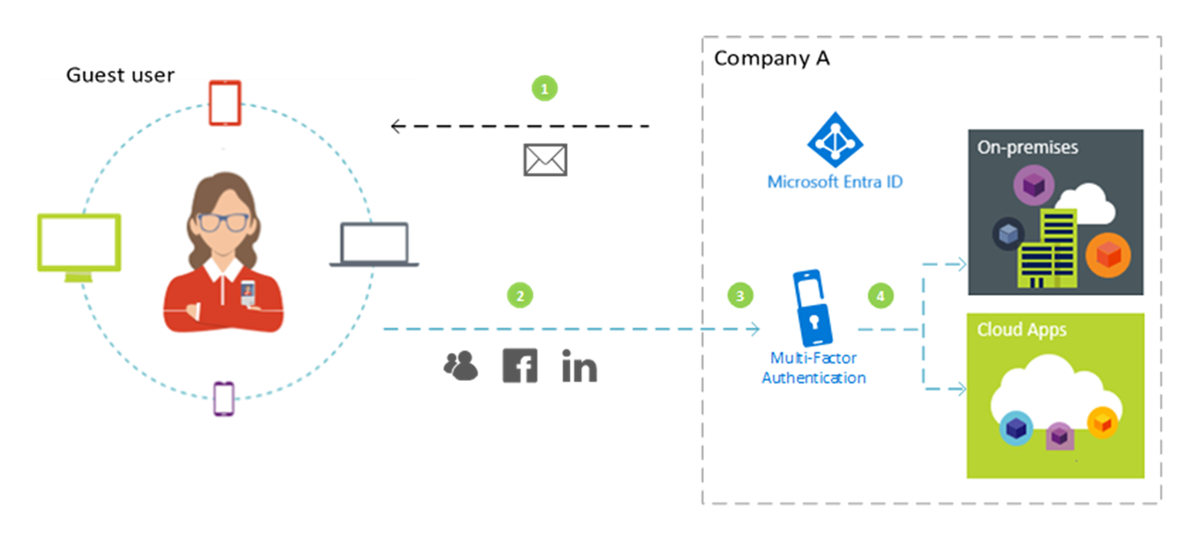
- Správce nebo zaměstnanec ve společnosti A pozve uživatele typu host, aby používal cloudovou nebo místní aplikaci, která je nakonfigurovaná tak, aby k přístupu vyžadovala vícefaktorové ověřování.
- Uživatel typu host se přihlásí pomocí pracovní, školní nebo sociální identity.
- Potom se mu zobrazí výzva, aby dokončil výzvu vícefaktorového ověřování.
- Uživatel si u společnosti A nastaví vícefaktorové ověřování a vybere si svou možnost. Uživatel k aplikaci získá přístup.
Poznámka:
Microsoft Entra vícefaktorové ověřování je prováděno tenantem zdrojů, aby se zajistila předvídatelnost. Když se uživatel typu host přihlásí, zobrazí se přihlašovací stránka tenanta prostředku zobrazená na pozadí a vlastní přihlašovací stránka a firemní logo tenanta v popředí.
V tomto kurzu:
- Před nastavením vícefaktorového ověřování otestujte přihlašovací prostředí.
- Vytvořte zásadu podmíněného přístupu, která vyžaduje vícefaktorové ověřování pro přístup ke cloudové aplikaci ve vašem prostředí. V tomto kurzu použijeme aplikaci Azure Resource Manager k ilustraci tohoto procesu.
- Použijete nástroj What If k simulaci přihlášení pomocí vícefaktorového ověřování.
- Otestujte zásady podmíněného přístupu.
- Vymažete testovacího uživatele a zásady.
Pokud nemáte předplatné Azure, vytvořte si bezplatný účet , abyste mohli začít.
Požadavky
K dokončení scénáře v tomto kurzu budete potřebovat:
- Přístup k edici Microsoft Entra ID P1 nebo P2, která zahrnuje možnosti zásad podmíněného přístupu. Pokud chcete vynutit vícefaktorové ověřování, vytvořte zásadu podmíněného přístupu Microsoft Entra. Zásady vícefaktorového ověřování se vždy vynucují ve vaší organizaci, i když partner nemá možnosti vícefaktorového ověřování.
- Platný externí e-mailový účet, který můžete přidat do adresáře tenanta jako uživatele typu host a použít ho k přihlášení. Pokud nevíte, jak vytvořit účet hosta, postupujte podle pokynů v tématu Přidání uživatele typu host B2B v Centru pro správu Microsoft Entra.
Vytvoření testovacího uživatele typu host v Microsoft Entra ID
Přihlaste se do Centra pro správu Microsoft Entra jako alespoň správce uživatelů.
Přejděte na Entra ID>Uživatelé.
Vyberte Možnost Nový uživatel a pak Pozvat externího uživatele.
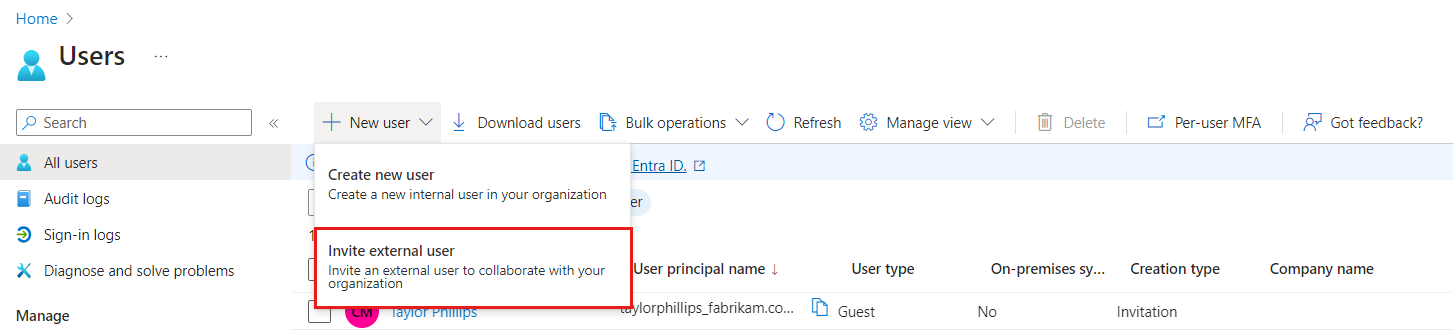
V části Identita na kartě Základy zadejte e-mailovou adresu externího uživatele. Volitelně můžete zahrnout zobrazované jméno a uvítací zprávu.
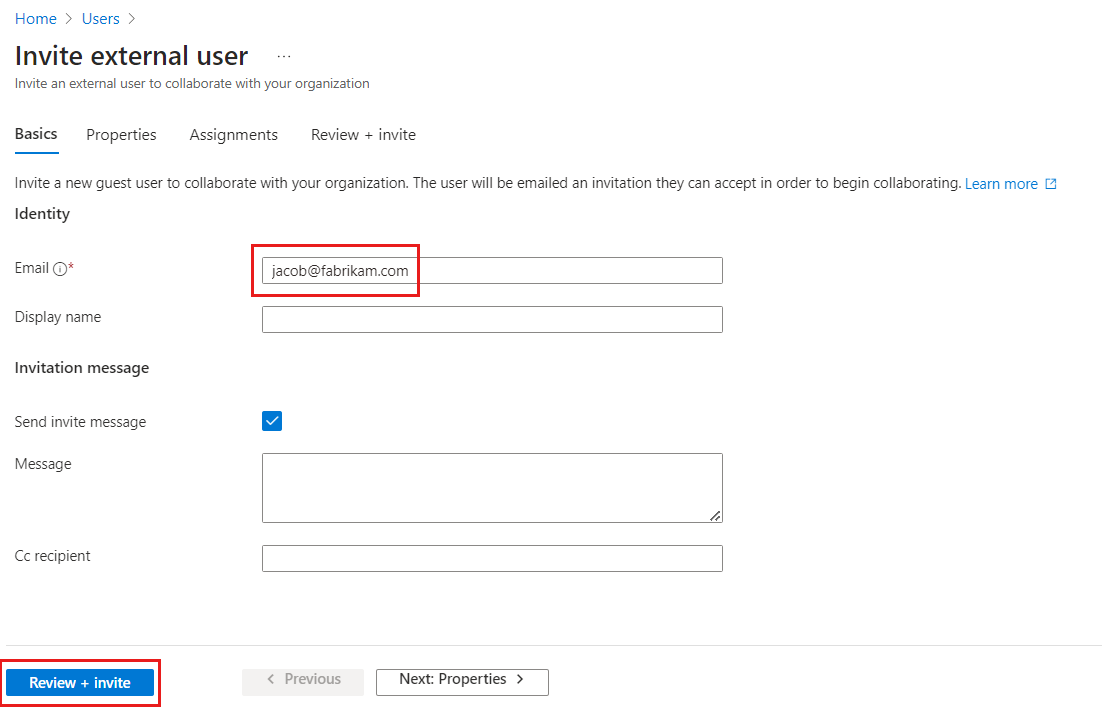
Volitelně můžete uživateli přidat další podrobnosti na kartách Vlastnosti a Přiřazení .
Vyberte Zkontrolovat a pozvat, aby se pozvánka automaticky odeslala hostujícímu uživateli. Zobrazí se zpráva Uživatel je úspěšně pozvaný.
Po odeslání pozvánky se uživatelský účet přidá do adresáře jako host.
Otestování přihlašovacího prostředí před nastavením vícefaktorového ověřování
- Přihlaste se do Centra pro správu Microsoft Entra pomocí testovacího uživatelského jména a hesla.
- Přejděte do Centra pro správu Microsoft Entra pouze pomocí přihlašovacích údajů. Nevyžaduje se žádné jiné ověřování.
- Odhlaste se z Centra pro správu Microsoft Entra.
Vytvoření zásad podmíněného přístupu, které vyžadují vícefaktorové ověřování
Přihlaste se do Centra pro správu Microsoft Entra s úrovní minimálně jako Správce podmíněného přístupu.
Přejděte na Entra ID>Podmíněný přístup>Zásady.
Vyberte Nová zásada.
Pojmenujte zásadu, například Vyžadovat vícefaktorové ověřování pro přístup k portálu B2B. Vytvořte smysluplný standard pro zásady pojmenování.
V části Přiřazení vyberte uživatele nebo identity úloh.
- V části Zahrnout zvolte Vybrat uživatele a skupiny a pak vyberte Host nebo externí uživatele. Zásady můžete přiřadit různým typům externích uživatelů, předdefinovaným rolím adresáře nebo uživatelům a skupinám.
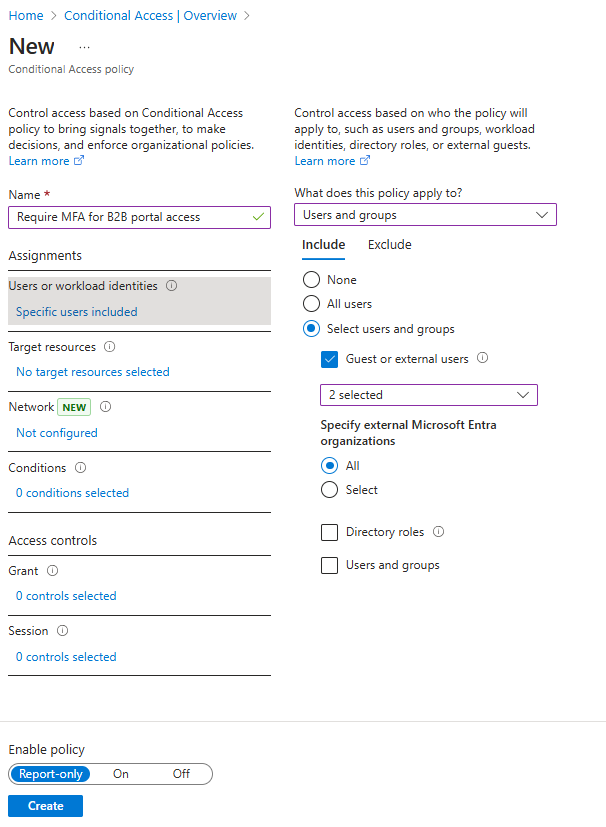
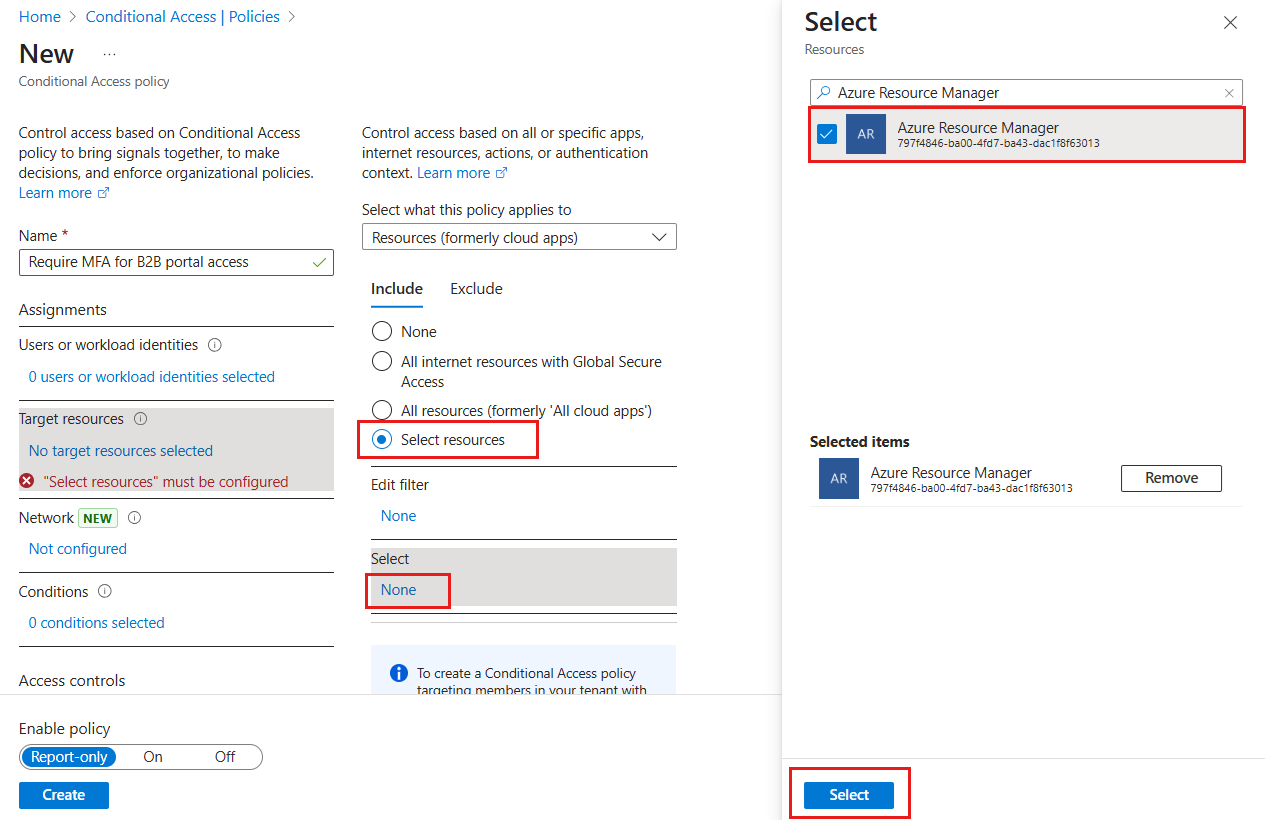
V části Cílové prostředky>Zdroje (dříve cloudové aplikace)>Zahrnout>Zvolit prostředky, zvolte Azure Resource Manager a pak vyberte prostředek.
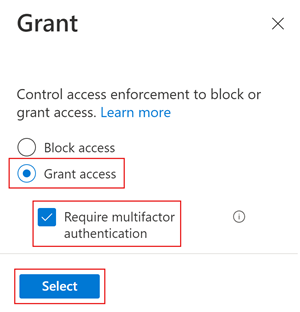
V části Řízení přístupu>Udělení vyberte Udělit přístup, vyžadujte Vícefaktorové ověřování a stiskněte Vybrat.
Pod Povolit zásadu vyberte Zapnuto.
Vyberte Vytvořit.
Použití možnosti What If k simulaci přihlášení
Nástroj What If pro zásady podmíněného přístupu vám pomáhá pochopit dopady zásad podmíněného přístupu ve vašem prostředí. Místo ručního testování zásad s více přihlášeními můžete pomocí tohoto nástroje simulovat přihlášení uživatele. Simulace předpovídá, jak přihlašovací proces ovlivní vaše zásady a vygeneruje zprávu. Další informace najdete v tématu Použití nástroje Co když k pochopení zásad podmíněného přístupu.
Testování zásad podmíněného přístupu
Pomocí testovacího uživatelského jména a hesla se přihlaste do Centra pro správu Microsoft Entra.
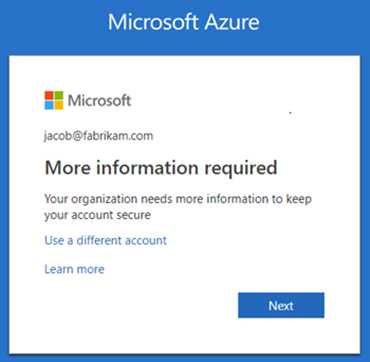
Měli byste vidět požadavek na další metody ověřování. Může to nějakou dobu trvat, než se zásada projeví.
Poznámka:
Můžete také nakonfigurovat nastavení přístupu mezi tenanty tak, aby důvěřovala vícefaktorovému ověřování z domovského tenanta Microsoft Entra. To umožňuje externím uživatelům Microsoft Entra používat vícefaktorové ověřování zaregistrované ve svém vlastním tenantovi místo registrace v tenantovi prostředků.
Odhlásit se.
Vyčištění prostředků
Pokud už ho nepotřebujete, odeberte testovacího uživatele a zásady podmíněného přístupu.
Přihlaste se do Centra pro správu Microsoft Entra jako alespoň správce uživatelů.
Přejděte na Entra ID>Uživatelé.
Vyberte testovacího uživatele a potom vyberte Odstranit uživatele.
Přihlaste se do Centra pro správu Microsoft Entra s úrovní minimálně jako Správce podmíněného přístupu.
Přejděte na Entra ID>Podmíněný přístup>Zásady.
V seznamu Název zásady vyberte místní nabídku (...) pro testovací zásadu, pak vyberte Odstranit a potvrďte výběrem možnosti Ano.
Další kroky
V tomto kurzu jste vytvořili zásadu podmíněného přístupu, která vyžaduje, aby uživatelé typu host používali vícefaktorové ověřování při přihlašování k některé z vašich cloudových aplikací. Další informace o přidávání uživatelů typu host pro spolupráci najdete v tématu Přidání uživatelů spolupráce Microsoft Entra B2B v Centru pro správu Microsoft Entra.