Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
V podmíněném přístupu Microsoft Entra můžete nastavit dva typy zásad rizik . Pomocí těchto zásad můžete automatizovat reakci na rizika, která uživatelům umožní samoobslužnou nápravu při zjištění rizika:
Varování
Nekombinujte rizika přihlašování a podmínky rizik uživatelů ve stejných zásadách podmíněného přístupu. Vytvořte samostatné zásady pro každou podmínku rizika.
Požadavky
- Licence Microsoft Entra ID P2 nebo Sada služeb Microsoft Entra se vyžaduje pro plný přístup k funkcím microsoft Entra ID Protection.
- Podrobný seznam funkcí pro každou úroveň licencí najdete v tématu Co je Microsoft Entra ID Protection.
- Role Správce podmíněného přístupu je nejméně privilegovaná role potřebná k vytvoření nebo úpravě zásad podmíněného přístupu.
Volba přijatelných úrovní rizika
Organizace musí rozhodnout o úrovni rizika, u které chtějí vyžadovat řízení přístupu, a zároveň vyrovnávají stav zabezpečení a produktivitu uživatelů.
Volba použití řízení přístupu na vysoké úrovni rizika snižuje počet aktivací zásady a minimalizuje tření pro uživatele. Ze zásady ale vylučuje rizika nízká a střední, což útočníkovi nemusí bránit v zneužití ohrožené identity. Výběr střední a/nebo nízké úrovně rizika obvykle představuje více přerušení uživatele.
Nakonfigurovaná důvěryhodná síťová umístění používají služba Microsoft Entra ID Protection v některých detekcích rizik k omezení falešně pozitivních výsledků.
Náprava rizik
Organizace se můžou rozhodnout blokovat přístup, když se zjistí riziko. Blokování někdy znemožní legitimním uživatelům dělat to, co potřebují. Lepším řešením je nakonfigurovat zásady podmíněného přístupu založené na uživatelích a přihlašování , které uživatelům umožňují samoobslužnou nápravu.
Varování
Uživatelé se musí zaregistrovat pro vícefaktorové ověřování Microsoft Entra, aby se mohli setkat se situací vyžadující nápravu. U hybridních uživatelů, kteří jsou synchronizovaní z místního prostředí, musí být povolený zpětný zápis hesla. Uživatelé, kteří nejsou zaregistrovaní, jsou blokovaní a vyžadují zásah správce.
Změna hesla (znám své heslo a chci ho změnit na něco nového) mimo rámec nápravných opatření zásad pro rizikové uživatele nesplňuje požadavek na zabezpečenou změnu hesla.
Doporučení Microsoftu
Microsoft doporučuje, aby vaše organizace chránila následující konfigurace zásad rizik:
Zásady rizik uživatelů
Organizace by měly vybrat možnost Vyžadovat nápravu rizik , pokud je úroveň rizika uživatele vysoká. Pro uživatele bez hesla Microsoft Entra odvolá relace uživatele, aby se museli znovu autentizovat. Uživatelům s hesly se zobrazí výzva k dokončení zabezpečené změny hesla po úspěšném vícefaktorovém ověřování Microsoft Entra.
Pokud je vybrána možnost Vyžadovat nápravu rizika , použijí se automaticky dvě nastavení:
- Vyžadovat sílu ověřování je automaticky vybráno jako řízení oprávnění.
- Frekvence přihlášení – Pokaždé se automaticky použije jako ovládací prvek relace
Zásady rizik přihlašování
Vyžadovat vícefaktorové ověřování Microsoft Entra, pokud je úroveň rizika přihlášení střední nebo vysoká. Tato konfigurace umožňuje uživatelům prokázat, že je to oni pomocí jedné ze svých registrovaných metod ověřování a opravují riziko přihlášení.
Doporučujeme také zahrnout řízení relace frekvence přihlašování , které vyžaduje opětovné ověření rizikových přihlášení. Úspěšné "silné ověřování" obvykle prostřednictvím vícefaktorového ověřování nebo bez hesla je jediným způsobem, jak sami napravit riziko přihlašování bez ohledu na úroveň rizika rizika.
Povolit zásady
Organizace se můžou rozhodnout nasadit zásady založené na rizicích v podmíněném přístupu pomocí následujícího postupu nebo použít šablony podmíněného přístupu.
Než organizace povolí tyto zásady, měly by podniknout kroky k prozkoumání a nápravě aktivních rizik.
Výjimky z politik
Zásady podmíněného přístupu jsou výkonné nástroje. Doporučujeme z vašich zásad vyloučit následující účty:
-
Nouzový přístup nebo účty pro pohotovostní použití, které zabraňují uzamčení kvůli chybné konfiguraci zásad. V nepravděpodobném scénáři, kdy jsou všichni správci uzamčeni, můžete účet pro správu tísňového přístupu použít k přihlášení a obnovení přístupu.
- Další informace najdete v článku Správa účtů pro nouzový přístup v Microsoft Entra ID.
-
Servisní účty a servisní principály, jako je účet synchronizace Microsoft Entra Connect. Účty služeb jsou neinteraktivní účty, které nejsou svázané s žádným konkrétním uživatelem. Obvykle je používají back-endové služby k povolení programového přístupu k aplikacím, ale používají se také k přihlášení k systémům pro účely správy. Volání instančních objektů nejsou blokovaná zásadami podmíněného přístupu vymezenými na uživatele. Pomocí podmíněného přístupu pro identity pracovního zatížení definujte zásady, které cílují na služební principály.
- Pokud vaše organizace používá tyto účty ve skriptech nebo kódu, nahraďte je spravovanými identitami.
Zásady rizik uživatelů v podmíněném přístupu
- Přihlaste se do Centra pro správu Microsoft Entra jako alespoň správce podmíněného přístupu.
- Přejděte do Entra ID>Podmíněný přístup.
- Vyberte Nová politika.
- Pojmenujte zásadu. Doporučujeme, aby organizace vytvořily smysluplný standard pro názvy zásad.
- V části Přiřazení vyberte Uživatelé nebo identity úloh.
- V části Zahrnout vyberte Všichni uživatelé.
- V části Vyloučit vyberte Uživatelé a skupiny a zvolte účty pro nouzový přístup nebo pohotovostní účty vaší organizace.
- Vyberte Hotovo.
- V části Cílové prostředky>Zahrnout vyberte Všechny prostředky (dříve Všechny cloudové aplikace).
- Pod Podmínky>rizika uživatele nastavte Konfigurovat na Ano.
- V části Konfigurovat úrovně rizik uživatelů potřebné k vynucení zásad vyberte Vysoká. Tyto pokyny vycházejí z doporučení Microsoftu a můžou se lišit pro každou organizaci.
- Vyberte Hotovo.
- V části Řízení přístupu>Udělení vyberte možnost Udělit přístup.
- Vyberte Vyžadovat nápravu rizika. Ovládací prvek Vyžadovat sílu ověření je automaticky vybrán. Zvolte sílu, která je vhodná pro vaši organizaci.
- Vyberte Vybrat.
- V části Relace se frekvence přihlášení – vždy automaticky aplikuje jako ovládací prvek relace a je povinná.
- Potvrďte nastavení a nastavte Výchozí zásadu na Pouze pro hlášení.
- Vyberte Vytvořit a vytvořte zásadu.
Po potvrzení nastavení pomocí režimu ovlivnění zásad nebo režimu pouze sestavy přesuňte přepínač Povolit zásadu z pouze sestavy do polohy Zapnuto.
Zásady rizik přihlašování v podmíněném přístupu
- Přihlaste se do Centra pro správu Microsoft Entra jako alespoň správce podmíněného přístupu.
- Přejděte do Entra ID>Podmíněný přístup.
- Vyberte Nová politika.
- Pojmenujte zásadu. Doporučujeme, aby organizace vytvořily smysluplný standard pro názvy zásad.
- V části Přiřazení vyberte Uživatelé nebo identity úloh.
- V části Zahrnout vyberte Všichni uživatelé.
- V části Vyloučit vyberte Uživatelé a skupiny a zvolte účty pro nouzový přístup nebo pohotovostní účty vaší organizace.
- Vyberte Hotovo.
- V části Cloudové aplikace nebo akce>Zahrnout vyberte Všechny prostředky (dříve Všechny cloudové aplikace).
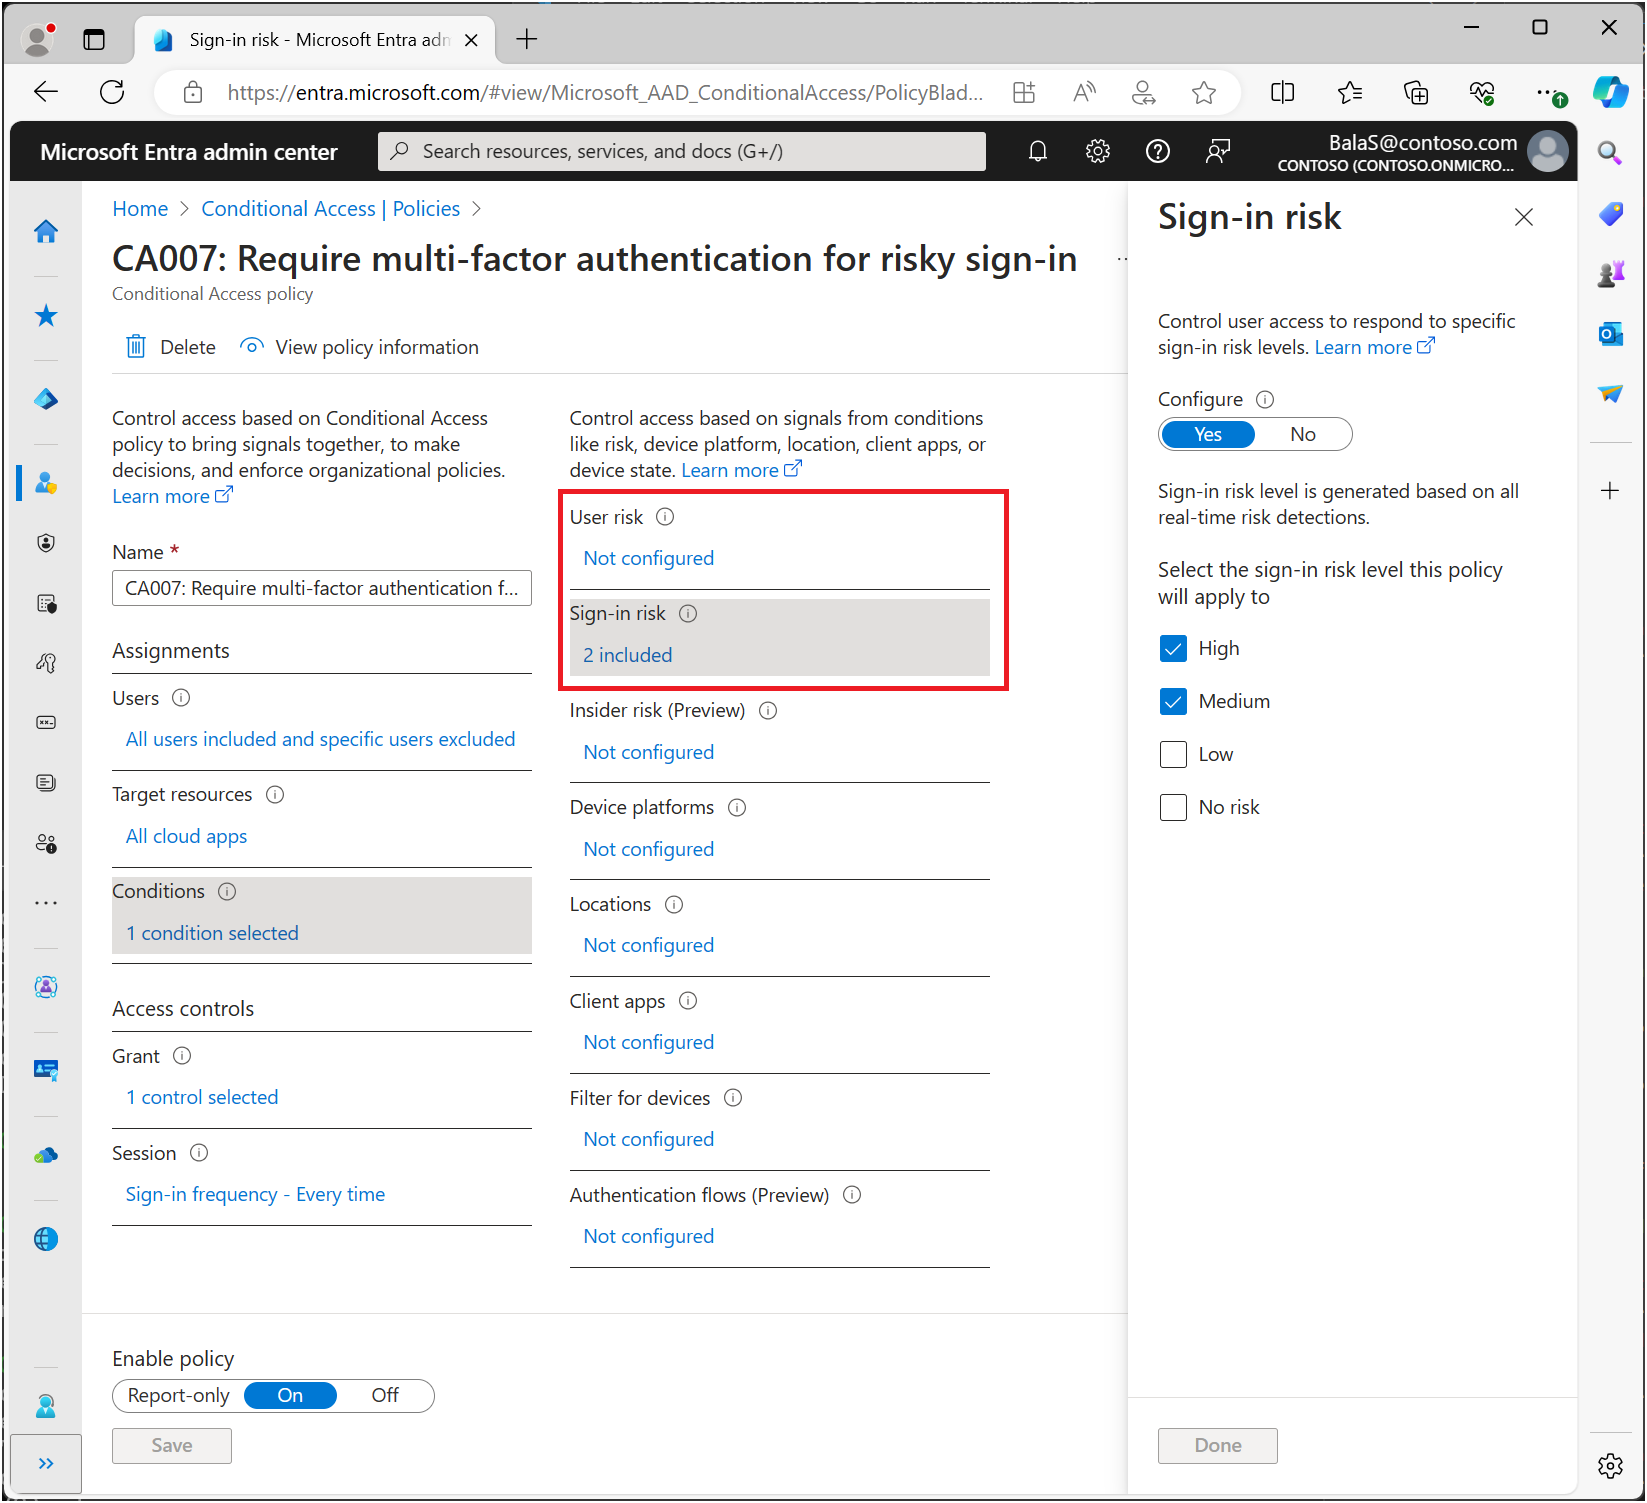
- V Podmínky.>Riziko přihlášení nastavte Konfigurovat na Ano.
- V části Vyberte úroveň rizika přihlášení, na které se tato zásada vztahuje, vyberte Vysoká a Střední. Tyto pokyny vycházejí z doporučení Microsoftu a můžou se lišit pro každou organizaci.
- Vyberte Hotovo.
- V části Řízení přístupu>Udělení vyberte možnost Udělit přístup.
- Vyberte Vyžadovat sílu ověřování a pak ze seznamu vyberte integrovanou sílu vícefaktorového ověřování .
- Vyberte Vybrat.
- V části Sezení.
- Vyberte frekvenci přihlášení.
- Ujistěte se, že je vybrána možnost Každý čas.
- Vyberte Vybrat.
- Potvrďte nastavení a nastavte Výchozí zásadu na Pouze pro hlášení.
- Vyberte Vytvořit pro vytvoření a povolení vaší zásady.
Po potvrzení nastavení pomocí režimu ovlivnění zásad nebo režimu jen pro sestavy přesuňte přepínač Povolit zásadu z režimu jen pro sestavy do polohy Zapnuto.
Scénáře bez hesla
Pro organizace, které přijímají metody ověřování bez hesla , proveďte následující změny:
Aktualizujte svou zásadu přihlašování bez hesla
- V části Uživatelé:
- Zahrňte uživatele a skupiny a zaměřte se na uživatele bez hesla.
- V části Vyloučit vyberte Uživatelé a skupiny a zvolte účty pro nouzový přístup nebo pohotovostní účty vaší organizace.
- Vyberte Hotovo.
- V části Cloudové aplikace nebo akce>Zahrnout vyberte Všechny prostředky (dříve Všechny cloudové aplikace).
- V Podmínky.>Riziko přihlášení nastavte Konfigurovat na Ano.
- V části Vyberte úroveň rizika přihlášení, na které se tato zásada vztahuje, vyberte Vysoká a Střední. Další informace o úrovních rizika najdete v tématu Volba přijatelných úrovní rizik.
- Vyberte Hotovo.
- V části Řízení přístupu>Udělení vyberte možnost Udělit přístup.
- Vyberte Vyžadovat sílu ověřování a pak vyberte integrované bezheslové MFA nebo MFA odolné proti phishingu podle metody, kterou používají cíloví uživatelé.
- Vyberte Vybrat.
- V části Sekce:
- Vyberte frekvenci přihlášení.
- Ujistěte se, že je vybrána možnost Každý čas.
- Vyberte Vybrat.
Migrace zásad rizik do podmíněného přístupu
Pokud máte ve službě Microsoft Entra ID Protection povolené starší zásady rizik, měli byste je naplánovat migraci na podmíněný přístup:
Varování
Starší zásady rizik nakonfigurované ve službě Microsoft Entra ID Protection budou vyřazeny 1. října 2026.
Migrace na podmíněný přístup
-
Vytvořte ekvivalentní zásady založené na riziku uživatelů a zásady založené na riziku přihlášení v Podmíněném přístupu v režimu pouze pro sestavy. Zásady můžete vytvořit pomocí předchozích kroků nebo pomocí šablon podmíněného přístupu na základě doporučení Microsoftu a požadavků vaší organizace.
- Jakmile správci potvrdí nastavení pomocí režimu pouze pro hlášení, mohou přepnout přepínač zásady Zapnout z Jen pro hlášení na Zapnuto.
-
Zakažte staré zásady rizik v ochraně ID.
- Přejděte na ID ochrany>řídicí panel>. Vyberte zásady rizika uživatele nebo zásady rizika přihlašování.
- Nastavte možnost Vynutit zásadu na Zakázáno.
- V případě potřeby v podmíněném přístupu vytvořte další zásady rizik.
Nápověda a podpora pro migraci zásad rizik
Pokud potřebujete pomoc s migrací zásad rizik na podmíněný přístup, odešlete žádost o podporu v Centrum pro správu Microsoft Entra.
- V Centrum pro správu Microsoft Entra přejděte na Nový požadavek na podporu.
- Popište svůj problém: Migrace starších zásad ochrany ID
- Vyberte Microsoft Entra Přihlášení a vícefaktorové ověřování>Dalše.
- Vyberte Konfigurování nového nebo existujícího nastavení zásad>Další.
- Zavřete stránku řešení.
- Vyberte Vytvořit žádost o podporu.
- Pomocí následujících možností odešlete svůj požadavek správnému týmu.
- Typ problému: Technické.
- Typ služby: Microsoft Entra přihlášení a vícefaktorové ověřování.
- Shrnutí: Migrace starších zásad ochrany identifikace
- Typ problému: Identity Protection
- Podtyp problému: Konfigurace zásad rizik
- Vyberte Další a přejděte na kartu Další podrobnosti a vyplňte podrobnosti.
- Vyplňte požadované podrobnosti a odešlete žádost.