Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
Microsoft Entra Doménové služby audity zabezpečení a DNS umožňují Azure streamovat události do cílových prostředků. Mezi tyto prostředky patří Azure Storage, pracovní prostory Azure Log Analytics nebo Azure Event Hubs. Po povolení událostí auditu zabezpečení služba Domain Services odešle všechny auditované události pro vybranou kategorii cílovému prostředku.
Události můžete archivovat do Azure úložiště a streamovat události do softwaru pro správu zabezpečení a správy událostí (SIEM) pomocí Azure Event Hubs nebo provádět vlastní analýzu a používat pracovní prostory Azure Log Analytics z Centrum pro správu Microsoft Entra.
Cíle auditu zabezpečení
Pracovní prostory Azure Storage, Azure Event Hubs nebo Azure Log Analytics můžete použít jako cílový prostředek pro audity zabezpečení služby Domain Services. Tyto cíle je možné kombinovat. Můžete například použít Azure Storage pro archivaci událostí auditu zabezpečení, ale pracovní prostor Azure Log Analytics k analýze a hlášení informací v krátkodobém horizontu.
Následující tabulka popisuje scénáře pro každý typ cílového prostředku.
Důležité
Před povolením auditů zabezpečení služby Domain Services je potřeba vytvořit cílový prostředek. Tyto prostředky můžete vytvořit pomocí Centrum pro správu Microsoft Entra, Azure PowerShell nebo Azure CLI.
| Cílový prostředek | Scénář |
|---|---|
| Azure Storage | Tento cíl by se měl použít, pokud je primární potřeba ukládat události auditu zabezpečení pro účely archivace. Jiné cíle lze použít pro účely archivace, ale tyto cíle poskytují možnosti nad rámec primární potřeby archivace. Před povolením událostí auditu zabezpečení služby Domain Services nejprve Vytvořte účet Azure Storage. |
| Azure Event Hubs | Tento cíl by se měl použít, pokud je primární potřeba sdílet události auditu zabezpečení s dalším softwarem, jako je software pro analýzu dat nebo software pro správu informací o zabezpečení (SIEM). Před povolením událostí auditu zabezpečení služby Domain Services Vytvořte centrum událostí pomocí Centrum pro správu Microsoft Entra |
| Pracovní prostor pro Azure Log Analytics | Tento cíl by se měl použít v případě, že primární potřeba je analyzovat a kontrolovat zabezpečené audity z Centrum pro správu Microsoft Entra přímo. Před povolením událostí auditu zabezpečení služby Domain Services vytvořte pracovní prostor Log Analytics v centru pro správu Microsoft Entra. |
Povolení událostí auditu zabezpečení pomocí Centrum pro správu Microsoft Entra
Pokud chcete povolit události auditu zabezpečení služby Domain Services pomocí Centrum pro správu Microsoft Entra, proveďte následující kroky.
Důležité
Audity zabezpečení služby Domain Services nejsou retroaktivní. Události z minulosti nelze načíst ani znovu přehrát. Služba Domain Services může odesílat pouze události, ke kterým dochází po povolení auditů zabezpečení.
Přihlaste se k Centrum pro správu Microsoft Entra jako Global Administrator.
Vyhledejte a vyberte Microsoft Entra Doménové služby. Zvolte spravovanou doménu, například aaddscontoso.com.
V okně Domain Services vyberte Nastavení diagnostiky na levé straně.
Ve výchozím nastavení nejsou nakonfigurovány žádné diagnostiky. Začněte výběrem možnosti Přidat nastavení diagnostiky.
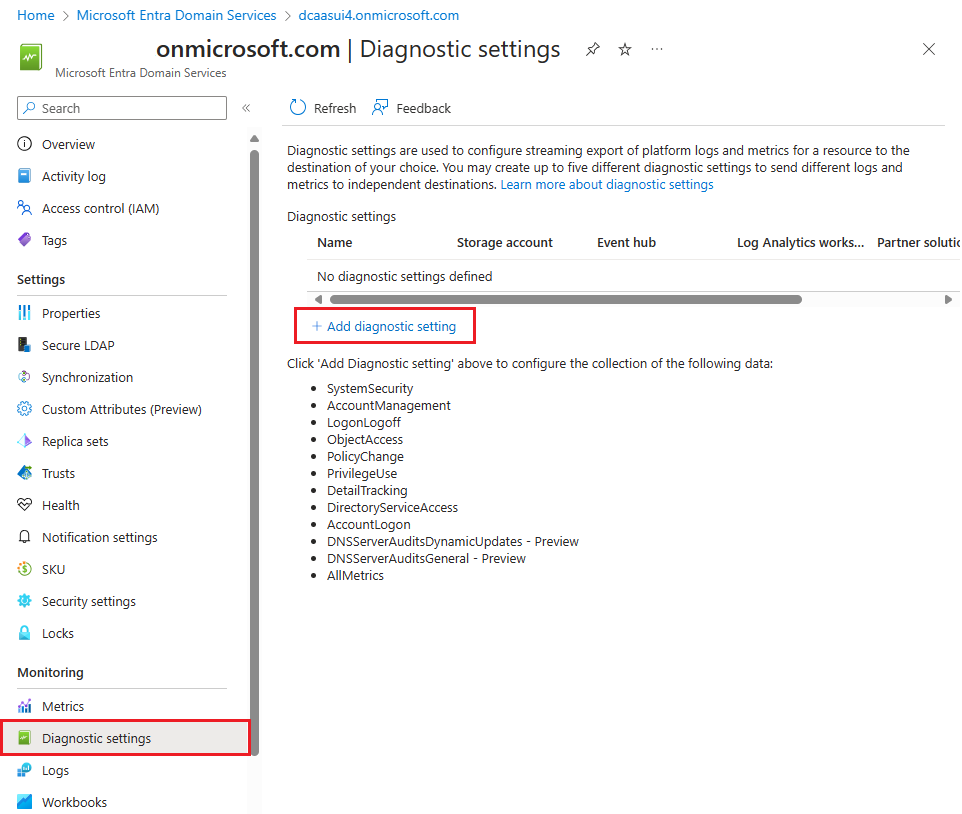
Zadejte název konfigurace diagnostiky, například aadds-auditing.
Zaškrtněte políčko pro cíl auditu zabezpečení nebo DNS, který chcete. Můžete si vybrat z pracovního prostoru Log Analytics, účtu Azure Storage, centra událostí Azure nebo partnerského řešení. Tyto cílové prostředky už musí existovat ve vašem předplatném Azure. V tomto průvodci nemůžete vytvořit cílové prostředky.
-
Pracovní prostory Azure Log Analytics
- Vyberte Odeslat do Log Analytics a poté zvolte Předplatné a Log Analytics Workspace, které chcete použít k ukládání událostí auditu.
- úložiště Azure
- Vyberte Archivovat do úložiště účtu a pak zvolte Konfigurovat.
- Vyberte předplatné a účet úložiště, který chcete použít k archivaci událostí auditu.
- Až budete připraveni, zvolte OK.
-
Azure event hubs
- Vyberte Stream do centra událostí a pak zvolte Konfigurovat.
- Vyberte předplatné a obor názvů Event Hub. V případě potřeby také zvolte název centra událostí a pak název zásady centra událostí.
- Až budete připraveni, zvolte OK.
-
Partnerské řešení
- Vyberte Odeslat partnerskému řešení a pak zvolte předplatné a cíl , které chcete použít k ukládání událostí auditu.
-
Pracovní prostory Azure Log Analytics
Vyberte kategorie protokolů, které chcete zahrnout pro konkrétní cílový prostředek. Pokud události auditu odesíláte do účtu Azure Storage, můžete také nakonfigurovat zásady uchovávání informací, které definují počet dnů pro uchovávání dat. Výchozí nastavení 0 uchovává všechna data a neměňuje události po určité době.
Pro každý cílový prostředek můžete vybrat různé kategorie protokolů v rámci jedné konfigurace. Tato možnost umožňuje zvolit, které kategorie protokolů chcete uchovávat pro Log Analytics a které kategorie protokolů chcete archivovat, například.
Až budete hotovi, potvrďte provedené změny výběrem možnosti Uložit . Cílové prostředky začnou brzy po uložení konfigurace přijímat události auditu služby Domain Services.
Povolení událostí auditu zabezpečení a DNS pomocí Azure PowerShell
Pokud chcete povolit události auditu DNS a zabezpečení služby Domain Services pomocí Azure PowerShell, proveďte následující kroky. V případě potřeby nejprve nainstalujte modul Azure PowerShell a připojte se k předplatnému Azure.
Důležité
Audity služby Domain Services nejsou aplikovány zpětně. Události z minulosti nelze načíst ani znovu přehrát. Služba Domain Services může odesílat pouze události, ke kterým dochází po povolení auditů.
K ověření předplatného Azure použijte rutinu Connect-AzAccount. Po zobrazení výzvy zadejte přihlašovací údaje k účtu.
Connect-AzAccountVytvořte cílový zdroj pro události auditu.
Azure pracovní prostory Log Analytics - Vytvoření pracovního prostoru Log Analytics s využitím Azure PowerShell
Azure storage - Vytvoření účtu úložiště pomocí Azure PowerShell
Azure centra událostí - Vytvořte centrum událostí pomocí Azure PowerShell. Možná budete také muset použít rutinu New-AzEventHubAuthorizationRule k vytvoření autorizačního pravidla, které udělí Domain Services oprávnění k oboru názvů centra událostí. Autorizační pravidlo musí obsahovat práva Spravovat, Naslouchat a Odesílat .
Důležité
Ujistěte se, že jste nastavili autorizační pravidlo na jmenném prostoru centra událostí, a ne na samotném centru událostí.
Pomocí rutiny Get-AzResource získejte ID prostředku pro doménu spravovanou službou Domain Services. Vytvořte proměnnou s názvem $aadds. ResourceId pro uložení hodnoty:
$aadds = Get-AzResource -name aaddsDomainNameNakonfigurujte nastavení diagnostiky Azure pomocí rutiny Set-AzDiagnosticSetting tak, aby používala cílový prostředek pro události auditu Microsoft Entra Doménové služby. V následujících příkladech proměnná $aadds. ResourceId se používá z předchozího kroku.
Azure storage – nahraďte storageAccountId názvem účtu úložiště:
Set-AzDiagnosticSetting `
    -ResourceId $aadds.ResourceId `
    -StorageAccountId storageAccountId `
    -Enabled $true
Azure event hubs – Nahraďte eventHubName názvem centra událostí a eventHubRuleId ID pravidla autorizace:
Set-AzDiagnosticSetting -ResourceId $aadds.ResourceId `
    -EventHubName eventHubName `
    -EventHubAuthorizationRuleId eventHubRuleId `
    -Enabled $true
Pracovní prostory Azure Log Analytics – nahraďte workspaceId ID pracovního prostoru Log Analytics:
Set-AzureRmDiagnosticSetting -ResourceId $aadds.ResourceId `
    -WorkspaceID workspaceId `
    -Enabled $true
Dotazování a zobrazení událostí auditu DNS a zabezpečení pomocí Azure Monitor
Pracovní prostory Log Analytic umožňují zobrazit a analyzovat události auditu zabezpečení a DNS pomocí Azure Monitor a dotazovacího jazyka Kusto. Tento dotazovací jazyk je určený jen pro čtení, který se může pochlubit výkonnými analytickými funkcemi se snadno čitelnou syntaxí. Další informace o tom, jak začít s dotazovacími jazyky Kusto, najdete v následujících článcích:
- Azure Monitor dokumentace
- Začněte s Log Analytics v Azure Monitor
- Začínáme s dotazy na protokoly v Azure Monitor
- Vytvoření a sdílení řídicích panelů dat Log Analytics
Následující ukázkové dotazy je možné použít k zahájení analýzy událostí auditu ze služby Domain Services.
Ukázkový dotaz 1
Zobrazení všech událostí uzamčení účtu za posledních 7 dnů:
AADDomainServicesAccountManagement
| where TimeGenerated >= ago(7d)
| where OperationName has "4740"
Ukázkový dotaz 2
Zobrazte všechny události uzamčení účtu (4740) od 3. června 2020 v 9:00 do 10. června 2020 půlnoci seřazené vzestupně podle data a času:
AADDomainServicesAccountManagement
| where TimeGenerated >= datetime(2020-06-03 09:00) and TimeGenerated <= datetime(2020-06-10)
| where OperationName has "4740"
| sort by TimeGenerated asc
Ukázkový dotaz 3
Zobrazit události přihlášení za posledních sedm dní pro účet s názvem uživatele:
AADDomainServicesAccountLogon
| where TimeGenerated >= ago(7d)
| where "user" == tolower(extract("Logon Account:\t(.+[0-9A-Za-z])",1,tostring(ResultDescription)))
Ukázkový dotaz 4
Zobrazte si události přihlášení k účtu před sedmi dny pro účet jménem uživatele, který se pokusil přihlásit pomocí chybného hesla (0xC0000006a):
AADDomainServicesAccountLogon
| where TimeGenerated >= ago(7d)
| where "user" == tolower(extract("Logon Account:\t(.+[0-9A-Za-z])",1,tostring(ResultDescription)))
| where "0xc000006a" == tolower(extract("Error Code:\t(.+[0-9A-Fa-f])",1,tostring(ResultDescription)))
Ukázkový dotaz 5
Zobrazte si události přihlášení k účtu před sedmi dny pro účet pojmenovaného uživatele, který se pokusil přihlásit, když byl účet uzamčen (0xC0000234):
AADDomainServicesAccountLogon
| where TimeGenerated >= ago(7d)
| where "user" == tolower(extract("Logon Account:\t(.+[0-9A-Za-z])",1,tostring(ResultDescription)))
| where "0xc0000234" == tolower(extract("Error Code:\t(.+[0-9A-Fa-f])",1,tostring(ResultDescription)))
Ukázkový dotaz 6
Zobrazit počet událostí přihlášení k účtu před sedmi dny od této chvíle pro všechny pokusy o přihlášení, ke kterým došlo u všech uzamčených uživatelů:
AADDomainServicesAccountLogon
| where TimeGenerated >= ago(7d)
| where "0xc0000234" == tolower(extract("Error Code:\t(.+[0-9A-Fa-f])",1,tostring(ResultDescription)))
| summarize count()
Ukázkový dotaz 7
Zobrazte všechny události přidělování lístků Kerberos (ID události 4768) a lístky služeb (ID události 4769), které během posledních sedmi dnů používaly šifrování RC4, a identifikujte úlohy a účty služeb, které stále spoléhají na RC4:
let EncryptionTypeFromHex = (hex_value: int) {
    case(
        hex_value == 0x1, "DES-CRC",
        hex_value == 0x3, "DES-MD5",
        hex_value == 0x11, "AES128-SHA96",
        hex_value == 0x12, "AES256-SHA96",
        hex_value == 0x13, "AES128-SHA256",
        hex_value == 0x14, "AES256-SHA384",
        hex_value == 0x17, "RC4",
        "Unknown"
    )
};
AADDomainServicesAccountLogon
| where TimeGenerated >= ago(7d)
| where OperationName has "4768" or OperationName has "4769"
| parse ResultDescription with * "Ticket Encryption Type:\t" EncryptionType "\n" *
| where EncryptionType has "0x17"
| parse ResultDescription with * "Account Name:\t\t" AccountName "\n" *
| parse ResultDescription with * "Service Name:\t\t" ServiceName "\n" *
| extend EncryptionTypeName = EncryptionTypeFromHex(toint(EncryptionType))
| project TimeGenerated, OperationName, AccountName, ServiceName, EncryptionType, EncryptionTypeName
| summarize Count = count() by AccountName, ServiceName, EncryptionType, EncryptionTypeName
| order by Count desc
Tip
Typ 0x17 šifrování označuje RC4-HMAC. Tento dotaz použijte k identifikaci závislostí RC4 před zakázáním rc4 v nastavení zabezpečení spravované domény. Další informace o časové ose vyřazení RC4 najdete v dokumentu CVE-2026-20833.
Auditování kategorií zabezpečení a událostí DNS
Audity zabezpečení Domain Services a DNS jsou v souladu s tradičními postupy auditování pro tradiční řadiče domény AD DS. V hybridních prostředích můžete znovu použít existující vzory auditu, aby se při analýze událostí mohla použít stejná logika. V závislosti na scénáři, který potřebujete vyřešit nebo analyzovat, je potřeba cílit na různé kategorie událostí auditu.
K dispozici jsou následující kategorie událostí auditu:
| Název kategorie auditu | Popis |
|---|---|
| Přihlášení k účtu | Audituje pokusy o ověření dat účtu na řadiči domény nebo v místním správci účtů zabezpečení (SAM). -Nastavení zásad pro přihlášení a odhlášení a související události monitorují pokusy o přístup k určitému počítači. Nastavení a události v této kategorii se zaměřují na použitou databázi účtu. Tato kategorie zahrnuje následující podkategorie: - Audit ověřování přihlašovacích údajů - Auditovat ověřovací službu Kerberos - Auditovat operace servisního lístku Kerberos - Auditovat další události přihlášení nebo odhlášení |
| Správa účtů | Audituje změny uživatelských a počítačových účtů a skupin. Tato kategorie zahrnuje následující podkategorie: - Auditovat správu skupin aplikací - Audit správy účtů počítače - Auditovat správu distribuční skupiny - Auditovat jinou správu účtů - Auditovat správu skupin zabezpečení - Auditovat správu uživatelských účtů |
| DNS server | Audituje změny v prostředích DNS. Tato kategorie zahrnuje následující podkategorie: - DNSServerAuditsDynamicUpdates (Preview) - DNSServerAuditsGeneral (Preview) |
| Podrobné sledování | Audituje aktivity jednotlivých aplikací a uživatelů v tomto počítači a umožňuje pochopit, jak se počítač používá. Tato kategorie zahrnuje následující podkategorie: - Auditovat aktivitu DPAPI - Auditování aktivity PNP - Vytvoření procesu auditu - Ukončení procesu auditu - Auditování událostí RPC |
| Přístup k adresářové službě | Audituje pokusy o přístup k objektům a jejich úpravu v Active Directory Domain Services (AD DS). Tyto události auditu jsou protokolovány pouze na řadičích domény. Tato kategorie zahrnuje následující podkategorie: - Auditovat podrobnou replikaci adresářové služby - Auditovat přístup k adresářové službě - Audit změn adresářové služby - Audit replikace adresářové služby |
| Přihlášení a odhlášení | Audituje pokusy o přihlášení k počítači interaktivně nebo přes síť. Tyto události jsou užitečné pro sledování aktivity uživatelů a identifikaci potenciálních útoků na síťové prostředky. Tato kategorie zahrnuje následující podkategorie: - Audit uzamčení účtu - Audit deklarací identity uživatelů a zařízení - Auditovat rozšířený režim protokolu IPsec - Kontrola členství ve skupině - Auditovat hlavní režim protokolu IPsec - Audit rychlého režimu IPsec - Auditovat odhlášení - Audit přihlášení - Audit server NPS (Network Policy Server) - Auditovat další události přihlášení nebo odhlášení - Auditovat zvláštní přihlášení |
| Přístup k objektům | Audituje pokusy o přístup ke konkrétním objektům nebo typům objektů v síti nebo počítači. Tato kategorie zahrnuje následující podkategorie: - Auditovací aplikace vytvořena - Audit certifikačních služeb - Auditovat podrobnou sdílenou složku - Auditovat sdílený soubor - Auditní systém souborů - Auditovat připojení platformy filtrování - Filtrovací platforma auditu - zahození paketů - Manipulace s popisovačem auditu - Auditování objektu jádra - Auditování jiných událostí přístupu k objektům - Audit registr - Auditovat vyměnitelné úložiště - Audit SAM - Auditovat přípravnou zásadu centrálního přístupu |
| Změna zásad | Audituje změny důležitých zásad zabezpečení v místním systému nebo síti. Správci obvykle navazují zásady, které pomáhají zabezpečit síťové prostředky. Monitorování změn nebo pokusů o změnu těchto zásad může být důležitým aspektem správy zabezpečení sítě. Tato kategorie zahrnuje následující podkategorie: - Audit změny zásad auditu - Audit změny zásad ověřování - Změna zásad autorizace auditu - Auditovat změnu zásad platformy filtrování - Audit změny zásad na úrovni pravidel MPSSVC - Auditovat jinou změnu zásad |
| Použití oprávnění | Audituje použití určitých oprávnění v jednom nebo více systémech. Tato kategorie zahrnuje následující podkategorie: - Auditovat použití necitlivých oprávnění - Auditovat použití citlivých oprávnění - Auditování událostí použití jiných oprávnění |
| Systém | Audituje změny na úrovni systému v počítači, který není součástí jiných kategorií a které mají potenciální dopady na zabezpečení. Tato kategorie zahrnuje následující podkategorie: - Auditovat ovladač IPsec - Auditovat další systémové události - Auditovat změnu stavu zabezpečení - Auditovat rozšíření systému zabezpečení - Auditovat integritu systému |
ID událostí pro kategorii
Pokud konkrétní akce aktivuje auditovatelnou událost, zaznamená zabezpečení a DNS následující ID událostí:
| Název kategorie události | ID událostí |
|---|---|
| Zabezpečení přihlášení k účtu | 4767, 4774, 4775, 4776, 4777 |
| Vstupenky Kerberos | 4768, 4769 |
| Zabezpečení správy účtů | 4720, 4722, 4723, 4724, 4725, 4726, 4727, 4728, 4729, 4730, 4731, 4732, 4733, 4734, 4735, 4737, 4738, 4740, 4741, 4742, 4743, 4754, 4755, 4756, 4757, 4758, 4764, 4765, 4766, 4780, 4781, 4782, 4793, 4798, 4799, 5376, 5377 |
| Bezpečnost detailního sledování | Nic |
| DNS server | 513-523, 525-531, 533-537, 540-582 |
| Zabezpečení přístupu DS | 5136, 5137, 5138, 5139, 5141 |
| Zabezpečení přihlášení a odhlášení | 4624, 4625, 4634, 4647, 4648, 4672, 4675, 4964 |
| Zabezpečení přístupu k objektům | Nic |
| Zabezpečení změn zásad | 4670, 4703, 4704, 4705, 4706, 4707, 4713, 4715, 4716, 4717, 4718, 4719, 4739, 4864, 4865, 4866, 4867, 4904, 4906, 4911, 4912 |
| Zabezpečení s využitím oprávnění | 4985 |
| Zabezpečení systému | 4612, 4621 |
Další kroky
Konkrétní informace o Kusto najdete v následujících článcích: