Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
Účet úložiště Azure obsahuje všechny vaše datové objekty Azure Storage: objekty blob, soubory, fronty a tabulky. Účet úložiště poskytuje jedinečný obor názvů pro vaše Azure Storage data, která jsou přístupná odkudkoli na světě přes HTTP nebo HTTPS. Další informace o účtech úložiště Azure najdete v tématu Storage account overview. Pokud chcete vytvořit účet úložiště speciálně pro použití s Azure Files, přečtěte si téma Vytvoření sdílené složky SMB.
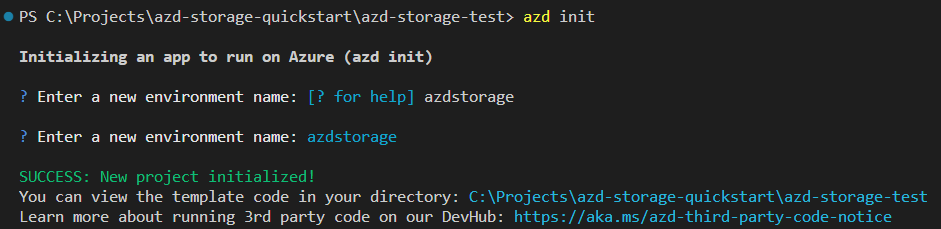
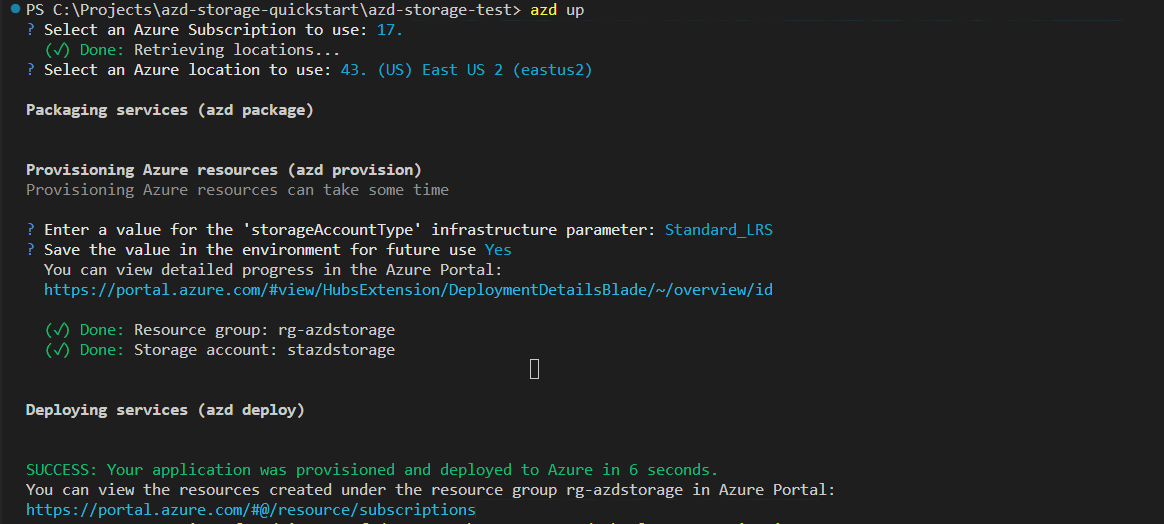
V tomto článku se dozvíte, jak vytvořit účet úložiště pomocí portálu Azure, Azure PowerShell, Azure CLI nebo šablony Azure Resource Manager.
Požadavky
Pokud nemáte předplatné Azure, vytvořte si účet free než začnete.
Pak se přihlaste k Azure.
Přihlaste se k portálu Azure.
Vytvoření účtu úložiště
Účet úložiště je prostředek Azure Resource Manager. Resource Manager je služba pro nasazení a správu pro Azure. Další informace najdete v tématu Přehled Azure Resource Manager.
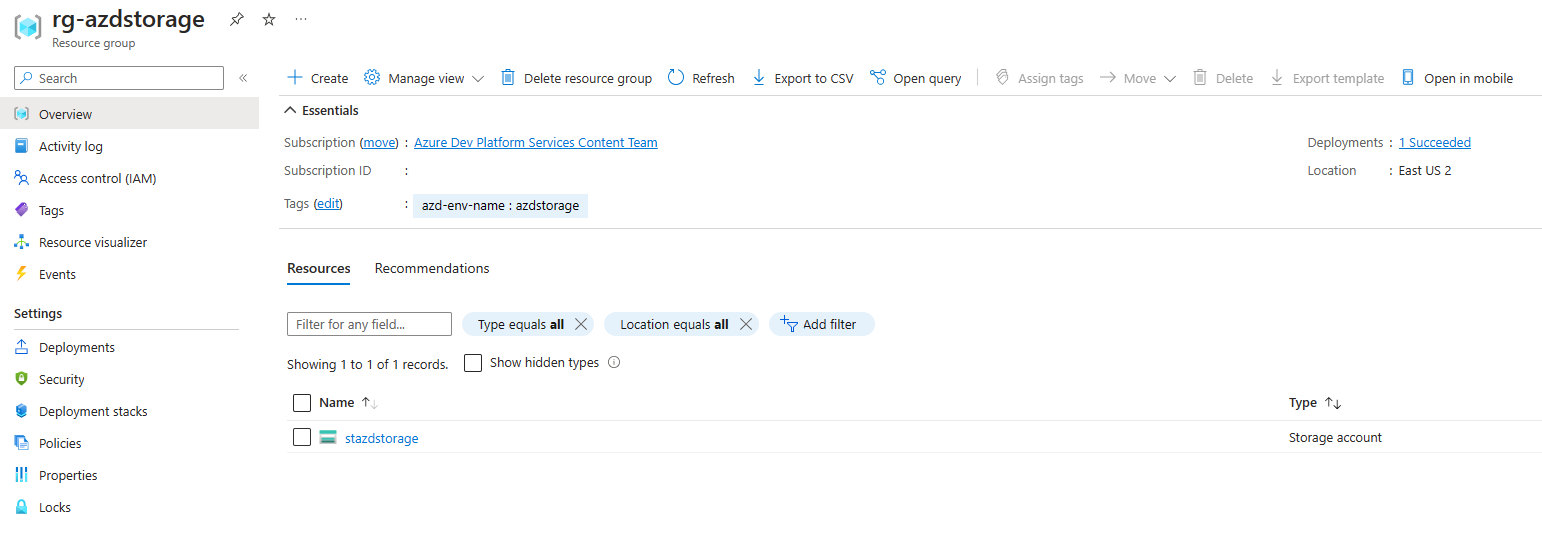
Každý prostředek Resource Manageru, včetně účtu Azure úložiště, musí patřit do skupiny prostředků Azure. Skupina prostředků je logický kontejner pro seskupení služeb Azure. Když vytvoříte účet úložiště, můžete buď vytvořit novou skupinu prostředků, nebo použít existující skupinu prostředků. Tento článek ukazuje, jak vytvořit novou skupinu prostředků.
Parametry typu účtu úložiště
Když vytvoříte účet úložiště pomocí PowerShellu, Azure CLI, Bicep, Azure Templates nebo Azure Developer CLI, zadejte typ účtu úložiště pomocí parametru kind (například StorageV2). Zadejte úroveň výkonu a konfiguraci redundance společně pomocí parametru sku nebo SkuName (například Standard_GRS). Následující tabulka ukazuje, které hodnoty se mají použít pro kind parametr a sku parametr SkuName k vytvoření konkrétního typu účtu úložiště s požadovanou konfigurací redundance.
| Typ účtu úložiště | Podporované konfigurace redundance | Podporované hodnoty pro parametr typu | Podporované hodnoty pro sku nebo parametr SkuName | Podporuje hierarchický obor názvů. |
|---|---|---|---|---|
| Standard pro obecné účely verze 2 | LRS / GRS / RA-GRS / ZRS / GZRS / RA-GZRS | StorageV2 | Standard_LRS / Standard_GRS / Standard_RAGRS / Standard_ZRS / Standard_GZRS / Standard_RAGZRS | Ano |
| Objekty blob bloku Úrovně Premium | LRS / ZRS | Úložiště blokových objektů BLOB | Premium_LRS / Premium_ZRS | Ano |
| Sdílení souborů Premium | LRS / ZRS | Úložiště souborů | Premium_LRS / Premium_ZRS | Ne |
| Prémiové stránkové bloky | LRS | StorageV2 | Premium_LRS | Ne |
| Starší standard pro obecné účely verze 1 | LRS / GRS / RA-GRS | Storage | Standard_LRS / Standard_GRS / Standard_RAGRS | Ne |
| Úložiště blobů staršího typu | LRS / GRS / RA-GRS | Úložiště Blobů | Standard_LRS / Standard_GRS / Standard_RAGRS | Ne |
Pokud chcete vytvořit účet úložiště Azure pomocí portálu Azure, postupujte takto:
V vyhledávacím poli nahoře v portálu Azure vyhledejte a vyberte Storage accounts.
Na stránce Úložiště účtů vyberte Vytvořit.
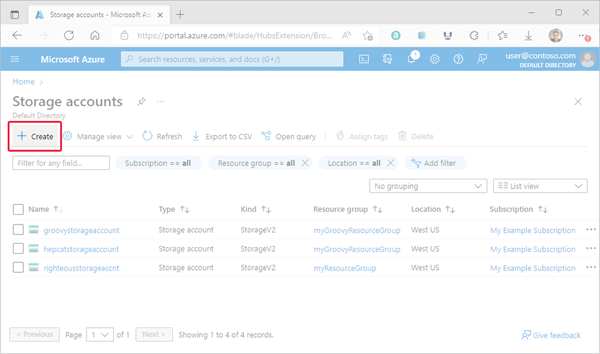

Stránka Vytvořit účet úložiště uspořádává možnosti nového účtu úložiště do záložek. Následující obrázek ukazuje tyto karty.
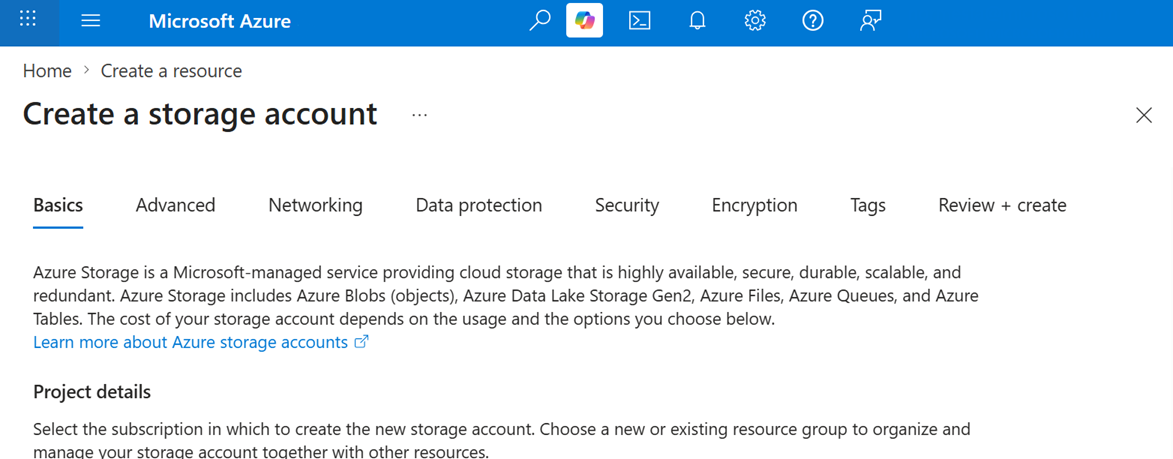
Karta Základní informace
Na kartě Základy zadejte základní informace o účtu úložiště. Po dokončení karty Základy se můžete rozhodnout pro další přizpůsobení nového účtu úložiště nastavením možností na dalších kartách nebo vybrat Zkontrolovat a vytvořit pro přijetí výchozích možností a pokračovat v ověření a vytvoření účtu.
Tabulka níže popisuje pole na kartě Základy.
| Sekce | Pole | Požadované nebo volitelné | Popis |
|---|---|---|---|
| Podrobnosti o projektu | Předplatné | Vyžadováno | Vyberte předplatné pro nový účet úložiště. |
| Podrobnosti o projektu | Skupina prostředků | Vyžadováno | Vytvořte novou skupinu prostředků pro úložiště tohoto účtu nebo vyberte existující. Další informace najdete v tématu Skupiny prostředků. |
| Podrobnosti instance | Název účtu úložiště | Vyžadováno | Zvolte jedinečný název vašeho účtu úložiště. Názvy účtů úložiště musí mít délku 3 až 24 znaků a můžou obsahovat jenom číslice a malá písmena. |
| Podrobnosti instance | Oblast | Vyžadováno | Vyberte odpovídající oblast pro váš účet úložiště. Další informace najdete v tématu Regions and Zóny dostupnosti in Azure. Ne všechny oblasti podporují všechny typy účtů úložiště nebo konfigurace redundance. Další informace najdete v tématu Azure Storage redundance. Volba oblasti může mít vliv na fakturaci. Další informace najdete v tématu Fakturace účtu úložiště. |
| Podrobnosti instance | Upřednostňovaný typ úložiště | Vyžadováno | Upřednostňovaný typ úložiště umožňuje Azure poskytnout relevantní pokyny v prostředí pro vytváření účtů na základě vybraného typu úložiště. Vyberte si ze čtyř typů úložiště: úložiště blobů nebo Azure Data Lake Storage (ADLS) Gen 2, Azure Files, Tabulky a Fronty. Volba upřednostňovaného typu úložiště vás neomezuje na používání žádné jiné služby v rámci účtu úložiště. |
| Podrobnosti instance | Výkon | Vyžadováno | Vyberte standardní výkon pro účty úložiště pro obecné účely v2 (výchozí). Tento typ účtu doporučuje Microsoft pro většinu scénářů. Další informace najdete v tématu Typy úložných účtů. Vyberte Premium pro scénáře vyžadující nízkou latenci. Po výběru úrovně Premium vyberte typ účtu premium storage, který chcete vytvořit. K dispozici jsou následující typy účtů služby Premium Storage: |
| Podrobnosti instance | Přebytek | Vyžadováno | Vyberte požadovanou konfiguraci redundance. Ne všechny možnosti redundance jsou dostupné pro všechny typy účtů úložiště ve všech oblastech. Další informace o konfiguracích redundance najdete v tématu Azure Storage redundance. Pokud vyberete geograficky redundantní konfiguraci (GRS nebo GZRS), Azure replikuje data do datového centra v jiné oblasti. Pokud chcete získat přístup pro čtení k datům v sekundární oblasti, vyberte Možnost Zpřístupnit přístup pro čtení k datům v případě regionální nedostupnosti. |
Karta Pokročilé
Na kartě Upřesnit můžete nakonfigurovat další možnosti a upravit výchozí nastavení nového účtu úložiště. Některé z těchto možností můžete nakonfigurovat po vytvoření účtu úložiště, zatímco jiné vyžadují konfiguraci v době vytvoření.
Následující tabulka popisuje pole na kartě Upřesnit.
| Sekce | Pole | Požadované nebo volitelné | Popis |
|---|---|---|---|
| Data Lake Storage | Povolit hierarchický obor názvů | Volitelné | Abyste mohli tento účet úložiště použít pro úlohy Azure Data Lake Storage, nakonfigurujte hierarchický obor názvů. Další informace najdete v tématu Úvod do Azure Data Lake Storage. |
| Úložiště Blob | Povolení SFTP | Volitelné | Povolte použití protokolu SFTP (Secure File Transfer Protocol) k bezpečnému přenosu dat přes internet. Další informace naleznete v tématu [Podpora protokolu SFTP (Secure File Transfer) v Azure Blob Storage](.). /blobs/secure-file-transfer-protocol-support. |
| Úložiště Blob | Povolení systému souborů NFS (Network File System) v3 | Volitelné | Systém NFS v3 poskytuje kompatibilitu systému souborů Linuxu při škálování úložiště objektů a umožňuje linuxovým klientům připojit kontejner do úložiště objektů blob z virtuálního počítače v Azure nebo z počítače v místním prostředí. Další informace najdete v tématu Podpora protokolu NFS (Network File System) 3.0 v Azure Blob Storage. |
| Úložiště Blob | Povolit replikaci mezi tenanty | Vyžadováno | Ve výchozím nastavení můžou uživatelé s příslušnými oprávněními nakonfigurovat replikaci objektů napříč Microsoft Entra tenanty. Pokud chcete zabránit replikaci napříč tenanty, zrušte výběr této možnosti. Další informace najdete v tématu Zabraňte replikaci v rámci tenantů Microsoft Entra. |
| Úložiště Blob | Úroveň přístupu | Vyžadováno | Úrovně přístupu k objektům blob umožňují ukládat data objektů blob nákladově nejefektivnějším způsobem na základě využití. Vyberte výchozí úroveň s vysokou dostupností pro často přístupná data. Vyberte studenou úroveň pro zřídka přístupná data. Další informace najdete v tématu Úrovně přístupu Horká, Studená a Archivní pro blob data. |
| Azure Files | Povolení spravované identity pro SMB | Volitelné | Toto nastavení umožňuje zabezpečený přístup bez přihlašovacích údajů ke sdíleným složkám SMB Azure povolením ověřování prostřednictvím Microsoft Entra ID místo klíčů účtu úložiště. Tento přístup posiluje zabezpečení a eliminuje potřebu přístupu ke klíči účtu úložiště pro virtuální počítač a aplikaci. Další informace najdete v tématu sdílené složky souborového sdílení SMB na Azure pomocí spravovaných identit a Microsoft Entra ID. |
| Azure Files | Vyžadování šifrování při přenosu pro PROTOKOL SMB | Volitelné | Toto nastavení umožňuje nezávisle řídit, jestli se šifrování vyžaduje pro přístup smb ke sdíleným složkám Azure v účtu úložiště. Toto nastavení poskytuje podrobnější kontrolu než nastavení Vyžadovat zabezpečený přenos . Pokud je pro účet úložiště povolené vyžadovat šifrování pro protokol SMB , nastavení Vyžadovat zabezpečený přenos se vztahuje pouze na provoz REST/HTTPS. |
Karta Sítě
Na kartě Sítě můžete nakonfigurovat nastavení připojení k síti a předvolby směrování pro nový účet úložiště. Tyto možnosti můžete nakonfigurovat také po vytvoření účtu úložiště.
Následující tabulka popisuje pole na kartě Sítě .
| Pole | Požadované nebo volitelné | Popis |
|---|---|---|
| Přístup k veřejné síti | Vyžadováno | Toto nastavení určuje výchozí pravidlo přístupu k veřejné síti. Příchozí provoz můžete povolit, blokovat veškerý provoz nebo zabezpečit provoz pomocí hraniční sítě. Pokud se rozhodnete povolit provoz, můžete použít podrobnější řízení pomocí možností dostupných v části Rozsah přístupu k veřejné síti na této stránce. |
| Obor přístupu k veřejné síti | Vyžadováno | Pokud povolíte přístup k veřejné síti, můžete povolit příchozí provoz ze všech sítí nebo povolit provoz jenom z konkrétních virtuálních sítí nebo rozsahů IP adres. |
| Předplatné virtuální sítě | Volitelné | Pokud se rozhodnete povolit příchozí provoz jenom z konkrétních virtuálních sítí nebo rozsahů IP adres, použijte toto nastavení k určení předplatného virtuální sítě, do které chcete povolit provoz. |
| Virtuální síť | Volitelné | Pokud se rozhodnete povolit příchozí provoz jenom z konkrétních virtuálních sítí nebo rozsahů IP adres, použijte toto nastavení k určení názvu virtuální sítě, ze které chcete povolit provoz. |
| Adresy IPv4 | Volitelné | Pokud se rozhodnete povolit příchozí provoz jenom z konkrétních virtuálních sítí nebo rozsahů IP adres, použijte toto nastavení k výběru veřejných internetových IP adres, ze kterých chcete povolit provoz. |
| Privátní koncový bod | Volitelné | Umožňuje vytvořit privátní koncový bod, který přiřadí privátní IP adresu z vaší virtuální sítě k vašemu účtu úložiště. |
| Směrování sítě | Vyžadováno | Přednastavení směrování v síti určuje, jak je síťový provoz směrován k veřejnému koncovému bodu vašeho účtu úložiště od klientů přes internet. Ve výchozím nastavení nový účet úložiště používá směrování sítě Microsoft. Můžete se také rozhodnout směrovat síťový provoz přes protokol POP nejblíže k účtu úložiště, což může snížit náklady na síť. Další informace najdete v tématu Přednost směrování sítě pro Azure Storage. |
| Internetový protokol | Volitelné | Volitelně můžete kromě protokolu IPv4 povolit i protokol IPv6. Protokol IPv6 vyžaduje přístup k veřejnému koncovému bodu a momentálně není kompatibilní s privátními koncovými body a internetovým směrováním. |
Záložka Ochrana dat
Na kartě Ochrana dat můžete nastavit možnosti ochrany dat pro data blobů ve vašem novém účtu úložiště. Tyto možnosti můžete nakonfigurovat také po vytvoření účtu úložiště. Přehled možností ochrany dat v Azure Storage najdete v tématu Přehled ochrany dat.
Následující tabulka popisuje pole na kartě Ochrana dat.
| Sekce | Pole | Požadované nebo volitelné | Popis |
|---|---|---|---|
| Obnova | Povolit obnovení k určitému bodu v čase pro kontejnery | Volitelné | Obnovení k určitému bodu v čase poskytuje ochranu před náhodným odstraněním nebo poškozením tím, že umožňuje obnovit data blokového blobu do dřívějšího stavu. Další informace najdete v tématu Obnovení blokových objektů blob k určitému bodu v čase. Povolení obnovení k určitému bodu v čase také umožňuje verzování objektů blob, měkké odstranění objektů blob a informační kanál změn objektů blob. Tyto požadované funkce můžou mít dopad na náklady. Další informace o obnovení k určitému bodu v čase najdete v tématu Ceny a fakturace. |
| Obnova | Povolit přechodné odstranění pro objekty blob | Volitelné | Jemné odstranění blobu chrání jednotlivé bloby, snímek nebo verzi před náhodným odstraněním nebo přepsáním tím, že zachovává odstraněná data v systému po zadanou dobu uchovávání. Během doby uchovávání můžete obnovitelně odstraněný objekt obnovit do stavu v době jeho odstranění. Další informace naleznete v tématu Měkké smazání pro objekty blob. Microsoft doporučuje povolit softwarové odstranění objektů blob pro účty úložiště a nastavit minimální dobu uchovávání na sedm dnů. |
| Obnova | Povolit měkké odstranění pro kontejnery | Volitelné | Měkké odstranění kontejneru chrání kontejner a jeho obsah před náhodným odstraněním tím, že ponechává odstraněná data v systému po stanovenou dobu uchovávání. Během doby uchovávání můžete obnovit kontejner s měkkým smazáním do jeho stavu v okamžiku, kdy byl odstraněn. Další informace najdete v tématu Měkké odstranění kontejnerů. Microsoft doporučuje povolit měkké odstranění kontejneru pro vaše účty úložiště a nastavit minimální dobu uchovávání na sedm dnů. |
| Obnova | Povolení dočasného odstranění sdílených souborů | Volitelné | Obnovitelné odstranění sdílených složek chrání sdílenou složku a její obsah před náhodným odstraněním udržováním odstraněných dat v systému po zadanou dobu uchovávání. Během doby uchovávání můžete obnovitelně odstraněnou sdílenou složku do jejího stavu v okamžiku, kdy byla odstraněna. Další informace najdete v tématu Jak zabránit náhodnému odstranění sdílení souborů Azure. Microsoft doporučuje povolit obnovitelné odstranění sdílených složek pro Azure Files úlohy a nastavit minimální dobu uchovávání 7 dnů. |
| Sledování | Povolení verzování pro objekty blob | Volitelné | Při přepsání objektu blob se stav objektu automaticky uloží jako předchozí verze. Další informace najdete v tématu Verzování objektů blob. Microsoft doporučuje povolit správu verzí objektů blob pro úložiště, abyste dosáhli optimální ochrany dat. |
| Sledování | Povolit kanál změn blobů | Volitelné | Kanál změn objektů blobu poskytuje záznamy transakcí všech změn všech objektů blob ve vašem úložišti, stejně jako jejich metadata. Další informace najdete v tématu Podpora kanálu změn v Azure Blob Storage. |
| Řízení přístupu | Povolení podpory neměnnosti na úrovni verzí | Volitelné | Povolte podporu zásad neměnnosti, které jsou omezeny na verzi objektu blob. Pokud vyberete tuto možnost, můžete po vytvoření účtu úložiště nakonfigurovat výchozí zásady uchovávání informací na základě času pro účet nebo kontejner, které verze objektů blob v rámci účtu nebo kontejneru ve výchozím nastavení dědí. Další informace najdete v tématu Povolení podpory neměnnosti na úrovni verzí u účtu úložiště. |
Karta Zabezpečení
Na kartě Zabezpečení můžete nakonfigurovat možnosti související se zabezpečením.
Následující tabulka popisuje pole na kartě Zabezpečení .
| Sekce | Pole | Požadované nebo volitelné | Popis |
|---|---|---|---|
| Zabezpečení | Vyžadování zabezpečeného přenosu pro operace rozhraní REST API | Volitelné | Vyžadovat zabezpečený přenos, aby se zajistilo, že se příchozí požadavky na tento účet úložiště provádějí jenom přes PROTOKOL HTTPS (výchozí). Doporučuje se pro optimální zabezpečení. Pokud nejsou v části Azure Files karty Advanced vybrány možnosti Require Encryption in Transit for SMB nebo Require Encryption in Transit for NFS, toto nastavení se aplikuje na protokoly SMB a NFS pro Azure Files, stejně jako na provoz REST/HTTPS. Pokud máte klienty, kteří potřebují přístup k nešifrovaným smb (například SMB 2.1), zrušte zaškrtnutí tohoto políčka. Další informace naleznete v tématu Vyžadovat zabezpečený přenos k zajištění zabezpečených připojení. |
| Zabezpečení | Povolit povolení anonymního přístupu pro jednotlivé kontejnery | Volitelné | Pokud je toto nastavení povolené, umožní uživateli s příslušnými oprávněními povolit anonymní přístup ke kontejneru v účtu úložiště (výchozí). Zakázáním tohoto nastavení zabráníte veškerému anonymnímu přístupu k účtu úložiště. Microsoft doporučuje zakázat toto nastavení pro zajištění optimálního zabezpečení. Další informace naleznete v tématu Zabránění anonymnímu přístupu pro čtení ke kontejnerům a blobům. Povolení anonymního přístupu nezpřístupňuje data objektů blob pro anonymní přístup, pokud uživatel neuvádí další krok k explicitní konfiguraci nastavení anonymního přístupu kontejneru. |
| Zabezpečení | Povolení přístupu ke klíči účtu úložiště | Volitelné | Pokud je toto nastavení povolené, umožňuje klientům autorizovat požadavky na účet úložiště pomocí přístupových klíčů účtu nebo účtu Microsoft Entra (výchozí). Zakázání tohoto nastavení je bezpečnější, protože brání autorizaci pomocí přístupových klíčů účtu. Další informace viz Zabraňte autorizaci sdíleného klíče pro účet Azure Storage. |
| Zabezpečení | Nastavit jako výchozí autorizaci Microsoft Entra na portálu Azure | Volitelné | Pokud je tato možnost povolená, portál Azure ve výchozím nastavení autorizuje operace s daty pomocí přihlašovacích údajů uživatele Microsoft Entra. Pokud uživatel nemá příslušná oprávnění přiřazená prostřednictvím Azure řízení přístupu na základě role (Azure RBAC) k provádění operací s daty, portál místo toho používá přístupové klíče účtu pro přístup k datům. Uživatel se také může rozhodnout přepnout na používání přístupových klíčů účtu. Další informace najdete v tématu Výchozí nastavení autorizace Microsoft Entra na portálu Azure. |
| Zabezpečení | Minimální verze protokolu TLS | Vyžadováno | Vyberte minimální verzi protokolu TLS (Transport Layer Security) pro příchozí požadavky do účtu úložiště. Výchozí hodnota je TLS verze 1.2. Při nastavení na výchozí hodnotu se příchozí požadavky provedené pomocí protokolu TLS 1.0 nebo TLS 1.1 zamítnou. Další informace naleznete v tématu [Vynucení minimální požadované verze protokolu Transport Layer Security (TLS) pro požadavky na úložiště](transport-layer-security-configure-minimum-version). |
| Zabezpečení | Povolený obor pro operace kopírování (náhled) | Vyžadováno | Vyberte rozsah účtů úložiště, ze kterých lze data zkopírovat do nového účtu. Výchozí hodnota je From any storage account. Pokud je nastavená výchozí hodnota, můžou uživatelé s příslušnými oprávněními kopírovat data z libovolného účtu úložiště do nového účtu.Vyberte From storage accounts in the same Azure AD tenant, pokud chcete povolit operace kopírování jenom z účtů úložiště ve stejném tenantovi Microsoft Entra.Tuto možnost vyberte From storage accounts that have a private endpoint to the same virtual network , pokud chcete povolit operace kopírování jenom z účtů úložiště s privátními koncovými body ve stejné virtuální síti.Další informace najdete v tématu Omezení zdroje operací kopírování na úložišti účtu. |
| Microsoft Defender pro úložiště | Povolení Defenderu pro úložiště | Volitelné | Pokud je tato možnost povolená, váš účet aktivuje další vrstvu inteligentních informací zabezpečení, která detekuje neobvyklé a potenciálně škodlivé pokusy o přístup k účtům úložiště nebo jejich zneužití. Další informace najdete v tématu Co je Microsoft Defender for Cloud? |
Karta Šifrování
Na kartě Šifrování můžete nakonfigurovat možnosti, které souvisejí s tím, jak se vaše data šifrují, když jsou trvale uložená v cloudu. Některé z těchto možností je možné nakonfigurovat pouze při vytváření účtu úložiště.
Následující tabulka popisuje pole na kartě Šifrování .
| Pole | Požadované nebo volitelné | Popis |
|---|---|---|
| Typ šifrování | Vyžadováno | Ve výchozím nastavení se data v účtu úložiště šifrují pomocí klíčů spravovaných Microsoft. Při šifrování dat můžete spoléhat na klíče spravované Microsoft nebo můžete šifrování spravovat pomocí vlastních klíčů. Další informace najdete v tématu Azure Storage šifrování neaktivních uložených dat. |
| Povolení podpory klíčů spravovaných zákazníkem | Vyžadováno | Ve výchozím nastavení je možné klíče spravované zákazníkem použít k šifrování pouze objektů blob a souborů. Tuto možnost nastavte na Všechny typy služeb (objekty blob, soubory, tabulky a fronty) a povolte podporu klíčů spravovaných zákazníkem pro všechny služby. Pokud zvolíte tuto možnost, nemusíte používat klíče spravované zákazníkem. Další informace najdete v tématu Klíče spravované zákazníkem pro šifrování Azure Storage. |
| Šifrovací klíč | Vyžaduje se, pokud je pole Typu šifrování nastavené na klíče spravované zákazníkem. | Pokud zvolíte Vybrat trezor klíčů a klíč, zobrazí se možnost přejít na trezor klíčů a klíč, který chcete použít. Pokud zvolíte možnost Zadat klíč URI, zobrazí se pole pro zadání klíče URI a předplatného. |
| Identita přiřazená uživatelem | Vyžaduje se, pokud je pole Typu šifrování nastavené na klíče spravované zákazníkem. | Pokud konfigurujete klíče spravované zákazníkem při vytváření účtu úložiště, musíte zadat identitu přiřazenou uživatelem, která se má použít k autorizaci přístupu k trezoru klíčů. |
| Povolení šifrování infrastruktury | Volitelné | Ve výchozím nastavení není šifrování infrastruktury povolené. Povolte šifrování infrastruktury pro šifrování dat na úrovni služby i na úrovni infrastruktury. Další informace najdete v tématu Vytvoření účtu úložiště s povoleným šifrováním infrastruktury pro dvojité šifrování dat. |
Karta Štítky
Na kartě Tags zadejte značky služby Resource Manager, které vás pomohou uspořádat prostředky v Azure. Další informace najdete v návodu Označování prostředků, skupin prostředků a předplatných pro logické uspořádání.
Karta Revize + vytvoření
Když přejdete na kartu Revize + vytvořit, Azure ověří nastavení účtu úložiště, které zvolíte. Pokud ověření projde, můžete vytvořit účet úložiště.
Pokud se ověření nezdaří, portál indikuje, která nastavení je potřeba upravit.
Odstraňte účet úložiště
Odstraněním účtu úložiště se odstraní celý účet, včetně všech dat v účtu. Před odstraněním účtu nezapomeňte zálohovat všechna data, která chcete uložit.
Za určitých okolností můžete obnovit odstraněný účet úložiště, ale obnovení není zaručené. Další informace najdete v tématu Obnovení odstraněného úložného účtu.
Pokud se pokusíte odstranit účet úložiště přidružený k virtuálnímu počítači Azure, může se zobrazit chyba týkající se účtu úložiště, který se stále používá. Nápovědu k řešení této chyby najdete v tématu Řešení chyb při odstraňování účtů úložiště.
- Přejděte na účet úložiště na portálu Azure.
- Vyberte Odstranit.
Skupinu prostředků můžete také smazat. Tato akce odstraní účet úložiště a všechny ostatní prostředky v této skupině prostředků. Další informace o odstranění skupiny prostředků najdete v tématu Odstranění skupiny prostředků a prostředků.