Poznámka:
Přístup k této stránce vyžaduje autorizaci. Můžete se zkusit přihlásit nebo změnit adresáře.
Přístup k této stránce vyžaduje autorizaci. Můžete zkusit změnit adresáře.
Dataverse poskytuje flexibilní model zabezpečení pro mnoho obchodních scénářů. Model se vztahuje pouze na prostředí, která mají databázi Dataverse. Jako správce spravujete uživatele, ověřujete jejich konfiguraci zabezpečení a řešíte problémy s přístupem.
Tip
Podívejte se na Microsoft Dataverse – koncepty zabezpečení zobrazené v ukázkách.
Zabezpečení založené na rolích
Dataverse používá bezpečnostní role k seskupování oprávnění. Přiřaďte role zabezpečení přímo uživatelům nebo týmům Dataverse. Členové týmu obdrží oprávnění přiřazená týmu.
Bezpečnostní oprávnění se sčítají. Uživatel získá nejširší přístup udělený všemi svými rolemi a členstvím v týmu. Pokud například jedna role uděluje přístup ke čtení na úrovni organizace všem záznamům kontaktů, nemůže jiná role skrýt konkrétní kontakt od uživatele.
Organizační jednotky
Podívejte se na toto video a seznamte se s obchodními jednotkami v Dataverse:
Obchodní jednotky pracují s rolemi zabezpečení a určují přístup uživatele. Definují hranice zabezpečení, které vám pomůžou spravovat uživatele a data. Každá databáze Dataverse má jednu kořenovou obchodní jednotku.
Vytvořte podřízené obchodní jednotky, abyste rozdělili uživatele a data do menších bezpečnostních oblastí. Každý uživatel v prostředí patří do organizační jednotky. Struktura organizační jednotky se může shodovat s organizační hierarchií, ale nemusí.
Následující příklady používají tři organizační jednotky. Woodgrove je kořenová obchodní jednotka a zůstává v horní části hierarchie. Divize A a B jsou podřízené obchodní jednotky. Uživatelé jednotlivých divizí mají různé potřeby přístupu.
Hierarchická struktura přístupu k datům
Hierarchickou strukturu použijte k oddělení uživatelů a dat ve stromové hierarchii.
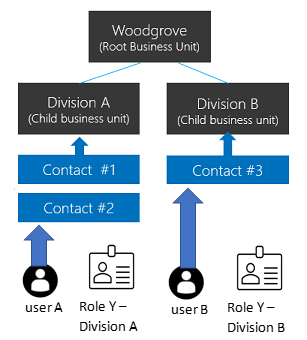
Přiřaďte každého uživatele k jedné organizační jednotce a přiřaďte uživateli roli zabezpečení z této organizační jednotky. Ve výchozím nastavení vlastní organizační jednotka uživatele záznamy, které uživatel vytvoří. Role zabezpečení určuje, ke kterým záznamům má uživatel přístup v dané organizační jednotce.
V tomto příkladu uživatel A patří do divize A a má roli zabezpečení Y z oddělení A. Uživatel A má přístup k kontaktu č. 1 a kontaktu č. 2. Uživatel B patří do divize B, takže uživatel B nemá přístup k kontaktům divize A, ale má přístup k kontaktu č. 3.
Maticová struktura přístupu k datům (modernizované obchodní jednotky)
Strukturou matice můžete uspořádat data ve stromové hierarchii a umožnit uživatelům přístup k datům v několika organizačních jednotkách bez ohledu na organizační jednotku, do které patří.
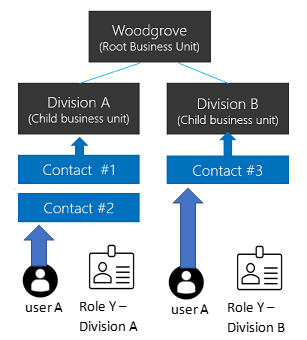
Přiřaďte uživateli roli zabezpečení z každé obchodní jednotky, jejíž data potřebují pro přístup. Když uživatel vytvoří záznam, může vybrat organizační jednotku, která ho vlastní.
V tomto příkladu může uživatel A patřit do libovolné obchodní jednotky, včetně kořenové obchodní jednotky. Role zabezpečení Y z divize A poskytuje uživateli přístup k kontaktu č. 1 a kontaktu č. 2. Role zabezpečení Y z divize B poskytuje uživateli A přístup ke kontaktu č. 3.
Povolení struktury přístupu k datům matice
Poznámka:
Před povolením této funkce publikujte všechna vlastní nastavení, aby tato funkce platila pro nové tabulky. Pokud po povolení funkce nefunguje nepublikovaná tabulka, použijte nástroj OrgDBOrgSettings pro Microsoft Dynamics CRM k nastavení RecomputeOwnershipAcrossBusinessUnits na true. Toto nastavení umožňuje nastavit a aktualizovat sloupec Vlastnící organizační jednotka .
- Přihlaste se do Centra pro správu Power Platform jako správce Dynamics 365 nebo správce Microsoft Power Platform.
- V podokně navigace vyberte položku Spravovat.
- V podokně Správa vyberte Prostředí a pak vyberte prostředí.
- Vyberte Nastavení>Produkt>Funkce.
- Zapněte Zaznamenávání vlastnictví napříč obchodními jednotkami.
- Zvolte Uložit.
Po zapnutí funkce vyberte obchodní jednotku, když uživateli přiřadíte roli zabezpečení. Tato možnost umožňuje uživateli přiřadit role z různých organizačních jednotek. Aby uživatel mohli spouštět modelem řízené aplikace, potřebuje také roli ze své vlastní organizační jednotky, která zahrnuje požadovaná oprávnění nastavení uživatele. Role Základní uživatel ukazuje, jaká oprávnění nastavení uživatele se mají povolit.
Pokud jedna z rolí zabezpečení udělí oprávnění ke čtení pro tabulku záznamu, můžete uživatele nastavit jako vlastníka záznamu v libovolné obchodní jednotce. Uživatel nepotřebuje bezpečnostní roli z organizační jednotky, která je vlastníkem záznamu. Další informace najdete v tématu Záznam vlastnictví v modernizovaných organizačních jednotkách.
Poznámka:
Nastavení EnableOwnershipAcrossBusinessUnits ukládá stav této funkce. Nastavení můžete také změnit pomocí nástroje OrgDBOrgSettings pro Microsoft Dynamics CRM.
Přiřazení organizační jednotky ke skupině zabezpečení Microsoft Entra
Přiřaďte obchodní jednotky ke skupinám zabezpečení Microsoft Entra a zjednodušte tak správu uživatelů a přiřazování rolí.
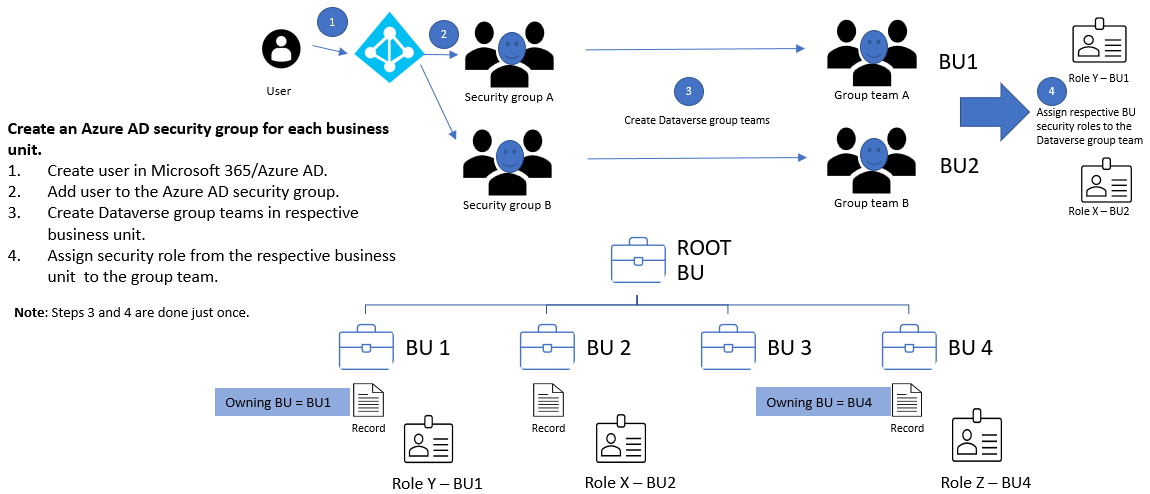
Pro každou organizační jednotku:
- Vytvořte skupinu zabezpečení Microsoft Entra.
- Vytvořte tým skupiny Dataverse pro skupinu zabezpečení.
- Přiřaďte roli zabezpečení organizační jednotky týmu skupiny Dataverse.
- Přidejte uživatele do skupiny zabezpečení Microsoft Entra.
Když uživatel poprvé přistupuje k prostředí, Dataverse vytvoří uživatele v kořenové obchodní jednotce. Uživatelský tým a tým skupiny Dataverse můžou zůstat v kořenové obchodní jednotce. Jejich přiřazené role zabezpečení udělují přístup k datům v odpovídajících organizačních jednotkách.
Pro maticový přístup k datům přidejte uživatele do skupiny zabezpečení Microsoft Entra pro každou organizační jednotku, ke které potřebují přístup.
Vlastnící organizační jednotka
Každý záznam má sloupec Vlastnící organizační jednotku , který identifikuje organizační jednotku, která záznam vlastní. Když uživatel vytvoří záznam, sloupec se ve výchozím nastavení nastaví na organizační jednotku uživatele. Hodnotu můžete změnit jenom v případech, kdy je zapnuté vlastnictví záznamů mezi organizačními jednotkami .
Poznámka:
Změna vlastnící organizační jednotky může způsobit kaskádové změny. Další informace najdete v tématu Použití sady SDK pro .NET ke konfiguraci kaskádových chování.
Pokud chcete, aby uživatel nastavil sloupec Vlastnící organizační jednotku , udělte uživateli oprávnění k připojení na místní úrovni role zabezpečení pro tabulku Organizační jednotka.
Přidejte sloupec do:
- Tělo formuláře nebo záhlaví.
- Zobrazení.
- Mapování sloupců. Pokud používáte funkci AutoMapEntity, zahrňte do mapování sloupec.
Poznámka:
Pokud úloha synchronizace dat obsahuje ve svém schématu Vlastnící organizační jednotku, úloha selže kvůli porušení omezení cizího klíče, pokud cílové prostředí neobsahuje tutéž hodnotu. Odeberte sloupec ze zdrojového schématu nebo změňte jeho zdrojovou hodnotu na obchodní jednotku, která existuje v cílovém prostředí.
Při kopírování dat do externího prostředí, například Power BI, zahrňte Owning Business Unit pouze pokud cíl podporuje tento sloupec.
Vlastnictví tabulky a záznamu
Dataverse podporuje dva typy vlastnictví záznamů:
- Vlastněná organizací: Oprávnění se vztahuje buď na všechny záznamy, nebo se nevztahuje.
- Ve vlastnictví uživatele nebo týmu: Většina oprávnění podporuje úrovně přístupu na úrovni uživatele, obchodní jednotky, nadřazené a podřízené obchodní jednotky a organizace.
Typ vlastnictví vyberete při vytváření tabulky a později ho nemůžete změnit. Například přístup ke čtení na úrovni uživatele v tabulce Kontakt umožňuje uživatelům číst jenom záznamy kontaktů, které vlastní.
Pokud uživatel A patří do divize A a má k tabulce Kontakt oprávnění Číst na úrovni obchodní jednotky, může uživatel A číst Kontakt č. 1 a Kontakt č. 2, ale ne Kontakt č. 3.
Při konfiguraci role zabezpečení vyberte úroveň přístupu pro každé oprávnění.
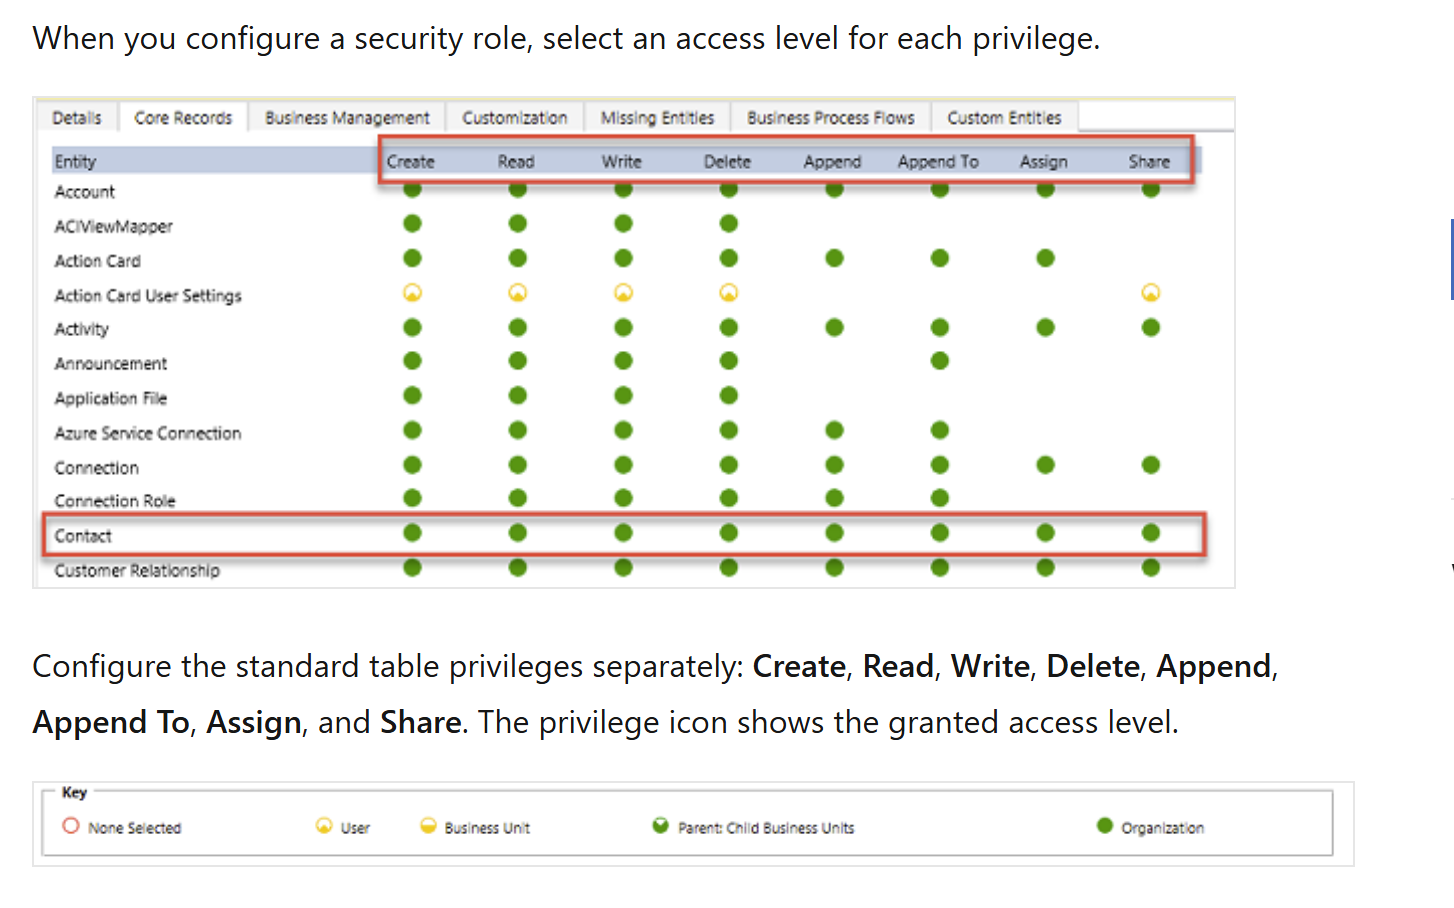
Konfigurujte standardní oprávnění tabulky samostatně: Vytvoření, čtení, zápis, odstranění, připojení, připojení, přiřazení a sdílení. Ikona oprávnění zobrazuje udělenou úroveň přístupu.
Vlastnictví záznamu filtrované tabulky (Preview)
Funkce náhledu nejsou určeny pro produkční použití a mohou mít omezenou funkčnost. Tyto funkce jsou dostupné před oficiálním vydáním, aby zákazníci mohli získat dřívější přístup a poskytnout zpětnou vazbu.
Filtrování vlastnictví záznamů umožňuje správcům řídit přístup k záznamům Dataverse pomocí filtrů hodnot sloupců. Například udělte přístup pouze k záznamům, kde se City sloupec rovná Redmondu. Uživatelé můžou vytvářet, číst, aktualizovat a odstraňovat jenom záznamy, které odpovídají filtrům ve svých rolích zabezpečení.
Na rozdíl od tradičních tabulek Dataverse tabulky s filtrovaným vlastnictvím záznamů nepodporují vlastnictví záznamů, sdílení ani přiřazení. Oprávnění založená na filtrech řídí přístup k záznamům a poskytují podrobný přístup na úrovni řádků bez omezení tabulek, sloupců nebo jiných objektů modelu.
Poznámka:
Pomocí filtrovaného vlastnictví záznamu udělte záznamům, které splňují kritéria filtru, přístup na úrovni řádků. Pomocí oprávnění založených na filtru můžete filtrovat tabulky vlastnictví záznamů a existující tabulky vlastněné uživatelem nebo tabulkami vlastněnými organizací. U existujících tabulek tento přístup zachovává základní model vlastnictví.
Zaznamenávání vlastnictví v modernizovaných organizačních jednotkách
Díky modernizovaným organizačním jednotkám můžou uživatelé vlastnit záznamy v libovolné obchodní jednotce. Uživatel potřebuje bezpečnostní roli z libovolné obchodní jednotky, která uděluje oprávnění Číst pro tabulku daného záznamu. Uživatel nepotřebuje roli ze všech organizačních jednotek, které obsahují záznam, který vlastní.
Pokud jste v produkčním prostředí během období Preview povolili vlastnictví záznamů napříč obchodními jednotkami:
- Nainstalujte editor nastavení organizace.
- Nastavte RecomputeOwnershipAcrossBusinessUnits na
true. Systém se během přepočtu uzamkne, což může trvat až pět minut. Po přepočtu můžou uživatelé vlastnit záznamy napříč organizačními jednotkami bez samostatné role zabezpečení od každé obchodní jednotky. Vlastníci záznamů mohou také přiřadit záznamy uživatelům mimo organizační jednotku daného záznamu. - Nastavte AlwaysMoveRecordToOwnerBusinessUnit na
false. Záznamy pak zůstanou v původní vlastní obchodní jednotce, když se změní vlastnictví.
Pro neprodukční prostředí nastavte AlwaysMoveRecordToOwnerBusinessUnit na false.
Poznámka:
Pokud vypnete vlastnictví záznamů mezi organizačními jednotkami nebo nastavíte RecomputeOwnershipAcrossBusinessUnits na false, nemůžete nastavit nebo aktualizovat sloupec Vlastnící organizační jednotka . Dataverse také změní vlastnící organizační jednotku každého ovlivněného záznamu tak, aby odpovídala organizační jednotce vlastníka záznamu.
Týmy (včetně týmů skupiny)
Každý tým patří do obchodní jednotky. Dataverse automaticky vytvoří výchozí tým pro každou organizační jednotku a spravuje jeho členství. Výchozí tým vždy zahrnuje všechny uživatele v organizační jednotce. Členy nemůžete přidávat ani odebírat ručně. Dataverse aktualizuje členství, když přidružíte nebo oddělíte přidružení uživatelů k organizační jednotce.
Dataverse poskytuje dva typy týmů:
- Vlastnící týmy mohou vlastnit záznamy. Každý člen týmu obdrží přímý přístup k záznamům týmu. Uživatel může patřit do více týmů vlastníka.
- Přístupové týmy poskytují přístup ke sdíleným záznamům, ale nemají vlastní záznamy nebo mají role zabezpečení.
Sdílení záznamu
Sdílení jednotlivých záznamů s uživatelem nebo týmem za účelem zpracování výjimek, které váš model vlastnictví a obchodní jednotky nepokrývá. Sdílení používejte jenom pro výjimky, protože funguje méně efektivně a může být obtížnější řešit potíže s přístupem na základě role. Sdílení s týmem je efektivnější než sdílení samostatně s každým uživatelem.
Pomocí šablony přístupového týmu můžete automaticky vytvořit přístupový tým a definovat jeho oprávnění pro záznam. Můžete také vytvářet přístupové týmy bez šablony a spravovat členy ručně. Přístupové týmy nemají vlastní záznamy a nemůžou mít role zabezpečení. Členové týmu dostanou přístup, protože záznam se sdílí s týmem.
Zabezpečení na úrovni záznamu v Dataverse
Přístup uživatele k záznamům zahrnuje všechny jeho role zabezpečení, členství v obchodní jednotce, členství v týmech a sdílené záznamy. Access je kumulativní v rámci databáze Dataverse. Dataverse sleduje přístup pro každou databázi samostatně a uživatel musí mít příslušnou licenci Dataverse.
Zabezpečení na úrovni sloupců v Dataverse
Zabezpečení na úrovni sloupců použijte, pokud zabezpečení na úrovni záznamů neposkytuje dostatečnou kontrolu. Povolte ho pro všechny vlastní sloupce a většinu systémových sloupců. Většina systémových sloupců, které obsahují identifikovatelné osobní údaje (PII), podporuje zabezpečení na úrovni sloupců. Metadata systémového sloupce označují, jestli je možné je zabezpečit.
Pro každý sloupec povolte zabezpečení na úrovni sloupců zvlášť. Potom vytvořte profil zabezpečení sloupce, který uděluje přístup k zabezpečeným sloupcům pro vytvoření, aktualizaci a čtení . Přiřaďte profil uživatelům nebo týmům.
Zabezpečení na úrovni sloupců neuděluje přístup k záznamu. Uživatel už musí mít přístup k záznamům, aby profil zabezpečení sloupce mohl udělit přístup k zabezpečeným sloupcům. Zabezpečení na úrovni sloupců používejte jenom tam, kde je to potřeba, protože nadměrné využití může snížit výkon.
Správa zabezpečení napříč několika prostředími
Pomocí řešení Dataverse můžete přesouvat role zabezpečení a profily zabezpečení sloupců mezi prostředími. Vytvářejte a spravujte obchodní jednotky a týmy samostatně v jednotlivých prostředích. Musíte také přiřadit uživatele k příslušným komponentám zabezpečení v každém prostředí.
Konfigurace zabezpečení uživatelů
Po vytvoření rolí, týmů a organizačních jednotek nakonfigurujte přístup jednotlivých uživatelů:
- Přidružte uživatele k organizační jednotce. Služba Dataverse ve výchozím nastavení používá kořenovou obchodní jednotku a přidá uživatele do výchozího týmu této organizační jednotky.
- Přiřaďte role zabezpečení, které uživatel potřebuje.
- Přidejte uživatele do příslušných týmů.
- Pokud používáte zabezpečení na úrovni sloupců, přiřaďte uživateli nebo jednomu ze svých týmů profil zabezpečení sloupce.
Efektivní přístup uživatele kombinuje přímo přiřazené role zabezpečení s rolemi přiřazenými prostřednictvím týmů. Dataverse vždy uděluje nejširší oprávnění v rámci těchto rolí. Podrobný návod najdete v tématu Konfigurace zabezpečení prostředí.
Před nasazením změn koordinuje hlavní změny zabezpečení s tvůrci aplikací a správci, kteří spravují uživatelská oprávnění.