Bemærk
Adgang til denne side kræver godkendelse. Du kan prøve at logge på eller ændre mapper.
Adgang til denne side kræver godkendelse. Du kan prøve at ændre mapper.
Power Platform behandler både personlige data og kundedata. Denne behandling omfatter data fra:
- Brugerdefinerede connectorer
- Dataverse
- Microsoft Dynamics 365 Remote Assist
- Power Apps
- Power Automate
- Power Pages
Du kan få mere at vide om personlige data og kundedata i Microsoft Trust Center.
Dataopbevaring
En Microsoft Entra-tenant gemmer oplysninger, der er relevante for en organisation og dens sikkerhed. Når en Microsoft Entra-lejer tilmelder sig Power Platform-tjenester, knyttes lejerens valgte makroområde til den mest passende Azure-makroregionsgeografi, hvor der findes en Power Platform-implementering. Power Platform gemmer kundedata i lejerens tildelte Azure-makroregionsgeografi, eller home geo, medmindre organisationer udruller tjenester i flere områder. Et geografi for makroområde repræsenterer grænsen for dataopbevaring, der er i overensstemmelse med lovgivningen for dataopbevaring for et givet geografisk område. Hvis du vil vide mere om de områder, der er tilgængelige i en bestemt makroregionsgeografi, skal du se Power Platform og Dynamics 365-makroregionsgeografi.
Som administrator kan du vælge et makroområde, f.eks. Nordamerika, Europa eller Asia-Pacific i stedet for et bestemt datacenterområde. Platformen tildeler derefter automatisk den optimale datacenterregion i den valgte makroregionsgeografi på baggrund af kapacitet, tilgængelighed og ydeevneovervejelser. Denne fremgangsmåde er med til at sikre en mere skalerbar, robust og performant oplevelse for alle kunder, samtidig med at du fortsat overholder dataopbevaringsforpligtelser. Det intelligente områdevalg sikrer, at miljøer placeres i områder med optimal kapacitet og sundhed, så oppetid og svartid forbedres.
Nogle organisationer har en global tilstedeværelse. En virksomhed kan f.eks. have hovedkontor i USA, men den gør forretninger i Australien. Det kan kræve, at visse Power Platform-data gemmes i Australien for at overholde lokale regler. Når Power Platform-tjenester udrulles i mere end ét Azure-geografisk område, kaldes det en multi-geo-installation. I dette tilfælde er det kun metadata, der er relateret til miljøet, der gemmes i hjemme-makrogeo. Alle metadata og produktdata for det pågældende miljø gemmes i den eksterne makrogeo.
Power Platform-tjenester er tilgængelige i visse Azure-geografier. Du kan få flere oplysninger om, hvor Power Platform-tjenester er tilgængelige, hvor dine data gemmes og replikeres til for at opnå robusthed, og hvordan de bruges, ved at gå til Microsoft Trust Center. Forpligtelser i forbindelse med placeringen af lagrede kundedata findes under Vilkår for databehandling i Servicevilkår for Microsofts onlinetjenester. Microsoft leverer også datacentre til suveræne enheder.
Datahåndtering
I dette afsnit beskrives, hvordan Power Platform-kundedata lagres, behandles og overføres.
Data i hvile
Medmindre andet er angivet i dokumentationen, forbliver kundedata i sin oprindelige kilde (f.eks. Dataverse eller SharePoint). Power Platform-apps gemmes i Azure Storage som en del af et miljø. Data i mobilapps krypteres og gemmes i SQL Express. I de fleste tilfælde bruger apps Azure Storage til at opbevare Power Platform-servicedata og Azure SQL Database til at bevare servicemetadataene. Data, som appbrugere angiver, gemmes i den respektive datakilde for tjenesten, f.eks. Dataverse.
Power Platform krypterer som standard alle vedvarende data ved hjælp af Microsoft-administrerede nøgler. Kundedata, der gemmes i Azure SQL Database, krypteres fuldt ud ved hjælp af teknologien Transparent Data Encryption (TDE) i Azure SQL. Kundedata, der lagres i Azure Blob Storage, krypteres ved hjælp af Azure Storage Encryption.
Data under behandling
Data er under behandling, når de enten bruges som en del af et interaktivt scenario, eller når en baggrundsproces, for eksempel en opdatering, berører dem. Power Platform indlæser data under behandling i hukommelsen for en eller flere servicearbejdsbelastninger. For at lette workloadens funktionalitet er data, der lagres i hukommelsen, ikke krypteret.
Data under overførsel
Power Platform krypterer al indgående HTTP-trafik ved hjælp af TLS 1.2 eller nyere. Platformen afviser anmodninger, der forsøger at bruge TLS 1.1 eller lavere.
Avancerede sikkerhedsfunktioner
Nogle af Power Platform's avancerede sikkerhedsfunktioner kræver specifikke licenser.
Servicemærker
Et tjenestemærke er en gruppe IP-adressepræfikser fra en bestemt Azure-tjeneste. Du kan bruge servicetags til at definere adgangskontroller for netværk i netværkssikkerhedsgrupper eller Azure Firewall.
Servicemærker hjælper med at minimere kompleksiteten af hyppige opdateringer af regler for netværkssikkerhed. Brug servicemærker i stedet for bestemte IP-adresser, når du opretter sikkerhedsregler, der f.eks. tillader eller afviser trafik for den tilsvarende tjeneste.
Microsoft administrerer adressepræfikserne i servicemærket og opdaterer det automatisk, efterhånden som adresser ændres. Du kan finde flere oplysninger i Azure IP-områder og servicemærker – offentlig cloud.
Datapolitikker
Power Platform indeholder omfattende datapolitikfunktioner , der kan hjælpe med at administrere datasikkerhed.
IP-begrænsning for delte lageradgangssignaturer (SAS)
Bemærk
Før kunderne aktiverer en af disse SAS-funktioner, skal kunderne først give adgang til domænet https://*.api.powerplatformusercontent.com, ellers virker de fleste SAS-funktioner ikke.
Dette funktionssæt er lejerspecifikke funktioner, der begrænser SAS-tokener (Storage Shared Access Signature), og de styres via en menu i Power Platform admin center. Denne indstilling begrænser, hvem der baseret på IP (IPv4 og IPv6) kan bruge SAS-tokens til virksomheder.
Du kan finde disse indstillinger i et miljøs indstillinger for Beskyttelse af personlige oplysninger og sikkerhed i Administration. Slå indstillingen Aktivér IP-adressebaseret SAS-regel (Storage Shared Access Signature) til.
Administratorer kan vælge en af disse fire indstillinger:
| Indstilling | Indstilling | Description |
|---|---|---|
| 0 | Kun IP-binding | Denne indstilling begrænser SAS-nøgler til anmoderens IP. |
| 2 | Kun IP-firewall | Derved begrænses brugen af SAS-nøgler til kun at fungere inden for et interval angivet af en administrator. |
| 3 | IP-binding og firewall | Derved begrænses brugen af SAS-nøgler til kun at fungere inden for et interval angivet af administratoren og kun for den anmodendes IP-adresse. |
| 4 | IP-binding eller firewall | Gør det muligt at bruge SAS-nøgler inden for det angivne område. Hvis anmodningen kommer uden for IP-området, anvendes IP-binding. |
Bemærk
Administratorer, der vælger at tillade IP-firewall (mulighed 2, 3 og 4 angivet i tabellen ovenfor), skal angive både IPv4- og IPv6-intervallerne for deres netværk for at sikre korrekt dækning af deres brugere.
Advarsel
Mulighederne 1 og 3 bruger IP-binding, som ikke fungerer korrekt, hvis kunderne har gateways, der bruges i deres netværk, og hvor IP-puljer, omvendt proxy eller netværksadresseoversættelse (NAT) er aktiveret. Dette resulterer i, at en brugers IP-adresse ændres for ofte til, at en anmoder pålideligt kan have den samme IP mellem læse-/skriveoperationerne for SAS.
Mulighed 2 og 4 fungerer efter hensigten.
Produkter, der gennemtvinger IP-binding, når de er aktiveret:
- Dataverse
- Power Automate
- Brugerdefinerede connectorer
- Power Apps
Påvirkning af brugeroplevelsen
Når en bruger, der ikke overholder IP-adressebegrænsningerne for et miljø, åbner en app: Brugerne får vist en fejlmeddelelse med angivelse af et generisk IP-problem.
Når en bruger, der overholder IP-adressebegrænsningerne, åbner en app: Følgende hændelser indtræffer:
- Brugerne får muligvis vist et banner, der hurtigt forsvinder, så brugerne ved, at der er angivet en IP-indstilling, og at de skal kontakte administratoren for at få flere oplysninger eller opdatere sider, der mister forbindelsen.
- På grund af den IP-validering, som denne sikkerhedsindstilling bruger, vil nogle af funktionerne muligvis udføre langsommere, end hvis de blev deaktiveret.
Opdater indstillinger programmatisk
Administratorer kan bruge automatisering til at indstille og opdatere både indstillingen for IP-binding kontra firewall, det IP-område, der er på listen over tilladte, og til/fra-knappen Logføring. Få mere at vide i Selvstudium: Opret, opdater og vis indstillinger for miljøadministration.
Logning af SAS-kald
Med denne indstilling logføres alle SAS-opkald i Power Platform i Purview. Logføringen viser de relevante metadata for alle oprettelses- og brugshændelser og kan aktiveres uafhængigt af ovenstående IP-begrænsninger for SAS. Power Platform-tjenester er i øjeblikket ved at onboarde SAS-kald i 2024.
| Feltnavn | Feltbeskrivelse |
|---|---|
response.status_message |
Angiver, om hændelsen lykkedes eller ej: SASSuccess eller SASAuthorizationError. |
response.status_code |
Angiver, om hændelsen lykkedes eller ej: 200, 401 eller 500. |
ip_binding_mode |
IP-bindingtilstand, der indstilles af en lejeradministrator, hvis den er aktiveret. Gælder kun for SAS-oprettelseshændelser. |
admin_provided_ip_ranges |
Eventuelle IP-områder, der er angivet af en lejeradministrator. Gælder kun for SAS-oprettelseshændelser. |
computed_ip_filters |
Det endelige sæt IP-filtre, der er bundet til SAS-URI'er, er baseret på IP-bindingstilstand og de intervaller, der er angivet af en tenantadministrator. Gælder for både oprettelses- og brugshændelser for SAS. |
analytics.resource.sas.uri |
Dataene, der blev forsøgt opnået adgang til eller oprettet. |
enduser.ip_address |
Den offentlige IP for opkalderen. |
analytics.resource.sas.operation_id |
Det entydige id fra oprettelseshændelsen. Når du søger efter dette, vises alle de brugs- og oprettelseshændelser, der er relateret til SAS-opkaldene, med udgangspunkt i oprettelseshændelsen. Knyttet til svar-headeren x-ms-sas-operation-id. |
request.service_request_id |
Entydigt id fra anmodningen eller svaret og kan bruges til at slå en enkelt post op. Mappet til x-ms-service-request-id response-headeren. |
version |
Versionen af dette logskema. |
type |
Generisk svar. |
analytics.activity.name |
Den type aktivitet, som denne hændelse var: Oprettelse eller brug. |
analytics.activity.id |
Det entydige id for posten i Purview. |
analytics.resource.organization.id |
Organisations-id |
analytics.resource.environment.id |
Miljø-id |
analytics.resource.tenant.id |
Lejer-ID |
enduser.id |
GUID'et fra Microsoft Entra ID på opretteren fra oprettelseshændelsen. |
enduser.principal_name |
Opretterens UPN/mailadresse. For forbrugshændelser er dette et generisk svar: "system@powerplatform". |
enduser.role |
Generisk respons: Regulær for oprettelseshændelser og System for brugshændelser. |
Slå Purview-revisionslogføring til
Hvis logfilerne skal vises i din Purview-forekomst, skal du først aktivere det for hvert miljø, du vil have logfiler for. Denne indstilling kan opdateres i Power Platform Administration Center af en lejeradministrator.
- Log på Power Platform Administration med lejeradministratorlegitimationsoplysninger.
- Vælg Administrer i navigationsruden.
- Vælg Miljøer i ruden Administration.
- Vælg det miljø, som du vil aktivere administratorlogføring for.
- Vælg Indstillinger på kommandolinjen.
- Vælg Produkt>Beskyttelse af personlige oplysninger og sikkerhed.
- Under Lager Shared Access Signature (SAS)-sikkerhedsindstillinger (forhåndsversion) skal du aktivere funktionen Aktivér SAS-logføring i Purview.
Søg i revisionslogge
Lejeradministratorer kan bruge Purview til at se revisionslogge, der er genereret for SAS-operationer, og kan selv diagnosticere fejl, der kan returneres ved IP-valideringsfejl. Purview-logge er den mest pålidelige løsning.
Brug følgende trin til at diagnosticere problemer eller bedre forstå SAS-brugsmønstre i din tenant.
Sørg for, at revisionslogning er slået til for miljøet. Se Slå Purview-overvågningslog til.
Gå til Microsoft Purview-complianceportalen, og log på med tenantadministratorens legitimationsoplysninger.
Vælg Audit i venstre navigationsrude. Hvis denne indstilling ikke er tilgængelig for dig, betyder det, at den bruger, der er logget på, ikke har administratoradgang til at forespørge på overvågningslogfiler.
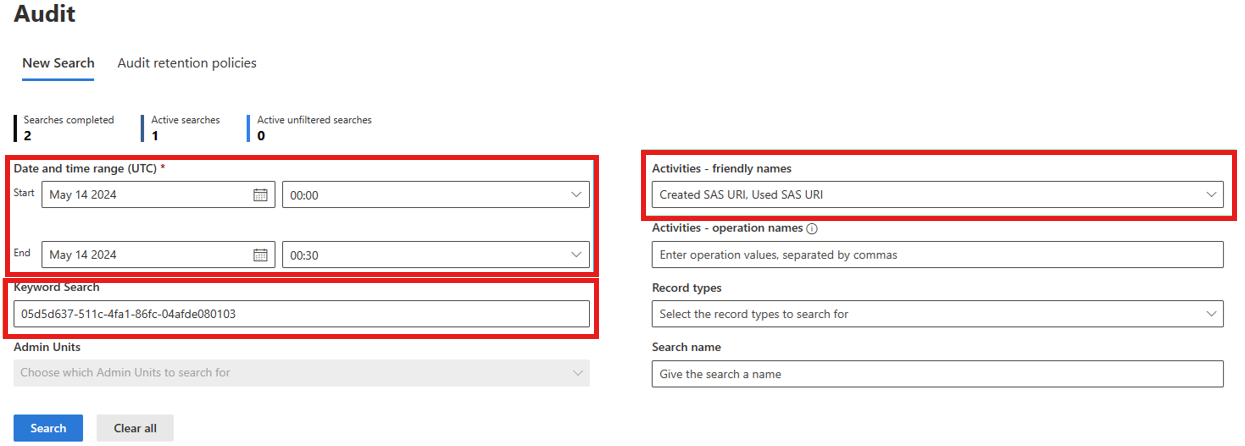
Vælg datoen og tidsintervallet i UTC for at søge efter logfiler. For eksempel, når fejlen 403 Forbidden med fejlkoden unauthorized_caller blev returneret.
Activities - friendly namesPå rullelisten skal du søge efter Power Platform storage operations og vælge Created SAS URI og Used SAS URI.Angiv et nøgleord i Søgeordssøgning. Se Kom godt i gang med søgning i dokumentationen til Purview for at få mere at vide om dette felt. Du kan bruge en værdi fra et hvilket som helst af de felter, der er beskrevet i tabellen ovenfor, afhængigt af dit scenarie, men nedenfor er de anbefalede felter at søge på (i prioriteret rækkefølge):
- Værdien af
x-ms-service-request-idsvarheaderen. Denne værdi filtrerer resultaterne til én SAS URI-oprettelseshændelse eller en SAS URI-brugshændelse, afhængigt af hvilken anmodningstype headeren kommer fra. Det er nyttigt, når du undersøger en 403 Forbidden fejl, der returneres til brugeren. Du kan også bruge den til at få fat i værdienpowerplatform.analytics.resource.sas.operation_id. - Værdien af
x-ms-sas-operation-idresponse-headeren. Denne værdi filtrerer resultaterne til én SAS URI-oprettelseshændelse og en eller flere brugshændelser for den pågældende SAS-URI, afhængigt af hvor mange gange den blev åbnet. Den mappes til feltetpowerplatform.analytics.resource.sas.operation_id. - Hel eller delvis SAS URI minus signaturen. Dette kan returnere mange SAS URI-oprettelser og mange SAS URI-brugshændelser, fordi det er muligt at anmode om at få genereret den samme URI så mange gange som nødvendigt.
- Opkalders IP-adresse. Returnerer alle oprettelses- og brugshændelser for den pågældende IP.
- Miljø-id. Dette kan returnere et stort datasæt, der kan spænde over mange forskellige områder i Power Platform, så undgå det, hvis det er muligt, eller overvej at indsnævre søgevinduet.
Advarsel
Søg ikke efter User Principal Name eller objekt-id, fordi disse værdier kun overføres til oprettelseshændelser, ikke brugshændelser.
- Værdien af
Vælg Søg, og vent på, at resultaterne vises.
Advarsel
Logindlæsning i Purview kan være forsinket i op til en time eller mere, så husk det, når du søger efter nylige begivenheder.
Fejlfinding af fejlen 403 Forbidden/unauthorized_caller
Du kan bruge oprettelses- og brugslogfiler til at finde ud af, hvorfor et kald vil resultere i en 403 Forbidden-fejl med en unauthorized_caller-fejlkode.
- Find logfiler i Purview som beskrevet i det foregående afsnit. Overvej at bruge enten x-ms-service-request-id eller x-ms-sas-operation-id fra svaroverskrifterne som søgeord.
- Åbn brugshændelsen Used SAS URI, og se efter feltet powerplatform.analytics.resource.sas.computed_ip_filters under PropertyCollection. Dette IP-interval er, hvad SAS-opkaldet bruger til at afgøre, om anmodningen er godkendt til at fortsætte eller ej.
- Sammenlign denne værdi med loggens felt IP-adresse, hvilket burde være tilstrækkeligt til at afgøre, hvorfor anmodningen mislykkedes.
- Hvis du mener, at værdien af powerplatform.analytics.resource.sas.computed_ip_filters er forkert, skal du fortsætte med de næste trin.
- Åbn oprettelseshændelsen Created SAS URI ved at søge ved hjælp af x-ms-sas-operation-id-svarheaderværdien (eller værdien af powerplatform.analytics.resource.sas.operation_id-feltet fra oprettelsesloggen).
- Hent værdien af powerplatform.analytics.resource.sas.ip_binding_mode-feltet. Hvis den mangler eller er tom, betyder det, at IP-binding ikke var slået til for det pågældende miljø på tidspunktet for den pågældende anmodning.
- Hent værdien af powerplatform.analytics.resource.sas.admin_provided_ip_ranges. Hvis den mangler eller er tom, betyder det, at IP-firewallintervaller ikke var angivet for det pågældende miljø på tidspunktet for den pågældende anmodning.
- Hent værdien af powerplatform.analytics.resource.sas.computed_ip_filters, som skal være identisk med brugsbegivenheden og udledes på baggrund af IP-bindingstilstand og IP-firewallintervaller, der leveres af administratoren. Se afledningslogikken i Datalagring og styring i Power Platform.
Disse oplysninger hjælper tenantadministratorer med at rette eventuelle fejlkonfigurationer i miljøets IP-bindingsindstillinger.
Advarsel
Det kan tage mindst 30 minutter, før ændringer af miljøindstillingerne for SAS IP-binding træder i kraft. Det kan være mere, hvis partnerteams har deres egen cache.
Relaterede artikler
Oversigt over sikkerhed
Godkendelse til Power Platform-tjenester
Forbindelse til og godkendelse af datakilder
Ofte stillede spørgsmål om Power Platform-sikkerhed