Hinweis
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, sich anzumelden oder das Verzeichnis zu wechseln.
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, das Verzeichnis zu wechseln.
Der Log Analytics-Agent, auch bekannt als Microsoft Monitoring Agent (MMA), wurde im November 2024 eingestellt, wie im Stilllegungsplan für den Log Analytics-Agent in Defender for Cloud beschrieben. Aufgrund dieser Pensionierung werden die Pläne Defender for Servers und Defender for SQL on Machines in Microsoft Defender for Cloud aktualisiert, und Funktionen, die auf dem Log Analytics-Agenten basieren, werden neu gestaltet.
Dieser Artikel fasst die Pläne für den Ruhestand des Log Analytics-Agenten (MMA) zusammen.
Vorbereiten von Defender for Servers
Der Defender for Servers-Plan nutzt den Log Analytics-Agent in der allgemeinen Verfügbarkeit (GA) und in AMA für die Unterstützung des Defender for Servers-Agent und -Features (in der Vorschauversion). Hier erfahren Sie, was mit diesen Features in Zukunft geschieht:
Um das Onboarding zu vereinfachen, erhalten Sie alle Defender for Servers Sicherheitsfunktionen und -fähigkeiten mit einem einzigen Agenten (Microsoft Defender for Endpoint), ergänzt durch agentenloses Maschinenscannen, ohne Abhängigkeit vom Log Analytics Agent oder Azure Monitor Agent (AMA).
- Defender for Servers-Features, die auf dem AMA basieren, befinden sich derzeit in der Vorschauversion und werden nicht in der allgemeinen Verfügbarkeit veröffentlicht.
- Funktionen in der Vorschau, die auf AMA basieren, bleiben unterstützt, bis eine alternative Version der Funktion bereitgestellt wird, die auf der Integration von Defender for Endpoint oder der agentenlosen maschinellen Scan-Funktion basiert.
- Durch Aktivieren der Defender für Endpunkt-Integrations- und agentlosen Computerüberprüfungsfunktion, bevor die Deaktivierung stattfindet, wird Ihre Defender für Server-Bereitstellung auf dem neuesten Stand und unterstützt.
Featurefunktionalität
Die folgende Tabelle fasst zusammen, wie die Funktionen von Defender for Servers bereitgestellt werden. Die meisten Features sind bereits bei Verwendung der Defender for Endpoint-Integration oder Computerüberprüfung ohne Agent allgemein verfügbar. Die in der folgenden Tabelle aufgeführten verbleibenden Features von Defender für Server werden entweder bis zur Einstellung des MMA allgemein verfügbar sein oder als veraltet markiert werden.
| Merkmal | Aktuelle Unterstützung | Neuer Support | Status der neuen Funktionalität |
|---|---|---|---|
| Defender für Endpoint-Integration für Windows-Rechner der unteren Ebene (Windows Server 2016/2012 R2) | Legacysensor für Defender for Endpoint, basierend auf dem Log Analytics-Agent | Vereinheitlichte Agent-Integration | – Die Funktionalität mit dem in MDE vereinheitlichten Agent ist allgemein verfügbar. – Die Funktionalität mit dem Legacysensor für Defender for Endpoint, der den Log Analytics-Agent verwendet, wird ab August 2024 nicht mehr unterstützt. |
| Bedrohungserkennung auf Betriebssystemebene (OS-Ebene) | Agent für Log-Analyse | Defender for Endpoint-Agent-Integration | Die Funktionalität mit dem Defender for Endpoint-Agent ist allgemein verfügbar. |
| Adaptive Anwendungssteuerungen | Log Analytics-Agent (GA), AMA (Vorschau) | --- | Die adaptive Anwendungssteuerung wird voraussichtlich im August 2024 veraltet sein. |
| Empfehlungen zur Endpunktschutzermittlung | Empfehlungen, die über den CsPM-Plan (Foundational Cloud Security Posture Management) und Defender for Servers verfügbar sind, mithilfe des Log Analytics-Agents (GA), AMA (Preview) | Computerüberprüfung ohne Agent | – Die Funktionalität mit der Computerüberprüfung ohne Agent wurde Anfang 2024 als Teil von Defender for Servers Plan 2 und des Defender CSPM-Plans als Vorschau veröffentlicht. – Azure VMs, Google Cloud Platform (GCP)-Instanzen und Amazon Web Services (AWS)-Instanzen werden unterstützt. Lokale Computer werden nicht unterstützt. |
| Empfehlung für fehlende Betriebssystemupdates | Empfehlungen, die in den Plänen Foundational CSPM und Defender for Servers unter Verwendung des Log Analytics-Agenten verfügbar sind. | Integration in Azure Update Manager, Microsoft | Neue Empfehlungen, die auf der Integration von Azure Update Manager basieren, wurden allgemein verfügbar (siehe OS-Update-Empfehlungen, Release Notes), ohne Agentenabhängigkeiten. |
| Fehlkonfigurationen des Betriebssystems (Microsoft Cloud Security Benchmark) | Empfehlungen, die über die Pläne Foundational CSPM und Defender for Servers unter Verwendung des Log Analytics-Agent, Gastkonfigurationserweiterung (Preview) verfügbar sind. | Gastkonfigurationserweiterung im Rahmen von Defender for Servers Plan 2. | – Auf der Gastkonfigurationserweiterung basierende Funktionalität wird im September 2024 für GA freigegeben - Nur für Defender for Cloud-Kunden: Die Funktionalität mit dem Log Analytics-Agent wird im November 2024 als veraltet gekennzeichnet. – Unterstützung dieses Features für Docker-Hub- und Azure Virtual Machine Scale Sets wird im August 2024 nicht mehr unterstützt. |
| Dateiintegritätsüberwachung | Log Analytics-Agent, AMA (Vorschau) | Defender for Endpoint-Agent-Integration | – Die Funktionalität mit dem Defender for Endpoint-Agent ist im August 2024 verfügbar. - Nur für Defender for Cloud-Kunden: Die Funktionalität mit dem Log Analytics-Agent wird im November 2024 als veraltet gekennzeichnet. – Die Funktionalität mit dem AMA wird nicht mehr unterstützt, wenn die Defender for Endpoint-Integration veröffentlicht wird. |
Automatische Bereitstellungserfahrung für den Log Analytics-Agent – Veralteter Plan
Im Rahmen der Pensionierung der MMA-Agenten wird die automatische Bereitstellungsfunktion, die die Installation und Konfiguration des Agenten für Defender for Cloud-Kunden ermöglicht, ebenfalls in zwei Phasen eingestellt:
Ende September 2024 – Die automatische Bereitstellung von MMA wird für Kunden deaktiviert, die die Funktion nicht mehr nutzen, sowie für neu erstellte Abonnements:
Vorhandene Abonnements , die die automatische MMA-Bereitstellung nach Ende September deaktivieren, können die Funktion danach nicht mehr aktivieren.
Bei neu erstellten Abonnements kann die automatische Bereitstellung nicht mehr aktiviert werden und wird automatisch deaktiviert.
Ende November 2024 – Die automatische Bereitstellung von MMA wird bei Abonnements, die sie noch nicht deaktiviert haben, deaktiviert. Von diesem Zeitpunkt an ist es nicht mehr möglich, die automatische MMA-Bereitstellung bei bestehenden Abonnements zu aktivieren.
Der 500 MB-Nutzen für die Datenerfassung
Um die Bewilligung zur kostenlosen Datenerfassung von 500 MB für die unterstützten Datentypen beizubehalten, müssen Sie von MMA zu AMA migrieren.
Note
Dieser Nutzen wird jedem AMA-Computer gewährt, der Teil eines Abonnements ist, für das Defender for Servers Plan 2 aktiviert ist.
Der Nutzen wird dem Arbeitsbereich gewährt, an den der Computer berichtet.
Die Sicherheitslösung sollte im zugehörigen Arbeitsbereich installiert werden. Erfahren Sie mehr über das Konfigurieren der Erfassung von Sicherheitsereignissen mit Azure Monitor.
Wenn der Computer an mehrere Arbeitsbereiche berichtet, wird der Nutzen nur einem dieser Arbeitsbereiche gewährt.
Informieren Sie sich weiter über die Bereitstellung des AMA.
Für SQL Server auf Computern wird die Migration zum Prozess für die automatische Bereitstellung des Azure Monitor-Agents (AMA) für SQL Server empfohlen.
Änderungen am alten Defender for Servers Plan 2 Onboarding mittels Verwendung des Log Analytics-Agenten
Microsoft stellt den bisherigen Ansatz zum Onboarding von Servern in Defender for Servers-Plan 2 ein, der den Log Analytics-Agent und Log Analytics-Arbeitsbereiche verwendet. Der Ruhestand beinhaltet folgende Änderungen:
Der Onboardingvorgang für das Onboarding neuer Computer, die nicht zu Azure gehören in Defender for Servers mithilfe von Log Analytics-Agenten und Arbeitsbereichen wurde von den Seiten Inventar und Erste Schritte im Defender for Cloud-Portal entfernt.
Um zu vermeiden, dass die Sicherheitsabdeckung auf den betroffenen Rechnern verloren geht, die mit einem Log Analytics Workspace verbunden sind, ergreifen Sie folgende Maßnahmen zur Pensionierung des Agenten:
- Wenn Sie Nicht-Azure-Server (sowohl lokal als auch in Multicloud-Umgebungen) über das frühere Log Analytics-Agent-Onboarding für Nicht-Azure-Computer eingebunden haben, verbinden Sie diese Server über für Azure Arc aktivierte Server mit Azure-Abonnements und Connectors für Defender for Servers Plan 2. Weitere Informationen zur Bereitstellung von Maschinen in großem Maßstab finden Sie unter Azure Arc Server Deployment Options.
- Wenn Sie den Legacy-Ansatz verwendet haben, um Defender für Server Plan 2 auf ausgewählten Azure-VMs zu aktivieren, aktivieren Sie Defender for Servers Plan 2 auf den Azure-Abonnements für diese Maschinen. Sie können dann einzelne Rechner aus der Defender for Server-Abdeckung ausschließen, indem Sie die Defender for Servers per-Resource-Konfiguration verwenden.
Die folgende Tabelle fasst die erforderliche Aktion für jeden Server zusammen, der über den Legacy-Ansatz in Defender for Servers Plan 2 integriert wurde:
| Computertyp | Aktion erforderlich, um die Sicherheitsabdeckung beizubehalten |
|---|---|
| Lokale Server | Auf Azure Arc integriert und mit einem Abonnement von Defender für Server Plan 2 verbunden |
| Azure-virtuelle Maschinen | Herstellen einer Verbindung mit einem Abonnement mit Defender for Servers Plan 2 |
| Multi-Cloud-Server | Verbindung zum Multicloud-Connector mit Azure Arc Provisioning und Defender for Servers Plan 2 |
Systemupdates und Patch-Empfehlungen – Erfahrung – Änderungen und Migrationsleitlinien
Systemupdates und Patches sind entscheidend für die Aufrechterhaltung der Sicherheit und der Integrität Ihrer Computer. Updates enthalten oft Sicherheitspatches für Schwachstellen, die, wenn sie nicht behoben werden, von Angreifern ausgenutzt werden können.
Defender for Cloud Foundational CSPM und die Defender for Server-Pläne boten zuvor Systemaktualisierungsempfehlungen mittels des Log Analytics-Agenten. Die bisherigen Log Analytics-Empfehlungen für agentenbasierte Systemupdates wurden durch Sicherheitsempfehlungen ersetzt, die mithilfe des Azure Update Manager gesammelt und aus zwei neuen Empfehlungen zusammengesetzt werden:
Erfahren Sie, wie Sie Systemupdates und Patch-Empfehlungen auf Ihren Computern beheben.
Welche Empfehlungen werden ersetzt?
In der folgenden Tabelle wird der Zeitplan für Empfehlungen zusammengefasst, die veraltet sind und ersetzt werden.
| Recommendation | Agent | Unterstützte Ressourcen | Abkündigungsdatum | Ersatzempfehlung |
|---|---|---|---|---|
| Systemupdates sollten auf Ihren Computern installiert werden | MMA | Azure-Ressourcen und Nicht-Azure-Ressourcen (Windows und Linux) | August 2024 | System-Updates sollten auf Ihren Maschinen installiert werden (unterstützt durch Azure Update Manager) |
| Systemupdates für VM-Skalierungsgruppen sollten installiert werden | MMA | Azure Virtual Machine Scale Sets (Azure-VM-Skalierungssätze) | August 2024 | Kein Ersatz |
Wie bereite ich mich auf die neuen Empfehlungen vor?
Verbinden Sie Ihre Nicht-Azure-Computer mit Arc.
Stellen Sie sicher, dass die Aktualisierungseinstellung für regelmäßige Bewertung auf Ihren Computern aktiviert ist. Sie können es auf zwei Arten aktivieren:
- Beheben Sie die Empfehlung: Die Rechner sollten so konfiguriert werden, dass sie regelmäßig nach fehlenden Systemupdates suchen, indem sie den Azure Update Manager verwenden.
- Aktivieren Sie regelmäßige Bewertungen im großen Maßstab mit Azure Policy.
Wenn Sie diese Schritte abgeschlossen haben, kann der Update-Manager die neuesten Updates für die Maschinen abrufen und Sie können den aktuellen Compliance-Status der Maschine ansehen.
Note
Das Aktivieren periodischer Bewertungen für Arc-fähige Maschinen, die nicht in einem Abonnement oder Connector mit aktiviertem Defender for Servers Plan 2 sind, unterliegt den Preisen des Azure Update Manager. Arc-fähige Rechner in einem Abonnement oder Connector mit aktiviertem Defender for Servers Plan 2 sowie jede Azure-VM sind für diese Funktion ohne zusätzliche Kosten berechtigt.
Empfehlungen zu Endpunktschutz – Änderungen und Migrationsleitfaden
Endpunktermittlung und Empfehlungen waren früher von den Plänen für Defender for Cloud Grundlegendes CSPM und Defender for Servers mithilfe des Log Analytics-Agents in GA oder in der Vorschau über den AMA bereitgestellt. Die bisherigen MMA- und AMA-basierten Endpunkt-Entdeckungs- und Empfehlungserfahrungen wurden durch Sicherheitsempfehlungen ersetzt, die mittels agentenloser maschineller Scanning gesammelt werden.
Endpunktschutzempfehlungen werden in zwei Phasen erstellt. Die erste Stufe ist Endpunkterkennung und Lösungsfindung. Die zweite Stufe ist die Bewertung der Konfiguration der Lösung. Die folgenden Tabellen enthalten Details zu den aktuellen und neuen Funktionen für jede Phase.
Erfahren Sie, wie Sie diese neuen Empfehlungen der Endpunkterkennung und -antwort (ohne Agent) verwalten.
Endpunkterkennungs- und Reaktionslösung – Ermittlung
Die folgende Tabelle vergleicht die aktuellen und neuen Entdeckungserfahrungen für Endpunkterkennungs- und Antwortlösungen.
| Area | Aktuelle Funktion (basierend auf dem AMA/MMA) | Neue Funktion (basierend auf der Computerüberprüfung ohne Agent) |
|---|---|---|
| Was ist erforderlich, um eine Ressource als fehlerfrei zu klassifizieren? | Ein Antivirenprogramm ist vorhanden. | Endpunkterkennungs- und Reaktionslösung vorhanden |
| Was ist erforderlich, um die Empfehlung zu erhalten? | Agent für Log-Analyse | Computerüberprüfung ohne Agent |
| Welche Pläne werden unterstützt? | – Grundlegende CSPM-Features (kostenlos) – Defender for Servers-Plan 1 und 2 |
– Defender CSPM – Defender for Servers-Plan 2 |
| Welcher Fix ist verfügbar? | Installation von Microsoft-Antischadsoftware | Installation von Defender for Endpoint auf ausgewählten Computern bzw. für ausgewählte Abonnements |
Endpunkterkennungs- und Reaktionslösung – Konfigurationsbewertung
Die folgende Tabelle vergleicht die aktuellen und neuen Konfigurationsbewertungserfahrungen für Endpunkterkennungs- und Antwortlösungen.
| Area | Aktuelle Funktion (basierend auf dem AMA/MMA) | Neue Funktion (basierend auf der Computerüberprüfung ohne Agent) |
|---|---|---|
| Ressourcen werden als fehlerhaft klassifiziert, wenn eine oder mehrere Sicherheitsprüfungen nicht fehlerfrei sind. | Drei Sicherheitsprüfungen: – Der Echtzeitschutz ist deaktiviert. – Signaturen sind veraltet. – Die Schnellüberprüfung und die vollständige Überprüfung wurden seit sieben Tagen nicht ausgeführt. |
Drei Sicherheitsprüfungen: - Antivirus ist aus oder teilweise konfiguriert – Signaturen sind veraltet. – Die Schnellüberprüfung und die vollständige Überprüfung wurden seit sieben Tagen nicht ausgeführt. |
| Voraussetzungen, um die Empfehlung zu erhalten | Antischadsoftwarelösung vorhanden | Endpunkterkennungs- und Reaktionslösung vorhanden |
Welche Empfehlungen sind veraltet?
In der folgenden Tabelle wird der Zeitplan für Empfehlungen zusammengefasst, die veraltet sind und ersetzt werden.
Die neue agentenlose Endpunktschutz-Empfehlungen, basierend auf agentenlosem Maschinenscannen, unterstützen sowohl Windows- als auch Linux-Betriebssysteme für Multicloud-Maschinen.
Wie funktioniert der Ersatz?
- Aktuelle Empfehlungen, die vom Log Analytics-Agent oder AMA bereitgestellt werden, werden im Laufe der Zeit nicht mehr unterstützt.
- Einige dieser vorhandenen Empfehlungen werden durch neue Empfehlungen ersetzt, die auf Computerüberprüfungen ohne Agent basieren.
- Die derzeit allgemein verfügbaren Empfehlungen bleiben erhalten, bis der Log Analytics-Agent eingestellt wird.
- Empfehlungen, die sich derzeit in der Vorschau befinden, werden ersetzt, wenn die neue Empfehlung in der Vorschau verfügbar ist.
Was geschieht mit der Sicherheitsbewertung?
Die folgenden Punkte erläutern, wie sich der Secure Score während des Übergangs von MMA-basierten Empfehlungen zu Empfehlungen für agentlosen Endpunktschutz verändert.
- Empfehlungen, die derzeit allgemein verfügbar sind, wirken sich weiterhin auf die Sicherheitsbewertung aus.
- Aktuelle und künftige neue Empfehlungen sind derselben Kontrolle im Microsoft Cloud Security Benchmark zugeordnet, sodass keine doppelten Auswirkungen auf den Secure Score entstehen.
Wie bereite ich mich auf die neuen Empfehlungen vor?
Um sich auf die neuen agentenlosen Endpunktschutzempfehlungen vorzubereiten, ergreifen Sie folgende Maßnahmen:
- Stellen Sie sicher, dass agentenloses Maschinenscannen im Rahmen von Defender for Servers Plan 2 oder Defender Cloud Security Posture Management aktiviert ist.
- Wenn es für Ihre Umgebung geeignet ist, entfernen Sie veraltete Empfehlungen, sobald die Ersatz-GA-Empfehlung verfügbar ist. Deaktivieren Sie dazu die Empfehlung in der integrierten Defender for Cloud-Initiative in Azure Policy.
Dateiintegritätsüberwachung – Änderungen und Migrationsleitfaden
Defender for Servers Plan 2 bietet nun eine neue File Integrity Monitoring (FIM)-Lösung an, die von der Integration von Defender for Endpoint (MDE) betrieben wird. Nachdem FIM powered by MDE allgemein verfügbar ist, wird das Defender for Cloud-Portal-Erlebnis für FIM powered by AMA entfernt. Im November wird FIM, unterstützt von MMA, als veraltet markiert.
Migration von FIM über AMA
Wenn Sie derzeit FIM über AMA verwenden:
Sie können keine neuen Abonnements oder Server mehr basierend auf AMA und der Change Tracking-Erweiterung in FIM integrieren oder Änderungen ab dem 30. Mai über das Defender for Cloud-Portal anzeigen.
Wenn Sie die von AMA gesammelten FIM-Ereignisse weiterhin nutzen möchten, können Sie manuell eine Verbindung mit dem entsprechenden Arbeitsbereich herstellen und mit der folgenden Abfrage Änderungen in der Tabelle „Änderungsnachverfolgung“ anzeigen:
ConfigurationChange

| where TimeGenerated > ago(14d)

| where ConfigChangeType in ('Registry', 'Files')

| summarize count() by Computer, ConfigChangeType
Wenn Sie das Onboarding neuer Bereiche fortsetzen oder Überwachungsregeln konfigurieren möchten, können Sie Datenverbindungsregeln manuell verwenden, um verschiedene Aspekte der Datensammlung zu konfigurieren oder anzupassen.
Defender for Cloud empfiehlt, FIM über AMA zu deaktivieren und deine Umgebung bei der Veröffentlichung auf die neue FIM-Version basierend auf Defender for Endpoint einzuführen.
FIM über AMA deaktivieren
Um FIM über AMA zu deaktivieren, entfernen Sie die Azure-Lösung zur Änderungsnachverfolgung. Weitere Informationen finden Sie unter Entfernen der ChangeTracking-Lösung.
Alternativ können Sie die zugehörigen Regeln für die Datensammlung (Data Collection Rules, DCR) von Dateiänderungen entfernen. Weitere Informationen finden Sie unter Remove-AzDataCollectionRuleAssociation oder Remove-AzDataCollectionRule.
Nachdem Sie die Dateiereignissammlung mit einer der oben genannten Methoden deaktiviert haben:
- Neue Ereignisse werden nicht mehr auf dem ausgewählten Scope gesammelt.
- Die bereits gesammelten historischen Ereignisse bleiben im relevanten Arbeitsbereich unter der Tabelle ConfigurationChange im Abschnitt Änderungsnachverfolgung gespeichert. Diese Ereignisse bleiben im relevanten Arbeitsbereich gemäß der in diesem Arbeitsbereich definierten Aufbewahrungsfrist verfügbar. Weitere Informationen finden Sie unter Funktionsweise von Aufbewahrung und Archivierung.
Migrieren von FIM über den Log Analytics-Agent (MMA)
Wenn Sie derzeit FIM über Log Analytics Agent (MMA) verwenden:
Die Dateiintegritätsüberwachung basierend auf Log Analytics Agent (MMA) wird ab Ende November 2024 nicht mehr unterstützt.
Defender for Cloud empfiehlt, FIM über MMA zu deaktivieren und Ihre Umgebung nach der Veröffentlichung auf die neue, auf Defender for Endpoint basierende FIM-Version umzustellen.
Deaktivieren von FIM über MMA
Um FIM über MMA zu deaktivieren, entfernen Sie die Azure-Lösung zur Änderungsnachverfolgung. Weitere Informationen finden Sie unter Entfernen der ChangeTracking-Lösung.
Nachdem Sie die Dateiereignissammlung deaktiviert haben:
- Neue Ereignisse werden nicht mehr auf dem ausgewählten Scope gesammelt.
- Die bereits gesammelten historischen Ereignisse bleiben im relevanten Arbeitsbereich unter der Tabelle ConfigurationChange im Abschnitt Änderungsnachverfolgung gespeichert. Diese Ereignisse bleiben im relevanten Arbeitsbereich gemäß der in diesem Arbeitsbereich definierten Aufbewahrungsfrist verfügbar. Weitere Informationen finden Sie unter Funktionsweise von Aufbewahrung und Archivierung.
Basiserfahrungsänderungen und Migrationsleitlinien
Die Funktion für Baseline-Fehlkonfigurationen auf VMs trägt dazu bei, sicherzustellen, dass Ihre VMs bewährte Sicherheitspraktiken und organisatorische Richtlinien einhalten. Baselines Fehlkonfiguration überprüft Ihre VMs mit vordefinierten Sicherheitsbaselines und identifiziert Abweichungen oder Fehlkonfigurationen, die ein Risiko für Ihre Umgebung darstellen könnten.
Der Log Analytics-Agent (auch bekannt als Microsoft Monitoring Agent oder MMA) ging im November 2024 in den Ruhestand, und folgende Änderungen gelten:
Maschineninformationen werden durch die Azure Policy-Gastkonfiguration gesammelt.
Die folgenden Azure-Richtlinien werden mit der Azure Policy-Gastkonfiguration aktiviert:
- „Windows-Computer müssen die Anforderungen der Azure Compute-Sicherheitsbaseline erfüllen“
- „Linux-Computer müssen die Anforderungen der Azure Compute-Sicherheitsbaseline erfüllen“
Note
Wenn Sie diese Richtlinien entfernen, verlieren Sie den Zugang zu den Vorteilen der Azure Policy Gastkonfigurationserweiterung.
Defender for Cloud: Grundlegendes CSPM enthält keine Betriebssystemempfehlungen mehr, die auf Compute-Sicherheitsbaselines basieren. Diese Empfehlungen sind verfügbar, wenn Sie den Defender for Servers Plan 2 aktivieren.
Um mehr über die Preise von Defender for Servers Plan 2 zu erfahren, sehen Sie sich die Preisseite von Defender for Cloud an. Sie können auch Kosten mit dem Defender for Cloud Kostenrechner berechnen.
Von Bedeutung
Beachten Sie, dass die Gastkonfiguration der Azure Policy Funktionen außerhalb des Defender for Cloud-Portals bietet, die nicht im Defender for Cloud enthalten sind. Diese Funktionen unterliegen den Preisrichtlinien für Azure Policy-Gastkonfiguration. Beispielsweise Wartungs- und benutzerdefinierte Richtlinien. Weitere Informationen finden Sie auf der Preisseite der Azure Policy-Gastkonfiguration.
Empfehlungen, die das MCSB gibt und die nicht Teil der Windows- und Linux-Rechensicherheitsgrundlagen sind, bleiben Teil des kostenlosen grundlegenden CSPM.
Installieren der Azure Policy-Gastkonfiguration
Um weiterhin die Basiserfahrung zu erhalten, müssen Sie den Defender for Servers Plan 2 aktivieren und die Azure Policy-Gastkonfiguration installieren. Wenn Sie Defender for Servers Plan 2 aktivieren und die Azure Policy-Gastkonfiguration installieren, stellen Sie sicher, dass Sie weiterhin die gleichen Empfehlungen und Härtungshinweise erhalten, die Sie durch die Basiserfahrung erhalten haben.
Je nach Umgebung müssen Sie möglicherweise folgende Schritte unternehmen:
Überprüfen Sie die Unterstützungsmatrix für die Azure Policy-Gastkonfiguration.
Installieren Sie die Azure Policy-Gastkonfiguration auf Ihren Computern.
Azure-Computer: Suchen Sie im Defender for Cloud-Portal auf der Seite „Empfehlungen“ nach Gastkonfigurationserweiterung muss auf Computern installiert sein und Empfehlung korrigieren, und wählen Sie diese Optionen aus.
(Nur Azure-VMs) Sie müssen eine verwaltete Identität zuweisen.
- Suchen Sie im Defender for Cloud-Portal auf der Seite „Empfehlungen“ nach Gastkonfigurationserweiterung der virtuellen Computer muss mit systemseitig zugewiesener verwalteter Identität bereitgestellt werden und Empfehlung korrigieren, und wählen Sie diese Optionen aus.
(Nur Azure-VMs) Optional: Um die Azure Policy-Gastkonfiguration für Ihr gesamtes Abonnement automatisch bereitzustellen, können Sie den Guest Configuration Agent (Vorschau) aktivieren.
Zum Aktivieren des Gastkonfigurationsagenten:
Melden Sie sich im Azure-Portal an.
Navigieren Sie zu Umgebungseinstellungen>Ihr Abonnement>Einstellungen und Überwachung.
Wählen Sie Gastkonfiguration aus.
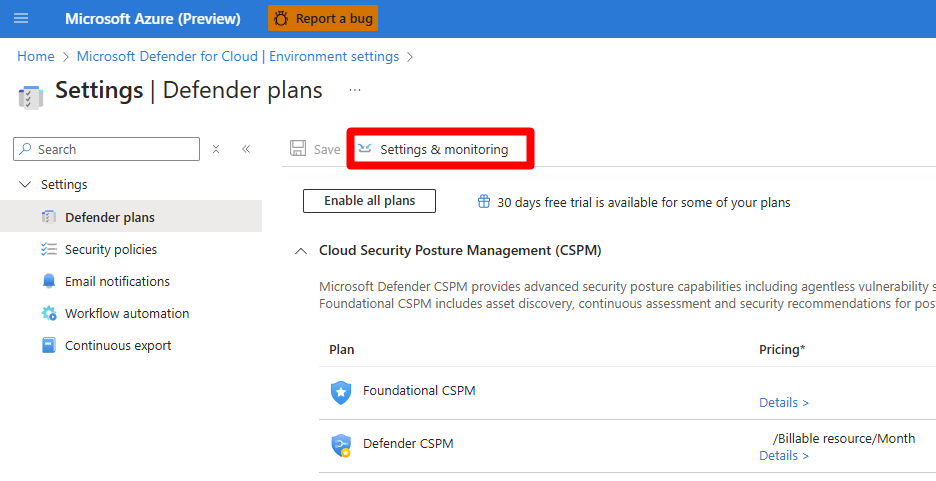
Schalten Sie den Gastkonfigurations-Agent (Preview) auf Ein um.
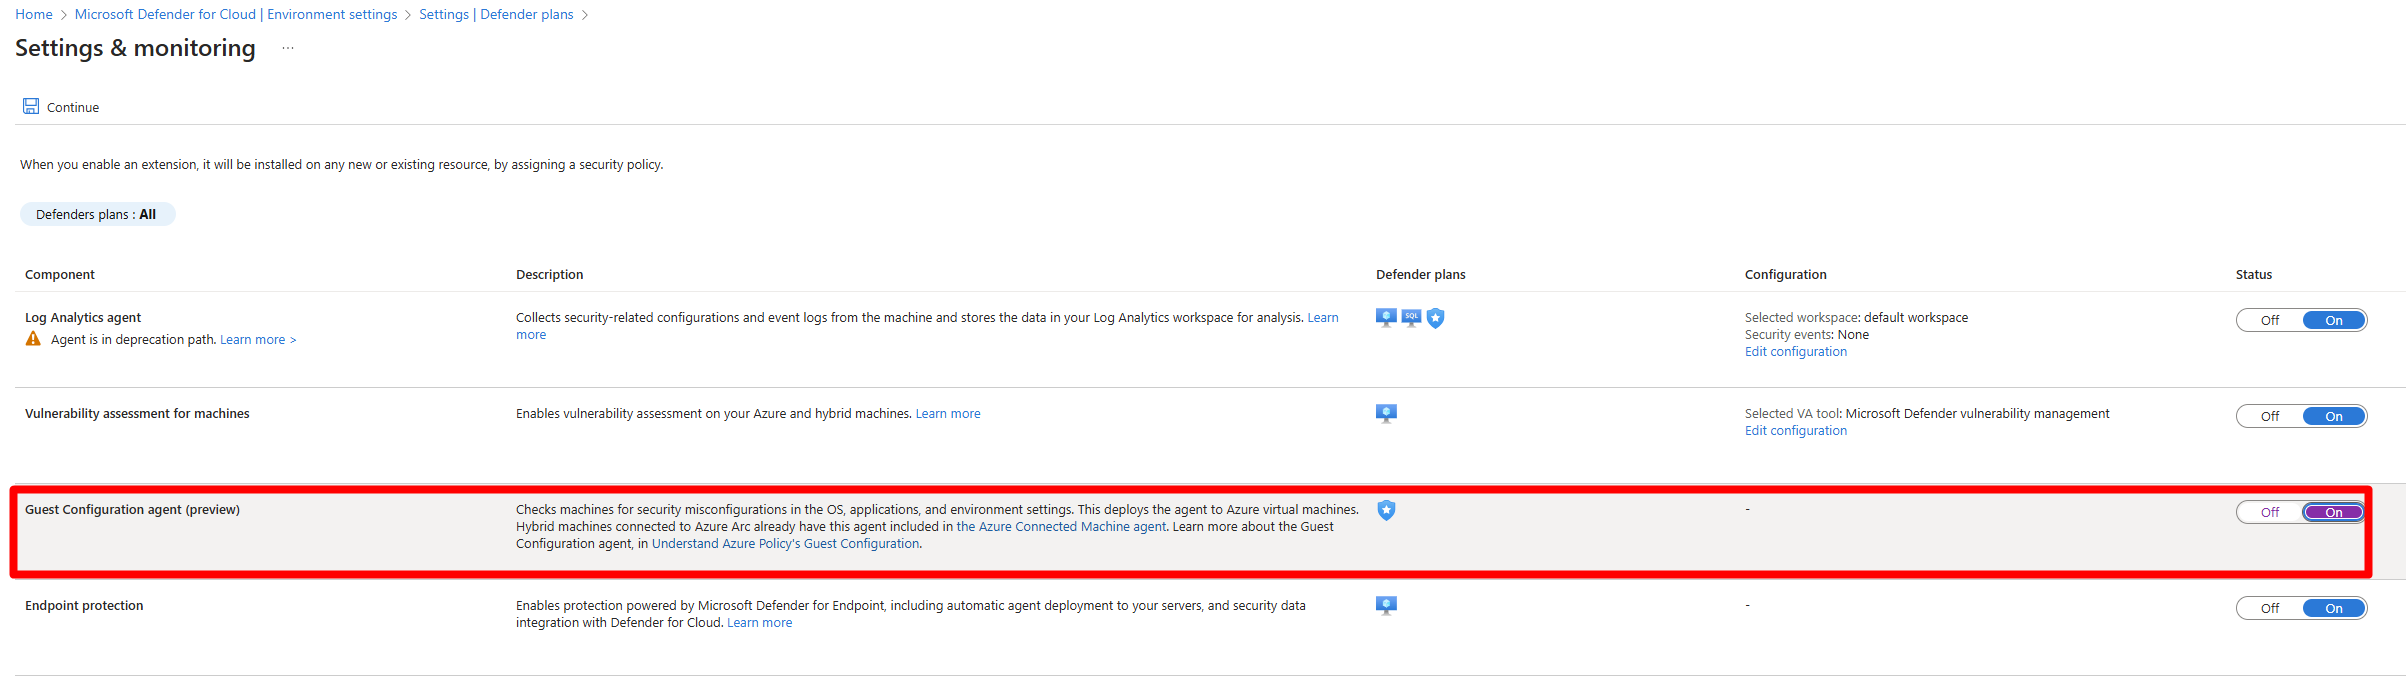
Wählen Sie "Weiter" aus.
GKP und AWS: Die Azure Policy-Gastkonfiguration wird automatisch installiert, wenn Sie mit Ihrem GKP-Projekt oder Ihren AWS-Konten mit aktivierter automatischer Azure Arc-Bereitstellung eine Verbindung mit Defender for Cloud herstellen.
Lokale Computer: Die Azure Policy-Gastkonfiguration ist standardmäßig aktiviert, wenn Sie lokale Computer als Computer mit Azure Arc-Unterstützung oder VMs onboarden.


Nachdem Sie die notwendigen Schritte zur Installation der Azure Policy-Gastkonfiguration abgeschlossen haben, erhalten Sie automatisch Zugriff auf die Basisfunktionen basierend auf der Azure Policy-Gastkonfiguration. Wenn Sie die Azure Policy-Gastkonfiguration installieren, stellen Sie sicher, dass Sie weiterhin die gleichen Empfehlungen und Härtungshinweise erhalten, die Sie durch die Basiserfahrung erhalten haben.
Änderungen an Empfehlungen
Die folgenden MMA-basierten Empfehlungen werden eingestellt, da der MMA eingestellt wird:
- Computer müssen sicher konfiguriert sein.
- Die automatische Bereitstellung des Log Analytics-Agents sollte für Abonnements aktiviert sein.
Die veralteten Empfehlungen werden durch folgende Azure Policy-Empfehlungen zur Gastkonfiguration ersetzt:
- Sicherheitsrisiken in der Sicherheitskonfiguration auf Ihren Windows-Computern sollten beseitigt werden (unterstützt von der Gastkonfiguration)
- Sicherheitsrisiken in der Sicherheitskonfiguration auf Ihren Linux-Computern sollten beseitigt werden (unterstützt von der Gastkonfiguration)
- Erweiterung „Gastkonfiguration“ muss auf den Computern installiert sein.
Doppelte Empfehlungen
Wenn Sie Defender for Cloud für ein Azure-Abonnement aktivieren, wird die Microsoft Cloud Security Benchmark (MCSB) einschließlich Computesicherheitsbaselines, mit denen die Betriebssystemcompliance bewertet werden, als Standard für die Compliance aktiviert. Kostenlose grundlegende CSPM-Features (Cloud Security Posture Management) in Defender for Cloud bieten Sicherheitsempfehlungen basierend auf der MCSB.
Wenn ein Rechner sowohl die MMA- als auch die Azure Policy-Gastkonfiguration ausführt, sieht man doppelte Empfehlungen. Die Doppelung der Empfehlungen tritt auf, weil beide Methoden gleichzeitig laufen und dieselben Empfehlungen liefern. Diese Duplikate beeinflussen Ihre Compliance und Ihren Secure Score.
Um doppelte Empfehlungen zu vermeiden, wenn sowohl die MMA- als auch die Azure Policy-Gastkonfiguration ausgeführt werden, können Sie die MMA-Empfehlungen Machines should be configured securely und Auto provisioning of the Log Analytics agent should be enabled on subscriptions deaktivieren, indem Sie in Defender for Cloud die Seite „Regulatorische Compliance“ aufrufen.

Nachdem Sie die Empfehlung gefunden haben, wählen Sie die relevanten Maschinen aus und nehmen Sie sie von der Anwendung aus.

Einige der Baselinekonfigurationsregeln, die vom Azure Policy-Gastkonfigurationstool unterstützt werden, sind aktueller und bieten mehr Möglichkeiten. Daher kann der Wechsel zur Baselines-Funktion mit Azure Policy-Gastkonfiguration Ihren Compliance-Status beeinflussen, da sie Prüfungen enthalten, die zuvor möglicherweise nicht durchgeführt wurden.
Abfrageempfehlungen
Mit dem Rücktritt des MMA fragt Defender for Cloud keine Empfehlungen mehr über die Log Analytics-Arbeitsbereichsinformationen an. Stattdessen verwendet Defender for Cloud nun Azure Resource Graph für API- und Portalanfragen, um Empfehlungsinformationen abzufragen.
Hier zwei Beispielabfragen, die Sie verwenden können:
Alle fehlerhaften Regeln für eine bestimmte Ressource abfragen
Securityresources
| where type == "microsoft.security/assessments/subassessments"
| extend assessmentKey=extract(@"(?i)providers/Microsoft.Security/assessments/([^/]*)", 1, id)
| where assessmentKey == '1f655fb7-63ca-4980-91a3-56dbc2b715c6' or assessmentKey ==  '8c3d9ad0-3639-4686-9cd2-2b2ab2609bda'
| parse-where id with machineId:string '/providers/Microsoft.Security/' *
| where machineId  == '{machineId}'
Alle fehlerhaften Regeln und die fehlerhaften Computer der Regeln
securityresources
| where type == "microsoft.security/assessments/subassessments"
| extend assessmentKey=extract(@"(?i)providers/Microsoft.Security/assessments/([^/]*)", 1, id)
| where assessmentKey == '1f655fb7-63ca-4980-91a3-56dbc2b715c6' or assessmentKey ==  '8c3d9ad0-3639-4686-9cd2-2b2ab2609bda'
| parse-where id with * '/subassessments/' subAssessmentId:string
| parse-where id with machineId:string '/providers/Microsoft.Security/' *
| extend status = tostring(properties.status.code)
| summarize count() by subAssessmentId, status
Plane deine Log Analytics-Agenten-Migration
Migrationsplanungsmatrix
Planen Sie die Migration eines Agenten entsprechend Ihren Unternehmensanforderungen. Die folgende Migrationsplanungstabelle fasst die Leitlinien zusammen.
| Benutzt du Defender für Server? | Sind diese Defender for Server-Funktionen in GA erforderlich: Überwachung der Dateiintegrität, Empfehlungen zum Endpunktschutz, Sicherheitsgrundlagenempfehlungen? | Verwendest du Defender für SQL-Server auf Rechnern oder für AMA-Logsammlungen? | Migrationsplan |
|---|---|---|---|
| Ja | Ja | No | 1. Aktivieren Sie Defender for Endpoint-Integration und Computerüberprüfung ohne Agent. 2. Warten Sie auf die allgemeine Verfügbarkeit aller Features für die Plattform der Alternative (Sie können die Vorschauversion früher verwenden). 3. Sobald die Features allgemein verfügbar sind, deaktivieren Sie den Log Analytics-Agent. |
| No | --- | No | Sie können den Log Analytics-Agent jetzt entfernen. |
| No | --- | Ja | 1. Sie können jetzt zur automatischen SQL-Bereitstellung für AMA migrieren. 2. Deaktivieren Sie den Log Analytics/Azure Monitor-Agent. |
| Ja | Ja | Ja | 1. Aktivieren Sie Defender for Endpoint-Integration und Computerüberprüfung ohne Agent. 2. Sie können den Log Analytics-Agent und den AMA parallel verwenden, um alle Features in der allgemeinen Verfügbarkeit zu erhalten. Weitere Informationen zum parallelen Ausführen von Agenten finden Sie unter Automatische Bereitstellung des Azure Monitor-Agenten. 3. Migrieren Sie zur automatischen SQL-Bereitstellung für AMA in Defender for SQL auf Computern. Alternativ können Sie die Migration vom Log Analytics-Agent zum AMA im April 2024 starten. 4. Deaktivieren Sie nach Abschluss der Migration den Log Analytics-Agent. |
| Ja | No | Ja | 1. Aktivieren Sie Defender for Endpoint-Integration und Computerüberprüfung ohne Agent. 2. Sie können jetzt zur automatischen SQL-Bereitstellung für AMA in Defender for SQL auf Computern migrieren. 3. Deaktivieren Sie den Log Analytics-Agent. |
Nutzen Sie die MMA-Migrationserfahrung
Die MMA-Migrationsumgebung ist ein Tool, mit dem Sie vom MMA zum AMA migrieren können. Die Benutzeroberfläche bietet einen Assistenten, mit dem Sie Ihre Computer vom MMA zum AMA migrieren können.
Mit der MMA-Migrationserfahrung können Sie:
- Migriere Server vom Legacy-Onboarding über den Log Analytics-Arbeitsbereich.
- Stellen Sie sicher, dass die Abonnements alle Voraussetzungen erfüllen, um alle Vorteile von Defender for Servers Plan 2 zu nutzen.
- Migrieren Sie über MDE zur neuen Version von FIM.
Melden Sie sich im Azure-Portal an.
Navigieren Sie zu Defender for Cloud>Umgebungseinstellungen.
Wählen Sie MMA-Migration aus.
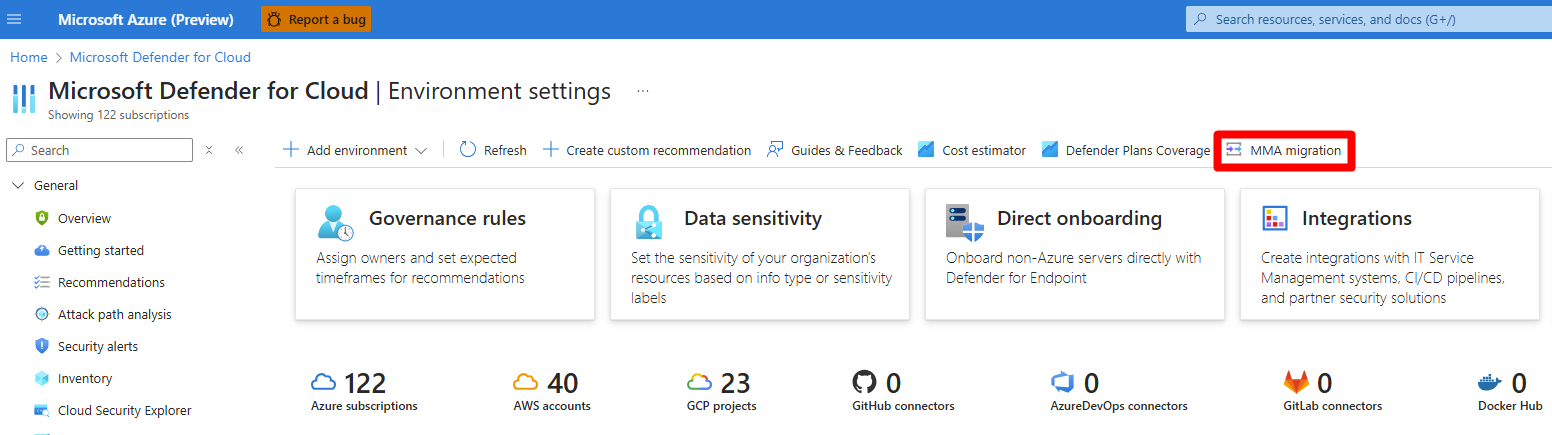
Wählen Sie für eine der verfügbaren Aktionen Aktion ausführen aus:
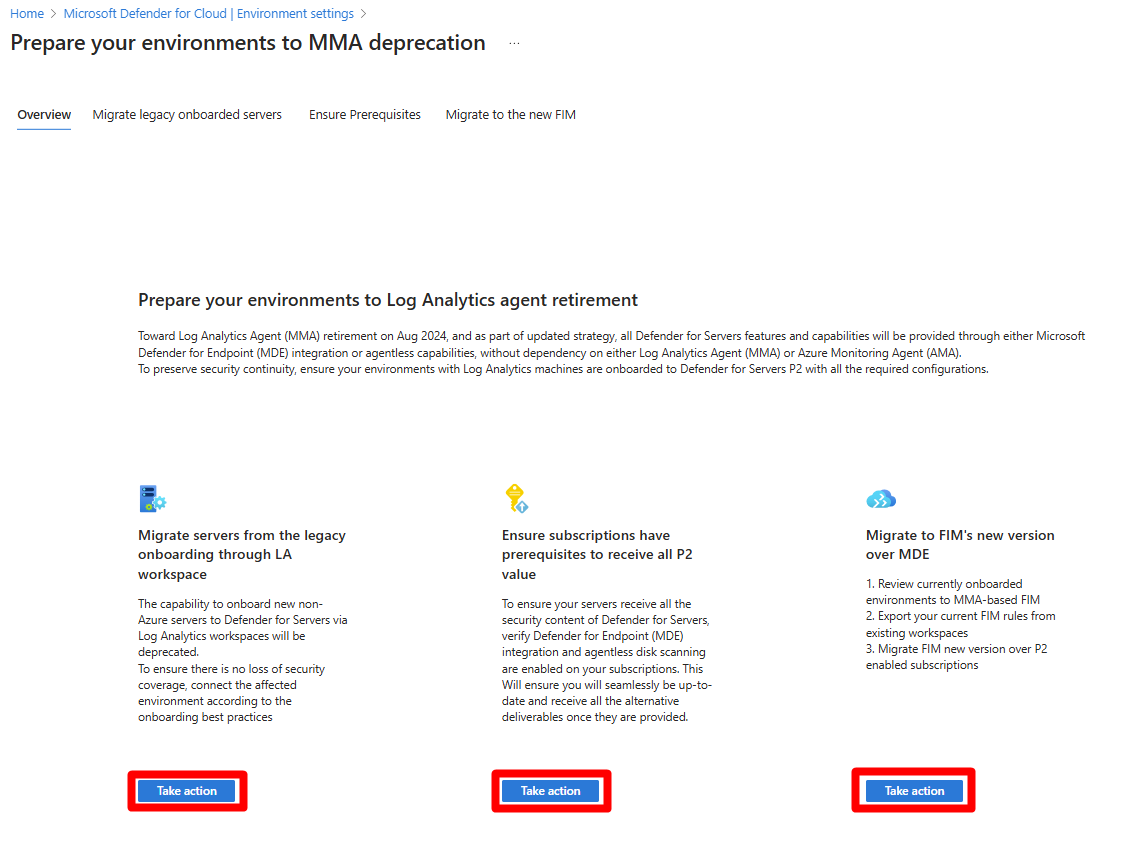


Warten Sie, bis die Umgebung geladen wurde, und führen Sie die Schritte aus, um die Migration abzuschließen.