Hinweis
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, sich anzumelden oder das Verzeichnis zu wechseln.
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, das Verzeichnis zu wechseln.
Sie können die Datensensitivitätseinstellungen in Microsoft Defender for Cloud anpassen. Vertraulichkeitseinstellungen für Daten werden verwendet, um die kritischen vertraulichen Daten in Ihrer Organisation zu identifizieren und gezielt zu verwalten. Defender Cloud Security Posture Management (Defender CSPM) bezieht sich auf den Defender CSPM-Plan in Microsoft Defender for Cloud.
Wählen Sie sensible Informationstypen und Sensitivitätsetiketten aus dem Microsoft Purview Portal in Defender for Cloud aus.
- Standardmäßig verwendet Defender for Cloud integrierte Typen vertraulicher Informationen aus Microsoft Purview.
- Einige Informationstypen und Bezeichnungen sind standardmäßig aktiviert.
- Die Ermittlung sensibler Daten unterstützt eine Teilmenge der in Microsoft Purview integrierten Typen vertraulicher Informationen. Siehe die Referenzliste der unterstützten sensiblen Informationstypen.
- Ändern Sie die Standardeinstellungen auf der Datensensitivitätsseite .
Wenn Sie Labels importieren, setzen Sie Empfindlichkeitsschwellenwerte, die das Mindest-Schwellen-Sensitivitätsniveau bestimmen, damit ein Label in Defender for Cloud als sensitiv markiert wird.
Die Anpassung der Datensensitivitätseinstellungen hilft Ihnen, sich auf Ihre kritisch sensiblen Ressourcen zu konzentrieren und die Genauigkeit der Sensitivitätserkenntnisse zu verbessern.
Voraussetzungen
Bevor Sie die Einstellungen für die Datenempfindlichkeit anpassen, stellen Sie sicher, dass die folgenden Anforderungen erfüllt sind:
- Überprüfen Sie die Voraussetzungen und Anforderungen für die Konfiguration von Datensensitivitätseinstellungen.
- Aktivieren Sie in Defender for Cloud die Funktionen zur Ermittlung sensibler Daten in den Plänen Defender CSPM oder Defender for Storage.
Änderungen der Vertraulichkeitseinstellungen werden bei der nächsten Ermittlung von Ressourcen wirksam.
Importieren von benutzerdefinierten Sensitivitätstypen/-labels
Defender for Cloud importiert automatisch benutzerdefinierte Sensitivitätsinformationstypen und Sensitivitätsetiketten. Wenn Sie über die Enterprise Mobility and Security E5/A5/G5-Lizenz verfügen, müssen Sie die Zustimmung nicht manuell im Microsoft Defender XDR-Portal angeben. Weitere Informationen finden Sie unter Lizenzierung von Microsoft Purview-Vertraulichkeitsbezeichnungen.
Defender for Cloud importiert nur Vertraulichkeitsbezeichnungen mit automatischen Bezeichnungsregeln. Defender for Cloud ignoriert den Standortabschnitt in der automatischen Beschriftungsregel und wendet das Label auf alle Ressourcentypen und -standorte an.
Anpassen von Kategorien/Typen vertraulicher Daten
Um die Datensensitivitätseinstellungen in Defender for Cloud anzupassen, befolgen Sie diese Schritte:
Melden Sie sich im Azure-Portal an.
Wechseln Sie zu Microsoft Defender for Cloud>Umgebungseinstellungen.
Wählen Sie Datenvertraulichkeit aus.
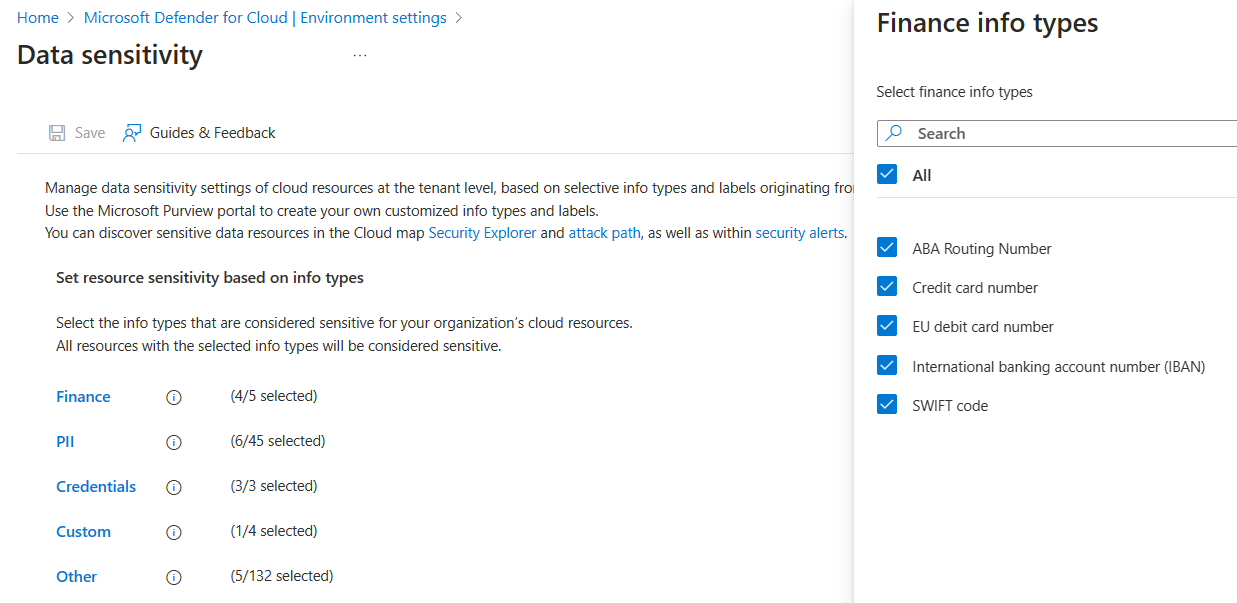
Wählen Sie die Kategorie des Informationstyps aus, die Sie anpassen möchten:
- Die Kategorien Finanzen, PII und Zugangsdaten enthalten die Standarddaten, nach denen Angreifer typischerweise suchen.
- Die Kategorie Custom enthält benutzerdefinierte Informationstypen aus Ihrer Microsoft Purview-Portal Konfiguration.
- Die Kategorie Sonstige enthält alle anderen integrierten verfügbaren Informationstypen.
Wählen Sie die Informationstypen aus, die Sie als sensibel markieren möchten.
Wählen Sie Anwenden und dann Speichern aus.
Festlegen des Schwellenwerts für vertrauliche Datenbezeichnungen
Wenn Sie Microsoft Purview-Sensitivitätsetiketten verwenden, stellen Sie sicher, dass:
Sie legen den Bezeichnungsbereich auf Dateien und andere Datenressourcen fest und konfigurieren die Regel für die automatische Bezeichnung für Office-Apps.
Ihre Etiketten werden mit einer geltenden Etikettenrichtlinie veröffentlicht .
Sie können einen Schwellenwert für die minimale Vertraulichkeitsstufe festlegen, ab der eine Bezeichnung in Defender for Cloud als vertraulich gekennzeichnet werden soll.
Melden Sie sich im Azure-Portal an.
Wechseln Sie zu Microsoft Defender for Cloud>Umgebungseinstellungen.
Wählen Sie Datenvertraulichkeit aus. Der aktuelle Mindestschwellenwert für die Vertraulichkeit wird angezeigt.
Wählen Sie Ändern aus, um die Liste der Vertraulichkeitsbezeichnungen anzuzeigen, und wählen Sie die Vertraulichkeitsbezeichnung mit der niedrigsten Einstellung aus, die als vertraulich gekennzeichnet werden soll.
Wählen Sie Anwenden und dann Speichern aus.
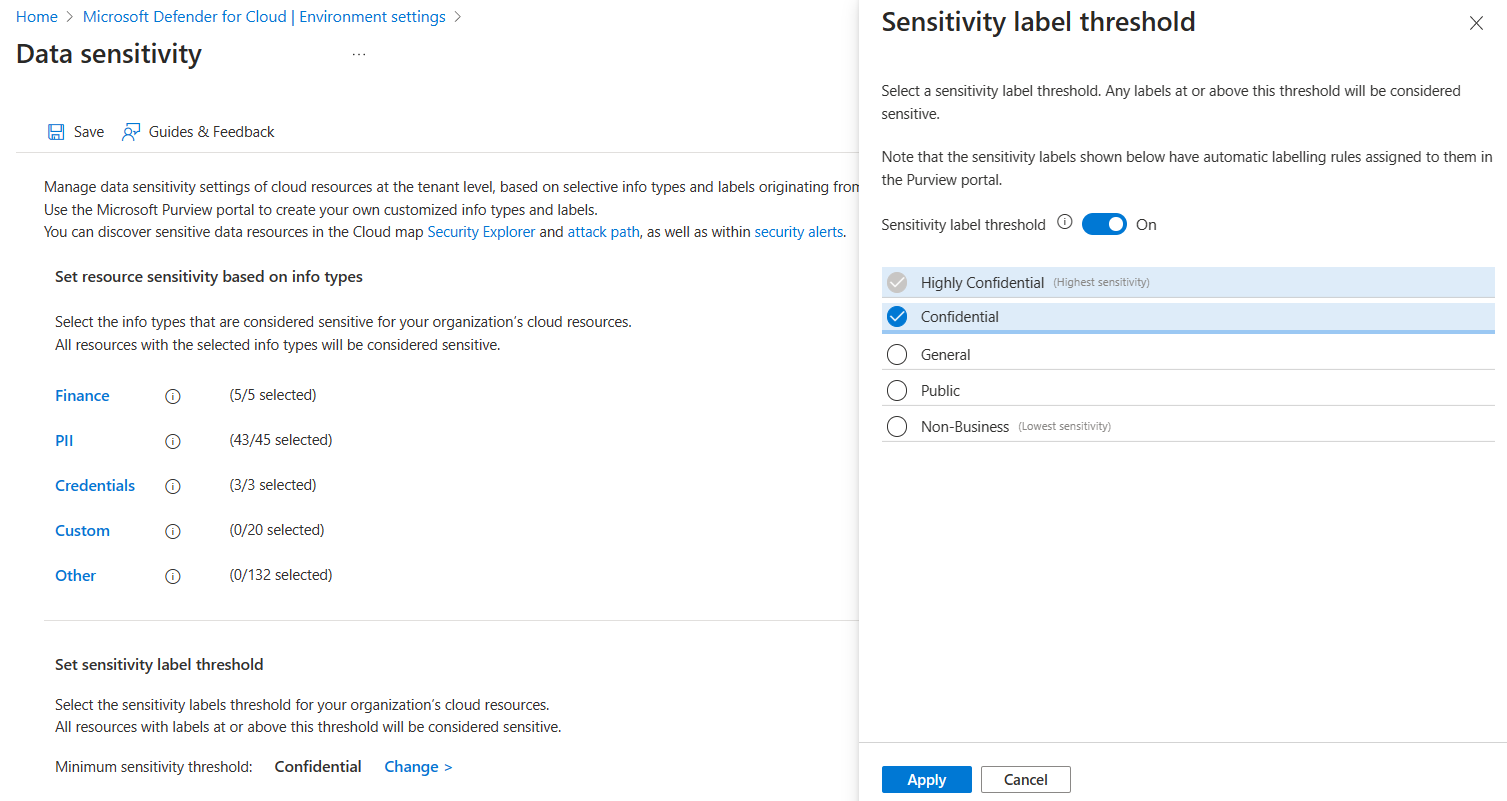
Wenn Sie den Schwellenwert aktivieren, wählen Sie eine Bezeichnung mit der niedrigsten Einstellung aus, die in Ihrer Organisation als vertraulich angesehen werden soll. Bei allen Ressourcen mit mindestens dieser oder einer höherwertigen Bezeichnung wird davon ausgegangen, dass sie vertrauliche Daten enthalten. Wenn Sie z. B. Vertraulich als Minimum auswählen, wird auch Streng vertraulich als vertraulich betrachtet. Bei Allgemein, Öffentlich und Nicht geschäftlich ist dies nicht der Fall.
Man kann kein Unterlabel in der Schwelle auswählen. Allerdings kann man das Unterlabel als betroffenes Label auf Ressourcen im Angriffspfad/Cloud Security Explorer sehen, wenn das übergeordnete Label im Schwellenwert enthalten ist, also eines der ausgewählten sensiblen Labels.
Die gleichen Einstellungen gelten für jede unterstützte Ressource, einschließlich Objektspeicherung und Datenbanken.