Hinweis
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, sich anzumelden oder das Verzeichnis zu wechseln.
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, das Verzeichnis zu wechseln.
Azure DevOps Services | Azure DevOps Server | Azure DevOps Server 2022
In diesem Artikel erfahren Sie mehr über Zugriffsstufen und Berechtigungen durch Vererbung, Sicherheitsgruppen, Rollen und mehr in Azure DevOps.
Eine Übersicht über Standardberechtigungen finden Sie unter Schnellübersicht zu Standardberechtigungen.
Weitere Informationen finden Sie in Sicherheitsübersicht.
Hinweise zur Leistung für große Unternehmen finden Sie unter Empfehlungen zur Berechtigungsleistung.
Tipp
Sie können KI verwenden, um Azure DevOps-Aufgaben zu unterstützen. Informationen zu den ersten Schritten finden Sie unter Aktivieren der KI-Unterstützung bei Azure DevOps MCP Server .
Zugriffsebenen
Alle Azure DevOps-Benutzer verfügen über eine Zugriffsebene, die den Zugriff auf bestimmte Webportalfeatures zuweist oder einschränkt. Es gibt drei Hauptzugriffsebenen: Stakeholder, Basic und Basic + Test Plans. Um einem Benutzer Zugriff auf Funktionen für die Agile-Portfolioverwaltung oder die Testfallverwaltung zuzuweisen, müssen Sie Zugriffsebenen ändern, nicht Berechtigungen. Weitere Informationen finden Sie unter Informationen zu Zugriffsebenen.
Berechtigungen
Alle Benutzer in Azure DevOps gehören zu einer oder mehreren standardmäßigen Sicherheitsgruppen. Weisen Sie Sicherheitsgruppen Berechtigungen zu, die entweder den Zugriff auf Features oder Aufgaben zulassen oder verweigern .
- Mitglieder erben die Berechtigungen, die ihrer Sicherheitsgruppe zugewiesen sind.
- Definieren Sie Berechtigungen auf verschiedenen Ebenen: Organisation/Sammlung, Projekt oder Objekt.
- Verwalten Sie einige Berechtigungen über rollenbasierte Zuordnungen (z. B. Teamadministrator, Erweiterungsverwaltung oder Pipelineressourcenrollen).
- Administratoren können benutzerdefinierte Sicherheitsgruppen definieren, um Berechtigungen für verschiedene Funktionsbereiche zu verwalten.
An der Verwaltung von Berechtigungen in Azure DevOps sind zwei wichtige Gruppen beteiligt: Projektauflistungsadministratoren und Projektadministratoren.
Projektauflistungsadministratoren:
- Sie verfügen über umfassende Administratorberechtigungen innerhalb einer Organisation oder Projektsammlung.
- Verwalten Einstellungen, Richtlinien und Prozesse für die Organisation.
- Erstellen und Verwalten von Projekten
Projektadministratoren:
- Sind auf Projektebene tätig.
- Verwalten Sicherheitsgruppen und Berechtigungen über die Projekteinstellungen im Webportal.
- Verwalteten Sie Berechtigungen für bestimmte Objekte, die von Mitwirkenden innerhalb des Projekts erstellt werden.
Berechtigungszustände
Weisen Berechtigungen zu, um einen Zugriff zuzuweisen oder einzuschränken:
Benutzer oder Gruppe verfügt über Berechtigung:
- Zulassen
- Zulassen (geerbt)
- Zulassen (System)
Benutzer oder Gruppe verfügt nicht über eine Berechtigung:
- Verweigern
- Verweigern (geerbt)
- Verweigern (System)
- Nicht festgelegt
| Status der Berechtigung | Beschreibung |
|---|---|
| Zulassen | Erteilt explizit die Berechtigung für den ausgewählten Benutzer oder die ausgewählte Gruppe im aktuellen Bereich. |
| Zulassen (geerbt) | Gewährt die Berechtigung über einen übergeordneten Bereich oder eine Gruppenmitgliedschaft. |
| Zulassen (System) | Erteilt eine Berechtigung, die Azure DevOps verwaltet. Systemberechtigungen können nicht bearbeitet werden. |
| Verweigern | Verweigert explizit die Berechtigung für den ausgewählten Benutzer oder die ausgewählte Gruppe im aktuellen Bereich. |
| Verweigern (geerbt) | Verweigert die Berechtigung aufgrund eines übergeordneten Bereichs oder einer Gruppenmitgliedschaft. |
| Verweigern (System) | Verweigert eine Berechtigung, die von Azure DevOps verwaltet wird. Systemberechtigungen können nicht bearbeitet werden. |
| Nicht festgelegt. | Die Berechtigung wird im aktuellen Geltungsbereich weder erteilt noch verweigert. Andere zutreffende Zuweisungen bestimmen die wirksame Berechtigung. |
Azure DevOps berechnet effektive Berechtigungen aus direkten Zuordnungen, Gruppenmitgliedschaften und geerbten Zuordnungen. Wenn Zuweisungen innerhalb desselben Bereichs kombiniert werden, hat Deny in der Regel Vorrang vor Allow. In einer Objekthierarchie kann eine explizite Zuweisung für ein untergeordnetes Objekt den von seinem übergeordneten Objekt geerbten Wert für dieselbe Identität ersetzen.
Warnung
Wenn Sie eine Berechtigung für eine Gruppe ändern, wirkt sich dies auf alle Benutzer in dieser Gruppe aus. Selbst eine einzelne Berechtigungsänderung kann sich auf Hunderte von Benutzern auswirken, daher sollten Sie die potenziellen Auswirkungen berücksichtigen, bevor Sie Anpassungen vornehmen.
Berechtigungsvererbung
Berechtigungen folgen einer Hierarchie, sodass Sie Berechtigungen von einem übergeordneten Knoten erben oder diese außer Kraft setzen können.
Gruppenvererbung:
- Benutzer erhalten die kombinierten Berechtigungen der Gruppen, zu der sie gehören.
- Auf derselben Ebene hat ein Verweigern einer Gruppe im Allgemeinen Vorrang vor einem Zulassen einer anderen Gruppe.
- "Nicht festgelegt " erteilt oder verweigert keine Berechtigung und überschreibt keine Aufgabe aus einer anderen Gruppe.
Vererbung auf Objektebene:
Sie weisen Knoten wie Bereichen, Iterationen, Versionssteuerungsordnern und Arbeitsaufgabenabfrageordnern Berechtigungen auf Objektebene zu. Diese Berechtigungen werden in der Hierarchie geerbt.
Objekthierarchieregeln:
- Berechtigungen, die auf einem Knoten auf höherer Ebene festgelegt sind, werden von allen Subknoten geerbt, es sei denn, sie werden explizit überschrieben.
- Wenn eine Berechtigung für einen Unterknoten nicht ausdrücklich erlaubt oder verweigert wird, erbt er die Berechtigung von seinem übergeordneten Element.
- Wenn für eine Identität auf einem Unterknoten explizit eine Berechtigung festgelegt ist, gilt der für diese Identität vom übergeordneten Knoten geerbte Wert nicht für diesen Unterknoten.
- Nach dem Auflösen der Objekthierarchie kombiniert Azure DevOps die anwendbaren direkten und Gruppenzuweisungen. Eine Ablehnung aus einer anderen Gruppe im resultierenden Bereich kann dennoch Vorrang vor einer Zulassung haben.
Beispiel:
- Explizit verweigern für
area-1(übergeordneter Knoten). - Explizites Zulassen für
area-1/sub-area-1(untergeordneter Knoten). - In diesem Fall erhält der Nutzer ein Erlauben-Anweisungen für
area-1/sub-area-1, die die vom übergeordneten Knoten geerbte Ablehnen-Anweisung überschreibt.
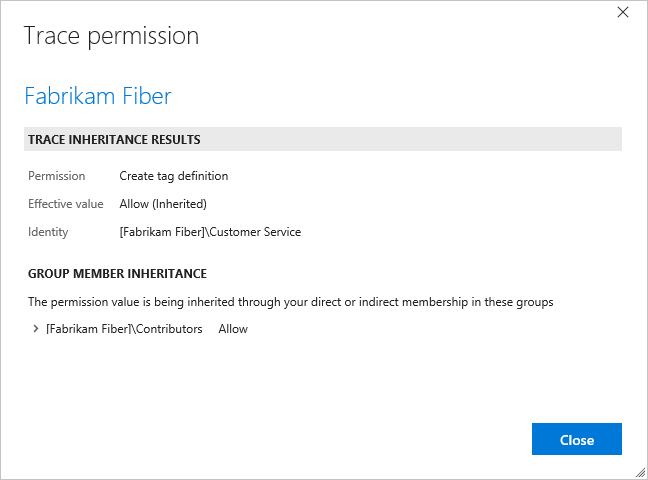
Um zu verstehen, warum eine Berechtigung geerbt wird, wählen Sie "Warum" für diese Berechtigung aus. Informationen zum Öffnen einer Sicherheitsseite finden Sie unter "Anzeigen von Berechtigungen".
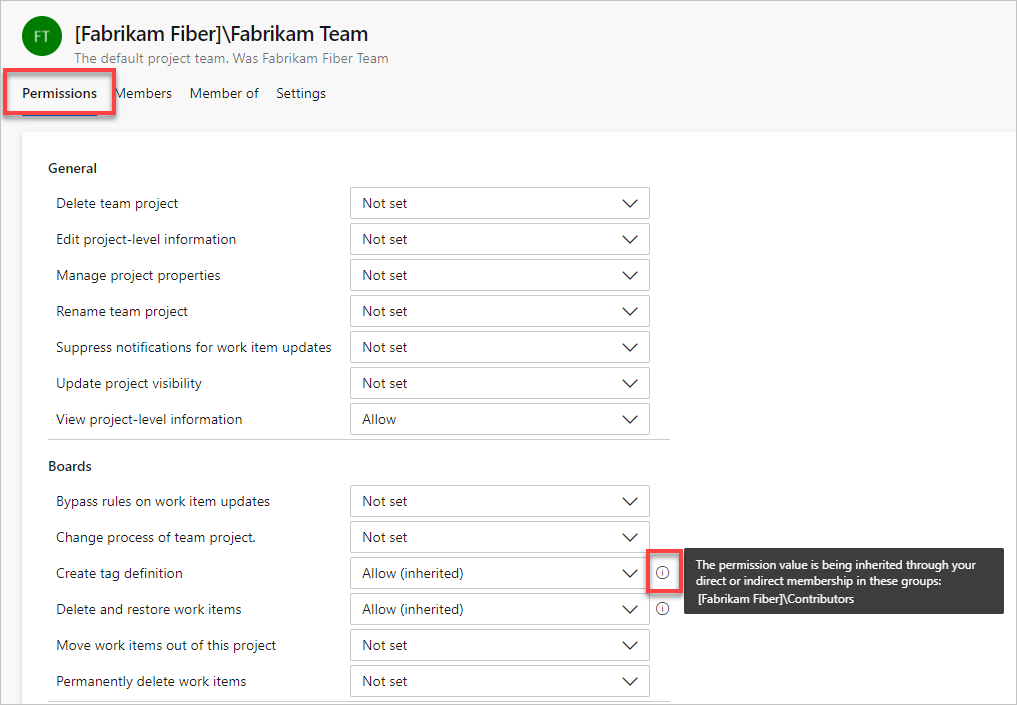
Anschließend wird ein neues Dialogfeld geöffnet, das die Vererbungsinformationen für diese Berechtigung anzeigt.
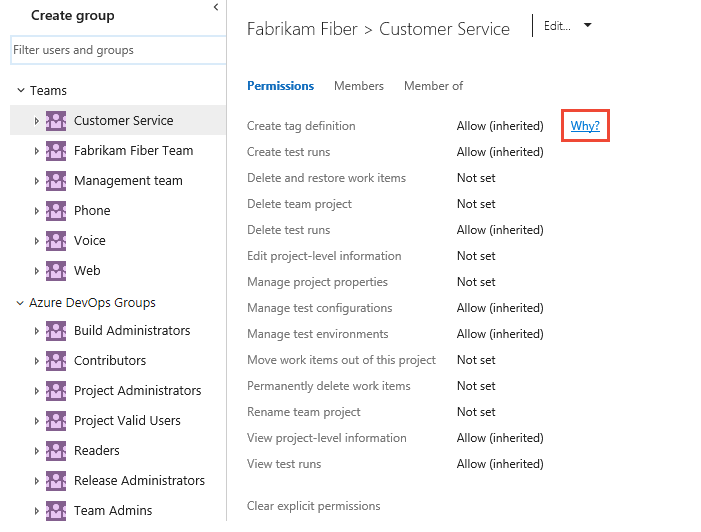
Anschließend werden in einem neuen Fenster die Vererbungsinformationen für diese Berechtigung angezeigt.
Sicherheitsgruppen und Mitgliedschaft
Sicherheitsgruppen weisen ihren Mitgliedern bestimmte Berechtigungen zu.
Wenn Sie eine Organisation, Sammlung oder ein Projekt erstellen, erstellt Azure DevOps eine Reihe von Standardsicherheitsgruppen und weist diesen Gruppen automatisch Standardberechtigungen zu. Sie definieren weitere Sicherheitsgruppen mithilfe der folgenden Aktionen:
- Erstellen benutzerdefinierter Sicherheitsgruppen auf den folgenden Ebenen:
- Projektebene
- Organisations- oder Sammlungsebene
- Serverebene (nur lokal)
- Hinzufügen eines Teams, das eine Teamsicherheitsgruppe erstellt
Sie können keine Sicherheitsgruppe auf Objektebene erstellen. Sie können jedoch einer Objektebene eine benutzerdefinierte Gruppe zuweisen und dann dieser Ebene Berechtigungen zuweisen. Weitere Informationen finden Sie unter Festlegen von Berechtigungen auf Objektebene.
Standardsicherheitsgruppen
Die meisten Azure DevOps-Benutzer werden der Sicherheitsgruppe "Mitwirkende " hinzugefügt und der Stufe "Einfacher Zugriff" gewährt. Die Gruppe Mitwirkende stellt einen Lese- und Schreibzugriff auf Repositorys, Arbeitsnachverfolgung, Pipelines und mehr bereit. Der Basic-Zugriff stellt Zugriff auf alle Features und Aufgaben für die Verwendung von Azure Boards, Azure Repos, Azure Pipelines und Azure Artifacts bereit. Benutzer, die Zugriff auf die Verwaltung Azure Test Plans benötigen, benötigen Basic + Test-Pläne oder einen anwendbaren Visual Studio Abonnementvorteil.
Die folgenden Sicherheitsgruppen sind standardmäßig für jedes Projekt und jede Organisation definiert: In der Regel fügen Sie Benutzer oder Gruppen den Gruppen Leser, Mitwirkende oder Projektadministratoren zu.
| Projekt | Organisation oder Auflistung |
|---|---|
| – Build-Administratoren – Mitwirkende – Projektadministratoren - Projekt gültige Benutzer – Leser – Releaseadministratoren - TeamName Mannschaft |
– Projektauflistungsadministratoren – Projekt-Sammlungs-Build-Administratoren – Projektsammlungs-Builddienstkonten - Projekt Sammlung Proxy Service Konten - Projekt Inkasso Service Konten – Projektsammlung Testdienstkonten - Projekt Sammlung Gültige Benutzer - Projektgebundene Benutzer – Sicherheitsdienstgruppe |
Eine Beschreibung dieser Gruppen finden Sie unter Sicherheitsgruppen, Dienstkonten und Berechtigungen. Informationen zur Zuweisung von Standardberechtigungen zu den am häufigsten verwendeten Standardsicherheitsgruppen finden Sie unter Standardberechtigungen und Zugriff.
Die folgenden Sicherheitsgruppen werden für jedes Projekt und jede Projektauflistung standardmäßig definiert. In der Regel fügen Sie Benutzer oder Gruppen den Gruppen Leser, Mitwirkende oder Projektadministratoren zu.
Sie dürfen Dienstkonten nur zu Azure DevOps-Dienstkontogruppen hinzufügen. Informationen zu gültigen Benutzergruppen finden Sie unter Gültige Benutzergruppen weiter unten in diesem Artikel.
| Projektebene | Sammlungsebene |
|---|---|
| – Build-Administratoren – Mitwirkende – Projektadministratoren - Projekt gültige Benutzer – Leser – Releaseadministratoren - TeamName Mannschaft |
– Projektauflistungsadministratoren – Projekt-Sammlungs-Build-Administratoren – Projektsammlungs-Builddienstkonten - Projekt Sammlung Proxy Service Konten - Projekt Inkasso Service Konten – Projektsammlung Testdienstkonten - Projekt Sammlung Gültige Benutzer – Sicherheitsdienstgruppe |
Fügen Sie der Gruppe "Projektadministratoren " Benutzer hinzu, die Features auf Projektebene verwalten. Zu diesen Features gehören Teams, Bereichs- und Iterationspfade, Repositorys, Dienst-Hooks und Dienstendpunkte.
Fügen Sie Benutzer, die Organisations- oder Sammlungsebenenfunktionen verwalten, der Gruppe "Project-Sammlungsadministratoren" hinzu. Zu diesen Features gehören Projekte, Richtlinien, Prozesse, Aufbewahrungsrichtlinien, Agent- und Bereitstellungspools sowie Erweiterungen. Weitere Informationen finden Sie unter Über die Einstellungen auf Benutzer-, Team-, Projekt- und Organisationsebene.
Verwaltung von Mitgliedschaften, Berechtigungen und Zugriffsebenen
Azure DevOps steuert den Zugriff über diese drei verbundenen Funktionsbereiche:
- Die Mitgliedschaftsverwaltung unterstützt das Hinzufügen einzelner Benutzerkonten und Gruppen zu Standardsicherheitsgruppen. Jede Standardgruppe ist einem Satz von Standardberechtigungen zugeordnet. Alle einer Sicherheitsgruppe hinzugefügten Benutzer werden der Gruppe „Gültige Benutzer“ hinzugefügt. Ein gültiger Benutzer kann eine Verbindung zu einem Projekt, einer Sammlung oder einer Organisation herstellen.
- Die Berechtigungsverwaltung steuert den Zugriff auf bestimmte funktionale Aufgaben auf verschiedenen Systemebenen. Berechtigungen auf Objektebene legen Berechtigungen für eine Datei, einen Ordner, eine Buildpipeline oder eine freigegebene Abfrage fest. Die Berechtigungseinstellungen entsprechen Zulassen, Verweigern, Vererbtes Zulassen, Vererbtes Verweigern, Systemzulassen, Systemverweigern, und Nicht gesetzt.
- Die Zugriffsebenenverwaltung steuert den Zugriff auf Webportalfeatures. Basierend auf der Lizenzierung und der Rolle des Benutzers weisen Administratoren Stakeholder, Basic, Basic+ TestPläne oder eine entsprechende Visual Studio Abonnementzugriffsebene zu.
Jeder Funktionsbereich verwendet Sicherheitsgruppen zur Vereinfachung der Verwaltung in der gesamten Bereitstellung. Sie fügen Benutzer und Gruppen über den Webverwaltungskontext hinzu. Berechtigungen werden automatisch basierend auf der Sicherheitsgruppe festgelegt, der Sie Benutzer hinzufügen. Oder Berechtigungen basieren auf der Objekt-, Projekt-, Auflistungs- oder Serverebene, der Sie Gruppen hinzufügen.
Die Sicherheitsgruppenmitgliedschaft kann eine Kombination aus Benutzern, anderen Gruppen und Microsoft Entra-Gruppen sein.
Bei den Sicherheitsgruppenmitgliedern kann es sich um eine Kombination von Benutzern, andere Gruppen, Active Directory-Gruppen oder eine Arbeitsgruppe handeln.
Sie können lokale Gruppen oder Active Directory (AD)-Gruppen erstellen, um Ihre Benutzer zu verwalten.
Active Directory- und Microsoft Entra-Sicherheitsgruppen
Sie können Sicherheitsgruppen auffüllen, indem Sie einzelne Benutzer hinzufügen. Es ist jedoch effizienter und vereinfacht die Verwaltung, wenn Sie diese Gruppen mithilfe von Microsoft Entra ID für Azure DevOps Services und Active Directory (AD) oder mithilfe von Windows-Benutzergruppen für Azure DevOps Server auffüllen. Mit diesem Ansatz können Sie Gruppenmitgliedschaften und Berechtigungen effektiver über mehrere Computer hinweg verwalten.
Wenn Sie nur eine kleine Gruppe von Benutzern verwalten müssen, können Sie diesen Schritt überspringen. Wenn Sie jedoch davon ausgehen, dass Ihre Organisation wachsen könnte, sollten Sie die Einrichtung von Active Directory oder Microsoft Entra ID in Betracht ziehen. Wenn Sie die Verwendung zusätzlicher Dienste planen, ist es wichtig, Microsoft Entra ID für die Verwendung mit Azure DevOps zur Unterstützung der Abrechnung zu konfigurieren.
Hinweis
Ohne Microsoft Entra ID müssen sich alle Azure DevOps-Benutzer mit Microsoft-Konten anmelden, und Sie müssen den Kontozugriff über einzelne Benutzerkonten verwalten. Auch wenn Sie den Kontozugriff mithilfe von Microsoft-Konten verwalten, sollten Sie ein Azure-Abonnement zur Verwaltung der Abrechnung einrichten.
Informationen zum Einrichten von Microsoft Entra ID zur Verwendung mit Azure DevOps Services finden Sie unter Verbinden Ihrer Organisation mit Microsoft Entra ID.
Wenn Ihre Organisation mit Microsoft Entra ID verbunden ist, können Sie verschiedene Organisationsrichtlinien definieren und verwalten, um die Sicherheit zu verbessern und den Zugriff auf Anwendungen zu optimieren. Weitere Informationen finden Sie unter Sicherheit, Sicherheitsrichtlinien.
Informationen zum Verwalten des Organisationszugriffs mit Microsoft Entra ID finden Sie in den folgenden Artikeln:
- Hinzufügen oder Löschen von Benutzern mit Microsoft Entra ID
- Problembehandlung für den Zugriff mit Microsoft Entra ID
Azure DevOps registriert Änderungen, die innerhalb einer Stunde nach dieser Änderung in der Microsoft Entra-ID an einer Microsoft Entra-Gruppe vorgenommen wurden. Alle geerbten Berechtigungen über die Gruppenmitgliedschaft werden aktualisiert. Um Ihre Microsoft Entra-Mitgliedschaft und geerbte Berechtigungen in Azure DevOps zu aktualisieren, melden Sie sich ab und dann wieder an. Sie können auch eine Aktualisierung zur erneuten Bewertung Ihrer Berechtigung auslösen.
Informationen zum Einrichten von Active Directory zur Verwendung mit Azure DevOps Server finden Sie in den folgenden Artikeln:
- Installieren von Active Directory-Domänendiensten (Stufe 100)
- Erste Schritte mit Active Directory Domain Services.
Installieren Sie Active Directory, bevor Sie Azure DevOps Server installieren.
Gültige Benutzergruppen
Wenn Sie Benutzerkonten direkt zu einer Sicherheitsgruppe hinzufügen, werden die Benutzer automatisch Teil einer der folgenden gültigen Benutzergruppen.
- Gültige Projektauflistungsbenutzer: Alle Mitglieder, die einer Gruppe auf Organisationsebene hinzugefügt wurden.
- Gültige Projektbenutzer:: Alle Mitglieder, die einer Gruppe auf Projektebene hinzugefügt wurden.
- Gültige Server\Azure DevOps- Benutzer: Alle Mitglieder, die einer Gruppe auf Serverebene hinzugefügt wurden.
- ProjectCollectionName\Gültige Benutzer der Projektsammlung: Alle Member, die zu Gruppen auf Sammlungsebene hinzugefügt wurden.
- Gültige ProjectName\Project-Benutzer: Alle Mitglieder, die einer Gruppe auf Projektebene hinzugefügt wurden.
Die diesen Gruppen zugewiesenen Standardberechtigungen bieten in erster Linie Lesezugriff, z. B. Buildressourcen anzeigen, Informationen auf Projektebene anzeigen und Informationen auf Auflistungsebene anzeigen.
Für den Zugriff auf Projektressourcen benötigt ein Benutzer Informationen auf Projektebene und alle Berechtigungen, die für die jeweilige Ressource erforderlich sind. Bereichspfadberechtigungen steuern den Zugriff auf Arbeitsaufgaben und Testartefakte innerhalb eines Projekts; sie steuern nicht, ob ein Benutzer auf das Projekt zugreifen kann. Ändern Sie nicht die Standardberechtigungen für eine Gruppe "Gültige Benutzer". Das Verweigern von Informationen auf Projektebene, Das Anzeigen von Informationen auf Sammlungsebene oder das Anzeigen von Informationen auf Instanzebene an eine dieser Gruppen kann alle Mitglieder des entsprechenden Bereichs blockieren.
Projektbezogene Benutzergruppe
Standardmäßig können Benutzer, die Sie einer Organisation hinzufügen, Informationen zu Organisation und Projekten anzeigen, auch außerhalb der Projekte, deren Mitglied sie sind.
Um bestimmte Benutzer einzuschränken, z. B. Stakeholder, Microsoft Entra-Gastbenutzer oder Mitglieder einer bestimmten Sicherheitsgruppe, können Sie für die Organisation die Previewfunktion Benutzersichtbarkeit und Zusammenarbeit auf bestimmte Projekte einschränken aktivieren. Wenn Sie diese Funktion aktivieren, können Benutzer und Gruppen der Project-Scoped Users-Gruppe nur auf die Projekte zugreifen, zu denen Sie sie explizit hinzufügen. Die Funktion beschränkt außerdem deren Zugriff auf Organisationseinstellungen und Identitäten in Personenauswahlfeldern.
Warnung
Beachten Sie die folgenden Einschränkungen bei der Verwendung dieses Vorschaufeatures:
- Die in diesem Abschnitt beschriebenen Features für eingeschränkte Sichtbarkeit gelten nur für Interaktionen über das Webportal. Mithilfe der REST-APIs oder
az devopsCLI-Befehle können Projektmitglieder auf die eingeschränkten Daten zugreifen. - Benutzer in der eingeschränkten Gruppe können nur Benutzer auswählen, die explizit zu Azure DevOps hinzugefügt wurden, und keine Benutzer, die Zugriff über die Microsoft Entra-Gruppenmitgliedschaft haben.
- Gastbenutzer, die Mitglieder der eingeschränkten Gruppe mit Standardzugriff in Microsoft Entra ID sind, können nicht über die Personenauswahl nach Benutzern suchen.
Informationen zu Setupschritten und Einschränkungen finden Sie unter "Benutzersichtbarkeit einschränken".
Hinweis
Sicherheitsgruppen werden auf Organisationsebene verwaltet, auch wenn sie für bestimmte Projekte verwendet werden. Abhängig von den Benutzerberechtigungen sind einige Gruppen möglicherweise im Webportal ausgeblendet. Um alle Gruppennamen in einer Organisation anzuzeigen, können Sie das Azure DevOps CLI-Tool oder REST-APIs verwenden. Weitere Informationen finden Sie unter Hinzufügen und Verwalten von Sicherheitsgruppen.
Hinweis
Sicherheitsgruppen werden auf Sammlungsebene verwaltet, auch wenn sie für bestimmte Projekte verwendet werden. Abhängig von den Benutzerberechtigungen sind einige Gruppen möglicherweise im Webportal ausgeblendet. Um alle Gruppennamen in einer Sammlung anzuzeigen, können Sie das Azure DevOps CLI-Tool oder REST-APIs verwenden. Weitere Informationen finden Sie unter Hinzufügen und Verwalten von Sicherheitsgruppen.
Rollenbasierte Berechtigungen
Mit rollenbasierten Berechtigungen weisen Sie einer Rolle Benutzerkonten oder Sicherheitsgruppen zu, und jede Rolle verfügt über mindestens eine Berechtigung. Die folgenden Ressourcen unterstützen rollenbasierte Berechtigungen:
- Sicherheitsrollen für Artefakt- oder Paketfeeds
- Marketplace-Erweiterungs-Manager-Rolle
- Pipeline-Sicherheitsrollen
- Teamadministratorrolle
Für weitere Informationen, siehe Über Sicherheitsrollen in der Pipeline.
Die folgende Abbildung zeigt, wie auf Projekt- und Auflistungsebene definierte Sicherheitsgruppen Objekten, Projekten und der Organisation Berechtigungen zuweisen können.
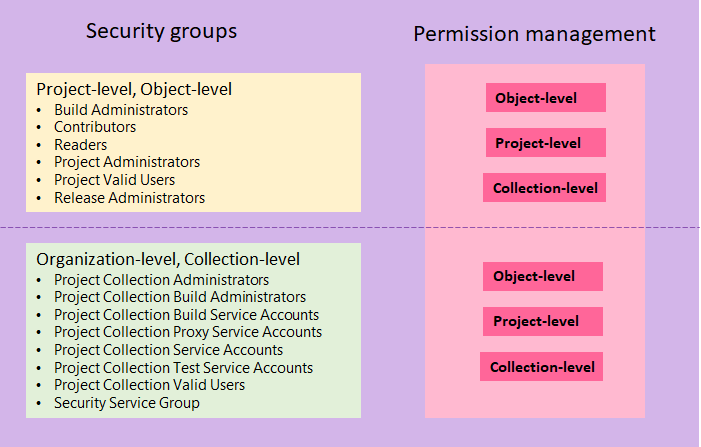
Die folgende Abbildung zeigt, wie auf Projekt- und Auflistungsebene definierte Sicherheitsgruppen zu Berechtigungen auf Objekt-, Projekt- und Auflistungsebene zugewiesen werden können. Sie können Sicherheitsgruppen auf Serverebene nur zu Berechtigungen auf Serverebene zuweisen.

Mitglieder der Gruppen "Projektadministratoren" oder "Projektsammlungsadministratoren" verwalten alle Teamtools für alle Teams.
Previewfunktionen
Vorschaufeatures bieten frühzeitigen Zugriff auf Funktionen, bevor sie allgemein verfügbar werden. Benutzer können Vorschaufeatures verwalten, die auf Benutzerebene angeboten werden. Mitglieder der Gruppe Project Collection-Administratoren können Vorschaufunktionen auf Organisationsebene in Azure DevOps Services und Vorschaufunktionen auf Sammlungsebene in Azure DevOps Server verwalten. Weitere Informationen finden Sie unter Funktionen verwalten oder aktivieren.