Hinweis
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, sich anzumelden oder das Verzeichnis zu wechseln.
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, das Verzeichnis zu wechseln.
Azure Event Hubs Dedicated unterstützt confidential Computing zum Schutz Ihrer verwendeten Ereignisdaten. Vertrauliche Computer verwenden hardwarebasierte vertrauenswürdige Ausführungsumgebungen (TEEs), um einen verbesserten Datenschutz zu gewährleisten und unbefugten Zugriff auf Ihre Ereignisse zu verhindern, während sie verarbeitet werden.
Wenn Sie vertrauliches Computing in einem dedizierten Event Hubs-Namespace aktivieren, profitieren Ihre Daten von der Isolation auf Hardwareebene zusätzlich zur vorhandenen Ruhe- und Übertragungsverschlüsselung. Mit dieser Funktion können Organisationen, die vertrauliche oder regulierte Daten verarbeiten, strenge Sicherheits- und Complianceanforderungen erfüllen.
Benefits
Vertrauliches Computing für Azure Event Hubs bietet die folgenden Vorteile:
- Es sind keine Codeänderungen erforderlich: Aktivieren Sie vertrauliches Computing auf Namespaceebene, ohne Ihre Anwendungen oder Ereignisverarbeitungsmuster zu ändern.
- Verteidigung im Detail: Kombiniert mit vorhandenen Event Hubs-Sicherheitsfeatures wie vom Kunden verwalteten Schlüsseln, privaten Endpunkten und verwalteten Identitäten.
- Ereignisstreamingschutz: Ihre Event Hubs profitieren von der Isolation auf Hardwareebene während der Ereignisverarbeitung.
Regionale Verfügbarkeit
Vertrauliches Computing für Azure Event Hubs ist in ausgewählten Regionen verfügbar.
| Region |
|---|
| Korea Central |
| Vereinigte Arabische Emirate, Norden |
Einschränkungen
Die folgenden Einschränkungen gelten für vertrauliches Computing für Azure Event Hubs:
- Vertrauliches Computing ist nur auf der Dedizierten Ebene verfügbar.
- Sie müssen vertrauliches Computing während der Namespaceerstellung aktivieren. Sie können sie nicht für vorhandene Namespaces aktivieren.
Aktivieren Sie vertrauliches Computing mithilfe des Azure-Portals
Wechseln Sie zum portal Azure und öffnen Sie die Seite zum Erstellen des Event Hubs-Namespaces.
Wählen Sie "Dediziert " für das Preisniveau aus.
Wählen Sie eine unterstützte Region als Speicherort aus.
Wählen Sie für "Vertraulich berechnen" die Option "Aktiviert" aus.
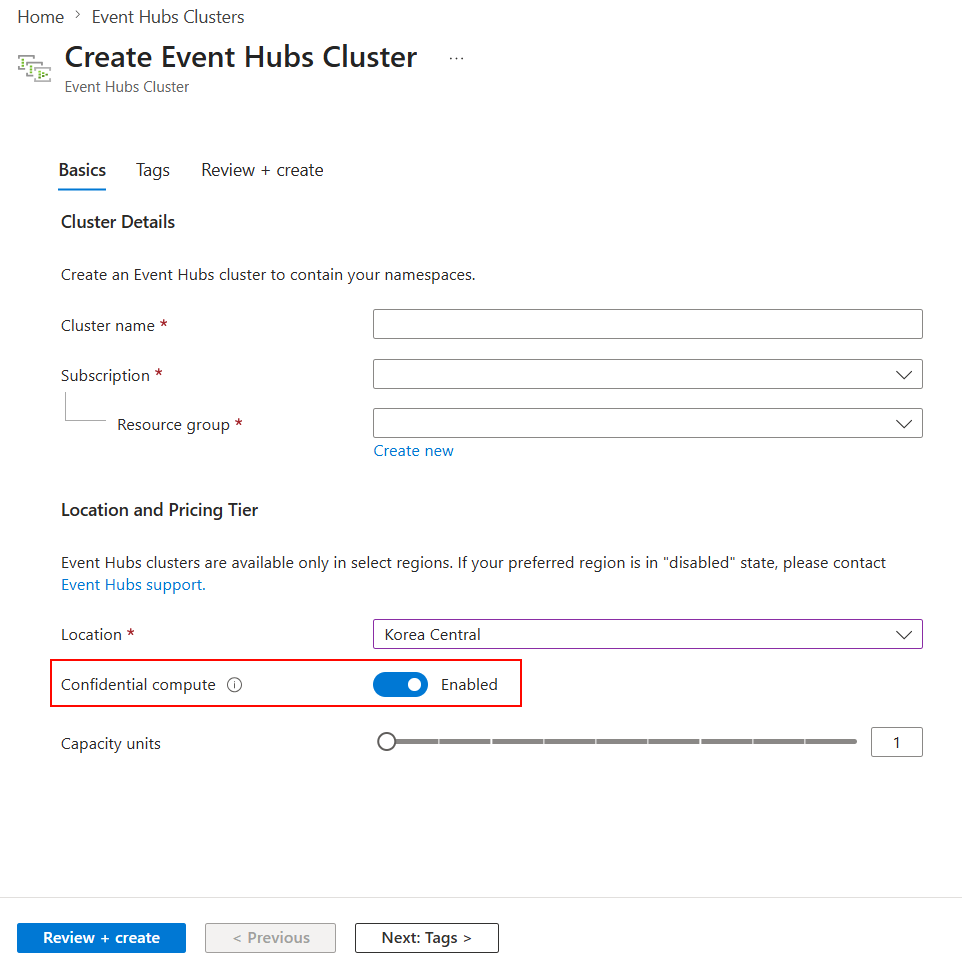
Füllen Sie die verbleibenden erforderlichen Felder für die Namespacekonfiguration aus.
Wählen Sie Prüfen + Erstellen und dann Erstellen, um den Namespace mit aktiviertem vertraulichen Computing bereitzustellen.
Aktivieren vertraulicher Datenverarbeitung mithilfe einer Vorlage
Sie können vertrauliches Computing programmgesteuert aktivieren, indem Sie die platformCapabilities Eigenschaft in Ihre Bereitstellungsvorlage einschließen.
Schritt 1: Erstellen eines dedizierten Clusters mit vertraulichen Computern
Die folgende Bicep-Datei erstellt einen dedizierten Event Hubs-Cluster mit aktiviertem vertraulichem Computing.
@description('Name of the Event Hubs Dedicated cluster')
param clusterName string

@description('Location for the cluster. Must be a region that supports confidential computing.')
@allowed([
  'koreacentral'
  'uaenorth'
])
param location string = 'uaenorth'

@description('Capacity units for the Dedicated cluster')
@minValue(1)
param capacity int = 1

resource eventHubCluster 'Microsoft.EventHub/clusters@2025-05-01-preview' = {
  name: clusterName
  location: location
  sku: {
    name: 'Dedicated'
    capacity: capacity
  }
  properties: {
    supportsScaling: true
    platformCapabilities: {
      confidentialCompute: {
        mode: 'Enabled'
      }
    }
  }
}

output clusterArmId string = eventHubCluster.id
Schritt 2: Erstellen eines Namespace im dedizierten Cluster
Nachdem der Cluster erstellt wurde, erstellen Sie einen Event Hubs-Namespace darin, indem Sie auf die Ressourcen-ID des Clusters verweisen.
@description('Name of the Event Hubs namespace')
param namespaceName string

@description('Location for the namespace. Must match the cluster location.')
param location string

@description('Resource ID of the Dedicated cluster')
param clusterArmId string

resource eventHubNamespace 'Microsoft.EventHub/namespaces@2025-05-01-preview' = {
  name: namespaceName
  location: location
  sku: {
    name: 'Standard'
    tier: 'Standard'
    capacity: 1
  }
  properties: {
    clusterArmId: clusterArmId
  }
}
Kombinierung von vertraulichem Rechnen mit vom Kunden verwalteten Schlüsseln
Kombinieren Sie für maximalen Datenschutz vertrauliches Computing mit kundengesteuerten Schlüsseln, die durch Azure Key Vault Managed HSM gestützt werden. Diese Kombination stellt Folgendes sicher:
- Ihre Daten sind bei der Nutzung durch vertrauliches Computing geschützt.
- Ihre Verschlüsselungsschlüssel werden in validierten Hardwaresicherheitsmodulen gespeichert.
- Sie behalten die volle Kontrolle über Ihre Verschlüsselungsschlüssel.
Azure Policy verwenden, um vertrauliche Berechnungen durchzusetzen.
Erstellen Sie eine Azure-Richtliniendefinition, um zu erzwingen, dass alle dedizierten Cluster von Event Hubs in Ihrer Organisation vertrauliches Computing aktiviert haben. Dieser Ansatz stellt eine konsistente Sicherheitskonfiguration in Ihrer Azure-Umgebung sicher.
Die folgende Richtliniendefinition verweigert oder überprüft die Erstellung dedizierter Cluster, die keine vertraulichen Computer aktiviert haben:
{
    "mode": "All",
    "parameters": {
        "effect": {
            "type": "String",
            "metadata": {
                "displayName": "Effect",
                "description": "Deny or Audit"
            },
            "allowedValues": [
                "Deny",
                "Audit"
            ],
            "defaultValue": "Deny"
        }
    },
    "policyRule": {
        "if": {
            "allOf": [
                {
                    "field": "type",
                    "equals": "Microsoft.EventHub/clusters"
                },
                {
                    "not": {
                        "field": "Microsoft.EventHub/clusters/platformCapabilities.confidentialCompute.mode",
                        "equals": "Enabled"
                    }
                }
            ]
        },
        "then": {
            "effect": "[parameters('effect')]"
        }
    }
}
Um diese Richtlinie zu verwenden, erstellen Sie eine benutzerdefinierte Richtliniendefinition in Azure-Richtlinie, und weisen Sie sie dem entsprechenden Bereich zu, z. B. einer Verwaltungsgruppe, einem Abonnement oder einer Ressourcengruppe.
Note
Verwenden Sie beim Kombinieren vertraulicher Computer mit vom Kunden verwalteten Schlüsseln eine vom Benutzer zugewiesene verwaltete Identität. Diese Anforderung besteht, weil der Identität vor dem Erstellen des Namespace Zugriff auf das Managed HSM gewährt werden muss. Eine vom System zugewiesene Identität ist erst vorhanden, nachdem der Namespace erstellt wurde.